Geautomatiseerd patchbeheer is het proces waarbij software wordt gebruikt om ontbrekende patches te identificeren, updates te prioriteren en te testen, ze te implementeren volgens vooraf gedefinieerde beleidsregels en de installatie te verifiëren met minimale handmatige inspanning. Het helpt IT-teams om besturingssystemen en applicaties consistent te patchen in grote of gedistribueerde endpointomgevingen.
In plaats van dat een beheerder honderden apparaten afzonderlijk controleert, maakt geautomatiseerd patchbeheer van patchen een beleidsgestuurde workflow: de kwetsbaarheid vinden, bepalen hoe urgent deze moet worden verholpen, de update implementeren en bevestigen dat deze daadwerkelijk werkt.
Key Takeaways
- Automatiseert repetitieve patchtaken: Geautomatiseerd patchbeheer kan de volgende taken uitvoeren: het opsporen, verkrijgen, plannen, implementeren, opnieuw proberen, verifiëren en rapporteren van patches.
- Verkort de belichtingstijd: Snellere patchimplementatie verkort de periode waarin bekende kwetsbaarheden nog misbruikt kunnen worden.
- Verbetert de consistentie: Het beleid past dezelfde patchregels toe op externe, lokale en gedistribueerde eindpunten.
- Ondersteunt risicogebaseerde patches: Kritieke en actief misbruikte kwetsbaarheden kunnen sneller worden verholpen dan routinematige updates.
- Vereist nog steeds menselijk toezicht: Gevoelige systemen, uitzonderingen, mislukte patches, noodwijzigingen en terugdraaibeslissingen vereisen mogelijk goedkeuring van de beheerder.

Hoe werkt geautomatiseerd patchbeheer?
Geautomatiseerd patchbeheer werkt door continu ontbrekende updates te detecteren en goedgekeurde patches te prioriteren, te testen, te implementeren en te verifiëren volgens regels die zijn vastgesteld door IT-beheerders. Dit omvat zowel patchbeheer voor het besturingssysteem als voor andere systemen. applicatiepatching van derden, door middel van prioritering, testen, implementatie en verificatie volgens regels die zijn vastgesteld door IT-beheerders.
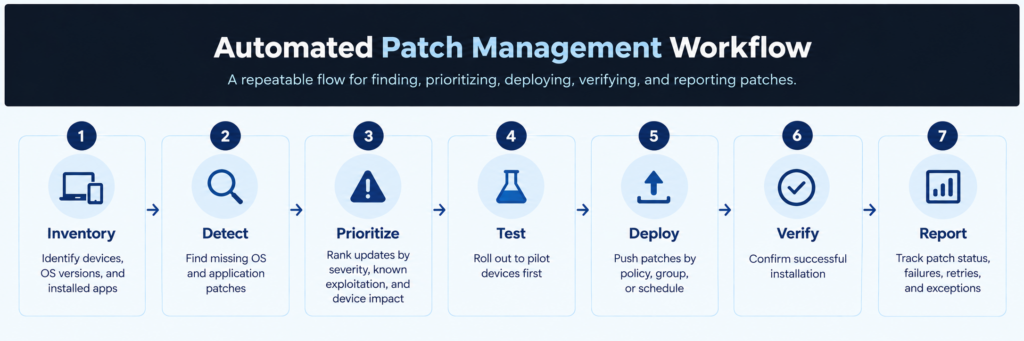
Een typische workflow bestaat uit vijf fasen.
1. Apparaten en ontbrekende patches opsporen
Het systeem houdt allereerst een inventaris bij van eindpunten, besturingssystemen, geïnstalleerde applicaties en softwareversies.
Vervolgens vergelijkt het die versies met beschikbare updates van de leverancier om te bepalen welke apparaten patches missen.
Een goede inventarisatie is essentieel. Je kunt een kwetsbare applicatie niet patchen als je niet weet of deze geïnstalleerd is.
2. Prioriteer patches op basis van risico.
Niet elke ontbrekende patch verdient dezelfde deadline.
Een volwaardig geautomatiseerd systeem patchbeheerproces kan rekening houden met factoren zoals:
- ernst van de kwetsbaarheid
- bekende uitbuiting
- beïnvloede activabelang
- internetblootstelling
- toepassingskriticiteit
- beschikbare hersteltermijnen
CISA beveelt specifiek aan om gebruik te maken van zijn Catalogus met bekende misbruikte kwetsbaarheden als input bij het prioriteren van het verhelpen van kwetsbaarheden.
Dat onderscheid is belangrijk. Een kwetsbaarheid die al in de praktijk wordt misbruikt, verdient doorgaans een andere reactie dan een minder ernstige bug die een intern hulpprogramma treft.
3. Testpatches
Automatisering mag niet betekenen dat elke update onmiddellijk naar elk eindpunt wordt uitgerold.
Patches kunnen eerst worden uitgebracht voor een kleine testgroep of implementatieomgeving. IT-teams kunnen controleren op compatibiliteitsproblemen met applicaties, installatiefouten, prestatieproblemen of onverwachte herstarts voordat de uitrol wordt uitgebreid.
4. Updates plannen en implementeren
Goedgekeurde patches worden vervolgens volgens vastgestelde beleidsregels uitgerold.
Beheerders kunnen het volgende configureren:
- IT-testapparaten worden eerst getest.
- een beperkte pilotgroep vervolgens
- algemene apparaten voor werknemers daarna
- bedrijfskritische systemen tijdens een apart onderhoudsvenster
Externe apparaten die tijdens de implementatie offline zijn, kunnen opnieuw worden geprobeerd te verbinden zodra ze weer online zijn.
5. Controleer de installatie en verhelp eventuele storingen.
Een succesvolle implementatie is niet hetzelfde als een succesvolle herstelprocedure.
Het platform moet controleren of de patch correct is geïnstalleerd en apparaten rapporteren die niet werken, offline blijven, opnieuw moeten worden opgestart of nog steeds de kwetsbare softwareversie weergeven.
NIST beschouwt verificatie als een essentieel onderdeel van de bedrijfsactiviteiten. patch beheer in plaats van de installatie als de laatste stap te beschouwen.
Handmatig versus geautomatiseerd patchbeheer
Beide benaderingen hebben uiteindelijk tot doel systemen up-to-date te houden. Het verschil zit hem in de hoeveelheid repetitief werk die beheerders zelf moeten uitvoeren.
| De Omgeving | Handmatig patchbeheer | Geautomatiseerd patchbeheer |
|---|---|---|
| Patch-detectie | De beheerder controleert leveranciers en systemen. | De software scant continu of volgens een vast schema. |
| Prioritering | Handmatige beoordeling | Prioritering op basis van beleid/risico |
| Testen | Individueel gecoördineerd | Geautomatiseerde pilotengroepen of inzetringen |
| Deployment | De beheerder voert patches handmatig uit. | Geplande implementatie op basis van beleid |
| Offline apparaten | Vereist vervolg | Automatische herhaalpoging wanneer apparaten opnieuw verbinding maken |
| Verificatie | Handmatige controles | Geautomatiseerde statusvalidatie |
| Rapportage | Spreadsheets of afzonderlijke rapporten | Gecentraliseerde dashboards en auditrapporten |
| Schaalbaarheid | Het wordt lastiger naarmate het aantal eindpunten toeneemt. | Ontworpen voor grote aantallen eindpunten. |
Automatisering vervangt patchbeheer dus niet. Het automatiseert herhaalbare onderdelen van het patchbeheerproces.
Waarom is geautomatiseerd patchbeheer belangrijk?
De belangrijkste reden is simpel: het aantal kwetsbaarheden en endpoints dat IT-teams moeten beheren, is sneller gegroeid dan handmatige patchprocessen aankunnen.
De 2026 Verizon Data Breach Investigation Report Uit onderzoek bleek dat de exploitatie van kwetsbaarheden 31% van de bekende initiële toegangsvectoren in de dataset met inbreuken vertegenwoordigde. Ook werd gemeld dat slechts 26% van de kritieke kwetsbaarheden die via de KEV-catalogus van CISA waren geïdentificeerd, in 2025 volledig door organisaties waren verholpen.
Geautomatiseerd patchen kan organisaties helpen bij:
- verkort de tijd die nodig is om kwetsbaarheden te verhelpen
- Verminder repetitief administratief werk
- Updates consequenter toepassen
- ondersteuning van externe en gedistribueerde eindpunten
- Houd de naleving van de patches bij.
- Het aantal fouten als gevolg van handmatige processen verminderen.
- Updates over de planning van bedrijfsactiviteiten
- Identificeer mislukte of gemiste implementaties sneller.
NIST Enterprise patch management wordt omschreven als een vorm van preventief onderhoud dat organisaties zouden moeten implementeren en bijhouden als onderdeel van het normale technologiebeheer.
Wat moet wel en wat moet niet geautomatiseerd worden?
De veiligste geautomatiseerde patchbeheerstrategie doet het volgende: niet Schakel mensen uit bij elke beslissing.
Automatiseer taken die voorspelbaar, repetitief en onderworpen aan duidelijke regels zijn:
- eindpunt- en softwaredetectie
- detectie van ontbrekende patches
- patch downloads
- routinematige prioritering
- implementatieplanning
- pilot-groep uitrol
- Mislukte eindpunten opnieuw proberen
- herstartmeldingen
- installatieverificatie
- rapportage over naleving
Zorg ervoor dat menselijke goedkeuring beschikbaar blijft wanneer de impact op de bedrijfsvoering aanzienlijk kan zijn.
Een IT-team kan bijvoorbeeld aanvullende controle vereisen voordat patches worden toegepast op domeincontrollers, productieservers, werkstations in de gezondheidszorg, kassasystemen of apparaten waarop bedrijfskritische, verouderde applicaties draaien.
Het doel is niet maximale automatisering. Het is gecontroleerde automatisering.
Best practices voor geautomatiseerd patchbeheer
Een goed geautomatiseerd patchprogramma heeft beveiligingsmechanismen nodig rondom de automatisering zelf.
Geef prioriteit aan het daadwerkelijke risico op uitbuiting. Vertrouw niet uitsluitend op ernstscores. Combineer de ernst van de kwetsbaarheid met informatie zoals de KEV-catalogus van CISA, de blootstelling van activa en het zakelijke belang.
Implementeer patches in ringen. Begin met IT- of testapparaten voordat u de patch uitrolt naar grotere productieomgevingen. Een slechte patch die 10 pilotsystemen treft, is gemakkelijker te beheren dan een patch die 10,000 endpoints treft.
Definieer onderhouds- en herstartbeleid. Updates die een herstart vereisen, moeten rekening houden met werktijden, onderhoudsvensters en bedrijfskritieke werkzaamheden.
Voeg applicaties van derden toe. Browsers, PDF-lezers, communicatietools, runtime-omgevingen en andere zakelijke applicaties moeten tegelijk met het besturingssysteem worden gepatcht.
Registreer uitzonderingen. Elke uitgestelde update moet een eigenaar, reden en beoordelingsdatum hebben, in plaats van voor onbepaalde tijd uitgesloten te blijven.
Meet de resultaten in plaats van de activiteiten. Nuttige meetgegevens zijn onder andere de naleving van patchvereisten, de hersteltijd, het succespercentage van de implementatie, mislukte installaties, achterstallige kritieke patches en het percentage endpoints dat nog steeds blootgesteld is aan actief misbruikte kwetsbaarheden.
Wanneer moet je UEM gebruiken voor geautomatiseerd patchbeheer?
Geautomatiseerd patchbeheer kan worden geïntegreerd in een standalone patchtool, een platform voor kwetsbaarheidsbeheer, een RMM-tool of een uniform platform voor endpointbeheer.
Een UEM-aanpak is zinvol wanneer het patchen gekoppeld moet worden aan breder endpointbeheer. Dat omvat doorgaans apparaatinventarisatie, inzicht in besturingssystemen, beleidshandhaving, probleemoplossing op afstand, nalevingsstatus en apparaatgroepering.
Op zichzelf staande patchtools kunnen prima werken wanneer de behoefte beperkt is: patches implementeren en de status rapporteren. Maar veel IT-teams willen dat patching geïntegreerd is in de rest van het endpointbeheer.
Dat is waar UEM uitkomst kan bieden. In plaats van patching als een aparte workflow te beschouwen, kunnen IT-teams de patchimplementatie beheren naast de beheertools die ze al gebruiken voor het beheer van apparaten.
Met SchaalfusieIT-teams kunnen patchbeheer koppelen aan bredere workflows voor endpointbeheer. Scalefusion ondersteunt OS-updates en patchbeheer voor Windows-, macOS- en Linux-endpoints. Voor ondersteunde Windows- en Linux-apparaten kunnen IT-teams ook updates en patches voor applicaties van derden beheren.
Beheerders kunnen updatebeleid en -schema's configureren, de patchstatus bewaken en rapportages gebruiken om openstaande, geïnstalleerde of mislukte updates te identificeren. Hierdoor blijft patching gekoppeld aan de workflows voor apparaatzichtbaarheid en -beheer die IT-teams al gebruiken in hun endpointomgeving.
Ontdek Scalefusion, de geautomatiseerde patchbeheeroplossing voor het beheren van besturingssysteemupdates voor Windows, macOS en Linux, en patches voor applicaties van derden op ondersteunde Windows- en Linux-apparaten.
Conclusie
Geautomatiseerde patchbeheersoftware Het transformeert het patchen van een reeks repetitieve administratieve taken in een herhaalbaar, op beleid gebaseerd proces. Het kan continu ontbrekende updates identificeren, herstelacties prioriteren, implementaties voorbereiden, endpoints patchen, mislukte pogingen herhalen en resultaten verifiëren zonder dat een beheerder elke stap handmatig hoeft te beheren.
De meest effectieve aanpak is niet om "alles automatisch te repareren". Het gaat erom voorspelbaar werk te automatiseren, terwijl menselijk oordeel behouden blijft bij uitzonderingen, kritieke systemen, implementatierisico's en de impact op de bedrijfsvoering. Dat evenwicht geeft IT-teams zowel snelheid als controle.
Veelgestelde vragen
1. Wat is een geautomatiseerd patchbeheersysteem?
Een geautomatiseerd patchbeheersysteem is software die ontbrekende updates identificeert en taken automatiseert zoals het verkrijgen, testen, plannen, implementeren, verifiëren, opnieuw proberen en rapporteren van patches. Beheerders definiëren beleidsregels die bepalen welke apparaten specifieke patches ontvangen en wanneer implementaties plaatsvinden.
2. Hoe verbetert geautomatiseerd patchbeheer de beveiliging?
Geautomatiseerd patchbeheer verbetert de beveiliging door de tijd te verkorten dat bekende kwetsbaarheden ongepatcht blijven. Het identificeert continu ontbrekende updates en kan de implementatie van risicovolle of actief misbruikte kwetsbaarheden versnellen, in plaats van te wachten tot beheerders handmatig elk getroffen eindpunt identificeren en patchen.
3. Is geautomatiseerd patchbeheer hetzelfde als kwetsbaarheidsbeheer?
Nee. Kwetsbaarheidsbeheer is het bredere proces van het ontdekken, beoordelen, prioriteren, verhelpen en monitoren van beveiligingslekken. Patchbeheer is één van de herstelmethoden binnen dat proces. Sommige kwetsbaarheden vereisen mogelijk configuratiewijzigingen, compenserende maatregelen, het verwijderen of vervangen van software.
4. Kan geautomatiseerd patchbeheer ook applicaties van derden afhandelen?
Ja. Geautomatiseerde patchbeheerplatformen kunnen naast besturingssysteemupdates ook applicaties van derden ondersteunen. De dekking verschilt per oplossing, dus IT-teams moeten de ondersteuning controleren voor de browsers, productiviteitsapplicaties, communicatietools, runtime-omgevingen en andere software die in hun omgeving worden gebruikt.
5. Maakt geautomatiseerd patchen de behoefte aan IT-beheerders overbodig?
Nee. Geautomatiseerd patchen vermindert repetitief beheer, maar elimineert geen menselijk toezicht. IT-teams definiëren nog steeds beleid, beoordelen uitzonderingen, beheren gevoelige systemen, onderzoeken mislukte implementaties, keuren wijzigingen met grote impact goed en beslissen wanneer patches moeten worden uitgesteld of teruggedraaid.