

Windows Local Administrator Password Solution (LAPS) is een ingebouwde beveiligingsfunctie van Microsoft die automatisch lokale beheerderswachtwoorden beheert en wijzigt op ondersteunde Windows-apparaten. Het zorgt ervoor dat elk beheerd Windows-apparaat een uniek, regelmatig bijgewerkt lokaal beheerderswachtwoord heeft dat IT-teams veilig kunnen opvragen wanneer dat nodig is. Dit helpt organisaties het risico op diefstal van inloggegevens, laterale verplaatsing en ongeautoriseerde toegang voor beheerders te verminderen.
Key afhaalrestaurants
Windows LAPS verbetert de beveiliging van eindpunten door automatisch unieke lokale beheerderswachtwoorden te genereren, te wijzigen, op te slaan en de toegang daartoe te beheren op alle beheerde Windows-apparaten.
- Verminder het hergebruik van wachtwoorden: Windows LAPS genereert unieke, willekeurige wachtwoorden voor beheerde lokale beheerdersaccounts, waardoor de risico's die gepaard gaan met gedeelde, statische of voorspelbare inloggegevens worden verminderd.
- Automatiseer de wachtwoordrotatie: IT-teams kunnen beleidsregels definiëren voor wachtwoordcomplexiteit, vervaldatum, reset en rotatie, zodat inloggegevens regelmatig worden gewijzigd zonder handmatige tussenkomst.
- Beperk de toegang via wachtwoorden: Op rollen gebaseerde machtigingen, versleuteling en veilige toegang op aanvraag zorgen ervoor dat alleen geautoriseerde beheerders de lokale beheerdersgegevens kunnen bekijken of gebruiken.
- Ondersteuning voor Zero Trust-beveiliging: Unieke beheerderswachtwoorden, automatische rotatie en beperkte toegang tot inloggegevens helpen de risico's van laterale verplaatsing te verminderen en ondersteunen het principe van minimale bevoegdheden.
- Ondersteuning voor wachtwoordherstel: Geautoriseerde beheerders kunnen lokale beheerderswachtwoorden ophalen die zijn opgeslagen in Microsoft Entra ID of Windows Server Active Directory bij het oplossen van problemen of het herstellen van beheerde apparaten.
Wat is Windows LAPS?
Windows LAPS is een ingebouwde beveiligingsfunctie van Microsoft Windows die automatisch wachtwoorden beheert, wijzigt en back-upt voor lokale beheerdersaccounts op apparaten die zijn gekoppeld aan Microsoft Enterprise of Windows Server Active Directory.
LAPS voor Windows voert deze acties veilig, geruisloos en zonder handmatige tussenkomst uit op beheerde Windows-apparaten. Het elimineert het risico van gedeelde inloggegevens, verbetert de beveiliging van eindpunten en ondersteunt de naleving van organisatorische en wettelijke normen.
Waarom is Windows LAPS nodig?
Veel organisaties hebben lokale beheerdersaccounts nodig voor onderhoud en probleemoplossing. Het gebruik van hetzelfde wachtwoord op meerdere apparaten brengt een beveiligingsrisico met zich mee: als een aanvaller dat wachtwoord op één apparaat bemachtigt, kan hij het mogelijk ook elders gebruiken. Windows LAPS lost dit probleem op door apparaten te voorzien van beheerde, regelmatig gewijzigde lokale beheerderswachtwoorden.
Hieronder vindt u enkele belangrijke voordelen van Windows LAPS:
- Automatisering: Automatiseert het beheer van lokale beheerdersaccounts en integreert dit in het endpointbeheer- en identiteitsframework van de onderneming.
- Opslag: Maakt een veilige back-up van de wachtwoorden van lokale beheerdersaccounts naar Microsoft Entra ID of Windows Server Active Directory, afhankelijk van de koppelingsstatus en configuratie van het apparaat.
- Centralisatie: Biedt gecentraliseerde commando- en overzichtsfuncties voor het beheren van lokale beheerderswachtwoorden op Windows-apparaten.
- audit: Maakt gedetailleerde registratie en vastlegging van wijzigingen in lokale beheerderswachtwoorden mogelijk om te voldoen aan audit- en compliance-vereisten.
- Nul vertrouwen: Versterkt de beveiliging door unieke, willekeurige en regelmatig gewijzigde lokale beheerdersreferenties af te dwingen op elk Windows-apparaat. Dit vermindert impliciet vertrouwen en ondersteunt een Zero Trust-framework.
- ophalen: Hiermee kunnen geautoriseerde IT-beheerders op een veilige manier, maar alleen wanneer nodig, lokale beheerderswachtwoorden opvragen op basis van toegangsrechten.
- Nakoming: Ondersteunt de naleving van PCI DSS, GDPR, HIPAA en andere wettelijke normen door een strikt wachtwoordbeheer te implementeren.
- Beveiliging: Vermindert het beveiligingsrisico door de voorspelbaarheid van lokale beheerderswachtwoorden weg te nemen, waardoor een veelvoorkomende toegangspoort voor laterale aanvallen wordt gedicht.
Hoe werkt Windows LAPS?
Windows LAPS beheert automatisch het wachtwoord van een lokaal beheerdersaccount op ondersteunde Windows-apparaten. Op basis van het geconfigureerde beleid genereert en wijzigt het regelmatig het wachtwoord, waardoor het risico van gedeelde of ongewijzigde beheerdersgegevens wordt verkleind.
Het wachtwoord wordt veilig opgeslagen in een back-up. Microsoft Entra-ID of Windows Server Active Directory, afhankelijk van hoe het apparaat is gekoppeld. Geautoriseerde beheerders kunnen het wachtwoord ophalen wanneer lokale beheerdersrechten nodig zijn voor het oplossen van problemen, onderhoud of het herstellen van het apparaat.
Het Windows LAPS-proces kan als volgt worden samengevat:
Een LAPS-beleid configureren → Een lokaal beheerderswachtwoord genereren → Het wachtwoord automatisch wijzigen → Een back-up van het wachtwoord maken → De bevoegde beheerder kan het wachtwoord ophalen wanneer nodig.
Windows LAPS-beleid kan worden geconfigureerd met behulp van Groepsbeleid of de Windows LAPS Configuration Service Provider (CSP). IT-beheerders kunnen Microsoft Intune of andere compatibele oplossingen voor apparaatbeheer gebruiken om Windows LAPS-beleid via de CSP te implementeren.
DSRM-wachtwoordbeheer en back-up
Windows LAPS biedt ook ondersteuning voor het beheren en back-uppen van wachtwoorden voor Directory Services Restore Mode (DSRM)-accounts op Active Directory-domeincontrollers. Deze referenties worden gebruikt voor herstel- en onderhoudswerkzaamheden aan de directory.
In tegenstelling tot gewone lokale beheerderswachtwoorden kunnen DSRM-wachtwoorden alleen worden geback-upt naar Windows Server Active Directory en is wachtwoordversleuteling vereist. Geautoriseerde beheerders kunnen de opgeslagen referenties ophalen wanneer dat nodig is voor het herstellen van de directory.
Wat is er nieuw in Windows LAPS?
Microsoft heeft met Windows 11 versie 24H2 en Windows Server 2025 verschillende verbeteringen aan Windows LAPS doorgevoerd. Deze verbeteringen breiden het beheer van lokale beheerdersaccounts, de wachtwoordconfiguratie en de herstelmogelijkheden uit.
1. Automatisch accountbeheer
Windows LAPS kan automatisch een lokaal beheerdersaccount aanmaken en beheren. IT-beheerders kunnen de accountnaam configureren, het account in- of uitschakelen en de naam ervan randomiseren tijdens wachtwoordrotatie.
Dit vermindert de noodzaak om handmatig lokale beheerdersaccounts aan te maken en te onderhouden op Windows-apparaten.
2. Ondersteuning voor wachtzinnen en verbeterde leesbaarheid van wachtwoorden
Windows LAPS ondersteunt het genereren van wachtzinnen als alternatief voor traditionele, willekeurig gegenereerde wachtwoorden. IT-beheerders kunnen het aantal woorden in een wachtzin configureren met behulp van de Wachtwoordzinlengte beleid.
Het biedt ook ondersteuning voor het genereren van wachtwoorden die gemakkelijk te verwarren tekens uitsluiten, zoals het cijfer nul en de letter O, waardoor ze gemakkelijker te lezen en in te voeren zijn.
3. Verbeterde acties na authenticatie
Windows LAPS introduceert een extra actie na authenticatie waarmee het wachtwoord van het beheerde account opnieuw kan worden ingesteld, actieve sessies die met dat account worden gebruikt kunnen worden afgemeld en resterende processen die onder die identiteit draaien, kunnen worden beëindigd.
Dit helpt het voortdurende gebruik van lokale beheerdersgegevens na een geautoriseerde toegangssessie te beperken.
4. Detectie van terugdraaien van afbeeldingen
Windows LAPS kan detecteren wanneer een apparaat wordt hersteld naar een eerdere OS-image, waardoor het lokale beheerderswachtwoord mogelijk verschilt van het wachtwoord dat is opgeslagen in Active Directory.
Voor ondersteunde Active Directory-implementaties gebruikt Windows LAPS een wachtwoordversie-identificatiecode om de inconsistentie te detecteren en wachtwoordrotatie te initiëren.
Let op: Deze verbeteringen worden ondersteund op Windows 11 versie 24H2, Windows Server 2025 en latere toepasselijke releases. Voor bepaalde functionaliteiten, zoals detectie van terugdraaien van systeemimages, gelden aanvullende configuratievereisten.
Windows LAPS versus Microsoft LAPS (verouderd)
De oude versie van Microsoft LAPS wordt niet meer ondersteund vanaf Windows 11 versie 23H2 en later. Nieuwere Windows-versies blokkeren de installatie van het oude Microsoft LAPS MSI-pakket. Microsoft ontwikkelt of actualiseert de code van dit oude product niet langer.
Microsoft blijft de oudere versie van Microsoft LAPS ondersteunen op oudere Windows-versies (vóór Windows 11 23H2) waar dit voorheen mogelijk was. Deze ondersteuning stopt wanneer de betreffende besturingssysteemversies het einde van hun standaard ondersteuningscyclus bereiken.
In tegenstelling tot de oudere Microsoft LAPS-versie is Windows LAPS ingebouwd in ondersteunde versies. Windows OS-versiesHet stelt IT-beheerders in staat om wachtwoorden van lokale beheerdersaccounts op beheerde Windows-apparaten centraal te beheren, te rouleren en veilig te back-uppen.
Windows LAPS stelt IT-beheerders in staat om vereisten voor wachtwoordcomplexiteit te configureren, automatische rotatie-intervallen in te stellen en opgeslagen wachtwoorden op te halen wanneer dat nodig is. Door wachtwoorden toe te wijzen en regelmatig te roteren, helpt het de beveiligingsrisico's te verminderen die gepaard gaan met gedeelde of statische lokale beheerdersreferenties, zonder dat aparte LAPS-software hoeft te worden geïnstalleerd.
Hoe migreert u van het oude Microsoft LAPS-systeem naar Windows LAPS?
Organisaties die gebruikmaken van de oudere Microsoft LAPS-standaard kunnen migreren naar de native Windows LAPS-standaard om toegang te krijgen tot nieuwere mogelijkheden, waaronder back-up van Microsoft Entra ID-wachtwoorden en versleuteling van Active Directory-wachtwoorden.
Microsoft ondersteunt twee migratiemethoden: een onmiddellijke overgang of een tijdelijke parallelle implementatie.
Stap 1: Beoordeel de bestaande implementatie
Identificeer de apparaten, lokale beheerdersaccounts en Groepsbeleid Instellingen die momenteel worden beheerd door het verouderde Microsoft LAPS-systeem. Controleer of de doelapparaten Windows LAPS ondersteunen.
Stap 2: Kies een migratieaanpak
Voor een onmiddellijke overgang kunt u het oude LAPS-beleid uitschakelen of verwijderen en zo snel mogelijk daarna een Windows LAPS-beleid toepassen. Voor een geleidelijke migratie kunt u een apart lokaal beheerdersaccount configureren, zodat beide oplossingen tijdelijk kunnen functioneren zonder dat hetzelfde account beheerd hoeft te worden.
Let op: Windows LAPS ondersteunt ook de emulatiemodus van de oudere Microsoft LAPS-versie voor achterwaartse compatibiliteit met bestaande LAPS-beleidsregels. Deze modus biedt echter geen nieuwere mogelijkheden, zoals het maken van back-ups van Microsoft Entra ID-wachtwoorden of het versleutelen van Active Directory-wachtwoorden.
Stap 3: Windows LAPS configureren
Bereid de geselecteerde back-upbestemming voor wachtwoorden voor en pas het nieuwe Windows LAPS-beleid toe met behulp van Groepsbeleid of een ondersteunde oplossing voor apparaatbeheer.
Stap 4: Controleer de overgang
Controleer of Windows LAPS het beheerde lokale beheerderswachtwoord succesvol roteert en back-upt. Controleer of geautoriseerde beheerders het wachtwoord kunnen ophalen.
Stap 5: Verwijder verouderde LAPS-componenten
Nadat de succesvolle migratie is bevestigd, verwijdert u de oude Microsoft LAPS-software en de verouderde beleidsregels. Als er gebruik is gemaakt van tijdelijke co-existentie, verwijdert u het extra lokale beheerdersaccount zodra dit niet langer nodig is.
Raadpleeg voor gedetailleerde informatie over de migratievereisten en het oplossen van problemen de volgende documenten: De officiële migratiehandleiding van Microsoft voor Windows LAPS.Het gedeelte met het apparaatoverzicht van .ashboard voor controledoeleinden. Deze details omvatten de huidige wachtwoordstatus, het tijdstip van de laatste rotatie en de toegangsgeschiedenis.
Vereisten voor het implementeren van LAPS voor Windows
Controleer voordat u Windows LAPS configureert of uw omgeving aan de volgende vereisten voldoet:
Ondersteunde Windows-versies
Zorg ervoor dat de apparaten een ondersteunde versie van Windows 10, Windows 11 of Windows Server 2019 of later gebruiken, inclusief de vereiste OS-updates.
Let op: Windows 10 heeft op 14 oktober 2025 het einde van de algemene ondersteuning bereikt. Sommige Long-Term Servicing Channel (LTSC)-edities hebben een andere ondersteuningsperiode. Windows LAPS blijft beschikbaar op apparaten die nog steeds relevante updates ontvangen, inclusief apparaten die zijn aangemeld voor het Extended Security Updates (ESU)-programma. Voortdurende ondersteuning is afhankelijk van de geschiktheid voor serviceverlening.
| Besturingssysteem | Ondersteunde versies | Voorwaarden |
|---|---|---|
| Windows 11 | Versie 23H2 en later | Native ondersteuning |
| Windows 11 (oudere versies) | Versies 21H2 en 22H2 | Update van 11 april 2023 of later |
| Windows 10 | Versies 20H2, 21H2, 22H2 en de bijbehorende LTSC-releases | Update van 11 april 2023 of later, inclusief toepasselijke LTSC-updates |
| Windows Server | 2025 en hoger | Native ondersteuning |
| Windows Server | 2019 en 2022 | Update van 11 april 2023 of later |
Directoryvereisten
Bepaal of wachtwoorden worden geback-upt naar Microsoft Entra ID of Windows Server Active Directory, op basis van de koppelingsstatus van de apparaten. Schakel Windows LAPS in Microsoft Entra ID in voor implementaties die door Entra worden ondersteund.
Active Directory-voorbereiding
Zorg er bij implementaties op basis van Windows Server Active Directory voor dat de vereiste schema-extensies en machtigingen voor wachtwoordbeheer zijn geconfigureerd.
Beheerrechten
Zorg ervoor dat IT-beheerders de benodigde machtigingen hebben om Windows LAPS-beleid te configureren en opgeslagen wachtwoorden op te halen.
Vereisten voor apparaatbeheer
Voor Microsoft Intune-implementaties moet u ervoor zorgen dat apparaten zijn ingeschreven en dat de vereiste Intune-licenties en beheerdersrechten beschikbaar zijn. Windows LAPS CSP wordt ondersteund op Windows 10 Pro, Enterprise, Education en IoT Enterprise-edities.
Windows LAPS-installatie: Hoe configureert u het?
Windows LAPS kan worden geconfigureerd via Groepsbeleid of ondersteund. beheer van mobiele apparaten (MDM) beleidsregels, afhankelijk van de verbindingsstatus van het apparaat en de bestemming van de wachtwoordback-up.
Voor Windows Server Active Directory-implementaties kunnen IT-beheerders PowerShell gebruiken om de directory voor te bereiden en machtigingen te configureren, waarna ze Groepsbeleid kunnen toepassen om de Windows LAPS-instellingen te implementeren. Als alternatief biedt Microsoft Intune ondersteuning voor het configureren van Windows LAPS via de Windows LAPS Configuration Service Provider (CSP).
Let op: Voordat Windows LAPS wordt geconfigureerd, moeten IT-beheerders controleren of de doelapparaten voldoen aan de ondersteunde Windows-versie- en updatevereisten.
Stap 1: Active Directory voorbereiden met PowerShell
Voordat u Windows LAPS configureert, moet u ervoor zorgen dat u over de benodigde beheerdersrechten beschikt om Active Directory voor te bereiden.
Open PowerShell op de Windows-computer of -server die wordt gebruikt om Active Directory te configureren. Voer de volgende opdracht uit om te controleren of de Windows LAPS PowerShell-module beschikbaar is op dat apparaat:
Get-Command -Module LAPS
Met deze opdracht worden de beschikbare Windows LAPS PowerShell-cmdlets weergegeven die nodig zijn voor de voorbereiding van Active Directory.
Breid vervolgens het Active Directory-schema uit als de vereiste Windows LAPS-schema-extensies nog niet zijn geïnstalleerd:
Update-LapsADSchema -Verbose
Deze eenmalige bewerking voegt de Active Directory-kenmerken toe die nodig zijn om de wachtwoordgegevens van Windows LAPS op te slaan.
Stap 2: Configureer de Windows LAPS-machtigingen
Beheerde Windows-apparaten hebben toestemming nodig om hun wachtwoorden in Active Directory bij te werken. IT-beheerders moeten ook machtigingen configureren voor geautoriseerde gebruikers om opgeslagen wachtwoorden op te halen.
i. Computertoegang verlenen
Voer op de Windows-computer of -server die wordt gebruikt voor de Active Directory-configuratie de volgende PowerShell-opdracht uit om beheerde Windows-computers in staat te stellen hun Windows LAPS-wachtwoordgegevens in Active Directory bij te werken:
Set-LapsADComputerSelfPermission -Identity "YourOU"
vervangen JouwOU waarbij de doelorganisatie-eenheid (OU) de beheerde Windows-computeraccounts bevat.
ii. Machtigingen voor het ophalen van wachtwoorden configureren
Gebruik de volgende PowerShell-opdracht om geautoriseerde gebruikers of groepen toestemming te geven om Windows LAPS-wachtwoorden te lezen die in Active Directory zijn opgeslagen:
Set-LapsADReadPasswordPermission -Identity "YourOU" -AllowedPrincipals "DOMAIN\YourSecurityGroup"
vervangen JouwOU met de doel-OU en DOMEIN\UwBeveiligingsgroep waarbij de domeingekwalificeerde beveiligingsgroep gemachtigd is om Windows LAPS-wachtwoorden op te halen.
iii. Controleer de machtigingen voor wachtwoordontsleuteling
Als wachtwoordversleuteling in Active Directory is ingeschakeld, controleer dan of geautoriseerde IT-beheerders de vereiste decryptierechten hebben. Alleen leesrechten voor wachtwoorden geven niet automatisch toegang tot het decoderen van opgeslagen wachtwoorden.
Stap 3: Windows LAPS configureren met behulp van Groepsbeleid
Zodra Active Directory is voorbereid, configureert u de Windows LAPS-instellingen via Groepsbeleid.
1. Controleer de Windows LAPS-beheersjabloon
Zorg ervoor dat de Windows LAPS-beheersjabloon (LAPS.admx) is beschikbaar. Als uw organisatie gebruikmaakt van een centrale opslag voor groepsbeleid, moet u mogelijk de bijgewerkte Windows LAPS-sjabloonbestanden handmatig hiernaartoe kopiëren.
2. Een groepsbeleidsobject (GPO) maken of bewerken
Open Groepsbeleidsbeheer en maak of bewerk een GPO voor de betreffende Windows-apparaten.
3. Ga naar de Windows LAPS-instellingen.
Ga in de editor voor groepsbeleidsbeheer naar: Computerconfiguratie > Beleid > Beheersjablonen > Systeem > LAPS
4. Configureer de back-upmap voor wachtwoorden.
Open de Configureer de wachtwoordback-upmap selecteer het beleid en kies Windows Server Active Directory als back-upbestemming.
5. Configureer het beheerdersaccount
Geef het lokale beheerdersaccount op dat beheerd moet worden als uw organisatie een bestaand aangepast lokaal beheerdersaccount gebruikt. Anders beheert Windows LAPS standaard het ingebouwde lokale beheerdersaccount.
6. Definieer wachtwoordbeleid
Configureer de wachtwoordlengte, complexiteit en maximale wachtwoordleeftijd volgens de beveiligingsvereisten van uw organisatie. Controleer indien van toepassing ook de overige instellingen, waaronder wachtwoordversleuteling.
7. Pas het groepsbeleid toe.
Koppel het groepsbeleidsobject aan de juiste organisatie-eenheid (OU) en sta toe dat het beleid van toepassing is op de beoogde Windows-apparaten.
Let op: Organisaties die migreren van het oude Microsoft LAPS-systeem, moeten hun bestaande beleidsregels en accountconfiguraties controleren voordat ze Windows LAPS implementeren. Het verwijderen van oude beleidsregels of het aanmaken van een nieuw lokaal beheerdersaccount is niet voor elke implementatie vereist. Dit hangt af van de gekozen migratiemethode.
Stap 4: Controleer de Windows LAPS-configuratie
Controleer na het toepassen van het groepsbeleid of Windows LAPS de instellingen verwerkt en het beheerde lokale beheerderswachtwoord succesvol back-upt.
1. Verwerking van het triggerbeleid
Open PowerShell met beheerdersrechten op een Windows-apparaat en voer de volgende opdracht uit om de verwerking van het Windows LAPS-beleid te starten:
Invoke-LapsPolicyProcessing
2. Controleer de gebeurtenislogboeken van Windows LAPS.
Open Logboeken op het doelapparaat (Windows) en navigeer naar: Toepassings- en servicelogboeken > Microsoft > Windows > LAPS > Operationeel
Zoek naar gebeurtenis-ID 10018Dit geeft aan dat Windows LAPS het wachtwoord in Windows Server Active Directory succesvol heeft bijgewerkt.
3. Controleer of het wachtwoord is opgehaald.
Op een Windows-computer of -server waarop de Windows LAPS PowerShell-module beschikbaar is, kunnen geautoriseerde IT-beheerders de volgende opdracht uitvoeren om het opgeslagen wachtwoord uit Active Directory op te halen:
Get-LapsADPassword -Identity "ComputerName" -AsPlainText
vervangen ComputerName met de naam van het doel-Windows-apparaat. Voer de opdracht uit in een beveiligde beheerderssessie, omdat het wachtwoord in platte tekst wordt weergegeven.
Een succesvolle verificatie bevestigt dat Windows LAPS is geconfigureerd om het wachtwoord van het beheerde lokale beheerdersaccount automatisch te roteren en te back-uppen volgens het gedefinieerde beleid, terwijl geautoriseerde IT-beheerders het wachtwoord indien nodig kunnen ophalen.
Let op: Deze stappen zijn van toepassing op Windows LAPS-implementaties die Windows Server Active Directory gebruiken voor wachtwoordback-up. Implementaties die wachtwoorden back-uppen naar Microsoft Entra ID vereisen een aparte configuratie en hebben geen Active Directory-schema-extensies nodig.
Hoe configureert u Windows LAPS met Microsoft Intune?
Met Microsoft Intune kunnen IT-beheerders Windows LAPS-beleid configureren voor ingeschreven Windows-apparaten met behulp van de Windows LAPS Configuration Service Provider (CSP). Het ondersteunt het maken van back-ups van wachtwoorden naar Microsoft Entra ID of Windows Server Active Directory, afhankelijk van de status van het apparaat bij het netwerk.
Volg deze stappen om Windows LAPS te configureren met Microsoft Intune:
Stap 1: Controleer de vereisten
Zorg ervoor dat de apparaten voldoen aan de Windows LAPS-vereisten, zijn geregistreerd bij Microsoft Intune en dat de vereiste licenties en beheerdersrechten beschikbaar zijn. Schakel voor back-ups van Microsoft Entra ID de Windows LAPS-instelling in Microsoft Entra ID in waar nodig.
Stap 2: Een Windows LAPS-beleid maken
Meld u aan bij het Microsoft Intune-beheercentrum en ga naar: Eindpuntbeveiliging > Accountbescherming > Beleid maken
Selecteren Windows als platform en Oplossing voor lokaal beheerderswachtwoord (Windows LAPS) als het profiel.
Stap 3: Wachtwoordinstellingen configureren
Geef de back-upmap op en configureer de vereiste wachtwoordinstellingen, waaronder wachtwoordlengte, complexiteit en maximale wachtwoordleeftijd. Selecteer het beheerdersaccount dat u wilt beheren als uw organisatie een aangepast lokaal beheerdersaccount gebruikt.
Stap 4: Wijs het beleid toe
Wijs het Windows LAPS-beleid toe aan de juiste apparaatgroepen. Voorkom dat u tegenstrijdige Windows LAPS-beleidsregels aan dezelfde apparaten toewijst.
Stap 5: Controleer de back-up en rotatie van wachtwoorden
Monitor de implementatie van het beleid en controleer of Windows LAPS het beheerderswachtwoord succesvol back-upt en roteert. Voor apparaten die wachtwoorden back-uppen naar Microsoft Entra ID, kunnen geautoriseerde beheerders wachtwoordgegevens en rotatie-informatie bekijken via het Intune-beheercentrum.
PowerShellGroup Policy en Microsoft Intune ondersteunen de configuratie en het beheer van native Windows LAPS. Organisaties die een alternatieve aanpak zoeken voor het beheer van lokale beheerderswachtwoorden kunnen Scalefusion OneIdP overwegen, dat een eigen LAPS-functionaliteit biedt voor beheerde Windows-apparaten.
Hoe configureert u Scalefusion OneIdP LAPS op Windows-apparaten?
Scalefusion OneIdP biedt een LAPS-functionaliteit voor het beheren en rouleren van lokale beheerderswachtwoorden op geregistreerde Windows-apparaten. IT-beheerders kunnen wachtwoordbeleid configureren, dit publiceren naar beheerde apparaatprofielen en de wachtwoordactiviteit bewaken via het Scalefusion-dashboard.
Volg deze stappen om OneIdP LAPS te configureren:
Stap 1: Maak een LAPS-configuratie aan.
Navigeer naar OneIdP > LAPS Maak op het Scalefusion-dashboard een LAPS-configuratie aan en definieer de reikwijdte van het lokale beheerdersaccount, de complexiteit van het wachtwoord en de rotatie-instellingen.
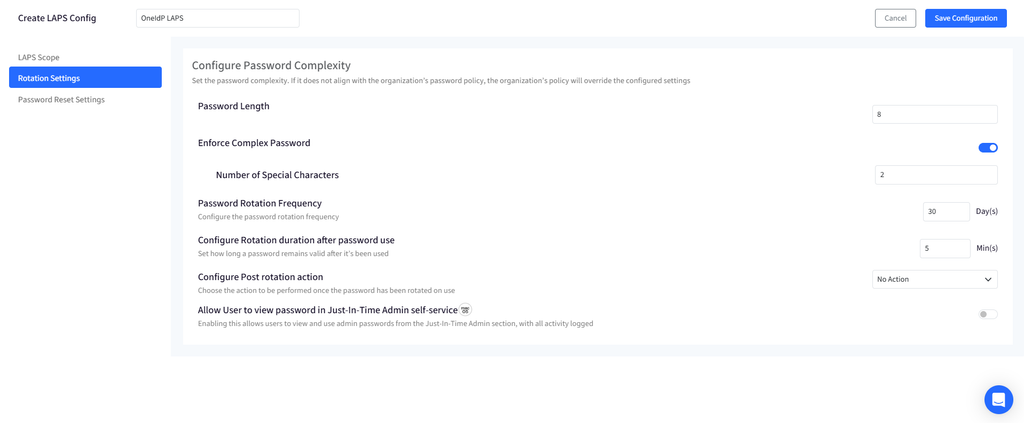
Stap 2: Publiceer de configuratie
Sla de configuratie op en publiceer deze naar de relevante Windows-apparaatprofielen om de LAPS-instellingen op de bijbehorende apparaten toe te passen.
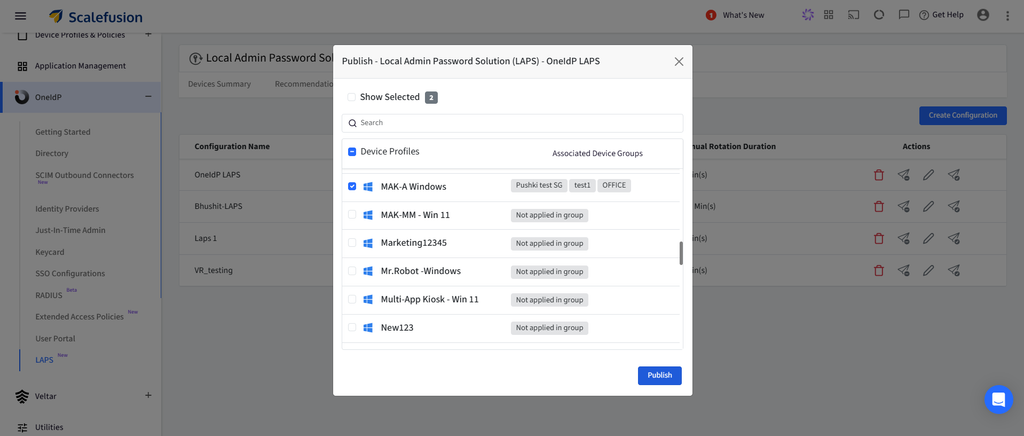
Stap 3: Open LAPS op de Windows-apparaten
Open het LAPS-gedeelte in de Scalefusion Agent op een beheerd Windows-apparaat. Voer het eenmalige wachtwoord (OTP) in dat u via het Scalefusion-dashboard hebt ontvangen om toegang te krijgen tot de inloggegevens van het geselecteerde lokale beheerdersaccount.
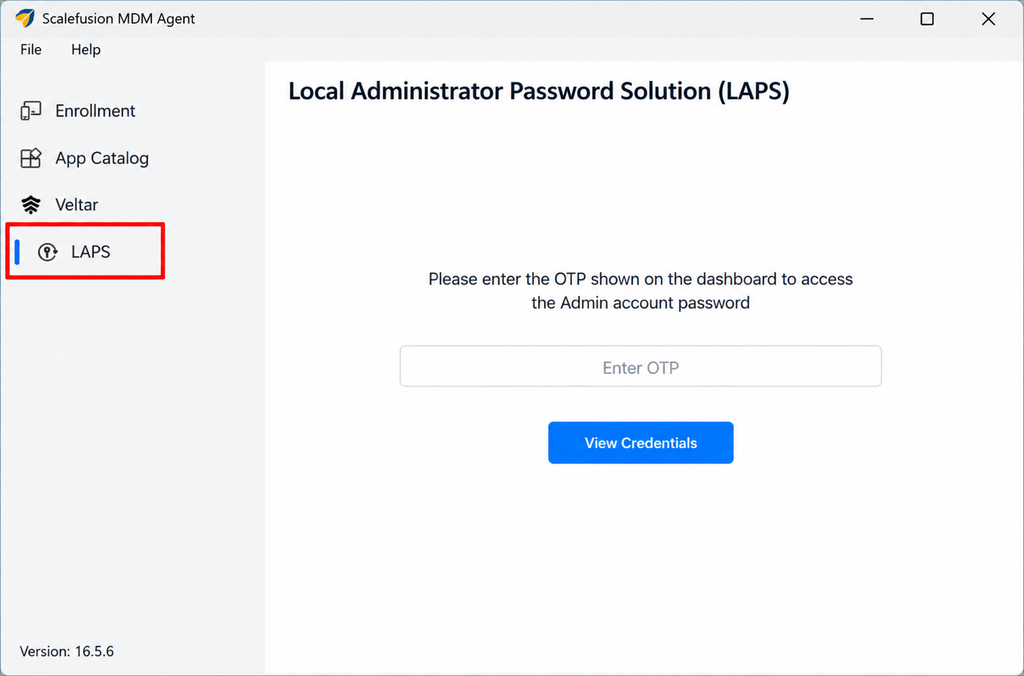
Stap 4: Bekijk de aanbevelingen van LAPS
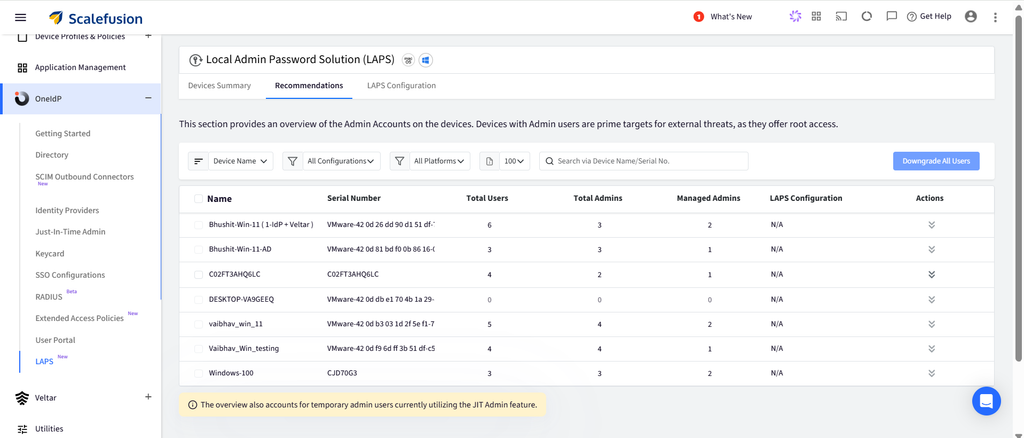
Gebruik het gedeelte 'Aanbevelingen' van OneIdP LAPS om de details van het lokale beheerdersaccount te bekijken, de toegepaste LAPS-configuraties te controleren en toegang te krijgen tot beschikbare acties voor accountbeheer op beheerde Windows-apparaten.
Stap 5: Monitor de wachtwoordstatus en de activiteit rondom wachtwoordrotatie.
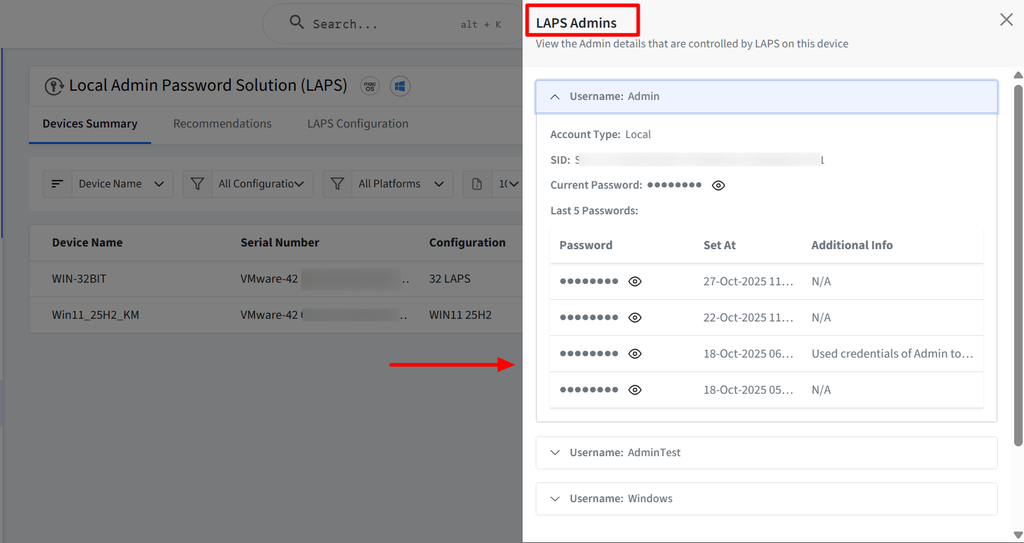
Gebruik het gedeelte 'Apparatenoverzicht' van OneIdP LAPS om de details van lokale beheerdersaccounts, de wachtwoordgeschiedenis en de tijdstempels van wachtwoordwijzigingen op beheerde Windows-apparaten te bekijken. IT-beheerders kunnen ook activiteitenlogboeken raadplegen om wachtwoordtoegang, wachtwoordwijzigingen en accountonderhoudsacties te volgen voor beveiligingsaudits.
Raadpleeg de documentatie voor gedetailleerde configuratie-instructies en vereisten. Scalefusion OneIdP LAPS documentatie.
Probleemoplossing voor Windows LAPS: veelvoorkomende problemen en oplossingen
Configuratieproblemen met Windows LAPS kunnen het roteren, back-uppen of ophalen van wachtwoorden belemmeren. IT-beheerders kunnen deze problemen diagnosticeren met behulp van Windows LAPS-gebeurtenislogboeken en door de toegepaste beleidsregels, mapmachtigingen en apparaatconfiguratie te controleren.
Om Windows LAPS-gebeurtenissen te bekijken, opent u Logboeken op het betreffende Windows-apparaat en navigeert u naar: Toepassings- en servicelogboeken > Microsoft > Windows > LAPS > Operationeel
De volgende tabel geeft een overzicht van veelvoorkomende Windows LAPS-fouten en mogelijke oplossingen daarvoor.
| Gebeurtenis-id | Issue | Aanbevolen actie |
|---|---|---|
| 10005 | De verwerking van het Windows LAPS-beleid is mislukt. | Bekijk de foutcode van de gebeurtenis en de voorafgaande LAPS-gebeurtenissen om de oorzaak te achterhalen. |
| 10012 | Vereiste Active Directory-schema-attributen ontbreken. | Controleer de schema-extensies en werk het AD-schema indien nodig bij. |
| 10013 | Windows LAPS kan het geconfigureerde beheerdersaccount niet vinden. | Controleer of het beheerde account bestaat en overeenkomt met de beleidsinstellingen. |
| 10017 | Het maken van een back-up van het wachtwoord naar Active Directory is mislukt. | Bekijk eerdere LAPS-gebeurtenissen om de onderliggende fout te achterhalen. |
| 10027 | Windows LAPS kan geen wachtwoord genereren dat voldoet aan de beleidsvereisten. | Controleer op conflicten tussen de wachtwoordinstellingen van Windows LAPS en het lokale of domeinwachtwoordbeleid. |
| 10028 | Het maken van een back-up van het wachtwoord naar Microsoft Entra ID is mislukt. | Controleer de tenantconfiguratie, apparaatregistratie en connectiviteit. |
IT-beheerders kunnen de verwerking van het Windows LAPS-beleid handmatig starten door PowerShell met beheerdersrechten te openen op het betreffende Windows-apparaat en de volgende opdracht uit te voeren:
Invoke-LapsPolicyProcessing
Controleer na het uitvoeren van de opdracht de gebeurtenislogboeken om te bevestigen of de verwerking is geslaagd. Gebeurtenis-ID 10004 geeft aan dat de beleidsverwerking succesvol is verlopen, terwijl de gebeurtenis-ID 10005 geeft een mislukking aan.
Raadpleeg voor aanvullende foutcodes en probleemoplossingsprocedures de volgende informatie: De officiële documentatie van Microsoft over het oplossen van problemen met Windows LAPS..
Aanbevelingen voor de implementatie van Windows LAPS
Volg deze best practices om een veilige en consistente Windows LAPS-implementatie te garanderen.
1. Monitor de activiteit van Windows LAPS
Monitor de gebeurtenislogboeken van Windows LAPS om de verwerking van beleid, wachtwoordrotatie en back-upactiviteit te volgen. Bekijk de auditlogboeken voor wachtwoordherstel, indien ondersteund door de geconfigureerde directoryservice, om ongebruikelijke toegangspatronen te identificeren en beveiligingsaudits te ondersteunen.
2. Handhaaf het beginsel van minimale privileges.
Beperk het gebruik van lokale beheerdersaccounts tot taken die verhoogde machtigingen vereisen. Gebruik standaardgebruikersaccounts voor dagelijkse activiteiten en verleen alleen toegang tot beheerdersgegevens wanneer dat nodig is.
3. Beperk de toegang tot wachtwoorden
Beperk de toegang tot wachtwoorden tot geautoriseerde beheerders via de juiste toegangsbeheerinstellingen voor mappen. Schakel wachtwoordversleuteling in waar dit wordt ondersteund en vereist is, en controleer periodiek de toegangsrechten om blootstelling van inloggegevens aan ongeautoriseerde gebruikers te voorkomen.
4. Configureer beleid voor wachtwoordrotatie
Definieer wachtwoordrotatie-intervallen op basis van de beveiligingsvereisten van de organisatie. Overweeg beleid voor het opnieuw instellen van wachtwoorden na authenticatie om te beperken hoelang een opgehaald beheerderswachtwoord bruikbaar blijft na authenticatie.
5. Zorg voor het bijwerken en beheren van Windows-beleid.
Zorg ervoor dat ondersteunde Windows-apparaten altijd zijn bijgewerkt met de juiste beveiligings- en kwaliteitsupdates. Controleer periodiek het Windows LAPS-beleid om te garanderen dat wachtwoordinstellingen, back-upbestemmingen en beheerdersrechten nog steeds voldoen aan de eisen van de organisatie.
6. Plan voor wachtwoordherstel
Documenteer de procedures voor het ophalen van wachtwoorden en zorg ervoor dat geautoriseerde IT-beheerders indien nodig toegang hebben tot back-ups van de inloggegevens. Controleer regelmatig de back-up en het ophalen van wachtwoorden ter ondersteuning van apparaatherstel en noodtoegang voor beheerders.
7. Bereid je voor op het oplossen van problemen
Controleer de gebeurtenislogboeken van Windows LAPS en veelvoorkomende configuratiefouten om problemen met de beleidsverwerking, wachtwoordback-up of -rotatie te identificeren. Valideer beleidswijzigingen op een beperkt aantal apparaten voordat u ze op grotere schaal implementeert.


Beheer lokale beheerderswachtwoorden met Scalefusion OneIdP.
Windows LAPS helpt organisaties bij het beveiligen van lokale beheerdersaccounts op ondersteunde Windows-apparaten door middel van geautomatiseerde wachtwoordrotatie, gecontroleerde toegang en veilige wachtwoordback-up. Deze mogelijkheden verminderen de risico's die gepaard gaan met gedeelde of statische beheerdersreferenties.
Scalefusion OneIdP Het biedt een aparte LAPS-functionaliteit voor het beheren van lokale beheerderswachtwoorden op Windows- en macOS-apparaten. Het ondersteunt geautomatiseerde wachtwoordrotatie, gecentraliseerde opslag van inloggegevens en gecontroleerde wachtwoordtoegang via het Scalefusion-dashboard.
Met OneIdP LAPS kunnen IT-teams geplande en op gebruik gebaseerde wachtwoordrotatie configureren, wachtwoordactiviteit monitoren en lokale beheerdersaccounts beheren. Configureerbare accountonderhoudsopties helpen bovendien bij het herstellen van verwijderde beheerdersaccounts of het herstellen van gewijzigde beheerdersrechten.
Deze mogelijkheden helpen organisaties bij het handhaven van consistente lokale wachtwoordbeheerpraktijken voor beheerders en ondersteunen beveiligingsaudits.
Volgende stap
Veelgestelde vragen
1. Vereist Windows LAPS groepsbeleid?
Nee, Windows LAPS vereist geen groepsbeleid. Het kan worden geconfigureerd met behulp van groepsbeleid of de Windows LAPS Configuration Service Provider (CSP). Dit biedt organisaties de flexibiliteit om LAPS te beheren op basis van hun bestaande Windows-apparaatbeheeromgeving.
2. Waarom zouden organisaties Windows LAPS moeten gebruiken?
Organisaties kunnen Windows LAPS gebruiken om lokale beheerderswachtwoorden op Windows-apparaten automatisch te beheren en te wijzigen. Door gedeelde of statische beheerderswachtwoorden te vermijden, helpt Windows LAPS het risico op diefstal van inloggegevens, ongeautoriseerde toegang en laterale verplaatsing binnen het netwerk te verminderen. Het maakt het voor geautoriseerde IT-beheerders ook gemakkelijker om beheerdersgegevens op te vragen wanneer dat nodig is.
3. Waar slaat Windows LAPS wachtwoorden op?
Windows LAPS kan lokale beheerderswachtwoorden back-uppen naar Microsoft Entra ID of Windows Server Active Directory. De juiste back-uplocatie is afhankelijk van hoe het Windows-apparaat is gekoppeld en hoe het LAPS-beleid is geconfigureerd. Geautoriseerde IT-beheerders kunnen het opgeslagen wachtwoord ophalen wanneer ze lokale beheerdersrechten nodig hebben.
4. Werkt Windows LAPS met Active Directory?
Ja, Windows LAPS werkt met Windows Server Active Directory. Organisaties kunnen Windows LAPS configureren om lokale beheerderswachtwoorden te back-uppen naar Active Directory voor ondersteunde apparaten die lid zijn van een domein. Hierdoor kunnen geautoriseerde IT-beheerders de lokale beheerdersgegevens centraal ophalen en beheren.
5. Is Windows LAPS beschikbaar op Windows 10?
Ja, Windows LAPS is beschikbaar op geschikte Windows 10-versies met de update van 11 april 2023 of later. Windows 10 heeft echter op 14 oktober 2025 het einde van de algemene ondersteuning bereikt. De voortdurende beschikbaarheid van Windows LAPS is afhankelijk van het ontvangen van de betreffende updates op de apparaten, bijvoorbeeld via het Extended Security Updates (ESU)-programma.

