

Apabila pekerja mengakses berbilang aplikasi perusahaan, mengurus kelayakan dan proses pengesahan yang berasingan boleh menjadi mencabar bagi pasukan IT. Organisasi memerlukan cara untuk memusatkan pengesahan tanpa memerlukan pengguna log masuk secara berasingan untuk setiap aplikasi.
SAML (Bahasa Penanda Penegasan Keselamatan) ialah piawaian persekutuan berasaskan XML yang biasa digunakan untuk daftar masuk tunggal (SSO) berasaskan pelayar. Dalam log masuk SAML 2.0 yang biasa, penyedia identiti mengesahkan pengguna dan menghantar respons SAML yang mengandungi penegasan kepada aplikasi. Aplikasi tersebut mengesahkan tandatangan yang diperlukan dan syarat lain sebelum mencipta sesinya sendiri.
Bagi pentadbir IT dan identiti, memahami cara SAML berfungsi membantu mereka menentukan bila hendak menggunakannya, mengkonfigurasi hubungan kepercayaan dengan betul dan membezakan kegagalan pengesahan daripada masalah akaun atau kebenaran.
Poin-poin utama
- SAML ialah piawaian berasaskan XML yang membolehkan pengesahan bersekutu dan daftar masuk tunggal merentasi aplikasi yang serasi.
- SAML SSO menggunakan pembekal identiti (IdP) untuk mengesahkan pengguna dan pembekal perkhidmatan (SP) untuk mengesahkan penegasan.
- SAML menyokong aliran log masuk yang dimulakan oleh SP dan IdP, setiap satu dengan pertimbangan keselamatan yang berbeza.
- Pelaksanaan SAML yang selamat memerlukan pengesahan penegasan, konfigurasi yang dipercayai dan pengurusan sijil. SAML tidak mengendalikan kebenaran atau peruntukan aplikasi secara automatik.
Apakah SAML?
SAML membenarkan dua organisasi atau sistem untuk bertukar maklumat pengesahan tanpa berkongsi kata laluan aplikasi pengguna. Ia mewujudkan hubungan kepercayaan antara:
- An pembekal identiti (IdP) yang mengesahkan pengguna
- Pembekal perkhidmatan (SP) yang mengendalikan aplikasi yang ingin diakses oleh pengguna
IdP mengeluarkan dokumen XML yang dipanggil penegasan SAML. Penegasan tersebut boleh mengenal pasti pengguna, menerangkan bagaimana atau bila pengesahan berlaku dan membawa atribut seperti alamat e-mel, jabatan atau keahlian kumpulan. SP bergantung pada penegasan hanya selepas menyemak sama ada ia datang daripada IdP yang dipercayai dan sah untuk aplikasi dan percubaan log masuk tersebut.
Pengaturan ini merupakan satu bentuk persekutuan identiti: aplikasi ini mewakilkan pengesahan kepada pihak berkuasa identiti luaran. Ia boleh memberikan pengguna akses kepada berbilang aplikasi selepas log masuk melalui IdP, walaupun setiap aplikasi masih mencipta dan mengurus sesinya sendiri.
SAML 2.0 ialah versi yang digunakan untuk pelayar SSO aliran yang diterangkan di sini. SAML boleh menyampaikan identiti dan pengesahan maklumat, tetapi ia tidak mentakrifkan model kebenaran aplikasi universal.
Siapakah dan apa yang mengambil bahagian dalam log masuk SAML?
Pengguna, pelayar, penyedia identiti dan penyedia perkhidmatan
Empat peserta adalah penting untuk log masuk pelayar SAML:
- Pengguna: Orang yang cuba membuka aplikasi.
- Pelayar: Perantara yang membawa permintaan dan respons SAML antara IdP dan SP. Pelayar biasanya mengangkut mesej melalui pengalihan dan penyerahan borang.
- Pembekal identiti: Sistem yang mengesahkan pengguna. Ia mungkin menyemak kata laluan, sijil, kunci keselamatan atau faktor lain atau mengenali sesi IdP sedia ada.
- Pembekal perkhidmatan: Aplikasi yang menggunakan hasil SAML. Selepas mengesahkannya, SP memutuskan sama ada untuk mencipta sesi aplikasi dan apa yang boleh diakses oleh pengguna.
IdP biasanya tidak menghantar kata laluan pengguna kepada SP. Sebaliknya, ia menghantar pernyataan yang ditandatangani yang boleh disahkan oleh SP di bawah hubungan kepercayaan yang telah dikonfigurasikan terlebih dahulu.
Permintaan Pengesahan, respons, penegasan dan sesi aplikasi
Beberapa artifak berkaitan muncul semasa proses log masuk:
- Permintaan Pengesahan: Mesej daripada SP yang meminta IdP untuk mengesahkan pengguna. Ia boleh merangkumi identiti SP, lokasi pemulangan dan konteks pengesahan yang diminta.
- Respons SAML: Respons protokol IdP terhadap SP. Ia melaporkan kejayaan atau kegagalan dan, untuk log masuk yang berjaya, biasanya mengandungi penegasan.
- Dakwaan SAML: Kenyataan terhad masa yang dikeluarkan oleh IdP tentang pengguna. Ia boleh mengandungi pernyataan pengesahan, atribut dan sekatan yang menentukan di mana dan bila ia boleh diterima.
- Sesi permohonan: Sesi log masuk SP sendiri, selalunya diwakili oleh kuki aplikasi yang selamat. Ia berasingan daripada penegasan dan daripada sesi pengguna di IdP.
Pernyataan SAML tidak bertujuan untuk berfungsi sebagai sesi aplikasi kekal. SP mengesahkannya, menggunakannya dan kemudian menggunakan kawalan sesinya sendiri.
Bagaimanakah sistem daftar masuk tunggal SAML berfungsi?
Cara SSO SAML yang dimulakan oleh SP berfungsi
Dalam SSO yang dimulakan oleh penyedia perkhidmatan, pengguna bermula pada aplikasi:
- Pengguna membuka aplikasi. SP tidak menemui sesi aplikasi tempatan yang sah.
- SP mencipta AuthnRequest. Ia mengalihkan pelayar ke IdP, biasanya menggunakan pengikatan HTTP-Redirect.
- IdP mengesahkan pengguna. IdP mungkin meminta kelayakan dan pengesahan pelbagai faktor, atau ia mungkin mengecam sesi IdP sedia ada.
- IdP mencipta respons SAML. Respons biasanya mengandungi pernyataan yang mengenal pasti pengguna dan menerangkan peristiwa pengesahan.
- Pelayar menghantar respons kepada SP. Ini biasanya berlaku melalui borang HTML yang dihantar secara automatik yang dihantar ke URL Assertion Consumer Service (ACS) SP.
- SP mengesahkan respons dan penegasan. Ia menyemak tandatangan yang diperlukan, hubungan kepercayaan yang dikonfigurasikan, khalayak dan destinasi yang dimaksudkan, tempoh sah laku dan korelasi permintaan.
- SP mencipta sesi aplikasi. Pengguna dialihkan ke sumber yang diminta, tertakluk kepada peraturan akaun dan kebenaran aplikasi.
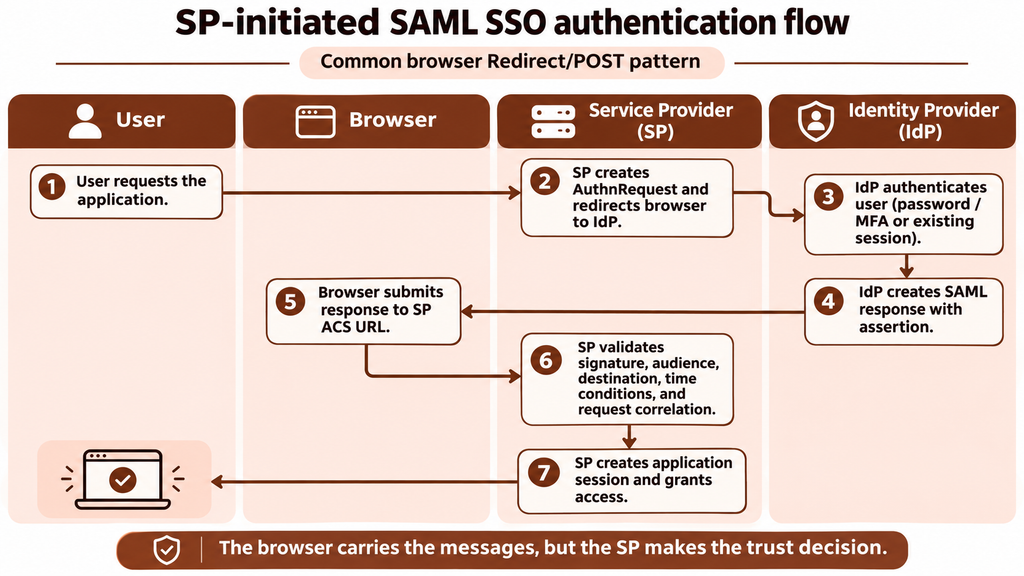
Pelayar menghantar mesej, tetapi keputusan kepercayaan adalah milik SP. Gambaran keseluruhan teknikal OASIS SAML menerangkan hubungan antara IdP yang menegaskan dan SP yang bergantung.
Cara SSO SAML yang dimulakan oleh IdP berfungsi
Dalam aliran yang dimulakan oleh pembekal identiti, pengguna bermula daripada portal IdP atau katalog aplikasi. IdP menghantar pelayar ke SP dengan respons SAML yang tidak diminta; SP tidak menghantar AuthnRequest terlebih dahulu.
Oleh kerana tiada permintaan asal, respons yang tidak diminta secara amnya tidak mempunyai pengecam permintaan untuk SP padankan melalui InResponseTo. SP mesti menyokong SSO yang dimulakan oleh IdP secara eksplisit dan masih mengesahkan tandatangan, penerbit, khalayak, destinasi, penerima dan sekatan masa. Ia tidak boleh menganggap ketiadaan korelasi permintaan sebagai kebenaran untuk melangkau semakan yang selebihnya.
Log masuk yang dimulakan oleh SP menyediakan konteks permintaan yang lebih kukuh dan selalunya lebih mudah dikaitkan dengan destinasi yang dimaksudkan oleh pengguna. Log masuk yang dimulakan oleh IdP masih boleh berguna untuk portal aplikasi, tetapi ia harus diaktifkan hanya apabila SP menyokong corak dengan selamat. Perbezaannya ditakrifkan dalam Profil SSO Pelayar Web SAML 2.0.
Bagaimanakah penegasan SAML disahkan?
Tandatangan, penerbit, khalayak, destinasi dan syarat masa
Menerima XML yang dibentuk dengan baik tidak mencukupi. SP mesti membandingkan respons dan penegasan dengan kepercayaan yang telah dikonfigurasikan terlebih dahulu dan konteks log masuk.
Pemeriksaan penting termasuk:
- Tandatangan dan kunci tandatangan: Sahkan respons atau tandatangan penegasan yang diperlukan menggunakan sijil IdP yang dipercayai. Pelaksanaan juga mesti bertahan daripada pembalut tandatangan XML dan serangan penghuraian yang berkaitan.
- Penerbit: Sahkan bahawa penegasan tersebut mengenal pasti entiti IdP yang dijangkakan.
- Penonton: Sahkan bahawa penegasan telah dikeluarkan untuk SP ini, biasanya dengan membandingkan khalayak dengan ID entiti SP.
- Destinasi dan penerima: Sahkan bahawa respons dan penegasan pembawa menyasarkan titik akhir ACS yang dijangkakan.
- Syarat masa: Kuatkuasakan sekatan NotBefore dan NotOnOrAfter, dengan hanya elaun terkawal untuk perbezaan jam.
- Permintaan korelasi: Untuk log masuk yang dimulakan oleh SP, sahkan bahawa InResponseTo sepadan dengan permintaan yang belum selesai dan tolak respons yang tidak dijangka atau yang dimainkan semula.
- Status dan pengesahan subjek: Terima hanya respons yang berjaya yang kaedah dan data pengesahan subjeknya memenuhi jangkaan SP.
Kepercayaan biasanya diwujudkan dengan bertukar metadata SAML atau mengkonfigurasi nilai yang setara melalui proses pentadbiran yang dilindungi. Metadata boleh menyampaikan ID entiti, titik akhir, pengikatan dan sijil, tetapi pentadbir masih memerlukan prosedur untuk mengesahkan perubahan dan memutarkan sijil.
Titik akhir SAML harus menggunakan TLS, dan SP mesti menggunakan XML yang disemak keselamatan dan pelaksanaan pengesahan tandatangan. Helaian Menipu Keselamatan OWASP SAML menyediakan panduan yang berfokus pada pelaksanaan untuk pemeriksaan ini.
Apa yang tidak ditentukan oleh pengesahan SAML tentang kebenaran aplikasi
Penegasan yang sah menjawab soalan pengesahan: bolehkah SP mempercayai pernyataan IdP tentang pengguna ini? Ia tidak secara automatik memutuskan apa yang boleh dilakukan oleh pengguna di dalam aplikasi.
Pernyataan mungkin mengandungi atribut kumpulan, jabatan, peranan atau kelayakan. SP boleh memetakan nilai tersebut kepada peranan setempat, tetapi peranannya sendiri kebenaran Dasar menentukan sama ada sesuatu nilai memberikan akses. Atribut kumpulan yang sama mungkin menghasilkan kebenaran yang berbeza dalam aplikasi yang berbeza.
Keadaan akaun juga penting. SP boleh menolak pengguna yang disahkan dengan betul kerana akaun yang sepadan dinyahdayakan, tidak dilesenkan, hilang atau tidak ditugaskan kepada aplikasi.
Bilakah sesebuah organisasi perlu menggunakan SAML?
Faedah dan batasan untuk aplikasi web tenaga kerja
SAML sangat sesuai apabila sesebuah organisasi memerlukan pengesahan berpusat untuk aplikasi web perusahaan yang sudah menyokong SAML 2.0. Contoh biasa termasuk konsol pentadbiran SaaS dan aplikasi berasaskan pelayar dalaman.
Manfaat praktikalnya termasuk:
- Pengguna mengesahkan melalui IdP organisasi dan bukannya mengekalkan kata laluan berasingan untuk setiap aplikasi.
- Organisasi ini boleh menggunakan kawalan pengesahan pusat, termasuk dasar pengesahan berbilang faktor IdP.
- Aplikasi boleh menerima pengecam pengguna yang konsisten dan atribut yang diluluskan.
- SAML mempunyai sokongan luas merentasi aplikasi web perusahaan dan platform identiti yang mantap.
SAML juga membawa kos operasi. Mesej XML dan pemprosesan tandatangan adalah kompleks, integrasi boleh menjadi sensitif terhadap URL dan pengecam yang tepat, dan sijil tandatangan memerlukan pengurusan kitaran hayat. Reka bentuk berorientasikan pelayarnya selalunya kurang semula jadi untuk log masuk mudah alih asli dan kebenaran API berbanding protokol berasaskan token yang lebih baharu.
Pilihan yang betul masih bergantung pada apa yang disokong oleh aplikasi tersebut. Menggantikan integrasi SAML yang stabil dengan protokol lain semata-mata kerana ia lebih baharu mungkin memberikan sedikit nilai praktikal.
SAML lwn. OpenID Connect lwn. OAuth
SAML, OpenID Connect, dan OAuth menyelesaikan masalah yang berkaitan tetapi berbeza:
| Keperluan | Pilihan protokol biasa | Apa yang disediakannya |
|---|---|---|
| SSO pelayar perusahaan kepada SaaS sedia ada atau aplikasi web dalaman | SAML 2.0 | Pengesahan bersekutu melalui pernyataan XML |
| Daftar masuk untuk aplikasi web moden, halaman tunggal, natif atau mudah alih | Sambungan OpenID (OIDC) | Lapisan pengesahan yang dibina pada OAuth 2.0, termasuk Token ID dan tuntutan identiti |
| Akses yang diwakilkan kepada API atau sumber yang dilindungi | OAuth 2.0 | Token akses yang mewakili kebenaran yang diwakilkan |
OpenID Connect menyeragamkan pengesahan di atas OAuth 2.0. OAuth 2.0 pada asasnya merupakan rangka kerja pengesahan; dengan sendirinya, ia tidak mentakrifkan hasil pengesahan pengguna standard yang setara dengan Token ID OIDC atau penegasan SAML.
Ini adalah garis panduan seni bina dan bukannya peraturan platform mutlak. Sokongan aplikasi, jenis klien, keperluan keselamatan dan infrastruktur identiti sedia ada harus mendorong keputusan. Untuk perbandingan yang lebih mendalam, terokai SAML lwn. OIDC dan SAML lwn. OAuth panduan.
Apakah yang perlu anda semak semasa mengkonfigurasi SAML SSO?
Metadata Exchange, ID entiti, URL ACS dan sijil tandatangan
Sebelum mendayakan SAML untuk pengguna, bandingkan nilai konfigurasi IdP dan SP dengan teliti:
- ID Entiti: Sahkan pengecam tepat untuk kedua-dua IdP dan SP. ID entiti ialah pengecam, walaupun ia menyerupai URL; ia tidak semestinya destinasi pelayar.
- URL ACS: Masukkan titik akhir yang tepat di mana SP menerima respons SAML. Semak keperluan skema, nama hos, laluan, port dan garis miring belakang.
- URL SSO: Konfigurasikan titik akhir IdP yang dihantar oleh SP permintaan pengesahan.
- Sijil tandatangan: Pasang sijil pengesahan IdP yang betul di SP dan dokumentasikan cara penggiliran sijil akan berfungsi.
- Jangkaan menandatangani: Tentukan sama ada SP memerlukan respons, penegasan atau kedua-duanya ditandatangani.
- Pengikatan: Sahkan pengikatan yang dijangkakan untuk permintaan dan respons, seperti HTTP-Redirect atau HTTP-POST.
- alam Sekitar: Pastikan ID entiti ujian dan pengeluaran, URL ACS dan sijil berasingan.
- Nilai log keluar: Konfigurasikan Log Keluar Tunggal hanya jika kedua-dua sistem menyokong profil dan tingkah laku sesi yang dimaksudkan.
Jangan menganggap bahawa mengimport metadata menghapuskan keperluan untuk menyemak nilai-nilai ini. Metadata mesti datang daripada sumber yang disahkan dan pentadbir harus memahami cara kemas kini dan peralihan sijil dikendalikan.
Petakan pengecam dan atribut pengguna, kemudian uji log masuk
Pilih pengecam yang akan digunakan oleh aplikasi untuk memadankan penegasan dengan akaun. Bergantung pada SP, ini mungkin NameID, alamat e-mel, nama pengguna atau pengecam dalaman yang stabil. Apabila aplikasi menyokongnya, pengecam yang stabil boleh menjadikan pemadanan akaun lebih andal daripada nilai seperti alamat e-mel yang mungkin berubah. Sahkan cara SP mengendalikan perubahan pengecam sebelum penggunaan.
Kemudian sahkan:
- Format dan nilai NameID yang dijangkakan oleh SP
- Nama atribut, format dan penggunaan huruf besar yang diperlukan
- Pemetaan kumpulan-ke-peranan, jika aplikasi menyokongnya
- Sama ada akaun mesti sudah wujud atau boleh dibuat tepat pada masanya
- Sama ada pengesahan berbilang faktor IdP berfungsi seperti yang dimaksudkan
- Apa yang berlaku apabila pengguna dinyahdayakan atau tidak ditugaskan
Uji dengan pengguna biasa sebelum menguatkuasakan SAML di seluruh organisasi. Simpan laluan pentadbir pecah kaca yang didokumenkan yang tidak bergantung pada integrasi baharu, yang mana aplikasi menyokongnya. Uji juga peralihan sijil dan pemulihan kegagalan daripada menunggu sijil pengeluaran tamat tempoh.
Bagaimanakah anda menyelesaikan masalah log masuk SAML yang gagal?
Sebelum menyelesaikan masalah log masuk SAML yang gagal, kenal pasti sama ada masalah tersebut berlaku semasa pengesahan IdP, pengesahan respons SAML atau akses aplikasi.
Mulakan dengan log daripada IdP dan SP. IdP boleh menunjukkan sama ada pengesahan dan pengeluaran respons berjaya; SP boleh menunjukkan sebab ia menolak respons atau menafikan akses aplikasi.
| Gejala | Pemeriksaan untuk dilaksanakan |
|---|---|
| Tandatangan tidak sah atau sijil yang tidak dipercayai | Sahkan SP mempunyai sijil IdP yang betul, elemen mesej yang dijangkakan telah ditandatangani dan sijil tersebut tidak tamat tempoh atau telah digilirkan secara tidak dijangka. |
| Pengesahan khalayak gagal | Bandingkan khalayak penegasan dengan ID entiti SP, termasuk kes, skema, laluan dan aksara pengekor. |
| Ketidakpadanan destinasi atau penerima | Bandingkan destinasi respons dan penerima subjek dengan URL ACS yang tepat yang menerima mesej tersebut. Semak URL ujian lawan pengeluaran. |
| Pengguna tidak dijumpai | Periksa nilai dan format NameID. Sahkan bahawa aplikasi tersebut sepadan dengan medan akaun setempat yang dimaksudkan. |
| Atribut yang diperlukan tiada | Semak pemetaan atribut IdP, nama atribut yang tepat, format nilai dan sama ada pengguna ujian mempunyai nilai sumber. |
| Pernyataan telah tamat tempoh atau belum sah | Segerakkan jam sistem dan periksa NotBefore dan NotOnOrAfter. Elakkan menyembunyikan hanyutan masa yang ketara dengan membenarkan tetingkap condong jam yang berlebihan. |
| Ralat InResponseTo atau korelasi permintaan | Sahkan bahawa respons sepadan dengan permintaan SP yang aktif dan proksi, percubaan semula pelayar atau penyerahan pendua tidak mengganggu aliran. |
| SAML berjaya tetapi akses ditolak | Semak status akaun, tugasan aplikasi, pelesenan dan pemetaan peranan atau kumpulan tempatan. Ini biasanya merupakan isu kebenaran atau kitaran hayat akaun dan bukannya pengesahan yang gagal. |
| Log masuk berulang kali kembali ke IdP | Semak sama ada SP berjaya mencipta dan mengekalkan kuki sesinya, termasuk domain kuki, SameSite, pengangkutan selamat dan sekatan pelayar. |
Respons SAML boleh mengandungi data peribadi dan penegasan pembawa yang sensitif tetapi sah. Elakkan menampal respons lengkap ke dalam tiket, alat sembang atau penyahkod awam yang tidak selamat. Jika pemeriksaan mesej diperlukan, gunakan proses diagnostik yang diluluskan dan sunting nilai sensitif sebelum berkongsinya.
Permudahkan pengesahan perusahaan dengan SAML SSO
SAML kekal sebagai standard yang mantap untuk mendayakan daftar masuk tunggal merentasi aplikasi perusahaan. Dengan membenarkan penyedia identiti yang dipercayai untuk mengesahkan pengguna, ia membantu organisasi memusatkan pengesahan sambil menyerahkan keputusan akses khusus aplikasi kepada penyedia perkhidmatan individu. Pelaksanaan yang berjaya bergantung pada konfigurasi hubungan kepercayaan yang betul, pengesahan penegasan, pengurusan sijil dan pengujian aliran pengesahan. Penyelesaian seperti Scalefusion OneIdP menyokong SSO berasaskan SAML untuk aplikasi yang serasi, membantu pasukan IT mempraktikkan prinsip-prinsip ini.
MAKLUMAT LANJUT Scalefusion OneIdP
Soalan Lazim
1. Apakah yang dimaksudkan dengan SAML, dan adakah SAML 2.0 merupakan versi semasa?
SAML bermaksud Security Assertion Markup Language. SAML 2.0 ialah versi spesifikasi OASIS semasa yang digunakan untuk aliran SSO pelayar yang dibincangkan dalam artikel ini, bersama-sama dengan errata yang diterbitkan.
2. Adakah SAML SSO mencipta akaun pengguna dalam aplikasi?
Bukan dengan sendirinya. SAML mengesahkan pengguna dan boleh memberikan atribut identiti. Aplikasi mungkin memerlukan akaun sedia ada, membuatnya melalui peruntukan tepat pada masanya atau menerima akaun melalui proses peruntukan yang berasingan.
3. Adakah menandatangani pernyataan SAML menyulitkan kandungannya?
Tidak. Tandatangan membolehkan SP mengesahkan integriti dan penandatangan pernyataan; ia tidak menyembunyikan kandungannya. Penyulitan ialah perlindungan berasingan yang mesti dikonfigurasikan dan disokong oleh IdP dan SP. HTTPS/TLS melindungi pengangkutan pelayar-ke-titik akhir semasa transit; ia tidak menyulitkan kandungan pernyataan sebaik sahaja ia diterima atau didedahkan di titik akhir.
4. Adakah log keluar daripada satu aplikasi SAML akan membuatkan anda log keluar daripada setiap aplikasi?
Tidak semestinya. Log keluar biasanya hanya menamatkan sesi aplikasi tersebut. Sesi IdP dan sesi pada aplikasi lain mungkin kekal aktif melainkan IdP dan SP yang mengambil bahagian menyokong dan berjaya melengkapkan Log Keluar Tunggal SAML yang diselaraskan.

