

OpenID Connect (OIDC) ialah protokol pengesahan identiti yang membolehkan aplikasi mengesahkan identiti pengguna menggunakan pelayan kebenaran, biasanya di atas OAuth 2.0. Ia membolehkan log masuk selamat, daftar masuk tunggal dan perkongsian identiti pengguna dengan mengeluarkan token ID yang mengesahkan siapa pengguna tersebut, membantu organisasi memudahkan akses sambil mengurangkan risiko keselamatan berkaitan kata laluan.
Poin-poin utama
OpenID Connect membantu organisasi memudahkan log masuk selamat dengan menambah lapisan identiti di atas OAuth 2.0 untuk aplikasi moden.
- Apa yang dimaksudkan dengan OIDC: OpenID Connect ialah protokol identiti yang mengesahkan siapa pengguna dan mendayakan log masuk selamat merentasi aplikasi menggunakan penyedia identiti yang dipercayai.
- Bagaimana Ia Berfungsi: OIDC mengalihkan pengguna kepada pembekal identiti, mengesahkannya dan mengembalikan token yang mengesahkan identiti, hak akses dan kesahan sesi.
- OIDC lawan OAuth: OAuth 2.0 memberi tumpuan kepada kebenaran, manakala OIDC menambah pengesahan, membantu aplikasi mengesahkan identiti pengguna dan bukannya hanya memberikan kebenaran akses.
- Aliran OIDC Biasa: Aliran Kod Pengesahan ialah pilihan selamat yang diutamakan untuk aplikasi moden, manakala aliran Implisit dan Hibrid kurang kerap digunakan disebabkan oleh kebimbangan keselamatan dan kerumitan.
- Mengapa Pasukan IT Menggunakannya: OIDC mengurangkan penyebaran kata laluan, menyokong SSO, mendayakan MFA dan akses bersyarat serta membantu memusatkan kawalan identiti merentasi awan, mudah alih dan aplikasi perusahaan.
Kata laluan bersepah. VPN rosak. SAML menyusahkan. Masih tersekat dengan aliran log masuk yang sesak atau aplikasi yang tidak berfungsi antara satu sama lain? Sudah tiba masanya untuk melihat apa yang boleh dilakukan oleh penyedia identiti OIDC (OIDC IdP) dan mengapa ia menjadi tulang belakang Pengurusan Identiti dan Akses moden. Pengesahan OIDC bukan sekadar akronim lain; ia dibina untuk kelajuan, keselamatan dan skala.
Itulah sebabnya lebih banyak pasukan beralih ke OIDC untuk berhubung bagi memodenkan identiti dan mengurangkan risiko. Sama ada anda mengurus beribu-ribu titik akhir atau mendayakan pengguna hibrid, OIDC memberi anda cara yang lebih bersih dan lebih bijak untuk mengawal akses.
Ingin tahu apa itu kebenaran OIDC dan bagaimana token OIDC berfungsi? Anda berada di tempat yang betul.
Apakah OpenID Connect (OIDC)?
OpenID Connect (OIDC) ialah protokol identiti moden. Ia membantu pengguna log masuk dengan selamat menggunakan satu set kelayakan merentasi banyak aplikasi dan perkhidmatan.
Anggapkannya sebagai penterjemah selamat antara aplikasi anda dan sistem identiti. Apabila pengguna log masuk, kebenaran OIDC akan diaktifkan untuk mengesahkan siapa mereka. Ia kemudian menghantar kembali token OIDC yang mengatakan, "Orang ini telah disahkan."
OIDC berada di atas OAuth 2.0. Walaupun OAuth adalah tentang memberi akses kepada data, OIDC Connect adalah tentang log masuk pengguna. Ia menambah lapisan identiti pada rangka kerja OAuth sedia ada.
Inilah yang menjadikan spesifikasi OIDC penting:
- Ia menggunakan HTTPS dan JSON standard, jadi mudah untuk digunakan.
- Ia disokong secara meluas oleh platform seperti Google, Microsoft dan Apple.
- Ia berfungsi untuk persekitaran mudah alih, awan dan di premis.
Untuk memahami cara OpenID Connect (OIDC) berfungsi, anda perlu mengetahui bahagian penting yang membentuk sistem ini. Berikut ialah pecahan komponen utama dalam sebarang konfigurasi OIDC.
Komponen utama pengesahan OIDC
1. Pengesahan: Inilah terasnya. Kebenaran OIDC bermula apabila pengguna cuba log masuk. Sistem akan menyemak identiti mereka dan memutuskan sama ada akses harus diberikan. Ia pantas, selamat dan dibina untuk mengurangkan geseran.
2. Pelanggan: Aplikasi atau perkhidmatan yang ingin diakses oleh pengguna. Ia boleh jadi papan pemuka, alat SaaS atau aplikasi mudah alih. Klien menghantar permintaan log masuk kepada penyedia identiti OIDC dan menerima token OIDC sebagai balasan.
3. Pihak yang bergantung: Nama lain untuk klien. Ia "bergantung" pada IdP OIDC untuk mengesahkan pengguna dan identiti.
4. Token identiti: Sebaik sahaja pengguna disahkan, IdP akan menghantar kembali token OIDC, khususnya token ID. Ia merangkumi maklumat pengguna seperti e-mel, nama dan masa log masuk, semuanya dalam format yang selamat.
5. Penyedia OpenID: Juga dipanggil penyedia identiti OIDC atau penyedia IAM OIDC. Ini adalah perkhidmatan yang dipercayai (seperti Google, Azure AD atau Okta) yang mengendalikan proses log masuk sebenar dan mengeluarkan token identiti.
6. Pengguna: Ini adalah pekerja, rakan kongsi atau pelanggan anda. Mereka log masuk melalui klien dan disahkan melalui IdP OIDC. Setelah disahkan, mereka boleh mengakses aplikasi tanpa perlu mengingati berbilang kata laluan.
OpenID Connect lwn OpenID 2.0
OIDC Connect memudahkan konfigurasi OIDC, meningkatkan keselamatan dan menyokong jenis aplikasi moden yang sebenarnya digunakan oleh pasukan anda. Ia memberi anda kawalan yang lebih kukuh, log masuk yang lebih lancar dan sokongan yang lebih baik merentasi platform.
Mengapa ia perkara: Jika persediaan semasa anda masih menggunakan OpenID 2.0, anda menggunakan teknologi yang ketinggalan zaman. Ini boleh menyebabkan anda terdedah kepada isu keselamatan, integrasi yang lemah dan pengalaman pengguna yang buruk.
| Ciri | ID Terbuka 2.0 | Sambungan OpenID (OIDC) |
|---|---|---|
| Pangkalan protokol | Sistem berasaskan XML tersuai | Dibina pada OAuth 2.0 |
| Format data | XML | JSON |
| Sokongan token | Tiada model token sebenar | Menggunakan token OIDC (ID, akses, muat semula) |
| Sokongan mudah alih | miskin | Hebat untuk mudah alih dan API |
| Keselamatan | ketinggalan zaman | Penyulitan dan kawalan sesi yang kuat |
| Angkat | Warisan | Disokong secara meluas |
Pokoknya: OIDC connect bukanlah kemas kini; ia adalah pengganti penuh.
Penjelasan Aliran OIDC (Kod Pengesahan, Tersirat, Hibrid)
Aliran OIDC ialah cara berbeza pengguna boleh disahkan. Setiap aliran direka bentuk untuk kes penggunaan tertentu: aplikasi web, aplikasi mudah alih, API atau hibrid. Inti setiap aliran ialah matlamat mudah: mendapatkan pengesahan pengguna, mengeluarkan token OIDC dengan selamat dan memberikan akses tanpa mempertaruhkan kelayakan.
Pembekal IAM OIDC anda akan membantu memilih aliran yang betul berdasarkan seni bina anda. Jika anda membuat pilihan yang betul, anda akan mengunci log masuk. tanpa memperlahankan pengguna.
1. Aliran kod kebenaran
Kod Pengesahan = selamat dan diutamakan
Ini adalah aliran yang paling biasa dan paling selamat. Begini cara ia berfungsi:
- Pengguna mengklik “Log Masuk”.
- Aplikasi ini mengalihkan mereka ke pembekal identiti OIDC (OIDC IdP).
- Selepas log masuk, IdP akan menghantar kod kebenaran kembali ke aplikasi.
- Aplikasi ini menukar kod tersebut untuk token OIDC (ID + token akses).
Gunakannya apabila: Anda sedang membina aplikasi web yang boleh menyimpan rahsia dengan selamat di bahagian belakang.
2. Aliran pengesahan
Pengesahan = menambah lapisan identiti
OIDC dibina di atas OAuth 2.0, tetapi ia menambah identiti di atasnya. Aliran pengesahan adalah tempat sambungan OIDC benar-benar menonjol—ia mengesahkan yang pengguna tersebut dan mengembalikan token ID bersama-sama dengan token OIDC yang lain.
Gunakannya apabila: Anda bukan sahaja mementingkan akses, tetapi juga tentang pengesahan identiti. Aliran ini adalah sebahagian daripada spesifikasi OIDC itu sendiri.
3. Aliran tersirat
Tersirat = legasi dan berisiko
Aliran ini menghantar token OIDC terus ke pelayar tanpa bertukar kod.
Gunakannya apabila: Anda sedang membina aplikasi awam yang sarat dengan JavaScript yang tidak boleh menyimpan rahsia.
Pengetua: Ia kini tidak digalakkan kerana risiko keselamatan. Aplikasi moden sepatutnya menggunakan Kod Pengesahan dengan PKCE.
4. Aliran hibrid
Hibrid = fleksibel tetapi kompleks
Mahukan kelajuan dan kawalan yang kuat? Aliran hibrid memberi anda token dan kod pengesahan dalam satu tangkapan.
Gunakannya apabila: Anda memerlukan lebih banyak fleksibiliti, seperti log masuk di web dan menggunakan sesi dalam aplikasi mudah alih.
Bagaimanakah OIDC berfungsi?
Berikut adalah versi ringkasnya: OpenID Connect (OIDC) membolehkan aplikasi anda mempercayai sistem lain, iaitu penyedia identiti OIDC (OIDC IdP) untuk mengendalikan log masuk dan mengesahkan siapa pengguna. Tiada kata laluan disimpan dalam aplikasi anda. Tetapi mari kita lihat apa yang sebenarnya berlaku di bahagian belakang.
Langkah demi langkah: Aliran OIDC dalam tindakan
Katakan pengguna ingin log masuk ke papan pemuka dalaman anda. Inilah yang berlaku di sebalik tabir:
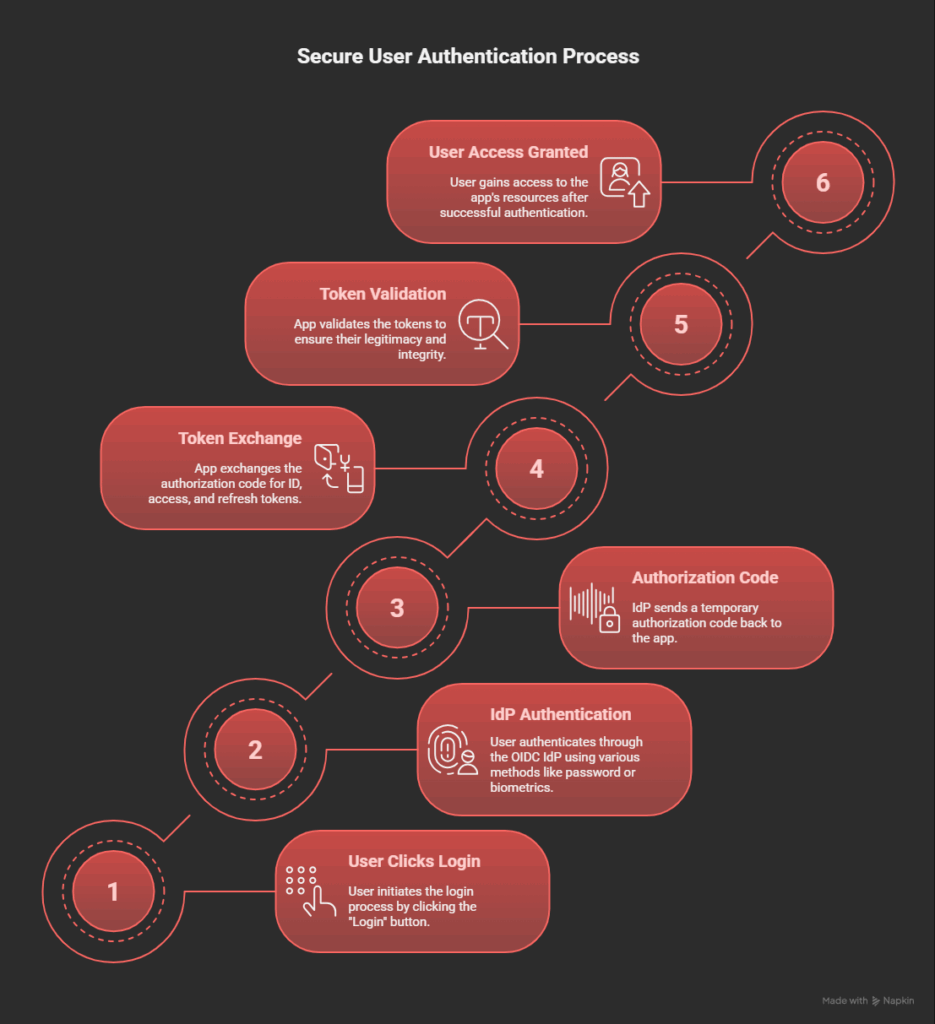
- Klik pengguna "Log masuk." Aplikasi tersebut (juga dikenali sebagai pihak yang bergantung) menghantarnya ke IdP OIDC, seperti Azure AD atau Okta.
- OIDC IdP mengendalikan pengesahan. Pengguna log masuk, boleh menggunakan kata laluan atau menggunakan biometrik, MFA atau kunci laluan. Aliran kebenaran OIDC bermula di sini.
- IdP menghantar kod kebenaran kembali ke aplikasi. Ini adalah kod sementara yang membuktikan pengguna telah berjaya mengesahkan.
- Aplikasi menukar kod untuk token. Aplikasi ini memanggil titik akhir token IdP untuk mendapatkan:
- Token ID (siapa pengguna)
- Token akses (apa yang mereka boleh akses)
- (Pilihan) Token penyegaran (untuk memastikan sesi terus hidup tanpa log masuk semula)
- Token disahkan. Aplikasi ini menyemak tandatangan setiap Token OIDC untuk memastikan ia sah. Ia juga mungkin mengesahkan nonce, skop dan masa tamat tempoh.
- Pengguna mendapat akses. Aplikasi ini kini mempercayai identiti yang diberikan dan memberikan pengguna akses kepada sumber yang betul.
Mengapakah ia penting kepada SecOps dan Pentadbir IT?
- Tiada lagi penyebaran kata laluan. Pengguna tidak mencipta kata laluan baharu untuk setiap aplikasi. Sebaliknya, anda memusatkan log masuk melalui penyedia IAM OIDC.
- Keterlihatan titik akhir bertambah baik. Anda boleh menjejaki siapa yang mengakses apa, dari mana dan bila, kerana setiap permintaan log masuk mengalir melalui IdP.
- Sesi adalah berasaskan token. Jika token dicuri, anda boleh membatalkannya. Jika sesi itu kelihatan berisiko, anda boleh menghentikannya. Token tamat tempoh dengan cepat, sekali gus mengurangkan pendedahan.
- Pentadbir mengawal konfigurasi. Dengan konfigurasi OIDC yang betul, anda yang menentukan data yang terdapat dalam token ID, berapa lama token bertahan dan skop yang boleh diminta oleh aplikasi.
- MFA terbina dalam dan akses bersyarat. IdP OIDC anda boleh meningkatkan keselamatan berdasarkan peranti, lokasi atau isyarat risiko tanpa mengubah kod aplikasi.
OIDC dibina untuk skala
Sama ada anda mengurus ratusan titik akhir, OIDC Connect boleh diskalakan dengan kemas. Anda boleh:
- Tambah aplikasi baharu tanpa mengulang logik log masuk
- Tetapkan dasar yang konsisten daripada satu papan pemuka
- Kawal identiti merentasi persekitaran hibrid atau berbilang awan
Contoh OIDC
1. SSO aplikasi perusahaan dengan Azure AD
Sebuah gergasi runcit menggunakan Azure AD sebagai penyedia identiti OIDC (OIDC IdP). Mereka ingin mendayakan keselamatan log masuk tunggal (SSO) untuk alatan dalaman, sistem HR, papan pemuka, platform pembangunan.
Bagaimana ia berfungsi:
- Azure AD mengendalikan log masuk melalui kebenaran OIDC.
- Selepas pengesahan, aplikasi akan menerima token ID dan token akses.
- Pentadbir boleh mengawal tahap akses menggunakan konfigurasi OIDC (kumpulan, skop, peranan).
Mengapa ia berfungsi: Tiada storan kata laluan. Identiti berpusat. Penjejakan sesi mudah.
2. Log masuk aplikasi mudah alih dengan Google OIDC
Aplikasi mudah alih memerlukan log masuk yang selamat dengan identiti yang terikat dengan akaun Google.
Bagaimana ia berfungsi:
- Aplikasi ini menggunakan aliran kod kebenaran dengan PKCE.
- Google, bertindak sebagai penyedia IAM OIDC, mengesahkan pengguna.
- Aplikasi ini menerima set token OIDC dengan maklumat pengguna.
Mengapa ia berfungsi: 2FA terbina dalam. Identiti yang kukuh. Aplikasi anda tidak perlu mengendalikan data log masuk sensitif.
3. Persekitaran hibrid dengan Scalefusion OneIdP dan aplikasi di premis
Anda mengurus persediaan hibrid, aplikasi awan seperti M365 atau Salesforce, serta alatan di premis yang masih diandalkan oleh pasukan anda. Anda mahukan log masuk seragam dan kawalan akses yang lebih kukuh merentasi kedua-duanya.
Bagaimana ia berfungsi:
- Scalefusion OneIdP bertindak sebagai penyedia identiti OIDC pusat anda (OIDC IdP).
- Anda menyambungkan aplikasi awan dan aplikasi di premis menggunakan sambungan OIDC.
- Untuk aplikasi lama, anda menggunakan penyambung SAML atau penyambung tersuai.
- Konfigurasi OIDC menentukan pengguna mana yang mendapat akses kepada apa, dan di bawah syarat-syarat yang mana.
Mengapa ia berfungsi: Anda menjadi moden pengurusan identiti tanpa merobohkan susunan legasi anda. Satu log masuk merentasi sistem, kawalan berpusat dan keterlihatan terperinci ke dalam sesi pengguna.
4. Akses vendor pihak ketiga
Rakan kongsi logistik memerlukan akses kepada portal pelaporan, tetapi anda tidak mahu mengurus kelayakan mereka.
Bagaimana ia berfungsi:
- Anda menyediakan identiti bersekutu menggunakan sambungan OIDC dengan IdP mereka.
- Anda menerima token OIDC yang disahkan daripada pembekal mereka.
- Akses adalah berskop dan sementara menggunakan peraturan konfigurasi OIDC.
Mengapa ia berfungsi: Tiada kata laluan kongsi. Jejak audit penuh. Pembatalan mudah.
Contoh-contoh dunia sebenar ini menunjukkan bagaimana spesifikasi OIDC menyesuaikan diri dengan persekitaran yang berbeza sambil memberi anda kawalan yang ketat, keselamatan yang lebih baik dan log masuk yang lebih lancar.
OIDC lawan SAML lawan OAuth 2.0
OIDC tidak muncul begitu sahaja. Ia dibina untuk menyelesaikan masalah sebenar dengan protokol identiti lama. Beginilah perbandingannya dengan dua alternatif paling biasa: SAML dan OAuth 2.0.
OIDC lawan SAML
SAML (Bahasa Penanda Penegasan Keselamatan) berasaskan XML dan dibina terutamanya untuk SSO berasaskan web. Ia telah wujud sejak sekian lama, terutamanya dalam persekitaran perusahaan besar, tetapi ia semakin menunjukkan usianya.
OIDC vs SAML: Perbezaan utama dijelaskan
- Format: OIDC menggunakan JSON yang ringan. SAML menggunakan XML yang besar.
- Integrasi: OIDC lebih mudah dan pantas untuk dilaksanakan merentasi susunan moden.
- Sokongan mudah alih: OIDC berfungsi dengan baik dengan aplikasi mudah alih dan API; SAML tidak.
- Model token: OIDC menggunakan ID, akses dan token penyegaran yang fleksibel. SAML menggunakan penegasan yang ditandatangani, yang lebih sukar untuk diurus.
- Keselamatan: OIDC menyokong nonce, PKCE dan tamat tempoh token terbina dalam. SAML sering bergantung pada logik tersuai untuk memadankannya.
- Kelebihan keselamatan: Spesifikasi OIDC merangkumi kawalan keselamatan yang lebih moden dan terbina dalam. Ini bermakna lebih sedikit pembaikan manual dan lebih sedikit titik lemah untuk dieksploitasi oleh penyerang.
OIDC lawan OAuth 2.0
Yang ini mengelirukan banyak pasukan. Tetapi inilah kuncinya:
- Pengendali OAuth 2.0 kebenaran (siapa yang boleh mengakses apa).
- OIDC Connect menambah pengesahan (siapa penggunanya).
Anda tidak perlu memilih. OIDC dibina di atas OAuth 2.0, yang menambah lapisan untuk mendapatkan data identiti menggunakan token ID.
Mengapa ia penting kepada IT: OAuth sahaja tidak dapat memberitahu anda yang pengguna itu. Ia bagus untuk akses API pihak ketiga. Tetapi jika anda mahukan maklumat pengguna (nama, e-mel, sesi), anda memerlukan token OIDC.
keputusan:Jika anda masih bergantung pada SAML atau LDAP bersendirian, anda menyerahkan fleksibiliti dan keselamatan kepada pihak yang bertanggungjawab. Konfigurasi OIDC membolehkan anda bekerja lebih pintar, menyesuaikan diri dengan lebih pantas dan berskala tanpa geseran.

Manfaat pengesahan OIDC
OpenID Connect (OIDC) dibina mengikut cara pasukan IT moden berfungsi. Sama ada anda cuba mengurangkan risiko, mengurus akses dengan lebih cekap atau menskalakan dengan selamat, konfigurasi OIDC memberi anda fleksibiliti untuk melakukannya dengan betul. Ia membantu anda mengamankan akses, mengawal sesi dan mengurangkan kerumitan, tanpa memperlahankan sesiapa pun.
Inilah yang anda perolehi dengan beralih ke OIDC connect:
1. Mengurangkan risiko kata laluan dicuriDengan kebenaran OIDC, pengguna mengesahkan melalui pembekal identiti OIDC yang dipercayai (OIDC IdP). Ini bermakna tiada storan kata laluan di dalam aplikasi anda, tiada penggunaan semula merentasi sistem dan kurang pendedahan semasa pelanggaran.
2. Pengesahan piawaiSpesifikasi OIDC adalah berdasarkan OAuth 2.0, menggunakan piawaian yang terbukti seperti HTTPS dan JSON. Ia menggantikan logik pengesahan yang tidak kemas dan tidak konsisten dengan satu model yang bersih merentasi persekitaran anda.
3. Memperkemas pengurusan identitiApabila anda memusatkan identiti dengan penyedia IAM OIDC, anda mengurangkan beban kerja mengurus berbilang kelayakan, peranan dan laluan log masuk. Ia memudahkan onboarding, penyahaktifan dan audit pematuhan.
4. Meningkatkan kawalan keselamatanAnda mengawal apa yang dimasukkan ke dalam setiap token OIDC, berapa lama sesi berlangsung dan skop yang boleh diminta oleh aplikasi. Ciri seperti PKCE, nonce dan pengesahan token memberi anda alat untuk mencegah kecurian token dan serangan ulangan.
5. Pengalaman pengguna yang lancarPengguna log masuk sekali dan mendapat akses kepada apa yang mereka perlukan, merentasi peranti, aplikasi dan rangkaian. Tiada pengalihan yang mengelirukan. Tiada kata laluan tambahan. Hanya satu aliran selamat dan pantas yang terbina dalam konfigurasi OIDC anda.
Prasyarat sebelum menerima pakai pengesahan OIDC
Pelancaran OpenID Connect (OIDC) bukan sekadar menukar suis. Pelaksanaan pintar bermaksud memikirkan tentang keselamatan, skala dan cara aplikasi anda berinteraksi dengan penyedia identiti OIDC (OIDC IdP). Tetapi sebelum anda melancarkan OpenID Connect (OIDC), adalah bijak untuk menilai persekitaran anda.
Pelan yang kukuh boleh membantu anda mengelakkan titik buta dan memanfaatkan sepenuhnya konfigurasi OIDC anda. Berikut ialah perkara yang perlu disemak sebelum memulakan perkhidmatan secara langsung dengan penyedia IAM OIDC:
a. Kesediaan keselamatan
- Pengendalian Token: Bolehkah sistem anda menyimpan, mengesahkan dan tamat tempoh token OIDC dengan betul?
- TLS Di Mana-mana: Semua aliran OIDC bergantung pada HTTPS yang selamat.
- Pengurusan Sesi: Anda memerlukan cara untuk mengesan dan membatalkan sesi berisiko.
b. Keupayaan integrasi
- Bolehkah aplikasi anda mengendalikan pengalihan, skop dan penghuraian token?
- Adakah pasukan pembangun anda selesa bekerja dengan struktur JSON, OAuth 2.0 dan token ID?
- Adakah susunan semasa anda menyokong aliran OIDC Connect moden atau adakah anda memerlukan penyelesaian?
c. Kebergantungan pembekal
- Adakah anda memilih vendor dengan sokongan yang kukuh dan SLA masa operasi?
- Adakah IdP OIDC anda menawarkan akses API, log audit dan fleksibiliti konfigurasi yang mudah?
- Bolehkah ia mengendalikan persekitaran hibrid dan sistem legasi.
10 amalan terbaik untuk pelaksanaan OIDC
1. Gunakan aliran kod kebenaran dengan PKCESentiasa pilih aliran kod kebenaran dengan PKCE untuk klien awam. Ia melindungi daripada suntikan kod dan serangan pintasan, terutamanya pada aplikasi mudah alih dan berasaskan pelayar.
2. Sahkan semua token OIDCJangan menganggap token selamat. Sentiasa sahkan:
- Tandatangan
- issuer
- Penonton
- masa tamat tempoh
Ini memastikan token OIDC tidak diusik atau dipalsukan.
3. Putar rahsia pelanggan secara berkalaAnggap rahsia seperti kelayakan. Gilirkannya mengikut jadual, gunakan rahsia unik bagi setiap pelanggan dan simpannya dengan selamat.
4. Tetapkan masa tamat tempoh token yang ketatToken yang berumur pendek mengurangkan kerosakan jika terdedah. Gunakan token segar semula dengan dasar penggunaan semula yang ketat apabila sesi perlu bertahan lebih lama.
5. Takrifkan skop dengan ketatKawal apa yang boleh diakses oleh setiap aplikasi. Gunakan skop sempit dalam konfigurasi OIDC anda, hanya apa yang diperlukan, tiada lebih daripada itu.
6. Laksanakan pemeriksaan nonceNilai nonce menghalang serangan ulangan dalam aliran kebenaran OIDC. Sentiasa semak nonce yang dikembalikan dalam token ID berbanding apa yang dihantar dalam permintaan.
7. Hadkan URI pengalihanKunci pengalihan URI kepada hanya apa yang diperlukan. Jangan benarkan kad bebas. Ini membantu menghentikan pengalihan berniat jahat dan pintasan token.
8. Pantau dan audit setiap log masukGunakan log daripada penyedia IAM OIDC anda untuk menjejaki daftar masuk, pemberian token dan penggunaan skop. Tandakan anomali pada lokasi, peranti atau frekuensi.
9. Rancang untuk putaran kunciGunakan JWKS (Set Kekunci Web JSON) dan putaran kekunci automatik untuk mengurus kekunci awam yang digunakan untuk mengesahkan token. Jangan bergantung pada kekunci statik.
10. Uji dan uji semula aliran OIDCJalankan pemodelan ancaman dan uji prestasi setiap aliran OIDC Connect di bawah tekanan. Semak apa yang berlaku apabila token tamat tempoh, digunakan semula atau dikonfigurasikan secara salah.
Petua untuk Pentadbir IT: Kebanyakan ciri ini didatangkan terbina dalam dengan penyedia seperti Scalefusion OneIdP, tetapi anda masih perlu mengkonfigurasi dan memantaunya dengan betul.
Scalefusion OneIdP untuk melaksanakan pengesahan OIDC
Scalefusion OneIdP membawa kuasa OIDC Connect ke platform yang dibina untuk pasukan IT dan SecOps moden. Ia menyokong aliran kebenaran OIDC standard, membolehkan penyepaduan lancar dengan sistem baharu dan legasi.
Direka untuk keserasian, OneIdP membantu organisasi menggantikan kaedah log masuk yang berpecah-belah dengan lapisan identiti bersatu yang diskalakan dengan selamat merentasi aplikasi, platform dan peranti. OneIdP boleh bertindak sebagai penyedia identiti OIDC (OIDC IdP) dan penyedia IAM OIDC, menyokong ciri-ciri seperti:
- Aliran Kod Pengesahan dengan PKCE
- Pengeluaran dan pengurusan token OIDC (ID, akses, penyegaran)
- Integrasi kaedah pengesahan luaran Microsoft
- Sokongan isyarat kongsi untuk log masuk Apple bersekutu
OIDC kontekstual bukanlah keadaan masa hadapan. Dengan Scalefusion OneIdP, akses selamat berlaku dengan mengesahkan kepercayaan dan pematuhan peranti dalam masa nyata.
Langkah Seterusnya
Soalan Lazim
1. Apakah OIDC, dan adakah OIDC selamat?
Ya. Spesifikasi OIDC dibina berdasarkan OAuth 2.0 dan menambah lapisan identiti OIDC yang selamat. Ia menyokong penyulitan yang kukuh, pengesahan token dan perlindungan terhadap ancaman biasa seperti ulangan token. Apabila dilaksanakan dengan betul, pengendalian token OIDC memastikan pengesahan yang selamat merentasi platform web, mudah alih dan awan.
2. Mengapakah pembangun perlu menggunakan OIDC?
OpenID Connect (OIDC) memudahkan penyepaduan identiti. Dengan hanya beberapa titik akhir dan konfigurasi OIDC yang standard, pembangun mendapat pengesahan, daftar masuk tunggal dan maklumat pengguna daripada penyedia identiti OIDC yang dipercayai (OIDC IdP). Ia berfungsi merentasi aplikasi dan peranti, menyokong persekutuan dan diskalakan dengan mudah untuk kes penggunaan IAM moden.
3. Apakah perbezaan OpenID Connect dengan OpenID 2.0?
OIDC ialah protokol moden yang dibina di atas OAuth 2.0, tidak seperti OpenID 2.0, yang mendahuluinya dan tidak mempunyai kebenaran berasaskan token. OIDC memperkenalkan token ID, tuntutan pengguna piawai dan sokongan untuk REST/JSON. Ia lebih mudah dilaksanakan dan jauh lebih selamat, menjadikannya pilihan penyedia IAM OIDC pilihan.
4. Bagaimanakah OpenID Connect berkaitan dengan FIDO Alliance?
Pada dasarnya, OIDC dan FIDO saling melengkapi. OIDC Connect mengendalikan identiti bersekutu dan kebenaran sesi, manakala FIDO memberi tumpuan kepada log masuk tanpa kata laluan dan kalis pancingan data. Secara gabungan, ia mengukuhkan pengesahan: FIDO memastikan log masuk selamat; kebenaran OIDC berkongsi data identiti dengan aplikasi yang bergantung dengan selamat.
5. Adakah OIDC lebih selamat daripada SAML?
Ya, dalam kebanyakan kes penggunaan moden. OIDC menggunakan token OIDC yang tahan lama, menyokong keserasian mudah alih yang lebih baik dan mengelakkan risiko penghuraian berasaskan XML yang dilihat dalam SAML. Ia mesra API dan sejajar dengan seni bina aplikasi hari ini, menjadikan konfigurasi OIDC kurang terdedah kepada ralat dan lebih selamat.
6. Mengapa menggunakan OIDC dan bukannya SAML atau LDAP?
OIDC dibina untuk awan, API dan mudah alih. Tidak seperti SAML, ia menggunakan JSON dan REST. Tidak seperti LDAP, ia direka bentuk untuk identiti bersekutu dan tidak memerlukan akses direktori langsung. Dengan IdP OIDC yang dipercayai, anda mendapat pengendalian identiti moden dan terpencar yang diskalakan merentasi aplikasi.

