

Penapisan web K-12 menggunakan kawalan berasaskan dasar untuk menghalang pelajar daripada mengakses kandungan dalam talian yang berbahaya, tidak sesuai, mengganggu atau berniat jahat sambil memastikan sumber pendidikan yang sah tersedia. Penapisan sekolah moden harus berfungsi merentasi rangkaian dan peranti yang diurus, menggunakan dasar yang sesuai dengan umur, mengehadkan percubaan pintasan dan melindungi pembelajaran tanpa menyekat maklumat berguna yang tidak perlu.
Poin-poin utama
- Keselamatan pelajar: Penapis web menyekat akses kepada kandungan eksplisit, berbahaya, berniat jahat dan kandungan tidak sesuai lain yang ditentukan oleh sekolah.
- Pematuhan: Sekolah-sekolah AS yang tertakluk kepada CIPA memerlukan lebih daripada sekadar senarai sekatan; penapisan adalah salah satu bahagian daripada program keselamatan Internet yang lebih luas.
- Perlindungan di mana-mana sahaja: Peranti yang dikeluarkan oleh sekolah mungkin memerlukan dasar yang konsisten di sekolah, di rumah dan di rangkaian lain.
- Umur penting: Pelajar sekolah rendah, menengah rendah dan menengah atas tidak seharusnya menerima dasar akses internet yang sama secara automatik.
- Risiko moden: VPN, proksi, laman web yang disulitkan, AI generatif, pancingan data dan laman web yang baru dibuat menjadikan senarai sekatan URL statik tidak mencukupi.
- Keseimbangan penting: Penapisan yang berkesan melindungi pelajar tanpa menyekat penyelidikan yang sah secara rutin atau mengumpul lebih banyak data pelayaran daripada yang sebenarnya diperlukan oleh sekolah.
Apakah Penapisan Web K-12?
Penapisan web K-12 ialah proses mengawal laman web, kandungan dalam talian dan perkhidmatan internet yang boleh diakses oleh pelajar melalui rangkaian atau peranti yang diuruskan oleh sekolah. Sekolah biasanya menggunakan kategori, URL, reputasi domain, analisis kandungan, identiti pengguna dan dasar peranti untuk memutuskan sama ada permintaan harus dibenarkan, disekat atau dipantau.
Penapisan kandungan K-12 boleh meliputi lebih daripada sekadar laman web tradisional. Bergantung pada teknologi yang digunakan, dasar juga mungkin terpakai pada hasil carian, YouTube, platform sosial, aplikasi web, alatan AI, muat turun, tapak pancingan data dan domain berniat jahat.
Keputusan penapisan biasa kelihatan seperti ini:
- Seorang pelajar meminta laman web atau sumber dalam talian.
- Perkhidmatan penapisan mengenal pasti domain, URL, kategori kandungan atau reputasi keselamatan.
- Ia menyemak gred, kumpulan, peranti, lokasi atau dasar yang berkenaan pelajar.
- Permintaan dibenarkan, dihadkan atau disekat.
- Aktiviti berkaitan mungkin direkodkan untuk penyelesaian masalah, keselamatan atau pematuhan.
Mengapa Sekolah K-12 Memerlukan Penapisan Web?
Sekolah memerlukan penapisan web untuk menggabungkan keselamatan pelajar, keselamatan siber, pematuhan peraturan dan akses internet yang produktif.
Bagi sekolah AS yang layak yang menyertai E-Rate, CIPA memerlukan dasar keselamatan Internet dan langkah perlindungan teknologi yang menyekat atau menapis kandungan visual tertentu. Sekolah juga mesti menangani pemantauan aktiviti dalam talian kanak-kanak bawah umur, mendidik pelajar tentang tingkah laku dalam talian yang sesuai dan memenuhi keperluan notis awam. Lihat Keperluan CIPA semasa USAC.
Penapisan juga menyumbang kepada keselamatan siber. Pelajar boleh menghadapi halaman pancingan data, muat turun berniat jahat, tapak yang dicerobohi dan ancaman lain semasa menyelidik kerja sekolah yang biasa. CISA secara khusus mengesyorkan agar institusi K-12 membina program keselamatan siber yang lebih luas dan berlapis daripada bergantung pada satu langkah keselamatan sahaja. Panduan keselamatan siber K-12 CISA
Terdapat juga isu bilik darjah yang praktikal. Penapis boleh menyekat permainan atau kandungan yang mengganggu semasa pelajaran sambil masih membenarkan guru menggunakan video, berita, forum atau sumber lain apabila ia mempunyai nilai pengajaran.
Apakah Penapisan Web K-12 yang Perlu Disertakan pada Tahun 2026?
Penyelesaian penapisan web K-12 moden harus menyediakan dasar berasaskan umur, perlindungan luar rangkaian untuk peranti terurus, kawalan anti-pintasan, pengkategorian kandungan masa nyata, sokongan merentas platform, pelaporan dan pengecualian mudah untuk kandungan pendidikan yang sah. Ia juga harus memberi sekolah kawalan bermakna ke atas data yang dikumpul dan siapa yang boleh mengaksesnya.
Keupayaan utama termasuk:
- Dasar mengikut gred, sekolah, kumpulan pengguna atau peranan
- Penapisan URL dan kategori kandungan
- Perlindungan terhadap proksi, VPN dan domain berniat jahat yang baru dibuat
- SafeSearch dan kawalan video terperinci
- Perlindungan pancingan data dan perisian hasad
- Chromebook, Windows, macOS, iOS dan sokongan peranti lain yang berkaitan
- Penapisan untuk peranti yang dikeluarkan oleh sekolah di luar rangkaian kampus
- Polisi pelajar, kakitangan, tetamu dan BYOD yang berasingan
- Peraturan berasaskan masa atau khusus bilik darjah
- Jelaskan sebab sekatan dan aliran kerja sekatan mesra guru
- Pelaporan audit dan pematuhan
- Kawalan untuk AI generatif dan alatan dalam talian yang baru muncul
Matlamatnya bukanlah untuk menyekat sebanyak mungkin internet. Ia haruslah untuk menjadikan akses sesuai dengan pelajar dan konteks pembelajaran.
Pendekatan Penapisan Kandungan K-12 Dibandingkan
| Pendekatan | Bagaimana ia berfungsi | Paling sesuai | Had utama |
|---|---|---|---|
| Penapisan rangkaian/DNS | Mengawal permintaan melalui rangkaian sekolah atau penyelesai DNS | Rangkaian kampus, Wi-Fi tetamu, penyekatan domain asas | Keterlihatan peringkat halaman terhad dan mungkin tidak mengikuti peranti ke rangkaian yang tidak berkaitan |
| Penapisan awan/proksi | Menghalakan atau menilai trafik internet melalui perkhidmatan penapisan awan | Sekolah teragih dan pengurusan dasar berpusat | Konfigurasi, trafik yang disulitkan dan keserasian aplikasi memerlukan perancangan yang teliti |
| Penapisan peranti/ejen | Menguatkuasakan dasar secara langsung pada titik akhir terurus | Program peranti 1:1 dan bawa pulang | Memerlukan penggunaan dan pengurusan titik akhir |
| Penapisan hibrid | Menggabungkan penguatkuasaan rangkaian, awan, DNS dan/atau titik akhir | Daerah peranti campuran dengan penggunaan di dalam dan di luar kampus | Lebih banyak bahagian yang bergerak untuk dikonfigurasikan dan ditadbir |
Seni bina yang betul bergantung pada tempat pelajar bekerja. Sebuah daerah dengan beribu-ribu komputer riba yang boleh dibawa pulang mempunyai keperluan yang berbeza daripada sekolah rendah di mana peranti jarang meninggalkan bilik darjah.

Bagaimanakah Sekolah Boleh Mengelakkan Sekatan Berlebihan?
Sekolah boleh mengurangkan sekatan berlebihan dengan menganggap penapisan sebagai dasar pengajaran, bukan sekadar senarai sekatan keselamatan.
Seorang pelajar sekolah rendah dan penyelidik Gred 12 tidak memerlukan akses yang sama. Sumber kesihatan, sejarah, kesusasteraan atau peristiwa semasa mungkin mengandungi istilah yang kelihatan berisiko kepada sistem automatik tetapi sepenuhnya sah dalam konteksnya.
Satu siasatan WIRED terhadap penapisan rekod sekolah telah mendokumentasikan kes-kes di mana pelajar dihalang daripada mengakses bahan kesihatan, sejarah dan penyelidikan yang sah. Siasatan WIRED terhadap penapisan internet sekolah
Pendekatan praktikal adalah untuk:
- Tetapkan dasar yang berbeza untuk pelajar sekolah rendah, menengah rendah dan menengah atas.
- Berikan guru proses yang cepat untuk meminta pengecualian sementara.
- Semak domain pendidikan yang kerap disekat.
- Tunjukkan kepada pengguna sebab halaman disekat dan bukannya memaparkan ralat generik.
- Semak kategori penapisan setiap istilah dan bukannya membiarkan tetapan lalai vendor tidak disentuh.
Penapisan Web dan Privasi Pelajar Perlu Direka Bentuk Bersama
Penapisan boleh menghasilkan rekod carian dan aktiviti penyemakan imbas yang sangat terperinci. Ini menjadikan tadbir urus data sebahagian daripada penggunaan, bukan sesuatu yang difikirkan kemudian.
Sekolah harus memutuskan maklumat yang benar-benar perlu direkodkan, berapa lama ia perlu disimpan, siapa yang boleh melihat log peringkat pelajar dan bila aktiviti individu perlu disiasat.
Jabatan Pendidikan AS menasihati sekolah untuk menilai bagaimana penyedia teknologi pendidikan mengumpul, menggunakan, menyelenggara dan mendedahkan maklumat pelajar serta mempertimbangkan privasi dan keselamatan semasa memilih perkhidmatan dalam talian. Lihat Panduan privasi pelajar Jabatan Pendidikan.
Prinsip yang baik: kumpulkan data yang mencukupi untuk melindungi pelajar, menyelesaikan masalah dan memenuhi keperluan pematuhan yang sah, tetapi bukan semata-mata kerana papan pemuka membolehkan pengawasan yang lebih mendalam.
Bagaimanakah Sekolah Perlu Memilih Penapis Web?
Mulakan dengan persekitaran sebenar sekolah dan bukannya senarai ciri vendor.
- Peranti peta dan rangkaian. Sertakan Wi-Fi sekolah, peranti bawa pulang, BYOD, hotspot dan pembelajaran jarak jauh.
- Tentukan keperluan perundangan dan dasar. Asingkan kawalan mandatori daripada sekatan yang dipilih secara tempatan.
- Cipta dasar berasaskan umur. Uji kegunaan sekolah rendah, menengah rendah, sekolah menengah atas, kakitangan dan tetamu secara berasingan.
- Uji URL kurikulum sebenar. Tanya guru dan pustakawan tentang laman web yang benar-benar diperlukan oleh pelajar.
- Senario pintasan ujian. Sertakan proksi, VPN, domain baharu, enjin carian, video dan alatan AI.
- Semak kawalan privasi. Semak pembalakan, pengekalan, akses berasaskan peranan dan amalan data vendor.
- Ukur kedua-dua arah kegagalan. Jejaki kandungan yang tidak sesuai yang sampai dan kandungan yang sah disekat secara salah.
Perkara terakhir itu penting. Penapis yang menyekat segalanya akan kelihatan sangat berkesan pada satu metrik dan berfungsi dengan teruk sebagai alat pendidikan.
Bagaimana Veltar Memperluas Perlindungan Penapisan Web K-12 Melangkaui Kampus
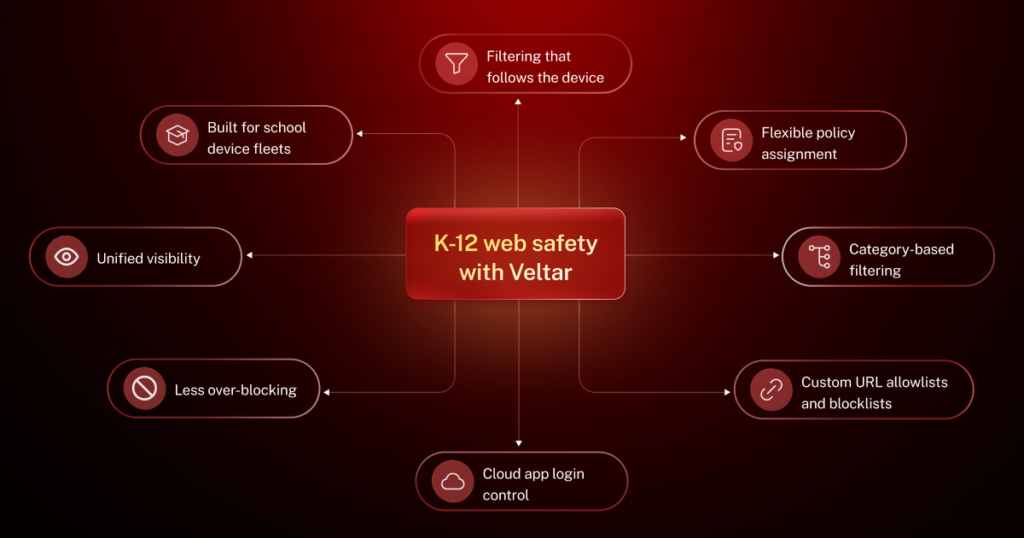
Veltar penapisan web untuk sekolah membolehkan mereka menggunakan dasar penapisan web secara langsung pada titik akhir terurus, membantu memastikan perlindungan kekal aktif di mana sahaja pelajar belajar.
- Penapisan yang mengikuti peranti – Polisi kekal aktif pada Wi-Fi sekolah, jalur lebar rumah, hotspot awam dan data mudah alih, jadi perlindungan tidak hilang apabila pelajar meninggalkan kampus.
- Tugasan dasar yang fleksibel – Gunakan peraturan penyemakan imbas yang berbeza mengikut tahap gred, kampus atau kumpulan pengguna tanpa mengurus peranti secara individu.
- Penapisan berasaskan kategori – Sekat kategori seperti media sosial, permainan dan kandungan dewasa untuk menyokong pelayaran yang sesuai dengan umur.
- Senarai dibenarkan dan senarai sekat URL tersuai – Tetapkan peraturan akses yang tepat untuk tapak tertentu apabila penapisan berasaskan kategori memerlukan pengecualian.
- Kawalan log masuk aplikasi awan – Benarkan log masuk Google dan Microsoft hanya daripada akaun sekolah yang disahkan, walaupun pelajar berada di luar kampus.
- Kurang menyekat secara berlebihan – Pastikan laman web yang penting dalam akademik mudah diakses, walaupun berada dalam kategori terhad.
- Keterlihatan bersatu – Jejaki percubaan akses yang dibenarkan dan disekat daripada satu papan pemuka, dengan log yang menyokong ulasan dan audit.
- Dibina untuk armada peranti sekolah – Urus penapisan kandungan web di samping dasar peranti yang lebih luas, supaya perubahan dapat dilaksanakan di seluruh kampus dengan kurang kerja manual.
Dengan Veltar, Sekolah boleh memberikan pendekatan yang lebih konsisten terhadap keselamatan pelajar dalam talian merentasi bilik darjah, rumah dan setiap lokasi di antaranya.
Selamatkan Pengalaman Pembelajaran, Di Mana Sahaja Ia Berlaku
Salah satu realiti pendidikan K-12 ialah pembelajaran tidak lagi berlaku di satu tempat. Pelajar berhubung dari bilik darjah, rumah, perpustakaan dan banyak lokasi lain sepanjang hari. Namun begitu, banyak strategi penapisan web masih bergantung pada infrastruktur yang dibina untuk model kampus yang didahulukan.
Putus hubungan itu mewujudkan jurang dalam keterlihatan, penguatkuasaan dasar dan perlindungan pelajar tepatnya di tempat sekolah mempunyai pengawasan yang paling sedikit. Jawapannya bukanlah lebih banyak dasar rangkaian; ia adalah penapisan kandungan web pada titik akhir, di mana dasar kekal aktif tanpa mengira rangkaian yang digunakan oleh pelajar.
Dengan Scalefusion Veltar perisian penapisan web untuk sekolah, institut boleh melanjutkan WCF, penguatkuasaan pematuhan dan perlindungan pelayaran yang konsisten terus ke setiap peranti yang diurus, bagi memastikan perlindungan kekal berkuat kuasa di mana sahaja pembelajaran berlaku.
Kerana matlamatnya bukan lagi untuk menjamin rangkaian sekolah, tetapi untuk menjamin pengalaman pembelajaran itu sendiri.

Soalan Lazim
1. Adakah penapisan web diperlukan untuk sekolah K-12?
Penapisan web diperlukan untuk sekolah AS yang tertakluk kepada CIPA sebagai sebahagian daripada kelayakan mereka untuk diskaun E-Rate tertentu. CIPA juga memerlukan dasar keselamatan Internet dan langkah-langkah lain, jadi memasang perisian penapisan sahaja tidak secara automatik menunjukkan pematuhan.
2. Bolehkah penapisan web sekolah berfungsi apabila pelajar berada di rumah?
Ya. Penapisan berasaskan peranti, awan atau hibrid boleh menguatkuasakan dasar sekolah pada peranti terurus di luar rangkaian sekolah. Seni bina penting: penapisan yang hanya wujud di gerbang rangkaian kampus tidak boleh mengawal trafik secara automatik apabila peranti menggunakan sambungan internet yang berbeza.
3. Bolehkah pelajar memintas penapis web sekolah?
Pelajar boleh cuba memintas penapis dengan tapak proksi, VPN, pelayar alternatif, hotspot peribadi, DNS yang disulitkan atau tapak web yang baru dibuat. Sekolah harus menggabungkan penapisan dengan kawalan peranti terurus dan menguji kaedah pemintasan biasa secara berkala dan bukannya hanya bergantung pada senarai sekatan statik.
4. Patutkah sekolah K-12 menyekat AI generatif?
Sekolah tidak semestinya perlu menyekat setiap perkhidmatan AI generatif. Pendekatan yang lebih baik adalah dengan menentukan alatan dan kes penggunaan yang diluluskan mengikut umur, subjek dan tujuan pengajaran sambil menyekat perkhidmatan yang mewujudkan kebimbangan keselamatan, privasi, integriti akademik atau tadbir urus data.
5. Adakah penapisan web sama seperti tembok api atau pengurusan peranti?
Tidak. Penapisan web mengawal akses kepada kandungan internet; tembok api terutamanya mengawal trafik rangkaian, manakala pengurusan peranti mengkonfigurasi dan menjamin keselamatan titik akhir. Teknologi ini boleh saling melengkapi, terutamanya apabila sekolah memerlukan kawalan yang konsisten merentasi kumpulan besar peranti terurus.

