

Kebutuhan akan perlindungan dan keamanan data terus berkembang, terutama dengan adanya kerja jarak jauh, bertambahnya jumlah karyawan garis depan, dan pesatnya penerapan BYOD serta budaya kerja tanpa batas. Laptop dan desktop Windows menikmati popularitas besar di perusahaan serta ruang penggunaan pribadi.
Keamanan data perusahaan pada PC BYO (komputer dan laptop Windows milik karyawan) berada dalam bahaya ketika perangkat ini beroperasi di luar jaringan dan infrastruktur perusahaan.
Di sinilah Kebijakan Perlindungan Informasi Microsoft Windows berperan dalam mengamankan data perusahaan.
Pada artikel ini, mari kita lihat lebih dalam tentang Perlindungan Informasi Windows- WIP untuk Perlindungan Data Perusahaan.
Apa itu Perlindungan Informasi Microsoft Windows (WIP)?
Perlindungan Informasi Windows adalah serangkaian kebijakan yang membantu organisasi dan tim IT berikutnya dalam mengamankan data perusahaan pada perangkat yang sebagian besar dimiliki oleh karyawan tanpa mengganggu pengalaman pengguna secara keseluruhan, yang merupakan alasan utama adopsi Windows secara besar-besaran di lingkungan perusahaan.
Perlindungan Informasi Microsoft Windows (WIP), yang sebelumnya bernama Perlindungan Data Perusahaan (EDP) diperkenalkan bersamaan dengan pembaruan ulang tahun Windows 10 dalam upaya untuk mendukung dan melengkapi Manajemen modern Windows 10.
Saat kami mendefinisikan Perlindungan Informasi Windows atau arti WIP, ini paling sering berafiliasi dengan desktop dan laptop Windows milik karyawan.
Namun penting untuk dipahami bahwa Windows adalah sistem operasi agnostik kepemilikan, yang berarti Perlindungan Informasi Windows (WIP) juga dapat digunakan untuk mengamankan data perusahaan pada perangkat yang 100% dimiliki perusahaan dan dikelola sepenuhnya.
Mengapa Menggunakan WIP – Perlindungan Informasi Windows?
Jumlah perangkat Windows pribadi yang digunakan untuk bisnis meningkat secara eksponensial. Meskipun beberapa organisasi bergantung sepenuhnya pada karyawan yang menggunakan perangkat pribadinya untuk bekerja, banyak organisasi yang mengizinkan dan bergantung pada penggunaan sebagian perangkat karyawannya - misalnya untuk menyelesaikan tugas di akhir pekan, menangani keadaan darurat, atau saat bekerja dari jarak jauh.
Meningkatnya penyebaran perangkat milik karyawan di tempat kerja (on-prem atau remote) telah menambah kekhawatiran seputar keamanan data perusahaan.
Meningkatnya risiko kebocoran data secara tidak sengaja melalui salah satu dari banyak situs web atau aplikasi yang diakses karyawan di komputer pribadi mereka adalah alasan utama mengapa perusahaan memerlukan WIP.
Selain itu, sistem ini juga mengamankan data perusahaan dari pelanggaran yang disengaja yang dilakukan oleh karyawan saat mengakses data perusahaan di perangkat yang juga mereka gunakan untuk mengakses media sosial, berbagi, dan penyimpanan cloud publik.
Keuntungan dari kebijakan WIP adalah tidak mengambil alih atau tumpang tindih dengan pengalaman pengguna komputer. Berbeda dengan perangkat yang dikelola sepenuhnya dan dikontrol menggunakan manajemen mobilitas perusahaan alat di mana admin TI memblokir/membatasi akses ke aplikasi non-bisnis dan tidak sah, kebijakan Perlindungan Informasi Windows bekerja selaras dengan kontrol dan privasi karyawan saat menggunakan perangkat pribadi mereka.
Apa manfaat Perlindungan Informasi Windows (WIP)?
- Melindungi data perusahaan di perangkat karyawan
- Memastikan tidak ada perubahan pada lingkungan dan aplikasi perusahaan yang ada
- Memfasilitasi pengalaman pengguna Windows asli
Perlindungan Data Perusahaan menggunakan Perlindungan Informasi Windows (WIP)
Ide utama WIP adalah untuk tidak hanya melindungi data perusahaan di perangkat karyawan tetapi juga membagi dua data perusahaan dan data pribadi di perangkat karyawan dan secara selektif menerapkan kebijakan perlindungan data untuk data perusahaan.
Hal ini memastikan bahwa meskipun data perusahaan dilindungi dengan menjunjung tinggi postur keamanan perusahaan, data pribadi karyawan tidak terpengaruh.
Mari kita lihat bagaimana dampak WIP:
Data Perusahaan
WIP menambahkan tag atau identitas perusahaan ke data perusahaan di perangkat karyawan dan secara otomatis mengenkripsi data ketika diunduh, disimpan, atau diperoleh dari sumber perusahaan yang telah ditentukan sebelumnya.
Sumber ini mencakup aplikasi perusahaan, jaringan perusahaan, dan domain perusahaan yang dilindungi. Setiap data yang mengalir dari sumber-sumber ini dienkripsi menggunakan WIP.
Administrator TI dapat menentukan kebijakan WIP dan mencegah penyalinan data perusahaan dan menempelkannya di aplikasi/data pribadi. File data perusahaan hanya dapat diakses melalui aplikasi yang dilindungi dan tidak dapat diakses dari aplikasi yang tidak dilindungi.
Data Pribadi
Data pribadi karyawan tetap tidak terpengaruh dan tidak terpengaruh dengan penerapan kebijakan Windows Information Protection (WIP).
Ketika organisasi menonaktifkan kebijakan WIP pada perangkat yang sudah pensiun atau perangkat karyawan yang tidak lagi terkait dengan organisasi, data pribadi akan tetap seperti apa adanya.
Bahkan ketika Penghapusan jarak jauh perangkat Windows dilakukan menggunakan MDM, data pribadi tetap utuh. Ini adalah salah satu keuntungan utama dari Windows Information Protection (WIP).
Aplikasi yang tercerahkan Vs Aplikasi yang tidak tercerahkan
Kita perlu memahami dua tipe dasar aplikasi dan terminologi yang digunakan sesuai dengan Perlindungan Informasi Windows. Dua jenis aplikasi yang umum dirujuk sehubungan dengan WIP adalah- Aplikasi yang tercerahkan dan aplikasi yang tidak tercerahkan.
Aplikasi yang Tercerahkan:
Inilah aplikasi yang dapat membedakan antara data perusahaan dan data pribadi. Aplikasi Microsoft Office 365 ProPlus seperti MS Word, MS Excel, MS PowerPoint, MS OneNote, dan MSOutlook adalah aplikasi yang mencerahkan.
Aplikasi yang Tidak Tercerahkan:
Ini adalah aplikasi yang tidak dapat membedakan antara data perusahaan dan data pribadi. Contoh umum aplikasi yang tidak memahami hal ini adalah Gmail dan Google Chrome Browser.
Saat admin TI membuat kebijakan WIP, mereka memilih aplikasi yang tidak terinformasi sebagai aplikasi yang diizinkan, data perusahaan dapat diakses melalui aplikasi ini. Aplikasi yang tidak tercerahkan memperlakukan semua data di perangkat sebagai data perusahaan dan mengenkripsinya.
Ini juga termasuk data pribadi karyawan. Kebijakan Perlindungan Informasi Windows (WIP) memastikan bahwa ketika aplikasi yang tidak tercerahkan diperlukan untuk operasi bisnis, data selalu dienkripsi.
Disarankan untuk hanya mengizinkan aplikasi yang tercerahkan sementara pengaturan WIP memastikan bahwa hanya data perusahaan yang dienkripsi. Ini menyelesaikan kekhawatiran umum tentang cara melindungi informasi klien di windows 10 atau cara melindungi informasi rahasia di windows.
Aplikasi yang Dikelola:
Ini adalah aplikasi yang berjalan di perangkat dalam konteks perusahaan. Ini bukan aplikasi pribadi yang diaktifkan oleh karyawan dan harus diizinkan oleh admin TI. Aplikasi ini juga dikenal sebagai aplikasi korporat atau aplikasi perusahaan.
Kasus Penggunaan Perlindungan Informasi Windows
Kasus penggunaan Perlindungan Informasi Windows yang paling umum adalah untuk BYOD perangkat. Misalnya, seorang pengguna memiliki akses ke beberapa dokumen dan gambar perusahaan.
Di PC yang sama, dia dapat mengunggah dokumen perusahaan ke penyimpanan cloud pribadinya atau membagikannya menggunakan media sosial tanpa Windows Information Protection (WIP).
Atau karyawan dapat membagikan informasi bisnis sensitif apa pun melalui email pribadi mereka, sehingga mengundang penyerang data. Demikian pula, pengguna dapat membuka file pribadi menggunakan aplikasi perusahaan.
Menyiapkan WIP untuk Perangkat Windows 10 menggunakan Scalefusion MDM
Di bagian ini, kita akan mempelajari cara mengkonfigurasi WIP langkah demi langkah pada Scalefusion Windows 10 MDM. Namun, mari kita mulai dengan persyaratan Windows Information Protection.
Prasyarat Perlindungan Informasi Windows (WIP).
- Windows 10, versi 1607 dan yang lebih baru
- Windows 10 Mobile, versi 1607 dan yang lebih baru
- Solusi Scalefusion MDM untuk pengaturan WIP
Panduan Langkah demi Langkah untuk pengaturan WIP
Langkah 1: Memulai Scalefusion
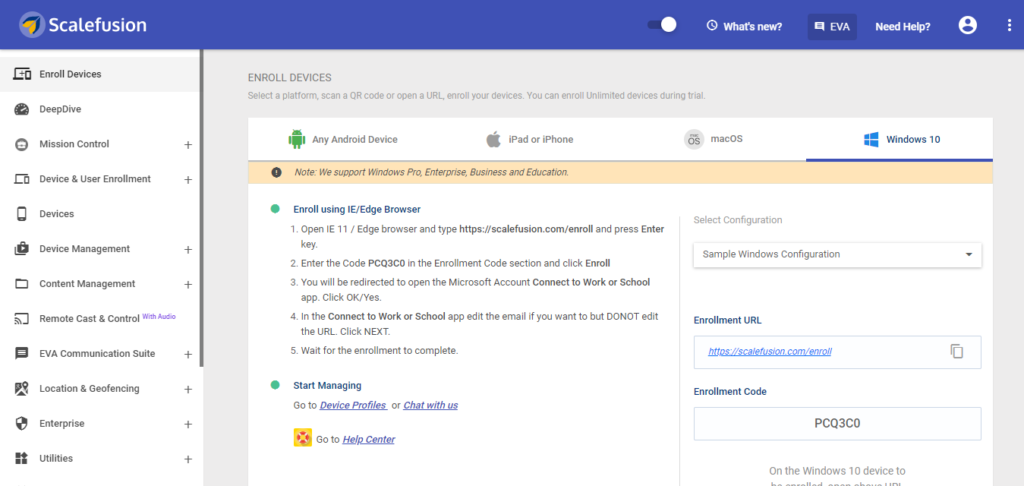
Untuk mengaktifkan WIP pada perangkat Windows 10, mendaftar dan masuk ke platform Scalefusion MDM. Anda dapat menggunakan ID perusahaan Anda untuk mendaftar atau mendaftar menggunakan kredensial Azure AD untuk lebih memanfaatkan pengaturan yang bergabung dengan Azure AD.
Mendaftar menggunakan Azure Active Directory sekaligus membantu Anda menambahkan pengguna ke dasbor MDM dengan lancar dan mengirimkan undangan kepada mereka mendaftarkan perangkat BYO mereka ke dalam manajemen.
Setelah Anda mendaftarkan perangkat ke platform MDM, Anda dapat mulai mengonfigurasi kebijakan penggunaan perangkat Windows 10 untuk bekerja.
Langkah 2: Menentukan Profil/Kebijakan Perangkat
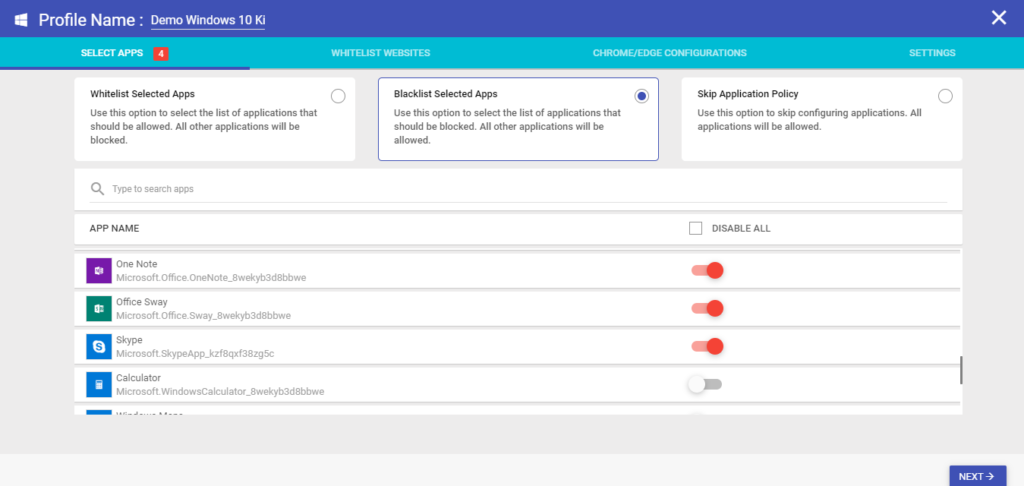
Navigasikan ke bagian Manajemen Perangkat di dasbor. Buat profil atau edit profil perangkat yang ada yang akan diterapkan ke PC BYO. Mengaktifkan aplikasi dan situs web yang masuk daftar putih untuk diakses pada perangkat.
Langkah 3: Buat kebijakan Perlindungan Informasi Windows (WIP).
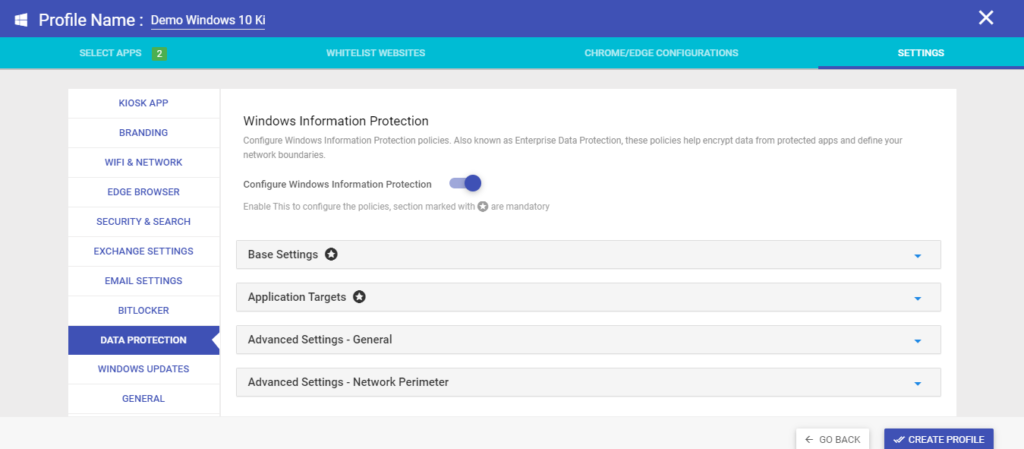
Di bagian pengaturan, Anda dapat mengaktifkan Perlindungan Informasi Windows. Jika Anda melewatkan pengaturan, Anda tidak dapat menerapkannya pada perangkat BYOD. Mari kita lihat pengaturan rinci yang tersedia untuk mengaktifkan mode WIP.
- Pengaturan Dasar
Mengonfigurasi pengaturan ini bersifat wajib.
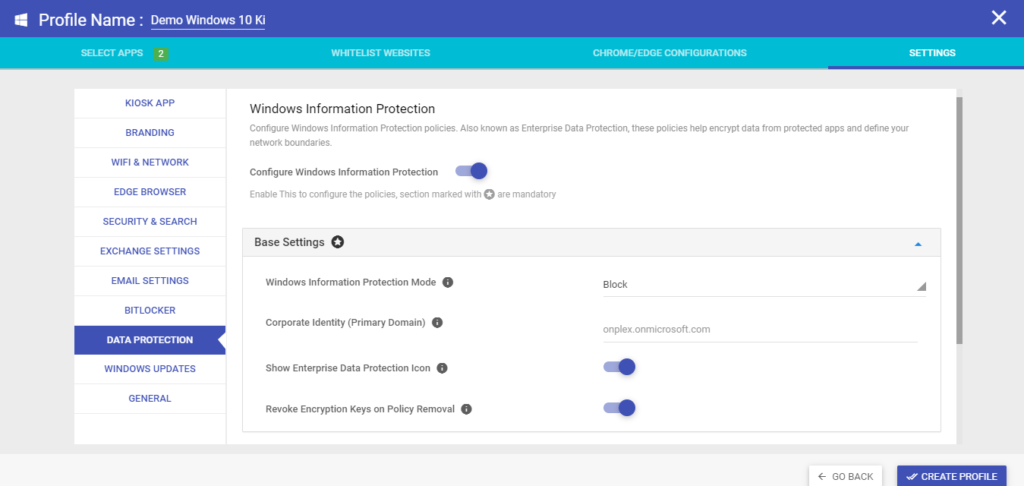
1.1 Anda dapat memilih tingkat perlindungan mode Perlindungan Informasi Windows.
- Jika Anda menonaktifkannya, penyalinan data diperbolehkan antara aplikasi yang dikelola dan tidak dikelola.
- Dalam pengaturan Izinkan dan catat tindakan, tindakan penyalinan akan dicatat. Data ini dapat diperoleh dari log audit WIP
- Dalam pengaturan Izinkan Pengabaian & Tindakan Log, pengguna cukup diberi peringatan saat menyalin data dan pengguna dapat mengganti pengaturan tersebut.
- Untuk perlindungan penuh terhadap data perusahaan, disarankan untuk memilih pengaturan blok, yang mencegah salinan data apa pun antara aplikasi yang dilindungi dan tidak dilindungi.
1.2 Tentukan identitas perusahaan yang merupakan domain utama - data yang bergerak dari domain ini akan selalu dienkripsi dengan bantuan Encrypting File System (EFS) yang disediakan Windows.
1.3 Anda dapat memilih untuk menyembunyikan atau menampilkan ikon tas WIP yang akan muncul pada aplikasi dan file data yang dilindungi. Jika karyawan perlu mengetahui cara memeriksa apakah Perlindungan Informasi Windows diaktifkan untuk file/aplikasi tertentu, mereka dapat memeriksa ikon tas kerja di sudut kanan atas.
1.4 Mengaktifkan pengaturan ini akan membuat file data perusahaan dapat dibaca ketika IP dinonaktifkan dari perangkat atau perangkat tidak lagi terdaftar ke Scalefusion MDM.
- Pengaturan Target Aplikasi:
Ini juga merupakan pengaturan wajib.
2.1 Di sini, pilih aplikasi UWP atau Win32 yang mengizinkan akses ke data perusahaan. Pilih data dari aplikasi mana yang dilindungi dan aplikasi mana yang dikecualikan. Anda setidaknya harus memilih satu aplikasi. Misalnya, jika Anda ingin mengaktifkan WIP untuk browser Chrome, Anda dapat memilih Browser Chrome dari daftar aplikasi.
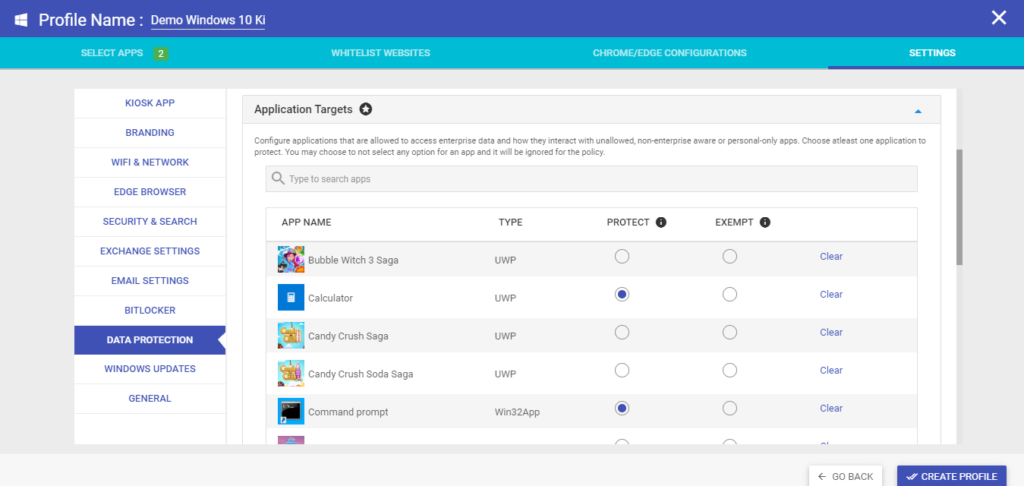
2.2 Jika Anda memilih opsi perlindungan untuk aplikasi apa pun, aplikasi akan dapat mengakses data perusahaan dengan tetap mematuhi kebijakan enkripsi/penandaan otomatis. Data yang dipindahkan dari aplikasi ini, file yang diunduh dari aplikasi ini akan dienkripsi di disk.
2.3 Opsi pengecualian cocok untuk aplikasi yang tidak kompatibel dengan WIP namun masih perlu memiliki akses ke data perusahaan. Jika Anda memilih opsi ini, aplikasi akan memiliki akses ke data perusahaan tetapi data tersebut tidak akan dienkripsi dan dapat menyebabkan kebocoran.
Kami menyarankan untuk melindungi semua aplikasi demi keamanan data perusahaan. Jika salah satu aplikasi tidak dapat menangani file data perusahaan, sebaiknya pilih pengaturan pengecualian daripada hapus.
- Pengaturan Lanjutan: Umum
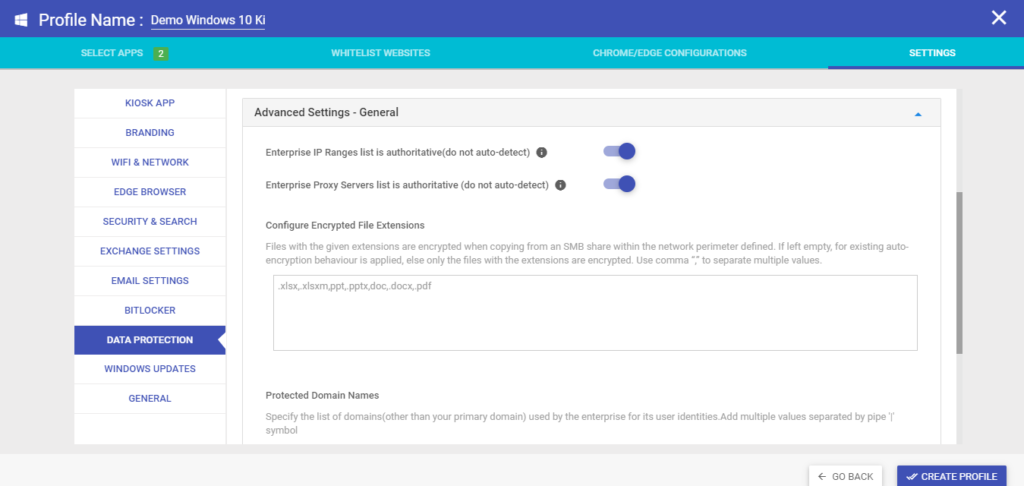
3.1 Daftar Server Proksi Perusahaan bersifat otoritatif (jangan deteksi otomatis): Jika Anda mengaktifkan pengaturan ini, pengguna dapat mengesampingkan deteksi otomatis server proksi Windows.
3.2 Daftar Rentang IP Perusahaan bersifat otoritatif (jangan terdeteksi secara otomatis: Setelah mengaktifkan pengaturan ini, pengguna dapat mengesampingkan deteksi otomatis rentang IP Windows.
3.3 Ekstensi File Terenkripsi: Tentukan ekstensi file yang harus selalu dienkripsi. Jika tidak ada ekstensi file yang ditentukan, enkripsi otomatis akan diaktifkan. Anda dapat menambahkan beberapa jenis ekstensi file menggunakan koma.
Misalnya, jika Anda tidak perlu mengenkripsi jenis file video apa pun di perangkat, maka perangkat tersebut akan selalu dikecualikan dari enkripsi.
3.4 Nama Domain yang Dilindungi: Pilih dan tambahkan daftar domain selain domain utama Anda yang enkripsinya akan diotomatisasi. Ini bisa berupa domain email Anda, dll. Anda dapat menambahkan beberapa domain yang dipisahkan dengan simbol pipa.
- Pengaturan Lanjutan: Perimeter Jaringan
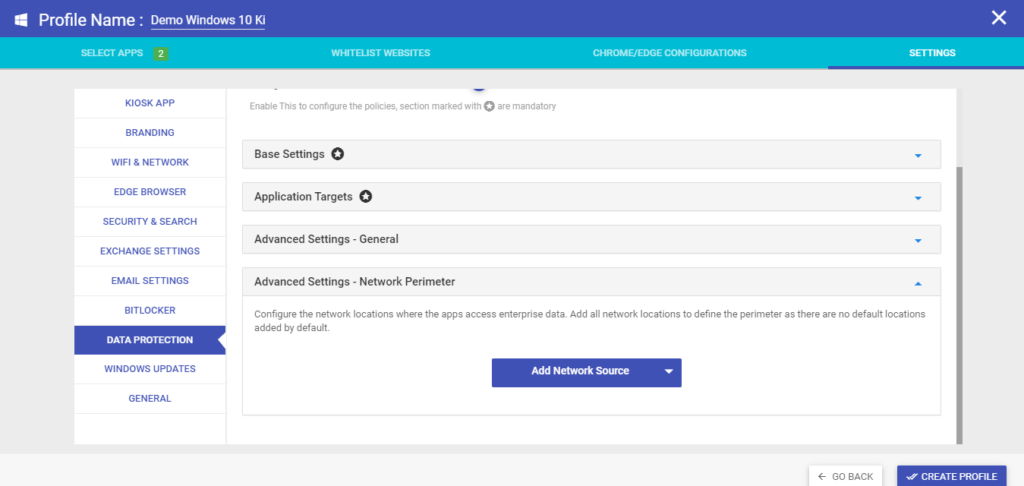
Pilih di mana aplikasi yang dilindungi dapat mengakses data perusahaan. Pilih lokasi jaringan perusahaan, tambahkan sumber jaringan untuk enkripsi. Untuk karyawan yang bekerja jarak jauh, disarankan untuk menentukan semua sumber jaringan. Perlindungan Informasi Windows memblokir koneksi internet yang tidak dapat diidentifikasi untuk mengakses data perusahaan melalui pengaturan ini.
4.1 Sumber Daya Cloud Perusahaan: Pilih sumber daya cloud yang akan diperlakukan sebagai dilindungi.
4.2 Domain yang Dilindungi Perusahaan: Pilih nama DNS yang membentuk jaringan perusahaan Anda. Ini akan membantu dalam menentukan perimeter jaringan beserta rentang IP.
4.3 Rentang IP Perusahaan: Tambahkan rentang IP untuk jaringan perusahaan. Anda dapat menambahkan beberapa nilai.
4.4 Server Proxy Internal: Tentukan proxy yang akan digunakan untuk merutekan lalu lintas ke cloud perusahaan.
4.5 Server Proxy Eksternal: Tambahkan daftar server proxy eksternal Anda yang lalu lintasnya diizinkan dan dilindungi.
4.6 Sumber Netral: Tambahkan titik akhir pengalihan yang diautentikasi untuk perusahaan Anda.
Langkah 4: Perbarui profil
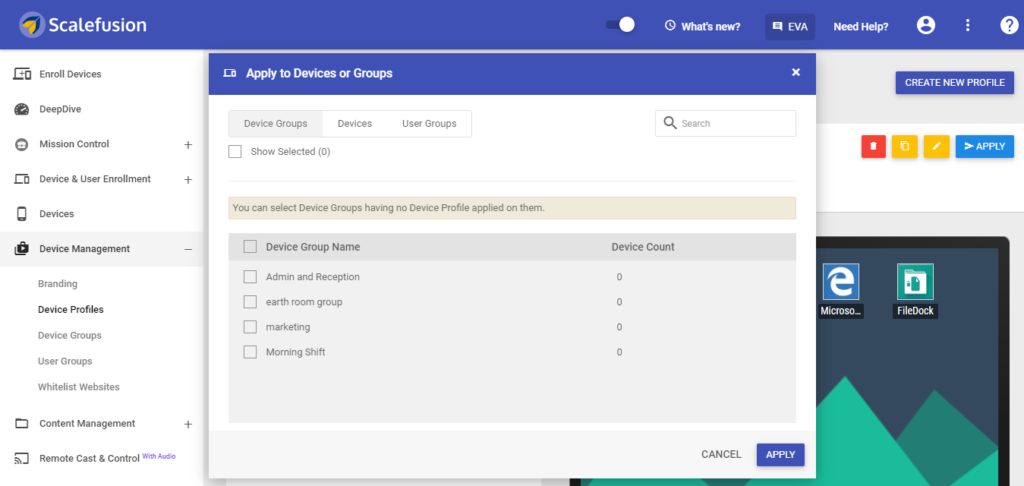
Simpan pengaturan profil dan terapkan ke perangkat. Semua perangkat dengan kebijakan ini sekarang akan diaktifkan dengan pengaturan WIP ini. Anda dapat menerapkan profil ke perangkat atau grup perangkat.
Jika Anda ingin mengetahui cara memeriksa status Perlindungan Informasi Windows, Anda cukup mengunjungi profil di Dasbor Scalefusion dan melihat profil mana yang mengaktifkannya.
Batasan Perlindungan Informasi Windows (WIP)
Mempertimbangkan Pro dan Kontra Perlindungan Informasi Windows (WIP) adalah penting sebelum mengonfigurasi pengaturan pada tingkat perusahaan. Meskipun WIP adalah salah satu fitur keamanan data utama yang ditawarkan oleh Windows 10, ada beberapa keterbatasan WIP seperti:
- Setelah ditentukan, identitas utama perusahaan tidak dapat diubah.
- Data perusahaan di drive USB mungkin perlu diikat pada perangkat yang dilindungi berdasarkan konfigurasi klien perlindungan informasi Azure untuk Windows (Azure RMS) untuk enkripsi.
- Akses langsung tidak kompatibel dengan WIP
- Pengaturan Kebijakan Grup NetworkIsolation dapat mengesampingkan pengaturan Kebijakan WIP MDM.
- Jika Cortana (bantuan virtual Windows 10) ditambahkan sebagai aplikasi yang dilindungi, hal ini masih dapat menyebabkan kebocoran data.
- WIP berfungsi paling baik untuk satu pengguna per perangkat. Untuk beberapa pengaturan pengguna, pengguna kedua mungkin mengalami masalah kompatibilitas aplikasi.
- File penginstalan aplikasi yang diunduh dari jaringan perusahaan mungkin tidak berjalan seperti yang diharapkan.
- Folder dengan cache sisi klien tidak dilindungi dengan WIP
- Remote Desktop Protocol (RDP) dapat digunakan untuk menyambung ke perangkat yang dikelola WIP.
- Pengunggahan file perusahaan ke lokasi pribadi menggunakan Microsoft Edge atau Internet Explorer tidak dapat dilakukan.
- Sistem File Tangguh (ReFS) tidak didukung oleh WIP.
- Halaman web yang menggunakan kontrol ActiveX tidak dilindungi oleh WIP.
- Folder yang opsi MakeFolderAvailableOfflineDisabled diatur ke False tidak dilindungi oleh WIP
- File di direktori Windows tidak dapat dienkripsi
- File data offline Microsoft Office Outlook tidak dilindungi oleh WIP
- Tanpa pendaftaran MDM, hanya aplikasi tercerahkan yang dapat dikelola di bawah WIP. Oleh karena itu, disarankan untuk menggunakan WIP yang dikombinasikan dengan Scalefusion MDM.
Scalefusion MDM memungkinkan enkripsi dan perlindungan data perusahaan dengan menggunakan kombinasi pengaturan kontrol akses, WIP, dan Bitlocker.
Perlindungan Informasi Windows vs Perlindungan Informasi Azure (WIP vs AIP)
Kami telah membahas daftar fitur dan pengaturan keamanan untuk Kebijakan Windows MDM, khususnya wadah Pekerjaan Dalam Proses (WIP). Azure Information Protection (AIP), yang sebelumnya dikenal sebagai Azure RMS, juga merupakan fitur yang diperkenalkan oleh Windows 10 untuk mencegah kebocoran data perusahaan.
Namun ada perbedaan antara Perlindungan Informasi Windows dan Perlindungan Informasi Azure.
Azure Information Protection AIP adalah serangkaian pengaturan berbasis cloud yang memungkinkan admin TI memberi label, mengklasifikasikan, dan mengamankan dokumen dan pesan untuk perangkat lokal yang merupakan bagian dari Office 365 AD.
Meskipun dokumen dan pesan dapat dilindungi menggunakan aplikasi web dan desktop Office di Office 365, AD RMS membantu mengamankan dokumen dan pesan dengan memanfaatkan kemampuan perangkat keras lokal.
Perbedaan terbesar antara WIP dan AIP adalah tidak dapat menyelesaikan masalah enkripsi data perangkat campuran atau BYOD. Di AIP, seluruh kumpulan data dan aplikasi dienkripsi sedangkan di WIP, hanya aplikasi yang dipilih (aplikasi perusahaan) dan data yang bergerak melalui aplikasi tersebut yang dienkripsi.
Di WIP, data kerja dienkripsi secara otomatis setelah menentukan pengaturan profil. Selain itu, WIP menandai data berdasarkan sumbernya dan setiap data yang mengalir dari sumber data perusahaan dienkripsi. Hal ini memungkinkan karyawan, yang merupakan pemilik perangkat, memiliki kendali penuh atas data pribadi mereka seperti file dan aplikasi.
Perbedaan utama lainnya antara AIP dan WIP adalah kebutuhan WIP dan solusi MDM untuk menentukan kebijakan dan hanya berfungsi pada Windows 10 Anniversary Edition atau lebih baru.
Ringkasan
Panduan Perlindungan Informasi Windows yang komprehensif ini dapat membantu tim TI perusahaan memanfaatkan pengaturan WIP untuk melindungi data perusahaan dengan mudah Penggabungan skala.
Scalefusion MDM untuk Windows 10 memiliki beragam fitur keamanan dan pengaturan kontrol akses yang membuat bekerja dengan PC BYO menjadi mudah bagi karyawan, menambah produktivitas mereka sekaligus menyederhanakan manajemen untuk tim TI.


Pertanyaan Umum Demo Slot
1. Apa manfaat perlindungan informasi Microsoft Windows?
Perlindungan Informasi Microsoft Windows (WIP) memberikan keamanan data yang kuat dengan mengenkripsi dan mengklasifikasikan informasi sensitif. Hal ini memungkinkan organisasi untuk mengontrol akses ke data, mencegah kebocoran data, dan memastikan kepatuhan terhadap peraturan. WIP melindungi data rahasia, meningkatkan produktivitas, dan mengurangi risiko akses tidak sah atau pelanggaran data.
2. Bagaimana cara mengaktifkan perlindungan informasi Windows?
Untuk mengaktifkan Perlindungan Informasi Windows, navigasikan ke Pengaturan > Pembaruan & Keamanan > Keamanan Windows > Perlindungan Virus & Ancaman. Klik “Kelola pengaturan” di bawah “Pengaturan perlindungan virus & ancaman” dan aktifkan “Blokir perilaku mencurigakan.”
3. Apa manfaat Perlindungan Informasi Windows (WIP)?
Windows Information Protection (WIP) menawarkan beberapa manfaat, termasuk perlindungan data dengan mengenkripsi informasi sensitif, pemisahan data pribadi dan pekerjaan, kontrol atas akses aplikasi ke data perusahaan, dan penegakan kebijakan yang fleksibel untuk mencegah kebocoran data, meningkatkan langkah-langkah keamanan dan kepatuhan secara keseluruhan dalam organisasi .
4. Bagaimana cara kerja WIP?
Perlindungan Informasi Windows (WIP) membantu melindungi data sensitif dengan memisahkan informasi pribadi dan perusahaan. Ini mengklasifikasikan dan mengenkripsi data berdasarkan kebijakan, memastikan hanya pengguna dan aplikasi resmi yang dapat mengakses data perusahaan. Ia menawarkan perlindungan tanpa batas di seluruh perangkat dan terintegrasi dengan solusi MDM untuk manajemen.
5. Bagaimana cara menggunakan perlindungan informasi Windows?
Untuk menggunakan Perlindungan Informasi Windows, pertama-tama, pastikan itu diaktifkan di pengaturan Windows Anda. Kemudian, tentukan kebijakan perlindungan data organisasi Anda. Setelah dikonfigurasi, WIP secara otomatis menerapkan kebijakan ini untuk melindungi data sensitif pada perangkat Windows, membantu mencegah kebocoran data dan akses tidak sah.

