

Pernahkah Anda melihat layar biru saat memulai perangkat Windows, di mana istilah 'BitLocker' muncul dengan huruf putih yang elegan? Untuk desktop atau laptop pribadi, Anda mungkin merasa sedikit terganggu, karena Anda mungkin sudah memiliki login Windows Hello untuk akses yang aman. Nah, Anda bebas menonaktifkan versi BitLocker bawaan melalui 'Kelola BitLocker'. Tetapi bagi organisasi dengan sejumlah besar perangkat Windows milik perusahaan, layar biru ini dapat membuat perbedaan besar dalam hal keamanan data perusahaan. Itulah kekuatan Windows BitLocker!

Dalam blog ini, kita akan membahas BitLocker dan mengapa penting untuk mengelola fitur Windows ini pada perangkat milik perusahaan menggunakan solusi Unified Endpoint Management (UEM) untuk mengakses data Anda dengan aman.
Apa itu BitLocker?
BitLocker adalah fitur enkripsi disk penuh yang terintegrasi dalam keamanan Microsoft Windows yang terutama berfokus pada pengamanan data pribadi pada perangkat. Ini membantu meningkatkan keamanan perangkat dengan memastikan informasi sensitif terhindar dari akses yang tidak sah. Fitur ini sangat membantu jika perangkat hilang atau dicuri.
Enkripsi BitLocker mencapai hal ini dengan mengacak data pada drive, sehingga tidak dapat dibaca oleh siapa pun tanpa kunci dekripsi yang benar. Proses enkripsi dan dekripsi ini berjalan lancar, memastikan data terlindungi dan pengalaman pengguna tetap tidak terpengaruh.
Mengapa BitLocker penting?
BitLocker dirancang khusus untuk melindungi data saat tidak digunakan. Artinya, BitLocker melindungi data saat perangkat dimatikan, hilang, atau dicuri. Ini merupakan langkah penting dalam menjaga keamanan data sensitif dan memainkan peran kunci dalam mempertahankan standar keamanan dan kepatuhan.
BitLocker membantu organisasi:
- Kurangi risiko kebocoran data akibat perangkat yang hilang atau dicuri.
- Memenuhi persyaratan kepatuhan seperti GDPR, HIPAA, ISO 27001, dan NIS2
- Lindungi data pelanggan dan karyawan yang sensitif.
- Cegah akses yang tidak sah untuk melepas hard drive atau SSD
Bagaimana cara kerja enkripsi disk BitLocker?
BitLocker bekerja dengan mengenkripsi hard drive Anda, mengubah data menjadi format yang tidak dapat dibaca tanpa kunci dekripsi yang benar. Enkripsi ini dilakukan menggunakan algoritma enkripsi standar industri, biasanya Advanced Encryption Standard (AES) dengan kunci 128-bit atau 256-bit.
Saat Anda menghidupkan perangkat, BitLocker memerlukan otentikasi, yang bisa berupa kata sandi, PIN, atau bahkan kunci USB. Hanya setelah verifikasi ini, drive Anda akan didekripsi dan dapat diakses. Tanpa kunci dekripsi, data pada drive akan tampak seperti karakter acak, sehingga tidak dapat dibaca dan aman dari akses tidak sah.
Tujuan BitLocker adalah untuk melindungi data pribadi dan bisnis. Algoritme enkripsi canggih yang digunakannya memastikan file dan data sensitif terlindungi dari akses yang tidak disetujui. Baik itu dokumen keuangan, foto pribadi, atau data bisnis rahasia, BitLocker merupakan lini pertahanan yang tangguh untuk Windows Server.
Manfaat enkripsi BitLocker
Penggunaan enkripsi BitLocker pada perangkat Windows Anda bermanfaat karena dua alasan:
1. Pastikan keamanan data
BitLocker sangat berguna bagi bisnis dan individu yang menangani data sensitif. Melalui enkripsi drive, Anda tidak hanya melindungi informasi Anda sendiri tetapi juga melindungi data klien, catatan keuangan, dan komunikasi rahasia.
2. Patuhi kepatuhan
Bagi organisasi, kepatuhan terhadap peraturan industri adalah hal yang mutlak. BitLocker membantu memenuhi standar perlindungan data seperti GDPR, HIPAAdan PCI-DSS dengan memastikan bahwa data sensitif tetap terenkripsi, bahkan jika perangkat hilang atau dicuri. Hal ini meminimalkan risiko sanksi ketidakpatuhan dan memastikan bahwa bisnis Anda mempertahankan reputasi yang kuat dalam hal perlindungan data.
3. Mencegah akses tidak sah
Enkripsi BitLocker memastikan bahwa hanya pengguna yang berwenang yang dapat mengakses data yang tersimpan di perangkat. Bahkan jika perangkat jatuh ke tangan yang salah, kunci enkripsi diperlukan untuk mendekripsi data, sehingga tidak dapat diakses oleh pelaku kejahatan.
4. Meningkatkan manajemen perangkat
Saat dikombinasikan dengan alat manajemen bawaan Windows atau pihak ketiga. Solusi MDMDengan BitLocker, enkripsi dapat dipantau dan diterapkan di seluruh perangkat. Administrator TI dapat mengelola pengaturan enkripsi dari jarak jauh, melacak status kepatuhan, dan memulihkan data terenkripsi jika diperlukan, sehingga menyederhanakan protokol keamanan.
Apa itu kunci pemulihan BitLocker?
Kunci pemulihan BitLocker adalah kode sandi cadangan numerik 48 digit yang memungkinkan Anda membuka kunci drive yang dienkripsi BitLocker jika Anda tidak dapat mengaksesnya melalui metode normal (kata sandi, PIN, atau TPM). Jika perangkat memasuki mode pemulihan, kunci pemulihan adalah satu-satunya cara untuk mendapatkan kembali akses ke data.
Bagaimana cara menemukan kunci pemulihan BitLocker?
Ada beberapa tempat di mana kunci pemulihan Anda mungkin berada, tergantung pada pilihan yang dibuat saat mengaktifkan BitLocker.
- Jika kunci pemulihan BitLocker dicadangkan ke akun Microsoft Anda, buka account.microsoft.com/devices/recoverykey (jendela baru) dan masuk menggunakan nama pengguna dan kata sandi Microsoft Anda.
- Jika perangkat Anda pernah masuk ke suatu organisasi menggunakan akun kerja atau sekolah, kunci pemulihan mungkin tersimpan di akun organisasi tersebut untuk membantu melindungi data Anda. Anda mungkin dapat mengaksesnya secara langsung, atau Anda mungkin perlu menghubungi dukungan TI organisasi tersebut untuk mengakses kunci pemulihan Anda.
- Jika Anda menggunakan Windows Pro atau Enterprise, Anda dapat menyimpan kunci tersebut ke dalam akun Microsoft (seperti di atas), drive USB, salinan cetak, atau di Active Directory organisasi untuk manajemen terpusat.
Baca Artikel Lengkap di: Bagaimana cara menemukan kunci pemulihan BitLocker?
Perbedaan antara BitLocker dan Enkripsi Perangkat
Enkripsi Perangkat adalah fitur keamanan bawaan Windows. Ini adalah versi BitLocker yang disederhanakan, ramah pengguna, dan otomatis, yang terutama ditujukan untuk perlindungan tingkat konsumen. Di sisi lain, BitLocker adalah solusi yang lebih komprehensif yang menawarkan fitur dan kustomisasi tingkat lanjut, yang biasanya digunakan di lingkungan perusahaan.
Berikut perbandingan terperinci antara keduanya:
| Aspek | BitLocker | Enkripsi Perangkat |
|---|---|---|
| Ketersediaan | Edisi Windows Pro, Enterprise, dan Education | Ragam edisi Windows yang lebih luas, termasuk Home. |
| target audiens | Para profesional bisnis, pengguna tingkat lanjut, dan administrator TI | Pengguna Windows rumahan, pengguna non-perusahaan, dan konsumen non-teknis. |
| Metode enkripsi | Menawarkan enkripsi AES dengan kunci 128-bit atau 256-bit | Enkripsi AES dengan kunci 128-bit |
| Interaksi pengguna | Memerlukan pengaktifan dan konfigurasi manual | Minimal; fitur ini sering kali diaktifkan secara otomatis secara default pada perangkat keras yang kompatibel. |
| kunci pemulihan | Dapat disimpan di akun Microsoft, ID Entra, flash drive USB, atau sebagai file teks/cetakan. | Hanya tersimpan di akun Microsoft pengguna (cloud) |
| Persyaratan TPM | Kompatibel dengan TPM 1.2 atau lebih tinggi; dapat melewati TPM melalui Kebijakan Grup Windows, kata sandi pra-boot, atau drive flash USB saat startup. | Membutuhkan TPM 2.0 untuk enkripsi otomatis; tetap tidak tersedia tanpa TPM. |
| Lingkup perlindungan | Mengenkripsi drive OS, drive data tetap, dan drive data yang dapat dilepas. | Secara default hanya mengenkripsi drive OS dan drive internal tetap. |
| Dampak kinerja | Sedikit dampak kinerja, dapat disesuaikan berdasarkan persyaratan keamanan | Umumnya minimal, dioptimalkan untuk perangkat konsumen |
| Alat manajemen | Komprehensif, dengan Kebijakan Grup dan dukungan PowerShell | Dasar, terutama melalui pengaturan sistem |
| Kustomisasi | Fitur canggih seperti Network Unlock, otentikasi multifaktor. | Opsi penyesuaian terbatas |
Cara mengaktifkan BitLocker pada perangkat Windows
BitLocker adalah fitur enkripsi yang andal di Windows yang mengamankan data dengan mengenkripsi drive dan mencegah akses tanpa izin. Mengaktifkan BitLocker dapat bervariasi tergantung pada perangkat dan sistem operasi Anda. Berikut adalah berbagai metode untuk mengatur BitLocker di Windows:
Metode 1: Mengaktifkan BitLocker melalui Panel Kontrol
Langkah 1: Buka Panel Kontrol dan navigasikan ke “Sistem dan Keamanan.”
Langkah 2: Klik “Enkripsi Drive BitLocker.”
Langkah 3: Pilih drive yang ingin Anda enkripsi dan klik “Aktifkan BitLocker.”
Langkah 4: Ikuti petunjuk di layar untuk mengatur kata sandi atau gunakan kartu pintar untuk membuka kunci drive.
Langkah 5: Simpan kunci pemulihan di lokasi yang aman dan mulai proses enkripsi.
Metode 2: Mengaktifkan BitLocker melalui Pengaturan Windows
Langkah 1: Tekan tombol Windows + I untuk membuka aplikasi Pengaturan Anda.
Langkah 2: Di kotak pencarian di bagian atas, ketik Kelola BitLocker dan tekan Enter untuk langsung menuju pengaturan enkripsi.
Langkah 3: Temukan drive Anda (biasanya diberi label sebagai drive sistem operasi Anda atau C:\).
Langkah 4: Klik “Aktifkan BitLocker.”
Metode 3. Mengaktifkan BitLocker melalui Command Prompt
Langkah 1: Buka Command Prompt dengan hak akses administrator.
Langkah 2: Gunakan perintah berikut untuk mengaktifkan BitLocker pada drive tertentu: manage-bde -on :
Langkah 3: Ikuti petunjuk untuk mengkonfigurasi pengaturan enkripsi, seperti memilih pelindung kunci atau metode pengaturan kunci pemulihan.
Metode 4: Mengaktifkan BitLocker melalui Kebijakan Grup
Langkah 1: Buka Editor Kebijakan Grup (gpedit.msc).
Langkah 2: Buka “Konfigurasi Komputer > Templat Administratif > Komponen Windows > Enkripsi Drive BitLocker.”
Langkah 3: Konfigurasikan kebijakan yang relevan, seperti mengaktifkan BitLocker untuk drive data tetap, drive sistem operasi, atau drive yang dapat dilepas.
Langkah 4: Terapkan perubahan dan lanjutkan untuk mengaktifkan BitLocker melalui Panel Kontrol atau Command Prompt.
Metode 5. Mengaktifkan BitLocker di Windows Server
Langkah 1: Buka dasbor Pengelola Server.
Langkah 2: Gunakan “Panduan Penambahan Peran dan Fitur” untuk menambahkan fitur “Enkripsi Drive BitLocker”.
Langkah 3: Restart server jika diminta.
Langkah 4: Setelah instalasi, gunakan Control Panel atau Command Prompt untuk mengaktifkan BitLocker pada drive yang diinginkan.
Metode 6. Aktifkan BitLocker untuk Drive yang Dapat Dilepas
Langkah 1: Hubungkan drive yang dapat dilepas ke sistem Anda.
Langkah 2: Buka “Komputer Ini,” klik kanan drive yang dapat dilepas, dan pilih “Aktifkan BitLocker.”
Langkah 3: Pilih metode pembukaan kunci (kata sandi atau kartu pintar) dan ikuti petunjuk untuk mengenkripsi drive.
Cara mengaktifkan BitLocker pada perangkat Windows menggunakan Scalefusion MDM
Scalefusion MDM memungkinkan Anda untuk mengkonfigurasi berbagai pengaturan Enkripsi BitLocker dari satu panel dan memungkinkan Anda untuk menerapkannya ke beberapa perangkat dari satu dasbor terpusat. Begini cara kerjanya:
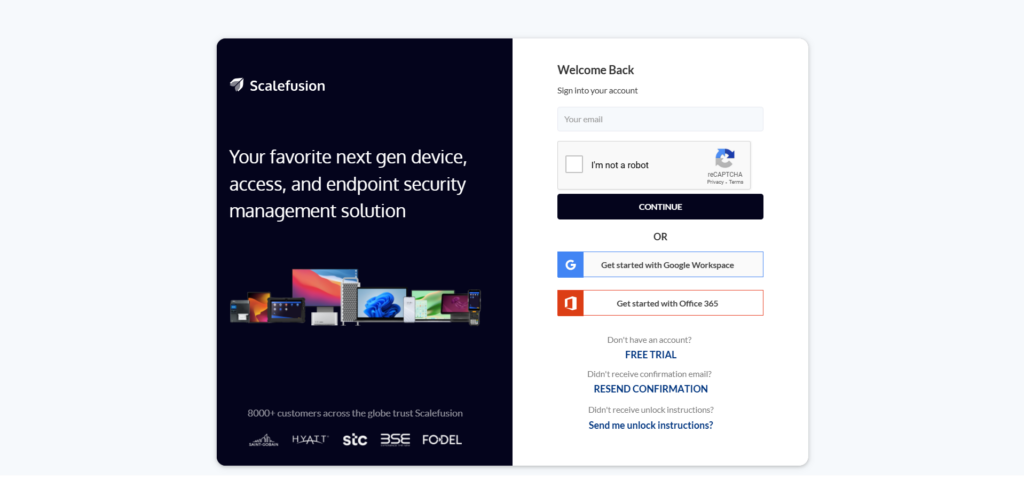
Langkah 1: Masuk ke dasbor Scalefusion.
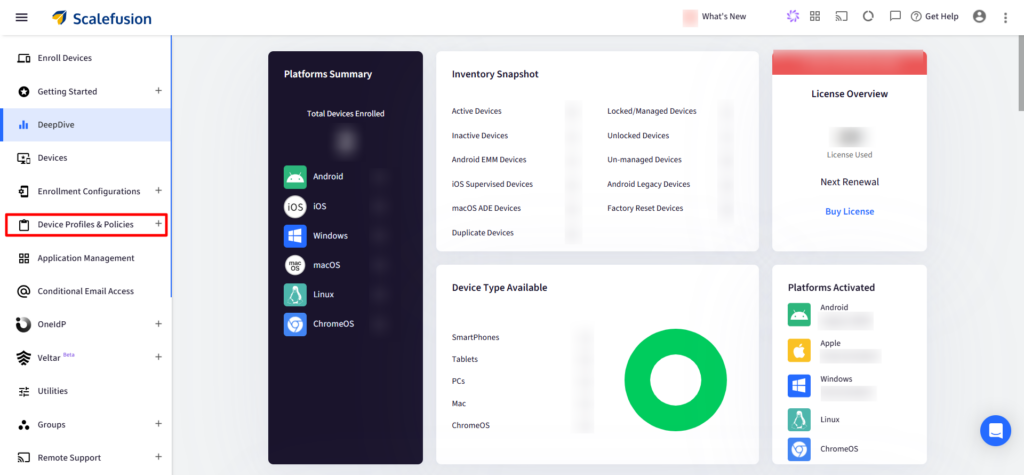
Langkah 2: Buka bagian 'Profil & Kebijakan Perangkat' di dasbor.
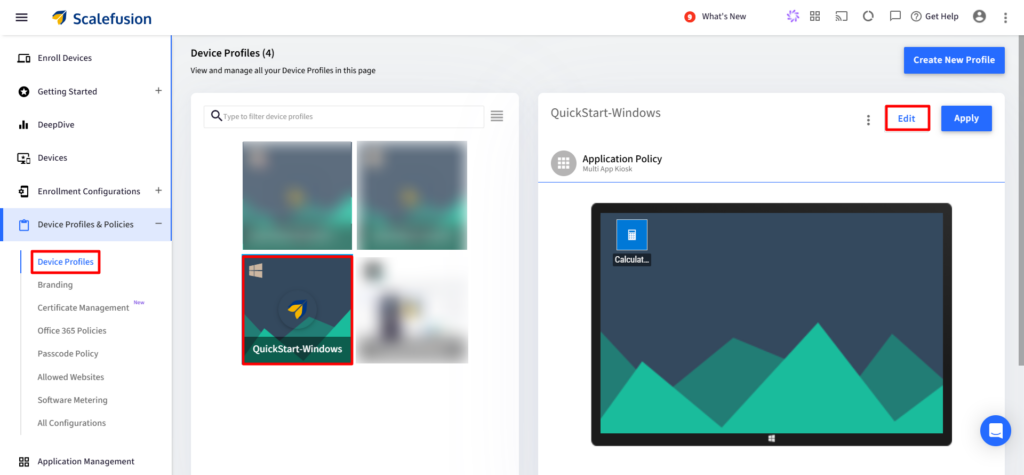
Langkah 3: Klik tab 'Profil Perangkat'. Sekarang, buat profil perangkat baru untuk Windows. Jika sudah ada profil Windows, klik tombol 'Edit'.
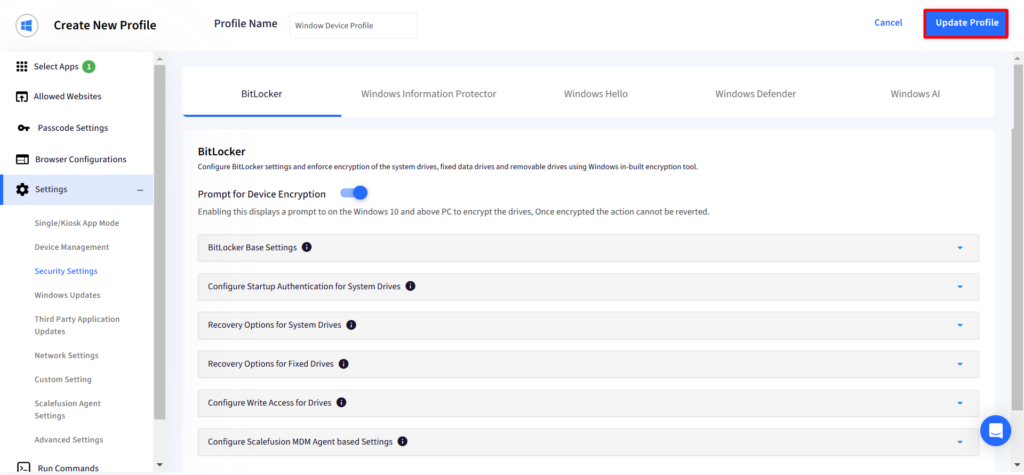
Langkah 4: Klik tab 'Pengaturan' pada panel di sebelah kiri Anda. Buka 'Pengaturan Keamanan'. Aktifkan 'Minta Enkripsi Perangkat' untuk mengaktifkan BitLocker.
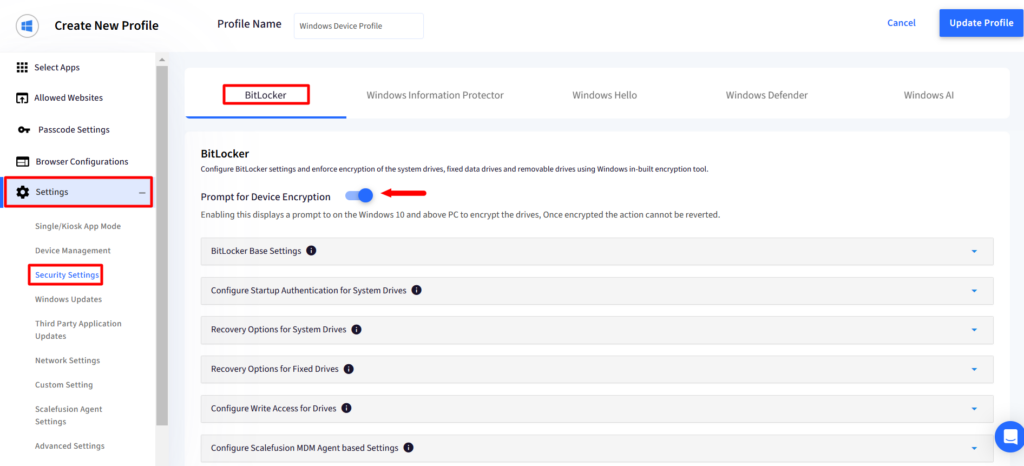
Langkah 5: Konfigurasikan berbagai pengaturan BitLocker sesuai dengan kebutuhan Anda:
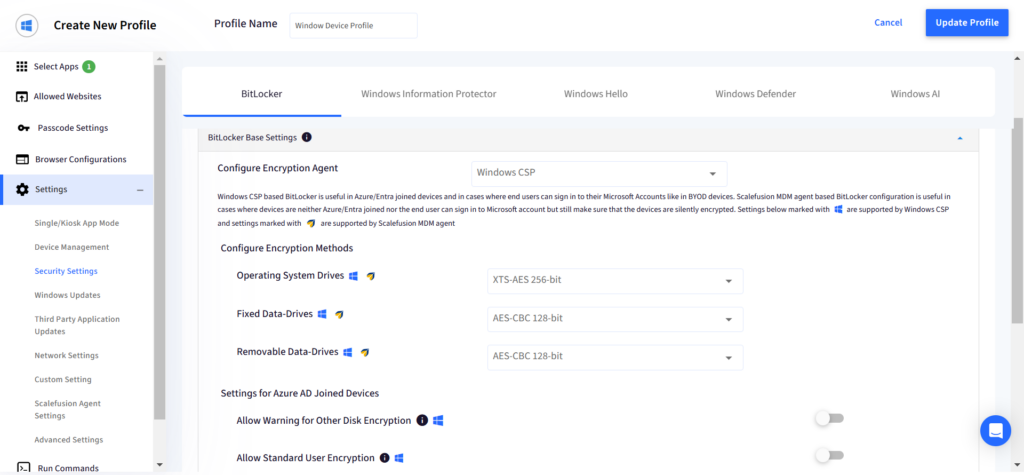
a. Pengaturan Dasar BitLocker: Pilih agen dan metode enkripsi serta pengaturan untuk perangkat yang terhubung ke Azure AD.
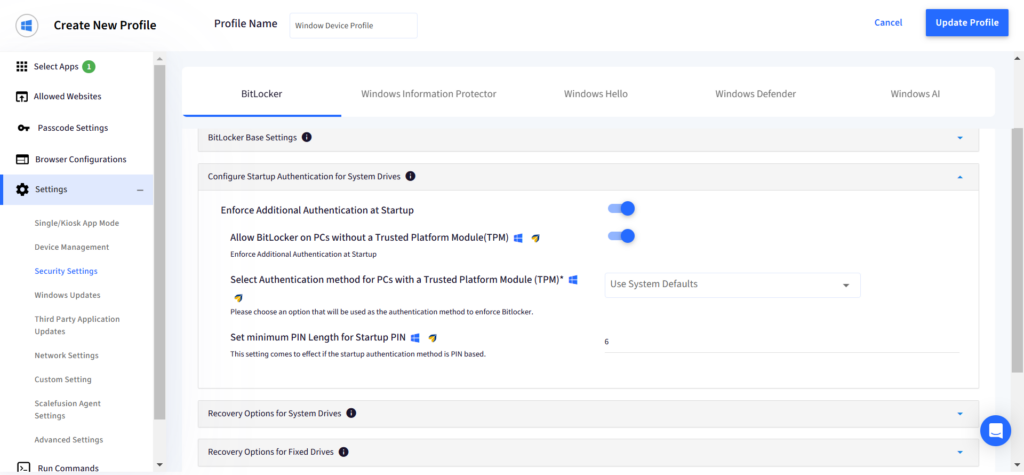
b. Konfigurasi Otentikasi Startup untuk Drive Sistem: Untuk komputer tanpa TPM, aktifkan opsi 'Izinkan BitLocker pada PC tanpa Trusted Platform Module (TPM)'. Atur metode otentikasi dan panjang minimum untuk PIN saat startup.
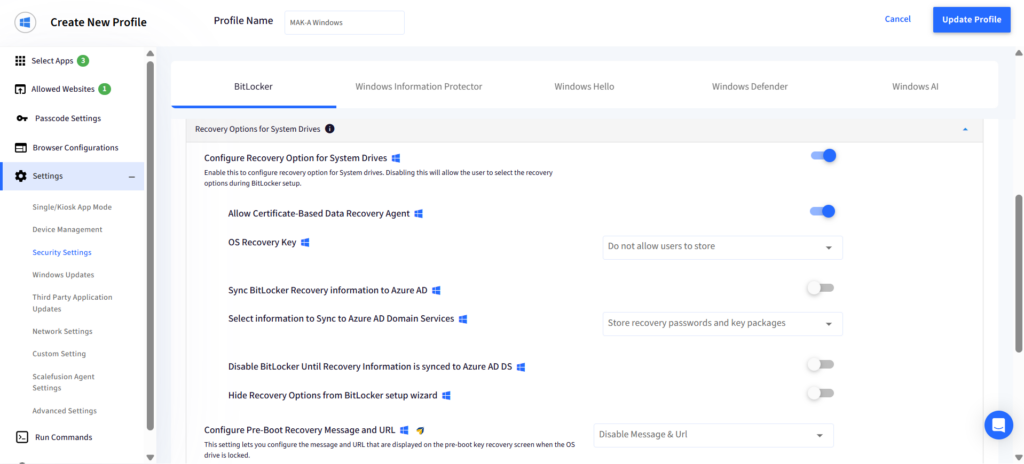
c. Opsi Pemulihan untuk Drive Sistem: Tetapkan kebijakan untuk pemulihan dan konfigurasikan pesan dan URL pemulihan pra-boot. Anda dapat memeriksa seluruh daftar pengaturan yang tersedia di sini.
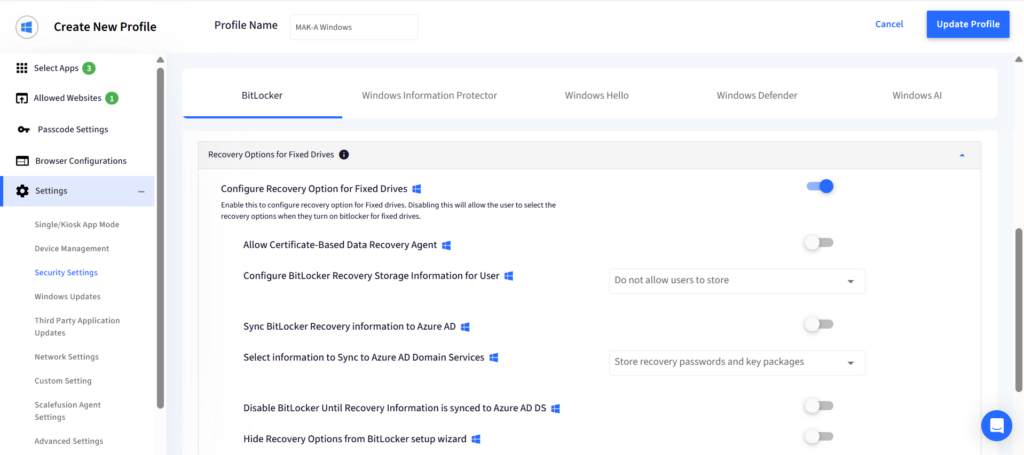
d. Opsi Pemulihan untuk Drive Tetap: Opsi-opsi ini mirip dengan opsi untuk drive sistem, tetapi diatur untuk partisi drive non-sistem.
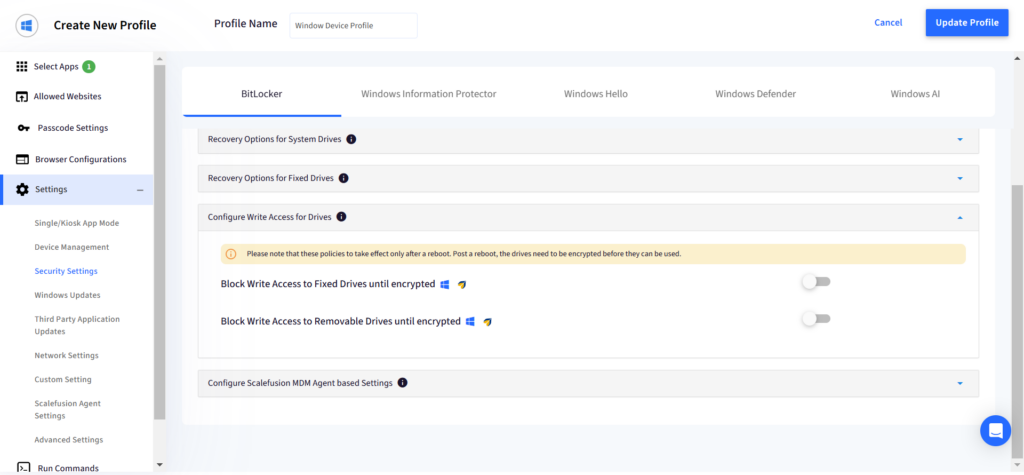
e. Konfigurasi Akses Tulis untuk Drive: Nonaktifkan akses tulis ke drive hingga dienkripsi, untuk mencegah malware apa pun membaca/mengakses data di drive Anda.
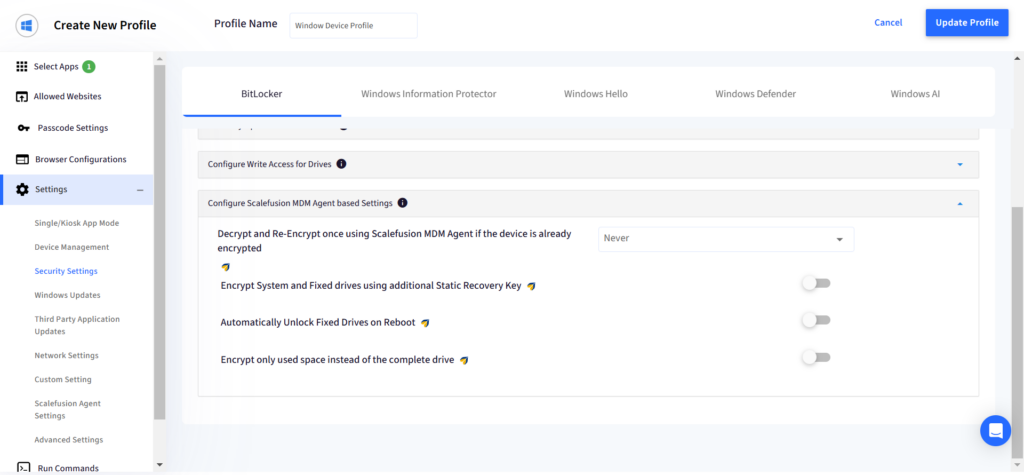
f. Konfigurasi Pengaturan Berbasis Agen Scalefusion MDM: Konfigurasikan pengaturan ini jika Anda telah mengaktifkan BitLocker melalui Agen MDM Scalefusion.
Langkah 6: Setelah Anda selesai mengkonfigurasi BitLocker, klik tombol 'Perbarui Profil' di pojok kanan atas layar.
Langkah 7: Anda akan dialihkan ke halaman 'Profil Perangkat'. Klik 'Terapkan' untuk menerapkan profil perangkat ke berbagai grup perangkat, grup pengguna, atau perangkat individual.
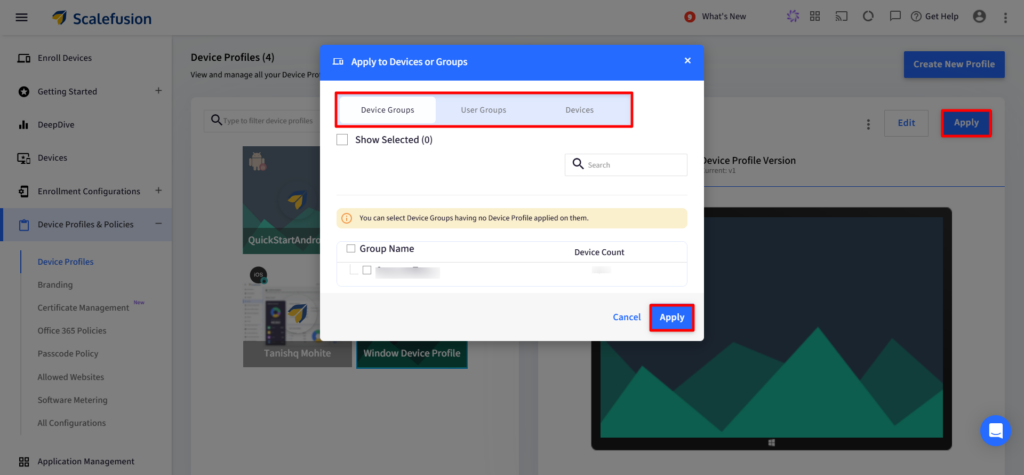
Ini mengaktifkan enkripsi BitLocker pada perangkat dan server Windows yang dikelola.
Praktik terbaik untuk menggunakan BitLocker
Menerapkan dan mengelola BitLocker secara efektif membutuhkan pendekatan terstruktur, terutama di lingkungan yang lebih besar atau lebih kompleks yang terdiri dari ribuan perangkat Windows. Untuk memastikan keamanan yang konsisten di seluruh perusahaan, berikut adalah beberapa praktik terbaik yang perlu diingat saat menerapkan BitLocker:
1. Susun strategi penyebaran
Penting untuk mengembangkan rencana implementasi yang menguraikan langkah-langkah yang diperlukan untuk menerapkan BitLocker pada setiap komputer Windows di organisasi Anda. Ini termasuk mengidentifikasi perangkat mana yang akan dienkripsi, bagaimana kunci enkripsi akan dikelola, dan bagaimana implementasi akan diuji.
2. Tetapkan kebijakan grup
Dengan memanfaatkan kebijakan grup, administrator TI dapat menetapkan kebijakan dan preferensi untuk beberapa perangkat Windows dari platform terpusat. Hal ini memastikan bahwa semua perangkat dikonfigurasi secara konsisten dan kunci enkripsi dikelola dengan aman.
3. Aktifkan UEFI Secure Boot dan TPM
UEFI Secure Boot adalah standar firmware motherboard yang memastikan perangkat melakukan booting hanya menggunakan perangkat lunak tepercaya yang ditandatangani oleh OEM atau vendor OS, melindungi rantai booting dari malware. TPM, yang tersedia sebagai chip terpisah atau firmware CPU, bertindak sebagai root of trust perangkat keras. Ia mengukur integritas status booting dan melepaskan kunci enkripsi BitLocker secara aman hanya ketika sistem diverifikasi aman dan tidak dirusak.
Dengan menggabungkan keduanya, organisasi memastikan bahwa data tetap terenkripsi jika drive dipindahkan ke mesin lain atau jika lingkungan boot dimodifikasi.
4. Memantau dan melaporkan status enkripsi
Buat sistem pemantauan dan pelaporan yang komprehensif dan konsisten untuk status enkripsi semua perangkat Windows yang menjalankan enkripsi BitLocker. Hal ini memudahkan identifikasi ketika enkripsi mengalami kesalahan dan memberikan laporan tentang status enkripsi keseluruhan organisasi.
5. Tetapkan pelatihan berbasis peran untuk pengguna dan administrator.
Pelatihan kesadaran keamanan sangat penting untuk mencegah kebocoran data dan gangguan operasional. Pengguna akhir harus dilatih tentang pentingnya enkripsi disk penuh, cara menangani PIN pra-boot dengan aman, dan cara mengidentifikasi layar pemulihan BitLocker yang sah dibandingkan dengan potensi upaya phishing atau rekayasa sosial.
Administrator TI harus dilatih tentang manajemen penyimpanan kunci, prosedur pemulihan, dan alur kerja siklus hidup perangkat keras. Secara khusus, administrator harus memahami bahwa menonaktifkan enkripsi sepenuhnya akan mengekspos data secara tidak perlu dan memerlukan proses enkripsi ulang yang panjang.
Kelola BitLocker pada perangkat perusahaan dengan Scalefusion UEM
Menerapkan BitLocker di dalam sebuah organisasi memerlukan pendekatan strategis terhadap manajemen perangkat. Mulai dari pengaturan awal hingga pemeliharaan berkelanjutan, perhatian yang cermat terhadap detail sangatlah penting. Dengan menggunakan solusi UEM Scalefusion, misalnya, menyederhanakan proses ini dan menyediakan banyak fitur, seperti:
1. Manajemen terpusat
Mengadopsi pendekatan terpusat untuk manajemen BitLocker menyederhanakan operasi, meningkatkan efisiensi dan akuntabilitas. Scalefusion memungkinkan administrator TI untuk mengawasi kebijakan BitLocker, memantau status enkripsi, dan menegakkan kepatuhan perangkat di seluruh ekosistem organisasi.
2. Konfigurasi kebijakan
Menyusun kebijakan BitLocker yang komprehensif menyelaraskan protokol enkripsi dengan tujuan keamanan organisasi. Dengan Scalefusion, administrator TI dapat menyesuaikan kebijakan untuk menegakkan standar enkripsi, menentukan mekanisme otentikasi, dan mengkonfigurasi opsi pemulihan, sehingga menyesuaikan penerapan BitLocker sesuai dengan kebutuhan unik organisasi.
3. Integrasi dengan sistem yang ada
Scalefusion UEM mengintegrasikan BitLocker secara mulus dengan manajemen perangkat yang ada untuk mengoptimalkan kelancaran alur kerja dan melindungi data Anda. Administrator TI dapat membuat kunci pemulihan BitLocker dan mengaktifkan fungsi BitLocker sebagai pengaturan default untuk semua perangkat Windows yang dikelola.
Selain itu, kompatibilitas perangkat lunak UEM kelas atas seperti Scalefusion dengan Active Directory mempermudah otentikasi pengguna, menyederhanakan manajemen akses, dan meningkatkan pengalaman pengguna tanpa mengorbankan standar keamanan.
Untuk membungkusnya
BitLocker adalah mekanisme cerdas dan tangguh untuk melindungi data perusahaan (dan pribadi) pada perangkat Windows. Mengelola penerapan BitLocker menggunakan solusi UEM seperti Scalefusion menawarkan banyak fleksibilitas bagi organisasi untuk memperketat postur keamanan mereka. Yang lebih menarik lagi, Scalefusion memiliki berbagai macam solusi BitLocker. Manajemen perangkat Windows kemampuan yang jauh melampaui BitLocker.


Pertanyaan Umum Demo Slot
1. Apa itu enkripsi drive BitLocker?
Enkripsi drive BitLocker adalah kemampuan enkripsi disk penuh yang terintegrasi dalam Windows. Fitur ini mengenkripsi seluruh sistem file, mengubah volume penyimpanan menjadi drive yang aman dan terenkripsi. Jika dipadukan dengan MDM, fitur ini menambahkan pertahanan penting untuk perangkat jarak jauh dan seluler. Jika pihak yang tidak berwenang mencoba mengakses perangkat, upaya pemulihan akan diperlukan menggunakan kata sandi atau kunci pemulihan. Ini sangat penting bagi organisasi yang ingin menerapkan enkripsi yang konsisten di Windows di seluruh armada mereka.
2. Untuk apa BitLocker digunakan?
BitLocker terutama digunakan untuk mencegah akses tidak sah ke data sensitif dengan mengenkripsi seluruh sistem file pada drive. Ini sangat penting dalam skenario MDM di mana perangkat mungkin sering terhubung ke jaringan yang tidak tepercaya atau berpindah antar lokasi. Dengan drive yang terenkripsi, bahkan jika perangkat tersebut disusupi, data tetap tidak dapat dibaca. Selain itu, karena kunci disimpan dengan aman, seringkali di TPM atau dengan integrasi Active Directory, akses data tetap terlindungi bahkan selama upaya pemulihan.
3. Jenis enkripsi apa yang digunakan BitLocker?
BitLocker menggunakan Advanced Encryption Standard (AES) dengan kunci 128-bit atau 256-bit untuk mengamankan data pada sistem file. Enkripsi yang kuat ini merupakan landasan enkripsi modern di Windows, memberikan perlindungan yang andal untuk data organisasi. Saat perangkat dienkripsi, kuncinya disimpan dengan aman, dan akses ke drive yang dienkripsi memerlukan otentikasi atau kata sandi pemulihan. Metode ini memastikan kepatuhan yang kuat terhadap kebijakan perlindungan data sekaligus menawarkan pengalaman yang ramah pengguna.
4. Haruskah saya mengaktifkan Windows BitLocker?
Ya, mengaktifkan BitLocker sangat direkomendasikan untuk individu maupun organisasi. Fitur ini mengubah penyimpanan perangkat Anda menjadi drive terenkripsi, mengamankan sistem file dan mencegah akses tidak sah. Terutama jika dikelola melalui MDM, BitLocker meningkatkan kerangka keamanan Anda dengan menambahkan lapisan enkripsi lain di Windows. Jika diperlukan, Anda selalu dapat menonaktifkan BitLocker, tetapi disarankan untuk tetap mengaktifkannya untuk perlindungan berkelanjutan terhadap data sensitif Anda dengan enkripsi BitLocker. Jika terjadi masalah akses, kata sandi pemulihan dapat digunakan atau upaya pemulihan dapat dimulai untuk mendapatkan kembali akses tanpa mengganggu integritas data.

