

Kinga ya upotevu wa data ya sehemu ya mwisho (DLP) ni mbinu ya usalama inayosaidia mashirika kugundua, kufuatilia, na kuzuia data nyeti kunakiliwa, kushirikiwa, kupakiwa, kuchapishwa, au kuhamishwa kutoka kwa vifaa vya sehemu ya mwisho bila idhini. Inalinda taarifa za biashara kwenye kompyuta za mkononi, kompyuta za mezani, vifaa vya mkononi, na hifadhi inayoweza kutolewa kwa kutekeleza sera zinazopunguza hatari ya uvujaji wa data, vitisho vya ndani, kufichuliwa kwa bahati mbaya, na kutofuata sheria.
Kuchukua Muhimu
Endpoint DLP husaidia mashirika kuzuia data nyeti kutoka kwenye vifaa vinavyodhibitiwa kupitia programu, hifadhi, mitandao, au vitendo visivyoidhinishwa vya mtumiaji.
- DLP ya Mwisho Inamaanisha Nini: Kinga ya Kupoteza Data ya Endpoint hufuatilia na kudhibiti jinsi data nyeti inavyofikiwa, kunakiliwa, kuhamishwa, au kushirikiwa kutoka kwa kompyuta za mkononi, kompyuta za mezani, na vifaa vya mkononi.
- Kwa nini ni muhimu: Sehemu za mwisho ni sehemu za kawaida za uvujaji wa data, haswa katika kazi ya mbali, matumizi ya USB, upakiaji wa wingu, picha za skrini, programu zisizosimamiwa, na vitendo vya wafanyakazi visivyotarajiwa.
- Ni jinsi ya Kazi: Endpoint DLP hutumia sera kugundua data nyeti, kuzuia vitendo hatarishi, kuwaarifu timu za TEHAMA, na kurekodi matukio kwa ajili ya uchunguzi na kuripoti kufuata sheria.
- Vidhibiti Muhimu vya Kutumia: Sera thabiti za DLP zinapaswa kuangazia uzuiaji wa USB, vikwazo vya ubao wa kunakili, vidhibiti vya uhamishaji faili, sheria za ufikiaji wa programu, utekelezaji wa usimbaji fiche, na vighairi vinavyotegemea mtumiaji.
- Faida za Biashara: DLP yenye ufanisi hupunguza hatari ya ndani, inasaidia kufuata sheria, inalinda haki miliki, na huwapa timu za TEHAMA mwonekano bora zaidi katika harakati za data kwenye vifaa vyote.
Data haiishi tena ndani ya kuta za ofisi. Inapitia kompyuta za mkononi kwenye Wi-Fi ya nyumbani, faili zinazoshirikiwa kupitia programu za gumzo, hati zilizosawazishwa kwenye akaunti za wingu na vifaa vinavyosafiri kati ya nyumba, viwanja vya ndege, nafasi za kazi pamoja na maeneo ya wateja. Urahisi huu ni mzuri kwa tija, lakini sio mzuri sana kwa usalama.
Leo, hatari kubwa mara nyingi hutoka kwa vidokezo, vifaa ambavyo wafanyikazi hutegemea. Upakiaji mmoja usio sahihi, uhamishaji mmoja usioidhinishwa, au kompyuta ndogo moja inayokosekana inaweza kufichua taarifa nyeti ambazo biashara haziwezi kumudu kupoteza.
Hapa ndipo Kinga ya Kupoteza Data ya Endpoint (DLP) inakuwa muhimu. Hulinda data moja kwa moja kwenye chanzo: kifaa.
Katika mwongozo huu, tutachambua ni nini mwisho wa DLP, jinsi inavyofanya kazi, kwa nini mashirika yanaihitaji, vipengele muhimu, changamoto za utekelezaji, na mbinu bora za kuirekebisha.
Endpoint DLP ni nini?
Endpoint Data Loss Prevention (DLP) ni safu ya usalama ambayo hukaa moja kwa moja kwenye vifaa kama vile kompyuta za mkononi, kompyuta za mezani, na hata vifaa vya mkononi na hulinda taarifa nyeti dhidi ya kuteleza kwa njia zisizostahili. Badala ya kutegemea tu ngome za mtandao au vichujio vya wingu, sehemu ya mwisho ya DLP inaangazia mahali ambapo data nyingi inashughulikiwa: sehemu ya mwisho.
Ifikirie kama mlinzi wa kidijitali anayezingatia jinsi faili zinavyosonga kwenye kifaa. Inaona mambo ambayo watu mara nyingi hupuuza, kama vile:
- Inakili faili za kampuni kwenye hifadhi ya USB
- Kutuma hati kwa kisanduku pokezi cha kibinafsi "ili tu kumaliza kazi baadaye"
- Inapakia lahajedwali kwa programu ambazo hazijaidhinishwa za hifadhi ya wingu
- Kuchapisha ripoti nyeti
- Kuburuta folda za siri katika maeneo ambayo hayafai kuhifadhiwa
Lengo si kuzuia tija, lakini ni kuhakikisha kuwa maelezo ya faragha yanasalia kuwa ya faragha. Endpoint DLP hutazama vitendo hivi kwa wakati halisi na inaweza kuingilia mara moja kwa kuzuia kitendo, kusimba faili kwa njia fiche, kuonya mtumiaji au kuarifu IT.
Kwa maneno rahisi: Endpoint DLP huzuia data nyeti kuvuja, iwe kitendo hicho ni cha bahati mbaya au cha kukusudia.
DLP ya Endpoint inafanya kazi vipi?
Endpoint DLP hufanya kazi kwa utulivu chinichini ya kila kifaa, ikitazama jinsi maelezo nyeti yanavyoshughulikiwa na kuingia wakati jambo linaonekana kuwa hatari. Badala ya kutegemea tu udhibiti wa mtandao, inafanya kazi moja kwa moja mahali ambapo data huundwa na kutumika.
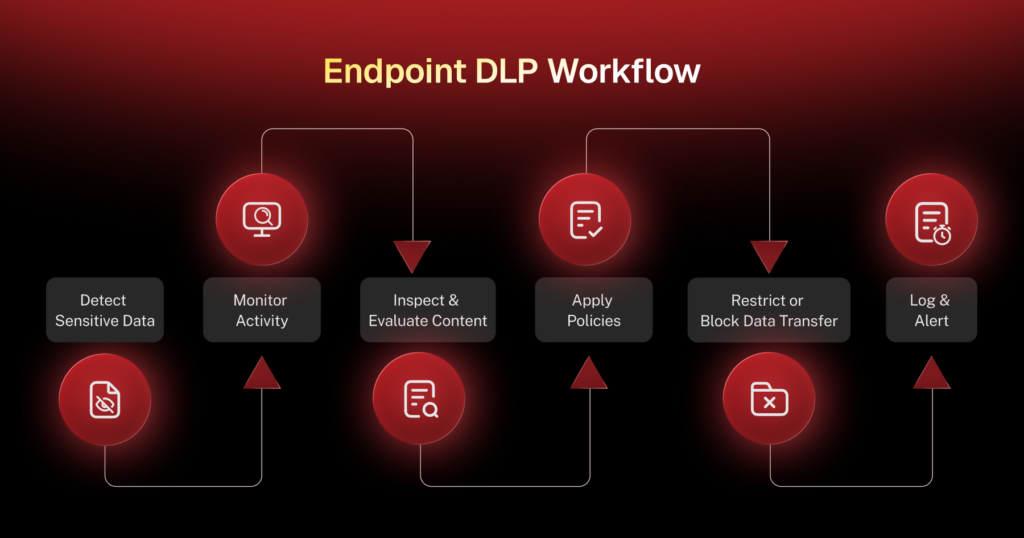
Hivi ndivyo inavyofanya kazi kwa undani kwa kawaida:
1. Inafuatilia shughuli za mtumiaji
Endpoint DLP hufuatilia vitendo vya kila siku kama vile kunakili maandishi, kuburuta faili, kupiga picha za skrini, kuchapisha hati, kupakia viambatisho, au kuchomeka hifadhi za USB. Lengo si kupeleleza wafanyakazi, lakini kuelewa wakati data nyeti inahamishwa kwa njia ambazo zinaweza kuiweka hatarini.
2. Hukagua maudhui halisi
Badala ya kutafuta tu majina ya faili au manenomsingi, wakala wa DLP huchanganua kilicho ndani ya faili. Inatafuta ruwaza kama vile maelezo ya mteja, rekodi za fedha, nambari za kadi ya mkopo, vitambulisho vya kibinafsi, au aina zozote maalum za data ambazo shirika lako hutia alama kuwa ni nyeti.
3. Inatumika sera sahihi za usalama
Mara tu mfumo unapotambua data nyeti, hukagua kile mtumiaji anajaribu kufanya nayo. Sera huamua ikiwa kitu kinaruhusiwa, kimewekewa vikwazo au kinahitaji ulinzi wa ziada. Sheria hizi zinaweza kuwa rahisi kama vile "usinakili faili hii kwenye hifadhi ya USB" au za kina kama "kuruhusu upakiaji kwa akaunti za wingu zilizoidhinishwa pekee."
4. Huzuia, kuonya, au kuelekeza kwingine vitendo hatari
Ikiwa mtu atajaribu kitu kinachovunja sheria kama vile kutuma barua pepe ya lahajedwali la siri kwenye kikasha pokezi cha kibinafsi, DLP ya mwisho inaweza kuchukua hatua mara moja. Kulingana na sera, inaweza:
- Zuia kitendo kabisa
- Mwonye mtumiaji kabla hawajaendelea
- Simba faili kiotomatiki
- Iarifu IT au timu ya usalama
Hili huyapa mashirika kubadilika kuwaelekeza watumiaji badala ya kuwazuia tu.
5. Inalinda data katika usafiri
Wakati wowote taarifa inapohamishwa kutoka kwenye kifaa hadi kwenye programu za wingu, hifadhi za nje, barua pepe, au mifumo ya kutuma ujumbe, DLP ya mwisho huangalia uhamishaji. Faili nyeti zinaweza kusimbwa kwa njia fiche au kuzuiwa kuondoka kabisa, kulingana na hali inavyohitaji.
6. Inafanya kazi mtandaoni na nje ya mtandao
Ikiwa kompyuta ya mkononi iko kwenye Wi-Fi ya nyumbani, sehemu ya umma, au nje ya mtandao kabisa wakati wa safari, DLP ya mwisho inaendelea kutekeleza sheria. Ulinzi haupotei mtandao unapobadilika.
7. Inaweka kila kitu kwa kuonekana
Kila kitendo, jaribio lililozuiwa au kianzisha sera hurekodiwa. Kumbukumbu hizi husaidia timu za TEHAMA kuchunguza masuala, kuelewa mifumo na kuimarisha sera kadri muda unavyopita.


Je, suluhisho za DLP za mwisho husaidiaje katika kulinda data nyeti?
Sehemu ya mwisho ya DLP huimarisha usalama wa data kwa kuwapa timu za TEHAMA mwonekano wa jinsi taarifa zinavyohifadhiwa, kutumiwa, na kushirikiwa kwenye vifaa vyote. Hugundua vitendo hatarishi kwa wakati halisi na kutekeleza udhibiti unaozuia data nyeti kutoka nje ya shirika bila kukusudia au kupitia matumizi mabaya. Hivi ndivyo vipengele vyake vya msingi vinavyochangia kulinda taarifa zako kwa undani:
1. Ugunduzi wa data na uainishaji
Ili kulinda data nyeti, lazima ujue inapoishi. Endpoint DLP huchanganua vifaa ili kutambua taarifa nyeti kama vile:
- Taarifa za kibinafsi zinazotambulika (PII)
- Maelezo ya kifedha
- Rekodi za kiafya
- Chanzo code
- Nyaraka za ndani
Baada ya kutambuliwa, mfumo huainisha au kuweka lebo kwenye faili hizi ili sera zinazofaa za usalama zitumike.
2. Ufuatiliaji wa wakati halisi
Endpoint DLP inachunguza kila mara jinsi watumiaji huingiliana na habari, ikijumuisha:
- Nakili/bandika vitendo
- Uchapishaji
- Inapakia faili mtandaoni
- Viambatisho vya barua pepe
- Matumizi ya hifadhi ya nje
- Uhamishaji wa faili kupitia programu za kutuma ujumbe
Ufuatiliaji huu wa wakati halisi husaidia kutambua shughuli hatari inapotokea.
3. Utekelezaji wa sera
Sera hufafanua kile ambacho watumiaji wanaruhusiwa au hawaruhusiwi kufanya na faili nyeti. Mwisho Sera za Kuzuia Upotevu wa Data inaweza moja kwa moja:
- Zuia uhamishaji wa USB
- Zuia upakiaji kwa programu zisizojulikana
- Simba faili nyeti kwa njia fiche
- Onya watumiaji kabla ya vitendo hatari
- Hakikisha programu zilizoidhinishwa pekee ndizo zinashughulikia data ya siri
Vidhibiti hivi vinahakikisha kuwa sheria za usalama zinatumika kila mara katika sehemu zote za mwisho.
4. Ukaguzi wa maudhui
Badala ya kuangalia majina ya faili au viendelezi pekee, endpoint DLP huchunguza maudhui halisi ndani ya faili ikiwa ni pamoja na barua pepe, PDF, hati na hata picha ili kugundua taarifa nyeti zinazohitaji ulinzi.
5. Ulinzi wa nje ya mtandao
Usalama wa data haupaswi kutegemea muunganisho wa intaneti. Endpoint DLP inaendelea kutekeleza sera hata wakati:
- VPN imezimwa
- Kifaa hakiko mtandaoni
- Mtumiaji yuko nje ya mtandao wa kampuni
Hii ni muhimu sana kwa wafanyikazi wa mbali au wa rununu.
6. USB na udhibiti wa pembeni
Vifaa vya nje vina hatari kubwa ya uvujaji wa data. Kuzuia USB ya DLP huwaruhusu wasimamizi kuruhusu, kuzuia, au kuzuia vifaa vya pembeni kama vile:
- Dereva za USB
- Diski ngumu za nje
- Printers
- Vifaa vya Bluetooth
- Hisa za mtandao
Hii inahakikisha kwamba data haiondoki kwenye kifaa kupitia chaneli zisizofuatiliwa.
Je, ni faida gani za kutekeleza suluhisho la DLP la mwisho?
Endpoint DLP haizuii uvujaji wa data pekee, inaboresha jinsi mashirika yanavyofanya kazi, kufuatilia hatari na kudhibiti taarifa. Hapa kuna uchanganuzi wazi zaidi, usiorudiwa wa thamani halisi inayoletwa:
1. Mwonekano unaoendelea katika shughuli za data
Endpoint DLP huzipa timu za usalama kiwango cha mwonekano ambacho karibu hakiwezekani kufikiwa kwa mikono. Inaonyesha:
- faili ambazo zina habari nyeti
- jinsi wafanyakazi wanavyoshirikiana nao
- ambapo data inasonga
- ni programu gani zinahusika
Uwazi huu husaidia kutambua tabia hatari, utumiaji kivuli wa TEHAMA, na uhamishaji data usio wa kawaida muda mrefu kabla ya kugeuka kuwa matukio.
2. Udhibiti wenye nguvu juu ya utunzaji wa data wa kila siku
Badala ya kujibu baada ya kitu kwenda vibaya, DLP ya mwisho huongoza kwa uangalifu jinsi data nyeti inavyotumika. Inatekeleza sheria za kunakili, kuchapisha, kupakia, na kushiriki, ikihakikisha kila mwingiliano unafuata sera za usalama bila kupunguza kasi ya kazi halali.
3. Kupunguza hatari ya uvunjaji wa gharama kubwa
Ukiukaji mwingi huanza na vitendo vidogo, visivyotambuliwa kama vile upakiaji usio sahihi, faili iliyonakiliwa, folda iliyoshirikiwa. Endpoint DLP husimamisha makosa haya kwa wakati halisi. Kwa kuzuia vitendo visivyo salama katika kiwango cha kifaa, hupunguza uwezekano wa kupoteza data, faini za udhibiti na jitihada za gharama kubwa za kurejesha data.
4. Usalama unaosafiri na mtumiaji
Wafanyikazi leo wanafanya kazi kutoka kwa nyumba, mikahawa, viwanja vya ndege, sehemu za kazi pamoja na maeneo maarufu ya umma. Endpoint DLP hudumisha ulinzi kila mahali na haitegemei mitandao ya kampuni au VPN. Hata vifaa vya nje ya mtandao vitaendelea kulindwa hadi viunganishwe tena.
5. Uendeshaji mwepesi wa IT
Kwa kuingia kwa DLP kila kitendo na kutumia sera kiotomatiki:
- Timu za IT hutumia muda mfupi kuchunguza matukio
- arifa huwa na maana zaidi
- kazi zinazojirudia hujiendesha kiotomatiki
Hii inaiweka huru IT kuangazia uboreshaji makini badala ya utatuzi wa mara kwa mara.
6. Sifa kubwa zaidi ya chapa na imani ya mteja
Wateja na washirika wanatarajia biashara kulinda taarifa zao. Endpoint DLP inapunguza uwezekano wa kuvuja kwa bahati mbaya au ufichuzi usioidhinishwa, kusaidia makampuni kudumisha uaminifu na kuepuka uharibifu wa sifa.

Ni changamoto gani za kutekeleza Endpoint DLP
Ingawa DLP ya mwisho ina nguvu, utekelezaji Suluhisho bora za DLP Ipasavyo inahitaji mipango makini. Kila shirika linakabiliwa na mchanganyiko wa kipekee wa vifaa, mtiririko wa kazi, na tabia za watumiaji. Hapa kuna changamoto za kawaida:
- Utofauti wa kifaa: Timu za kisasa hutumia vifaa anuwai kama vile kompyuta za mkononi za Windows, mashine za macOS, kompyuta za mezani za Linux, Chromebook, kompyuta za mkononi na simu mahiri za kibinafsi. Kila jukwaa linatenda tofauti, na kuhakikisha kuwa sera zinafanya kazi kwa uthabiti kote kunaweza kuwa vigumu. Hii inakuwa changamoto zaidi katika BYOD mazingira ambapo IT haidhibiti kikamilifu vifaa.
- Kuzingatia kwa binadamu: Hata sera bora hufeli ikiwa wafanyikazi watazipuuza. Watumiaji wengine wanaweza kujaribu kukwepa vizuizi, kuzima mawakala, au kutumia programu ambazo hazijaidhinishwa ili tu "kufanya mambo." Ufanisi wa mwisho wa DLP unahitaji mawasiliano, mafunzo, na maelezo wazi ili watu waelewe kwa nini sheria zipo.
- Masuala ya ujumuishaji na utendaji: Endpoint DLP huendesha moja kwa moja kwenye vifaa vya mtumiaji, kwa hivyo suluhu zilizoboreshwa vibaya zinaweza kupunguza kasi ya mifumo, kuingilia programu, au kuunda matatizo ya uoanifu. Kusawazisha ulinzi dhabiti na matumizi bora ya mtumiaji ni muhimu ili kuhakikisha kupitishwa kwa usawa.
- Uundaji wa sera ngumu: Sheria za DLP lazima ziwe na usawa sahihi. Ikiwa sera ni kali sana, wafanyikazi huhisi wamezuiwa. Ikiwa ni laini sana, data nyeti hupita bila kutambuliwa. Kutunga sheria zinazofaa na zinazonyumbulika huchukua muda, majaribio na urekebishaji unaoendelea.
- Kusimamia arifa: Suluhisho jipya la DLP mara nyingi hutoa mafuriko ya arifa.
Bila uainishaji ufaao na otomatiki, timu za usalama zinaweza kulemewa haraka. Kurekebisha vizingiti vizuri, kupunguza kelele, na kuweka vipaumbele ni muhimu ili kuepuka uchovu wa tahadhari. - Kueneza kwa timu kubwa: Kadiri shirika linavyokua, ndivyo idadi ya vifaa, data na matukio inavyoongezeka. Usambazaji kwa kiwango kikubwa huhitaji uwekaji otomatiki thabiti, mwonekano na kuripoti ili kuhakikisha mfumo unaendelea kudhibitiwa badala ya kuwa mzigo mwingine wa kufanya kazi.
DLP ya Mwisho dhidi ya DLP ya Mtandao dhidi ya DLP ya Wingu: Tofauti kuu zimeelezwa
Hebu tuangalie mbinu tofauti za DLP kulingana na mahali data inapohifadhiwa, kufikiwa, na kuhamishwa, aina ya utekelezaji, na matumizi yanayofaa zaidi.
| Kipengele cha Kulinganisha | Sehemu ya mwisho ya DLP | Mtandao wa DLP | Cloud DLP |
|---|---|---|---|
| Mtazamo wa kimsingi | Hulinda data moja kwa moja kwenye vifaa halisi vya mtumiaji kama vile kompyuta za mkononi, kompyuta za mezani, na simu za mkononi. | Hukagua data inayosambaa kwenye mitandao ya makampuni, malango ya wavuti, na seva za barua pepe. | Hulinda data ndani ya hifadhi ya wingu, mifumo ya IaaS, na programu za SaaS. |
| Hali ya data | Data ikiwa imehifadhiwa (hifadhi ya ndani) na Data inayotumika (vifuniko vya skrini, ubao wa kunakili, uchapishaji). | Data inayoendelea (mipaka ya mtandao inayovuka trafiki). | Majimbo yote: Data ikiwa imepumzika (hifadhi za wingu), ikiwa katika mwendo (inapakiwa), na inatumika. |
| Kinachofuatilia | Vitendo vya mtumiaji wa ndani (kunakili kwa USB, kuchapisha, kuhifadhi faili za ndani ambazo hazijasimbwa kwa njia fiche, upakiaji wa kivinjari). | Trafiki ya wavuti inayotoka, barua pepe za makampuni, uhamisho wa FTP, na itifaki za mtandao ambazo hazijasimbwa kwa njia fiche. | Simu za API, ruhusa za kushiriki faili kwenye wingu, ujumuishaji wa programu za watu wengine, na upakiaji wa wingu. |
| Utekelezaji wa kawaida | Huzuia USB kuandika, huacha kuchapisha, huzuia upakiaji wa ndani, na kumtahadharisha mtumiaji. | Huzuia utumaji barua pepe, huacha pakiti za mtandao, au huelekeza trafiki kwenye milango salama. | Hubatilisha viungo vya kushiriki hadharani, huweka karantini kwenye faili, hubadilisha ruhusa za faili, na huendesha usimbaji fiche kiotomatiki. |
| Mbinu ya upelekaji | Mawakala wa programu za ndani wamewekwa kwenye kila mfumo wa uendeshaji. | Vifaa halisi/vilivyotumika, seva za ICAP, au malango salama ya wavuti (SWG). | Ujumuishaji wa API na watoa huduma za wingu au ndani ya mtandao kupitia CASB (Madalali wa Usalama wa Ufikiaji wa Wingu). |
| Matangazo ya kipofu | Vifaa visivyo na mawakala vilivyosakinishwa (km, simu za kibinafsi za BYOD). | Trafiki iliyosimbwa kwa njia fiche (isipokuwa kama usimbaji fiche wa SSL unafanya kazi) na wafanyakazi wa mbali nje ya mtandao. | Data iliyopakuliwa kwenye mashine ya ndani ambayo haipo mtandaoni kabisa. |
| Inafaa zaidi kwa | Kulinda timu zilizosambazwa, wafanyakazi wa mbali, na kuzuia wizi wa data halisi. | Ofisi kuu za kampuni, vituo vya data vya zamani, na utiifu wa barua pepe. | Mashirika yanayotegemea SaaS (Slack, M365, Salesforce) na miundombinu ya wingu (AWS, Azure). |
Pia kusoma: DLP ya Mtandao dhidi ya DLP ya Endpoint: Tofauti zimeelezwa
Jinsi ya kutekeleza DLP ya Endpoint: Mbinu bora
Usambazaji wa uhakika wa mwisho wa DLP unahitaji zaidi ya kusakinisha wakala tu. Mbinu zifuatazo bora husaidia mashirika kuepuka mitego na kuunda mkakati wa watu wazima wa kulinda data:
1. Bainisha sera zilizo wazi na uwafunze wafanyakazi
Anza kwa kuunda sera rahisi na za moja kwa moja zinazoeleza kwa uwazi kile watumiaji wanaweza na wasichoweza kufanya na data nyeti. Mifano ya ulimwengu halisi huwasaidia watu kuelewa matarajio. Mafunzo yanahakikisha wafanyakazi wanajua jinsi ya kufanya kazi kwa mujibu wa sheria badala ya kupigana nao.
2. Tumia zana za automatisering
Kiotomatiki hupunguza shinikizo kwa timu za TEHAMA kwa kushughulikia kazi zinazojirudia kama vile uainishaji wa data, utambuzi wa matukio na majaribio ya arifa. Uchanganuzi wa tabia unaoendeshwa na AI unaweza kutambua mifumo isiyo ya kawaida kama vile uhamishaji wa faili unaotiliwa shaka haraka zaidi kuliko uhakiki wa mtu mwenyewe.
3. Tekeleza kanuni sifuri za uaminifu
Endpoint DLP hufanya kazi vizuri zaidi inapojumuishwa na Zero Uaminifu misingi:
- Weka kikomo mapendeleo kwa yale tu ambayo ni muhimu
- Thibitisha watumiaji na vifaa kila wakati
- Chukulia kila kitendo kama kinachoweza kuwa hatari
- Chukulia kuwa hakuna kifaa kinachoaminika kwa chaguomsingi
Hii inapunguza athari za akaunti au vifaa vilivyoathiriwa.
4. Fanya ukaguzi wa mara kwa mara na sasisho
Vitisho hubadilika kila mara, kwa hivyo sera haziwezi kukaa tuli. Ukaguzi wa mara kwa mara unahakikisha:
- Sheria bado zinalingana na mtiririko halisi wa biashara
- Maeneo nyeti ya data hayajabadilika
- Wakala wa DLP hufanya kazi vizuri
- Hatari mpya zinashughulikiwa haraka
Masasisho huweka mfumo kulingana na vitisho vya sasa na mahitaji ya shirika.
5. Anza na kazi za hatari kubwa
Idara zinazoshughulikia taarifa nyeti kila siku kama vile fedha, sheria, HR, R&D au huduma kwa wateja zinapaswa kulindwa kwanza. Utoaji huu kwa hatua husaidia TEHAMA kukusanya maoni, kuboresha sera na kuongeza kasi polepole bila kutatiza utendakazi.
Linda sehemu zako za mwisho kwa kutumia Veltar Endpoint DLP
Timu zinapofanya kazi katika maeneo na vifaa mbalimbali, data nyeti hupitishwa katika sehemu nyingi za mwisho kila siku. Faili huundwa, kuhaririwa, kushirikiwa au kuhamishwa kwenye kompyuta ndogo, vifaa vya kibinafsi na mifumo ya mbali. Bila vidhibiti sahihi, harakati hii inaweza kuunda mapungufu ambapo habari hutoka bila kutambuliwa.
An Suluhisho la DLP la mwisho husaidia kuziba mapengo hayo kwa kufuatilia jinsi data inavyotumika kwenye kifaa chenyewe. Huzingatia vitendo kama vile kunakili, kupakia au kuhamisha faili na kuhakikisha kuwa zinafuata sera za shirika lako. Lengo ni rahisi: zuia taarifa nyeti kutoka kwa kifaa kwa njia zisizostahili.
Kuongeza mizani Veltar hutatua changamoto hizi kwa kuleta akili, muktadha, na otomatiki katika ulinzi wa mwisho. Badala ya kutegemea tu sheria tuli, Veltar inaelewa jinsi watumiaji huingiliana na data, tabia ya kawaida inaonekanaje, na wakati kitendo kinaonekana kuwa hatari au kisichofaa.
Je, Veltar Endpoint DLP inatoa nini?
Veltar hutoa safu ya kisasa, inayobadilika ya ulinzi wa data kwenye ncha zote. Inachanganya mawakala wepesi na utekelezaji wa sera mahiri ili kulinda data bila kutatiza jinsi watu wanavyofanya kazi.
Hii ndio inaleta kwa mazingira yako:
- Hufuatilia data nyeti katika sehemu zote za mwisho: Hugundua faili za siri zilizohifadhiwa ndani au zilizoundwa wakati wa kazi ya kila siku.
- Huzuia uhamishaji na upakiaji unaotiliwa shaka: Husimamisha majaribio ambayo hayajaidhinishwa ya kutuma faili kwa barua pepe, kuzipakia kwenye programu za wingu, au kuzihamisha nje ya vituo vilivyoidhinishwa.
- Hudhibiti USB, Bluetooth, na vifaa vya nje: Huzuia data kunakiliwa kwa viendeshi vinavyoweza kutolewa au vifaa visivyotumia waya bila ruhusa.
- Hutekeleza sheria za usimbaji fiche na usalama kiotomatiki: Huhakikisha kuwa faili nyeti zinasalia kwa njia fiche, hata zinapohamishwa au kubadilishwa jina.
- Hugundua vitisho vya ndani kwa muktadha wa kitabia: Hubainisha shughuli zisizo za kawaida kama vile uhamishaji wa faili kubwa, kunakili kwa haraka na ufikiaji wa saa zisizo za kawaida kabla hazijaongezeka.
- Inafanya kazi bila mshono mtandaoni na nje ya mtandao: Ulinzi unaendelea hata kwenye ndege, mitandao ya umma au kompyuta ndogo ndogo za nje ya mtandao.
- Huweka kumbukumbu kila kitendo kwa ukaguzi na utiifu: Huzipa timu za usalama mwonekano wazi wa nani alifanya nini, lini na kwa nini.
- Inaunganishwa na Scalefusion UEM kwa usalama wa umoja: Mkao wa kifaa, utiifu na DLP hufanya kazi pamoja ili kuunda safu moja ya ulinzi iliyoshikamana.
Upotezaji mwingi wa data haufanyiki kwa sababu ya wadukuzi, hutokea kwa sababu ya vitendo vya kila siku vya binadamu. Veltar huhakikisha matukio hayo hayageuki kuwa matukio. Huweka taarifa nyeti inapostahili, hulinda vifaa vinavyosafiri kila mahali, na kuzipa timu za TEHAMA mwonekano wanaohitaji.
Maswali Yanayoulizwa Mara Kwa Mara
1. Kuna tofauti gani kati ya DLP na Endpoint DLP?
DLP ni mbinu pana ya ulinzi wa data ambayo inashughulikia taarifa kwenye mitandao, programu za wingu na mifumo ya hifadhi. Endpoint DLP inalenga tu vifaa vya watumiaji kama vile kompyuta za mkononi na simu za mkononi, kudhibiti jinsi data inavyonakiliwa, kushirikiwa au kuhamishwa.
2. Endpoint DLP hufanya nini?
Endpoint DLP hufuatilia jinsi data nyeti inatumiwa kwenye vifaa. Huzuia vitendo kama vile kunakili kwenye hifadhi za USB, kutuma faili nje, au kupakia data kwenye akaunti za kibinafsi za wingu, na kuziarifu timu za TEHAMA sheria zinapokiukwa.
3. Je, ni aina gani tatu za DLP?
Aina tatu kuu ni Network DLP (hulinda data inaposafirishwa), Endpoint DLP (hulinda data kwenye vifaa), na Cloud DLP (hulinda data katika programu za wingu na zana za SaaS).
4. Je, Endpoint DLP inafaa kwa biashara ndogo ndogo au biashara kubwa tu?
Endpoint DLP ni muhimu kwa mashirika ya saizi zote. Biashara ndogo mara nyingi hufaidika zaidi kwa sababu uvujaji wa data moja unaweza kusababisha uharibifu mkubwa. Suluhu nyingi sasa zinatoa bei rahisi kwa timu ndogo.
5. Je, Endpoint DLP inaweza kuzuia upotezaji wa data kutoka kwa programu za wingu kama vile Hifadhi ya Google na OneDrive?
Ndiyo. Suluhisho nyingi za Endpoint DLP hufuatilia jinsi faili zinavyosonga kati ya vifaa na programu za wingu. Wanaweza kuzuia, kuonya, au kusimba faili kwa njia fiche watumiaji wanapojaribu kupakia data nyeti kwenye akaunti za wingu ambazo hazijaidhinishwa au mifumo ya hifadhi.

