

Du kan konfigurera SSO för Okta genom att konfigurera Okta som identitetsleverantör, lägga till målapplikationen, välja ett autentiseringsprotokoll som SAML eller OpenID Connect, mappa användarattribut, tilldela användare eller grupper och testa inloggningsflödet. Detta gör det möjligt för anställda att komma åt godkända affärsappar med en säker Okta-identitet medan IT-team centralt hanterar autentisering, åtkomstpolicyer, MFA och användarbehörigheter.
Key Takeaways
Okta SSO låter anställda autentisera sig en gång via en betrodd identitetsleverantör och få säker åtkomst till Okta-anslutna applikationer, samtidigt som IT-team får centraliserad kontroll över användaråtkomst, sessioner och enhetsbaserade policyer.
- Slutför förkunskapskraven först: Verifiera organisationsdomänen, migrera användare till identitetsplattformen, lägg till samma användare i Okta och se till att administratörer har åtkomst till Okta-konsolen.
- Konfigurera SAML-anslutningen: Skapa en Okta SSO-konfiguration, välj önskad domän och inloggnings-URL och utbyt sedan utfärdar-URL, SSO-URL och certifikat med Okta-administratörskonsolen.
- Välj rätt autentiseringsmodell: OneIdP kan konfigureras som den primära SSO-metoden eller endast användas som en ytterligare autentiseringsfaktor, beroende på organisationens åtkomstkrav.
- Tillämpa principer för villkorlig åtkomst: IT-team kan begränsa åtkomst till hanterade enheter, kräva MFA eller OTP för ohanterade slutpunkter och tillämpa enhets- och webbläsarbaserade kontroller innan de tillåter Okta-inloggning.
- Kontrollera användaromfattning och sessioner: Administratörer kan aktivera SSO för alla importerade användare eller valda användare och konfigurera återkallelse av session när användare tilldelas, avtilldelas eller när åtkomstpolicyer ändras.
Om ditt team förlitar sig på Okta för att ansluta till affärsappar varje dag, förstår ni redan hur viktig en säker och enkel inloggning kan vara. Medarbetarna jonglerar ofta med för många lösenord mellan att hantera verktyg för kommunikation, fildelning och samarbete. För IT-team innebär det fler lösenordsåterställningar, fler åtkomstproblem och fler säkerhetsluckor.
Det är där SSO för Okta kommer in i bilden. Istället för att komma ihåg flera lösenord kan användare logga in en gång och säkert komma åt allt de behöver. När du konfigurerar Okta enkel inloggning med en betrodd identitetsleverantör som Scalefusion OneIdP blir autentiseringen enklare, snabbare och mycket säkrare.
Den här artikeln förklarar varför det är värt att aktivera Okta SSO, hur det faktiskt fungerar bakom kulisserna och hur man konfigurerar Okta SSO steg för steg med Scalefusion OneIdP.
Varför aktivera SSO för Okta?
Okta är ett av de mest använda verktygen för att ansluta anställda till molnbaserade affärsappar. Men om användare måste logga in på Okta och varje enskild app separat, omintetgör det syftet med centraliserad åtkomst. Flera inloggningar ökar risken, skapar lösenordströtthet och gör IT-hanteringen svårare än den behöver vara.
Att konfigurera Okta SSO via OneIdP löser detta. Det centraliserar autentiseringen så att användare verifieras en gång av identitetsleverantör och sedan beviljad åtkomst till Okta och alla anslutna appar utan ytterligare lösenord.
Här är varför organisationer föredrar att konfigurera Okta SSO:
- Bättre säkerhet: Autentisering hanteras av OneIdP innan Okta beviljar åtkomst.
- Enklare inloggningsupplevelse: Användare behöver bara en säker Okta-inloggning med SSO för att komma åt alla sina verktyg.
- Snabbare onboarding av anställda: Nyanställda kan logga in direkt utan att skapa nya inloggningsuppgifter för varje app.
- Enkel offboarding: När en anställd slutar, tas deras åtkomst automatiskt bort överallt.
- Minskad IT-börda: Färre lösenordsåterställningar innebär mindre tid som spenderas på helpdesk-ärenden.
- Klar för efterlevnad: Varje Okta-inloggning med SSO-händelser loggas och kan granskas för datasäkerhetsrevisioner.
Genom att aktivera SSO För Okta kombinerar organisationer bekvämlighet och kontroll – vilket ger anställda snabbare åtkomst samtidigt som företagets data hålls säkra.
Fördelar med att aktivera Okta SSO
Att konfigurera Okta Single Sign-On gör mer än att bara förenkla inloggningar. Det stärker säkerheten, förbättrar efterlevnaden och hjälper IT-team att hantera åtkomst med mindre ansträngning.
Här är några av de viktigaste fördelarna med att aktivera SSO för Okta i din organisation:
- En inloggning för alla appar: Med Okta SSO använder anställda en enda verifierad inloggning för att komma åt alla sina arbetsappar, som CRM-system eller HR-system, utan att behöva jonglera med flera lösenord. Detta sparar tid och gör upplevelsen smidig över alla verktyg.
- Centraliserad åtkomstkontroll: IT-administratörer kan hantera åtkomst från en instrumentpanel istället för att hoppa mellan olika portaler. Att bevilja eller återkalla behörigheter för användare sker direkt, vilket håller åtkomsten organiserad och konsekvent.
- Konsekventa säkerhetspolicyer: Lösenordslös autentisering, UD, och enhetsbaserade kontroller kan tillämpas i alla appar som är anslutna till Okta. Det innebär att det inte finns några svaga punkter eller inkonsekventa regler mellan avdelningar.
- Minskad risk för nätfiske: Färre lösenord innebär färre risker för nätfiske eller falska inloggningsförsök. Eftersom användare bara autentiserar sig via en enda betrodd inloggningspunkt förblir den totala attackytan mycket mindre.
- Bättre efterlevnad: Varje okta-inloggning med SSO-händelse spåras automatiskt, vilket gör revisioner enklare och hjälper organisationer att följa branschstandarder.
Kort sagt, att aktivera SSO för Okta upprätthåller stark säkerhet samtidigt som det ger de anställda den smidiga åtkomstupplevelse i ett steg de förväntar sig.
Hur fungerar SSO med Okta?
För att förstå hur Okta SSO-installationen fungerar, låt oss bryta ner autentiseringsflödet i enkla termer.
Det finns två huvudkomponenter inblandade:
- Identitetsleverantör (IdP): Detta är Scalefusion OneIdP, som verifierar vem användaren är.
- Tjänsteleverantör (SP): Detta är Okta, som ger användare tillgång till sina applikationer.
Här är vad som händer när någon försöker logga in med SSO Okta:
- En användare går till Oktas inloggningssida.
- Okta omdirigerar dem till identitetsleverantören (OneIdP) för autentisering.
- OneIdP kontrollerar inloggningsuppgifter via lösenordsfri inloggning, biometri eller flerfaktorsautentisering.
- När den har verifierats skickar OneIdP en säker SAML or OIDC token tillbaka till Okta.
- Okta accepterar token och ger användaren åtkomst till alla tilldelade applikationer, inga extra lösenord krävs.
I huvudsak fungerar Scalefusion OneIdP som en säker grindvakt och säkerställer att både användaren och deras enhet är betrodda innan Okta beviljar åtkomst.
Steg-för-steg-guide: Konfigurera SSO för Okta
Redo att konfigurera Okta SSO med Scalefusion OneIdP? Följ dessa steg.
Innan du börjar konfigurera Okta SSO, se till att du har kontrollerat följande:
- Den anpassade domänen du vill auktorisera är verifierad i OneIdP.
- Användare under den domänen läggs till i Scalefusion-instrumentpanelen och migreras till OneIdP.
- Du har administratörsrättigheter för din Okta-konsol.
- Samma användare läggs till i Okta-portalen.
När dessa är klara är du redo att ansluta Okta till OneIdP.
Steg 1: Skapa SSO i Scalefusion
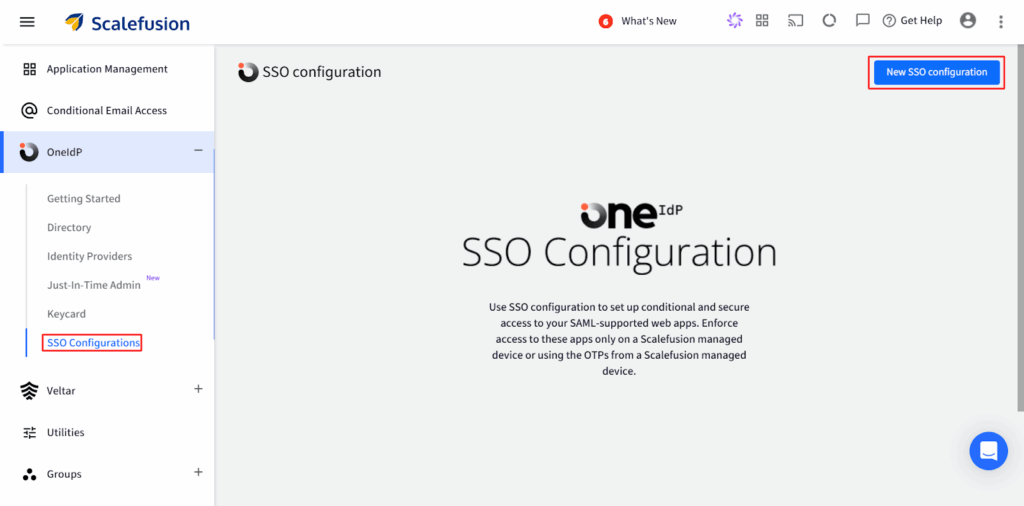
1. Logga in på Scalefusion Dashboard → gå till OneIdP > SSO-konfiguration.
2. Klicka på Ny SSO-konfiguration knappen längst upp till höger.
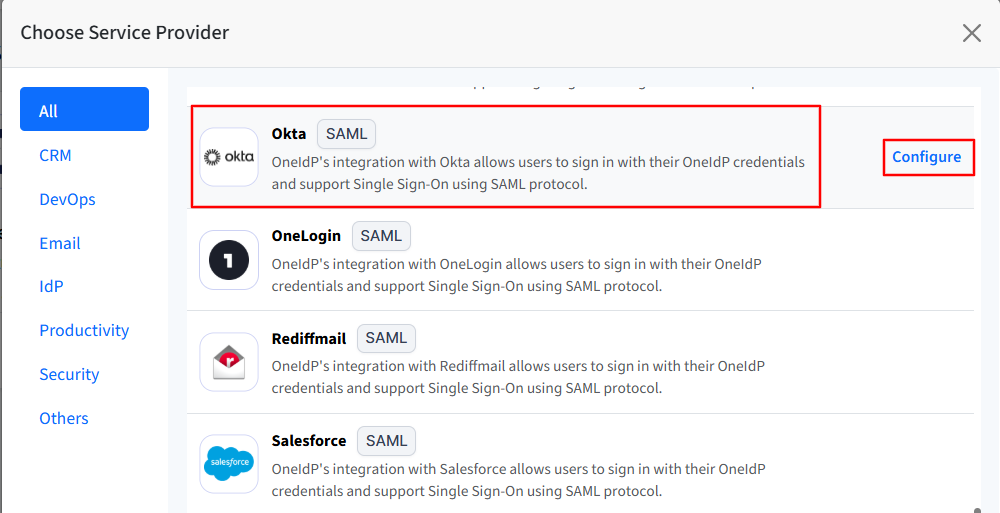
3. Sök efter Okta i listan, välj den och klicka Inställd.
4. Detta öppnar en installationsguide med sex flikar:
- Grunderna i applikationen
- Hantering av SSO-omfattning
- behörigheter
- SSO-inställningar
- Villkorlig tillgång
- Meddelanden mot användaren
Du måste slutföra varje avsnitt i ordning innan du går vidare till nästa.
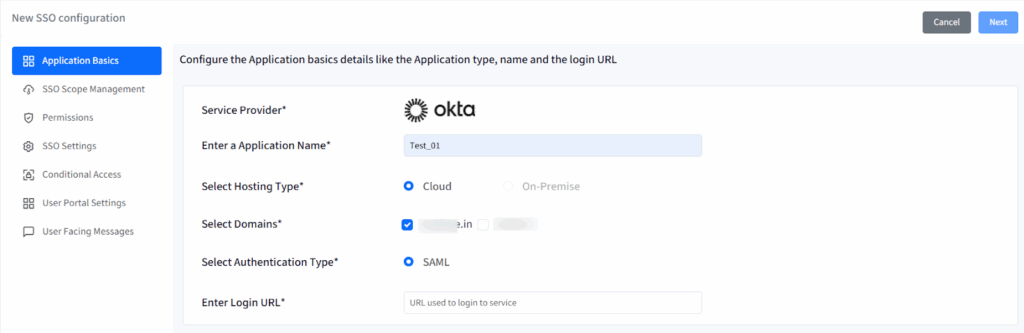
Steg 2: Konfigurera applikationens grunder
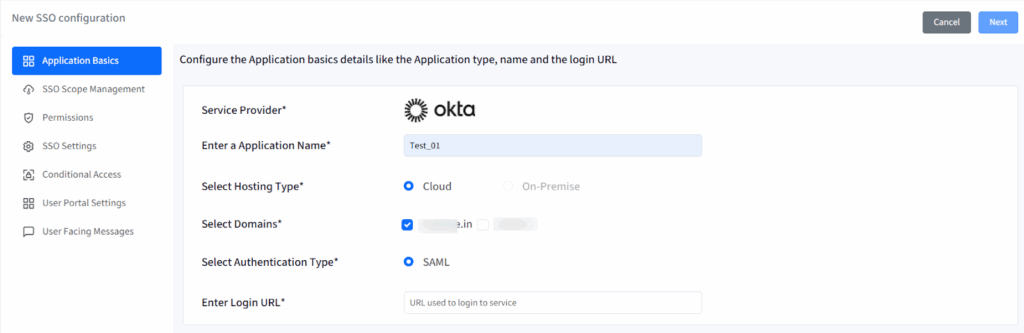
Det här avsnittet definierar de allmänna detaljerna för din SSO-anslutning mellan Scalefusion och Okta.
- applikationsnamnAnge ett unikt namn för den här konfigurationen (minst 5 tecken, högst 128).
- VärdtypDetta kommer att förvalas som cloud.
- domänerAlla verifierade domäner under OneIdP listas här. Välj den/de domän(er) du vill aktivera för SAML SSO.
- AutentiseringstypDetta kommer att förvalas som SAML.
- Inloggnings-URLAnge den Okta-inloggnings-URL som användare normalt har åtkomst till.
När du har angett alla uppgifter klickar du på Nästa att fortsätta.
Steg 3: Definiera hantering av SSO-omfattning
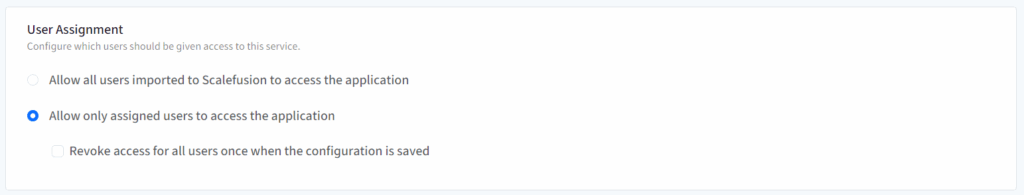
SSO-omfattningshantering hjälper till att fastställa vem kan komma åt Okta med SSO och hur deras sessioner styrs.
Alternativ för användartilldelning:
- Tillåt alla användare som importeras till Scalefusion — alla användare från den verifierade domänen som migreras till OneIdP kan logga in via SSO.
- Tillåt endast tilldelade användare — begränsa åtkomst endast till specifika användare som du tilldelar efter konfigurationen.
Återkalla åtkomst vid sparning:
- Om aktiverat loggas alla befintliga sessioner under den här konfigurationen omedelbart ut när du klickar på Spara.
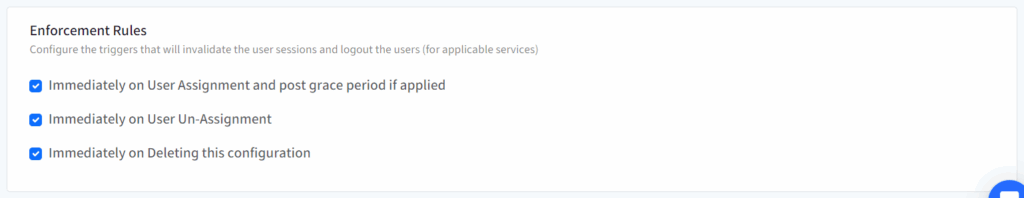
Verkställighetsregler:
Dessa regler styr när sessioner automatiskt ogiltigförklaras:
- Logga ut omedelbart efter användartilldelning (efter eventuell respitperiod).
- Logga ut omedelbart när användaren tas bort från tilldelningen.
- Logga ut omedelbart efter att konfigurationen raderats.
Obs: För Okta loggas inte användare som redan är inloggade automatiskt ut om man tar bort en SSO-konfiguration.
När du har konfigurerat omfattning och tillämpning klickar du på Nästa.
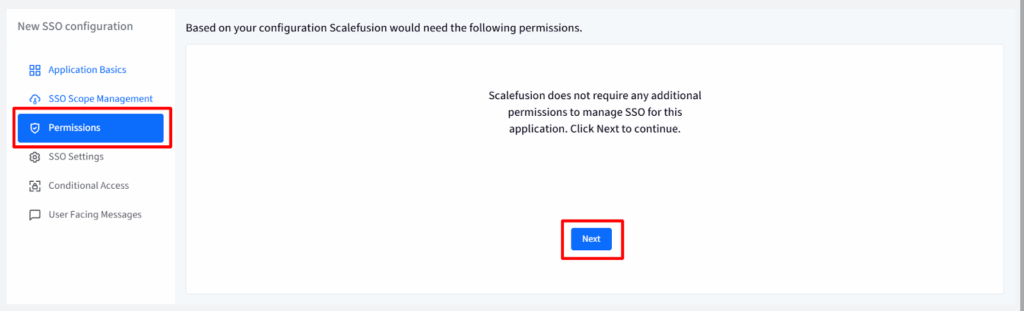
Steg 4: Konfigurera behörigheter
Inga extra behörigheter krävs för Okta. Klicka bara Nästa att fortsätta.
Steg 5: SSO-inställningar
Det här avsnittet låter administratörer konfigurera inställningarna för tjänsteleverantören (Okta) och hämta de SSO-URL:er som behöver läggas till i Okta-administratörskonsolen.
Enligt OneIdP SSO-inställningar, kommer du att se konfigurationsdetaljer som till exempel Utfärdarens URL, SSO URLoch Certifikat, som krävs för att slutföra installationen på Okta-sidan.
Det finns två sätt som Okta kan använda OneIdP för autentisering:
- Endast faktorOkta behandlar OneIdP som en besittningsfaktor, vilket betyder att det fungerar som ett extra lager av autentisering (som MFA).
- Endast SSOOkta behandlar OneIdP som primär inloggningsmetod och använder den som huvudinloggningsuppgifter för att logga in användare.
När konfigurationen är klar på Okta-administratörskonsolen, återgå till Scalefusion-instrumentpanelen och klicka på Nästa att fortsätta.
Steg 6: Tillämpa villkorlig åtkomst (valfritt men rekommenderat)
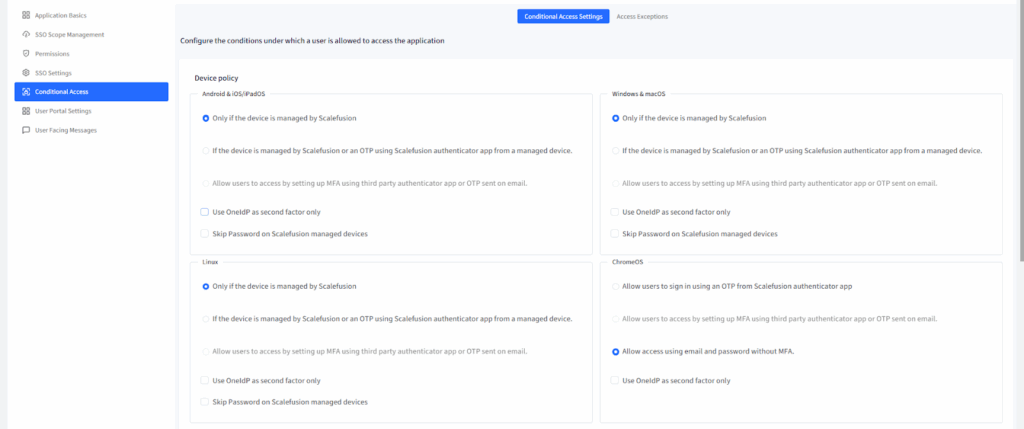
Villkorlig åtkomst gör det möjligt för IT-administratörer att tillämpa enhets- och webbläsarbaserade inloggningspolicyer, vilket säkerställer att endast kompatibla användare och enheter kan komma åt Okta via SSO.
Enhetspolicy
För Android-, iOS/iPadOS-, Windows-, macOS-, Linux- och ChromeOS-enheter, välj ett av följande:
- Endast om enheten hanteras av Scalefusion — endast åtkomst till Okta från Scalefusion-registrerade enheter.
- Om hanteras av Scalefusion eller OTP på ohanterade — tillåt åtkomst om:
- Enheten hanteras (direkt inloggning), eller
- Enheten är ohanterad men verifierad via engångskod från Scalefusion Authenticator-appen.
- Enheten hanteras (direkt inloggning), eller
- Tillåt via MFA/OTP — tillämpa MFA- eller OTP-verifiering (fungerar endast om MFA är aktiverat i kataloginställningarna).
- Använd OneIdP endast som andra faktor — tillåter OneIdP att fungera som ett ytterligare verifieringslager efter primär inloggning.
- Hoppa över lösenord på hanterade enheter — låter användare hoppa över att ange lösenord på hanterade enheter (förutom ChromeOS).
Obs: Funktionen ”Hoppa över lösenord” inaktiveras automatiskt om ”Använd OneIdP endast som andra faktor” är aktiverad.
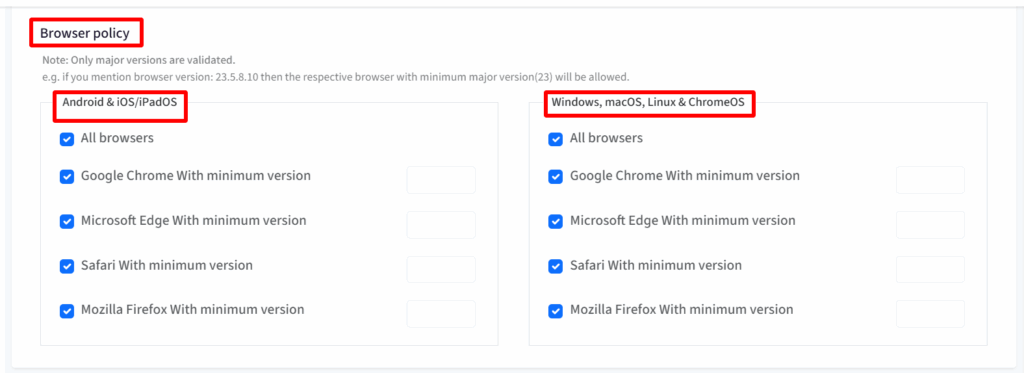
Webbläsarpolicy
Du kan tillåta eller begränsa webbläsaråtkomst baserat på din organisations krav:
- Tillåt alla webbläsare (standard).
- Begränsa åtkomsten till specifika webbläsare (Chrome, Edge, Safari, Firefox) med definierade minimiversioner.
- Endast huvudversioner är validerade (till exempel version 23.5.8.10 = version 23+).
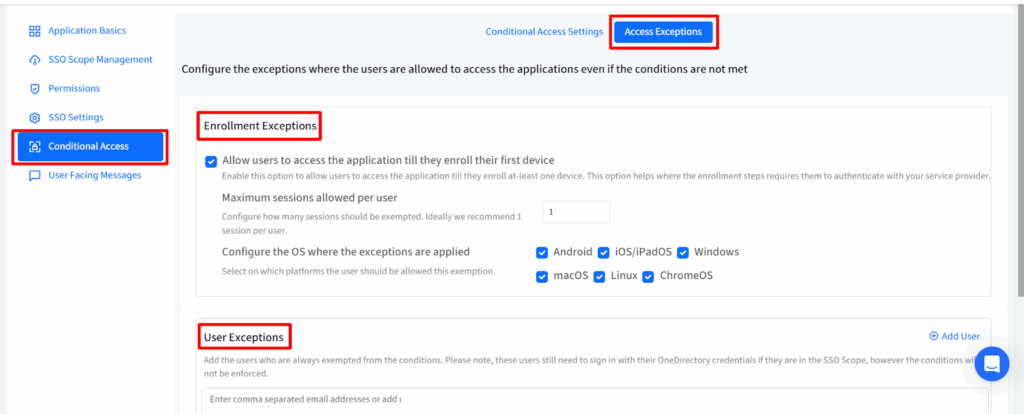
Åtkomstundantag
Undantag tillåter begränsad åtkomst även om villkoren inte är uppfyllda:
- Undantag vid registrering:
- Låt användare ha åtkomst till Okta tills de registrerar sin första enhet.
- Begränsa antalet sessioner per användare (1–3 rekommenderas).
- Ange vilka operativsystemplattformar detta gäller.
- Användarundantag:
- Lägg till specifika användare (via e-post) som kan kringgå enhets-/webbläsarbegränsningar men fortfarande autentisera via OneIdP.
När du har ställt in dina principer för villkorlig åtkomst klickar du på Nästa.
Steg 7: Anpassa användarmeddelanden
Användarvända meddelanden hjälper administratörer att skapa tydliga instruktioner för slutanvändare när åtkomst är blockerad.
Du kan anpassa meddelanden för följande:
- Icke-kompatibel enhet: Visas när användarens enhet inte är registrerad eller inte uppfyller policykraven.
- Icke-kompatibel webbläsare: Visas när användarens webbläsare är föråldrad eller inte stöds.
- Åtkomst nekad: Visas för alla andra åtkomstbegränsningar.
Scalefusion tillhandahåller standardmeddelanden som du kan redigera för att bättre passa din organisations ton och policyer.
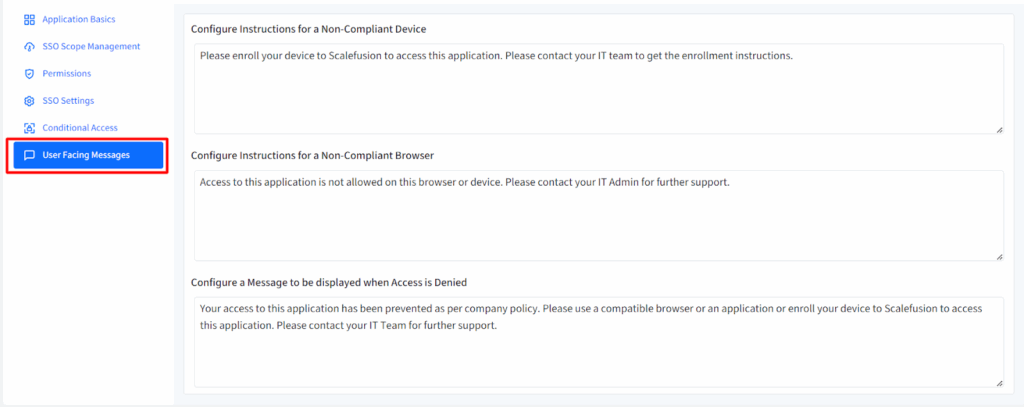
När du har gjort uppdateringar klickar du på Spara.
Steg 8: Konfigurera Okta endast för Factor
- I Okta-administratörskonsolen, Gå till Säkerhet > Identitetsleverantörer.
- Klicka Lägg till identitetsleverantör.
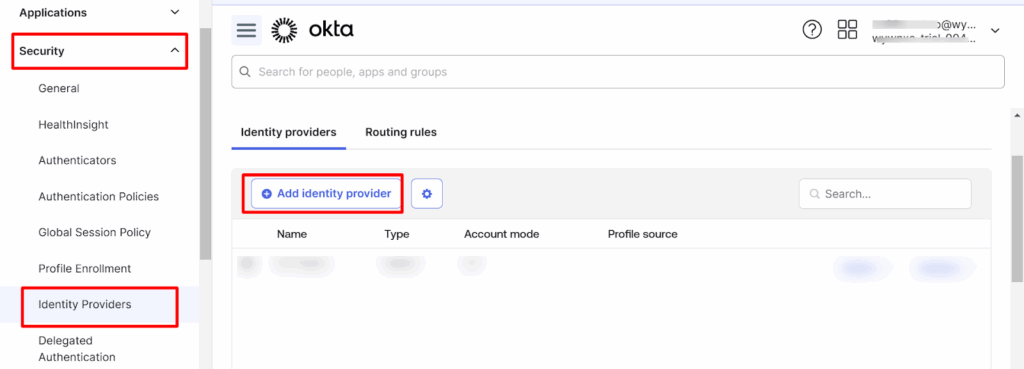
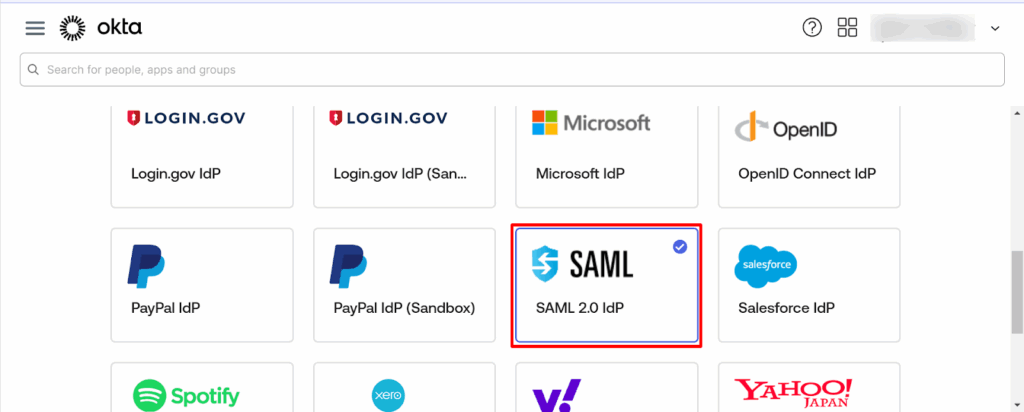
- Enligt Välj Identitetsleverantörväljer SAML 2.0 och klicka Nästa.
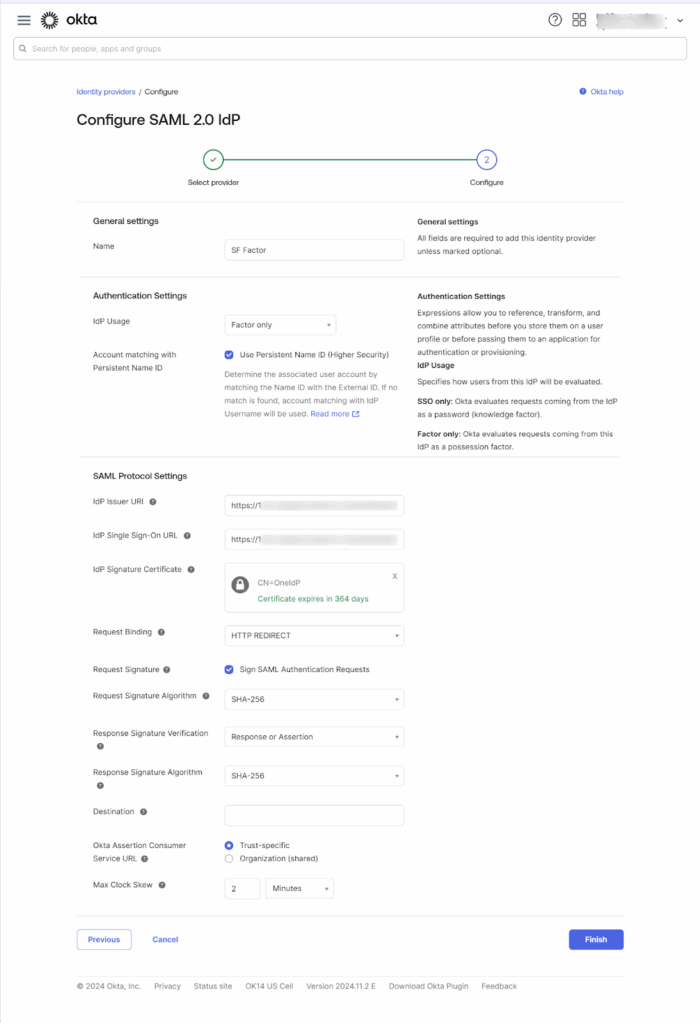
- Ange följande uppgifter:
- Namn: Ange ett namn för konfigurationen.
- IDP-användning: Välja Endast faktor.
- SAML-protokollinställningar:
- Utgivarens URI: kopiera OneIdP-enhets-ID/utfärdarens URL från Scalefusion-instrumentpanelen (SSO-inställningar).
- IdP-webbadress för enkel inloggning: kopiera OneIdP SSO-URL från Scalefusion-instrumentpanelen.
- IdP-signaturcertifikat: ladda ner Verifieringscertifikat från Scalefusion och ladda upp den i Okta.
- Bindande för begäran: Välja HTTP-omdirigering.
- Utgivarens URI: kopiera OneIdP-enhets-ID/utfärdarens URL från Scalefusion-instrumentpanelen (SSO-inställningar).
- Namn: Ange ett namn för konfigurationen.
- Klicka Finish att spara.
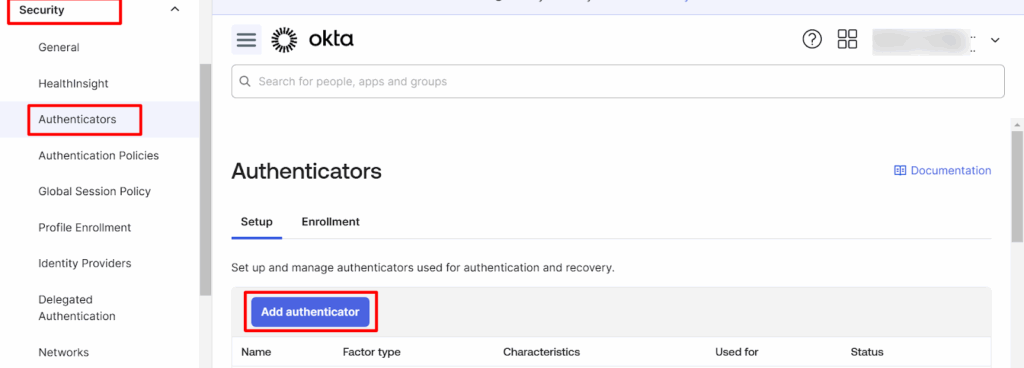
- Gå till Säkerhet > Autentiserare → klicka Lägg till autentiserare.
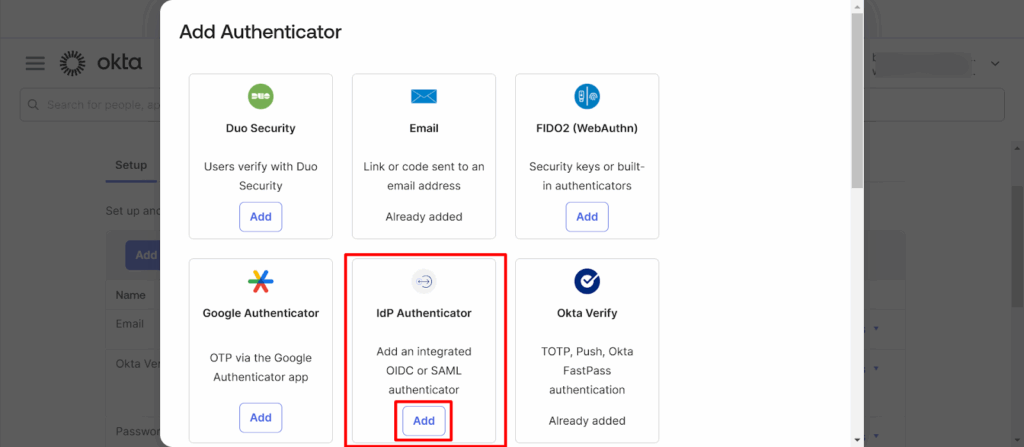
- Enligt IdP-autentiserare avsnittet, klicka Lägg till.
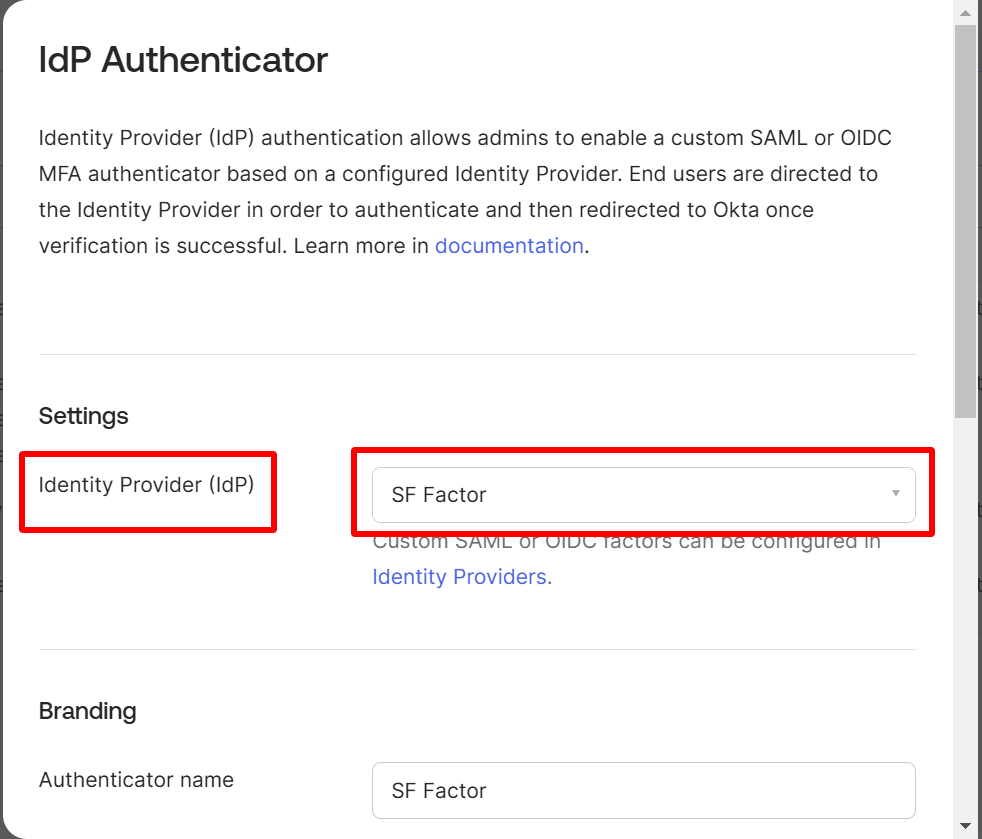
- Välj identitetsleverantören som skapats ovan och klicka på Spara.
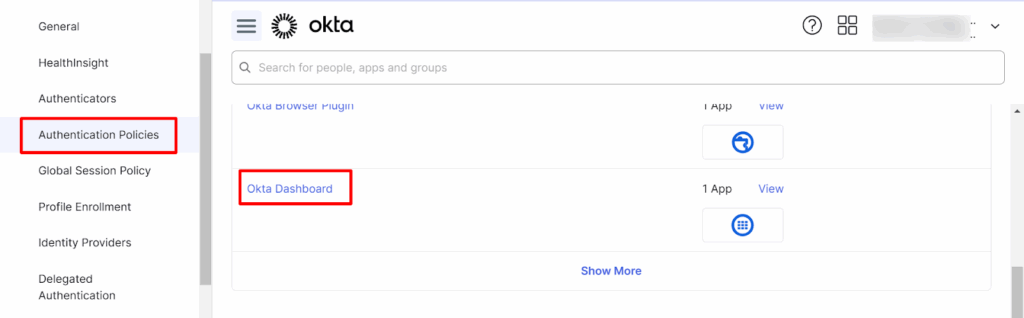
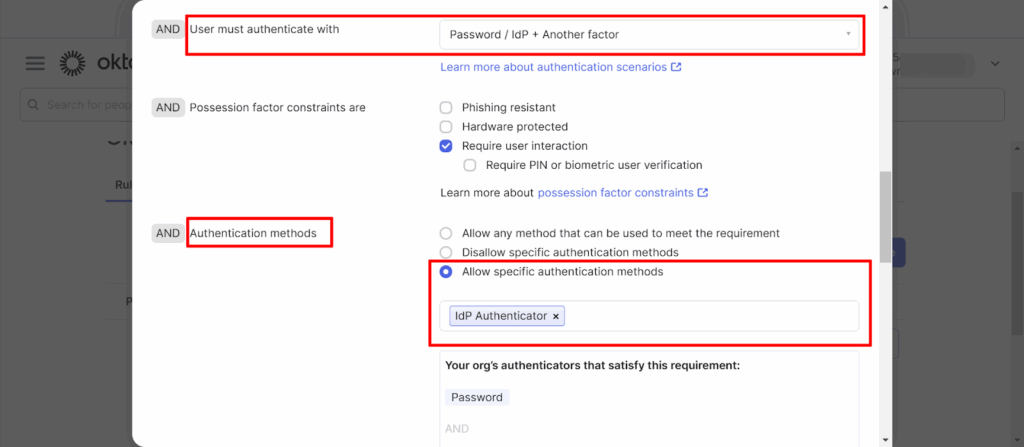
- Navigera till Säkerhet > Autentiseringspolicyer → klicka Okta instrumentpanel.
- Klicka Åtgärder > Redigeraoch konfigurera sedan:
- Användaren måste autentisera sig med: Välja Lösenord / IDP + ytterligare en faktor.
- Autentiseringsmetoder: Välja Tillåt specifika autentiseringsmetoder Och välj IdP-autentiserare.
- Användaren måste autentisera sig med: Välja Lösenord / IDP + ytterligare en faktor.
- Klicka Spara.
- Gå till Säkerhet > Autentiserare > fliken Registrering, klicka på Redigera under Åtgärder.
- För den skapade IdP:n, ange Krävs, Klicka sedan Uppdatera policy.

Användarinloggning till Okta med Factor Only
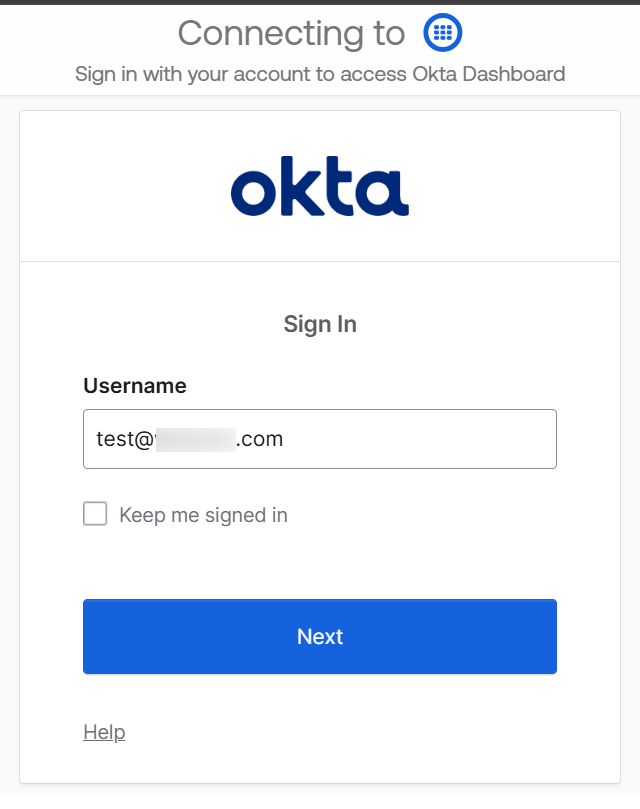
- Gå till Okta-inloggningssida och ange din organisations-URL.
- Ange din Okta användarnamn och lösenord.
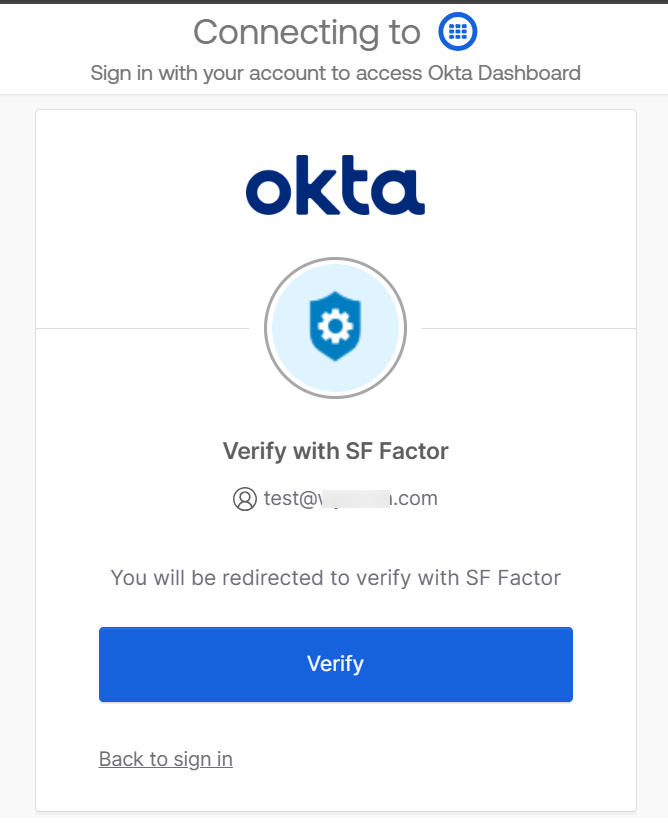
- Du kommer att bli ombedd att verifiera med hjälp av konfigurationen som skapats i Okta-konsolen — klicka Verifiera.
- Du kommer att omdirigeras till OneIdP-sida för kontroll av efterlevnad.
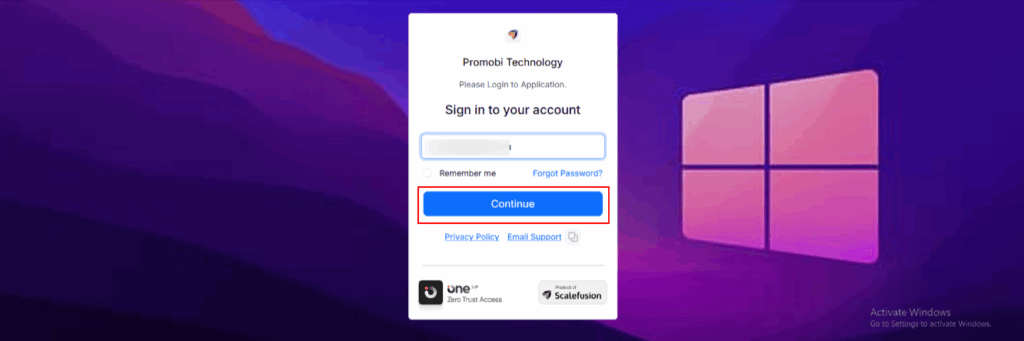
- Ange dina OneIdP-uppgifter och klicka på Logga in.
Obs: Om "Använd OneIdP endast som andra faktor" är aktiverat i Villkorlig åtkomst kommer du inte att omdirigeras till OneIdP-inloggningssidan.
OneIdP kommer automatiskt att kontrollera efterlevnaden och logga in dig i Okta.
Du borde nu vara inloggad på Okta.
Konfigurera Okta endast för SSO
- I Okta-administratörskonsolen, Gå till Säkerhet > Identitetsleverantörer.
- Klicka Lägg till identitetsleverantör.
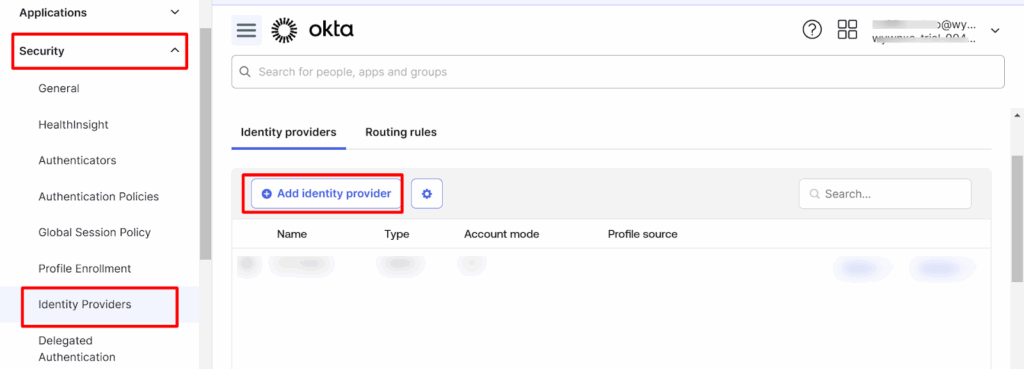
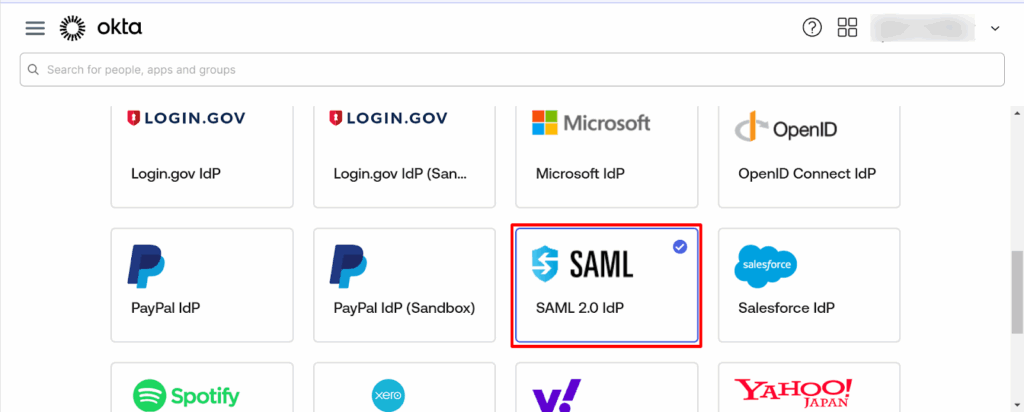
- Enligt Välj Identitetsleverantörväljer SAML 2.0 och klicka Nästa.
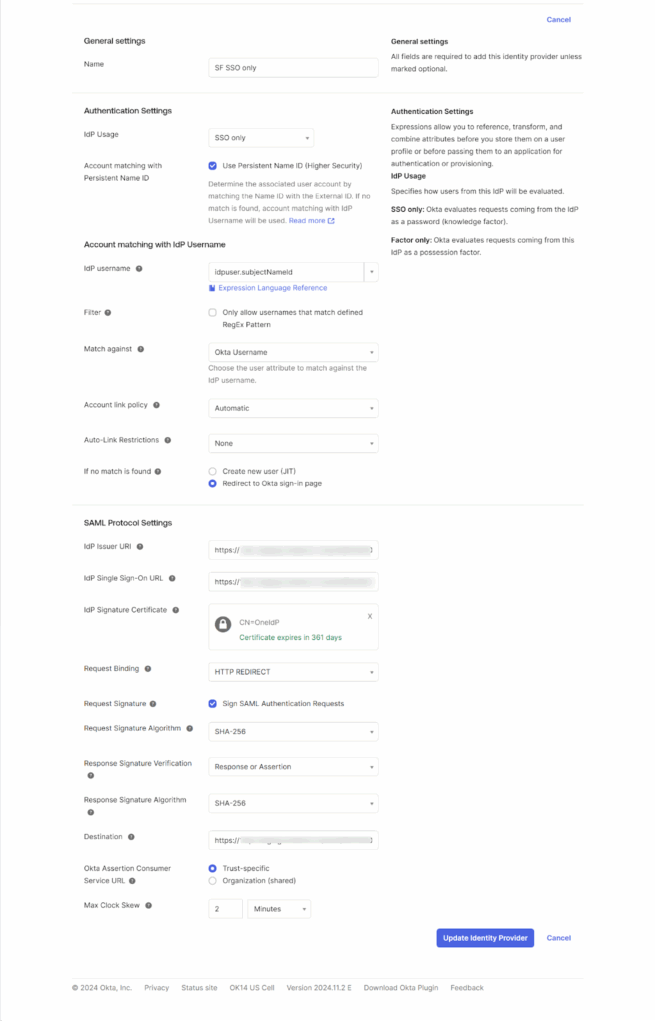
- Ange följande uppgifter:
- Namn: Ange ett namn för konfigurationen.
- IDP-användning: Välja Endast SSO.
- Kontomatchning med IdP-användarnamn:
- IdP-användarnamn: Välja idpuser.subjectNameId.
- Policy för kontolänkning: Välja Automat.
- IdP-användarnamn: Välja idpuser.subjectNameId.
- SAML-protokollinställningar:
- Utgivarens URI: kopiera OneIdP-enhets-ID/utfärdarens URL från Scalefusion-instrumentpanelen.
- IdP-webbadress för enkel inloggning: kopiera OneIdP SSO-URL.
- IdP-signaturcertifikat: ladda ner Verifieringscertifikat från Scalefusion och ladda upp den i Okta.
- Bindande för begäran: Välja HTTP-omdirigering.
- Utgivarens URI: kopiera OneIdP-enhets-ID/utfärdarens URL från Scalefusion-instrumentpanelen.
- Namn: Ange ett namn för konfigurationen.
- Klicka Finish.
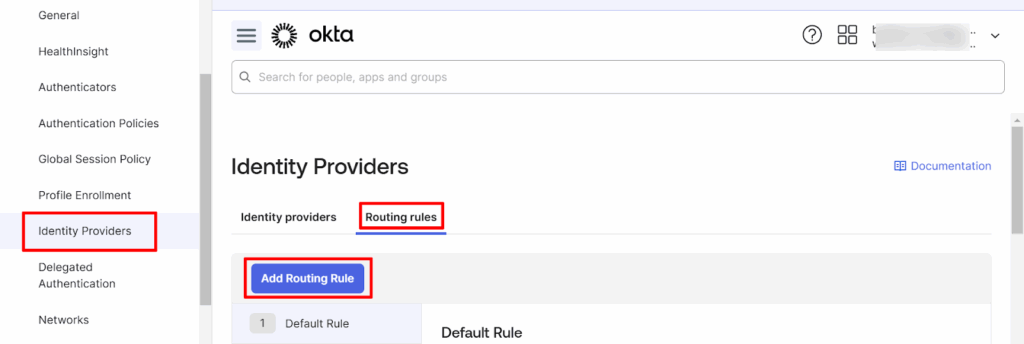
- Gå till Identitetsleverantörer > Routningsregler och klicka Lägg till routningsregel.
- Välj den identitetsleverantör du skapade och klicka på Skapa regel.
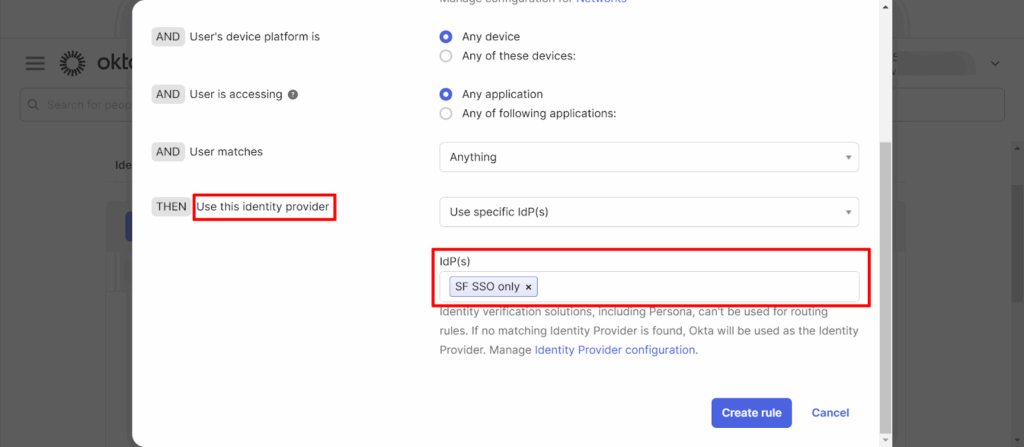
- Navigera till Säkerhet > Autentiseringspolicyer → klicka Okta instrumentpanel.
- Klicka Åtgärder > Redigera.
- Enligt Användaren måste autentisera sig med, Välj Två faktorer.
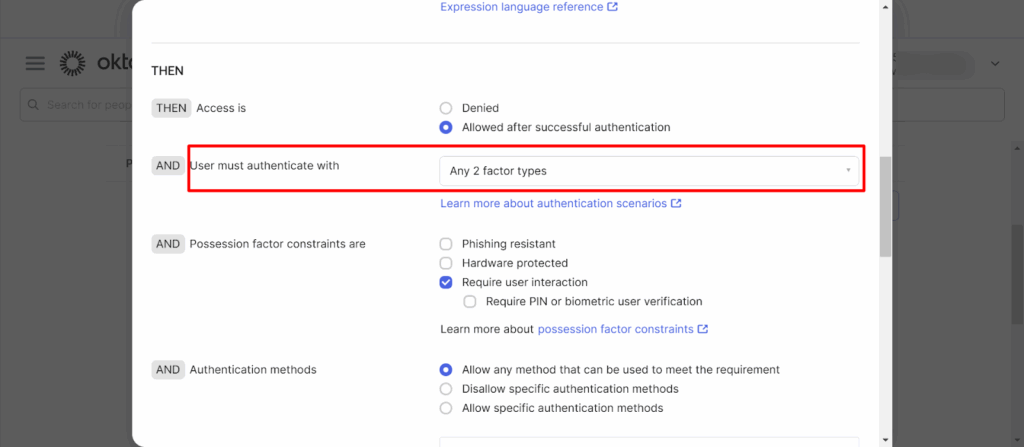
Användarinloggning till Okta endast med SSO
- Gå till Okta-inloggningssida och ange din organisations-URL.
- Okta kommer automatiskt att omdirigera dig till OneIdP inloggningssida.
- Ange din OneIdP-inloggningsuppgifter och klicka Logga in.
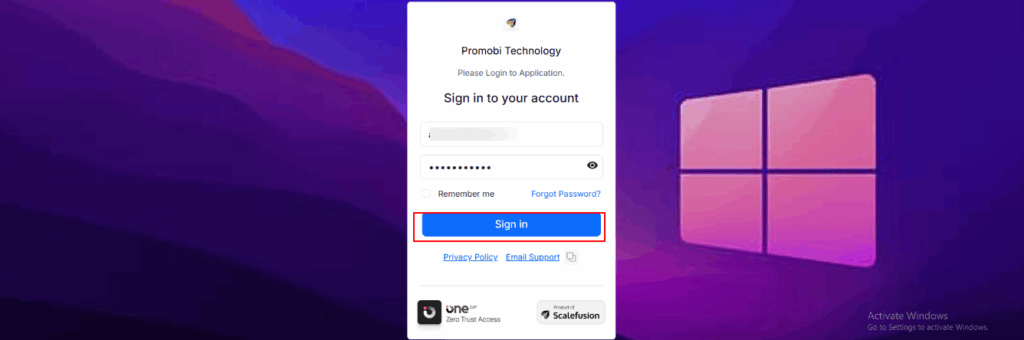
- När du har verifierat dig kommer du att vara inloggad i Okta.
Obs! När SSO för Okta har konfigurerats gäller det alla användarkonton – inklusive administratörskonton.
Administratörer måste också logga in med OneIdP.
Synkronisera användare mellan Scalefusion och Okta
- I Okta-administratörskonsolen, Gå till Säkerhet > Identitetsleverantörer.
- Klicka Lägg till identitetsleverantör → välj SAML 2.0 → klicka Nästa.
- Skriv följande:
- Namn: Ange ett namn.
- IDP-användning: Välja Endast SSO.
- Enligt Om ingen matchning hittades, Gör det möjligt Skapa ny användare (JIT).
- Namn: Ange ett namn.
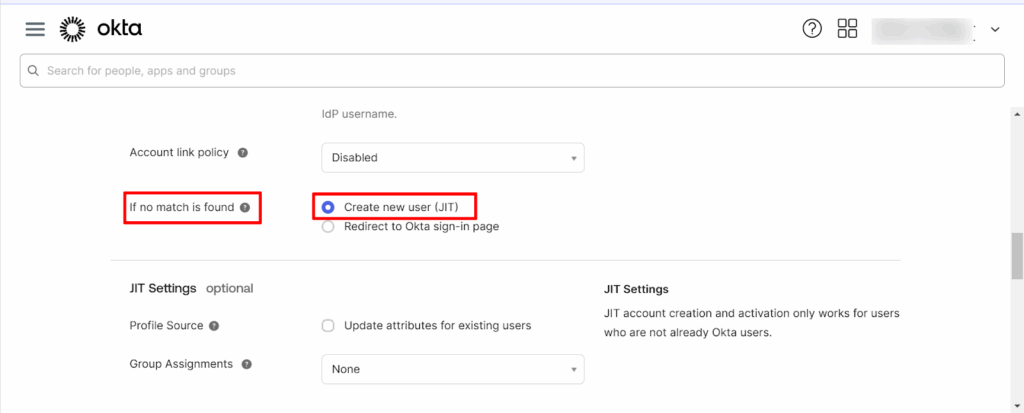
- Klicka Finish.
- Gå till Scalefusion Dashboard, öppna Okta SSO-konfigurationen.
- Navigera till SSO-inställningar > Anpassade attribut och lägg till de nödvändiga anpassade attributen.
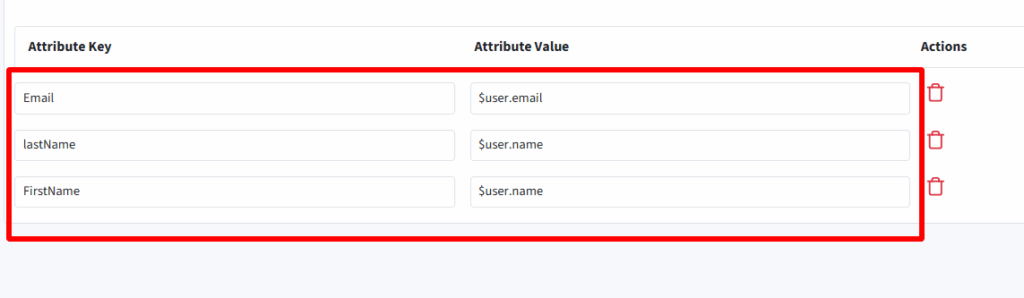
- Klicka Spara.
När en användare nu loggar in på Okta med OneIdP för första gången kommer samma användare automatiskt att läggas till i Okta-portalen.
Klart! Din Okta-miljö är nu säkrad med OneIdP SSO.
Användare kan logga in sömlöst med OneIdP-inloggningsuppgifter, och IT-administratörer kan hantera åtkomstpolicyer, efterlevnadsregler och användarsynkronisering, allt från en enda konsol.

Konfigurera SSO sömlöst för Okta med Scalefusion OneIdP
Att aktivera SSO för Okta är ett av de enklaste men ändå kraftfullaste stegen mot att bygga en säker digital arbetsyta. Det minskar inloggningsfriktionen för användare och ger IT-avdelningen fullständig insyn i vem som får åtkomst till vad och när.
Med Scalefusion OneIdP, kan administratörer ta detta ännu längre genom att automatisera onboarding, aktivera lösenordsfri åtkomst och tillämpa Zero Trust på alla enheter och appar. Istället för att användare jonglerar med lösenord ger en säker Okta-inloggning med SSO dem omedelbar åtkomst till allt de behöver.
För IT-team handlar det om färre manuella processer, starkare efterlevnad och total kontroll från en enda glasruta.
Hur OneIdP förbättrar Okta SSO?
- Lösenordslös åtkomst: Använd engångskods, biometri eller push-notiser istället för lösenord.
- Centraliserad identitetshantering: Styr alla användarkonton, appar och enheter från en enda instrumentpanel.
- Nollförtroendetillämpning: Verifiera både användaridentitet och enhetsstatus innan åtkomst beviljas.
- SCIM-provisionering: Automatisera skapande och borttagning av användare för att förhindra föråldrade konton.
- Enhetsbaserade åtkomstregler: Tillåt endast kompatibla enheter att Logga in med SSO Okta och blockera riskfyllda slutpunkter.
Tillsammans hjälper Okta och Scalefusion OneIdP organisationer att uppnå en säker och friktionsfri autentiseringsupplevelse som användarna faktiskt gillar.
Nästa steg
Fler guider för SSO-installation
- Så här konfigurerar du Dropbox SSO
- Hur man konfigurerar HubSpot SSO
- Så här konfigurerar du Salesforce SSO
Vanliga frågor
1. Hur förbättrar Okta Single Sign-On inloggningssäkerheten?
Okta Single Sign-On förbättrar inloggningssäkerheten genom att centralisera autentisering via en betrodd identitetsplattform. Det minskar beroendet av flera lösenord och hjälper till att förhindra nätfiske, återanvändning av inloggningsuppgifter och obehörig åtkomst genom att tillämpa säkra inloggningspolicyer.
2. Vem bör använda Okta SSO-integration?
Okta SSO-integration är idealisk för organisationer som hanterar flera applikationer, fjärr- eller hybridteam och företagsmiljöer som kräver centraliserad identitets- och åtkomsthantering med starkare säkerhetskontroller.
3. Kan Okta SSO användas för moln- och lokala applikationer?
Ja, Okta SSO kan användas för både molnbaserade och lokala applikationer. Den stöder hybrida IT-miljöer genom att tillhandahålla en enda autentiseringsmetod för alla SaaS-verktyg och interna system.
4. Kan Okta SSO-integration stödja nollförtroende-säkerhetsmodeller?
Ja, Okta SSO-integration stöder nollförtroendemodeller genom att verifiera användaridentitet innan åtkomst beviljas, oavsett plats eller nätverk. Varje inloggningsförfrågan autentiseras genom centraliserade policyer.
5. Hur förenklar Okta SSO-integration hanteringen av identitetslivscykeln?
Okta SSO-integration förenklar hanteringen av identitetslivscykeln genom att låta IT-team centralt hantera användarintroduktion, rolländringar och offboarding. Åtkomst kan beviljas eller återkallas direkt, vilket minskar säkerhetsrisker och administrativa ansträngningar.

