

Du kan konfigurera SSO för Salesforce genom att ansluta Salesforce till en identitetsleverantör, konfigurera SAML- eller OpenID Connect-autentisering, utbyta metadata eller certifikatinformation, tilldela användare och testa inloggningsflödet. Detta gör det möjligt för anställda att komma åt Salesforce med en säker företagsidentitet medan IT-team centralt hanterar autentisering, MFA, åtkomstpolicyer, användarbehörigheter och kontosäkerhet.
Key Takeaways
Salesforce SSO centraliserar autentisering via en betrodd identitetsleverantör, vilket hjälper organisationer att förenkla användaråtkomst, stärka säkerheten och tillämpa konsekventa inloggningspolicyer över alla Salesforce-konton.
- Slutför förkunskapskraven först: Verifiera organisationsdomänen, lägg till Salesforce-användare på identitetsplattformen, migrera dem till OneIdP och se till att administratörer har de Salesforce-behörigheter som krävs.
- Konfigurera SAML-anslutningen: Utbyt utfärdarens URL, enhets-ID, SSO-URL, verifieringscertifikat och utloggnings-URL mellan OneIdP och Salesforce för att upprätta den betrodda autentiseringsrelationen.
- Kontrollera vem som kan använda SSO: Administratörer kan tillåta alla importerade användare eller endast tilldelade användare och definiera regler för återkallelse av sessioner när användare tilldelas, avtilldelas eller konfigurationer ändras.
- Tillämpa principer för villkorlig åtkomst: IT-team kan begränsa Salesforce-åtkomst baserat på enhetshanteringsstatus, webbläsartyp och version, MFA- eller OTP-krav och valda användar- eller registreringsundantag.
- Automatisera användarprovisionering: Salesforce Just-in-Time-provisionering kan automatiskt skapa användarkonton vid första inloggningen när de nödvändiga SAML-identitetsinställningarna och anpassade attributen är korrekt konfigurerade.
När du tänker på företagsverktyg som lagrar ditt företags viktigaste data, från säljpipelines till kundregister, hamnar Salesforce förmodligen högst upp på listan. Det är den digitala kärnan i många organisationer. Men med så många användare som loggar in dagligen, över olika team och enheter, kan det vara knepigt att hantera åtkomst säkert.
Det är där Salesforce SSO (Single Sign-On) kommer in i bilden. Istället för att anställda ska behöva jonglera med flera lösenord eller förlita sig på osäkra inloggningar, låter SSO dem använda en verifierad identitet i alla sina appar.
Den här guiden guidar dig genom allt du behöver veta om Salesforce single sign-on, inklusive hur du konfigurerar Salesforce SSO med Scalefusion OneIdP, ett säkert system. plattform för identitetshantering utformade för att förenkla åtkomst och upprätthålla principerna om nollförtroende.
Varför aktivera SSO för Salesforce?
Salesforce är navet för affärsverksamheten för försäljning, marknadsföring, support och ledningsteam. Men med så mycket känslig kund- och företagsdata lagrad på ett ställe räcker inte enbart lösenordsbaserad åtkomst längre.
Utan SSO står företag inför några återkommande problem:
- Anställda återanvänder lösenord i olika verktyg, vilket ökar risken för stöld av inloggningsuppgifter.
- IT-team lägger timmar på att återställa glömda lösenord.
- Att offboarda en användare kan ta dagar, vilket lämnar säkerhetsluckor efter sig.
Genom att aktivera Salesforce SSO centraliserar företag autentisering och minskar dessa risker. Istället för att användare loggar in direkt i Salesforce autentiserar de sig via en betrodd Identitetsleverantör (IdP) såsom Scalefusion OneIdP, som verifierar vilka de är innan åtkomst beviljas.
Denna uppställning innebär:
- Endast verifierade användare på kompatibla enheter har åtkomst till Salesforce.
- Inloggningsaktivitet är enklare att övervaka och granska.
- Användarupplevelsen förbättras eftersom en enda inloggning ger åtkomst till alla nödvändiga appar.
Kort sagt, Salesforce Single Sign-On förbättrar både säkerhet och bekvämlighet, vilket gör att affärsverksamheten håller sig smidig utan att kompromissa med säkerheten.
Fördelar med att aktivera Salesforce SSO
Här är några tydliga fördelar med att aktivera Salesforce SSO för din organisation:
- En inloggning för alla appar: Med Salesforce-inloggning med SSO behöver anställda inte längre komma ihåg flera användarnamn och lösenord. En enda inloggning via identitetsleverantören får dem in i Salesforce, tillsammans med andra anslutna affärsappar som Slack, Dropbox eller HubSpot.
- Centraliserad åtkomstkontroll: Administratörer kan se och hantera vem som har åtkomst till Salesforce från ett ställe. Om en teammedlem lämnar kan åtkomsten återkallas direkt från identitetsinstrumentpanelen, utan behov av att logga in på flera verktyg.
- Konsekventa säkerhetspolicyer: Genom att aktivera Salesforce enkel inloggning kan du tillämpa samma autentiseringsregler för alla användare och enheter. Oavsett om det är MFA, lösenordsfri inloggning eller enhetsbaserad verifiering, tillämpas dessa policyer automatiskt.
- Färre lösenordsrelaterade problem: Med färre inloggningsuppgifter att komma ihåg är det mindre sannolikt att användare glömmer lösenord eller faller för nätfiskeattacker. Detta minskar drastiskt antalet förfrågningar från helpdesk om lösenordsåterställningar.
- Efterlevnad och revisionsberedskap: Varje Salesforce-inloggning med en SSO-händelse kan spåras. IT-team får en komplett granskningslogg över vem som åtkom vad, när och från vilken enhet, vilket gör efterlevnadsrapporteringen mycket enklare.
Enkelt uttryckt, att aktivera SSO för Salesforce kombinerar säkerhet, efterlevnad och användarvänlighet i ett sömlöst arbetsflöde.
Hur fungerar Salesforce SSO?
Salesforce SSO-konfigurationen fungerar genom att skapa en säker förtroenderelation mellan Salesforce (tjänsteleverantören) och Scalefusion OneIdP (identitetsleverantören).
Här är det grundläggande flödet:
- En användare försöker logga in med SSO Salesforce från en webbläsare eller mobilapp.
- Salesforce omdirigerar inloggningsförfrågan till identitetsleverantören (OneIdP).
- OneIdP verifierar användarens identitet antingen genom ett lösenord, biometrisk kontroll eller en lösenordslös metod.
- När användaren har autentiserats loggas hen automatiskt in i Salesforce, inga ytterligare inloggningsuppgifter behövs.
Bakom kulisserna använder denna autentisering SAML 2.0 eller OIDC (OpenID Connect), vilket säkerställer säker, krypterad kommunikation mellan båda plattformarna.
Så istället för att hantera dussintals lösenord har användarna en identitet som hanteras centralt medan IT-teamen bibehåller full insyn och kontroll.
Steg-för-steg-guide: Konfigurera SSO för Salesforce
Innan du börjar konfigurera Salesforce SSO-processen, se till att följande är klart:
- Din anpassade domän har verifierats i Scalefusion OneIdP.
- Alla Salesforce-användare har lagts till i Scalefusion-instrumentpanelen och migrerats till OneIdP.
- Du har Salesforce-administratörsbehörigheter.
- Användare läggs också till i Salesforce-portalen.
När du har slutfört dessa kontroller är du redo att konfigurera Salesforce SSO med Scalefusion OneIdP.
Nu ska vi gå igenom Salesforce SSO-konfigurationsprocessen steg för steg.
Steg 1: Skapa SSO-konfigurationen i Scalefusion
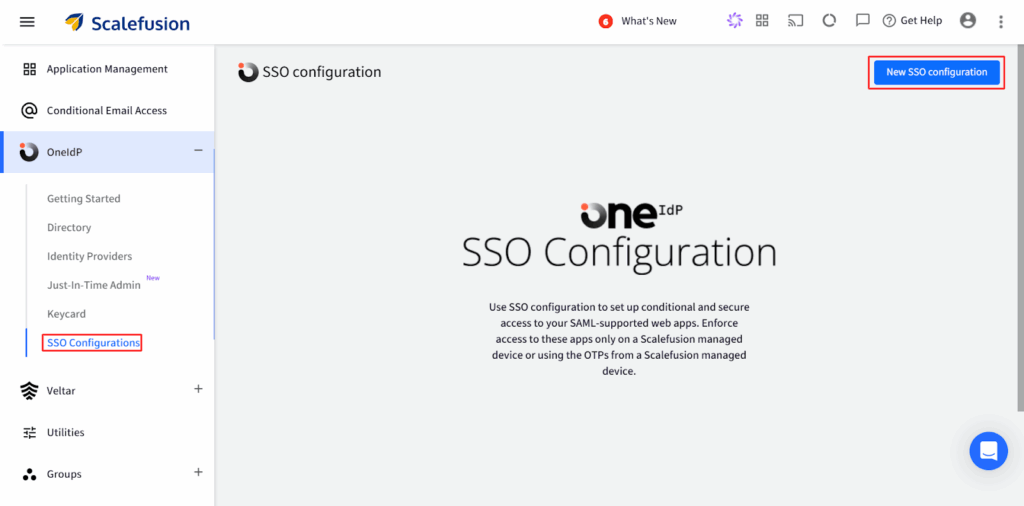
- Logga in på Scalefusion Dashboard → gå till OneIdP > SSO-konfiguration.
- Klicka Ny SSO-konfiguration längst upp till höger.
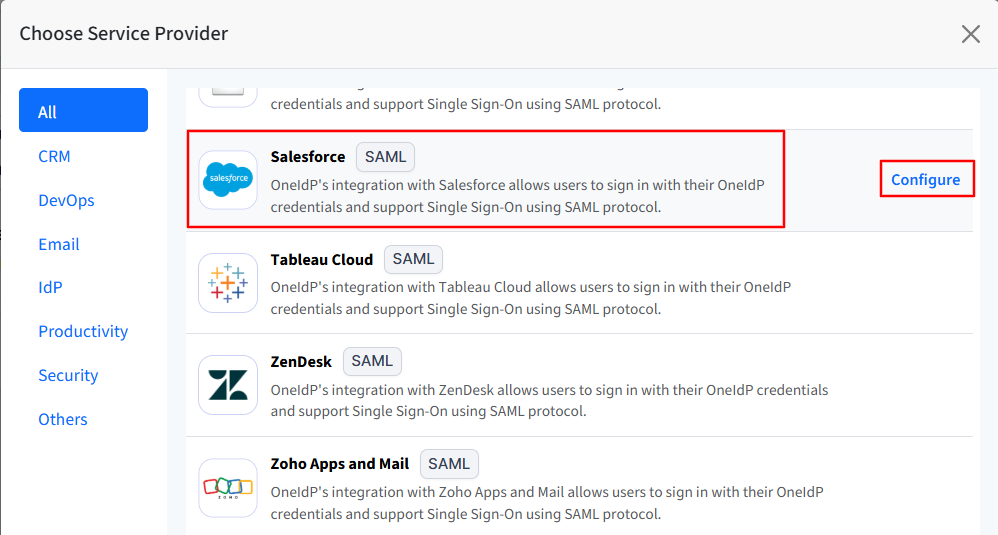
- Sök efter Salesforce, välj det och klicka Inställd.
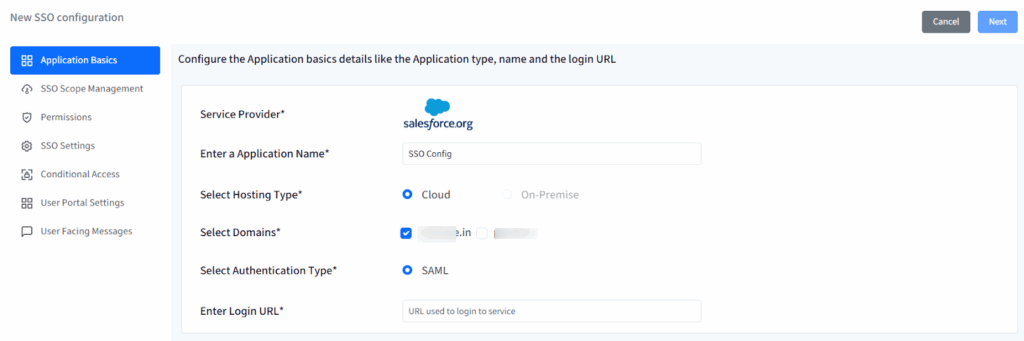
- Installationsguiden öppnas med följande flikar:
- Grunderna i applikationen
- Hantering av SSO-omfattning
- behörigheter
- SSO-inställningar
- Villkorlig tillgång
- Meddelanden mot användaren
- Slutför varje avsnitt ett i taget. Du kan bara gå vidare efter att du har avslutat den aktuella fliken.
Steg 2: Grunderna i applikationen
Ange grundläggande uppgifter för din Salesforce-konfiguration:
- Applikationsnamn: Ange ett namn för att identifiera den här konfigurationen (5–128 tecken).
- Typ av webbhotell: Ställ in automatiskt som cloud.
- domäner: Välj din/dina verifierade OneIdP-domän(er).
- Autentiseringstyp: Ställ in automatiskt som SAML.
- Inloggningsadress: Ange Salesforce-inloggnings-URL:en.
Klicka Nästa när du är klar.
Steg 3: Hantering av SSO-omfattning
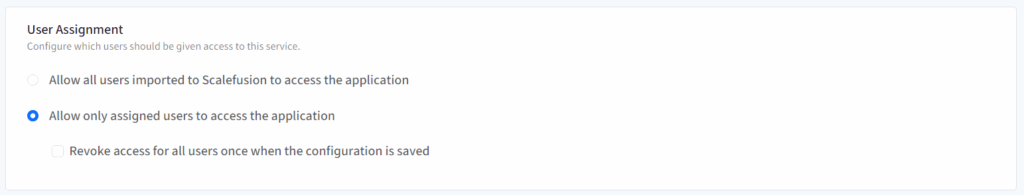
Det här avsnittet definierar vem som kan använda SSO och hur deras sessioner hanteras.
Användartilldelning:
- Tillåt alla användare som importeras till Scalefusion: Ger åtkomst till alla domänanvändare som migrerats till OneIdP.
- Tillåt endast tilldelade användare: Endast användare som tilldelats manuellt kommer att kunna komma åt Salesforce via SSO.
Återkalla åtkomst för alla användare efter att ha sparats:
- Loggar ut alla för närvarande tilldelade användare efter att ändringarna har sparats.
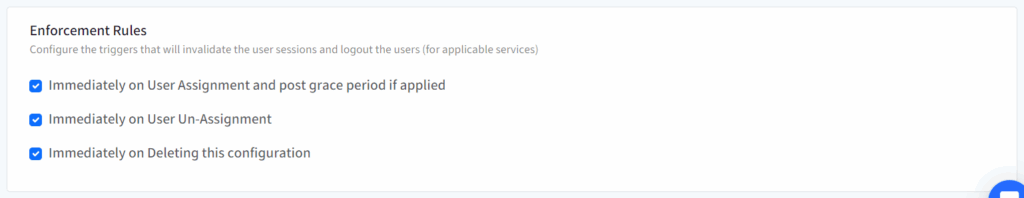
Verkställighetsregler:
- Logga ut vid användartilldelning.
- Logga ut vid borttagning av användarens tilldelning.
- Logga ut när den här SSO-konfigurationen har tagits bort.
Klicka Nästa att fortsätta.
Steg 4: Behörigheter
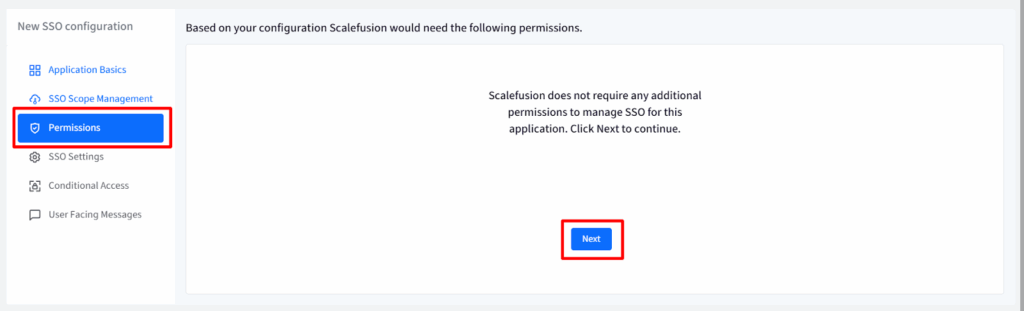
Inga ytterligare behörigheter behövs för Salesforce. Klicka Nästa.
Steg 5: SSO-inställningar
I det här avsnittet kan du konfigurera Salesforce som en tjänsteleverantör och länka den till OneIdP med hjälp av SAML-baserade inställningar.
Konfigurera i Salesforce
- Logga in på din Salesforce-administratörskonsolen → navigera till Inställningar > Öppna avancerade inställningar (detta öppnas i en ny flik).
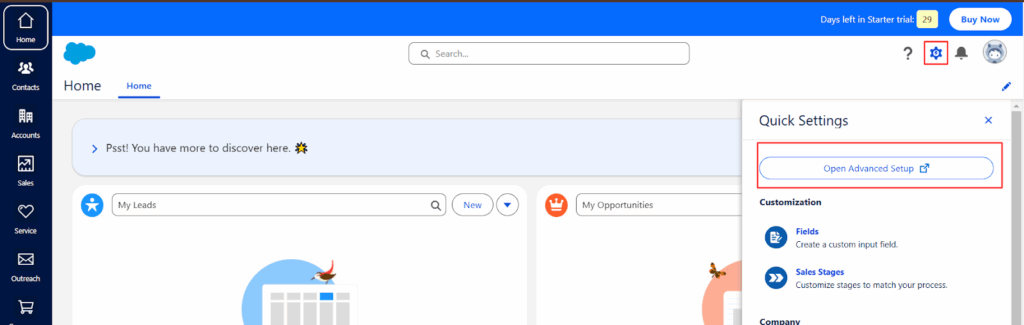
- I den vänstra panelen söker du efter Identitet → klicka Inställningar för enkel inloggning → klicka Nytt under SAML-inställningar för enkel inloggning.
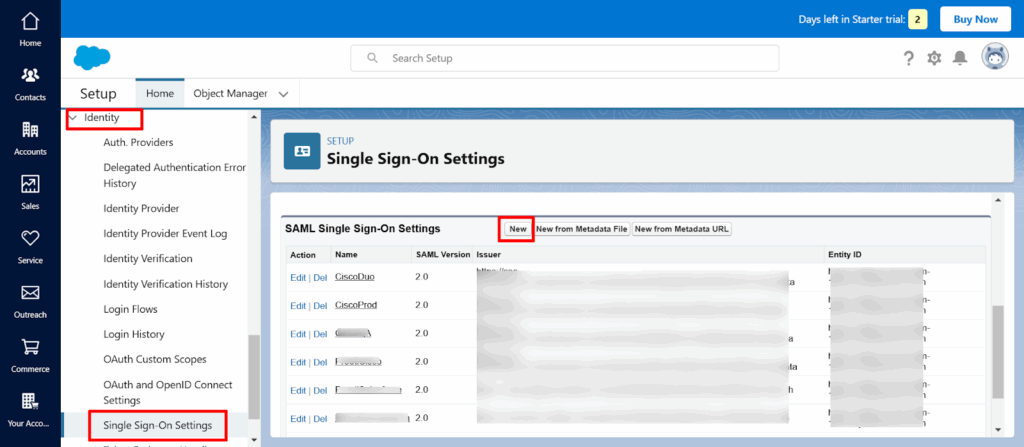
- Ange följande information i SAML-konfigurationsformuläret:
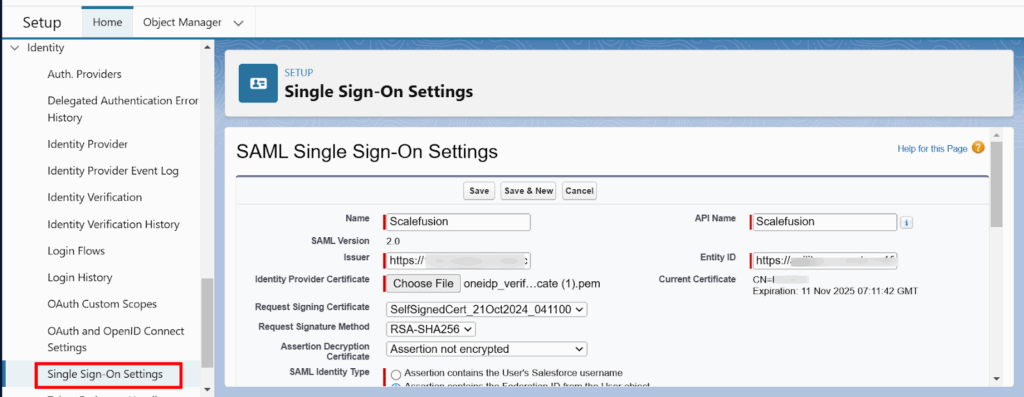
- Namn: Ange ett namn för din konfiguration.
- API-namn: Du kan använda samma namn.
- Utgivare: kopiera OneIdP-enhets-ID / utfärdarens URL från Scalefusion (under SSO-inställningar) och klistra in det här.
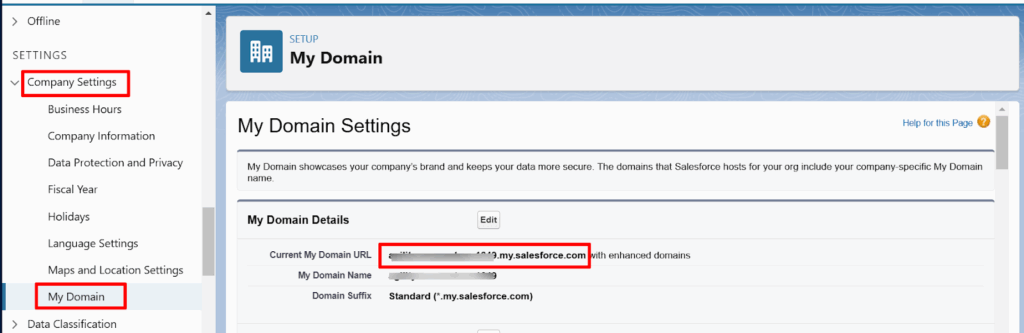
- Enhets-ID: Kopiera din Nuvarande URL för min domän från Salesforce (Inställningar > Företagsinställningar > Min domän) och klistra in det här.
Se till att enhets-ID:t börjar med https://
- Identitetsleverantörscertifikat: ladda ner Verifieringscertifikat från Scalefusion Dashboard (SSO-inställningar) och ladda upp den.
- Inloggnings-URL för identitetsleverantör: kopiera OneIdP SSO-URL från Scalefusion och klistra in den här.
- SAML-identitetstyp: Välja Påståendet innehåller användarens Salesforce-användarnamn.
- Bindning av begäran initierad av tjänsteleverantör: Välja HTTP-omdirigering.
- Kolla upp Enkel utloggning aktiverad.
- URL för enkel utloggning från identitetsleverantör: kopiera OneIdP SLO-URL från Scalefusion och klistra in den här.
- Klicka Spara för att slutföra installationen.
- Återgå till Scalefusion Dashboard och klicka Nästa att fortsätta.
Steg 6: Villkorlig åtkomst
Med villkorlig åtkomst kan du styra hur och från vilka enheter eller webbläsare användare får åtkomst till Salesforce via SSO.
Enhetspolicy
För Android, iOS/iPadOS, Windows, macOS, Linux och ChromeOS, välj:
- Endast om enheten hanteras av Scalefusion: Användare kan endast logga in från hanterade enheter.
- Om enheten är hanterad eller OTP från hanterad enhet:
- Hanterade enheter loggar in direkt.
- Ohanterade enheter kräver engångskod (OTP) från Scalefusion Authenticator-appen på en hanterad enhet.
- Hanterade enheter loggar in direkt.
- Tillåt MFA/OTP via tredjepartsapp eller e-post: Aktiveras endast om flerfaktorautentisering (MFA) är aktiverat i kataloginställningarna.
- Hoppa över lösenord på hanterade enheter: Låter användare på hanterade enheter logga in utan att ange ett lösenord (förutom ChromeOS).
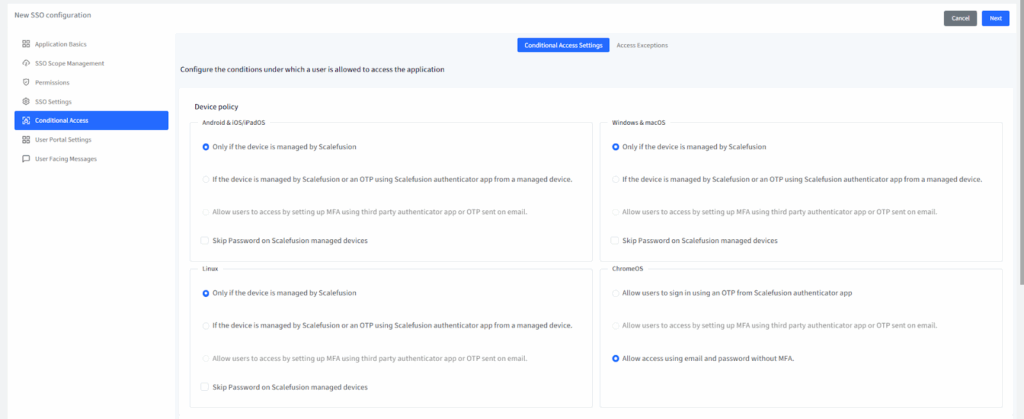
Du kan konfigurera olika enhetsregler för Android/iOS till vänster och Windows/macOS/Linux/ChromeOS till höger.
Webbläsarpolicy
Definiera vilka webbläsare användare kan använda för att komma åt Salesforce:
- Tillåt alla webbläsare (standard), eller
- Begränsa till specifika webbläsare som Chrome, Edge, Safari eller Firefox, med ett minimikrav på version.
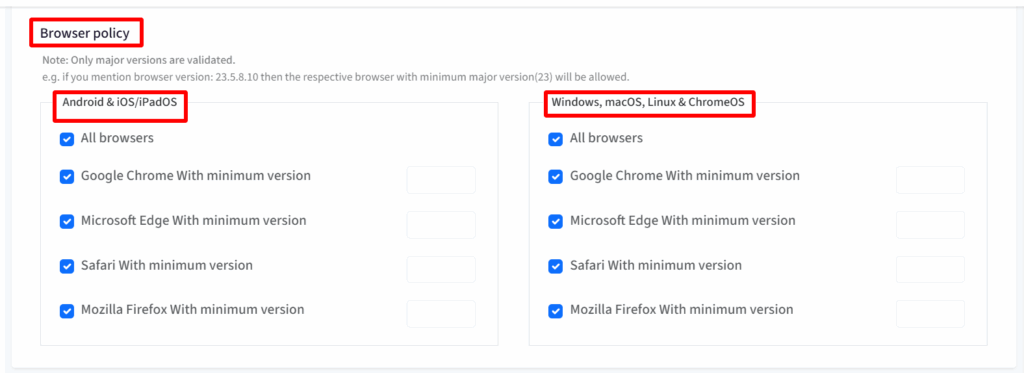
Endast huvudversionsnumret valideras (till exempel tillåter inställningen 23.5.8.10 version 23 och senare).
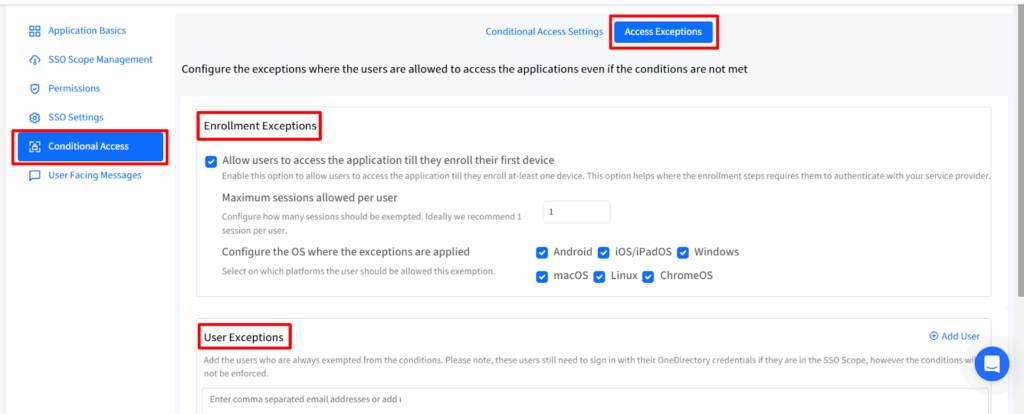
Åtkomstundantag
Du kan tillåta undantag för specifika fall:
- Undantag vid registrering:
- Tillåt användare att logga in tills de registrerar sin första enhet.
- Begränsa antalet tillåtna sessioner per användare (1–3).
- Välj vilka operativsystem den här regeln gäller för.
- Användarundantag:
- Lägg till användarnas e-postadresser eller välj användare som kan hoppa över principer för villkorlig åtkomst.
- Dessa användare behöver fortfarande logga in via OneIdP men kommer inte att blockeras av enhets-/webbläsarbegränsningar.
Klicka Nästa när du är klar.
Steg 7: Meddelanden riktade till användaren
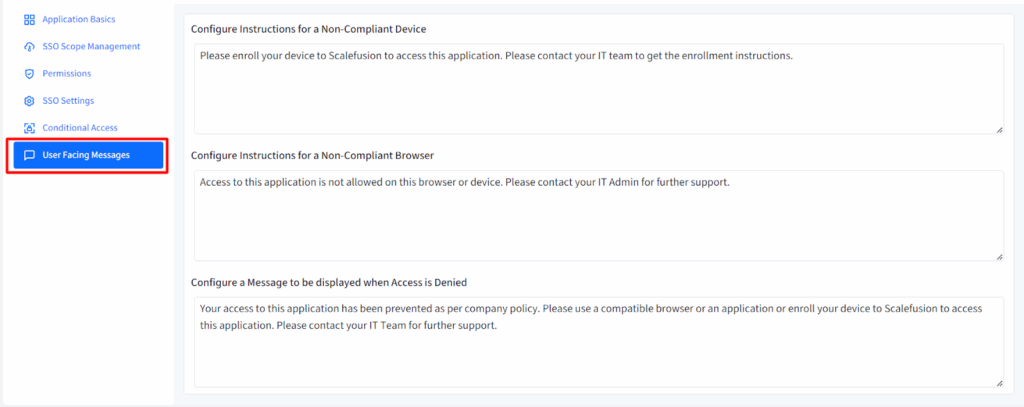
Skapa eller redigera meddelanden som visas för användare när åtkomst nekas eller villkor inte är uppfyllda:
- Icke-kompatibel enhet: Förklara hur man registrerar sin enhet.
- Icke-kompatibel webbläsare: Berätta för användarna vilka webbläsare som stöds.
- Åtkomst nekad: Ett allmänt meddelande för blockerad åtkomst.
Du kan anpassa dessa meddelanden eller använda standardinställningar. Klicka på Spara när du är klar.
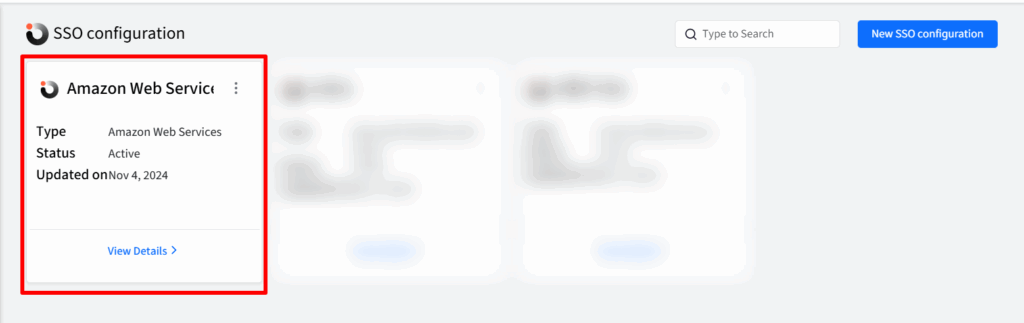
SSO-konfigurationen skapas och listas på sidan SSO-konfiguration som ett separat kort med det namn du har angett. Du kan skapa flera SSO-konfigurationer på samma sätt.
Steg 8: Användarinloggning i Salesforce efter SSO-konfiguration
Innan användare kan logga in måste du aktivera SSO-konfigurationen i Autentiseringskonfiguration.
Aktivera SSO i Salesforce
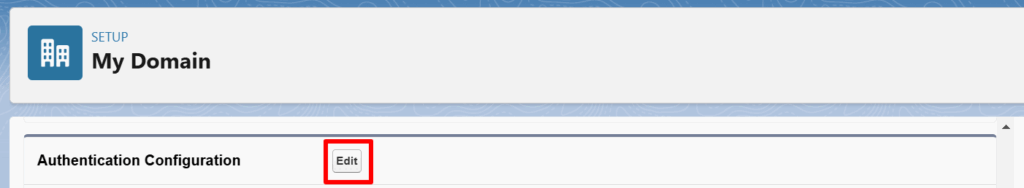
- I Salesforce Admin Console, gå till Inställningar > Företagsinställningar > Min domän.
- Bläddra ner till Autentiseringskonfiguration och klicka Redigera.
- Markera rutan bredvid din SSO-konfiguration under Autentiseringstjänst.
- Se till Typ av inloggningssida är inställd på Standard och Inloggningsformulär är aktiverad.
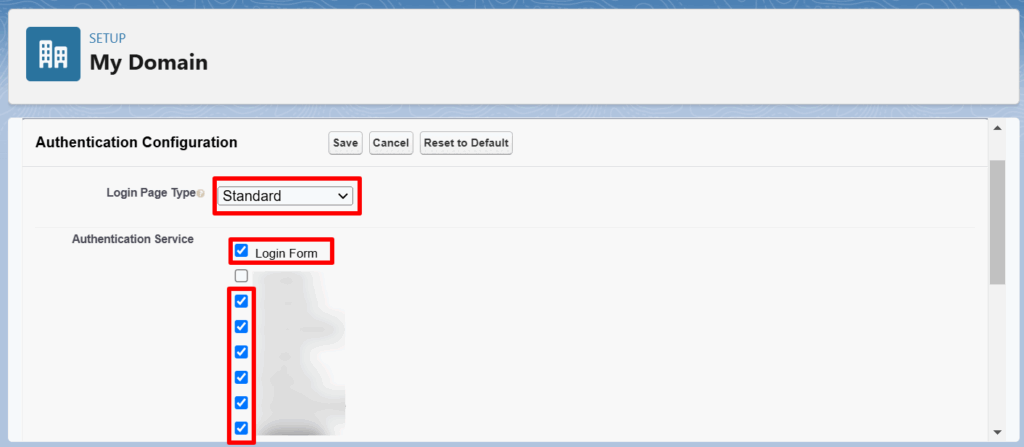
- Klicka Spara.
Detta aktiverar din SSO-konfiguration för inloggning.
Inloggning via SSO
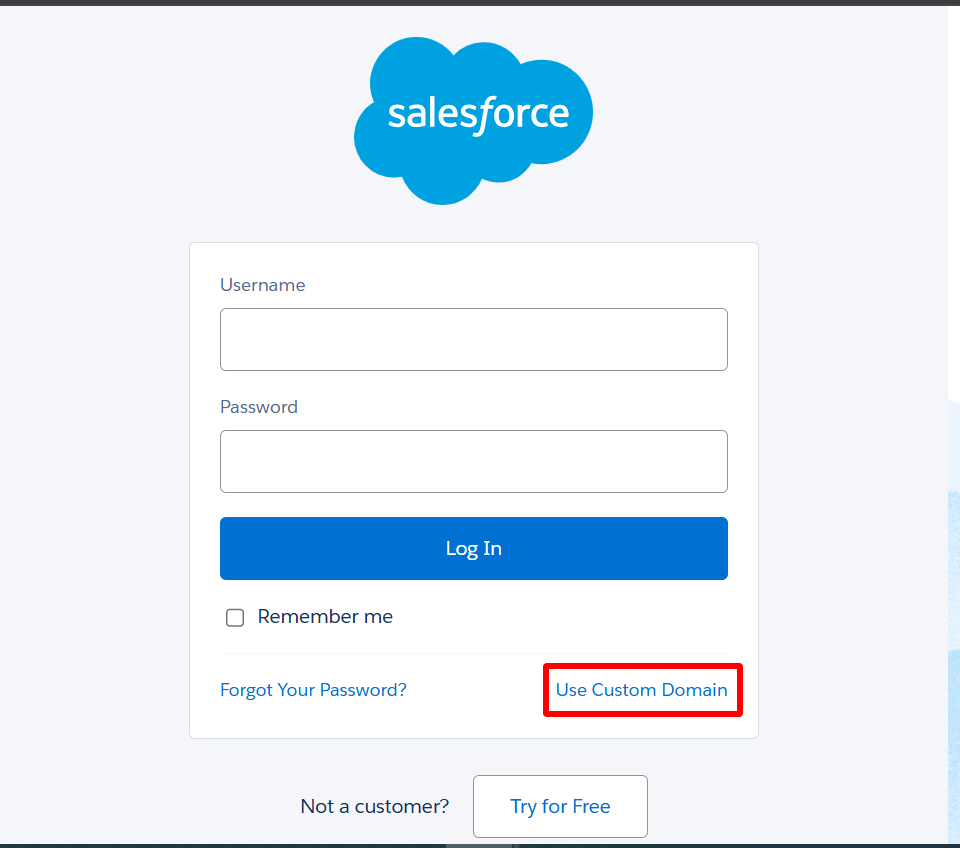
- Gå till Salesforce kunds säkra inloggningssida.
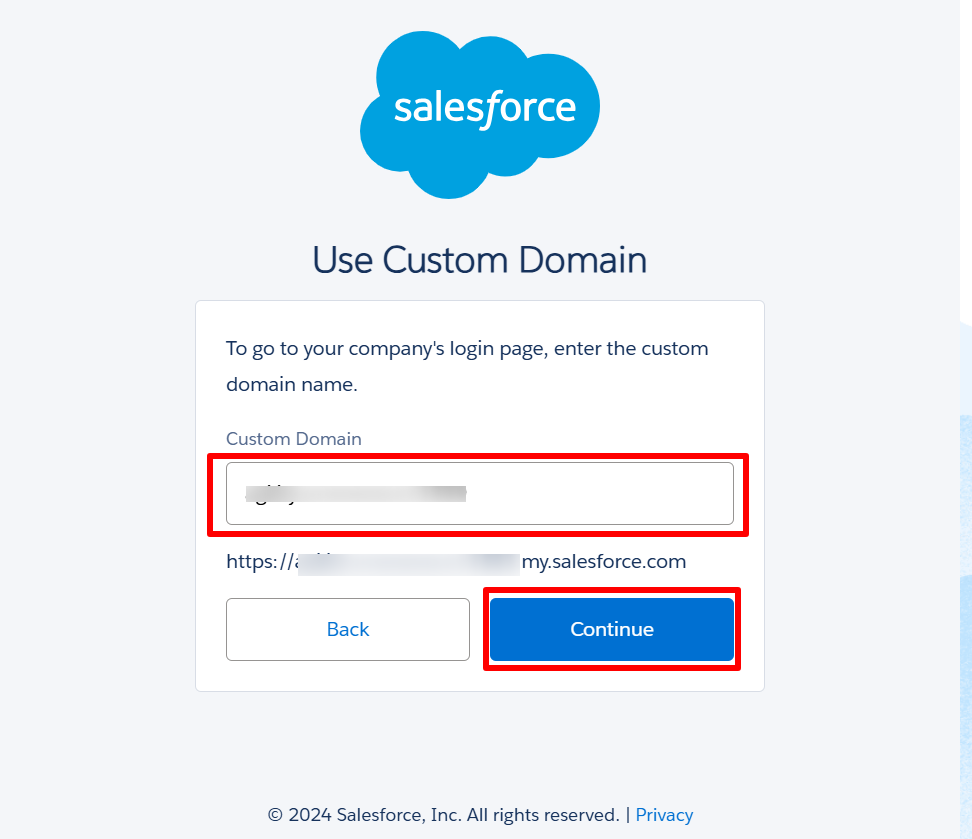
- Klicka Använd anpassad domän.
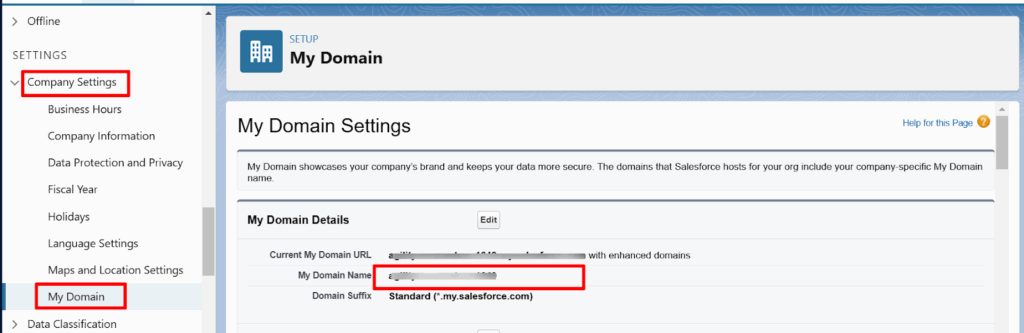
- Ange din företagets anpassade domännamn.
- För att hitta det: Gå till Salesforce Inställningar > Företagsinställningar > Min domänoch kopiera sedan URL:en under Mitt domännamn.
- Klistra in domänen på Salesforce-inloggningssidan och klicka på Fortsätta.
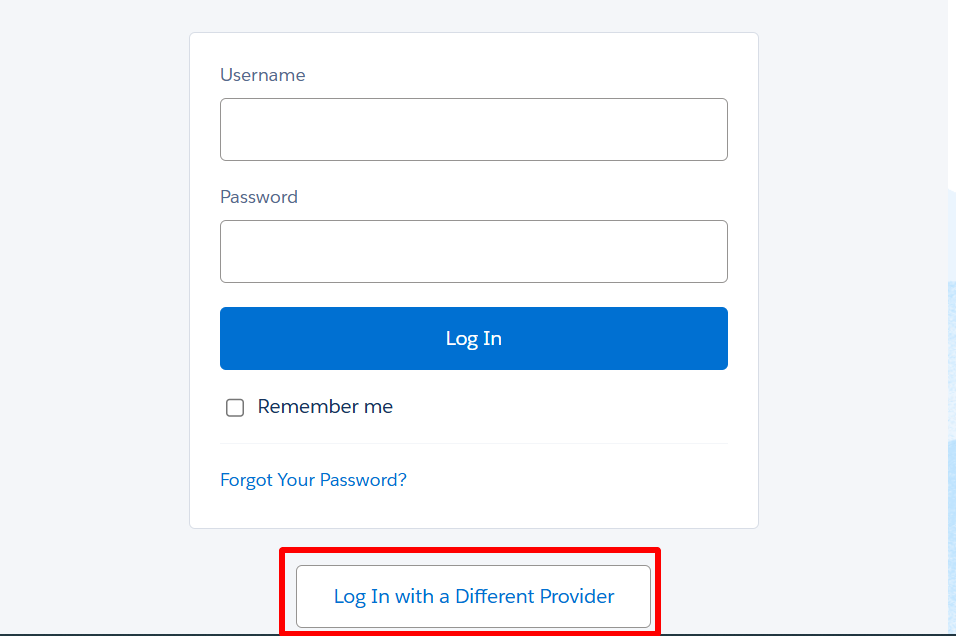
- Klicka på nästa sida Logga in med en annan leverantör.
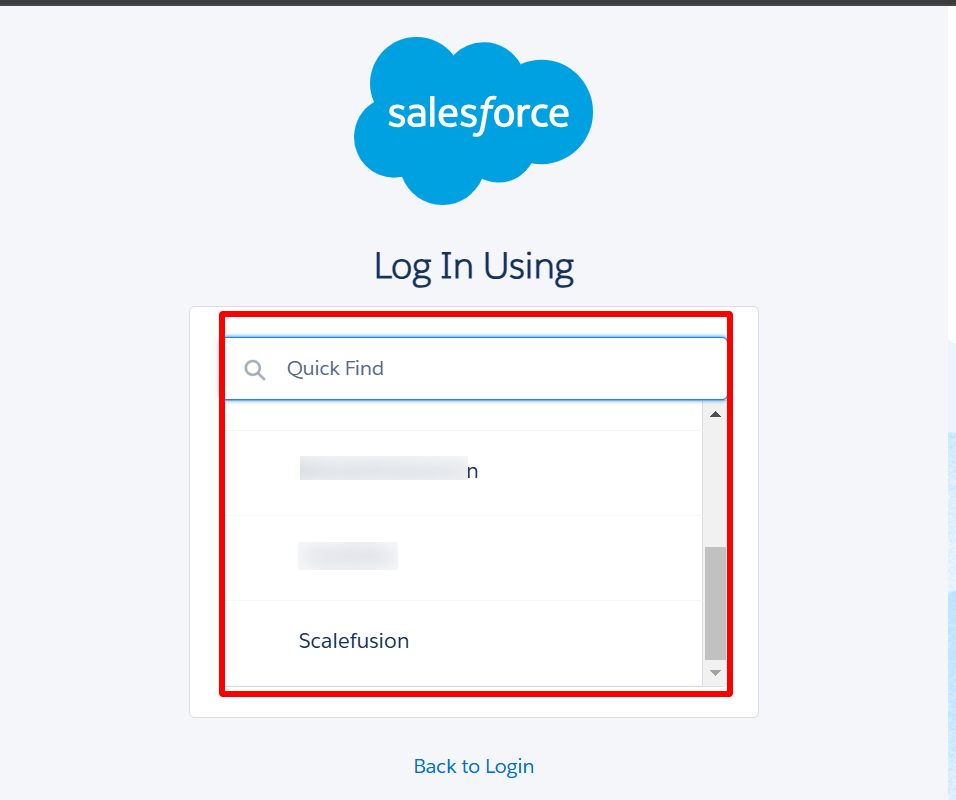
- Välj SSO-konfiguration du skapade tidigare.
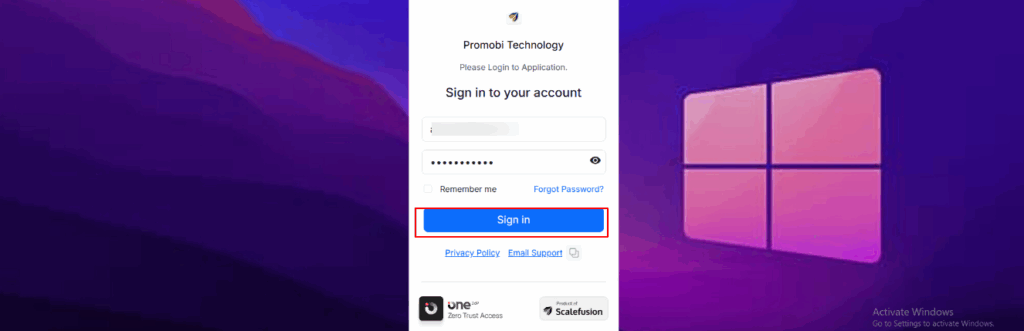
- Du kommer att omdirigeras till OneIdP inloggningssidaAnge dina OneIdP-inloggningsuppgifter (tillagda i både Scalefusion och Salesforce). Klicka på Logga in — du kommer nu att vara inloggad i Salesforce.
Steg 9: Synkronisera användare mellan Scalefusion och Salesforce
Du kan automatiskt synkronisera användare mellan Scalefusion och Salesforce med hjälp av Salesforces inbyggda provisioneringsverktyg.
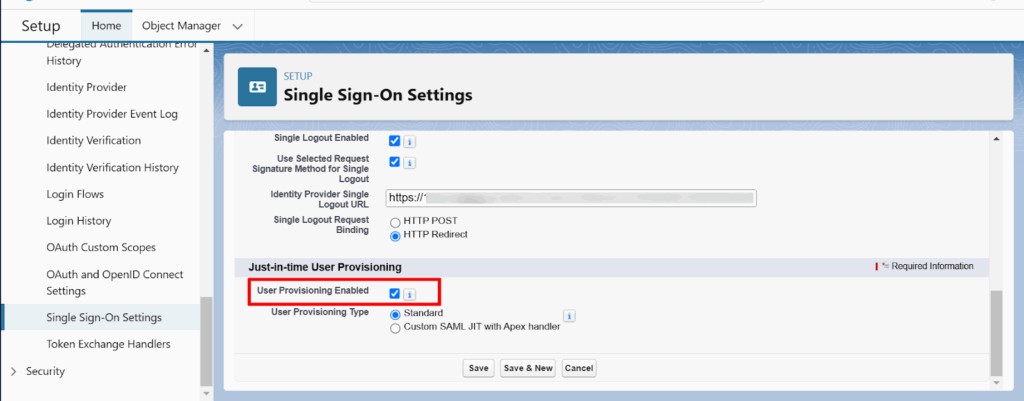
- I Salesforce-administratörskonsolen, Gå till Inställningar > Identitet > Inställningar för enkel inloggning.
- Redigera den befintliga SSO-konfigurationen som du skapade.
- Enligt Just-in-time provisionering, markera rutan för Användaradministration aktiverad.
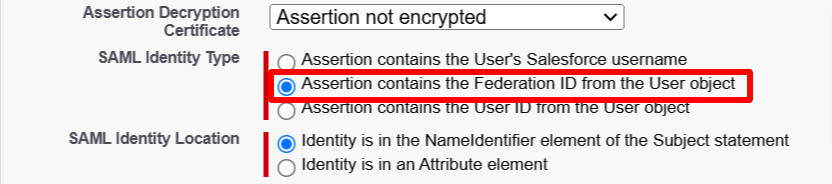
- Välja Påståendet innehåller Federations-ID:t från användarobjektet som SAML-identitetstypen.
- Klicka Spara.
Byt nu till Scalefusion Dashboard:
- Öppna din Salesforce SSO-konfiguration.
- Gå till SSO-inställningar > Anpassade attribut och ange det som krävs anpassade attribut.
Obs: Ocuco-landskapet Profil-ID ska kopieras från Salesforce Admin Console under Administration > Användare > Profiler.
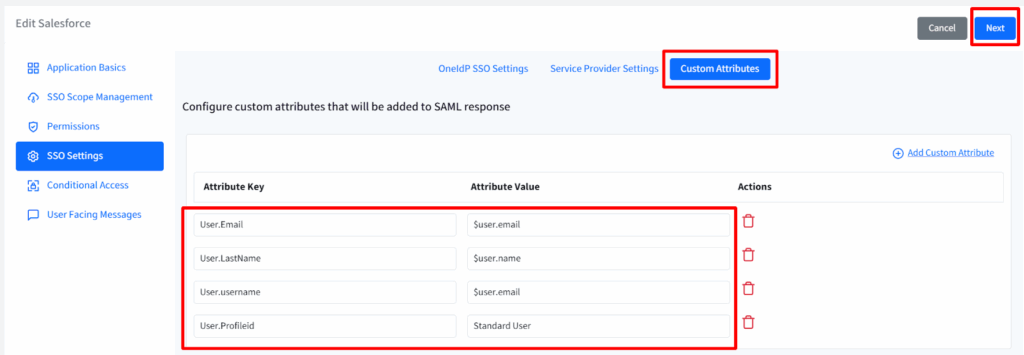
- Spara SSO-konfigurationen.
När en användare nu loggar in på Salesforce med sina OneIdP-inloggningsuppgifter för första gången skapas deras konto automatiskt i Salesforce.

Välj Scalefusion OneIdP för att implementera SSO för Salesforce
I takt med att fler team förlitar sig på Salesforce varje dag har det blivit högsta prioritet att hålla inloggningsåtkomsten säker och enkel. Det är precis vad Scalefusion OneIdP hjälper till med.
När du konfigurerar Salesforce Single Sign-On via OneIdP får dina anställda ett enkelt och säkert sätt att logga in. Istället för att jonglera med lösenord eller oroa sig för osäkra inloggningar kan användare logga in med SSO i Salesforce med hjälp av betrodda inloggningsuppgifter och IT-team kan hantera allt från ett ställe.
Så här gör OneIdP det enklare:
- Lösenordslös inloggning: Användare kan logga in med fingeravtryck, engångskodslösenord eller enhetsförtroende istället för att komma ihåg lösenord.
- Nollförtroendeåtkomst: Endast verifierade användare på säkra enheter kan nå Salesforce.
- Automatisk användarhantering: Nya anställda får åtkomst direkt, och de som slutar förlorar den lika snabbt, inga manuella steg behövs.
- En instrumentpanel för allt: IT kan styra åtkomst till Salesforce och andra appar från en ren och enkel konsol.
- Smart åtkomstpolicyer: Begränsa Salesforce-åtkomst efter plats, enhetstyp eller tid på dygnet för att hålla saker säkrare.
Kortfattat, Scalefusion OneIdP lägger till ett starkt säkerhetslager utan att göra inloggningar komplicerade. Det hjälper dig att snabbt konfigurera Salesforce SSO och skyddar varje inloggning från början till slut. Användare får ett snabbare sätt att komma åt Salesforce, och administratörer får full kontroll utan extra arbete.
Nästa steg
Fler guider för SSO-installation
Vanliga frågor
1. Vad är Salesforce Single Sign-On (SSO)?
Salesforce Single Sign-On (SSO) är en autentiseringsmetod som låter användare komma åt Salesforce med en enda uppsättning företagsuppgifter. Istället för att hantera separata Salesforce-lösenord autentiseras användarna via en centraliserad identitetsleverantör, vilket gör inloggningen enklare och säkrare.
2. Varför aktiverar företag SSO för Salesforce?
Företag gör det möjligt för Salesforce SSO att centralisera användarautentisering, minska lösenordsrelaterade risker och förenkla åtkomsthantering. Det hjälper IT-team att hantera användare mer effektivt samtidigt som säkerheten förbättras i stora team och avdelningar.
3. Fungerar SSO utanför mitt företags brandvägg?
Ja, Salesforce SSO fungerar utanför företagets brandvägg. Eftersom autentisering hanteras via en molnbaserad identitetsleverantör kan användare säkert komma åt Salesforce från vilken plats som helst utan att behöva förlita sig på ett internt nätverk.
4. Hur förbättrar Salesforce SSO den övergripande säkerhetsställningen?
Salesforce SSO förbättrar säkerheten genom att eliminera lösenordsbaserade inloggningar och tillämpa centraliserade autentiseringspolicyer. Detta minskar risken för nätfiske, stöld av autentiseringsuppgifter och obehörig åtkomst samtidigt som IT-teamen får bättre insyn och kontroll över användaråtkomst.
5. Anses Salesforce SSO vara en bästa praxis för CRM-säkerhet?
Ja, Salesforce SSO anses allmänt vara bästa praxis för CRM-säkerhet. Det stärker autentisering, förenklar åtkomstkontroll och stöder moderna säkerhetsramverk, vilket gör det idealiskt för organisationer som förlitar sig på Salesforce för känsliga kund- och affärsdata.

