

Mediile IT moderne detectează sute sau mii de vulnerabilități la nivel de endpoint-uri, aplicații, servere, sarcini de lucru în cloud și infrastructură de rețea. Nevoia momentului a devenit să se decidă care puncte slabe necesită atenție mai întâi, să se remedieze și să se asigure că acestea rămân remediate.
Un proces de gestionare a vulnerabilităților oferă echipelor IT o modalitate practică de a trece de la descoperirea vulnerabilităților la prioritizare, remediere și verificare, în loc să trateze fiecare scanare ca un exercițiu de securitate izolat.
Acest blog explică cum funcționează procesul de gestionare a vulnerabilităților, provocările cu care se confruntă în mod obișnuit echipele și practicile care îl pot face mai eficient.
Ce este un proces de gestionare a vulnerabilităților?
Un proces de gestionare a vulnerabilităților este o abordare continuă pentru identificarea, evaluarea, prioritizarea, remedierea și monitorizarea deficiențelor de securitate în mediul IT al unei organizații.
Spre deosebire de un punct în timp evaluarea vulnerabilității, un proces de gestionare a vulnerabilităților stabilește un ciclu continuu pentru identificarea expunerilor, deciderea care dintre ele justifică acțiuni, abordarea lor și verificarea rezultatelor.
În funcție de domeniul de aplicare al programului, constatările pot include vulnerabilități cunoscute ale software-ului și sistemului de operare, patch-uri lipsă, configurații nesigure, servicii expuse și alte puncte slabe identificate în mediu.
De ce este important un proces de gestionare a vulnerabilităților?
Pe măsură ce organizațiile adaugă continuu aplicații, endpoint-uri și servicii cloud în mediile lor, identificarea și remedierea manuală a fiecărei slăbiciuni devine din ce în ce mai dificilă.
Un proces eficient de gestionare a vulnerabilităților ajută organizațiile să:
- Reduceți expunerea la amenințări cunoscute: Identificarea și abordarea vulnerabilităților limitează oportunitățile pe care atacatorii le pot folosi pentru a compromite sistemele.
- Prioritizarea eforturilor de remediere: Echipele de securitate își pot concentra resursele asupra vulnerabilităților care prezintă cel mai mare risc tehnic și de afaceri, în loc să trateze fiecare constatare în mod egal.
- Îmbunătățiți vizibilitatea activelor: Descoperirea și evaluarea regulată ajută organizațiile să înțeleagă ce sisteme, aplicații și dispozitive sunt prezente în mediile lor.
- Suport pentru programe de securitate și conformitate: Un proces consecvent de gestionare a vulnerabilităților poate ajuta organizațiile să abordeze controalele legate de vulnerabilități, să demonstreze activitatea de remediere și să furnizeze dovezi care susțin cadre și standarde de securitate mai ample, cum ar fi Controale CIS și ISO 27001.
- Consolidarea posturii de securitate în timp: Măsurarea progresului remedierii și a punctelor slabe recurente ajută echipele de securitate să își perfecționeze continuu apărarea.
Procesul de gestionare a vulnerabilităților: Pași cheie
A gestionarea vulnerabilităților este fluxul de lucru structurat pe care organizațiile îl utilizează pentru a descoperi vulnerabilități, a înțelege riscul aferent, a le remedia și a verifica dacă acțiunile corective au avut succes.
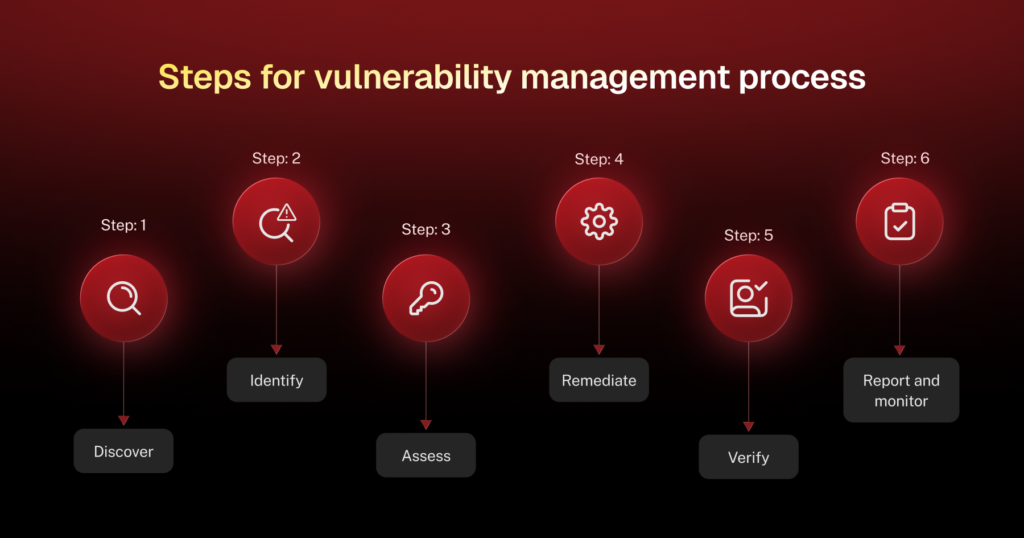
Deși organizațiile își pot structura procesul în mod diferit, acesta urmează, în general, un ciclu de viață continuu care cuprinde următorii pași:
Pasul 1: Descoperiți și inventariați activele
Un proces de gestionare a vulnerabilităților începe cu înțelegerea a ceea ce trebuie protejat. Organizațiile identifică și mențin un inventar al endpoint-urilor, serverelor, aplicațiilor, infrastructurii de rețea, sarcinilor de lucru în cloud și altor sisteme din mediul lor.
Un inventar menținut constant oferă echipelor IT și de securitate o vizibilitate mai bună asupra activelor care necesită protecție. De asemenea, reduce riscul ca sistemele negestionate să rămână în afara evaluărilor regulate ale vulnerabilităților. Inventarele activelor ar trebui, de asemenea, actualizate continuu pe măsură ce sunt implementate sau eliminate sisteme noi.
Pasul 2: Scanați și identificați vulnerabilitățile
Odată ce toate activele sunt identificate, scanerele și instrumente de gestionare a vulnerabilităților le poate evalua pentru puncte slabe precum patch-uri lipsă, versiuni de software vulnerabile, configurații nesecurizate sau vulnerabilități și expuneri comune (CVE) cunoscute.
Scanarea ar trebui să acopere cât mai mult posibil din mediul IT și să aibă loc în mod regulat. În mediile dinamice, bazarea exclusivă pe scanări ocazionale poate lăsa vulnerabilitățile nou introduse neobservate între perioadele de evaluare.
Totuși, detectarea vulnerabilităților în sine nu determină ce ar trebui remediat mai întâi. Constatările trebuie mai întâi evaluate în context.
Pasul 3: Evaluați și prioritizați vulnerabilitățile
Nu fiecare vulnerabilitate reprezintă același nivel de risc. Echipele de securitate pot combina mai multe semnale atunci când decid ce să abordeze mai întâi. Înregistrările CVE oferă identificatori standardizați de vulnerabilitate, iar Sistemul comun de scorare a vulnerabilităților (CVSS) atribuie scoruri de severitate tehnică. Pe de altă parte, Sistemul de predicție a scorului de exploatare (EPSS) estimează probabilitatea exploatării, în timp ce Catalogul CISA al vulnerabilităților exploatate cunoscute (KEV) identifică vulnerabilitățile cu dovezi ale exploatării active.
Aceste semnale devin mai semnificative atunci când sunt luate în considerare alături de factori precum:
- Dacă vulnerabilitatea este exploatată în mod activ
- Cât de ușor îl pot exploata atacatorii
- Criticitatea activului afectat
- Dacă sistemul este conectat la internet
- Datele sau funcțiile de afaceri afectate
- Controalele de securitate existente care reduc riscul
Această abordare bazată pe riscuri împiedică echipele să depună eforturi egale pentru mii de constatări cu consecințe potențiale foarte diferite.
Pasul 4: Remedierea sau atenuarea vulnerabilităților
Dupa vulnerabilitățile au fost prioritizate, echipele trebuie să determine răspunsul adecvat. Remedierea elimină vulnerabilitatea în sine. Aceasta ar putea implica instalarea unui patch de securitate, actualizarea software-ului vulnerabil, corectarea unei configurații sau retragerea unui sistem învechit.
Totuși, uneori remedierea imediată nu este posibilă. Este posibil ca un patch de la furnizor să nu existe încă sau aplicarea unei actualizări ar putea perturba funcționarea unei aplicații critice. În aceste cazuri, organizațiile pot atenua riscul prin măsuri precum segmentarea rețelei, restricții de acces, modificări de configurație sau controale de securitate suplimentare.
Termenele de remediere ar trebui să reflecte riscul real asociat fiecărei vulnerabilități, mai degrabă decât să aplice același termen limită fiecărei probleme.
Pasul 5: Verificarea remedierii
Aplicarea unui patch sau modificarea unei configurații nu înseamnă automat că vulnerabilitatea a fost rezolvată.
Activele afectate ar trebui reevaluate după remediere. Verificarea confirmă că vulnerabilitatea inițială nu mai este prezentă. De asemenea, ajută la identificarea cazurilor în care patch-urile au eșuat, configurațiile au fost aplicate incorect sau remedierea a introdus o altă problemă. Fără acest pas, echipele de securitate pot închide tichetele de vulnerabilitate în timp ce expunerea subiacentă rămâne.
Pasul 6: Raportați și monitorizați continuu
Ciclul de viață al gestionării vulnerabilităților nu se încheie după remediere. Echipele de securitate ar trebui să monitorizeze continuu mediile lor pentru vulnerabilități nou descoperite, urmărind în același timp cât de eficient sunt abordate vulnerabilitățile existente.
Raportarea poate include valori precum timpul mediu de remediere (MTTR), restanțele de remediere, acoperirea scanării și procentul de vulnerabilități critice rezolvate în cadrul acordurilor de nivel de serviciu (SLA) definite. Aceste informații ajută echipele să identifice blocajele, să măsoare îmbunătățirile și să rafineze fluxul de lucru în timp.
Provocările creării unui flux de lucru pentru gestionarea vulnerabilităților
Construirea unui flux de lucru pentru gestionarea vulnerabilităților poate părea simplă, dar menținerea acestuia în mod consecvent într-un mediu IT extins sau în schimbare introduce mai multe provocări.
- Provocare legată de descoperire: Vizibilitate incompletă a activelorActivele necunoscute, negestionate, la distanță sau bazate pe cloud pot rămâne în afara scanărilor de vulnerabilități și pot crea puncte moarte.
- Provocarea descoperirii: Schimbarea mediilor ITPuncte finale, aplicații, sarcini de lucru în cloud și servicii noi pot fi adăugate continuu, ceea ce face ca inventarele statice ale activelor și scanările rare să devină rapid învechite.
- Provocarea de prioritizare: Prea multe constatări de vulnerabilitățiMediile mari pot genera mai multe vulnerabilități decât au echipele de securitate timpul sau resursele necesare pentru a le remedia, ceea ce face ca prioritizarea să fie esențială.
- Dificultatea evaluării: Dificultatea de a determina riscul realUn scor de severitate ridicat nu înseamnă întotdeauna că o vulnerabilitate reprezintă cel mai mare risc pentru o anumită organizație. De asemenea, contează importanța activelor, exploatabilitatea, expunerea și controalele existente.
- Provocarea remedierii: Lacunele în proprietateEchipele de securitate identifică adesea vulnerabilități în timp ce echipele IT, de aplicații, de infrastructură sau DevOps sunt responsabile de rezolvarea lor. O responsabilitate neclare poate întârzia remedierea.
- Provocarea remedierii: Perturbarea operaționalăAplicarea de patch-uri sau actualizarea sistemelor critice poate necesita testare, ferestre de întreținere sau verificări ale compatibilității aplicațiilor înainte ca modificările să poată fi implementate în siguranță.
- Provocare operațională: Resurse de securitate limitateMenținerea unei scanări continue, triarea constatărilor, coordonarea remedierilor și validarea soluțiilor pot necesita expertiză tehnică semnificativă și capacitate operațională.
- Provocarea validării: Rezultate fals pozitive și constatări zgomotoaseRezultatele scanării pot necesita uneori o validare suplimentară înainte ca echipele de securitate să poată determina dacă o vulnerabilitate afectează într-adevăr un anumit activ.
Cele mai bune practici pentru o procedură eficientă de gestionare a vulnerabilităților
O procedură matură de gestionare a vulnerabilităților devine mai eficientă atunci când următoarele activități sunt integrate în operațiunile IT și de securitate zilnice, mai degrabă decât sunt tratate ca exerciții de scanare izolate.
- Mențineți un inventar precis al activelor: Mențineți un inventar actualizat al hardware-ului, software-ului, endpoint-urilor, serverelor, resurselor cloud și altor infrastructuri. Activele necunoscute echipelor de securitate pot rămâne, de asemenea, în afara evaluărilor de vulnerabilități.
- Prioritizarea se face în funcție de risc, nu doar de gravitate: Evitați să remediați automat vulnerabilitățile doar pe baza scorului CVSS. În schimb, combinați scorul cu importanța activelor, expunerea și impactul potențial asupra afacerii. Acest lucru oferă echipelor o imagine mai clară asupra vulnerabilităților care merită atenție imediată.
- Definiți responsabilitatea pentru remediere și SLA-urile: Fiecare vulnerabilitate ar trebui să aibă un proprietar clar pentru remediere. Organizațiile pot stabili, de asemenea, SLA-uri bazate pe risc. De exemplu, vulnerabilitățile exploatate activ care afectează sistemele critice ar trebui, în general, să primească ținte de remediere mai rapide decât vulnerabilitățile cu risc scăzut de pe sistemele izolate.
- Scanare continuă sau la o frecvență adecvată: Scanarea o dată sau de două ori pe an nu poate oferi o imagine exactă a unui mediu IT în continuă schimbare. Folosiți evaluări recurente sau continue acolo unde este practic. Ajustați frecvența scanării în funcție de importanța activelor și de cât de rapid se schimbă mediul.
- Automatizează activitățile repetitive: Acolo unde este posibilă, automatizarea poate reduce munca repetitivă la scanarea vulnerabilităților, crearea de tichete, implementarea de patch-uri, fluxurile de lucru pentru remediere și raportare. În practică, aceste activități pot fi gestionate de diferite instrumente de securitate, operațiuni IT și gestionare a endpoint-urilor care lucrează împreună. Acest lucru permite echipelor de securitate să petreacă mai mult timp investigând problemele cu risc ridicat.
- Mențineți echipele de securitate și IT aliniate: Gestionarea vulnerabilităților nu trebuie să fie o acțiune a unui singur om. Securitatea poate identifica și prioritiza vulnerabilitățile, în timp ce operațiunile IT, echipele de infrastructură, proprietarii de aplicații și dezvoltatorii efectuează remedierea. Fluxurile de lucru partajate, regulile de proprietate și procesele de escaladare ajută la prevenirea trecerii vulnerabilităților între echipe.
- Verificați fiecare remediere: Nu considerați o vulnerabilitate rezolvată doar pentru că a fost implementat un patch sau o modificare de configurație. Rescanați sau reevaluați sistemele afectate pentru a confirma că remedierea a reușit și că vulnerabilitatea nu mai este prezentă.
- Folosește informațiile actuale despre vulnerabilități și amenințări: Informațiile despre vulnerabilități se modifică pe măsură ce exploatările devin disponibile și atacatorii încep să vizeze anumite puncte slabe. Combinarea constatărilor scanerului cu bazele de date actualizate despre vulnerabilități, informații despre exploatările cunoscute și informații despre amenințări face ca prioritizarea să fie mai receptivă la riscurile din lumea reală.
- Urmăriți valori semnificative: Indicatorii de gestionare a vulnerabilităților ar trebui să arate dacă procesul reduce efectiv riscul. Echipele pot monitoriza măsuri precum timpul de remediere, vulnerabilitățile critice rezolvate în cadrul SLA-ului, restanțele privind vulnerabilitățile, acoperirea activelor, vulnerabilitățile recurente și reducerea generală a riscurilor. Urmărirea acestor tendințe în timp poate dezvălui unde procesele necesită îmbunătățiri.
Consolidați procesul de gestionare a vulnerabilităților, de la descoperire până la remediere
Procesul de gestionare a vulnerabilităților nu se rezumă doar la rularea scanărilor și generarea unei liste de puncte slabe. Valoarea sa constă în crearea unui proces repetabil pentru identificarea vulnerabilităților, înțelegerea riscului acestora, prioritizarea a ceea ce necesită atenție, coordonarea remedierii și verificarea dacă sistemele afectate au fost abordate.
Veltar Software de gestionare a vulnerabilităților ajută la reducerea acestei diferențe între detectare și remedierea eficientă. Prin intermediul acesteia, echipele IT și de securitate pot descoperi vulnerabilități la endpoint-urile Windows și macOS compatibile, pot evalua și prioritiza constatările folosind severitatea, exploatabilitatea, informațiile despre amenințări și contextul endpoint-urilor și pot remedia dispozitivele afectate. De asemenea, echipele pot urmări starea remedierii și expunerea rămasă, creând un flux de lucru mai conectat de la detectarea vulnerabilităților până la rezolvare.



