

Pencegahan kehilangan data titik akhir (DLP) ialah pendekatan keselamatan yang membantu organisasi mengesan, memantau dan mencegah data sensitif daripada disalin, dikongsi, dimuat naik, dicetak atau dipindahkan daripada peranti titik akhir tanpa kebenaran. Ia melindungi maklumat perniagaan merentasi komputer riba, desktop, peranti mudah alih dan storan boleh tanggal dengan menguatkuasakan dasar yang mengurangkan risiko kebocoran data, ancaman orang dalam, pendedahan tidak sengaja dan ketidakpatuhan.
Poin-poin utama
DLP Endpoint membantu organisasi menghalang data sensitif daripada meninggalkan peranti terurus melalui aplikasi, storan, rangkaian atau tindakan pengguna yang tidak dibenarkan.
- Apa yang dimaksudkan dengan DLP Titik Akhir: Pencegahan Kehilangan Data Endpoint memantau dan mengawal cara data sensitif diakses, disalin, dipindahkan atau dikongsi daripada komputer riba, desktop dan peranti mudah alih.
- Mengapa Ia Perkara: Titik akhir ialah titik kebocoran data yang biasa berlaku, terutamanya dengan kerja jarak jauh, penggunaan USB, muat naik awan, tangkapan skrin, aplikasi yang tidak diurus dan tindakan pekerja yang tidak disengajakan.
- Bagaimana Ia Berfungsi: DLP Endpoint menggunakan dasar untuk mengesan data sensitif, menyekat tindakan berisiko, memaklumkan pasukan IT dan merekod insiden untuk siasatan dan pelaporan pematuhan.
- Kawalan Kekunci untuk Digunakan: Dasar DLP yang kukuh harus merangkumi penyekatan USB, sekatan papan klip, kawalan pemindahan fail, peraturan akses aplikasi, penguatkuasaan penyulitan dan pengecualian berasaskan pengguna.
- Faedah Perniagaan: DLP titik akhir yang berkesan mengurangkan risiko orang dalam, menyokong pematuhan, melindungi harta intelek dan memberikan pasukan IT keterlihatan yang lebih baik ke dalam pergerakan data merentasi peranti.
Data tidak lagi berada di dalam dinding pejabat. Ia bergerak melalui komputer riba pada Wi-Fi rumah, fail yang dikongsi melalui aplikasi sembang, dokumen yang disegerakkan merentasi akaun awan dan peranti yang bergerak antara rumah, lapangan terbang, ruang kerja bersama dan lokasi pelanggan. Kemudahan ini bagus untuk produktiviti, tetapi tidak begitu bagus untuk keselamatan.
Hari ini, risiko terbesar sering datang dari titik akhir, iaitu peranti yang menjadi tumpuan pekerja. Satu muat naik yang salah, satu pemindahan tanpa kebenaran atau satu komputer riba yang hilang boleh mendedahkan maklumat sensitif yang tidak mampu hilang oleh perniagaan.
Di sinilah Pencegahan Kehilangan Data Titik Akhir (DLP) menjadi penting. Ia melindungi data terus dari sumbernya: peranti.
Dalam panduan ini, kami akan menghuraikan apa itu DLP titik akhir, cara ia berfungsi, mengapa organisasi memerlukannya, ciri-ciri yang penting, cabaran pelaksanaan dan amalan terbaik untuk melakukannya dengan betul.
Apakah DLP Titik Akhir?
Pencegahan Kehilangan Data Endpoint (DLP) ialah lapisan keselamatan yang terletak terus pada peranti seperti komputer riba, desktop dan juga peranti mudah alih serta melindungi maklumat sensitif daripada terlepas dengan cara yang tidak sepatutnya. Daripada hanya bergantung pada tembok api rangkaian atau penapis awan, DLP endpoint menumpukan pada tempat tepat di mana kebanyakan data dikendalikan: titik akhir.
Anggapkannya sebagai pengawal digital yang memberi perhatian kepada bagaimana fail bergerak pada peranti. Ia memerhatikan perkara yang sering diabaikan oleh orang ramai, seperti:
- Menyalin fail syarikat ke pemacu USB
- Menghantar dokumen melalui emel ke peti masuk peribadi “sekadar untuk menyelesaikan kerja kemudian”
- Memuat naik hamparan ke aplikasi storan awan yang tidak diluluskan
- Mencetak laporan sensitif
- Menyeret folder sulit ke lokasi yang tidak sepatutnya disimpan
Matlamatnya bukanlah untuk menyekat produktiviti, tetapi untuk memastikan maklumat peribadi kekal sulit. Endpoint DLP memerhatikan tindakan ini dalam masa nyata dan boleh campur tangan serta-merta sama ada dengan menyekat tindakan, menyulitkan fail, memberi amaran kepada pengguna atau memaklumkan IT.
Secara ringkasnya: DLP Endpoint menghalang data sensitif daripada bocor, sama ada tindakan itu tidak sengaja atau disengajakan.
Bagaimanakah DLP Titik Akhir berfungsi?
DLP Endpoint berjalan secara senyap di latar belakang setiap peranti, memerhatikan bagaimana maklumat sensitif dikendalikan dan campur tangan apabila sesuatu kelihatan berisiko. Daripada hanya bergantung pada kawalan rangkaian, ia berfungsi secara langsung pada titik di mana data dicipta dan digunakan.
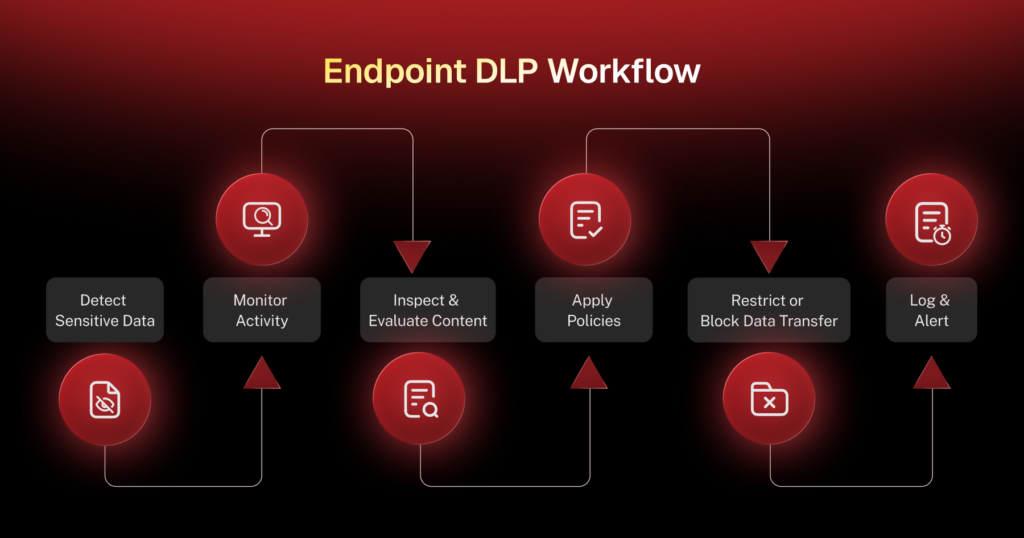
Beginilah cara ia biasanya berfungsi secara terperinci:
1. Ia memantau aktiviti pengguna
Endpoint DLP mengawasi tindakan harian seperti menyalin teks, menyeret fail, mengambil tangkapan skrin, mencetak dokumen, memuat naik lampiran atau memasang pemacu USB. Matlamatnya bukanlah untuk mengintip pekerja, tetapi untuk memahami bila data sensitif dipindahkan dengan cara yang mungkin membahayakannya.
2. Ia memeriksa kandungan sebenar
Ejen DLP menganalisis apa yang ada di dalam fail tersebut dan bukannya sekadar mengimbas nama fail atau kata kunci. Ia mencari corak seperti butiran pelanggan, rekod kewangan, nombor kad kredit, pengecam peribadi atau sebarang jenis data tersuai yang ditandakan oleh organisasi anda sebagai sensitif.
3. Ia menggunakan dasar keselamatan yang betul
Sebaik sahaja sistem mengenali data sensitif, ia akan menyemak apa yang cuba dilakukan oleh pengguna dengannya. Dasar menentukan sama ada sesuatu dibenarkan, dihadkan atau memerlukan perlindungan tambahan. Peraturan ini boleh semudah "jangan salin fail ini ke pemacu USB" atau selengkapnya seperti "benarkan muat naik hanya ke akaun awan yang diluluskan".
4. Ia menyekat, memberi amaran atau mengalihkan tindakan berisiko
Jika seseorang cuba melakukan sesuatu yang melanggar peraturan seperti menghantar e-mel hamparan sulit ke peti masuk peribadi, DLP titik akhir boleh bertindak balas dengan segera. Bergantung pada dasar, ia mungkin:
- Sekat tindakan sepenuhnya
- Beri amaran kepada pengguna sebelum mereka meneruskan
- Sulitkan fail secara automatik
- Maklumkan kepada pasukan IT atau keselamatan
Ini memberikan organisasi fleksibiliti untuk membimbing pengguna dan bukan sekadar menghentikan mereka.
5. Ia melindungi data semasa transit
Setiap kali maklumat berpindah dari peranti ke aplikasi awan, pemacu luaran, e-mel atau platform pesanan, DLP titik akhir menyemak pemindahan tersebut. Fail sensitif boleh disulitkan atau dihadkan daripada keluar sepenuhnya, bergantung pada keperluan situasi.
6. Ia berfungsi dalam talian dan luar talian
Sama ada komputer riba berada di Wi-Fi rumah, hotspot awam atau di luar talian sepenuhnya semasa dalam perjalanan, DLP titik akhir terus menguatkuasakan peraturan. Perlindungan tidak hilang apabila rangkaian berubah.
7. Ia merekodkan semuanya untuk keterlihatan
Setiap tindakan, percubaan yang disekat atau pencetus dasar direkodkan. Log ini membantu pasukan IT menyiasat isu, memahami corak dan mengukuhkan dasar dari semasa ke semasa.


Bagaimanakah penyelesaian DLP titik akhir membantu dalam melindungi data sensitif?
DLP titik akhir mengukuhkan keselamatan data dengan memberikan pasukan IT keterlihatan tentang cara maklumat disimpan, digunakan dan dikongsi merentasi peranti. Ia mengesan tindakan berisiko dalam masa nyata dan menguatkuasakan kawalan yang menghalang data sensitif daripada meninggalkan organisasi secara tidak sengaja atau melalui penyalahgunaan. Beginilah cara ciri terasnya menyumbang kepada perlindungan maklumat anda secara terperinci:
1. Penemuan dan pengelasan data
Untuk melindungi data sensitif, anda mesti tahu di mana ia berada. DLP Endpoint mengimbas peranti untuk mengenal pasti maklumat sensitif seperti:
- Maklumat peribadi yang boleh dikenal pasti (PII)
- Butiran kewangan
- Rekod kesihatan
- Kod sumber
- Dokumen dalaman
Sebaik sahaja dikesan, sistem akan mengklasifikasikan atau melabelkan fail-fail ini supaya dasar keselamatan yang sesuai boleh digunakan.
2. Pemantauan masa nyata
DLP Endpoint sentiasa memerhatikan cara pengguna berinteraksi dengan maklumat, termasuk:
- Tindakan salin/tampal
- Printing
- Memuat naik fail dalam talian
- Lampiran e-mel
- Penggunaan pemacu luaran
- Pemindahan fail melalui aplikasi pemesejan
Pemantauan masa nyata ini membantu mengesan aktiviti berisiko sebaik sahaja ia berlaku.
3. Penguatkuasaan dasar
Dasar menentukan apa yang dibenarkan atau tidak dibenarkan dilakukan oleh pengguna dengan fail sensitif. Dasar Pencegahan Kehilangan Data boleh secara automatik:
- Sekat pemindahan USB
- Hadkan muat naik ke aplikasi yang tidak diketahui
- Sulitkan fail sensitif
- Beri amaran kepada pengguna sebelum tindakan berisiko
- Pastikan hanya aplikasi yang diluluskan sahaja yang mengendalikan data sulit
Kawalan ini memastikan peraturan keselamatan digunakan secara konsisten merentasi semua titik akhir.
4. Pemeriksaan kandungan
Daripada hanya menyemak nama fail atau sambungan, endpoint DLP memeriksa kandungan sebenar di dalam fail termasuk e-mel, PDF, dokumen dan juga imej untuk mengesan maklumat sensitif yang memerlukan perlindungan.
5. Perlindungan luar talian
Keselamatan data tidak seharusnya bergantung pada sambungan internet. Endpoint DLP terus menguatkuasakan dasar walaupun:
- VPN dimatikan
- Peranti ini di luar talian
- Pengguna berada di luar rangkaian syarikat
Ini amat berharga untuk pekerja jarak jauh atau mudah alih.
6. Kawalan USB dan periferi
Peranti luaran menimbulkan risiko utama kebocoran data. Titik akhir Penyekatan USB DLP membolehkan pentadbir membenarkan, menyekat atau menyekat peranti persisian seperti:
- Pemacu USB
- Cakera keras luaran
- Pencetak
- Peranti Bluetooth
- Perkongsian rangkaian
Ini memastikan data tidak meninggalkan peranti melalui saluran yang tidak dipantau.
Apakah faedah melaksanakan penyelesaian DLP titik akhir
DLP Endpoint bukan sahaja mencegah kebocoran data, malah ia juga menambah baik cara organisasi beroperasi, memantau risiko dan mengurus maklumat. Berikut ialah pecahan nilai sebenar yang dibawanya dengan lebih jelas dan tidak berulang:
1. Keterlihatan berterusan terhadap aktiviti data
DLP Endpoint memberikan pasukan keselamatan tahap keterlihatan yang hampir mustahil untuk dicapai secara manual. Ia menunjukkan:
- fail mana yang mengandungi maklumat sensitif
- bagaimana pekerja berinteraksi dengan mereka
- di mana data bergerak
- aplikasi mana yang terlibat
Kejelasan ini membantu mengenal pasti tabiat berisiko, penggunaan IT yang tersembunyi dan pergerakan data yang luar biasa lama sebelum ia bertukar menjadi insiden.
2. Kawalan yang lebih kukuh ke atas pengendalian data harian
Daripada bertindak balas selepas sesuatu yang tidak kena, DLP titik akhir secara proaktif membimbing cara data sensitif digunakan. Ia menguatkuasakan peraturan untuk menyalin, mencetak, memuat naik dan berkongsi, memastikan setiap interaksi mematuhi dasar keselamatan tanpa memperlahankan kerja yang sah.
3. Mengurangkan risiko pelanggaran yang mahal
Kebanyakan pelanggaran bermula dengan tindakan kecil yang tidak disedari seperti muat naik yang salah, fail yang disalin, folder yang dikongsi. Endpoint DLP menghentikan kesilapan ini dalam masa nyata. Dengan menyekat tindakan yang tidak selamat pada peringkat peranti, ia mengurangkan kemungkinan kehilangan data, denda kawal selia dan usaha pemulihan yang mahal.
4. Keselamatan yang dibawa bersama pengguna
Pekerja hari ini bekerja dari rumah, kafe, lapangan terbang, ruang kerja bersama dan tempat tumpuan awam. Endpoint DLP memastikan perlindungan aktif di mana-mana sahaja dan tidak bergantung pada rangkaian korporat atau VPN. Malah peranti luar talian kekal dilindungi sehingga ia disambungkan semula.
5. Operasi IT yang lebih lancar
Dengan DLP merekodkan setiap tindakan dan menggunakan dasar secara automatik:
- Pasukan IT meluangkan lebih sedikit masa menyiasat insiden
- amaran menjadi lebih bermakna
- tugasan berulang menjadi automatik
Ini membebaskan IT untuk memberi tumpuan kepada penambahbaikan proaktif dan bukannya penyelesaian masalah yang berterusan.
6. Reputasi jenama dan kepercayaan pelanggan yang lebih kukuh
Pelanggan dan rakan kongsi mengharapkan perniagaan melindungi maklumat mereka. Endpoint DLP mengurangkan kemungkinan kebocoran tidak sengaja atau pendedahan tanpa kebenaran, membantu syarikat mengekalkan kepercayaan dan mengelakkan kerosakan reputasi.

Apakah cabaran melaksanakan DLP Endpoint
Walaupun DLP titik akhir berkuasa, melaksanakan penyelesaian DLP terbaik memerlukan perancangan yang teliti dengan betul. Setiap organisasi menghadapi campuran peranti, aliran kerja dan tingkah laku pengguna yang unik. Berikut adalah cabaran yang paling biasa:
- Kepelbagaian peranti: Pasukan moden menggunakan pelbagai jenis peranti seperti komputer riba Windows, mesin macOS, desktop Linux, Chromebook, tablet dan telefon pintar peribadi. Setiap platform bertindak secara berbeza, dan memastikan dasar berfungsi secara konsisten merentasi platform tersebut boleh menjadi sukar. Ini menjadi lebih mencabar dalam BYOD persekitaran di mana IT tidak mengawal perkakasan sepenuhnya.
- Pematuhan manusia: Dasar terbaik pun gagal jika pekerja mengabaikannya. Sesetengah pengguna mungkin cuba memintas sekatan, melumpuhkan ejen atau menggunakan aplikasi yang tidak dibenarkan hanya untuk "menyelesaikan sesuatu." DLP titik akhir yang berjaya memerlukan komunikasi, latihan dan penjelasan yang jelas supaya orang ramai memahami mengapa peraturan tersebut wujud.
- Isu integrasi dan prestasi: DLP Endpoint berjalan terus pada peranti pengguna, jadi penyelesaian yang tidak dioptimumkan dengan baik boleh memperlahankan sistem, mengganggu aplikasi atau mewujudkan masalah keserasian. Mengimbangi perlindungan yang kukuh dengan pengalaman pengguna yang baik adalah penting untuk memastikan penggunaan yang lancar.
- Penciptaan dasar yang kompleks: Peraturan DLP mesti mencapai keseimbangan yang betul. Jika dasar terlalu ketat, pekerja akan rasa disekat. Jika terlalu lembut, data sensitif akan terlepas tanpa disedari. Mewujudkan peraturan yang berkesan dan fleksibel memerlukan masa, eksperimen dan penalaan berterusan.
- Menguruskan amaran: Penyelesaian DLP yang baru digunakan sering menghasilkan limpahan amaran.
Tanpa pengelasan dan automasi yang betul, pasukan keselamatan boleh menjadi terbeban dengan cepat. Penalaan ambang yang teliti, mengurangkan bunyi bising dan menetapkan keutamaan adalah penting untuk mengelakkan keletihan berjaga-jaga. - Penskalaan merentasi pasukan besar: Seiring dengan perkembangan organisasi, begitu juga dengan jumlah peranti, data dan acara. Pelaksanaan berskala besar memerlukan automasi, keterlihatan dan pelaporan yang kukuh bagi memastikan sistem kekal terurus dan bukannya menjadi beban operasi yang lain.
DLP Titik Akhir vs. DLP Rangkaian vs. DLP Awan: Perbezaan utama dijelaskan
Mari kita lihat pendekatan DLP yang berbeza bergantung pada tempat data disimpan, diakses dan dipindahkan, jenis penguatkuasaan dan kes penggunaan yang paling sesuai.
| Faktor Perbandingan | DLP titik akhir | DLP rangkaian | DLP awan |
|---|---|---|---|
| Fokus utama | Melindungi data secara langsung pada peranti pengguna fizikal seperti komputer riba, desktop dan telefon bimbit. | Memeriksa data yang bergerak merentasi rangkaian korporat, gerbang web dan pelayan e-mel. | Mengamankan data dalam storan awan, platform IaaS dan aplikasi SaaS. |
| Keadaan data | Data semasa disimpan (storan setempat) dan Data sedang digunakan (huruf besar skrin, papan keratan, percetakan). | Data bergerak (sempadan rangkaian lintasan trafik). | Semua keadaan: Data tidak bergerak (repositori awan), sedang bergerak (muat naik) dan sedang digunakan. |
| Apa yang dipantau | Tindakan pengguna setempat (penyalinan USB, percetakan, penyimpanan fail setempat yang tidak disulitkan, muat naik pelayar). | Trafik web keluar, e-mel korporat, pemindahan FTP dan protokol rangkaian yang tidak disulitkan. | Panggilan API, kebenaran perkongsian fail awan, penyepaduan aplikasi pihak ketiga dan muat naik awan. |
| Penguatkuasaan biasa | Menyekat penulisan USB, menghentikan pencetakan, menyekat muat naik setempat dan memberi amaran kepada pengguna. | Menyekat penghantaran e-mel, menjatuhkan paket rangkaian atau mengalihkan trafik ke portal selamat. | Membatalkan pautan perkongsian awam, mengkuarantin fail, mengubah kebenaran fail dan mengautomasikan penyulitan. |
| Kaedah pelaksanaan | Ejen perisian tempatan dipasang pada setiap sistem pengendalian. | Peralatan fizikal/maya, pelayan ICAP atau gerbang web selamat (SWG). | Integrasi API dengan penyedia awan atau dalam talian melalui CASB (Broker Keselamatan Akses Awan). |
| Titik buta | Peranti tanpa ejen dipasang (cth., telefon BYOD peribadi). | Trafik yang disulitkan (melainkan penyahsulitan SSL aktif) dan pekerja jarak jauh di luar rangkaian. | Data dimuat turun ke mesin tempatan yang berada di luar talian sepenuhnya. |
| Paling sesuai untuk | Melindungi pasukan teragih, pekerja jarak jauh dan mencegah kecurian data fizikal. | Pejabat korporat berpusat, pusat data legasi dan pematuhan e-mel. | Organisasi yang bergantung pada SaaS (Slack, M365, Salesforce) dan infrastruktur awan (AWS, Azure). |
Juga telah membaca: DLP Rangkaian vs DLP Titik Akhir: Perbezaan dijelaskan
Cara melaksanakan DLP Endpoint: Amalan terbaik
Pelaksanaan DLP titik akhir yang berjaya memerlukan lebih daripada sekadar memasang ejen. Amalan terbaik berikut membantu organisasi mengelakkan perangkap dan membina strategi perlindungan data yang matang:
1. Tentukan dasar yang jelas dan latih pekerja
Mulakan dengan mewujudkan dasar mudah dan langsung yang menjelaskan dengan jelas apa yang pengguna boleh dan tidak boleh lakukan dengan data sensitif. Contoh dunia sebenar membantu orang ramai memahami jangkaan. Latihan memastikan pekerja tahu cara bekerja mengikut peraturan dan bukannya menentangnya.
2. Gunakan alat automasi
Automasi mengurangkan tekanan ke atas pasukan IT dengan mengendalikan tugas berulang seperti pengelasan data, pengesanan insiden dan triaj amaran. Analisis tingkah laku berkuasa AI dapat mengenal pasti corak luar biasa seperti pergerakan fail yang mencurigakan dengan lebih pantas berbanding semakan manual.
3. Laksanakan prinsip sifar kepercayaan
DLP Endpoint berfungsi paling baik apabila digabungkan dengan Kepercayaan Sifar asas:
- Hadkan keistimewaan kepada hanya apa yang diperlukan
- Sahkan pengguna dan peranti secara berterusan
- Anggap setiap tindakan sebagai berpotensi berisiko
- Anggap tiada peranti yang dipercayai secara lalai
Ini mengurangkan kesan akaun atau peranti yang dicerobohi.
4. Lakukan audit dan kemas kini secara berkala
Ancaman sentiasa berubah, jadi dasar tidak boleh kekal statik. Audit berkala memastikan:
- Peraturan masih sepadan dengan aliran kerja perniagaan sebenar
- Lokasi data sensitif tidak berubah
- Ejen DLP berfungsi dengan lancar
- Risiko baharu ditangani dengan cepat
Kemas kini memastikan sistem sejajar dengan ancaman semasa dan keperluan organisasi.
5. Mulakan dengan fungsi berisiko tinggi
Jabatan yang mengendalikan maklumat sensitif setiap hari seperti kewangan, perundangan, sumber manusia, penyelidikan dan pembangunan (R&D) atau khidmat pelanggan harus dilindungi terlebih dahulu. Pelancaran berperingkat ini membantu IT mengumpulkan maklum balas, memperhalusi dasar dan meningkatkan skala secara beransur-ansur tanpa mengganggu operasi.
Lindungi titik akhir anda dengan Veltar Endpoint DLP
Ketika pasukan bekerja merentasi lokasi dan peranti yang berbeza, data sensitif bergerak melalui banyak titik akhir setiap hari. Fail dicipta, diedit, dikongsi atau dipindahkan pada komputer riba, peranti peribadi dan sistem jauh. Tanpa kawalan yang betul, pergerakan ini boleh mewujudkan jurang di mana maklumat terlepas tanpa disedari.
An Penyelesaian DLP titik akhir membantu menutup jurang tersebut dengan memantau cara data digunakan pada peranti itu sendiri. Ia mengawasi tindakan seperti menyalin, memuat naik atau memindahkan fail dan memastikan ia mematuhi dasar organisasi anda. Matlamatnya mudah: menghalang maklumat sensitif daripada meninggalkan peranti dengan cara yang tidak sepatutnya.
Scalefusion Veltar menyelesaikan cabaran ini dengan membawa kecerdasan, konteks dan automasi ke dalam perlindungan titik akhir. Daripada hanya bergantung pada peraturan statik, Veltar memahami cara pengguna berinteraksi dengan data, bagaimana rupa tingkah laku biasa dan bila sesuatu tindakan kelihatan berisiko atau tidak kena pada tempatnya.
Apakah yang ditawarkan oleh Veltar Endpoint DLP?
Veltar menyediakan lapisan perlindungan data moden dan adaptif merentasi semua titik akhir. Ia menggabungkan ejen ringan dengan penguatkuasaan dasar pintar untuk mengamankan data tanpa mengganggu cara orang ramai bekerja.
Inilah kesannya kepada persekitaran anda:
- Memantau data sensitif merentasi titik akhir: Mengesan fail sulit yang disimpan secara setempat atau dicipta semasa kerja harian.
- Menyekat pemindahan dan muat naik yang mencurigakan: Menghentikan percubaan tanpa kebenaran untuk menghantar e-mel fail, memuat naiknya ke aplikasi awan atau memindahkannya ke luar saluran yang diluluskan.
- Mengawal USB, Bluetooth dan peranti luaran: Menghalang data daripada disalin ke pemacu boleh tanggal atau peranti tanpa wayar tanpa kebenaran.
- Menguatkuasakan peraturan penyulitan dan keselamatan secara automatik: Memastikan fail sensitif kekal disulitkan, walaupun dipindahkan atau dinamakan semula.
- Mengesan ancaman orang dalam dengan konteks tingkah laku: Mengenal pasti aktiviti luar biasa seperti pemindahan fail besar, penyalinan pantas dan akses di luar waktu pejabat sebelum ia meningkat.
- Berfungsi dengan lancar dalam talian dan luar talian: Perlindungan berterusan walaupun di kapal terbang, rangkaian awam atau komputer riba luar talian.
- Merekod setiap tindakan untuk audit dan pematuhan: Memberikan pasukan keselamatan keterlihatan yang jelas tentang siapa yang melakukan apa, bila dan mengapa.
- Berintegrasi dengan Scalefusion UEM untuk keselamatan bersepadu: Postur peranti, pematuhan dan DLP berfungsi bersama untuk mewujudkan lapisan pertahanan tunggal yang padu.
Kebanyakan kehilangan data bukan berlaku kerana penggodam, ia berlaku kerana tindakan manusia seharian. Veltar memastikan detik-detik tersebut tidak bertukar menjadi insiden. Ia menyimpan maklumat sensitif di tempat yang sepatutnya, melindungi peranti yang bergerak ke mana-mana dan memberikan pasukan IT keterlihatan yang mereka perlukan.
Soalan Lazim
1. Apakah perbezaan antara DLP dan DLP Titik Akhir?
DLP ialah pendekatan perlindungan data yang luas yang merangkumi maklumat merentasi rangkaian, aplikasi awan dan sistem storan. Endpoint DLP hanya memberi tumpuan kepada peranti pengguna seperti komputer riba dan telefon bimbit, mengawal cara data disalin, dikongsi atau dipindahkan.
2. Apakah fungsi DLP Endpoint?
DLP Endpoint memantau cara data sensitif digunakan pada peranti. Ia menyekat tindakan seperti menyalin ke pemacu USB, menghantar fail secara luaran atau memuat naik data ke akaun awan peribadi dan memberi amaran kepada pasukan IT apabila peraturan dilanggar.
3. Apakah tiga jenis DLP?
Tiga jenis utama ialah DLP Rangkaian (melindungi data semasa transit), DLP Titik Akhir (melindungi data pada peranti) dan DLP Awan (melindungi data dalam aplikasi awan dan alat SaaS).
4. Adakah DLP Endpoint sesuai untuk perniagaan kecil atau hanya perusahaan besar?
DLP Endpoint berguna untuk organisasi dari semua saiz. Perniagaan kecil selalunya mendapat manfaat paling banyak kerana kebocoran data tunggal boleh menyebabkan kerosakan yang serius. Banyak penyelesaian kini menawarkan harga fleksibel untuk pasukan yang lebih kecil.
5. Bolehkah Endpoint DLP mencegah kehilangan data daripada aplikasi awan seperti Google Drive dan OneDrive?
Ya. Banyak penyelesaian DLP Endpoint memantau cara fail bergerak antara peranti dan aplikasi awan. Ia boleh menyekat, memberi amaran atau menyulitkan fail apabila pengguna cuba memuat naik data sensitif ke akaun awan atau platform storan yang tidak diluluskan.

