

Le migliori soluzioni SSO aiutano le organizzazioni a semplificare e proteggere l'accesso degli utenti, consentendo ai dipendenti di effettuare il login una sola volta e accedere a diverse applicazioni aziendali senza dover ripetere l'accesso. Queste piattaforme migliorano la produttività, riducono l'affaticamento da password, rafforzano la sicurezza delle identità e offrono ai team IT un controllo centralizzato su autenticazione, accesso alle app, autorizzazioni utente e applicazione delle policy su applicazioni cloud, web e aziendali.
Punti chiave
Le migliori soluzioni SSO semplificano l'accesso alle applicazioni aziendali, riducono i rischi legati alle password e offrono ai team IT un controllo centralizzato su autenticazione, identità degli utenti e politiche di accesso.
- Dare priorità al supporto per un'ampia integrazione: Scegli un provider SSO che supporti standard come SAML, OAuth 2.0 e OpenID Connect e che si integri senza problemi con le directory esistenti, le applicazioni cloud e i sistemi legacy.
- Combina l'SSO con l'autenticazione forte: L'autenticazione a più fattori, l'accesso senza password, la biometria e l'autenticazione basata sul rischio contribuiscono a prevenire accessi non autorizzati anche quando le credenziali dell'utente sono compromesse.
- Applicare le politiche di accesso contestualizzate: L'accesso condizionale basato sulla configurazione del dispositivo, sulla posizione, sul browser, sulla rete, sul ruolo dell'utente e sul comportamento di accesso consente alle organizzazioni di bloccare i tentativi di accesso rischiosi senza interrompere l'attività degli utenti legittimi.
- Automatizzare il ciclo di vita dell'utente: Il provisioning automatizzato, l'accesso basato sui ruoli e la deprovisioning immediata riducono il carico amministrativo e garantiscono che i dipendenti ricevano solo l'accesso necessario per svolgere le proprie mansioni.
- Valutare la scalabilità e l'esperienza utente: La soluzione SSO ideale dovrebbe offrire prestazioni affidabili, accesso semplice con un solo clic, funzionalità self-service, audit centralizzato e sufficiente flessibilità per supportare utenti e applicazioni futuri.
I migliori provider di SSO nel 2026 stanno risolvendo tre problemi principali: accesso frammentato, crescente numero di attacchi basati sulle credenziali e scarsa esperienza utente su sistemi cloud e on-premise. Supportano standard come SAML, OIDC e SCIM, offrono solide opzioni di autenticazione a più fattori (MFA) e forniscono un controllo centralizzato delle policy su migliaia di endpoint.
| Usa caso | Fornitore SSO consigliato | Perché è una buona soluzione |
|---|---|---|
| Ideale per la gestione unificata di endpoint e identità. | ScalefusionOneIdP | Integra SSO, MFA, accesso condizionale e attendibilità del dispositivo con UEM per una gestione sicura degli accessi. |
| Ideale per le grandi imprese | Okta | Integrazioni applicative complete, gestione del ciclo di vita e funzionalità di gestione delle identità di livello aziendale. |
| Ideale per la sicurezza con autenticazione a più fattori (MFA-first). | CiscoDuo | Autenticazione multifattoriale robusta con implementazione semplice e accesso sicuro alle applicazioni. |
| Ideale per imprese ibride e regolamentate | PingUno | Supporta l'autenticazione adattiva, la gestione delle identità e gli ambienti ibridi. |
| Ideale per la gestione di directory nel cloud. | Salta nuvola | Integra servizi di directory cloud, gestione dei dispositivi e SSO in un'unica piattaforma. |
| Ideale per le organizzazioni che utilizzano ambienti Microsoft. | ID Microsoft Entra | Integrazione nativa con Microsoft 365, Azure e le policy di accesso condizionale. |
| Ideale per chi ha un'identità professionale privilegiata. | Identità della forza lavoro CyberArk | Ideale per le organizzazioni che necessitano di una gestione degli accessi privilegiati in aggiunta all'SSO (Single Sign-On). |
| Ideale per implementazioni legacy e on-premise | ID sicurezza RSA | Supporta le aziende con infrastrutture tradizionali e requisiti di autenticazione forte. |
| Ideale per implementazioni IAM altamente personalizzabili | Piattaforma di identità ForgeRock | Piattaforma di gestione delle identità flessibile per casi d'uso complessi relativi all'identità aziendale e dei clienti. |
| Ideale per piccole e medie imprese | OneLogin | Sistema SSO di facile implementazione con integrazione di directory e funzionalità di gestione degli utenti. |
Che si tratti di modernizzare infrastrutture obsolete o di standardizzare le identità in un modello zero-trust, questi provider offrono molto più della semplice comodità. Garantiscono efficienza operativa e risultati di sicurezza più solidi. Questa guida analizza le 10 migliori soluzioni SSO leader di mercato nel 2026, concentrandosi su funzionalità, affidabilità e predisposizione per le aziende.
Ma prima di passare all'elenco, affrontiamo una domanda fondamentale: cos'è esattamente il Single Sign-On?
Cos'è il Single Sign-On (SSO)?
Accesso singolo (SSO) È un metodo di autenticazione che consente agli utenti di accedere a più applicazioni con un unico set di credenziali di accesso. Funziona centralizzando l'accesso tramite un provider di identità affidabile, che verifica l'utente e concede l'accesso su tutte le piattaforme. Per gli utenti, significa meno accessi e meno affaticamento da password. Per i team IT e di sicurezza, significa un controllo più rigoroso, una gestione semplificata e una riduzione del rischio derivante da password deboli o riutilizzate. Se la tua organizzazione utilizza più applicazioni, l'SSO è uno dei modi più rapidi per migliorare sia l'esperienza utente che il livello di sicurezza.
In questo blog esamineremo alcuni dei migliori fornitori SSO disponibili nel 2026. Parleremo anche dell'importanza dell'integrazione SSO-MDM.

Come abbiamo selezionato questi fornitori di SSO
I provider SSO presenti in questo elenco sono stati valutati in base alle funzionalità più importanti per gli amministratori IT e i team di sicurezza. La nostra valutazione ha preso in considerazione i seguenti fattori:
- Standard di autenticazione come SAML, OpenID Connect (OIDC), OAuth 2.0 e WS-Federation.
- Funzionalità di sicurezza, tra cui autenticazione a più fattori (MFA), autenticazione senza password, accesso condizionale e autenticazione adattiva.
- Gestione del provisioning e del ciclo di vita degli utenti tramite SCIM, Active Directory, LDAP e integrazioni con directory cloud.
- Integrazione delle applicazioni con le più diffuse applicazioni SaaS, strumenti aziendali e piattaforme enterprise.
- Scalabilità e flessibilità di implementazione per organizzazioni di diverse dimensioni, inclusi ambienti cloud, ibridi e on-premise.
- Funzionalità di sicurezza del dispositivo e dell'endpoint, ove applicabili, come la fiducia nel dispositivo e le politiche di accesso consapevoli dell'endpoint.
- Facilità di implementazione e amministrazione, inclusa la gestione centralizzata delle policy e un'esperienza utente ottimale.
- Reputazione sul mercato, recensioni dei clienti, trasparenza dei prezzi e adozione da parte delle aziende.
Le 10 migliori soluzioni SSO per migliorare la tua sicurezza
In un sistema di autenticazione tradizionale, agli utenti viene richiesto di inserire le proprie credenziali (una combinazione di nome utente/ID utente e password) per ogni applicazione o sistema separato a cui desiderano accedere. Con SSO, un utente deve autenticarsi solo una volta con un provider di identità centrale e quindi può accedere a più sistemi o applicazioni configurati per fidarsi del provider di identità.
Esistono molti strumenti SSO sul mercato. Tuttavia, abbiamo selezionato alcune delle migliori soluzioni Single Sign-On che le aziende devono prendere in considerazione nel 2026 per migliorare la propria sicurezza e la gestione degli accessi.
1. ScalefusionOneIdP


Scalefusion OneIdP è uno dei migliori soluzione di accesso singolo (SSO). per le organizzazioni che necessitano di flessibilità, accesso federato su più sistemi di identità. Progettato per supportare ambienti cloud-first e ibridi, consente agli utenti di accedere una sola volta e in modo sicuro a tutte le app approvate, indipendentemente dal fatto che siano gestite tramite Google, Microsoft Entra, Okta o Active Directory locale.
OneIdP si distingue per il suo accesso condizionale basato sul browser. Consente ai team IT di applicare regole di accesso in base alla versione del browser, all'indirizzo IP, alla rete Wi-Fi o al tipo di dispositivo, aggiungendo un livello di zero trust ancor prima dell'avvio del Single Sign-On (SSO). Questo è particolarmente utile per bloccare tentativi di accesso rischiosi da dispositivi non gestiti o obsoleti, senza la necessità di un agente endpoint completo.
Gli utenti accedono a tutte le app tramite un portale unificato e possono autenticarsi tramite OTP o MFA, a seconda del dispositivo o del profilo di rischio. Grazie al supporto per SAML, OAuth2 e OpenID Connect, OneIdP si integra facilmente sia con i sistemi legacy che con le moderne piattaforme SaaS. È una scelta affidabile per i team IT che desiderano un controllo più intelligente su chi accede e come.
Funzionalità principali
- SSO federato tramite SAML, OAuth2/ OIDC (OpenID Connect)
- Regole SSO condizionali: controlla browser, Wi-Fi, IP, stato del dispositivo prima di concedere l'accesso
- Portale utente per l'accesso con un clic alle app approvate
- MFA o OTP basato su browser per gli accessi da dispositivi non gestiti
- Si integra con le directory esistenti: Google LDAP, AD, Okta, PingOne, AWS, Cisco DUO
Prezzi (Ultimo controllo: agosto 2026)
- Basic il piano inizia al costo di 4 dollari per dispositivo al mese, con fatturazione annuale.
- È disponibile una prova gratuita di 14 giorni con tutte le funzionalità sbloccate.
Nota: questo è un piano aggiuntivo con fatturazione annuale che richiede un abbonamento Scalefusion UEM attivo.
Valutazione G2 - 4.7/5


2. Ok

Okta è un fornitore leader di soluzioni Single Sign-On. La sua piattaforma basata su cloud Identity and Access Management (IAM) piattaforma, Okta Identity Cloud, offre una suite completa di funzionalità per aziende di tutte le dimensioni. Il punto di forza di Okta risiede nelle sue capacità di gestione centralizzata delle identità, che forniscono un singolo punto di controllo per le identità degli utenti, i diritti di accesso e le policy di autenticazione.
Con Okta, le aziende possono integrare e gestire migliaia di applicazioni grazie al supporto completo per l'integrazione delle applicazioni e ai connettori predefiniti. Ciò consente esperienze software SSO senza soluzione di continuità in diversi ecosistemi software.
Funzionalità principali
- Gestione centralizzata delle identità
- Ampia integrazione delle applicazioni
- Autenticazione adattiva a più fattori (MFA)
- Provisioning e deprovisioning degli utenti
- Gestione dell'accesso all'API
Prezzi (Ultimo controllo: luglio 2026)
- Software SSO di base inizio del piano a $ 2 per utente al mese
- SSO adattivo a $ 5 per utente al mese
- I prezzi aggiuntivi per funzionalità aggiuntive come MFA partono da $ 3 per dispositivo al mese
- Prova gratuita di 30 giorni del piano SSO base
Valutazione G2 - 4.5/5
3. Duetto

Duo, ora parte di Cisco, fornisce una piattaforma di autenticazione con funzionalità SSO. Offre un'ampia gamma di opzioni MFA e di autenticazione a due fattori (2FA), tra cui notifiche push, codici di accesso SMS, telefonate, token hardware e dati biometrici. Duo si concentra sulla fornitura di un'esperienza di autenticazione user-friendly con interfacce intuitive.
Le policy di accesso adattivo di Duo consentono alle aziende di impostare policy basate su fattori contestuali come la posizione dell'utente, il livello di sicurezza del dispositivo e l'ambiente di rete. La soluzione SSO di Duo include funzionalità di accesso remoto sicuro, fornendo software Single Sign-on e MFA per i dipendenti remoti che accedono alle risorse aziendali.
Funzionalità principali
- Autenticazione a più fattori
- Autenticazione senza password (utilizzando Duo Mobile o FIDO 2)
- Rilevamento delle minacce
- Politiche di accesso adattativo
- Accesso remoto sicuro
Prezzi (Ultimo controllo: luglio 2026)
- Gratuito per un massimo di 10 utenti (con solo la funzionalità MFA)
- Essenziali inizio del piano a $ 3 per utente al mese
- Piano Advantage a $ 6 per utente al mese
- Piano Premier a $ 9 per utente al mese
- Prova gratuita 30-day
Valutazione G2 - 4.5/5
4. ID di accesso Microsoft
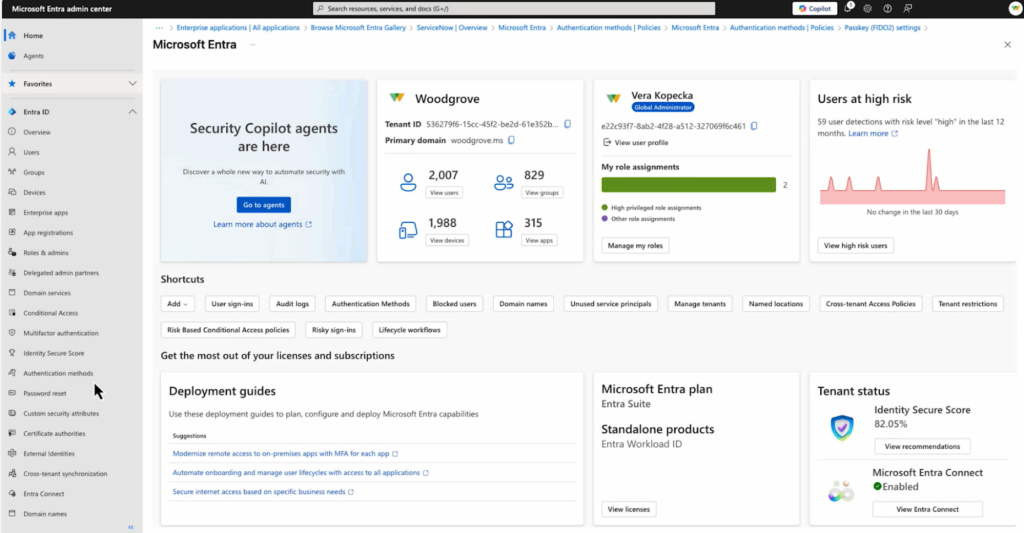
Microsoft Entra ID (precedentemente Azure Active Directory) è una piattaforma IAM basata sul cloud che funge da infrastruttura portante per le organizzazioni che investono massicciamente negli ecosistemi Microsoft. Offre un Single Sign-On (SSO) senza interruzioni per Microsoft 365, le risorse di Azure e migliaia di applicazioni SaaS preintegrate.
Il punto di forza della piattaforma risiede nelle sue sofisticate politiche di accesso condizionale, che valutano segnali in tempo reale come il rischio dell'utente, la posizione, la conformità del dispositivo e la sensibilità dell'applicazione prima di concedere l'accesso. Consente alle aziende di gestire l'autenticazione senza password utilizzando alternative sicure e tradizionali come Windows Hello for Business, Microsoft Authenticator e le chiavi di sicurezza FIDO2.
Funzionalità principali
- Integrazione nativa con gli ambienti Microsoft 365 e Azure.
- Politiche di accesso condizionato basate sul monitoraggio
- Autenticazione senza password e a più fattori
- Gestione automatizzata delle identità e del ciclo di vita degli utenti.
- Gestione delle identità privilegiate con JIT per l'accesso con privilegi minimi
Prezzi (Ultimo controllo: luglio 2026)
- ID Microsoft Entra P1 inizio del piano a 7 dollari per utente al mese (fatturazione annuale)
- Il piano Microsoft Entra ID P2 ha un costo di 10 dollari per utente al mese (fatturazione annuale).
- Microsoft Entra ID Governance ha un costo di 7 dollari per utente al mese (fatturazione annuale).
- La prova gratuita di 30 giorni richiede la creazione di un abbonamento aggiungendo fino a 25 utenti gratuiti.
Valutazione G2 - 4.5/5
5. PingOne

PingOne (di PingIdentity) è un servizio basato su cloud Soluzione IAM che include funzionalità software SSO. PingOne dà priorità a un'esperienza utente fluida, offrendo un'interfaccia intuitiva e garantendo un'esperienza SSO fluida su diverse applicazioni e sistemi. PingOne supporta la federazione delle identità utilizzando protocolli standard come SAML e OpenID Connect, semplificando l'integrazione con provider di identità esterni e abilitando l'SSO con le organizzazioni partner.
L'autenticazione basata sul rischio di PingOne valuta i fattori di rischio e applica di conseguenza le misure di autenticazione appropriate. Inoltre, il supporto per dispositivi mobili consente l'accesso sicuro alle applicazioni da smartphone e tablet.
Funzionalità principali
- Esperienza utente senza soluzione di continuità
- Federazione delle identità (SAML 2.0 e OpenID Connect)
- Integrazione dell'accesso ai social media
- Autenticazione basata sul rischio
- Supporto per dispositivi mobili
Prezzi (Ultimo controllo: luglio 2026)
- Essential inizio del piano a $ 3 per utente al mese
- Piano Plus a $ 6 per utente al mese
- Piano Premium su richiesta
- Prova gratuita 30-day
Valutazione G2 - 4.4/5
6. Accesso unico

OneLogin (di One Identity) è una piattaforma IAM di livello aziendale che offre funzionalità SSO. Fornisce un'unica gestione degli accessi, consentendo alle aziende di gestire l'accesso degli utenti su applicazioni, sistemi e reti da una piattaforma centralizzata. L'integrazione con i servizi di directory più diffusi, come Microsoft Azure Active Directory e LDAP, semplifica la gestione e la sincronizzazione degli utenti.
Le funzionalità di autenticazione adattiva di OneLogin, inclusi MFA e policy di accesso contestuale, rafforzano la sicurezza. La piattaforma mantiene un ampio catalogo di applicazioni, facilitando la facile implementazione del Single Sign-On su vari software. L'automazione di OneLogin di provisioning e deprovisioning degli utenti i processi garantiscono una gestione efficiente dei conti.
Funzionalità principali
- Gestione unificata degli accessi
- Integrazione della directory (AD LDAP)
- Autenticazione adattiva
- Catalogo delle applicazioni
- Provisioning e deprovisioning degli utenti
Prezzi (Ultimo controllo: luglio 2026)
- Filtri inizio del piano a $ 4 per utente al mese
- Piano professionale a $ 8 per utente al mese
- Prova gratuita 30-day
Valutazione G2 - 4.4/5
7. Salta la nuvola

JumpCloud è una piattaforma Identity-as-a-Service (IDaaS) con funzionalità SSO. Offre un servizio di directory basato su cloud, che consente alle aziende di gestire centralmente le identità degli utenti, i diritti di accesso e l'autenticazione su vari dispositivi e piattaforme.
JumpCloud supporta soluzioni SSO per Windows, macOS, Linux, applicazioni Web e infrastruttura cloud. Il suo provisioning just-in-time crea automaticamente account utente quando gli utenti tentano di accedere alle applicazioni per la prima volta. Il controllo degli accessi basato sui ruoli semplifica la gestione delle autorizzazioni e l'integrazione della CLI consente una gestione efficiente degli account utente e degli accessi tramite strumenti da riga di comando.
Funzionalità principali
- Directory basata su cloud
- SSO su dispositivi e piattaforme
- Provisioning Just-in-Time (JIT).
- Controllo degli accessi basato sui ruoli (RBAC)
- Integrazione dell'interfaccia della riga di comando (CLI).
Prezzi (Ultimo controllo: luglio 2026)
- Versione sempre gratuita con tutte le funzionalità per 10 utenti e 10 dispositivi
- À la carte inizio del piano (è necessaria una directory cloud): 2 dollari per utente all'anno / 3 dollari per dispositivo al mese
Valutazione G2 - 4.5/5
8. RSA SecurID

RSA SecurID è ideale per le organizzazioni che necessitano di un accesso sicuro sia alle applicazioni cloud che ai sistemi legacy on-premise. È progettato per settori come la finanza, la sanità e la pubblica amministrazione, dove un controllo degli accessi rigoroso è fondamentale. Gli utenti possono accedere una sola volta e in modo sicuro a più strumenti, il che lo rende una scelta intelligente per ambienti IT complessi. È noto per la sua elevata sicurezza e l'ampio supporto all'integrazione.
Funzionalità principali
- SSO su sistemi cloud, on-premise e legacy
- Ampio supporto del protocollo: SAML, OAuth, WS-Fed
- Supporto per l'accesso senza password tramite FIDO2, biometria e TOTP
- Criteri di accesso adattivi basati sul rischio, basati sul comportamento dell'utente e sulla postura del dispositivo
- Gestione centralizzata delle identità e controllo dettagliato degli accessi
- Integrazioni con Microsoft 365, Salesforce, ServiceNow, ecc.
- Integrazione perfetta con VPN e app aziendali legacy
Prezzi (Ultimo controllo: luglio 2026)
Sottoscrivi i piani iniziano in base al tipo di implementazione:
- Solo cloud: $ 2 al mese
- Cloud, ibrido o on-premise: $ 4 al mese
Valutazione G2 - 4.4 / 5
9. Identità della forza lavoro CyberArk

CyberArk Workforce Identity sarà un'ottima scelta per l'SSO per le aziende che desiderano adottare la sicurezza zero-trust. Permette agli utenti di accedere alle app cloud, on-premise e mobile con un solo accesso. Controlla automaticamente dati come il dispositivo, la posizione e il comportamento dell'utente per garantire la sicurezza dell'accesso.
Le organizzazioni scelgono CyberArk perché aiuta i team a ridurre le password, a proteggere gli accessi e a gestire gli accessi con maggiore controllo. È facile da usare e funziona bene anche in ambienti ampi e complessi.
Funzionalità principali
- SSO con un clic tramite portale browser o agenti desktop
- MFA adattivo con passkey FIDO2, autenticazione biometrica e basata sul rischio
- Gateway sicuro per app legacy e disconnessione singola su più IdP
- Strumenti self-service per l'utente, archiviazione automatizzata delle credenziali e auditing affidabile
- Registri dettagliati e monitoraggio delle sessioni per la conformità
Prezzi (Ultimo controllo: luglio 2026)
- A partire da $ 3.50 per dispositivo utente al mese
- 30 giorni di prova gratuita disponibile
Valutazione G2 - 4.4 / 5
10. Piattaforma di identità ForgeRock

ForgeRock è un altro fornitore di SSO noto per le grandi organizzazioni che necessitano di una personalizzazione approfondita. Offre un Single Sign-On sicuro per app cloud, mobile e on-premise, con un solido supporto per esigenze di identità complesse. È progettato per la scalabilità e viene spesso utilizzato da aziende globali nei settori della finanza, delle telecomunicazioni e della pubblica amministrazione.
Ciò che distingue ForgeRock è la sua flessibilità. I team IT possono creare flussi di accesso dettagliati, aggiungere passaggi di login personalizzati e connettere applicazioni su sistemi diversi, mantenendo al contempo un'esperienza utente fluida e sicura. Gli utenti ne apprezzano la potenza e la flessibilità, soprattutto in implementazioni su larga scala. La configurazione iniziale potrebbe richiedere tempo, ma una volta in funzione è noto per la sua affidabilità.
Funzionalità principali
- SSO con OAuth2, OIDC, SAML e federazione di sessione (cookie/JWT)
- MFA adattivo con biometria, push TOTP, autenticazione basata sul rischio
- “Alberi di autenticazione” estensibili, accesso social, gateway API e gestione del ciclo di vita dell’identità
- Servizi di directory scalabili basati su LDAP e controlli di accesso basati su analisi
- Accesso social, opzioni senza password e API di identità
- Forte supporto per ambienti ibridi e legacy
Prezzi (Ultimo controllo: luglio 2026)
- Non disponibile tramite fonti pubbliche
Valutazione G2 – 4.0 / 5
Ognuno di questi provider di soluzioni single sign-on porta sul tavolo i suoi punti di forza e le sue caratteristiche uniche. Le aziende dovrebbero valutare le loro esigenze specifiche e considerare scalabilità, capacità di integrazione, requisiti di sicurezza ed esperienza utente quando scelgono il software single sign-on più adatto.
Tabella comparativa dei fornitori di SSO
| Provider | Ideale per | Protocolli chiave | Modello di prezzo | Limitazione |
|---|---|---|---|---|
| ScalefusionOneIdP | Controllo unificato di dispositivi e identità | SAML, OAuth2, OIDC | Per dispositivo/mese, prova di 14 giorni | Offre il massimo valore se abbinato a UEM; meno utile se utilizzato solo con SSO. |
| Okta | Gestione delle identità e degli accessi su scala aziendale | SAML, OIDC, SCIM | Per utente/mese, a fasce | Il costo aumenta rapidamente con gli extra |
| Duo (Cisco) | Sicurezza basata sull'autenticazione a più fattori (MFA) | SAML, OIDC | Piano gratuito (10 utenti) + piani a pagamento | Meno completo come piattaforma IAM autonoma |
| LastPass | Gestione delle password + SSO di base | SAML (limitato) | Per utente/mese | Non si tratta di una piattaforma SSO/IAM aziendale completa. |
| PingUno | Gestione delle identità e degli accessi per il mercato di fascia media | SAML 2.0, OIDC | Per utente/mese, a fasce | Il livello Premium è disponibile solo su preventivo. |
| OneLogin | Gestione unificata degli accessi | SAML, OIDC | Per utente/mese | Catalogo di app più piccolo rispetto a Okta |
| Salta nuvola | Directory cloud + Single Sign-On multi-sistema operativo | SAML, OIDC | Gratuito (10 utenti/dispositivi), poi à la carte | È necessaria la directory per visualizzare tutte le funzionalità. |
| ID sicurezza RSA | Settori tradizionali/on-premise e regolamentati | SAML, OAuth, WS-Fed | Al mese, livelli cloud vs. ibridi | Complessità di configurazione per le implementazioni ibride |
| Identità della forza lavoro CyberArk | Identità della forza lavoro basata sul principio di fiducia zero | Protocolli di federazione standard | Per utente/dispositivo/mese | Posizionamento di alto livello; potrebbe essere più di quanto necessario per le squadre più piccole. |
| Piattaforma di identità ForgeRock | Personalizzazione approfondita su larga scala | OAuth2, OIDC, SAML | Personalizzato / non pubblico | Tempi di configurazione più lunghi; opacità dei prezzi |
Importanza dell'integrazione tra Single Sign-On (SSO) e MDM
L’integrazione tra le soluzioni SSO e MDM è fondamentale per le aziende per diversi motivi:
Sicurezza avanzata
L'integrazione di Single Sign-On e MDM consente misure di sicurezza più forti. Le soluzioni MDM consentono alle aziende di applicare policy di sicurezza a livello di dispositivo, come ad esempio crittografia dei dati, requisiti del codice di accesso e cancellazione remota dei dati. Queste azioni devono essere eseguite con estrema cautela.
Quando la piattaforma MDM è integrata con una soluzione Single Sign-On, gli utenti possono autenticarsi utilizzando il Single Sign-On preferito prima di accedere al dashboard, garantendo che solo le persone autorizzate possano accedere. Ciò riduce il rischio di accessi non autorizzati e azioni inappropriate sulla piattaforma MDM.
Esperienza utente semplificata
L'integrazione tra SSO e MDM crea un'esperienza utente fluida e pratica. I team IT che gestiscono i dispositivi tramite una soluzione MDM possono accedere alla dashboard aziendale utilizzando le credenziali dell'email aziendale una sola volta e ottenere l'accesso automatico a tutte le applicazioni e risorse autorizzate tramite la soluzione Single Sign-On. In questo modo, gli utenti non devono più ricordare e inserire ripetutamente più nomi utente e password, semplificando il processo di autenticazione e migliorando la produttività.
Gestione utenti centralizzata e remota
L'integrazione tra SSO e MDM fornisce funzionalità di gestione centralizzata degli utenti. Provisioning e deprovisioning degli utenti può essere automatizzato, garantendo che l'accesso alla piattaforma MDM venga concesso o revocato in base al ruolo del dipendente e all'associazione con l'azienda.
Ciò semplifica il processo amministrativo, riduce gli sforzi manuali e migliora la sicurezza rimuovendo tempestivamente l'accesso per gli utenti che non lavorano più per l'organizzazione o che non sono più tenuti ad accedere alla piattaforma MDM.
Risparmio di costi e tempo
L'integrazione SSO-MDM riduce il sovraccarico amministrativo e fa risparmiare tempo e costi associati alla gestione separata di account utente, password e configurazioni dei dispositivi. Gestione utenti centralizzata, provisioning automatizzato e coerente politiche di sicurezza semplificare i processi e ridurre al minimo la necessità di interventi manuali.
Come scegliere il miglior provider SSO: una guida semplice
Scegliere il miglior fornitore di Single Sign-On non è solo una questione di specifiche tecniche. Si tratta di rendere gli accessi più sicuri, fluidi e senza stress per tutti nella tua organizzazione. Che tu stia cercando la migliore soluzione di Single Sign-On o confrontando i migliori fornitori di Single Sign-On, ecco cosa conta davvero nella scelta:
1. Dovrebbe funzionare bene con ciò che hai già
Le migliori soluzioni SSO non ti obbligano a cambiare tutto. Si integrano perfettamente con gli strumenti, i sistemi e le app che utilizzi attualmente. Dovrebbero supportare standard di accesso come SAML, OIDC o OAuth, in modo che il tuo team IT possa integrarli senza problemi.
Inoltre, assicurati che lo strumento SSO non richieda modifiche hardware o di rete particolari. Chiediti: "Può connettersi a servizi che già utilizzi, come Active Directory o LDAP?". In caso affermativo, sei sulla buona strada. Una buona soluzione Single Sign-On dovrebbe farti risparmiare tempo, non creare ulteriore lavoro.
2. La sicurezza è fondamentale
Il miglior software SSO dovrebbe semplificarti la vita senza rinunciare alla sicurezza. Cerca provider che utilizzino una crittografia avanzata e supportino autenticazione a più fattori (MFA)In questo modo gli account restano al sicuro anche se la password di qualcuno viene rubata.
E non dimenticare la conformità. Un fornitore di SSO di alto livello dovrebbe rispettare regole come:
- HIPAA per l'assistenza sanitaria
- PCI DSS per le aziende che gestiscono carte di credito
Un buon software Single Sign-On protegge i tuoi utenti e la tua azienda.
3. Dovrebbe semplificare la vita degli utenti
Il provider di Single Sign-On dovrebbe semplificare le cose. Un unico accesso dovrebbe consentire agli utenti di accedere a tutto ciò di cui hanno bisogno, senza bisogno di password aggiuntive o richieste continue.
È ancora meglio se gli utenti possono gestire autonomamente alcune attività, come cambiare password o controllare la cronologia degli accessi, senza bisogno dell'aiuto del reparto IT. Un buon strumento di Single Sign-On semplifica le cose, consentendo al team di lavorare senza distrazioni.
4. Dovrebbe essere veloce e scalabile
Non vuoi che gli accessi rallentino la tua giornata, soprattutto quando tutti accedono contemporaneamente. Un buon provider SSO dovrebbe gestire i momenti di punta senza crash o rallentamenti.
Assicuratevi che il sistema possa crescere con la vostra attività. Che aggiungiate altre app, più utenti o che espandiate la vostra attività in nuove sedi, la soluzione Single Sign-On dovrebbe essere scalabile senza sforzo.
5. La flessibilità è importante
Non esistono due aziende uguali. Ecco perché il miglior strumento SSO dovrebbe offrirti la flessibilità necessaria per:
- Personalizza le regole di accesso
- Modificare l'interfaccia utente
- Aggiungi nuove piattaforme o app man mano che cresci
La soluzione SSO migliore è quella che si adatta alla tua configurazione attuale, mantiene sicuri i tuoi accessi, semplifica la vita degli utenti e cresce con te. Tieni a mente questi principi fondamentali quando cerchi un provider Single Sign-On, perché quando l'SSO funziona bene, scompare in secondo piano, rendendo la tua esperienza di accesso fluida, sicura e senza stress.
Risposte conclusive: Integrazione MDM e SSO di Scalefusion
L'integrazione delle soluzioni Single Sign-On e di Scalefusion MDM è essenziale per le aziende per garantire una solida sicurezza, semplificare l'esperienza degli utenti, semplificare l'amministrazione e mantenere la conformità normativa durante tutta la gestione del ciclo di vita degli ID. Fornisce un approccio coerente e completo alla gestione delle identità degli utenti, degli accessi e della sicurezza dei dispositivi in un ambiente aziendale sempre più mobile e interconnesso.
DOMANDE FREQUENTI
1. Qual è il miglior fornitore di SSO?
Non esiste una soluzione "migliore" in assoluto, poiché dipende dalle priorità. Okta eccelle per l'ampiezza delle integrazioni, Duo per la flessibilità dell'autenticazione a più fattori (MFA), mentre Scalefusion OneIdP è l'opzione migliore per i team che desiderano combinare l'SSO con il contesto a livello di dispositivo e la gestione degli endpoint.
2. Qual è la differenza tra SSO e IAM?
L'SSO (Single Sign-On) è un metodo di autenticazione che consente a un utente di accedere una sola volta a più applicazioni. L'IAM (Identity and Access Management) è il sistema più ampio che include l'SSO, il provisioning, l'accesso basato sui ruoli, la gestione del ciclo di vita e l'applicazione delle policy.
3. L'SSO è sicuro?
L'SSO (Single Sign-On) può migliorare la sicurezza riducendo il riutilizzo delle password e centralizzando l'autenticazione, ma centralizza anche il rischio: se le credenziali SSO vengono compromesse, un utente malintenzionato potrebbe accedere contemporaneamente a più sistemi. Abbinare l'SSO a solide politiche di autenticazione a più fattori (MFA) e di accesso condizionale attenua questo rischio.
4. Quali protocolli dovrebbe supportare un provider SSO?
È necessario che il sistema supporti almeno SAML 2.0, OAuth 2.0 e OpenID Connect (OIDC). Il supporto SCIM è inoltre importante per la gestione automatizzata del provisioning e del deprovisioning degli utenti.
5. Come funziona l'SSO con MDM o UEM?
Quando l'SSO viene integrato con una piattaforma MDM/UEM, l'accesso può essere controllato in base allo stato del dispositivo; ad esempio, bloccando l'accesso da dispositivi non gestiti o non conformi prima ancora che la fase SSO sia completata. Ciò aggiunge un ulteriore livello di sicurezza zero-trust a livello di dispositivo, in aggiunta all'SSO standard.

