

Il provisioning just-in-time (JIT) crea un account in un'applicazione di destinazione quando un utente idoneo completa con successo il suo primo accesso federato. Il provider di identità (IdP) autentica l'utente e invia i dati di identità, mentre l'applicazione di destinazione decide se associare un account esistente, crearne uno nuovo, assegnare le autorizzazioni o aggiornare gli attributi supportati.
Il provisioning JIT non è la stessa cosa del single sign-on (SSO). L'SSO autentica l'utente; il JIT crea l'account applicativo quando necessario. Inoltre, il JIT non fornisce una gestione completa del ciclo di vita di chi entra, si trasferisce o lascia l'azienda. Le organizzazioni che necessitano di una sincronizzazione continua di account, gruppi, ruoli e cessazione del rapporto di lavoro solitamente richiedono il System for Cross-domain Identity Management (SCIM) o un altro processo di gestione del ciclo di vita.
Punti chiave
- Approvvigionamento JIT crea un account utente quando un utente idoneo accede per la prima volta a un'applicazione, anziché crearlo in anticipo.
- Il SSO gestisce l'autenticazione; il JIT gestisce la creazione dell'account. Un accesso SSO riuscito non implica automaticamente l'attivazione del provisioning JIT.
- SCIM supporta una gestione più ampia del ciclo di vita delle identità, tra cui la creazione dell'account, gli aggiornamenti, la gestione dei gruppi e la disattivazione, ove supportata.
- JIT e SCIM possono lavorare insieme: JIT può gestire la creazione degli account di primo accesso, mentre SCIM può gestire le modifiche di identità continue e la cessazione del rapporto di lavoro.
- Il provisioning JIT differisce dall'accesso privilegiato JITche fornisce autorizzazioni elevate temporanee anziché creare account utente.
Che cos'è il provisioning JIT?
Il provisioning JIT è un metodo di creazione dell'account attivato dal primo accesso federato riuscito di un utente. Invece di creare in anticipo ogni account applicativo, un'organizzazione assegna gli utenti idonei all'applicazione nel suo IdPL'applicazione di destinazione crea un record utente al primo accesso di un utente assegnato, a condizione che JIT sia supportato e abilitato.
L'applicazione di destinazione controlla il comportamento di provisioning. La sua configurazione determina:
- Quali accessi federati sono idonei per la creazione di account?
- Come le identità in entrata vengono abbinate agli utenti esistenti
- Quali attributi sono richiesti per la creazione dell'account?
- Quale ruolo predefinito, licenza o autorizzazioni riceve un nuovo utente
- Se gli attributi o i ruoli possono essere aggiornati durante gli accessi successivi
Le implementazioni documentate utilizzano comunemente SAML (Security Assertion Markup Language), sebbene alcune applicazioni supportino anche il JIT tramite OpenID Connect (OIDC)La disponibilità del protocollo e il comportamento di provisioning rimangono specifici per ciascuna applicazione.
Come funziona il provisioning JIT al primo accesso
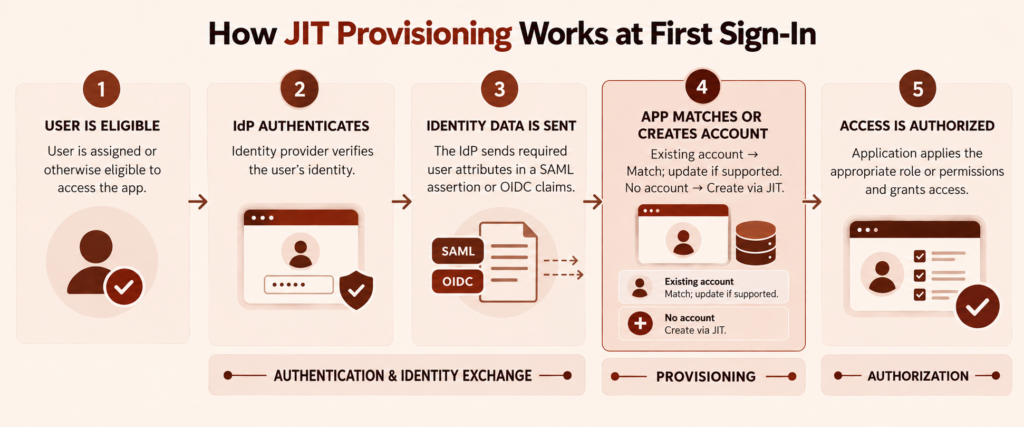
Il tipico flusso di primo accesso si compone di cinque fasi:
- L'amministratore assegna l'utente all'applicazione. L'assegnazione può essere diretta o basata su un gruppo, a seconda dell'IdP e dell'applicazione.
- L'utente si autentica presso l'IdP. L'IdP applica le proprie policy di autenticazione e accesso configurate.
- L'IdP invia i dati di identità. Un'asserzione SAML o un claim OIDC trasportano identificatori e altri attributi mappati all'applicazione di destinazione.
- L'applicazione di destinazione cerca un account corrispondente. Se non viene trovato alcun account corrispondente e l'utente è idoneo, l'applicazione crea un account. Se viene trovato un account corrispondente, lo utilizza e può aggiornarne gli attributi supportati.
- L'applicazione autorizza l'utente. Applica il ruolo, il gruppo, la licenza o le autorizzazioni predefinite configurate e completa l'accesso.
Questa sequenza si riflette nella documentazione JIT specifica dell'applicazione fornita da provider quali Salesforce, Atlassiane DatabricksI loro prerequisiti e le loro corrispondenze esatte non devono essere considerati requisiti universali.
L'IdP, l'asserzione o le rivendicazioni e l'applicazione di destinazione hanno ruoli diversi
L'IdP autentica l'utente e invia gli attributi di identità configurati. Può anche determinare se l'utente è assegnato all'applicazione.
Migliori Asserzione SAML o rivendicazioni OIDC Contengono dati di identità come un identificativo persistente, indirizzo email, nome, cognome o informazioni sul gruppo. Non creano l'account autonomamente.
L'applicazione di destinazione, detta anche fornitore di servizi in un flusso SAML, interpreta tali dati. Applica le proprie regole di corrispondenza, provisioning e autorizzazione. Un'autenticazione corretta SSO La risposta può quindi avere successo a livello di federazione, ma non riuscire comunque a creare un account se il JIT è disabilitato, mancano gli attributi richiesti o l'utente non è idoneo.
Cosa succede quando esiste già un account?
L'applicazione di destinazione tenta in genere di verificare l'identità in entrata prima di creare un account. A seconda dell'applicazione, la verifica può utilizzare un identificatore federato, un nome utente, un indirizzo email o un altro campo immutabile.
Se l'applicazione trova una corrispondenza, effettua l'accesso dell'utente a quell'account. Può anche aggiornare determinati attributi del profilo o di autorizzazione se gli aggiornamenti all'orario di accesso sono supportati e configurati.
Se il valore in ingresso non corrisponde alle regole dell'applicazione per gli account esistenti, l'applicazione potrebbe rifiutare l'accesso o creare un secondo account. Ad esempio, un indirizzo email modificato può causare duplicazioni quando l'email è il campo di corrispondenza e l'account esistente contiene ancora il vecchio valore. Gli amministratori dovrebbero verificare la gestione delle maiuscole/minuscole, gli alias, gli utenti rinominati e la normalizzazione degli identificatori, anziché presumere che tutte le applicazioni associno gli account allo stesso modo.
Provisioning JIT vs. SSO, SCIM e accesso just-in-time
SSO, provisioning JIT e SCIM risolvono problemi di identità correlati ma distinti.
| Capacità | Scopo principale | Tipico trigger | Gestione continua del ciclo di vita |
|---|---|---|---|
| SSO | Autentica un utente tramite un IdP attendibile | Ogni accesso federato | Non è implicata la creazione o la sincronizzazione di alcun account. |
| Approvvigionamento JIT | Crea un account applicativo al primo utilizzo | Primo accesso valido riuscito | Limitato; gli aggiornamenti successivi dipendono dall'applicazione |
| SCIM | Scambia dati di identità tra un sistema di identità e un'applicazione | Modifiche alla directory o al servizio di provisioning | Può supportare la creazione, la modifica, la gestione dei gruppi, la disattivazione e la cancellazione degli account, laddove implementato |
SCIM è un protocollo di gestione dell'identità basato su HTTP definito da RFC 7644Fornisce operazioni per le risorse Utente e Gruppo, tra cui creazione, recupero, modifica ed eliminazione. Tuttavia, ogni fornitore di servizi SCIM decide quali operazioni e attributi supportare. La deprovisioning può disabilitare un account, eliminarlo o seguire un altro processo specifico dell'applicazione.
Perché l'accesso privilegiato temporaneo è diverso
“L’accesso JIT può anche riferirsi a accesso privilegiato just-in-timeQuesto è un concetto distinto dal provisioning JIT.
- Il provisioning JIT crea un account utente in un'applicazione al primo accesso.
- L'accesso privilegiato just-in-time concede autorizzazioni elevate per un periodo limitato o per un'attività approvata, dopodiché tali autorizzazioni vengono revocate.
Un amministratore esistente potrebbe ricevere un accesso temporaneo con privilegi elevati senza che venga creato alcun account. Al contrario, un utente con provisioning JIT potrebbe ricevere solo un ruolo base permanente. Gli amministratori dovrebbero distinguere i due concetti quando valutano i prodotti o scrivono le policy di accesso.
Preparare e configurare il provisioning JIT
Il successo di un'implementazione JIT dipende più dalle regole di corrispondenza e autorizzazione lato target che dal passaggio alla creazione dell'account in sé.
Conferma il supporto richiesto per l'applicazione, i requisiti di ammissibilità e i prerequisiti per l'SSO.
Prima di abilitare JIT, verificare:
- L'applicazione di destinazione supporta JIT per il protocollo di federazione previsto.
- JIT è incluso nel piano applicativo o nella configurazione dell'organizzazione
- SAML SSO o federazione OIDC funzionano prima che venga testato il provisioning
- Il JIT deve essere abilitato esplicitamente oppure è abilitato automaticamente per tale applicazione.
- Gli utenti devono essere assegnati tramite l'IdP, un gruppo, una policy applicativa o un'altra regola di idoneità.
- Le impostazioni lato applicazione, le licenze, i domini verificati o le approvazioni dell'amministratore richiesti sono completi
- L'applicazione documenta le modalità di gestione degli account esistenti e di cessazione del rapporto di lavoro.
L'SSO dovrebbe essere testato prima in modo indipendente. Questo permette di separare i problemi di autenticazione da quelli di provisioning, evitando di dover risolvere i problemi di entrambi i livelli contemporaneamente.
Attributi della mappa e regole di corrispondenza degli account
Non esiste uno schema di attributi JIT universale. Ogni applicazione definisce i campi necessari per creare un account. I campi comuni includono indirizzo email, nome visualizzato, nome, cognome, nome utente, gruppi e valori relativi al ruolo.
La scelta di progettazione più importante riguarda l'identificativo corrispondente. Deve essere stabile, univoco e formattato esattamente come previsto dall'applicazione. Prima della distribuzione, documentare:
- Quale rivendicazione in entrata o attributo SAML viene utilizzato per trovare un account esistente
- Se l'identificativo può cambiare quando un utente viene rinominato o cambia indirizzo email
- Se la corrispondenza è sensibile alle maiuscole/minuscole.
- Come vengono gestiti gli alias e gli indirizzi email alternativi
- Cosa succede se l'identificativo è mancante o duplicato?
- Se gli account locali esistenti richiedono l'aggiunta di un identificatore prima della federazione
Utilizza i nomi e i formati degli attributi documentati dall'applicazione di destinazione. Un'asserzione tecnicamente valida può comunque fallire se, ad esempio, l'IdP invia il cognome mentre l'applicazione si aspetta un attributo mappato diverso.
Imposta ruoli predefiniti sicuri e testa le autorizzazioni con privilegi minimi.
Un account appena creato dovrebbe ricevere solo l'accesso necessario per svolgere la sua funzione prevista. Evitate di assegnare ruoli amministrativi o con privilegi elevati come impostazione predefinita a ogni utente creato tramite JIT.
Verifica se l'autorizzazione proviene da:
- Un ruolo predefinito fisso nell'applicazione
- Un attributo di gruppo o di ruolo dell'IdP
- Appartenenza al gruppo lato applicazione
- Una licenza o un diritto assegnato dopo la creazione dell'account.
- Una procedura di approvazione amministrativa separata
Se l'applicazione accetta valori di ruolo o di gruppo dall'IdP, testare valori sconosciuti, vuoti e non autorizzati. Verificare che una mappatura non valida fallisca in modo sicuro anziché concedere un accesso più ampio o ripiegare silenziosamente su un ruolo inadeguato.
Testare e risolvere i problemi relativi al provisioning del primo accesso.
Non validare il JIT con un solo nuovo utente. Il piano di test deve includere la creazione dell'account, l'abbinamento, l'autorizzazione, gli utenti non idonei e le successive modifiche.
| Caso di prova | Risultato atteso | Punto critico probabile se non funziona |
|---|---|---|
| Nuovo utente assegnato | Viene creato un account e all'utente viene concesso l'accesso predefinito previsto. | Abilitazione JIT, assegnazione IdP, attributi richiesti, idoneità o licenza |
| utente corrispondente esistente | L'utente accede all'account esistente senza duplicazioni | Corrispondenza dell'identificativo, coerenza dell'indirizzo email o regole di normalizzazione |
| Utente con attributo o ruolo modificato | I campi supportati cambiano come documentato, senza creare un altro account | Supporto per l'aggiornamento dell'orario di accesso, la mappatura delle rivendicazioni o le regole dei ruoli |
| Utente non assegnato o non idoneo | Non è stato creato alcun account e l'accesso è stato negato. | Assegnazione IdP troppo ampia o impostazioni di idoneità lato target |
| Utente con campo obbligatorio mancante | La richiesta di provisioning viene rifiutata senza la creazione di un account parziale o errato. | Mappatura degli attributi richiesti |
| Utente disabilitato o rimosso | L'accesso federato e l'account di destinazione si comportano secondo la procedura di disconnessione documentata. | Criteri IdP, ambito di provisioning, configurazione SCIM o stato dell'account lato target |
Laddove possibile, utilizzare utenti di test dedicati anziché identità di produzione. Registrare l'identificativo utilizzato, gli attributi mappati, il ruolo previsto, lo stato dell'account lato target e il risultato finale per ogni test.
Tracciare i guasti in ordine
Quando il provisioning al primo accesso non riesce, analizza il flusso dall'IdP all'applicazione:
- Assegnazione dell'IdP: Verificare che all'utente siano assegnati l'applicazione e l'ambito di provisioning corretti.
- Autenticazione federata: Verificare che l'SSO abbia esito positivo e che la risposta raggiunga il tenant o l'istanza dell'applicazione prevista.
- Affermazioni o rivendicazioni: Esamina l'identificativo e gli attributi richiesti. Controlla nomi, formati, spazi dei nomi, maiuscole/minuscole e valori vuoti.
- Corrispondenza con account esistente: Confronta l'identificativo dichiarato con il valore effettivo memorizzato nell'applicazione di destinazione.
- Impostazioni JIT: Verificare che il JIT sia abilitato e che l'utente soddisfi i requisiti di idoneità lato destinazione.
- Autorizzazione: Verifica i ruoli predefiniti, le mappature dei gruppi, la disponibilità delle licenze e le restrizioni specifiche dell'applicazione.
- logs: Correlare i record di accesso dell'IdP con i log di autenticazione, audit o provisioning dell'applicazione.
Un utile elemento diagnostico per distinguere se l'autenticazione, il provisioning o l'autorizzazione non sono andati a buon fine è falliti. Queste fasi possono apparire all'utente come lo stesso messaggio di "accesso negato", ma richiedono soluzioni diverse.
Cosa succede dopo la creazione dell'account?
Il provisioning JIT non garantisce né la sincronizzazione continua né la disattivazione automatica. Dopo la creazione dell'account iniziale, il comportamento dipende dall'applicazione di destinazione.
Gli aggiornamenti dell'orario di accesso dipendono dall'applicazione
Alcune applicazioni possono aggiornare nomi, indirizzi email, ruoli o altri attributi durante gli accessi federati successivi. Altre utilizzano il JIT solo per la creazione iniziale dell'account, lasciano invariati alcuni campi selezionati oppure richiedono modifiche SCIM o amministrative per gli aggiornamenti successivi.
Prima di affidarsi alla sincronizzazione con l'orario di accesso, è necessario testare una modifica intenzionale degli attributi. Verificare sia il profilo dell'applicazione che le autorizzazioni effettive; il valore del ruolo visualizzato non è sufficiente a dimostrare che l'accesso sia cambiato come previsto.
Il blocco dell'accesso non comporta necessariamente la disattivazione o l'eliminazione dell'account.
Disabilitare un utente nell'IdP o rimuovere la sua assegnazione applicativa può impedire l'autenticazione federata. Tuttavia, ciò non comporta la disabilitazione o l'eliminazione automatica del record dell'utente nell'applicazione di destinazione.
La disattivazione completa potrebbe richiedere SCIM, un connettore del fornitore, un flusso di lavoro API o un processo manuale lato target. Anche con SCIM, un'applicazione potrebbe implementare la deprovisioning come disabilitazione soft anziché come eliminazione. Documentazione di Microsoft sul provisioning delle applicazioni Illustra come le operazioni di creazione, aggiornamento, disabilitazione ed eliminazione possano dipendere dal connettore e dall'applicazione di destinazione.
Gli amministratori dovrebbero verificare cosa accade alle sessioni attive, ai contenuti assegnati, alla proprietà, alle licenze e al record dell'account quando un utente abbandona la sessione. Non considerare il blocco dell'accesso da parte dell'IdP come prova che l'accesso lato target e la proprietà dei dati siano stati completamente risolti.
Quando utilizzare JIT, SCIM o entrambi
Scegliere il modello di provisioning in base al ciclo di vita che l'applicazione deve supportare.
Utilizzare il provisioning JIT quando:
- Gli account devono essere creati solo quando gli utenti assegnati accedono per la prima volta all'applicazione.
- L'accesso immediato al primo login è più importante del pre-provisioning.
- L'applicazione non supporta SCIM o un altro connettore del ciclo di vita idoneo.
- Le modifiche continue al profilo, gli aggiornamenti dei diritti e la cessazione del rapporto di lavoro possono essere gestiti tramite un processo di ciclo di vita separato e verificato.
Utilizzare SCIM quando:
- È necessario che l'account esista prima del primo accesso dell'utente.
- Gli attributi, i gruppi o i diritti degli utenti devono rimanere sincronizzati
- Le modifiche alla directory dovrebbero attivare aggiornamenti di provisioning.
- La disattivazione richiede la disattivazione o la cancellazione automatizzata sul lato target.
- Gli amministratori necessitano di visibilità sulle operazioni di provisioning indipendentemente dall'accesso dell'utente.
Utilizzare entrambi quando:
- L'applicazione di destinazione supporta esplicitamente entrambi i metodi
- Ciascun metodo ha un ruolo documentato: ad esempio, JIT gestisce la creazione di nuovi account idonei al primo accesso quando non esiste un account corrispondente, mentre SCIM gestisce gli aggiornamenti continui supportati e la disattivazione degli account.
- La corrispondenza degli account, la proprietà dei ruoli e il comportamento di deprovisioning sono stati testati insieme
Quando entrambe le opzioni sono abilitate, è necessario documentare quale sistema è responsabile di ciascun attributo e operazione. In caso contrario, un aggiornamento JIT al momento dell'accesso e una successiva sincronizzazione SCIM potrebbero produrre risultati imprevisti se applicano valori diversi.
Per le organizzazioni che implementano questo tipo di infrastruttura di gestione delle identità, Scalefusion OneIdP contribuisce a centralizzare l'accesso alle applicazioni aziendali con SSO, provisioning degli utenti basato su SCIM, autenticazione a più fattori (MFA) e accesso condizionale. Invece di considerare il provisioning come un'impostazione a sé stante, i team IT possono associare l'accesso basato sull'identità ai segnali di attendibilità del dispositivo, in modo che gli utenti possano accedere alle applicazioni solo quando sia l'utente che il dispositivo soddisfano i requisiti di sicurezza dell'organizzazione.
Per vedere come questi controlli possono funzionare insieme in una strategia più ampia di identità e accesso ai dispositivi, esplora ScalefusionOneIdP.
DOMANDE FREQUENTI
1. L'attivazione dell'SSO abilita automaticamente il provisioning JIT?
No. L'SSO autentica gli utenti, mentre il JIT crea account per l'applicazione di destinazione. A seconda dell'applicazione, il JIT potrebbe essere abilitato automaticamente dopo la configurazione dell'SSO, richiedere un'impostazione separata o non essere supportato. Verificare i prerequisiti e la configurazione di provisioning dell'applicazione.
2. Quali attributi utente sono richiesti dal provisioning JIT?
I requisiti variano a seconda dell'applicazione. Un identificativo di corrispondenza stabile e univoco è essenziale, mentre potrebbero essere richiesti anche indirizzo email, nome, cognome, nome visualizzato, gruppi o valori di ruolo. Utilizzare i nomi delle rivendicazioni, i formati e le regole di corrispondenza documentati dell'applicazione di destinazione.
3. Perché un primo accesso potrebbe creare un account duplicato?
È possibile che venga creato un duplicato quando l'identificativo o l'indirizzo email dichiarati non corrispondono al campo utilizzato per individuare un account esistente. Verificare gli utenti rinominati, gli alias, l'uso delle maiuscole e minuscole, i formati degli identificativi e se l'account esistente contiene l'identificativo federato previsto.
4. Il provisioning JIT può modificare il ruolo di un utente al successivo accesso?
A volte. Alcune applicazioni supportano l'aggiornamento dei ruoli o dei gruppi al momento dell'accesso, mentre altre utilizzano il JIT solo per la creazione iniziale dell'account. Verifica la mappatura dei ruoli dell'applicazione e testa un utente modificato per confermare le autorizzazioni risultanti.
5. La disabilitazione di un utente nell'IdP comporta la rimozione del suo account applicativo?
Non necessariamente. Disabilitare l'identità dell'IdP o rimuoverne l'assegnazione potrebbe bloccare l'accesso federato senza disabilitare o eliminare l'account nell'applicazione di destinazione. Verificare il processo di disattivazione SCIM, il connettore, l'API o la procedura di disattivazione manuale dell'applicazione.

