

Une petite entreprise peut adopter le modèle « zéro confiance » sans remplacer son réseau ni déployer une infrastructure de sécurité d'envergure. Commencez par une application, un ensemble de données ou un flux de travail critique. Exigez l'authentification multifacteur (AMF), isolez les accès administratifs, supprimez les autorisations inutiles et tenez compte de l'identité de l'utilisateur et de l'état de son appareil pour décider d'autoriser ou non l'accès.
Le modèle « zéro confiance » n’est ni un produit ni un projet ponctuel. Il s’agit d’une approche de sécurité visant à limiter les dommages qu’un identifiant volé, un appareil non géré, un compte de sous-traitant ou des autorisations excessives peuvent causer.
Points clés à retenir
- La confiance zéro pour les petites entreprises Cela implique de vérifier l'identité, l'état de l'appareil et les autorisations avant d'accorder l'accès aux ressources critiques.
- Commencer petit: Protégez une application ou un flux de travail critique pour l'entreprise avant d'étendre les contrôles de confiance zéro.
- Appliquer les contrôles essentiels : Utilisez l'authentification multifacteur (MFA), le principe du moindre privilège, les politiques de sécurité des appareils et les restrictions spécifiques aux applications.
- Tester et améliorer : Définir les politiques d'accès des pilotes, surveiller les activités suspectes, examiner les autorisations et corriger régulièrement les failles de sécurité.
- Utiliser les outils existants : Les petites entreprises peuvent commencer à adopter le modèle de confiance zéro sans remplacer l'intégralité de leur infrastructure informatique.
Ce que signifie la confiance zéro pour une petite entreprise
Le modèle « Zero Trust » protège les ressources individuelles au lieu de supposer qu'un utilisateur ou un appareil est en sécurité simplement parce qu'il se trouve dans les locaux de l'entreprise, est connecté à un réseau privé virtuel (VPN) ou appartient à l'entreprise. NIST Le modèle « zéro confiance » est défini comme une approche centrée sur les utilisateurs, les actifs et les ressources, sans confiance implicite basée uniquement sur la localisation réseau ou la propriété des actifs.
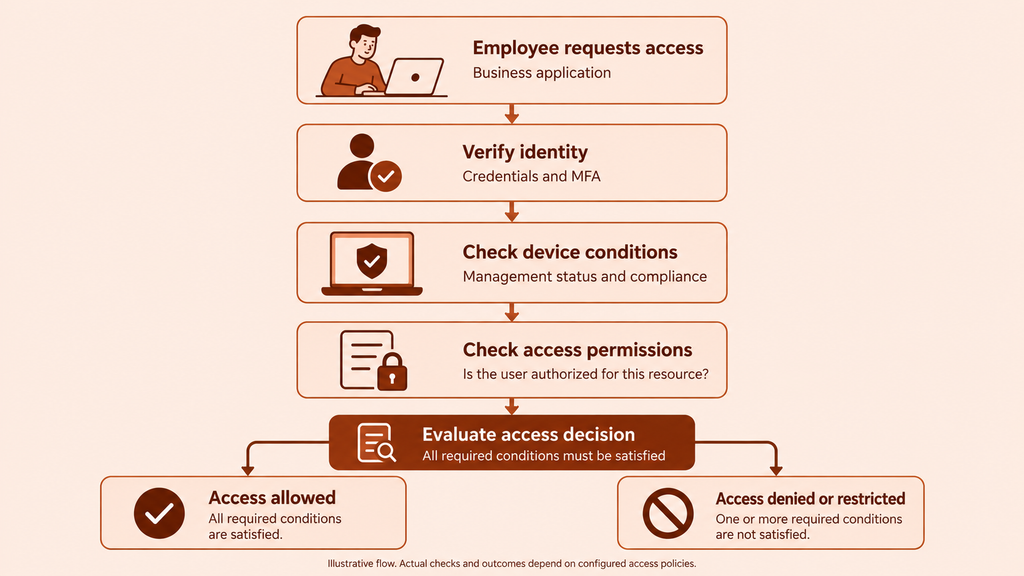
Concrètement, chaque décision d'accès devrait répondre à quatre questions :
- Qui demande l'accès ? Vérifiez s'il s'agit d'un employé, d'un administrateur, d'un prestataire ou d'un compte de service.
- Que demandent-ils ? Identifiez l’application, les données ou la fonction administrative spécifique.
- De quel appareil et dans quel contexte s'agit-il ? Prenez en compte le propriétaire de l'appareil, son statut de gestion, sa localisation, le réseau et tout autre signal disponible.
- Cette identité devrait-elle avoir cet accès maintenant ? Appliquer autorisations de moindre privilège et les règles d'accès de l'entreprise.
La réussite d'une authentification par mot de passe ou MFA ne justifie pas automatiquement l'accès à tous les systèmes. Authentification établit l'identité ; autorisation détermine ce que cette identité est autorisée à faire.
Commencez par une ressource et son chemin d'accès.
Tenter d'appliquer le modèle de confiance zéro à chaque compte, terminal et application simultanément peut submerger une petite équipe informatique. Le modèle de confiance zéro du NIST conseils de mise en œuvre Il est recommandé de commencer par bien comprendre les ressources protégées et les capacités actuelles, puis de formuler et de valider les politiques d'accès. Pour une petite entreprise, cela peut commencer par une ressource à forte valeur ajoutée.
Choisissez une application, un ensemble de données ou un flux de travail essentiel.
Priorisez les ressources en fonction de quatre facteurs :
- Impact sur les entreprises: Une perte d'accès entraînerait-elle l'arrêt des ventes, du paiement des salaires, du service client, de la production ou de toute autre opération essentielle ?
- Sensibilité des données : Cette ressource contient-elle des informations financières, relatives aux employés, aux clients, à l'authentification ou des informations confidentielles ?
- Exposition externe : Les utilisateurs peuvent-ils y accéder depuis Internet, les réseaux domestiques ou des appareils tiers ?
- Population d'accès : Combien d'employés, de sous-traitants, d'administrateurs et de comptes de service peuvent y accéder ?
Un service de messagerie cloud, une plateforme comptable, une base de données clients, un dépôt de code source ou un outil d'administration à distance peuvent constituer une première ressource appropriée. Privilégiez une solution où des contrôles renforcés permettront de réduire significativement les risques et où le groupe d'utilisateurs concerné est suffisamment restreint pour permettre un projet pilote contrôlé.
Identifiez chaque utilisateur et appareil impliqué.
Cartographiez l'intégralité du chemin d'accès à la ressource avant de modifier ses règles. Consignez :
- Les employés qui utilisent la ressource
- Administrateurs disposant de privilèges élevés
- Entrepreneurs, fournisseurs et travailleurs temporaires
- Comptes de service et intégrations
- Appareils appartenant à l'entreprise et appareils personnels
- Méthodes d'accès à distance, y compris les connexions VPN
- Comptes de récupération et procédures d'accès d'urgence
- La personne qui approuve l'accès et la personne qui assiste les utilisateurs
Ne vous fiez pas uniquement à l'annuaire des employés. Une application peut contenir des comptes locaux, des identifiants partagés, d'anciens accès de sous-traitants ou des intégrations qui ne sont pas visibles dans un système d'identité centralisé.
Mettre en œuvre le principe de confiance zéro dans un ordre pratique
Le premier déploiement doit établir un ensemble minimal de contrôles applicables. N'ajoutez de la complexité que lorsque les ressources, la menace ou l'environnement opérationnel le justifient.
Exiger l'authentification multifacteur et des comptes d'administrateur distincts
Permettre MFA pour les comptes et les services, en commençant par la messagerie électronique, les comptes administratifs, l'accès à distance, les systèmes financiers et la ressource critique sélectionnée. CISA recommande MFA pour les petites entreprises En effet, un facteur d'authentification supplémentaire peut contribuer à protéger un compte lorsque son mot de passe est compromis. L'authentification multifacteur (MFA) est fondamentale, mais elle ne remplace pas les vérifications des appareils, les autorisations des applications, la surveillance ni la gestion des incidents.
Privilégiez l'authentification multifacteur résistante au phishing, telle que les clés de sécurité ou les mots de passe FIDO2, lorsqu'elle est prise en charge, en particulier pour les comptes d'administrateur et les applications critiques.
Toute personne administrant un système devrait posséder deux identités lorsque le système le permet :
- Un compte standard pour la messagerie, la navigation, la collaboration et le travail quotidien
- Un compte privilégié utilisé uniquement pour les tâches administratives approuvées
Cela réduit le temps d'exposition des privilèges élevés lors des activités courantes. La séparation entre l'utilisation privilégiée et non privilégiée est également cohérente avec NIST Directives relatives au contrôle d'accès.
Mettez en place une procédure d'accès d'urgence documentée afin qu'une défaillance du système d'authentification ou d'identité n'empêche pas l'accès à l'entreprise. Protégez soigneusement cet accès, surveillez son utilisation et testez la procédure de rétablissement pendant la phase pilote.
Remplacez les autorisations larges par un accès aux privilèges minimaux.
N’accordez à chaque personne que les autorisations nécessaires à ses fonctions. Un commercial qui consulte les dossiers clients n’a peut-être pas besoin d’exporter l’intégralité de la base de données. Un comptable peut avoir besoin de créer des paiements sans pouvoir modifier les administrateurs de compte. Un prestataire de services peut avoir besoin d’un accès temporaire à un système plutôt que d’un accès permanent à l’ensemble du réseau.
Utilisez les rôles lorsque l'application les prend en charge, mais vérifiez attentivement les droits d'accès de chaque rôle. Les rôles par défaut, tels que « gestionnaire » ou « utilisateur avancé », peuvent conférer des droits d'accès plus étendus que leur nom ne le suggère.
Pour la première ressource :
- Énumérez ses rôles disponibles et ses actions privilégiées.
- Associer chaque utilisateur à un besoin métier documenté.
- Supprimez les accès dormants, dupliqués, partagés et injustifiés là où cela peut être fait en toute sécurité.
- Attribuer un propriétaire et une date d'expiration à l'accès temporaire.
- Consignez les personnes habilitées à approuver les modifications futures.
Établissez des règles différentes pour les appareils appartenant à l'entreprise et les appareils personnels.
La simple possession d'un appareil ne suffit pas à instaurer la confiance. Un ordinateur appartenant à l'entreprise peut être obsolète ou non conforme à la politique de l'entreprise, tandis qu'un appareil personnel peut ne comporter aucune information de gestion ou de conformité.
Définissez les fonctionnalités de chaque catégorie d'appareil :
- Appareils d'entreprise gérés et conformes : Autoriser l'accès normal aux ressources approuvées en fonction du rôle de l'utilisateur.
- Appareils de l'entreprise non conformes à la politique : Bloquez l'accès aux données sensibles ou indiquez à l'utilisateur comment y remédier.
- Appareils personnels : Décidez s'il convient de refuser l'accès, d'autoriser uniquement les applications à faible risque ou de restreindre les actions sensibles telles que les téléchargements et l'administration lorsque l'application offre ces contrôles.
- Appareils inconnus : Considérez-les comme non gérés jusqu'à ce que leur statut puisse être établi.
Si un appareil personnel ne permet pas d'accéder aux ressources nécessaires à une activité essentielle, fournissez un appareil homologué ou repensez le processus. Évitez de créer des exceptions informelles permanentes qui ne font l'objet d'aucun contrôle.
Limiter l'accès à certaines applications et données
L'accès au réseau ne doit pas signifier un accès illimité à toutes les ressources du réseau. Appliquez des contrôles aussi précis que possible à l'application ou à l'ensemble de données sélectionné.
Par exemple, un prestataire intervenant sur une application web peut avoir besoin d'accéder à cette application et à sa console d'assistance, mais pas au serveur de fichiers, à la plateforme financière ni au réseau d'administration interne. Cet accès limité à l'application restreint les conséquences d'une compromission des identifiants ou de l'appareil du prestataire.
Vérifiez les autorisations de la passerelle d'accès et de l'application de destination. Une politique d'authentification stricte ne peut compenser un rôle d'application autorisant des exportations, des modifications de configuration ou une administration des utilisateurs non nécessaires.
Désignez un responsable pour les alertes, les exceptions et les incidents.
Une politique a une valeur limitée si personne n'est responsable de son application. Désignez un responsable principal et un responsable suppléant pour :
- Consultation des alertes de connexion et des alertes relatives aux appareils
- Approbation et enregistrement des exceptions
- Désactivation des comptes lorsqu'un utilisateur quitte la plateforme
- Enquête sur les accès suspects
- Coordination des réinitialisations de mots de passe, des révocations de session et des vérifications des appareils
- Rétablissement de l'accès après un incident
Si ces tâches sont effectuées par un prestataire informatique externe, documentez les alertes qu'il surveille, le moment où il intervient, la manière dont il contacte l'entreprise et les décisions qui nécessitent encore une approbation interne.
règles d'accès pilote avant déploiement à grande échelle
Testez la politique auprès d'un petit groupe représentatif des utilisateurs et des appareils utilisés. Commencez par un mode de surveillance ou de génération de rapports uniquement si l'outil le permet, puis appliquez la règle après avoir vérifié son effet attendu. Ne présumez pas qu'une règle est correcte simplement parce qu'elle a été validée dans sa configuration.
Définir les scénarios d'autorisation et de refus attendus
Notez le résultat attendu avant chaque test. Une matrice de test simple pourrait ressembler à ceci :
| Scénario | Résultat attendu | Ce qu'il faut vérifier |
|---|---|---|
| Employé autorisé utilisant un appareil approuvé et conforme à la politique en vigueur | Autoriser | Rôle correct de l'application et aucun accès administrateur inutile |
| Employé autorisé utilisant un appareil non géré | Refuser, restreindre ou demander une mesure corrective conformément à la politique | Le message explique clairement l'étape suivante. |
| L'entrepreneur après la fin de la mission | Refuser | Le compte, les sessions actives et les autorisations temporaires ont été supprimés. |
| Utilisateur standard tentant une action d'administrateur | Refuser | La tentative est enregistrée et transmise au propriétaire concerné si nécessaire. |
| Connexion avec un contexte suspect | Contester, restreindre ou refuser en fonction des contrôles disponibles | L'alerte parvient à la personne responsable avec suffisamment d'informations pour enquêter. |
Testez également les conditions courantes qui provoquent souvent des verrouillages accidentels : un téléphone de remplacement, un nouvel ordinateur portable d’entreprise, un voyage, la récupération d’un mot de passe et un administrateur indisponible.
Procédure à suivre lors d'une connexion suspecte, de l'alerte à la récupération
Un test d'incident utile suit le processus complet plutôt que de s'arrêter lorsqu'une alerte apparaît :
- Générez ou simulez une condition de connexion suspecte que l'outil peut identifier.
- Vérifiez que l'alerte parvient bien au propriétaire désigné.
- Vérifiez si le propriétaire peut identifier le compte, l'appareil, la ressource, l'heure et le contexte pertinent.
- Suivez les étapes de confinement documentées, telles que la désactivation de l'accès ou la révocation des sessions actives lorsque cela est possible.
- Vérifiez l'utilisateur par un canal approuvé avant de rétablir son accès.
- Réinitialisez les identifiants concernés et revoyez les méthodes d'authentification multifacteur en cas de suspicion de compromission.
- Vérifiez les autorisations du compte et son activité récente.
- Consignez ce qui s'est passé, ce qui a changé et si la règle d'accès doit être ajustée.
Cet exercice met en évidence des problèmes de propriété, des journaux incomplets, des méthodes de récupération non testées et des dépendances vis-à-vis d'un seul administrateur.
Problèmes de déploiement courants et solutions pratiques
Les utilisateurs légitimes sont bloqués.
Commencez par déterminer si la politique est erronée ou si l'utilisateur ou l'appareil ne remplit pas les conditions requises. Examinez l'identité, l'appareil, l'application et le résultat de la politique liés à la requête refusée avant de désactiver immédiatement le contrôle.
Réduisez les blocages évitables en effectuant un test auprès d'un groupe représentatif, en communiquant les exigences à l'avance et en fournissant aux utilisateurs une procédure de résolution claire. Toute exception temporaire doit mentionner l'approbateur, le motif, la ressource concernée et la date d'expiration. L'accès d'urgence doit rester distinct des exceptions courantes.
Les appareils personnels ne peuvent pas satisfaire aux exigences d'accès
Un appareil non géré peut être incapable de signaler l'état requis par une politique d'accès. Ne le déclarez pas conforme sans preuve, par simple commodité.
Choisissez parmi trois options claires : fournir un appareil géré, limiter l’accès de l’utilisateur aux ressources à faible risque, ou interdire l’accès au flux de travail protégé. Fondez votre décision sur la sensibilité de la ressource et la tâche de l’utilisateur, et non sur une règle générale applicable à toutes les applications.
Les invites MFA créent des frictions inutiles
Des invites fréquentes peuvent indiquer des règles qui se chevauchent, des paramètres de session courts, des problèmes d'enregistrement de l'appareil ou plusieurs applications appliquant l'authentification indépendamment. Vérifiez quel système génère l'invite et si sa fréquence correspond au risque de l'action demandée.
Ne supprimez pas l'authentification multifacteur des comptes critiques dans le seul but de réduire les demandes d'assistance. Corrigez les politiques dupliquées ou mal définies, améliorez les instructions d'inscription et testez la récupération avant d'étendre leur application.
Utiliser les outils existants, ajouter une plateforme ou embaucher un MSSP ?
Privilégiez d'abord les outils existants lorsqu'ils peuvent fournir un inventaire fiable des comptes, l'authentification multifacteur, des rôles d'application adaptés, des informations de gestion des appareils, des journaux exploitables et des politiques d'accès applicables. Ainsi, le déploiement initial se concentrera sur les politiques et les processus plutôt que sur l'acquisition.
Envisagez d'ajouter une identité, un appareil ou une plateforme d'accès lorsque les applications importantes ne peuvent pas partager les contrôles de connexion, que l'état de l'appareil ne peut pas éclairer les décisions d'accès, que les comptes locaux sont difficiles à gérer ou que les administrateurs ne peuvent pas voir et appliquer la politique de manière cohérente.
Le recours à un fournisseur de services de sécurité gérés (MSSP) peut s'avérer approprié lorsque l'entreprise ne peut pas déléguer en interne la responsabilité de la surveillance des alertes et de la réponse aux incidents. Avant de signer un contrat, définissez :
- Quelles identités, quels points de terminaison, quelles applications et quels journaux sont concernés ?
- Quels événements le fournisseur examine-t-il ?
- Délais de réponse et procédures d'escalade
- Qui peut désactiver un compte ou un appareil
- Qui approuve les exceptions et rétablit l'accès
- Comment le fournisseur documente les incidents et les changements de politique
L’acquisition d’une plateforme ne résout pas les problèmes de rôles flous ni d’autorisations excessives. Le recours à un prestataire ne dégage pas l’entreprise de sa responsabilité d’approuver les accès et de déterminer les risques acceptables.
Comment Scalefusion soutient le modèle zéro confiance pour les petites entreprises
Scalefusion aide les petites entreprises à relever les défis courants liés à la mise en œuvre du modèle zéro confiance grâce à ses fonctionnalités UEM et OneIdP.
- Accès aux périphériques non gérés : Les politiques d'accès conditionnel de OneIdP permettent de restreindre la connexion aux applications métier prises en charge en fonction de l'état de gestion des appareils.
- Points de terminaison non conformes : Les politiques d'accès étendu (XAP) de OneIdP aident à évaluer la conformité des appareils, l'état des mises à jour du système d'exploitation et les conditions contextuelles des applications prises en charge, sous réserve des configurations requises.
- Privilèges excessifs sur les points de terminaison : OneIdP Just-in-Time Admin fournit des privilèges d'administration temporaires pour les tâches prises en charge sur les appareils Windows et macOS gérés.
- Sécurité des appareils incohérente : Scalefusion UEM aide les équipes informatiques à appliquer des configurations de périphériques et des politiques de sécurité à l'ensemble des terminaux gérés.
Ensemble, ces fonctionnalités prennent en charge l'accès aux applications en fonction du périphérique et la sécurité des terminaux dans le cadre d'une stratégie de confiance zéro plus large.
Explorez l'accès conditionnel prenant en compte les appareils avec Scalefusion OneIdP.
FAQ
1. La confiance zéro est-elle la même chose que ZTNA ?
Non. Le modèle « zéro confiance » est une stratégie de sécurité plus globale. L’accès réseau zéro confiance (ZTNA) est une approche d’accès à distance qui applique des politiques d’accès définies à des applications, des données ou des services spécifiques. Le NIST distingue le ZTNA du cadre plus large du modèle « zéro confiance ».
Une petite entreprise peut envisager l'utilisation de ZTNA lorsque des utilisateurs distants ont besoin d'accéder à des applications spécifiques et qu'un accès réseau étendu via VPN expose plus de ressources que nécessaire. ZTNA ne remplace pas automatiquement tous les cas d'utilisation d'un VPN, et sa pertinence dépend des applications et des chemins d'accès concernés.
2. Une petite entreprise peut-elle démarrer sans fournisseur d'identité ni Active Directory ?
Oui. Commencez par recenser les comptes dans chaque application critique, activez les options d'authentification multifacteur (MFA) déjà disponibles, supprimez les autorisations inutiles, séparez l'utilisation par l'administrateur et documentez la création et la suppression des comptes. À mesure que le nombre d'utilisateurs et d'applications augmente, évaluez si un fournisseur d'identité (ou une solution capable de gérer les utilisateurs locaux concernés) améliorerait la cohérence et la visibilité.
Les contrôles disponibles en l'absence d'un système d'identité centralisé dépendent des fonctionnalités de compte et de politique prises en charge par chaque application.
3. Devez-vous remplacer votre réseau ou vos appareils pour adopter le modèle de confiance zéro ?
Non. La stratégie « zéro confiance » peut être mise en œuvre progressivement en s’appuyant sur les contrôles existants relatifs à l’identité, aux applications, aux terminaux et au réseau. Protégez une ressource critique, identifiez les failles lors de la phase pilote et n’achetez ou ne remplacez la technologie que si l’environnement actuel ne permet pas d’appliquer la politique requise ou de fournir les preuves nécessaires.
4. À quelle fréquence une petite entreprise doit-elle revoir ses autorisations d'accès ?
Vérifiez les accès à chaque changement de rôle, fin de contrat ou départ d'un utilisateur. Planifiez également des vérifications périodiques des comptes privilégiés, des prestataires, des comptes de service et des applications critiques. Le cadre de cybersécurité du NIST recommande des vérifications à la demande et des vérifications périodiques, mais ne prescrit pas d'intervalle universel. La fréquence de ces vérifications doit être déterminée en fonction de la sensibilité de la ressource, du taux de rotation du personnel et de la capacité à détecter les accès obsolètes.

