

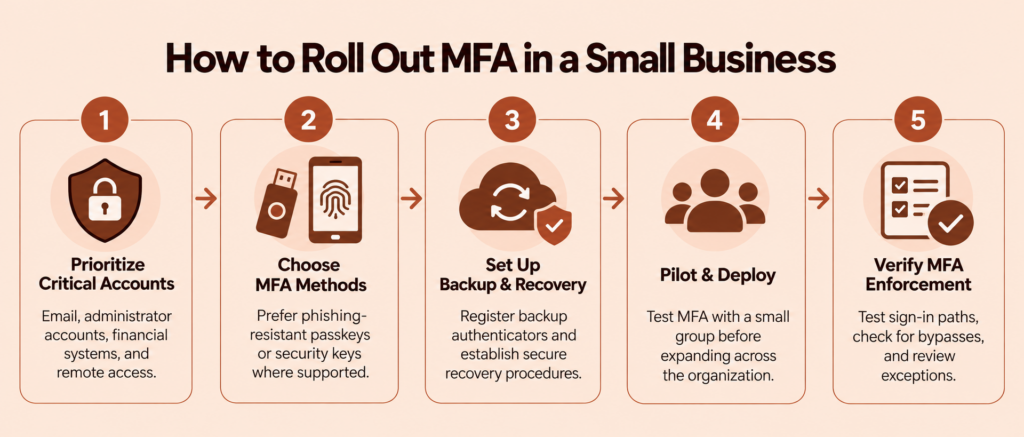
Une petite entreprise devrait exiger l'authentification multifacteurs (AMF) en priorité pour la messagerie, les comptes d'administrateur, les systèmes financiers, l'accès à distance, les applications de productivité en nuage et son registraire de domaine. Privilégiez les clés d'accès ou de sécurité FIDO2/WebAuthn lorsqu'elles sont prises en charge ; ces méthodes offrent une protection contre le phishing lorsqu'elles sont correctement mises en œuvre. Prévoyez une méthode de secours et déployez l'AMF par phases de test plutôt que de modifier tous les comptes simultanément.
Points clés à retenir
- MFA pour les petites entreprises Il convient de donner la priorité aux courriels, aux comptes d'administrateur, aux systèmes financiers, à l'accès à distance et aux applications cloud.
- MFA résistant au phishingL'utilisation de méthodes telles que les clés d'accès et les clés de sécurité FIDO2/WebAuthn est préférable lorsqu'elles sont prises en charge.
- Mise en œuvre réussie de l'authentification multifacteur nécessite un déploiement progressif, des méthodes de sauvegarde et de restauration sécurisées, l'application de politiques et une vérification régulière.
Pourquoi l'authentification multifacteur est-elle importante pour les petites entreprises ?
MFA Ce système utilise au moins deux facteurs d'authentification distincts, par exemple un élément connu de l'utilisateur et un élément qu'il possède ou qui lui est propre. Si un attaquant obtient le mot de passe d'un employé par hameçonnage, réutilisation de mot de passe ou autre compromission, un facteur d'authentification contrôlé séparément peut empêcher que ce mot de passe ne suffise à se connecter.
L'impact potentiel est particulièrement élevé pour les comptes de messagerie et les comptes d'administrateur. Un compte de messagerie compromis peut servir à réinitialiser les mots de passe d'autres services, tandis qu'un compte d'administrateur peut permettre de créer des utilisateurs, de modifier les paramètres de sécurité ou de divulguer des données d'entreprise. La CISA recommande L'authentification multifacteur (MFA) pour les petites et moyennes entreprises, notamment pour la messagerie électronique, le stockage de fichiers, l'accès à distance, l'accès administrateur et les comptes traitant des informations sensibles.
L’authentification multifacteur (MFA) ne constitue pas un programme de sécurité complet. Les entreprises ont toujours besoin de mises à jour logicielles, d’appareils sécurisés, de sensibilisation au phishing, de contrôles d’accès, de sauvegardes fiables et de procédures pour le renvoi des anciens employés.
Quels comptes professionnels devraient bénéficier de l'authentification multifacteur en premier ?
Priorisez les comptes en fonction de ce qu'un attaquant pourrait faire avec eux, et non simplement en fonction de la fréquence à laquelle les employés les utilisent.
Commencez par les comptes de messagerie, d'administrateurs et financiers.
Protégez en priorité ces catégories de comptes :
- Courriel professionnel: Les e-mails servent souvent à réinitialiser les mots de passe et contiennent des conversations sensibles, des factures et des informations clients.
- Comptes d'administrateur : Cela inclut les administrateurs de messagerie, de services cloud, de terminaux, de réseaux, de sauvegardes, de plateformes de commerce électronique et d'applications métier.
- Systèmes financiers : Protégez les services bancaires en ligne, les services de paiement, les logiciels comptables, la paie, la gestion des dépenses et les comptes qui peuvent approuver ou modifier les paiements.
- Gestionnaires de mots de passe: Un gestionnaire de mots de passe peut donner accès à de nombreuses autres informations d'identification professionnelles.
- Comptes appartenant aux propriétaires et aux dirigeants : Ces utilisateurs peuvent disposer de pouvoirs étendus, de communications sensibles ou de privilèges d'approbation.
Lorsqu'un service propose des comptes administrateur et des comptes utilisateurs distincts, utilisez-les. Un employé ne doit pas effectuer ses tâches courantes via un compte lui permettant également de modifier les paramètres de sécurité de l'ensemble de l'organisation.
Incluez l'accès à distance, les applications cloud et votre registraire de domaine.
La priorité suivante concerne tout service permettant l'accès à distance, le stockage de données importantes ou le contrôle d'un autre système. Exemples courants :
- réseaux privés virtuels, passerelles de bureau à distance et autres services d'accès à distance
- Plateformes de stockage cloud, de collaboration, de gestion de la relation client et de productivité
- administration de sites web et de commerce électronique
- Consoles de sauvegarde
- Systèmes de ressources humaines et de paie
- Le bureau d'enregistrement de domaine et les paramètres du système de noms de domaine
- Applications contenant des données clients, employés, de santé, juridiques ou commerciales
Créez un inventaire des comptes plutôt que de vous fier à votre mémoire. Au minimum, enregistrez :
| Champ | Que documenter |
|---|---|
| Services | Le compte d'application, de plateforme ou d'infrastructure |
| Propriétaire du compte | La personne responsable de l'accès et de la récupération |
| Impact sur les entreprises | Que pourrait-il se passer si le compte était compromis ? |
| Statut MFA | Obligatoire, facultatif, non pris en charge ou non encore configuré |
| Méthode primaire | Clé d'accès, clé de sécurité, application d'authentification, notification push ou autre méthode |
| Méthode de sauvegarde | L'alternative approuvée si le facteur principal est indisponible |
| Contact de récupération | L'administrateur ou le fournisseur qui peut rétablir l'accès |
Un service important ne prenant pas en charge l'authentification multifacteur (MFA) doit être considéré comme une exception à haut risque. Envisagez de le placer derrière un système de sécurité renforcé. fournisseur d'identité qui peut imposer l'authentification multifacteur, restreindre l'accès d'une autre manière, ou remplacer le service lorsque cela est possible.
Quelle méthode d'authentification multifacteur les employés doivent-ils utiliser ?
Utilisez la méthode la plus robuste prise en charge par chaque service important. La CISA identifie FIDO/WebAuthn comme une méthode largement disponible. approche résistante au phishingIl peut fonctionner via des clés de sécurité physiques ou des authentificateurs de plateforme intégrés aux ordinateurs et appareils mobiles compatibles.
Comparez les mots de passe, les clés de sécurité, les applications d'authentification, les notifications push et les SMS.
| Méthode | Résistance au phishing | Dépendance au téléphone ou au réseau | coût et facilité d'utilisation | Utilisation appropriée |
|---|---|---|---|---|
| Clé d'accès FIDO2/WebAuthn prise en charge | Puissant lorsqu'il est correctement mis en œuvre | Peut être installé sur un ordinateur professionnel, un appareil mobile ou une clé de sécurité compatible ; un service cellulaire n’est pas indispensable. | Utilise souvent les appareils existants, mais la disponibilité et les contrôles de récupération varient selon le service. | Comptes à haut risque et comptes courants pour lesquels le service prend en charge un déploiement de clé d'accès approprié |
| Clé de sécurité FIDO2 | Forte | Ne nécessite pas de téléphone personnel ni de service cellulaire | Nécessite du matériel compatible et la planification d'une clé de rechange | Administrateurs, utilisateurs du secteur financier, propriétaires et employés sans téléphone adapté |
| Code de l'application d'authentification | Non résistant au phishing car l'utilisateur saisit manuellement le code | Nécessite généralement un téléphone ou un appareil professionnel compatible ; le service cellulaire n’est généralement pas nécessaire après la configuration. | Peu coûteux et largement soutenu | Une solution pratique lorsque FIDO2/WebAuthn n'est pas disponible. |
| Approbation par poussée conventionnelle | Non équivalent à la résistance au phishing FIDO2/WebAuthn | Nécessite généralement un appareil enregistré et un accès à Internet. | Pratique, mais les utilisateurs pourraient approuver une invite inattendue. | Utilisation générale par la main-d'œuvre lorsque des options plus performantes sont indisponibles ; la correspondance des numéros est préférable lorsqu'elle est proposée. |
| Code SMS | Non résistant au phishing | Nécessite l'accès au numéro de téléphone enregistré et à la livraison cellulaire | Facile à comprendre, mais dépend du service téléphonique. | Une solution de repli lorsque le service n'offre aucune option pratique plus avantageuse. |
Le NIST explique Les mots de passe à usage unique et les codes hors bande saisis manuellement ne sont pas à l'abri du phishing, car le résultat de l'authentification n'est pas cryptographiquement lié à la session concernée. Un attaquant peut potentiellement intercepter un code via une fausse page de connexion convaincante. Les invites d'approbation classiques peuvent également être détournées si un employé accepte une requête qu'il n'a pas initiée.
Ne bloquez pas un projet d'authentification multifacteur (MFA) simplement parce que la méthode préférée n'est pas disponible sur un service. Utilisez l'option la plus robuste prise en charge, documentez l'exception et réexaminez le projet lorsque le fournisseur ajoute des options plus performantes. protocoles d'authentification.
Choisissez une méthode de sauvegarde qui ne dépend pas d'un téléphone personnel
Chaque compte prioritaire doit disposer d'une voie de sauvegarde gérée séparément. Selon le service, cela peut être :
- Une deuxième clé de sécurité enregistrée est stockée en toute sécurité.
- Une clé d'accès prise en charge sur un appareil de travail géré
- Un authentificateur approuvé sur un appareil géré par l'entreprise
- Les codes de récupération sont conservés dans un lieu contrôlé et sécurisé.
- Récupération assistée par un administrateur avec vérification d'identité documentée
Pour les utilisateurs à haut risque, l'émission de deux clés de sécurité permet de fournir une clé principale et une clé de secours sans nécessiter de smartphone personnel. Évitez d'utiliser l'adresse courriel personnelle d'un employé comme méthode de récupération par défaut pour un compte professionnel critique.
Le NIST recommande Il est recommandé de conserver au moins deux méthodes d'authentification distinctes afin de réduire la dépendance à la récupération du compte. La sauvegarde devrait être testée lors de l'inscription plutôt que de s'avérer inutilisable lors d'une panne ou d'un incident lié à la perte de l'appareil.
Comment choisir une solution d'authentification multifacteur (MFA) pour les petites entreprises sans dépenser une fortune ?
Commencez par utiliser les contrôles déjà inclus dans les services payants de l'entreprise. L'achat d'un outil supplémentaire ne sera pas utile si la suite de messagerie ou le fournisseur d'identité existants peuvent déjà imposer une méthode appropriée à toutes les applications utilisées par les employés.
Vérifiez les fonctionnalités d'authentification multifacteur incluses dans les comptes professionnels
Pour chaque service prioritaire, cochez :
- Quelles méthodes d'authentification multifacteur prend-il en charge ?
- Un administrateur peut-il exiger l'authentification multifacteur pour tous les utilisateurs ?
- La question de savoir si des politiques différentes peuvent être appliquées aux administrateurs ou aux groupes à haut risque reste posée.
- Les événements d'inscription et d'authentification sont-ils visibles dans les journaux ?
- Les anciennes méthodes de connexion peuvent-elles contourner l'authentification multifacteur ?
- Comment fonctionne la récupération de compte et la suppression du facteur
- Le service s'intègre-t-il au fournisseur d'identité de l'organisation ?
Il existe une différence importante entre la prise en charge et l'imposition de l'authentification multifacteur (MFA). Un service peut permettre aux employés d'activer volontairement la MFA sans qu'un administrateur puisse l'exiger. L'inscription volontaire rend la couverture dépendante de la configuration effectuée par chaque employé.
Savoir quand une application d'authentification ne suffit pas
Une application d'authentification génère un code ou approuve une demande. Elle n'exige pas, à elle seule, l'authentification multifacteur pour l'ensemble des services de messagerie, de finance, de stockage et d'accès à distance de l'entreprise.
La mise en œuvre des règles doit être configurée au sein de chaque service ou via un fournisseur d'identité qui gère l'accès aux applications intégrées. Avant d'appliquer des règles standardisées à une application, vérifiez quels services sont effectivement couverts par le système d'identité central. Les comptes autonomes, les comptes d'administrateur local et les services hors authentification unique peuvent nécessiter des politiques distinctes.
Estimer les coûts de licence, de matériel et de support
Prévoyez un budget supérieur au prix d'abonnement annoncé. Une estimation réaliste devrait inclure :
- Licences d'identité ou de sécurité nécessaires pour la mise en œuvre centralisée
- Clés de sécurité pour les utilisateurs à haut risque, ainsi que des clés de rechange
- Temps d'inscription et de formation des employés
- Assistance technique pour les appareils perdus et facteurs de remplacement
- Coffre-fort pour clés de secours ou codes de récupération
- Documentation et tests d'application périodiques
- Remplacement de matériel et roulement du personnel
Les tarifs et les exigences en matière de support des fournisseurs varient trop pour permettre une estimation universelle des coûts pour les petites entreprises. Comparez le coût opérationnel total des méthodes qui conviennent à votre inventaire réel.
Comment déployer l'authentification multifacteur sans perturber les employés ?
Déployez l'authentification multifacteur (MFA) par étapes, en définissant clairement l'objectif final. Il s'agit d'obtenir une large couverture des comptes professionnels compatibles avec la MFA, et non de mener un projet pilote inachevé.
Attribuer un propriétaire et une méthode à chaque compte prioritaire
Utilisez un registre de déploiement contenant :
- Administrateur de service et responsable
- Utilisateurs et types de comptes concernés
- Méthodes principales et de secours
- Instructions d'inscription
- Procédure de récupération
- Date d'entrée en vigueur
- Exceptions approuvées et leurs dates d'expiration
- Résultats de test
Réglez les problèmes d'accès de récupération avant d'appliquer la politique. Vérifiez que l'entreprise dispose de plusieurs administrateurs autorisés lorsque le service le permet et assurez-vous qu'un seul appareil perdu ne puisse pas bloquer l'accès à tous les utilisateurs.
Inscription au projet pilote, formation des employés et expansion par phases
Commencez par le service informatique ou la personne responsable de l'administration, puis interrogez un petit groupe représentant différents rôles et appareils. Lors du projet pilote, testez :
- Inscription initiale
- Connexions via navigateur, mobile et ordinateur utilisées dans le cadre du travail normal
- Accès depuis le bureau et les sites distants
- Utilisation du facteur de sauvegarde
- Inscription des nouveaux appareils
- Récupération d'appareil perdu
- Récupération de l'administrateur
- Suppression d'un facteur ancien
Donnez aux employés des instructions courtes et précises sur leurs tâches. Ils doivent savoir comment s'inscrire, où trouver de l'aide et que faire lorsqu'une notification apparaît de manière inattendue. Les employés ne doivent jamais divulguer un code à usage unique ni approuver une connexion qu'ils n'ont pas initiée.
Après avoir corrigé les problèmes liés au projet pilote, étendez la procédure par département ou service. Fixez des échéances pour les exceptions temporaires et assurez-vous de leur résolution.
Comment vérifier que l'authentification multifacteur est effectivement appliquée ?
Une politique affichée comme activée dans une console d'administration ne suffit pas. Testez les chemins de connexion que les employés et les attaquants pourraient réellement utiliser.
Tester un employé non inscrit et chaque connexion prioritaire
Utilisez un compte de test contrôlé ou un test supervisé pour confirmer qu'un utilisateur non inscrit ne peut pas accéder à la ressource protégée sans avoir effectué la configuration et le défi MFA requis.
Tester séparément chaque chemin pertinent, notamment :
- Connexion au navigateur
- Applications mobiles et de bureau
- Portails d'administration
- Connexions d'accès à distance
- Appareils nouveaux ou non gérés
- sessions de navigation privée
- Procédures de réinitialisation de mot de passe et de récupération de compte
Consignez le résultat attendu et le résultat obtenu. Répétez le test après toute modification importante des politiques, migration de fournisseur d'identité ou mise à jour d'application.
Vérifiez les identifiants de connexion hérités, les comptes partagés et les comptes de service
Les anciens protocoles de messagerie, d'accès à distance ou d'applications peuvent ne pas suivre le même flux d'authentification moderne. Vérifiez s'ils sont toujours activés et testez s'ils peuvent contourner l'authentification multifacteur (MFA).
Dans la mesure du possible, remplacez les comptes partagés par des comptes nominatifs. L'accès nominatif simplifie la gestion des inscriptions, des désinscriptions et du suivi des activités. Si la suppression d'un compte partagé est inévitable, documentez les personnes autorisées à l'utiliser, les modalités de contrôle de ses paramètres et la procédure de modification des accès en cas de départ.
Les comptes de service non humains nécessitent un traitement distinct. L'authentification multifacteur interactive peut ne pas convenir aux processus automatisés. Utilisez l'alternative proposée par le fournisseur, telle qu'une identité de charge de travail restreinte, des informations d'identification à portée limitée, un certificat ou une connexion de service gérée. Limitez ses autorisations et évitez d'exempter un compte employé standard simplement parce qu'un processus en dépend.
Que faire lorsqu'un employé perd son appareil ou quitte l'entreprise ?
Considérez toute personne ayant perdu un authentificateur comme potentiellement compromise. La récupération doit rétablir l'accès sans permettre à un attaquant de remplacer facilement le facteur d'authentification de l'employé légitime.
Vérifiez l'identité avant de rétablir l'accès.
Avant d'ajouter un nouveau facteur d'authentification, il convient d'utiliser une procédure de vérification documentée. L'administrateur doit consigner l'identité de la personne ayant demandé la modification, la méthode de vérification d'identité, l'identité de la personne ayant approuvé la modification et le compte concerné.
Ne vous fiez pas uniquement aux informations qu'un attaquant pourrait obtenir par courriel, sur les réseaux sociaux ou sur le site web de l'entreprise. Lorsque la plateforme le permet, informez l'employé par un canal distinct lors de l'ajout d'un nouvel authentificateur. L'authentificateur du NIST Les directives relatives au cycle de vie préconisent une authentification forte et appropriée avant de lier un nouvel authentificateur, ainsi qu'une notification indépendante du changement.
Supprimez les anciens facteurs et sessions, puis testez le remplacement.
Pour un appareil perdu ou remplacé :
- Invalider l'ancien authentificateur.
- Révoquer les sessions actives lorsque le service le permet.
- Inscrivez le remplaçant via la procédure de récupération approuvée.
- Tester les nouvelles méthodes principales et de secours.
- Vérifiez que l'ancien appareil ou facteur ne peut plus se connecter.
Lorsqu'un employé quitte l'entreprise, désactivez son compte conformément à la procédure de départ, révoquez les sessions, supprimez les identifiants enregistrés, transférez la propriété des ressources métier nécessaires et supprimez l'accès aux applications connectées. Le départ ne sera considéré comme terminé qu'après avoir testé l'accès depuis les chemins de connexion habituels de l'ancien employé.
Renforcez la sécurité des comptes des petites entreprises avec Scalefusion OneIdP
La mise en place de l'authentification multifacteur (MFA) dans une petite entreprise commence par la protection des comptes critiques et le choix de méthodes d'authentification qui concilient sécurité et facilité d'utilisation. Un déploiement progressif, des options de récupération éprouvées et des contrôles réguliers permettent aux entreprises d'étendre leur couverture MFA sans perturbation inutile.
À mesure que les entreprises adoptent davantage d'applications cloud et gèrent l'accès sur différents appareils, les politiques d'authentification centralisées deviennent de plus en plus importantes.
Scalefusion OneIdP prend en charge l'authentification multifacteur (MFA) via des applications d'authentification tierces et des mots de passe à usage unique (OTP) envoyés par e-mail pour les flux d'authentification compatibles. Avant le déploiement, consultez la documentation relative aux méthodes MFA, aux intégrations d'applications et aux politiques d'annuaire et d'authentification unique (SSO) applicables afin de déterminer leur conformité aux exigences de votre organisation.
Évaluez les capacités d'authentification multifacteur (MFA) de OneIdP en fonction de vos applications, de votre environnement de périphériques et de vos exigences d'authentification.
Voir Plus Scalefusion OneIdP
FAQ
1. L'authentification multifacteurs (MFA) est-elle la même chose que l'authentification à deux facteurs ?
L'authentification à deux facteurs (2FA) est une forme d'authentification multifacteur (MFA) qui utilise exactement deux types de facteurs indépendants. Le terme MFA est plus général et peut utiliser deux facteurs ou plus. Un mot de passe et une clé de sécurité combinent différents types de facteurs ; deux mots de passe constituent deux vérifications du même type et ne représentent pas une authentification à deux facteurs.
2. Chaque employé a-t-il besoin d'un smartphone pour l'authentification multifacteur ?
Non. Selon les fonctionnalités du service, un employé peut utiliser une clé de sécurité FIDO2 ou un code d'accès sur un appareil professionnel compatible. Les codes d'application d'authentification fonctionnent également hors réseau cellulaire après configuration, à condition de disposer d'un appareil compatible. Prévoyez une solution de secours en cas de perte ou de remplacement de l'appareil.
3. Quels sont les avantages de l'AMF pour les petites entreprises ?
Le principal avantage de l'authentification multifacteur (MFA) pour les petites entreprises est qu'un mot de passe volé ne suffit plus pour se connecter. Elle protège les comptes de messagerie, d'administration et financiers, réduit l'impact du phishing et de la réutilisation des mots de passe, et peut aider à répondre aux exigences de sécurité des assureurs ou des clients.
4. Une petite entreprise devrait-elle activer l'authentification multifacteur sur tous les comptes en même temps ?
Généralement non. Commencez par les comptes à fort impact, effectuez un test pilote d'inscription, vérifiez l'accès de secours et la restauration, puis étendez progressivement le déploiement. L'objectif final devrait être la couverture de l'authentification multifacteur (MFA) pour tous les comptes professionnels pris en charge, avec des contrôles documentés ou des plans de remplacement pour les services qui ne peuvent pas l'appliquer.

