

Führende Endpoint-Security-Software unterstützt Unternehmen beim Schutz von Laptops, Desktop-PCs, Mobilgeräten, Servern und anderen Endgeräten vor Malware, Ransomware, Phishing, unberechtigtem Zugriff und Datenverlust. Diese Tools bieten Funktionen wie Virenschutz, Bedrohungserkennung, Endgeräteüberwachung, Patching, Gerätekontrolle, Verschlüsselung, Schwachstellenmanagement und Reaktionsmaßnahmen, um Geschäftsgeräte in Büro-, Remote-, Hybrid- und Außendienstumgebungen zu sichern.
Die zentralen Thesen
Moderne Endpoint-Security-Software hilft Unternehmen dabei, Geräte zu schützen, Bedrohungen schneller zu erkennen und die Transparenz in zunehmend verteilten IT-Umgebungen zu wahren.
- Die Risiken an Endpunkten nehmen zu: Fernarbeit, die zunehmende Nutzung von BYOD (Bring Your Own Device) und nicht verwaltete Geräte haben die Angriffsfläche vergrößert, wodurch der Endpunktschutz zu einem entscheidenden Bestandteil der Cybersicherheitsstrategien von Unternehmen geworden ist.
- Kernkompetenzen sind entscheidend: Die besten Endpoint-Security-Plattformen vereinen Bedrohungserkennung, Ransomware-Schutz, Gerätekontrolle, Verhaltensanalyse und automatisierte Reaktion auf Sicherheitsvorfälle in einer zentralen Managementkonsole.
- Vergleich der besten Lösungen: Zu den führenden Endpoint-Sicherheitslösungen im Jahr 2026 zählen CrowdStrike Falcon, Microsoft Defender for Endpoint, SentinelOne, Sophos Intercept X, VMware Carbon Black und andere auf Unternehmen ausgerichtete Plattformen.
- Über den Virenschutz hinaus: Moderne Endpoint-Security-Software geht über signaturbasierte Antivirenprogramme hinaus, indem sie KI, maschinelles Lernen und Echtzeitüberwachung nutzt, um fortgeschrittene und Zero-Day-Bedrohungen zu erkennen.
- Auswahl der richtigen Plattform: IT-Teams sollten Endpoint-Sicherheitslösungen anhand von Bereitstellungsflexibilität, Integrationsunterstützung, plattformübergreifender Abdeckung, einfacher Verwaltung und Funktionen zur Reaktionsautomatisierung bewerten.
Die besten Endpoint-Security-Lösungen zu haben, ist vergleichbar mit der Installation von Überwachungskameras, Alarmanlagen und vielleicht sogar Bewegungsmeldern, um jeden Winkel Ihres Hauses abzudecken. Genau wie Ihr Haus schützen Sie auch Ihr Unternehmen vor Bedrohungen – nur dass diese in diesem Fall digitaler Natur sind.
Von vertraulichen Daten bis hin zu geistigem Eigentum sind die Endpunkte Ihres Unternehmens die erste Verteidigungslinie gegen Cyberangriffe. Hier kommt erstklassige Endpunktsicherheitssoftware ins Spiel, die eine unsichtbare und doch undurchdringliche Mauer um Ihr Netzwerk bildet.
Bei so vielen verfügbaren Optionen ist die Wahl der richtigen Endpoint-Security-Software wie die Wahl des richtigen Bodyguards; sie muss zuverlässig, proaktiv und intelligent sein.
Von der Verhinderung von Datenlecks bis hin zur Abwehr von Ransomware und Insider-Bedrohungen – diese Lösungen sind darauf ausgelegt, Ihre digitale Umgebung deutlich sicherer zu machen. Entdecken Sie die besten Endpoint-Security-Lösungen und erfahren Sie, warum sie 2026 unverzichtbar sind.
Endpoint-Sicherheitsplattform für Unternehmen: Vergleich im direkten Vergleich
| Eigenschaften | Scalefusion Veltar | Sophos | Microsoft Defender für Endpoint | CrowdStrike Falcon | Sentinel Eins | TrendAI Vision One | Sicherer Cisco-Endpunkt | ThreatDown (von Malwarebytes) |
|---|---|---|---|---|---|---|---|---|
| Am besten geeignet, | UEM integriert mit endpunktzentrierter SWG, Schwachstellenmanagement und automatisierter Compliance | Präventionsorientierte Sicherheit und integriertes Ökosystem | Native Windows-Unternehmenssynergie | Proaktive Bedrohungsanalyse und verwaltete EDR | Automatisierte, KI-gesteuerte Maschinenreaktion | Mehrschichtiges XDR in hybriden Arbeitsbereichen | Cisco-Netzwerkinfrastruktur-Ökosysteme | Endpunktsicherheit für KMU mit geringem Verwaltungsaufwand |
| OS Support | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux, Android, iOS | Windows, macOS, Linux, Android, iOS | Windows, MacOS, Linux | Windows, macOS, Linux, Android, iOS | Windows, MacOS, Linux |
| Device Control | Ja (USB/Bluetooth und E/A-Beschränkungen bei nativer UEM-Endpunktverwaltung) | Ja (Zugriffsregeln für USB/Peripheriegeräte; Sophos Mobile für vollständiges UEM/MDM erforderlich) | Ja (Defender-Zugriffsrichtlinien für Peripheriegeräte mit Microsoft Intune für die Geräte- und Hardwareverwaltung) | Ja (USB-/Peripheriegeräterichtlinien und Geräteisolation; Integrationen von Drittanbietern für UEM erforderlich) | Ja (USB- und Bluetooth-Einschränkungen mit Geräteisolation; UEM erfordert Integration von Drittanbietern) | Ja (Speicher-/USB-Beschränkungen und Geräteisolation; zusätzliche Trend-Lösungen für umfassenderes MDM erforderlich) | Ja (USB-Speicherbeschränkungen und Geräteisolation; für eine umfassendere Geräteverwaltung sind andere Cisco-Plattformen erforderlich) | Ja (USB-/Peripheriegeräteblockierung und Geräteisolation; keine native Hardwareverwaltung auf UEM-Ebene) |
| DLP (Inhaltsbewusst) | Grundkenntnisse/Kontextbezogene Kenntnisse (Erfordert vollständige UEM-Einschreibung) | Basisversion (Vordefinierte Vorlagen, Textzeichenfolgenvergleich nur für Windows) | Ja (Tiefe native Integration in Microsoft Purview DLP) | Nein (Nur Peripheriegeräte; erfordert Softwareintegration von Drittanbietern) | Nein (Nur Peripheriegeräte; erfordert Softwareintegration von Drittanbietern) | Ja (Verfügbar über das native Trend Vision One DLP-Modul-Add-on) | Nein (Netzwerkschichtfokus; benötigt Cisco Secure Email/Web) | Nein (Ausschließlich Blockierung von Peripheriegeräten) |
| Schwachstellen- und Patch-Management | Ja (mit nativen Betriebssystem-Patch-Richtlinien über UEM) | Basisversion (nur Sichtbarkeit von Schwachstellenscans; keine aktive Bereitstellung) | Nein (Nur Schwachstellenverfolgung; aktives Patchen erfordert Microsoft Intune) | Ja (Natives Patching über Falcon Spotlight / Patch-Module) | Nein (Nur Schwachstellenerkennung; erfordert Tools von Drittanbietern zum Einspielen von Patches) | Ja (Unterstützt virtuelles Patching und Schutz vor Sicherheitslücken) | Nein (Erfordert die Integration mit Cisco-Sicherheitstools) | Ja (Native Patch-Ausführung in den Stufen „Fortgeschritten“ und „Elite“) |
| AnzeigenPreise | 3 $/Gerät/Monat | Auf Anfrage erhältlich | $ 12 / Benutzer / Monat | 59.99 $/Gerät/Jahr | 179.99 $/Endpunkt | Auf Anfrage erhältlich | Auf Anfrage erhältlich | 345 US-Dollar pro Jahr für mindestens 5 Endpunkte |
| Kernbeschränkungen | Es fehlen fortschrittliche, tiefgreifende EDR-Verhaltensanalyse-Engines. | Hoher Ressourcenbedarf auf Endgeräten; separate Konsolen für ältere Tools | Hochkomplexe Lizenzierungslogik; unterschiedliche Funktionskompatibilität zwischen Betriebssystemen | Für erweiterte Funktionen müssen separate Zusatzmodule erworben werden. | Fehlen native Endpunkt-Inhaltsdatenschutzmechanismen | Hoher Konfigurationsaufwand und Datenübertragungs-Tuningkurven | Komplexe Ökosystemkurve, wenn keine Cisco-Firewalls/Netzwerke verwendet werden | Erweiterte Automatisierungsfunktionen sind nur in den teuersten Paketen verfügbar. |
Die 8 besten Endpoint-Sicherheitslösungen im Detail
1. Scalefusion Veltar
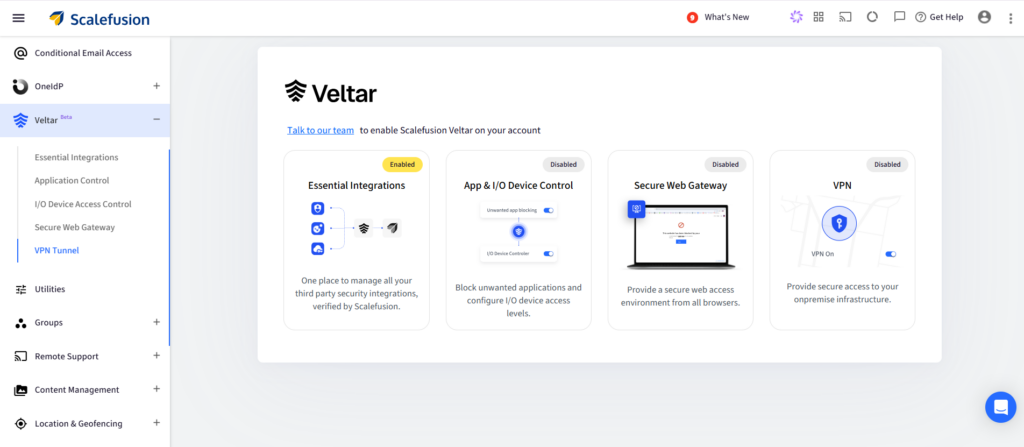
Scalefusion Veltar definiert neu Endpoint-Sicherheit Mit seiner einheitlichen, zukunftssicheren Lösung, die speziell für moderne Unternehmen entwickelt wurde, vereinfacht Veltar die komplexe Verwaltung und Absicherung von Endgeräten unter macOS, iOS, Windows, Linux und Android. Sicherheitsteams können so agil und innovativ bleiben und gleichzeitig Schutz vor sich ständig weiterentwickelnden Bedrohungen gewährleisten.
Veltar vereinfacht Compliance, verhindert Datenverlust an Endgeräten und gewährleistet sicheren Webzugriff. Schwachstellenmanagement und Endpunktsicherheitskontrollen über ein zentrales Dashboard.
Veltar stattet Sicherheitsteams mit Funktionen auf Unternehmensebene aus, darunter die Durchsetzung des CIS Benchmark (mit automatisierter Fehlerbehebung) und Device Trust von Android Enterprise. Sicheres Web-Gateway (SWG)Veltar bietet Anwendungs- und E/A-Gerätesteuerung sowie VPN-Tunneling. Durch die Kombination von automatisierter Überwachung von Compliance-Abweichungen mit detaillierten Exfiltrationskontrollen unterstützt Veltar Unternehmen dabei, hybride Arbeitsumgebungen zu sichern, die Auditbereitschaft aufrechtzuerhalten und Risiken zu minimieren, ohne eine zusätzliche, eigenständige Managementebene einzuführen.
Hauptmerkmale
- Filtern von Webinhalten: Blockiert den Zugriff auf bestimmte Domänenkategorien, wie z. B. soziale Medien und Inhalte für Erwachsene, um eine sichere digitale Umgebung zu fördern und vor schädlichen URLs und Phishing-Angriffen zu schützen.
- Schwachstellenmanagement: Bildet den Status von Sicherheitslücken auf verwalteten Windows- und macOS-Geräten ab und hilft IT-Administratoren so, einen Sanierungsplan auf Basis priorisierter Risiken zu erstellen.
- Endpunkt-DLP: Verhindern Sie Datenlecks durch mehrschichtige Exfiltrationskontrollen, einschließlich USB-Geräteblockierung, Bluetooth-Beschränkungen, Begrenzungen des Netzwerkzugriffs und Verhinderung des anwendungsübergreifenden Datenaustauschs (Blockierung von Zwischenablage/Kopieren und Einfügen).
- Durchsetzung der CIS-Benchmarks: App unterstützt CIS-Konformität Konfigurationsregeln festlegen, Abweichungen überwachen und ausgewählte nicht konforme Einstellungen auf unterstützten Geräten korrigieren.
- Gerätevertrauen: Integriert mit Gerätevertrauen von Android Enterprise um sicherzustellen, dass nur vertrauenswürdige und konforme Geräte, unabhängig davon, ob sie dem Unternehmen gehören oder den Mitarbeitern gehören (BYOD), eine Verbindung zu Geschäftsanwendungen und -ressourcen herstellen können.
- VPN-Tunnel: Bietet verschlüsselte, anonyme Datenübertragung über VPN-Tunnel über öffentliche Netzwerke, wodurch ein sicherer Zugriff auf interne Unternehmensressourcen ermöglicht und Daten während der Übertragung geschützt werden.
- Integrierte mobile Bedrohungsabwehr (MTD): Lässt sich nahtlos in Check Point Harmony Mobile integrieren und ermöglicht Unternehmen so die Bereitstellung seiner mobile Bedrohungsabwehr Funktionen zur Unterstützung verwalteter Android- und iOS-Geräte über Scalefusion.
Gründe für den Kauf:
- Multi-OS-Endpunktsicherheit und Compliance: Unterstützt macOS, iOS, iPadOS, Windows, Linux und Android und eignet sich daher für Organisationen mit unterschiedlichen Geräte-Ökosystemen.
- Verbesserte Sicherheitslage: Ausgestattet mit Webinhaltsfilterung, Endpunkt DLPund SWG, um die Verteidigung der Organisation gegen Cyberbedrohungen zu verbessern.
- Vereinfachte Verwaltung: Das einzigartige, intuitive Dashboard vereinfacht die Verwaltung der Gerätesicherheit und reduziert den administrativen Aufwand.
- Skalierbarkeit: Entwickelt, um Organisationen unterschiedlicher Größe gerecht zu werden und Flexibilität zu bieten, wenn das Unternehmen wächst.
Einschränkungen:
- Maßgeschneiderte Sicherheitsanforderungen: Veltars umfassender Sicherheitsansatz bietet ein Maß an Anpassungsmöglichkeiten, das manche Unternehmen möglicherweise nicht benötigen.
Pricing:
- Scalefusion Veltar ist ab 3 US-Dollar pro Gerät und Monat (jährliche Abrechnung) erhältlich.
- Eine kostenlose 14-Tage-Testversion wird angeboten
(Hinweis: Dies ist ein jährlich abgerechneter Zusatzplan, der ein aktives Scalefusion UEM-Abonnement erfordert.)

2. Sophos
Sophos kombiniert Endpunktschutz mit einem übersichtlichen Cloud-Dashboard und ermöglicht so eine einfache Implementierung für IT-Teams. Der Schutz vor Bedrohungen erfolgt präventiv und blockiert diese mithilfe verschiedener Methoden, darunter KI-basierte Erkennung, Verhaltensanalyse und Ransomware-Schutz.
Sophos bietet Unternehmensnetzwerken Schutz vor Exploits, Malware-Erkennung mittels Deep Learning und adaptiven Angriffen, um die Sicherheit zu erhöhen. Es überwacht Dateiinhalte auf schädliche Verschlüsselung und blockiert schädliche Prozesse auf dem Rechner des Opfers sowie auf kompromittierten, netzwerkverbundenen Geräten.
Hauptmerkmale:
- Internetschutz: Überwacht ausgehende Browserverbindungen und blockiert schädliche Websites.
- Angriffsblockierung: Bietet Endpunktschutz mit fortschrittlichen Abwehrmechanismen, die verhindern, dass Angreifer ihre Aktivitäten während eines laufenden Angriffs ausweiten.
- Angriffsanalyse: Bietet detaillierte Einblicke in den Ablauf eines Angriffs und hilft so, zukünftige Sicherheitsvorfälle zu verhindern.
- Geräteisolation: Isoliert Endpunkte vom Netzwerk während einer Bedrohung und bis zum Abschluss der Bedrohungsuntersuchung.
- Skalierbarkeit: Geeignet für kleine und mittlere Unternehmen, die eine einfache und umfassende Auto-Sicherheitssoftware wünschen.
Gründe zum Kauf:
- Robuster Schutz: Blockiert aktiv jegliche Bedrohungen und isoliert sie vom Netzwerk, um eine weitere Verbreitung zu verhindern.
- Tiefes Lernen: Nutzt KI-gestütztes Lernen, um Bedrohungsmuster zu erkennen und proaktiv vorzugehen.
- Benutzererfahrung: Leicht zu erlernen und einfach einzusetzen.
Berücksichtigung:
- Performance-Probleme: Kann zu Leistungseinbußen auf dem Gerät führen.
Pricing:
- Auf Anfrage erhältlich
- Bietet eine kostenlose 30-Tage-Testversion.
3. Microsoft Defender für Endpunkt
Microsoft Defender for Endpoint ist eine umfassende Endpoint-Schutzsoftware, die in das Microsoft-Ökosystem integriert ist und für Unternehmen entwickelt wurde, die Windows, Microsoft 365 und Azure nutzen. Sie unterstützt Unternehmen bei der Prävention, Erkennung, Untersuchung und Reaktion auf fortgeschrittene Bedrohungen auf Endgeräten wie Laptops, Smartphones, Tablets, PCs, Access Points, Routern und Firewalls.
Hauptmerkmale:
- Hohe Kompatibilität: Es wurde speziell für Windows entwickelt und bietet einen unvergleichlichen Einblick in das Betriebssystem.
- Einfache Integration: Es gibt keinerlei Installationsprobleme, da der Agent bereits in Windows-Betriebssysteme integriert ist und lediglich aktiviert werden muss.
- Automatisierte Erkennung und Reaktion: Automatisiert Erkennungs- und Reaktionsprozesse im Zusammenhang mit Bedrohungen, um arbeitsintensive Tätigkeiten zu reduzieren und die Effizienz zu steigern.
- Zusatzfunktionen: Es beinhaltet eine umfangreiche Palette an Tools wie Intune, Configuration Manager und automatisierte Fehlerbehebung.
Gründe zum Kauf:
- Natives Betriebssystem: Da es nativ in Windows integriert ist, ist es als Teil der Microsoft-Sicherheitsfunktionen bereits im System vorinstalliert und muss lediglich aktiviert werden.
- Benutzererfahrung: Die meisten Mitarbeiter sind mit der Windows-Benutzeroberfläche vertraut, was die Navigation erleichtert.
- Sicherheit: Bietet einen soliden Basisschutz und Compliance-Kontrollen mit minimalem Einrichtungsaufwand.
Wichtige Aspekte:
- Mehrere Portale: Mangelnde Transparenz bei der Navigation durch verschiedene Portale zur effektiven Politikgestaltung.
- Kosten: Erweiterte Funktionen erfordern höherwertige Lizenzen.
Pricing:
- Ab 12 $/Nutzer/Monat/jährliche Abrechnung
- 1 Monat kostenlose Testversion verfügbar
4. CrowdStrike Falcon
CrowdStrike Falcon ist eine Cloud-native Endpoint-Protection-Software. Bekannt für fortschrittliche Bedrohungsanalysen und ein schlankes Agentendesign, nutzt sie Verhaltensanalysen und Echtzeit-Bedrohungsinformationen, um das Eindringen von Schadsoftware zu verhindern.
Hauptmerkmale:
- Cloud-native Architektur: Nutzt einen einzigen, ressourcenschonenden Agenten, der rechenintensive Analysen in die Cloud auslagert und so die Leistung des Geräts nur minimal beeinträchtigt.
- Echtzeit-Bedrohungsreaktion: Bietet aktuelle Bedrohungsinformationen und proaktiven Schutz in Echtzeit.
- Fernzugriff: IT-Teams können per Fernzugriff auf Endpunkte zugreifen und Befehle ausführen, um Bedrohungen sofort zu beheben.
- Leicht: Funktioniert durch eine schlanke Einzelagenten-Bereitstellung unter Windows, macOS und Linux.
Gründe zum Kauf:
- Genauigkeit: Äußerst genau und präzise bei der Erkennung von Bedrohungen.
- Geschwindigkeit: Bietet Hochgeschwindigkeitserkennung und -bereitstellung.
- Skalierbarkeit: Am besten geeignet für große Organisationen, die Tausende von Endpunkten verwalten, und mit mehreren Sicherheitsmaßnahmen.
- Eigenschaften: Minimale Auswirkungen auf die Leistung des Endpunkts.
Wichtige Aspekte:
- IT-Last: Erfordert ein engagiertes Team von IT-Fachleuten für die Einrichtung und Analysten für den Betrieb.
- Kosten: Im Vergleich zu anderen Lösungen ist der Preis höher, und für erweiterte Funktionen sind zusätzliche Module erforderlich.
Pricing:
- Der Basis-Jahresplan kostet 59.99 $ pro Gerät.
- Bietet eine kostenlose 15-Tage-Testversion
5. SentinelOne
SentinelOne bietet Endpunktschutz der nächsten Generation. Durch den Einsatz KI-gestützter Sicherheitsmaßnahmen positioniert es sich als Lösung, die kein menschliches Eingreifen erfordert.
Dank seiner vielfältigen Funktionen kann SentinelOne Ransomware-Schäden mit einem einzigen Klick beheben und eignet sich daher ideal für Unternehmen, die dem Schutz vor Datenverlust höchste Priorität einräumen. Es zeichnet sich durch hohe Anpassungsfähigkeit an sich ständig weiterentwickelnde Cyberbedrohungen aus und bietet automatisierten Schutz sowie Funktionen zur Bedrohungserkennung und -abwehr.
Hauptmerkmale:
- Automatisches Rollback: Stellt verschlüsselte oder gelöschte Dateien automatisch in ihren Zustand vor der Infektion wieder her und macht so die negativen Auswirkungen eines Ransomware-Angriffs wirksam rückgängig.
- Angriffsfläche verwalten: Identifiziert alle IP-fähigen Geräte in Ihrem Netzwerk, bewertet sie anhand der von ihnen ausgehenden Risiken und erweitert automatisch den Schutz.
- Umfassende Berichterstattung: Führt umfassende Präventions-, Erkennungs- und Reaktionsmaßnahmen an allen Endpunkten durch.
Gründe zum Kauf:
- Hochautomatisiert: Für Präventions- und Abhilfemaßnahmen ist nur ein geringer menschlicher Eingriff erforderlich.
- Genauigkeit: Bietet eine präzise Bedrohungserkennung in Echtzeit mit Kontextbezug, wodurch die meisten Fehlalarme vermieden werden.
Wichtige Aspekte:
- Ressourcenintensiv: Kann je nach Nutzung das Gerät stark belasten und zu Leistungseinbußen führen.
- IT-Last: Obwohl der Prozess größtenteils automatisiert ist, stehen IT-Administratoren möglicherweise vor einer steilen Lernkurve, um alle Funktionen vollständig zu verstehen.
- Kosten: Zu einem Premiumpreis erhältlich, wobei zusätzliche Funktionen einen höherwertigen Tarif erfordern.
Pricing:
- Ab 179.99 $ pro Endpunkt
6. TrendAI Vision One
TrendAI Vision One Endpoint-Security-Plattform kombiniert traditionelle Antivirensoftware mit modernen Bedrohungserkennungstechniken und bietet so umfassenden Schutz für alle Endgeräte. Die All-in-One-Plattform vereinfacht die Verwaltung eines heterogenen Ökosystems mit breiter Endgeräteabdeckung, einschließlich Servern, IoT-Geräten und Legacy-Systemen.
Hauptmerkmale:
- Virtuelles Patching: Behebt Sicherheitslücken, bis offizielle Patches veröffentlicht werden, und schützt so die anfälligeren Endpunkte vor bekannten und unbekannten Sicherheitslücken.
- Cloudbasiert: Ermöglicht einfache zentrale Verwaltung und Berichtserstellung.
- Automatisierung: Bietet eine automatisierte Reaktion auf Vorfälle, um manuelle Eingriffe zu reduzieren und potenzielle Schäden zu minimieren.
Gründe zum Kauf:
- Kontextreiche Erkennung: Liefert detaillierte Einblicke, um Ereignisse miteinander in Zusammenhang zu bringen und die Untersuchung und Reaktion zu beschleunigen.
- Einheitliche Sicherheitsplattform: Integriert Endpunkt-, Cloud-, Netzwerk-, E-Mail- und Identitätsschutz in einer einzigen Ansicht für eine zentrale Steuerung.
- Skalierbarkeit: Geeignet für KMUs, die eine vereinfachte Verwaltung und einen unkomplizierten Schutz benötigen.
Wichtige Aspekte:
- Intensive Nutzung: Kann die Belastung des Systems erhöhen und einen größeren Platzbedarf verursachen.
- Eingeschränkte Konfigurationsmöglichkeiten: Weniger Konfigurationsanpassungsoptionen für größere Organisationen.
Pricing:
- Auf Anfrage erhältlich
- Bietet eine kostenlose 30-Tage-Testversion
7. Sicherer Endpunkt von Cisco
Cisco Secure Endpoint (ehemals AMP for Endpoints) ist eine leistungsstarke Sicherheitssoftware für Unternehmen, die diese vor komplexen Bedrohungen, Malware und Ransomware schützt. Die Kombination aus cloudbasiertem Management und umfassender Transparenz sowie Analysen ermöglicht es Unternehmen, Bedrohungen der Endgerätesicherheit zu erkennen, zu verhindern und effektiv darauf zu reagieren. Dank der nahtlosen Integration in das Cisco-Ökosystem ist Secure Endpoint die ideale Lösung für Organisationen, die eine umfassende Sicherheitslösung mit fortschrittlicher Bedrohungsanalyse suchen.
Cisco Secure Endpoint ist eine Cloud-native Lösung zum Erkennen, Reagieren auf und Beheben von Cyberbedrohungen, die den Zeitaufwand für die Behebung dieser Bedrohungen um bis zu 85 % verkürzt.
Hauptmerkmale:
- Endpoint Detection and Response (EDR): Bietet sowohl integrierte als auch verwaltete EDR-Funktionen, einschließlich Threat Hunting und integriertem risikobasiertem Schwachstellenmanagement über das Kenna Security-Tool.
- USB-Gerätesteuerung: Ermöglicht das Erstellen, Anzeigen und Verwalten von Regeln, um sicherzustellen, dass nur zugelassene USB-Geräte verwendet werden, und bietet detaillierte Einblicke in Ereignisse wie blockierte Geräte bei Kompromittierungsuntersuchungen.
- Integrierte erweiterte Erkennung und Reaktion (XDR): Bietet eine einheitliche Sicht, vereinfachtes Vorfallmanagement und automatisierte Playbooks mit Cisco XDR und ermöglicht so einen umfassenden Ansatz für erweiterte Erkennung und Reaktion.
- Integrierte Talos-Bedrohungsanalyse: Ermöglicht die proaktive Bedrohungsanalyse durch die Sicherheitsexperten von Cisco und orientiert sich am MITRE ATT&CK-Framework, um Angriffe zu verhindern, bevor sie Schaden anrichten.
Gründe zum Kauf:
- Umfassender Schutz: Kombiniert Antivirus der nächsten Generation mit fortschrittlichen EDR-Funktionen, um Endpunkte vor ausgeklügelten Bedrohungen zu schützen.
- Skalierbarkeit: Geeignet für Unternehmen jeder Größe, bietet flexible Bereitstellungsoptionen und Integration mit anderen Cisco-Sicherheitslösungen.
- Proaktive Bedrohungssuche: Nutzt die von Menschen gesteuerte Bedrohungssuche, um potenzielle Risiken zu identifizieren und zu mindern, bevor sie sich auf die Organisation auswirken.
Wichtige Aspekte:
- Komplexität: Erweiterte Funktionen erfordern unter Umständen einen Lernprozess für IT-Teams, die mit dem Sicherheitsökosystem von Cisco nicht vertraut sind.
- Kostenaspekte: Obwohl die Lösung viele Funktionen bietet, kann sie eine erhebliche Investition darstellen, insbesondere für kleine und mittlere Unternehmen (KMU).
Pricing:
- Auf Anfrage erhältlich
8. BedrohungDown
Die Endpoint-Protection-Software von ThreatDown ist eine preisgekrönte, KI-gestützte Lösung, die die Workstations, Server und andere Endgeräte Ihres Unternehmens vor fortschrittlichen Cyberbedrohungen schützt. Sie bietet Antivirenfunktionen der nächsten Generation, um das Eindringen von Bedrohungen in Ihre Umgebung zu verhindern und gleichzeitig eine vereinfachte Verwaltung zu gewährleisten.
Hauptmerkmale:
- Genaue Ergebnisse: Setzt präzise Bedrohungserkennungs- und proaktive Blockierungsmechanismen ein, um Fehlalarme zu minimieren und sicherzustellen, dass legitime Endpunktaktivitäten ungestört bleiben.
- Vereinfachtes Management: Bietet Echtzeit-Updates und müheloses Bedrohungsmanagement über eine benutzerfreundliche Konsole und optimiert so administrative Aufgaben.
- Geringer Ressourcenbedarf: Nutzt einen einzigen, ressourcenschonenden Agenten, der einfach bereitzustellen ist und die Systemressourcen nur minimal beansprucht, wodurch die Leistung der Endpunkte erhalten bleibt.
- KI-gestützter Schutz: Integriert mehrere KI-gesteuerte Präventionstechnologien, um eine mehrschichtige Verteidigung zu gewährleisten und Bedrohungen zu stoppen, bevor sie in Ihre Umgebung eindringen können.
Gründe zum Kauf:
- Umfassender Schutz: Kombiniert Endpoint-Sicherheitsmaßnahmen, vollständige Festplattenverschlüsselung und fortschrittliche Bedrohungsabwehr zu einer ganzheitlichen Cybersicherheitslösung.
- Einfache Verwaltung: Die cloudbasierte Konsole bietet eine zentrale Verwaltungsoberfläche und vereinfacht so die Überwachung und Kontrolle der Sicherheitsmaßnahmen.
- Einhaltung gesetzlicher Bestimmungen: Die vollständige Festplattenverschlüsselung trägt zur Einhaltung der Datenschutzbestimmungen bei und verringert das Risiko von Strafen wegen Nichteinhaltung.
- Skalierbarkeit: Geeignet für Unternehmen jeder Größe, mit flexiblen Bereitstellungsoptionen zur Berücksichtigung unterschiedlicher organisatorischer Bedürfnisse.
Wichtige Aspekte:
- Schulung erforderlich: Organisationen ohne eigenes IT-Sicherheitspersonal benötigen möglicherweise eine anfängliche Schulung, um alle Funktionen voll ausschöpfen zu können.
- Ressourcenbedarf: Erweiterte Endgerätefunktionen können einen höheren Systemressourcenbedarf verursachen, was sich auf die Leistung älterer Hardware auswirken kann.
Pricing:
- Die jährlichen Preise beginnen bei 345 US-Dollar pro Jahr, wobei eine Mindestanzahl von 5 Endpunkten pro Abonnement erforderlich ist.
- Eine 15-tägige kostenlose Testversion ist verfügbar
Die besten Endpoint-Sicherheitslösungen nach Anwendungsfall
| Anwendungsfall | Best Choice | Warum |
|---|---|---|
| Websicherheit für Endgeräte, Compliance und DLP | Scalefusion Veltar | Kombiniert endpunktzentrierte Websicherheit, automatisierte Compliance und Endpoint-DLP. |
| Präventionsorientierter Endpunktschutz | Sophos | Kombiniert Präventions-, Erkennungs-, Reaktions- und Endpunktsicherheitsfunktionen |
| Microsoft-zentrierte Umgebungen | Microsoft Defender für Endpoint | Integriert sich in Microsofts umfassenderes Sicherheits- und Management-Ökosystem. |
| Erweiterter EDR- und Bedrohungsschutz | CrowdStrike Falcon | Schwerpunkte: Endpunkterkennung, Reaktion, Bedrohungsanalyse und Bedrohungsjagd |
| Automatisierter Endpunktschutz | Sentinel Eins | Schwerpunkt ist die automatisierte Prävention, Erkennung, Reaktion und Behebung von Problemen. |
| Einheitliche XDR- und Endpunktsicherheit | TrendAI Vision One | Erweitert den Endpunktschutz über umfassendere Sicherheitsebenen hinweg durch seine XDR-Plattform. |
| Cisco-Sicherheitsumgebungen | Sicherer Cisco-Endpunkt | Integriert den Endpunktschutz in Ciscos umfassenderes Sicherheitsökosystem. |
| Vereinfachte Endpunktsicherheit für KMU | Bedrohungsnachteil | Bietet Endpunktschutz mit zusätzlichen Funktionen, die über die umfassendere Plattform verfügbar sind. |
Wählen Sie die beste Endpoint-Security-Software, um Ihre Sicherheitslage zu verbessern.
Angesichts der gestiegenen Risiken und der zunehmenden Komplexität von Bedrohungen geht es bei der Sicherung der Endgeräte Ihres Unternehmens nicht mehr nur darum, Angreifer fernzuhalten, sondern darum, ihnen einen Schritt voraus zu sein. Investitionen in die besten Endpoint-Security-Lösungen stellen sicher, dass Ihr Unternehmen stets einen Schritt voraus ist.
Jede der acht von uns untersuchten Softwarelösungen bietet einzigartige Vorteile, doch alle eint das Ziel, Ihre Daten zu schützen und Ihre Systeme reibungslos am Laufen zu halten. Wenn es also um die Sicherheit Ihres Unternehmens geht, sollten Sie sich nur mit dem Besten zufriedengeben. Die Zukunft der Endpunktsicherheit ist da – es ist Zeit, Ihre Abwehrmaßnahmen zu optimieren.

Häufig gestellte Fragen
1. Welche ist die beste Endpoint-Security-Software für Unternehmen?
Die beste Option hängt von der Größe Ihres Unternehmens, den Geräten, den Sicherheitsanforderungen und der bestehenden Infrastruktur ab. Lösungen wie Veltar, Sophos, Microsoft Defender for Endpoint, CrowdStrike Falcon und SentinelOne verfolgen unterschiedliche Ansätze zum Schutz von Endgeräten.
2. Ist Endpunktsicherheit dasselbe wie Virenschutz?
Nein. Antivirenprogramme erkennen und blockieren in erster Linie Schadsoftware, während Endpoint-Sicherheit ein breiteres Spektrum an Funktionen umfasst, wie z. B. Bedrohungserkennung und -abwehr, Gerätekontrolle, Schwachstellenmanagement, Anwendungssicherheit und Datenschutz.
3. Benötigen kleine Unternehmen Endpoint-Sicherheitssoftware?
Ja. Endpoint-Security hilft kleinen Unternehmen, Geräte und Daten vor Malware, Ransomware, Phishing und anderen Bedrohungen zu schützen, ohne dass ein großes Sicherheitsteam erforderlich ist.
4. Wie wähle ich Endpoint-Security-Software aus?
Berücksichtigen Sie Betriebssystem- und Geräteabdeckung, Bedrohungserkennung und -abwehr, Geräte- und Anwendungskontrolle, DLP, Schwachstellenmanagement, Integrationen, Bereitstellung und Kosten.
5. Auf welche Endpoint-Sicherheitsfunktionen sollten Unternehmen achten?
Unternehmen sollten auf EPP/EDR, Bedrohungserkennung und -abwehr, Schwachstellenmanagement, Geräte- und Anwendungskontrolle, DLP, Bedrohungsanalysen, zentralisiertes Management, Automatisierung, Berichtswesen und Support für ihre Betriebssysteme und Sicherheitsinfrastruktur achten.

