

Sie können SSO für Okta einrichten, indem Sie Okta als Identitätsanbieter konfigurieren, die Zielanwendung hinzufügen, ein Authentifizierungsprotokoll wie SAML oder OpenID Connect auswählen, Benutzerattribute zuordnen, Benutzer oder Gruppen zuweisen und den Anmeldevorgang testen. Dadurch können Mitarbeiter mit einer sicheren Okta-Identität auf genehmigte Geschäftsanwendungen zugreifen, während IT-Teams Authentifizierung, Zugriffsrichtlinien, Multi-Faktor-Authentifizierung (MFA) und Benutzerberechtigungen zentral verwalten.
Wichtige Erkenntnisse
Okta SSO ermöglicht es Mitarbeitern, sich einmalig über einen vertrauenswürdigen Identitätsanbieter zu authentifizieren und sicher auf Okta-verbundene Anwendungen zuzugreifen, während IT-Teams die zentrale Kontrolle über Benutzerzugriffe, Sitzungen und gerätebasierte Richtlinien erhalten.
- Erfüllen Sie zuerst die Voraussetzungen: Überprüfen Sie die Organisationsdomäne, migrieren Sie die Benutzer zur Identitätsplattform, fügen Sie dieselben Benutzer in Okta hinzu und stellen Sie sicher, dass Administratoren Zugriff auf die Okta-Konsole haben.
- Konfigurieren der SAML-Verbindung: Erstellen Sie eine Okta SSO-Konfiguration, wählen Sie die gewünschte Domäne und Anmelde-URL aus und tauschen Sie dann die Aussteller-URL, die SSO-URL und das Zertifikat mit der Okta-Administrationskonsole aus.
- Wählen Sie das richtige Authentifizierungsmodell: OneIdP kann je nach Zugriffsanforderungen der Organisation als primäre SSO-Methode konfiguriert oder nur als zusätzlicher Authentifizierungsfaktor verwendet werden.
- Richtlinien für bedingten Zugriff anwenden: IT-Teams können den Zugriff auf verwaltete Geräte einschränken, für nicht verwaltete Endpunkte MFA oder OTP vorschreiben und geräte- und browserbasierte Kontrollen anwenden, bevor sie die Okta-Anmeldung zulassen.
- Benutzerbereich und Sitzungen steuern: Administratoren können SSO für alle importierten Benutzer oder für ausgewählte Benutzer aktivieren und die Sitzungswiderrufung konfigurieren, wenn Benutzer zugewiesen oder entfernt werden oder sich die Zugriffsrichtlinien ändern.
Wenn Ihr Team täglich Okta für die Verbindung mit Geschäftsanwendungen nutzt, wissen Sie bereits, wie wichtig eine sichere und einfache Anmeldung sein kann. Zwischen der Verwaltung von Tools für Kommunikation, Dateifreigabe und Zusammenarbeit jonglieren Mitarbeiter oft mit zu vielen Passwörtern. Für IT-Teams bedeutet das mehr Passwortzurücksetzungen, mehr Zugriffsprobleme und mehr Sicherheitslücken.
Hier kommt SSO für Okta ins Spiel. Anstatt sich mehrere Passwörter merken zu müssen, können sich Benutzer einmal anmelden und sicher auf alles zugreifen, was sie benötigen. Wenn Sie Okta Single Sign-On mit einem vertrauenswürdigen Identitätsanbieter wie Scalefusion OneIdP konfigurieren, wird die Authentifizierung einfacher, schneller und deutlich sicherer.
In diesem Artikel erfahren Sie, warum es sich lohnt, Okta SSO zu aktivieren, wie es hinter den Kulissen tatsächlich funktioniert und wie Sie Okta SSO Schritt für Schritt mit Scalefusion OneIdP einrichten.
Warum SSO für Okta aktivieren?
Okta ist eines der am häufigsten verwendeten Tools, um Mitarbeiter mit Cloud-basierten Business-Apps zu verbinden. Wenn sich Benutzer jedoch bei Okta und jeder einzelnen App separat anmelden müssen, verfehlt dies den Zweck des zentralen Zugriffs. Mehrfachanmeldungen erhöhen das Risiko, führen zu Passwortmüdigkeit und erschweren die IT-Verwaltung unnötig.
Die Einrichtung von Okta SSO über OneIdP löst dieses Problem. Es zentralisiert die Authentifizierung, sodass Benutzer einmalig durch den Identitätsanbieter und anschließend ohne zusätzliche Passwörter Zugriff auf Okta und alle verbundenen Apps gewährt.
Aus folgenden Gründen bevorzugen Unternehmen die Einrichtung von Okta SSO:
- Bessere Sicherheit: Die Authentifizierung wird von OneIdP durchgeführt, bevor Okta Zugriff gewährt.
- Einfacheres Anmeldeerlebnis: Benutzer benötigen nur eine sichere Okta-Anmeldung mit SSO, um auf alle ihre Tools zuzugreifen.
- Schnelleres Onboarding von Mitarbeitern: Neue Mitarbeiter können sich sofort anmelden, ohne für jede App neue Anmeldeinformationen erstellen zu müssen.
- Einfaches Offboarding: Wenn ein Mitarbeiter das Unternehmen verlässt, wird ihm überall automatisch der Zugriff entzogen.
- Reduzierte IT-Belastung: Weniger Kennwortzurücksetzungen bedeuten weniger Zeitaufwand für Helpdesk-Tickets.
- Bereit für Compliance: Jede Okta-Anmeldung mit SSO-Ereignissen wird protokolliert und ist für Datensicherheitsprüfungen überprüfbar.
Durch Aktivieren SSO Für Okta vereinen Unternehmen Komfort und Kontrolle – sie ermöglichen Mitarbeitern einen schnelleren Zugriff und schützen gleichzeitig die Unternehmensdaten.
Vorteile der Aktivierung von Okta SSO
Die Einrichtung von Okta Single Sign-On vereinfacht nicht nur die Anmeldung. Sie erhöht auch die Sicherheit, verbessert die Compliance und hilft IT-Teams, den Zugriff mit weniger Aufwand zu verwalten.
Hier sind einige der wichtigsten Vorteile der Aktivierung von SSO für Okta in Ihrem Unternehmen:
- Ein Login für alle Apps: Mit Okta SSO können Mitarbeiter mit einem einzigen verifizierten Login auf alle ihre Arbeitsanwendungen wie CRM- oder HR-Systeme zugreifen, ohne mit mehreren Passwörtern jonglieren zu müssen. Das spart Zeit und sorgt für ein reibungsloses Erlebnis über alle Tools hinweg.
- Zentralisierte Zugriffskontrolle: IT-Administratoren können den Zugriff über ein Dashboard verwalten, anstatt zwischen verschiedenen Portalen wechseln zu müssen. Das Erteilen oder Entziehen von Berechtigungen für Benutzer erfolgt sofort, sodass der Zugriff organisiert und konsistent bleibt.
- Konsistente Sicherheitsrichtlinien: Passwortlose Authentifizierung, MFA, und gerätebasierte Prüfungen können für jede mit Okta verbundene App erzwungen werden. Das bedeutet, dass es keine Schwachstellen oder inkonsistenten Regeln zwischen den Abteilungen gibt.
- Reduziertes Phishing-Risiko: Weniger Passwörter bedeuten weniger Chancen für Phishing oder gefälschte Anmeldeversuche. Da sich Benutzer nur über einen einzigen vertrauenswürdigen Zugangspunkt authentifizieren, bleibt die Angriffsfläche insgesamt deutlich kleiner.
- Bessere Compliance: Jeder Okta-Login mit SSO-Ereignis wird automatisch verfolgt, was Audits vereinfacht und Unternehmen dabei hilft, die Einhaltung von Branchenstandards zu gewährleisten.
Kurz gesagt: Durch die Aktivierung von SSO für Okta wird die Sicherheit gewährleistet und den Mitarbeitern wird gleichzeitig das reibungslose, einstufige Zugriffserlebnis geboten, das sie erwarten.
Wie funktioniert SSO mit Okta?
Um zu verstehen, wie die Einrichtung von Okta SSO funktioniert, wollen wir den Authentifizierungsablauf in einfachen Worten aufschlüsseln.
Es handelt sich dabei um zwei Hauptkomponenten:
- Identitätsanbieter (IdP): Dies ist Scalefusion OneIdP, das überprüft, wer der Benutzer ist.
- Dienstleister (SP): Dies ist Okta, das Benutzern Zugriff auf ihre Anwendungen gewährt.
Folgendes passiert, wenn jemand versucht, sich mit SSO Okta anzumelden:
- Ein Benutzer geht zur Okta-Anmeldeseite.
- Okta leitet sie zur Authentifizierung an den Identitätsanbieter (OneIdP) weiter.
- OneIdP überprüft Anmeldeinformationen durch passwortlose Anmeldung, Biometrie oder Multi-Faktor-Authentifizierung.
- Nach der Überprüfung sendet OneIdP eine sichere SAML or OIDC Token zurück an Okta.
- Okta akzeptiert das Token und gewährt dem Benutzer Zugriff auf alle zugewiesenen Anwendungen, ohne dass zusätzliche Passwörter erforderlich sind.
Im Wesentlichen fungiert Scalefusion OneIdP als sicherer Gatekeeper und stellt sicher, dass sowohl der Benutzer als auch sein Gerät vertrauenswürdig sind, bevor Okta Zugriff gewährt.
Schritt-für-Schritt-Anleitung: SSO für Okta konfigurieren
Sind Sie bereit, Okta SSO mit Scalefusion OneIdP einzurichten? Folgen Sie diesen Schritten.
Bevor Sie mit der Einrichtung von Okta SSO beginnen, stellen Sie sicher, dass Sie Folgendes überprüft haben:
- Die benutzerdefinierte Domäne, die Sie autorisieren möchten, wird in OneIdP verifiziert.
- Benutzer unter dieser Domäne werden zum Scalefusion-Dashboard hinzugefügt und zu OneIdP migriert.
- Sie verfügen über Administratorrechte für Ihre Okta-Konsole.
- Dieselben Benutzer werden im Okta-Portal hinzugefügt.
Sobald diese abgeschlossen sind, können Sie Okta mit OneIdP verbinden.
Schritt 1: SSO in Scalefusion erstellen
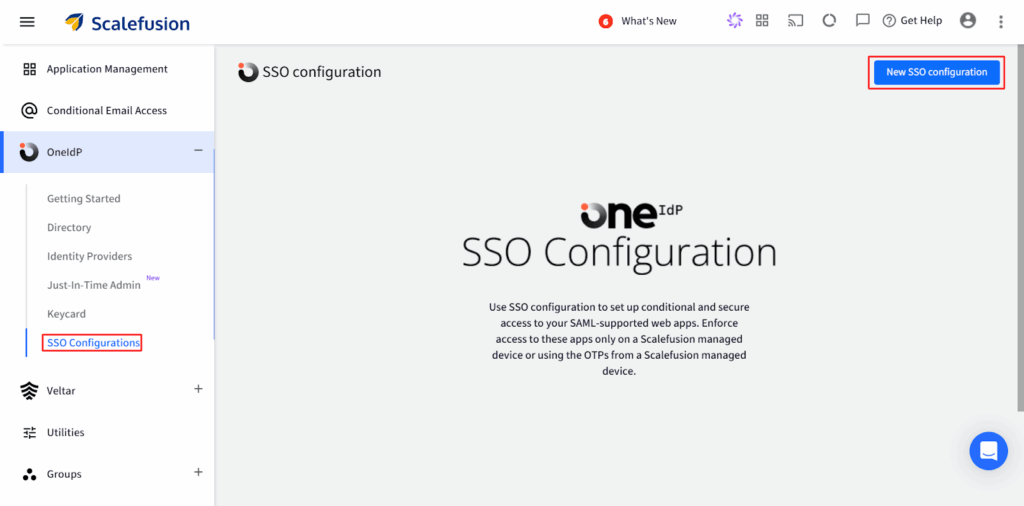
1. Melden Sie sich beim . an Scalefusion-Dashboard → gehe zu OneIdP > SSO-Konfiguration.
2. Klicken Sie auf die Neue SSO-Konfiguration Schaltfläche oben rechts.
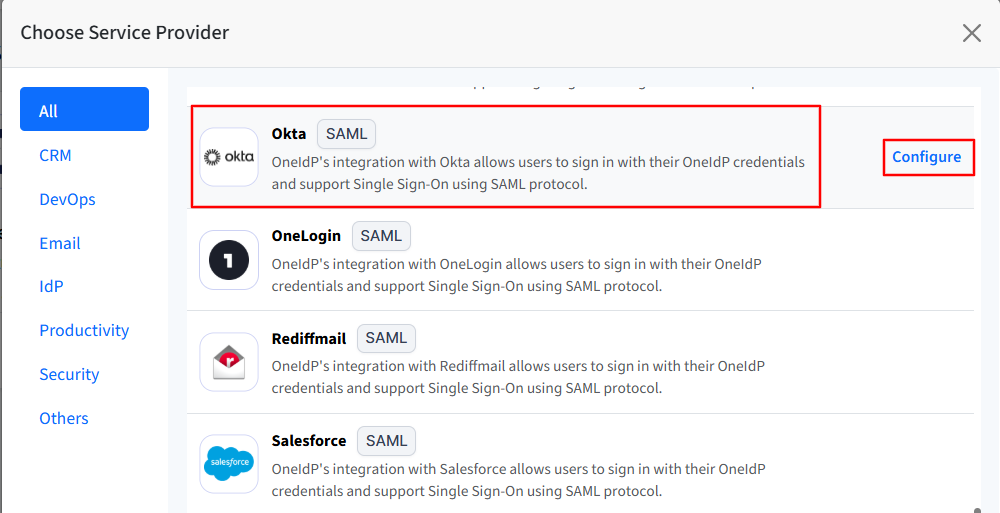
3. Suchen nach Okta Wählen Sie es in der Liste aus und klicken Sie auf Einrichtung.
4. Dadurch wird ein Setup-Assistent mit sechs Registerkarten geöffnet:
- Anwendungsgrundlagen
- SSO-Umfangsverwaltung
- Berechtigungen
- SSO-Einstellungen
- Bedingter Zugriff
- Benutzerseitige Nachrichten
Sie müssen jeden Abschnitt der Reihe nach abschließen, bevor Sie mit dem nächsten fortfahren.
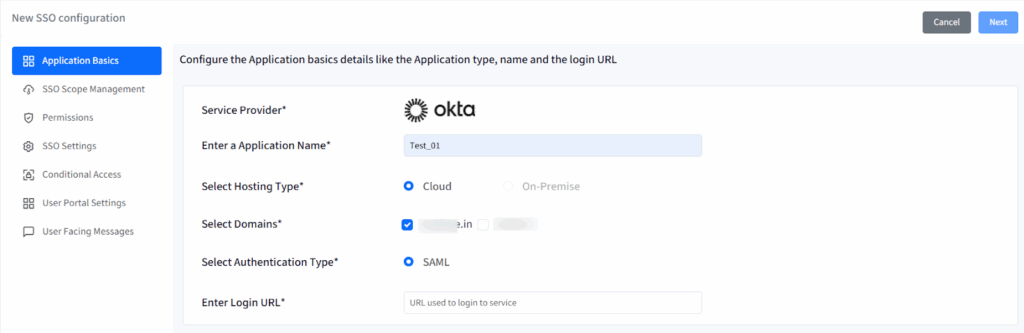
Schritt 2: Anwendungsgrundlagen konfigurieren
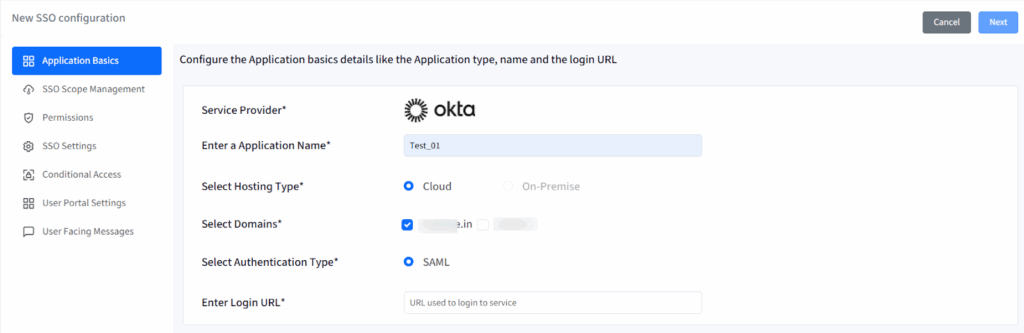
Dieser Abschnitt definiert die allgemeinen Details Ihrer SSO-Verbindung zwischen Scalefusion und Okta.
- Anwendungsname: Geben Sie einen eindeutigen Namen für diese Konfiguration ein (mindestens 5 Zeichen, maximal 128).
- Hosting-Typ: Dies wird vorausgewählt als Wolke.
- Domains: Alle verifizierten Domänen unter OneIdP werden hier aufgelistet. Wählen Sie die Domäne(n) aus, die Sie für SAML SSO aktivieren möchten.
- Authentifizierungsart: Dies wird vorausgewählt als SAML.
- Anmelde-URL: Geben Sie die Okta-Anmelde-URL an, auf die Benutzer normalerweise zugreifen.
Wenn Sie alle Details eingegeben haben, klicken Sie auf Weiter um fortzufahren.
Schritt 3: Definieren Sie die SSO-Bereichsverwaltung
SSO Scope Management hilft bei der Bestimmung wer kann per SSO auf Okta zugreifen und wie ihre Sitzungen gesteuert werden.
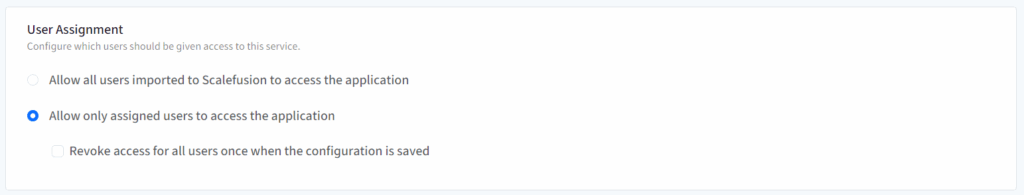
Optionen zur Benutzerzuweisung:
- Alle in Scalefusion importierten Benutzer zulassen – alle Benutzer aus der verifizierten Domäne, die zu OneIdP migriert werden, können sich über SSO anmelden.
- Nur zugewiesene Benutzer zulassen – Beschränken Sie den Zugriff nur auf bestimmte Benutzer, die Sie nach der Konfiguration zuweisen.
Zugriff beim Speichern widerrufen:
- Wenn diese Option aktiviert ist, werden alle bestehenden Sitzungen unter dieser Konfiguration sofort abgemeldet, wenn Sie auf „Speichern“ klicken.
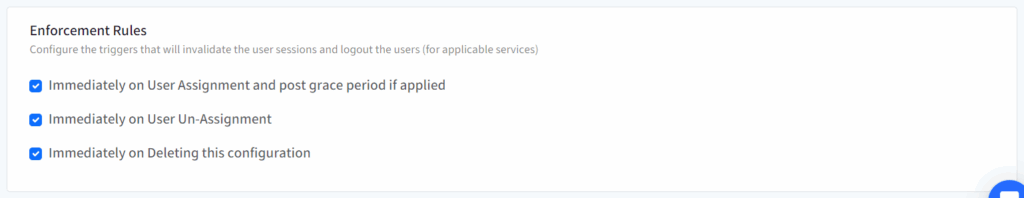
Durchsetzungsregeln:
Diese Regeln steuern, wann Sitzungen automatisch ungültig werden:
- Melden Sie sich sofort nach der Benutzerzuweisung ab (nach einer ggf. geltenden Nachfrist).
- Melden Sie sich sofort ab, wenn die Benutzerzuweisung aufgehoben wird.
- Melden Sie sich sofort ab, wenn Sie die Konfiguration löschen.
Hinweis: Bei Okta führt das Löschen einer SSO-Konfiguration nicht automatisch dazu, dass bereits angemeldete Benutzer abgemeldet werden.
Nachdem Sie Umfang und Durchsetzung eingerichtet haben, klicken Sie auf Weiter.
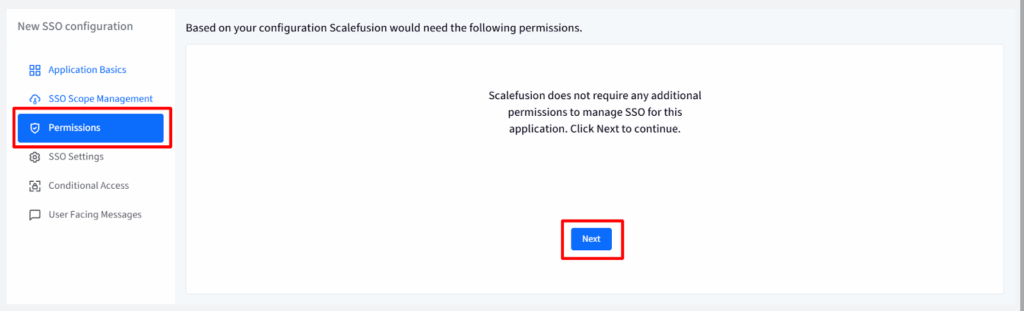
Schritt 4: Berechtigungen konfigurieren
Für Okta sind keine zusätzlichen Berechtigungen erforderlich. Klicken Sie einfach auf Weiter fortfahren.
Schritt 5: SSO-Einstellungen
In diesem Abschnitt können Administratoren die Einstellungen des Dienstanbieters (Okta) konfigurieren und die SSO-URLs abrufen, die der Okta-Admin-Konsole hinzugefügt werden müssen.
Der OneIdP SSO-Einstellungensehen Sie Konfigurationsdetails wie die Emittenten-URL, SSO-URL und Zertifikat, die zum Abschließen der Einrichtung auf der Okta-Seite erforderlich sind.
Okta kann OneIdP auf zwei Arten zur Authentifizierung verwenden:
- Nur Faktor: Okta behandelt OneIdP als Besitzfaktor, was bedeutet, dass es als zusätzliche Authentifizierungsebene fungiert (wie MFA).
- Nur SSO: Okta behandelt OneIdP als primäre Anmeldemethode und verwendet es als Hauptanmeldeinformationen zum Anmelden von Benutzern.
Sobald die Konfiguration in der Okta-Admin-Konsole abgeschlossen ist, kehren Sie zum Scalefusion-Dashboard zurück und klicken Sie auf Weiter fortfahren.
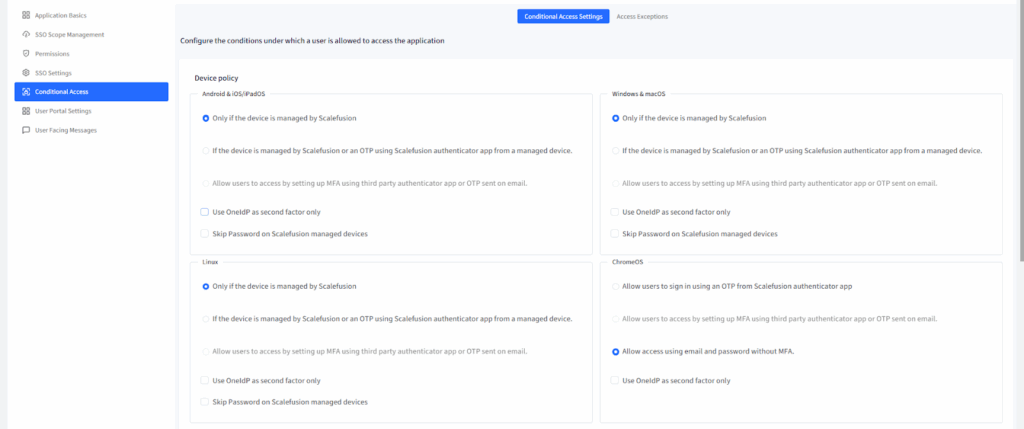
Schritt 6: Bedingten Zugriff anwenden (optional, aber empfohlen)
Conditional Access ermöglicht IT-Administratoren die Durchsetzung Geräte- und browserbasierte Anmelderichtlinien, wodurch sichergestellt wird, dass nur konforme Benutzer und Geräte über SSO auf Okta zugreifen können.
Geräterichtlinie
Wählen Sie für Android-, iOS/iPadOS-, Windows-, macOS-, Linux- und ChromeOS-Geräte eine der folgenden Optionen:
- Nur wenn das Gerät von Scalefusion verwaltet wird – Greifen Sie nur von bei Scalefusion registrierten Geräten auf Okta zu.
- Bei Verwaltung durch Scalefusion oder OTP auf nicht verwalteten — den Zugriff erlauben, wenn:
- Das Gerät wird verwaltet (direkte Anmeldung) oder
- Das Gerät wird nicht verwaltet, aber über OTP von der Scalefusion Authenticator-App verifiziert.
- Das Gerät wird verwaltet (direkte Anmeldung) oder
- Über MFA/OTP zulassen – Erzwingen Sie die MFA- oder OTP-Verifizierung (funktioniert nur, wenn MFA in den Verzeichniseinstellungen aktiviert ist).
- Verwenden Sie OneIdP nur als zweiten Faktor – ermöglicht OneIdP, nach der primären Anmeldung als zusätzliche Verifizierungsebene zu fungieren.
- Passwort auf verwalteten Geräten überspringen – ermöglicht es Benutzern, die Eingabe von Passwörtern auf verwalteten Geräten (außer ChromeOS) zu überspringen.
Hinweis: Die Funktion „Passwort überspringen“ wird automatisch deaktiviert, wenn „OneIdP nur als zweiten Faktor verwenden“ aktiviert ist.
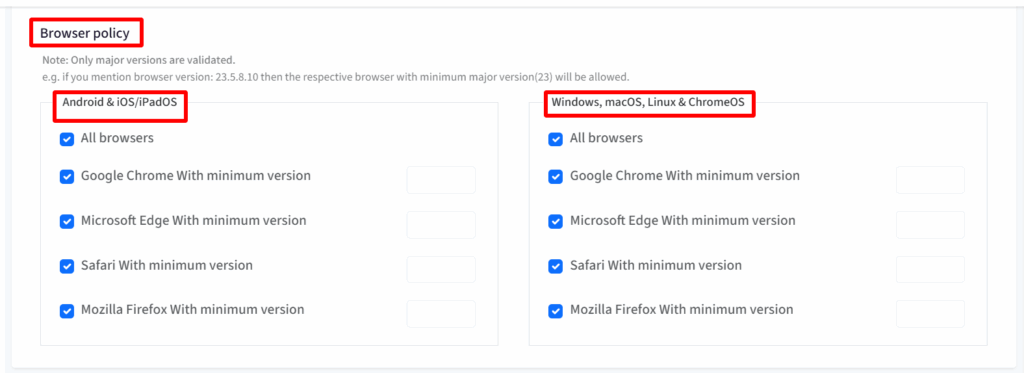
Browser-Richtlinie
Sie können den Browserzugriff basierend auf den Anforderungen Ihrer Organisation zulassen oder einschränken:
- Alle Browser zulassen (Standard).
- Beschränken Sie den Zugriff auf bestimmte Browser (Chrome, Edge, Safari, Firefox) mit definierten Mindestversionen.
- Nur Hauptversionen validiert sind (z. B. Version 23.5.8.10 = Version 23+).
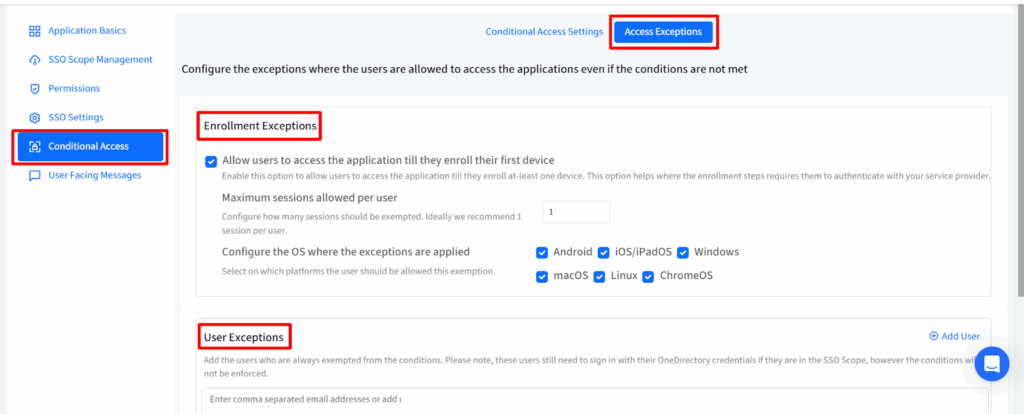
Zugriffsausnahmen
Ausnahmen ermöglichen eingeschränkten Zugriff, auch wenn die Bedingungen nicht erfüllt sind:
- Ausnahmen bei der Einschreibung:
- Ermöglichen Sie Benutzern den Zugriff auf Okta, bis sie ihr erstes Gerät registrieren.
- Begrenzen Sie die Sitzungen pro Benutzer (1–3 empfohlen).
- Geben Sie an, für welche Betriebssystemplattformen dies gilt.
- Benutzerausnahmen:
- Fügen Sie bestimmte Benutzer (per E-Mail) hinzu, die Geräte-/Browserbeschränkungen umgehen, sich aber dennoch über OneIdP authentifizieren können.
Nachdem Sie Ihre Richtlinien für bedingten Zugriff festgelegt haben, klicken Sie auf Weiter.
Schritt 7: Benutzernachrichten anpassen
Mithilfe von benutzerorientierten Nachrichten können Administratoren klare Anweisungen für Endbenutzer erstellen, wenn der Zugriff blockiert ist.
Sie können Nachrichten für Folgendes anpassen:
- Nicht konformes Gerät: Wird angezeigt, wenn das Gerät des Benutzers nicht registriert ist oder die Richtlinienanforderungen nicht erfüllt.
- Nicht kompatibler Browser: Wird angezeigt, wenn der Browser des Benutzers veraltet ist oder nicht unterstützt wird.
- Zugriff abgelehnt: Wird für alle anderen Zugriffsbeschränkungen angezeigt.
Scalefusion bietet Standardnachrichten, die Sie bearbeiten können, um sie besser an den Ton und die Richtlinien Ihres Unternehmens anzupassen.
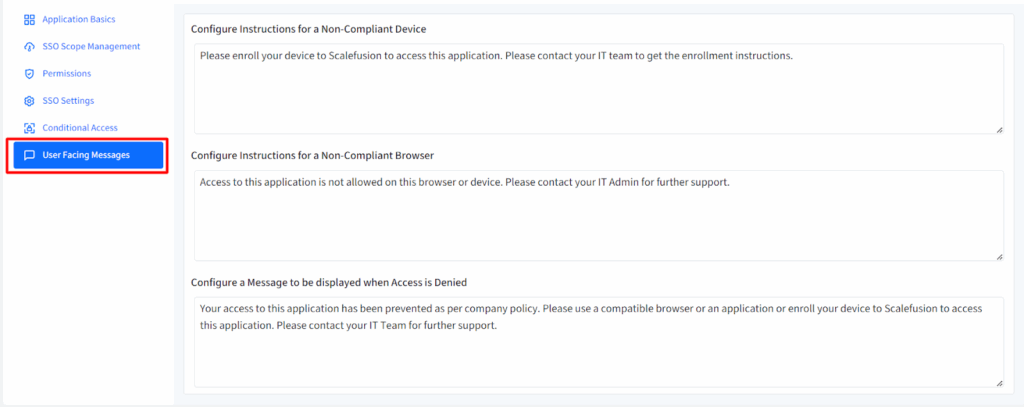
Klicken Sie nach der Durchführung der Aktualisierungen auf Gespeichert.
Schritt 8: Konfigurieren Sie Okta nur für den Faktor
- Im Okta-Administratorkonsole, Zu gehen Sicherheit > Identitätsanbieter.
- Klicken Sie auf Identitätsanbieter hinzufügen.
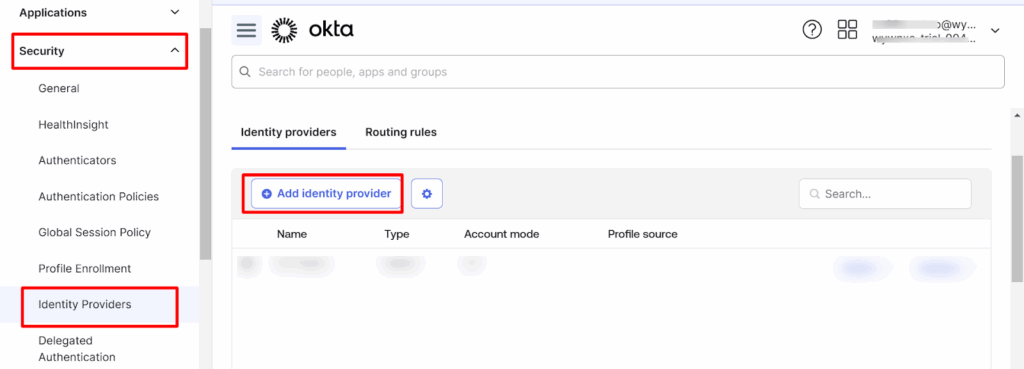
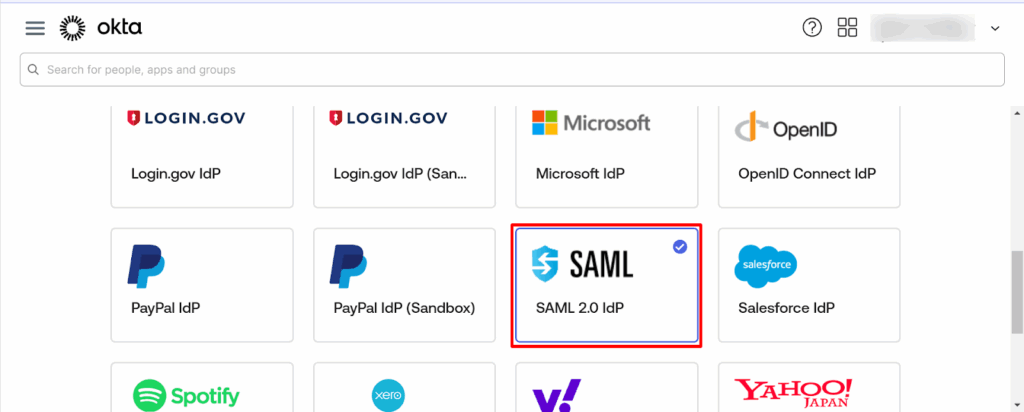
- Der Identitätsanbieter auswählen, wählen SAML-2.0 und klicken auf Weiter.
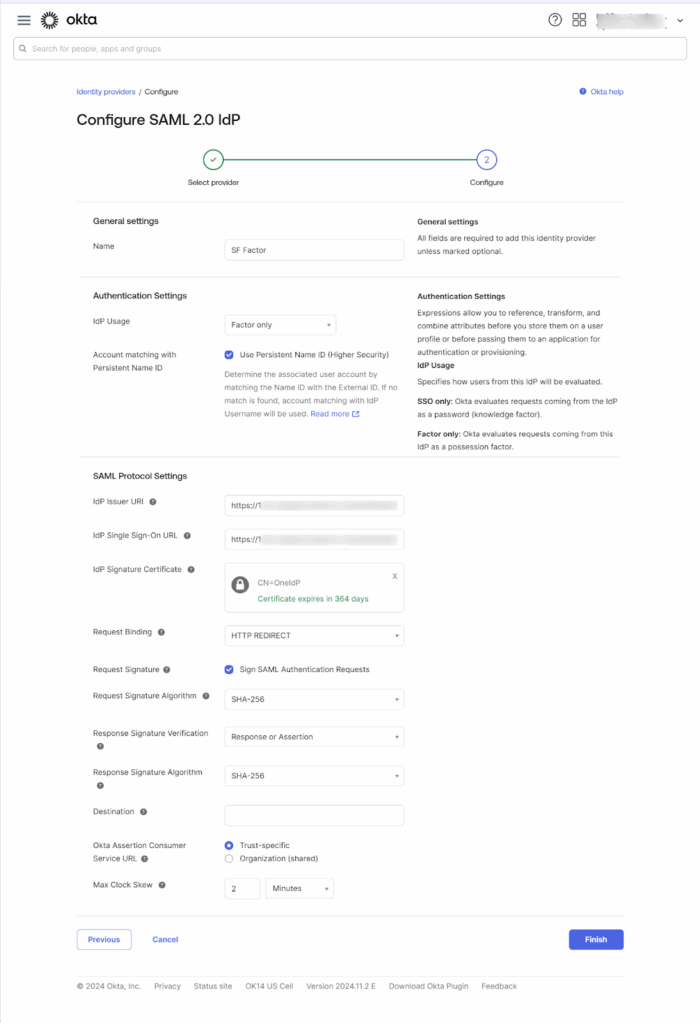
- Geben Sie die folgenden Details ein:
- Name: Geben Sie einen Namen für die Konfiguration ein.
- IDP-Nutzung: Auswählen Nur Faktor.
- SAML-Protokolleinstellungen:
- Aussteller-URI: Kopieren Sie die OneIdP-Entitäts-ID/Aussteller-URL vom Scalefusion-Dashboard (SSO-Einstellungen).
- IdP-Single-Sign-On-URL: Kopieren Sie die OneIdP SSO-URL vom Scalefusion-Dashboard.
- IdP-Signaturzertifikat: Laden Sie Verifizierungszertifikat von Scalefusion und laden Sie es in Okta hoch.
- Bindung anfordern: Auswählen HTTP-Weiterleitung.
- Aussteller-URI: Kopieren Sie die OneIdP-Entitäts-ID/Aussteller-URL vom Scalefusion-Dashboard (SSO-Einstellungen).
- Name: Geben Sie einen Namen für die Konfiguration ein.
- Klicken Sie auf Farbe speichern.
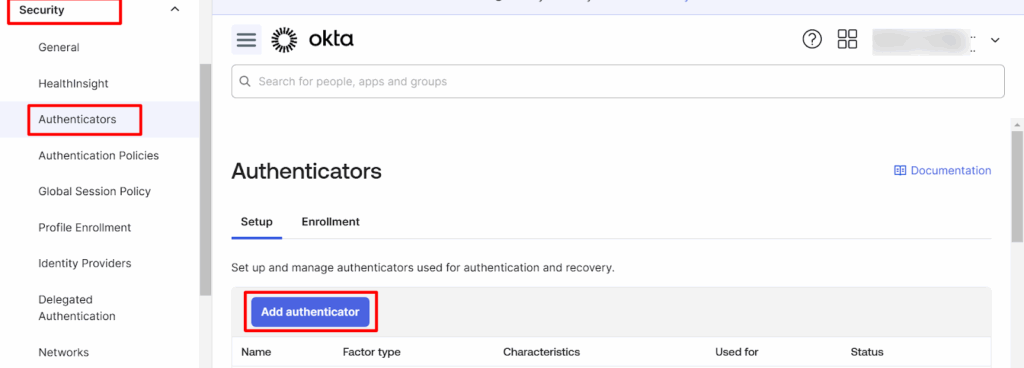
- Zurück Nach Sicherheit > Authentifikatoren → klicken Authentifikator hinzufügen.
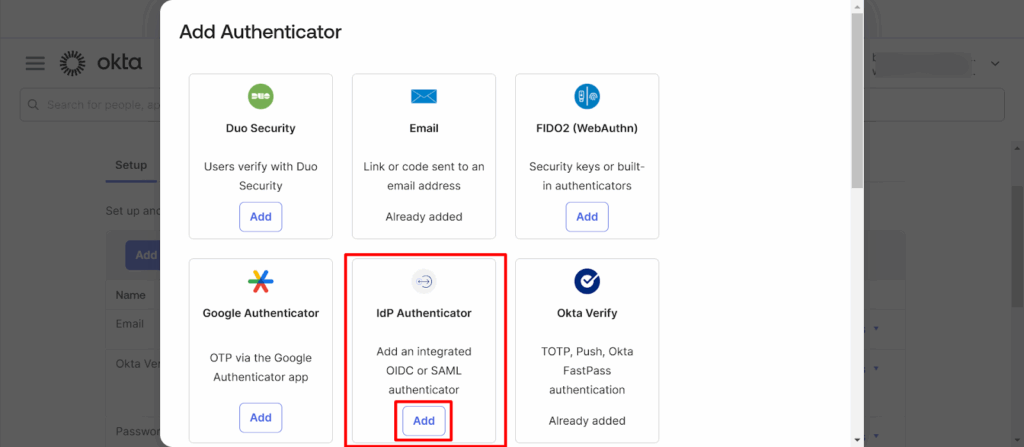
- Unter dem IdP-Authentifikator Abschnitt, klicken Sie auf Speichern.
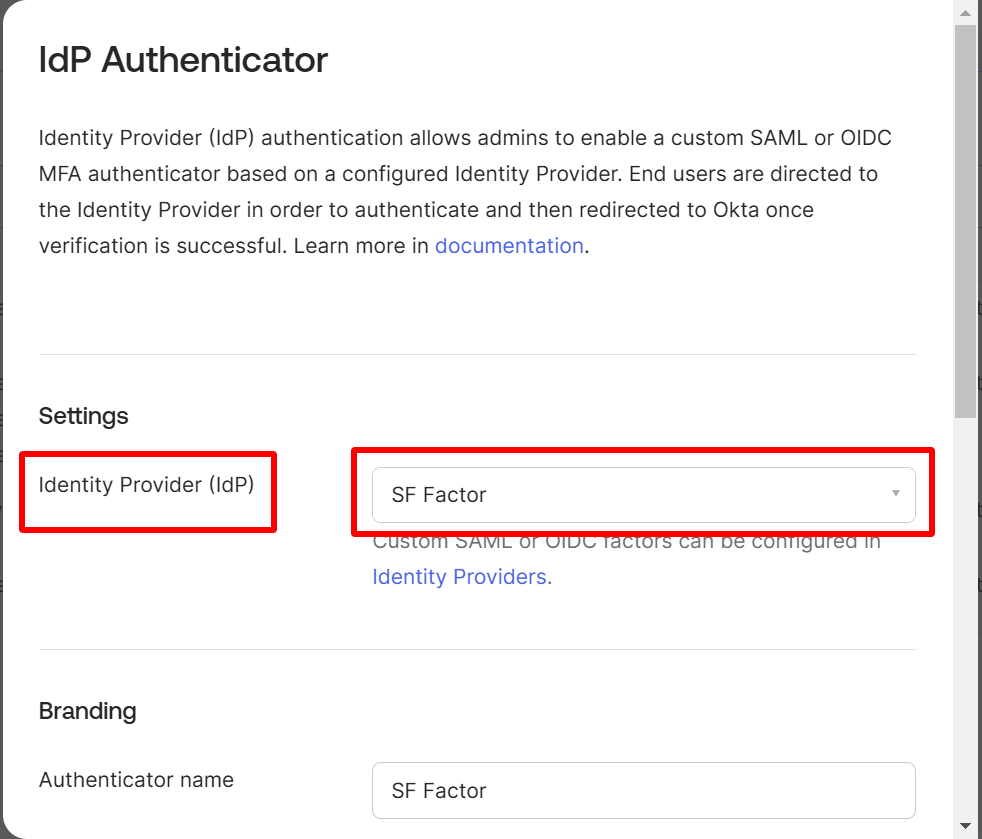
- Wählen Sie den oben erstellten Identitätsanbieter aus und klicken Sie auf Gespeichert.
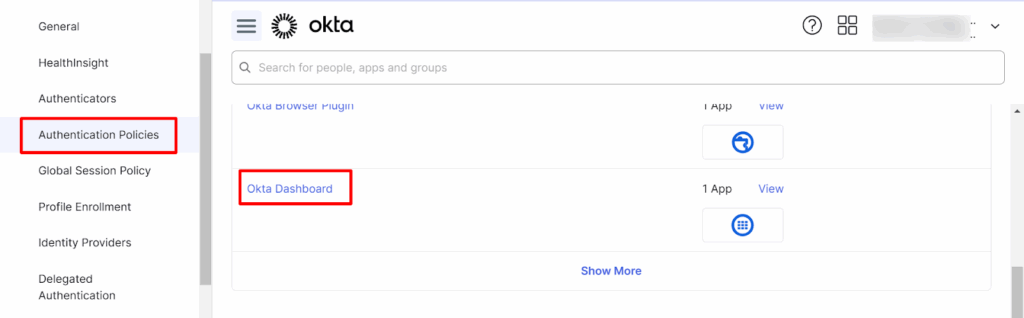
- Navigieren Sicherheit > Authentifizierungsrichtlinien → klicken Okta-Dashboard.
- Klicken Sie auf Aktionen > Bearbeiten, und konfigurieren Sie dann:
- Der Benutzer muss sich mit Folgendem authentifizieren: Auswählen Passwort/IDP + ein weiterer Faktor.
- Authentifizierungsmethoden: Auswählen Bestimmte Authentifizierungsmethoden zulassen und wählen Sie IdP-Authentifikator.
- Der Benutzer muss sich mit Folgendem authentifizieren: Auswählen Passwort/IDP + ein weiterer Faktor.
- Klicken Sie auf Gespeichert.
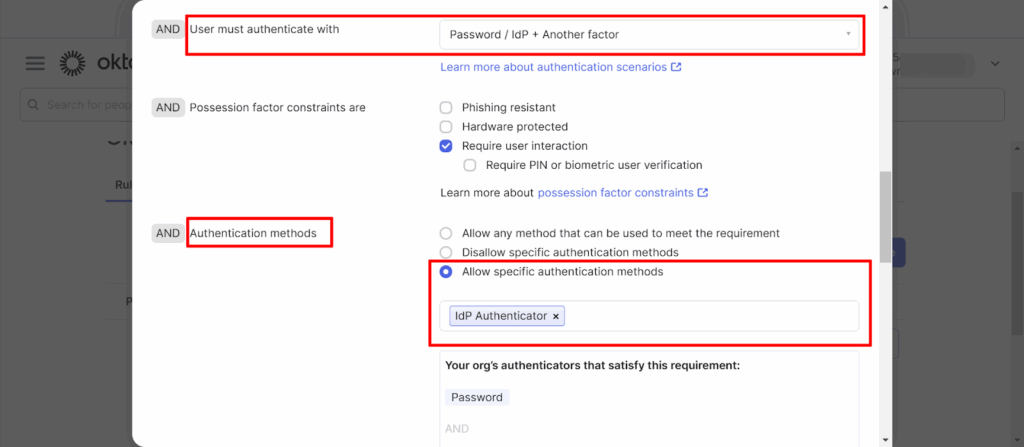
- Zurück Nach Sicherheit > Authentifikatoren > Registerkarte „Registrierung“, klicken Bearbeiten unter Aktionen.
- Legen Sie für den erstellten IdP Folgendes fest: Erforderlich, dann klick Richtlinie aktualisieren.

Benutzeranmeldung bei Okta nur mit Faktor
- Gehen Sie zur Okta-Anmeldeseite und geben Sie die URL Ihrer Organisation ein.
- Geben Sie Ihre Okta-Benutzername und -Passwort.
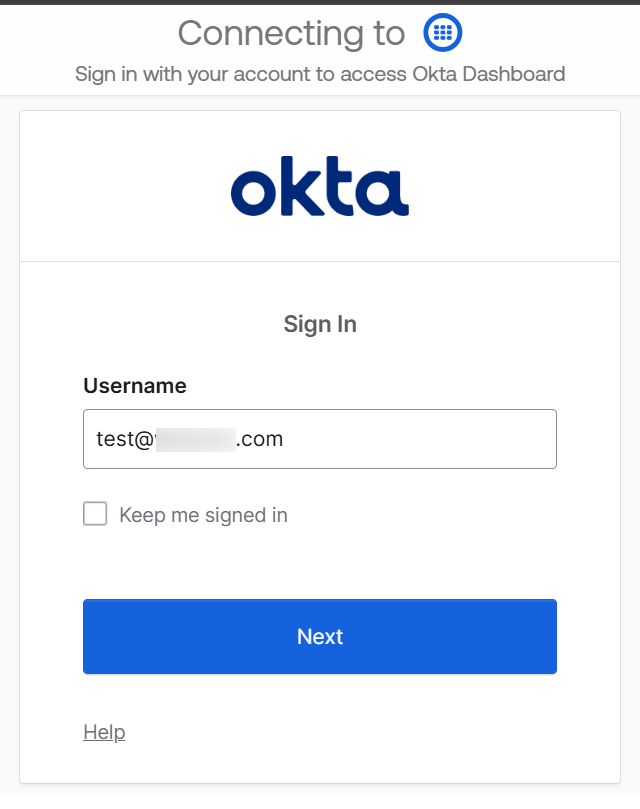
- Sie werden aufgefordert, die auf der Okta-Konsole erstellte Konfiguration zu überprüfen – klicken Sie auf Verify.
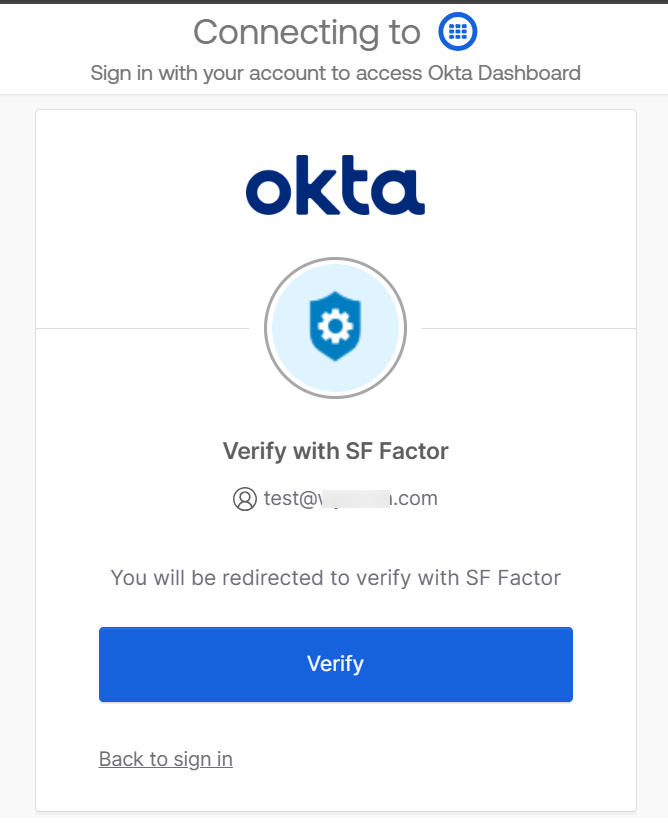
- Sie werden zu weitergeleitet OneIdP-Seite zur Konformitätsprüfung.
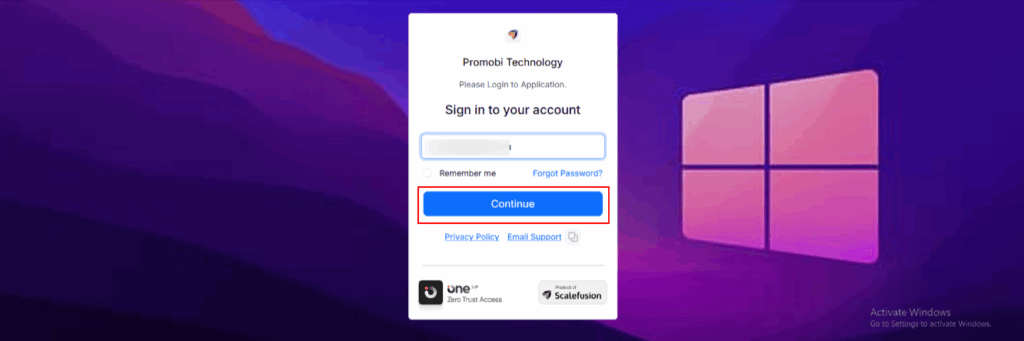
- Geben Sie Ihre OneIdP-Anmeldeinformationen ein und klicken Sie auf Anmelden.
Hinweis: Wenn „OneIdP nur als zweiten Faktor verwenden“ im bedingten Zugriff aktiviert ist, werden Sie nicht zur OneIdP-Anmeldeseite weitergeleitet.
OneIdP überprüft automatisch die Konformität und meldet Sie bei Okta an.
Sie sollten jetzt bei Okta angemeldet sein.
Konfigurieren Sie Okta nur für SSO
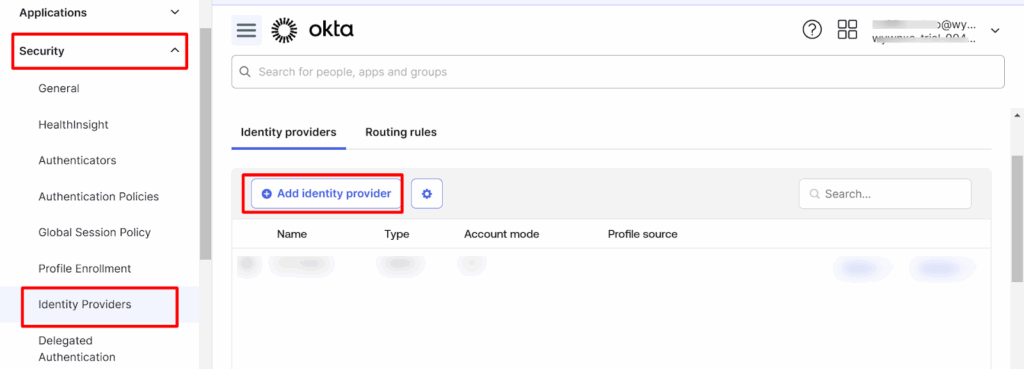
- Im Okta-Administratorkonsole, Zu gehen Sicherheit > Identitätsanbieter.
- Klicken Sie auf Identitätsanbieter hinzufügen.
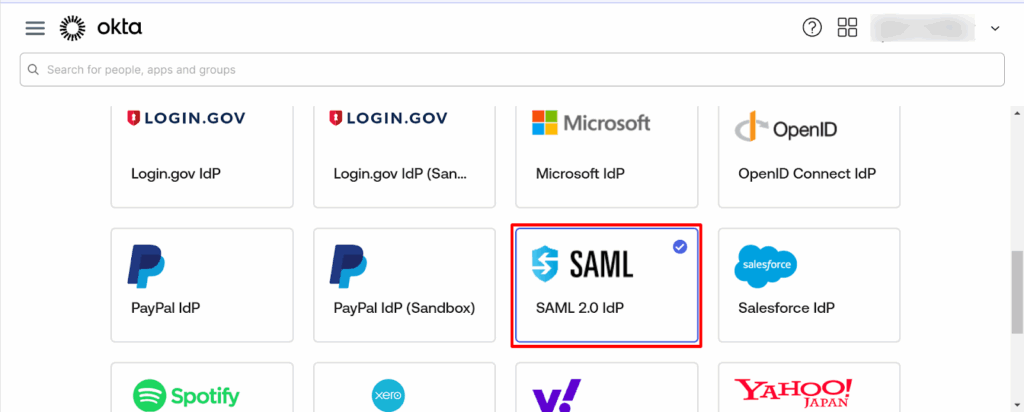
- Der Identitätsanbieter auswählen, wählen SAML-2.0 und klicken auf Weiter.
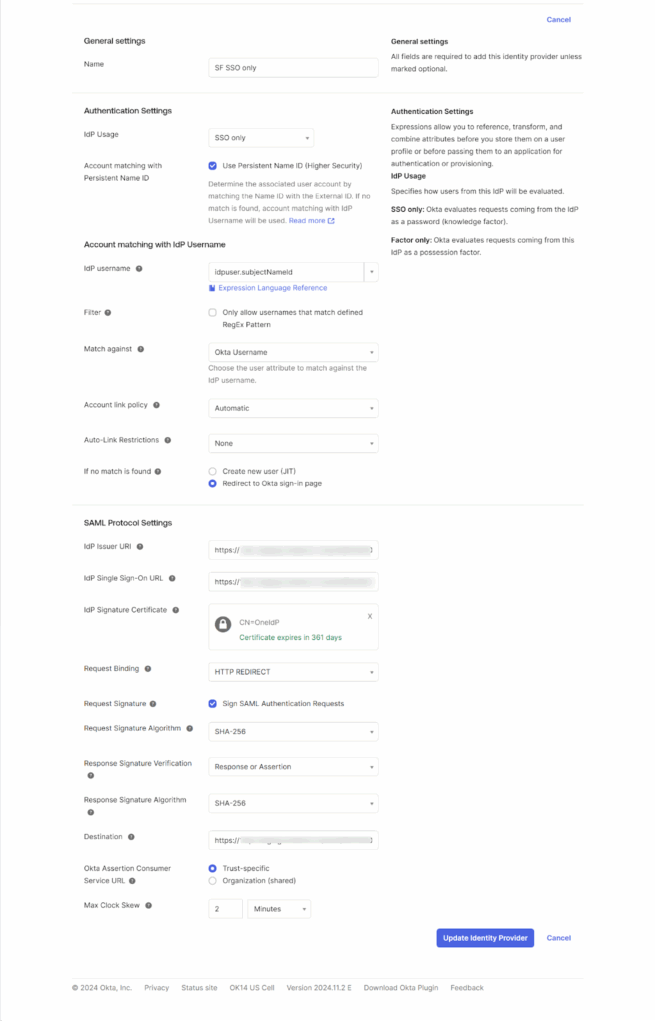
- Geben Sie die folgenden Details ein:
- Name: Geben Sie einen Namen für die Konfiguration ein.
- IDP-Nutzung: Auswählen Nur SSO.
- Kontoabgleich mit IdP-Benutzernamen:
- IdP-Benutzername: Auswählen idpuser.subjectNameId.
- Kontoverknüpfungsrichtlinie: Auswählen automatische.
- IdP-Benutzername: Auswählen idpuser.subjectNameId.
- SAML-Protokolleinstellungen:
- Aussteller-URI: Kopieren Sie die OneIdP-Entitäts-ID/Aussteller-URL vom Scalefusion-Dashboard.
- IdP-Single-Sign-On-URL: Kopieren Sie die OneIdP SSO-URL.
- IdP-Signaturzertifikat: Laden Sie Verifizierungszertifikat von Scalefusion und laden Sie es in Okta hoch.
- Bindung anfordern: Auswählen HTTP-Weiterleitung.
- Aussteller-URI: Kopieren Sie die OneIdP-Entitäts-ID/Aussteller-URL vom Scalefusion-Dashboard.
- Name: Geben Sie einen Namen für die Konfiguration ein.
- Klicken Sie auf Farbe.
- Zurück Nach Identitätsanbieter > Routing-Regeln und klicken auf Routing-Regel hinzufügen.
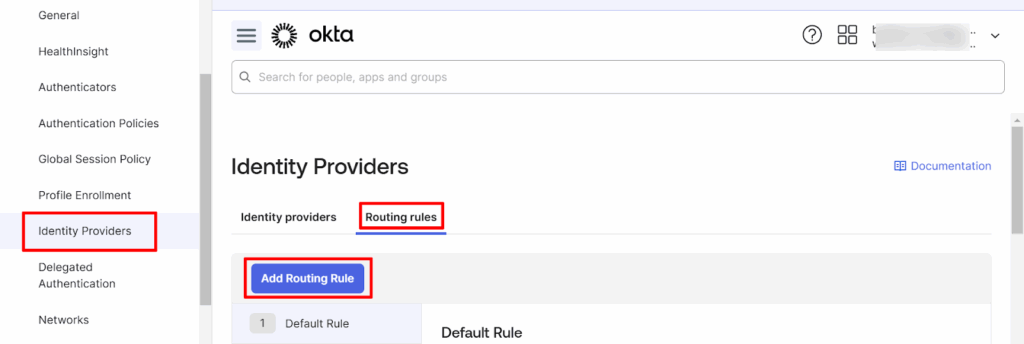
- Wählen Sie den von Ihnen erstellten Identitätsanbieter aus und klicken Sie auf Regel erstellen.
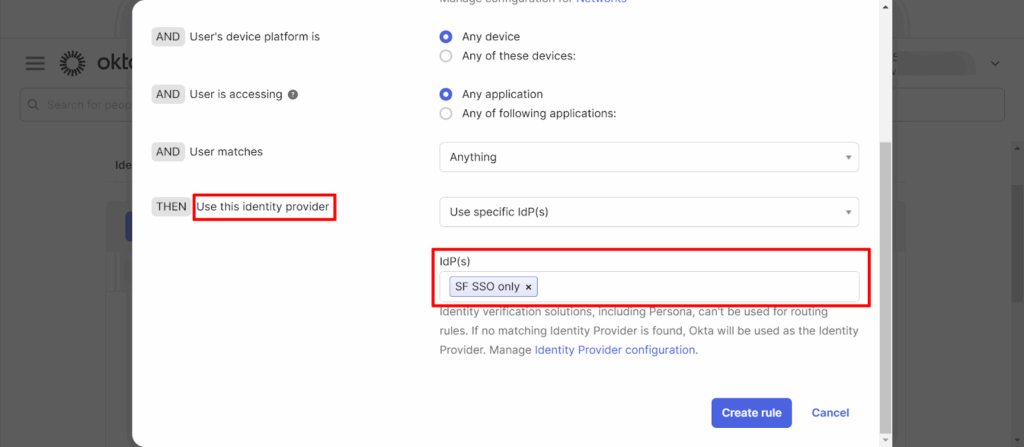
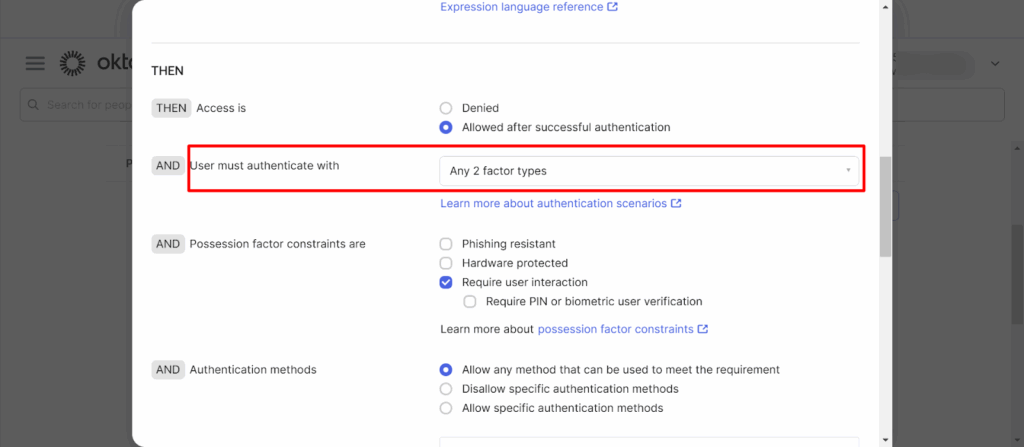
- Navigieren Sicherheit > Authentifizierungsrichtlinien → klicken Okta-Dashboard.
- Klicken Sie auf Aktionen > Bearbeiten.
- Der Der Benutzer muss sich authentifizieren mitWählen Zwei beliebige Faktoren.
Benutzeranmeldung bei Okta nur mit SSO
- Gehen Sie zur Okta-Anmeldeseite und geben Sie die URL Ihrer Organisation ein.
- Okta leitet Sie automatisch weiter zum OneIdP-Anmeldeseite.
- Geben Sie Ihre OneIdP-Anmeldeinformationen und klicken auf Anmelden.
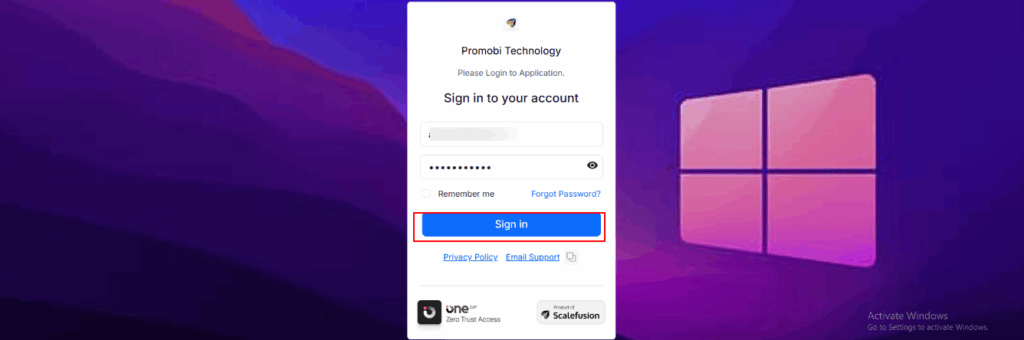
- Nach der Überprüfung werden Sie bei Okta angemeldet.
Hinweis: Sobald SSO für Okta konfiguriert ist, gilt es für alle Benutzerkonten – einschließlich Administratorkonten.
Administratoren müssen sich außerdem mit OneIdP anmelden.
Benutzer zwischen Scalefusion und Okta synchronisieren
- Im Okta-Administratorkonsole, Zu gehen Sicherheit > Identitätsanbieter.
- Klicken Sie auf Identitätsanbieter hinzufügen → auswählen SAML-2.0 → klicken Weiter.
- Gebe folgendes ein:
- Name: Geben Sie einen Namen ein.
- IDP-Nutzung: Auswählen Nur SSO.
- Der Wenn keine Übereinstimmung gefunden wird, aktivieren Neuen Benutzer erstellen (JIT).
- Name: Geben Sie einen Namen ein.
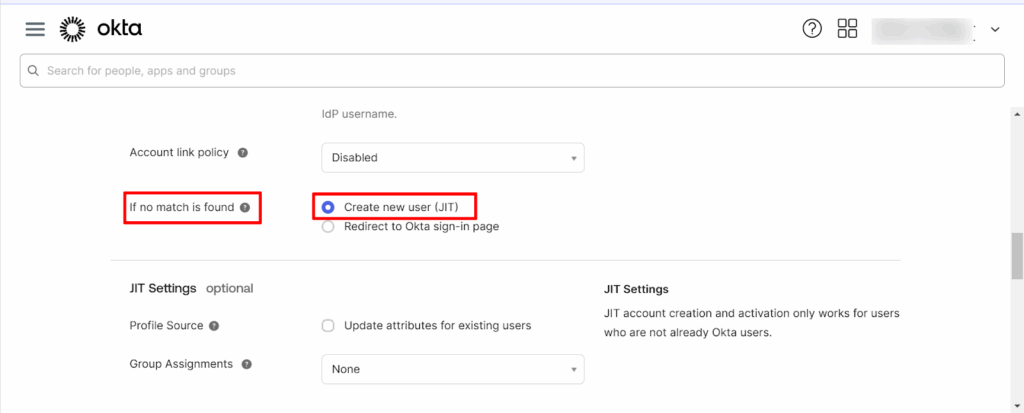
- Klicken Sie auf Farbe.
- Gehen Sie zur Scalefusion-Dashboard, öffnen Sie die Okta SSO-Konfiguration.
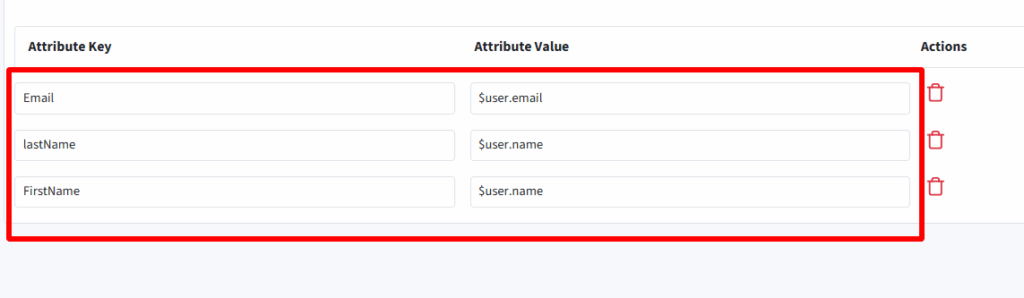
- Navigieren SSO-Einstellungen > Benutzerdefinierte Attribute und fügen Sie die erforderlichen benutzerdefinierten Attribute hinzu.
- Klicken Sie auf Gespeichert.
Wenn sich ein Benutzer jetzt zum ersten Mal mit OneIdP bei Okta anmeldet, wird derselbe Benutzer automatisch zum Okta-Portal hinzugefügt.
Fertig! Ihre Okta-Umgebung ist nun gesichert mit OneIdP SSO.
Benutzer können sich nahtlos mit OneIdP-Anmeldeinformationen anmelden und IT-Administratoren können Zugriffsrichtlinien, Compliance-Regeln und Benutzersynchronisierung über eine einzige Konsole verwalten.

Nahtlose SSO-Konfiguration für Okta mit Scalefusion OneIdP
Die Aktivierung von SSO für Okta ist einer der einfachsten und zugleich wirkungsvollsten Schritte zum Aufbau eines sicheren digitalen Arbeitsplatzes. Es reduziert den Aufwand bei der Anmeldung für Benutzer und gibt der IT-Abteilung volle Transparenz darüber, wer wann auf was zugreift.
Mit Scalefusion OneIdPAdministratoren können dies noch weiter vorantreiben, indem sie das Onboarding automatisieren, den passwortlosen Zugriff ermöglichen und Zero Trust auf allen Geräten und Apps durchsetzen. Anstatt dass Benutzer mit Passwörtern jonglieren müssen, erhalten sie mit einer sicheren Okta-Anmeldung mit SSO sofortigen Zugriff auf alles, was sie benötigen.
Für IT-Teams bedeutet dies weniger manuelle Prozesse, eine stärkere Compliance und vollständige Kontrolle über eine einzige Glasscheibe.
Wie verbessert OneIdP Okta SSO?
- Passwortloser Zugriff: Verwenden Sie OTPs, biometrische Daten oder Push-Benachrichtigungen anstelle von Passwörtern.
- Zentralisiertes Identitätsmanagement: Steuern Sie alle Benutzerkonten, Apps und Geräte über ein einziges Dashboard.
- Zero Trust-Durchsetzung: Überprüfen Sie sowohl die Benutzeridentität als auch die Gerätehaltung, bevor Sie Zugriff gewähren.
- SCIM-Bereitstellung: Automatisieren Sie die Benutzererstellung und -entfernung, um veraltete Konten zu verhindern.
- Gerätebasierte Zugriffsregeln: Erlauben Sie nur kompatiblen Geräten Anmelden mit SSO Okta und riskante Endpunkte blockieren.
Gemeinsam helfen Okta und Scalefusion OneIdP Unternehmen dabei, ein sicheres, reibungsloses Authentifizierungserlebnis zu erreichen, das den Benutzern wirklich gefällt.
Nächster Schritt
Weitere SSO-Einrichtungsanleitungen
Häufig gestellte Fragen
1. Wie verbessert Okta Single Sign-On die Anmeldesicherheit?
Okta Single Sign-On verbessert die Anmeldesicherheit durch die zentrale Authentifizierung über eine vertrauenswürdige Identitätsplattform. Dadurch wird die Abhängigkeit von mehreren Passwörtern reduziert und Phishing, die Wiederverwendung von Anmeldeinformationen und unbefugter Zugriff durch die Durchsetzung sicherer Anmelderichtlinien verhindert.
2. Wer sollte die Okta SSO-Integration nutzen?
Die Okta SSO-Integration eignet sich ideal für Organisationen, die mehrere Anwendungen verwalten, Remote- oder Hybrid-Teams sowie Unternehmensumgebungen, die eine zentralisierte Identitäts- und Zugriffsverwaltung mit stärkeren Sicherheitskontrollen erfordern.
3. Kann Okta SSO sowohl für Cloud- als auch für On-Premise-Anwendungen verwendet werden?
Ja, Okta SSO kann sowohl für Cloud-basierte als auch für On-Premise-Anwendungen verwendet werden. Es unterstützt hybride IT-Umgebungen, indem es eine einheitliche Authentifizierungsmethode für SaaS-Tools und interne Systeme bereitstellt.
4. Kann die Okta SSO-Integration Zero-Trust-Sicherheitsmodelle unterstützen?
Ja, die Okta-SSO-Integration unterstützt Zero-Trust-Sicherheitsmodelle, indem die Benutzeridentität vor der Zugriffsgewährung unabhängig von Standort oder Netzwerk überprüft wird. Jede Anmeldeanfrage wird anhand zentralisierter Richtlinien authentifiziert.
5. Wie vereinfacht die Okta SSO-Integration das Identitätslebenszyklusmanagement?
Die Okta SSO-Integration vereinfacht das Identitätslebenszyklusmanagement, indem sie IT-Teams die zentrale Verwaltung von Benutzer-Onboarding, Rollenänderungen und Offboarding ermöglicht. Zugriffsrechte können sofort gewährt oder entzogen werden, wodurch Sicherheitsrisiken und der administrative Aufwand reduziert werden.

