

Sie können Single Sign-On (SSO) für Salesforce einrichten, indem Sie Salesforce mit einem Identitätsanbieter verbinden, die SAML- oder OpenID Connect-Authentifizierung konfigurieren, Metadaten oder Zertifikatsdetails austauschen, Benutzer zuweisen und den Anmeldevorgang testen. Dadurch können Mitarbeiter mit einer sicheren Unternehmensidentität auf Salesforce zugreifen, während IT-Teams Authentifizierung, Multi-Faktor-Authentifizierung (MFA), Zugriffsrichtlinien, Benutzerberechtigungen und Kontosicherheit zentral verwalten.
Wichtige Erkenntnisse
Salesforce SSO zentralisiert die Authentifizierung über einen vertrauenswürdigen Identitätsanbieter und hilft Unternehmen so, den Benutzerzugriff zu vereinfachen, die Sicherheit zu erhöhen und einheitliche Anmelderichtlinien für alle Salesforce-Konten durchzusetzen.
- Erfüllen Sie zuerst die Voraussetzungen: Überprüfen Sie die Organisationsdomäne, fügen Sie Salesforce-Benutzer zur Identitätsplattform hinzu, migrieren Sie diese zu OneIdP und stellen Sie sicher, dass Administratoren über die erforderlichen Salesforce-Berechtigungen verfügen.
- Konfigurieren der SAML-Verbindung: Tauschen Sie zwischen OneIdP und Salesforce die Aussteller-URL, die Entitäts-ID, die SSO-URL, das Verifizierungszertifikat und die Abmelde-URL aus, um eine vertrauenswürdige Authentifizierungsbeziehung herzustellen.
- Kontrolle darüber, wer SSO nutzen darf: Administratoren können alle importierten Benutzer oder nur zugewiesene Benutzer zulassen und Regeln für den Sitzungswiderruf definieren, die bei der Zuweisung oder Aufhebung der Zuweisung von Benutzern oder bei Konfigurationsänderungen gelten.
- Richtlinien für bedingten Zugriff anwenden: IT-Teams können den Zugriff auf Salesforce basierend auf dem Geräteverwaltungsstatus, dem Browsertyp und der Browserversion, den MFA- oder OTP-Anforderungen sowie ausgewählten Benutzer- oder Registrierungsausnahmen einschränken.
- Automatisierte Benutzerbereitstellung: Die Just-in-Time-Bereitstellung von Salesforce kann Benutzerkonten beim ersten Login automatisch erstellen, wenn die erforderlichen SAML-Identitätseinstellungen und benutzerdefinierten Attribute korrekt konfiguriert sind.
Wenn Sie an Unternehmenstools denken, die die wichtigsten Daten Ihres Unternehmens speichern – von Vertriebspipelines bis hin zu Kundendatensätzen –, steht Salesforce wahrscheinlich ganz oben auf der Liste. Es ist das digitale Herzstück vieler Unternehmen. Doch bei so vielen Benutzern, die sich täglich aus verschiedenen Teams und von verschiedenen Geräten aus anmelden, kann die sichere Verwaltung des Zugriffs schwierig sein.
Hier kommt Salesforce SSO (Single Sign-On) ins Spiel. Anstatt dass Mitarbeiter mit mehreren Passwörtern jonglieren oder sich auf unsichere Anmeldungen verlassen müssen, können sie mit SSO eine verifizierte Identität für alle ihre Apps verwenden.
Dieser Leitfaden führt Sie durch alle notwendigen Schritte zum Thema Salesforce Single Sign-On, einschließlich der Einrichtung von Salesforce SSO mit Scalefusion OneIdP, einem sicheren SSO-Anbieter. Identitätsmanagement-Plattform Entwickelt, um den Zugriff zu vereinfachen und Zero-Trust-Prinzipien durchzusetzen.
Warum SSO für Salesforce aktivieren?
Salesforce ist die zentrale Stelle für Geschäftsabläufe in Vertrieb, Marketing, Support und Führungsteams. Da jedoch so viele sensible Kunden- und Unternehmensdaten an einem Ort gespeichert sind, reicht ein passwortbasierter Zugriff allein nicht mehr aus.
Ohne SSO stehen Unternehmen vor einigen wiederkehrenden Problemen:
- Mitarbeiter verwenden Passwörter für verschiedene Tools wieder, wodurch das Risiko eines Anmeldeinformationsdiebstahls steigt.
- IT-Teams verbringen Stunden damit, vergessene Passwörter zurückzusetzen.
- Das Offboarding eines Benutzers kann Tage dauern und Sicherheitslücken hinterlassen.
Durch die Aktivierung von Salesforce SSO zentralisieren Unternehmen die Authentifizierung und reduzieren diese Risiken. Anstatt sich direkt bei Salesforce anzumelden, authentifizieren sich Benutzer über eine vertrauenswürdige Identitätsanbieter (IdP) wie Scalefusion OneIdP, das ihre Identität überprüft, bevor Zugriff gewährt wird.
Dieses Setup bedeutet:
- Nur verifizierte Benutzer auf kompatiblen Geräten können auf Salesforce zugreifen.
- Anmeldeaktivitäten lassen sich einfacher überwachen und prüfen.
- Das Benutzererlebnis verbessert sich, da mit einer Anmeldung Zugriff auf alle erforderlichen Apps gewährt wird.
Kurz gesagt: Salesforce Single Sign-On verbessert sowohl die Sicherheit als auch den Komfort und sorgt für einen reibungslosen Geschäftsbetrieb, ohne die Sicherheit zu beeinträchtigen.
Vorteile der Aktivierung von Salesforce SSO
Hier sind einige klare Vorteile der Aktivierung von Salesforce SSO für Ihr Unternehmen:
- Ein Login für alle Apps: Mit der Salesforce-Anmeldung mit SSO müssen sich Mitarbeiter nicht mehr mehrere Benutzernamen und Passwörter merken. Mit einer einzigen Anmeldung über den Identitätsanbieter erhalten sie Zugriff auf Salesforce und andere verbundene Business-Apps wie Slack, Dropbox oder HubSpot.
- Zentralisierte Zugriffskontrolle: Administratoren können zentral anzeigen und verwalten, wer auf Salesforce zugreifen kann. Verlässt ein Teammitglied das Team, kann der Zugriff direkt über das Identitäts-Dashboard widerrufen werden. Eine Anmeldung bei mehreren Tools ist nicht erforderlich.
- Konsistente Sicherheitsrichtlinien: Durch die Aktivierung der einmaligen Anmeldung bei Salesforce können Sie für alle Benutzer und Geräte dieselben Authentifizierungsregeln durchsetzen. Ob MFA, passwortlose Anmeldung oder gerätebasierte Verifizierung – diese Richtlinien gelten automatisch.
- Weniger Probleme im Zusammenhang mit Passwörtern: Da Benutzer sich weniger Anmeldeinformationen merken müssen, ist die Wahrscheinlichkeit geringer, dass sie Passwörter vergessen oder auf Phishing-Angriffe hereinfallen. Dadurch sinken die Helpdesk-Anfragen zur Passwortzurücksetzung drastisch.
- Compliance- und Audit-Bereitschaft: Jede Salesforce-Anmeldung mit einem SSO-Ereignis kann nachverfolgt werden. IT-Teams erhalten einen vollständigen Prüfpfad darüber, wer wann und von welchem Gerät auf was zugegriffen hat. Das vereinfacht die Compliance-Berichterstattung erheblich.
Einfach ausgedrückt: Durch die Aktivierung von SSO für Salesforce werden Sicherheit, Compliance und Benutzerfreundlichkeit in einem nahtlosen Workflow vereint.
Wie funktioniert Salesforce SSO?
Die Salesforce SSO-Einrichtung funktioniert durch die Erstellung einer sicheren Vertrauensbeziehung zwischen Salesforce (dem Dienstanbieter) und Scalefusion OneIdP (dem Identitätsanbieter).
Hier ist der grundlegende Ablauf:
- Ein Benutzer versucht, sich über einen Browser oder eine mobile App mit SSO Salesforce anzumelden.
- Salesforce leitet die Anmeldeanforderung an den Identitätsanbieter (OneIdP) weiter.
- OneIdP überprüft die Identität des Benutzers entweder durch ein Passwort, eine biometrische Prüfung oder eine passwortlose Methode.
- Nach der Authentifizierung wird der Benutzer automatisch bei Salesforce angemeldet, es sind keine weiteren Anmeldeinformationen erforderlich.
Im Hintergrund nutzt diese Authentifizierung SAML-2.0 oder OIDC (OpenID Connect), wodurch eine sichere, verschlüsselte Kommunikation zwischen beiden Plattformen gewährleistet wird.
Anstatt Dutzende von Passwörtern zu verwalten, wird den Benutzern eine Identität zentral verwaltet, während die IT-Teams die volle Transparenz und Kontrolle behalten.
Schritt-für-Schritt-Anleitung: SSO für Salesforce konfigurieren
Bevor Sie mit der Einrichtung des Salesforce SSO-Prozesses beginnen, stellen Sie sicher, dass Folgendes bereit ist:
- Ihre benutzerdefinierte Domäne wurde in Scalefusion OneIdP verifiziert.
- Alle Salesforce-Benutzer wurden zum Scalefusion-Dashboard hinzugefügt und zu OneIdP migriert.
- Sie verfügen über Salesforce-Administratorrechte.
- Benutzer werden auch zum Salesforce-Portal hinzugefügt.
Sobald Sie diese Prüfungen abgeschlossen haben, können Sie Salesforce SSO mit Scalefusion OneIdP konfigurieren.
Lassen Sie uns nun Schritt für Schritt durch den Salesforce SSO-Einrichtungsprozess gehen.
Schritt 1: Erstellen Sie die SSO-Konfiguration in Scalefusion
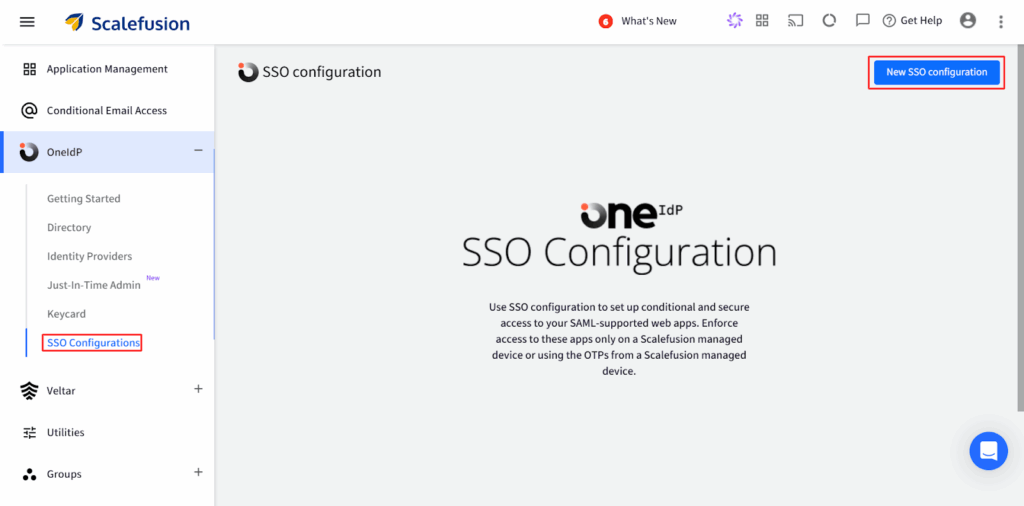
- Melden Sie sich bei der Scalefusion-Dashboard → gehe zu OneIdP > SSO-Konfiguration.
- Klicken Sie auf Neue SSO-Konfiguration oben rechts.
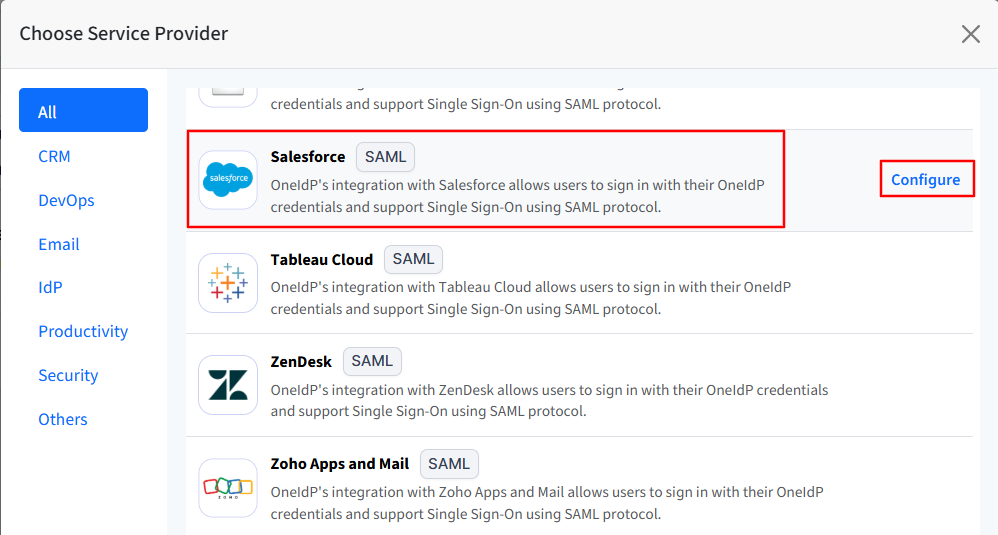
- Suchen Sie nach Salesforce, wählen Sie es aus und klicken Sie auf Einrichtung.
- Der Setup-Assistent wird mit den folgenden Registerkarten geöffnet:
- Anwendungsgrundlagen
- SSO-Umfangsverwaltung
- Berechtigungen
- SSO-Einstellungen
- Bedingter Zugriff
- Benutzerseitige Nachrichten
- Füllen Sie jeden Abschnitt einzeln aus. Sie können erst fortfahren, wenn Sie die aktuelle Registerkarte abgeschlossen haben.
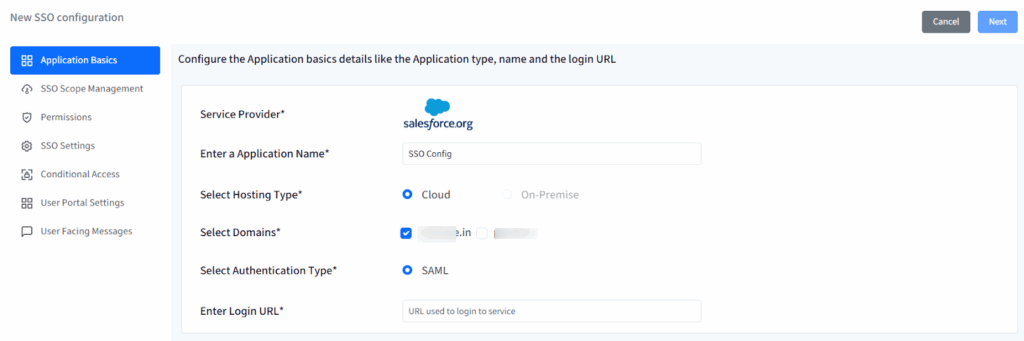
Schritt 2: Grundlagen der Anwendung
Geben Sie die Basisdetails für Ihr Salesforce-Setup ein:
- Anwendungsname: Geben Sie einen Namen zur Identifizierung dieser Konfiguration ein (5–128 Zeichen).
- Hosting-Typ: Automatisch eingestellt als Wolke.
- Domains: Wählen Sie Ihre verifizierte(n) OneIdP-Domäne(n).
- Authentifizierungsart: Automatisch eingestellt als SAML.
- Login-URL: Geben Sie die Salesforce-Anmelde-URL ein.
Klicken Sie auf Weiter wenn fertig.
Schritt 3: SSO-Umfangsverwaltung
In diesem Abschnitt wird definiert, wer SSO verwenden kann und wie seine Sitzungen verwaltet werden.
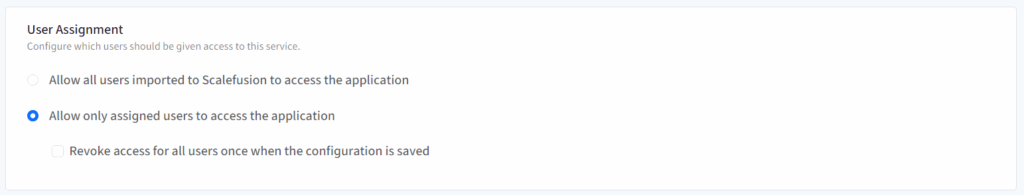
Benutzerzuweisung:
- Alle in Scalefusion importierten Benutzer zulassen: Gewährt allen zu OneIdP migrierten Domänenbenutzern Zugriff.
- Nur zugewiesene Benutzer zulassen: Nur manuell zugewiesene Benutzer können über SSO auf Salesforce zugreifen.
Nach dem Speichern den Zugriff für alle Benutzer widerrufen:
- Meldet alle aktuell zugewiesenen Benutzer ab, nachdem die Änderungen gespeichert wurden.
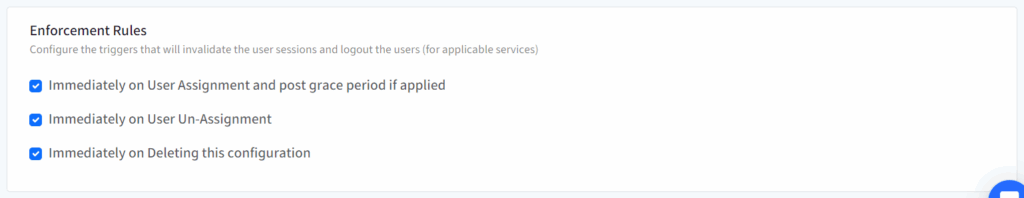
Durchsetzungsregeln:
- Abmelden bei Benutzerzuweisung.
- Abmelden bei Aufhebung der Benutzerzuweisung.
- Abmelden, wenn diese SSO-Konfiguration gelöscht wird.
Klicken Sie auf Weiter um fortzufahren.
Schritt 4: Berechtigungen
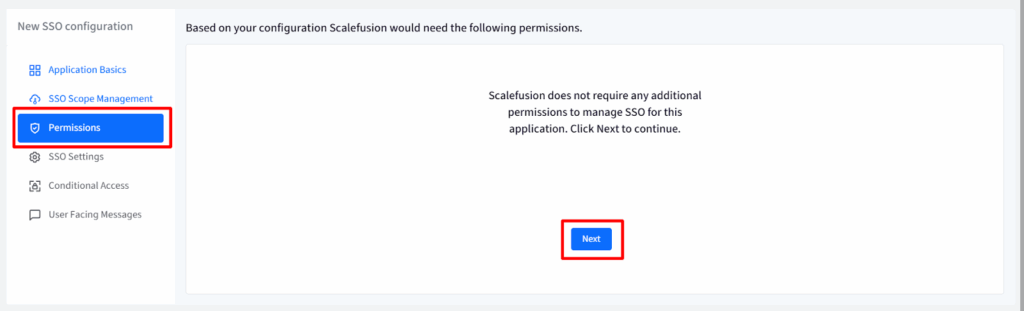
Für Salesforce sind keine zusätzlichen Berechtigungen erforderlich. Klicken Sie auf Weiter.
Schritt 5: SSO-Einstellungen
In diesem Abschnitt können Sie Salesforce als Dienstanbieter konfigurieren und mithilfe von SAML-basierten Einstellungen mit OneIdP verknüpfen.
Konfigurieren in Salesforce
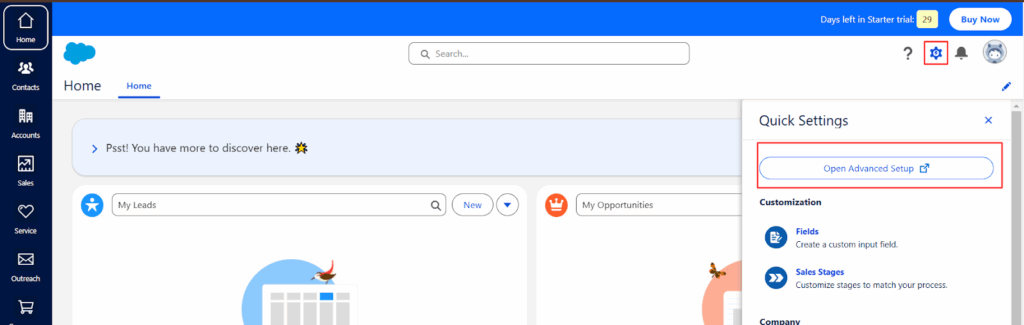
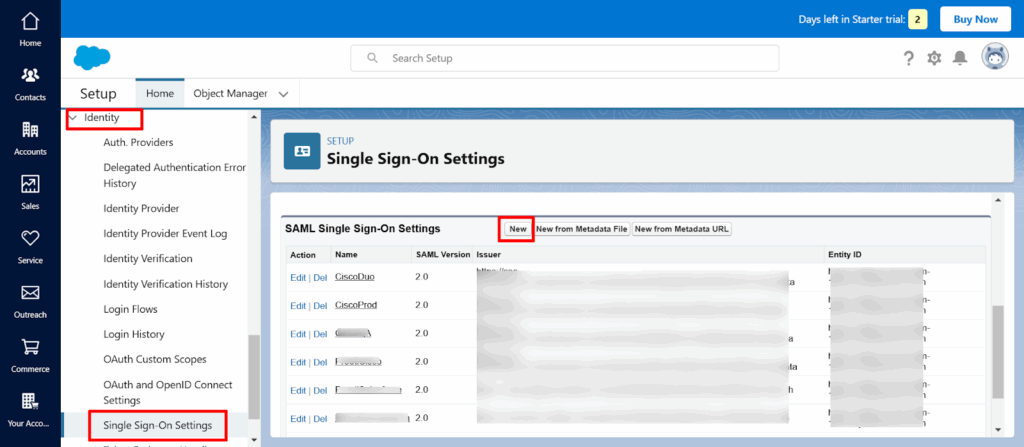
- Einloggen, um Salesforce-Administrationskonsole → navigieren Sie zu Einstellungen > Erweiterte Einstellungen öffnen (dies wird in einem neuen Tab geöffnet).
- Suchen Sie im linken Bereich nach Identitätsschutz → klicken Single-Sign-On-Einstellungen → klicken New für SAML Single Sign-On-Einstellungen.
- Geben Sie im SAML-Setup-Formular die folgenden Details ein:
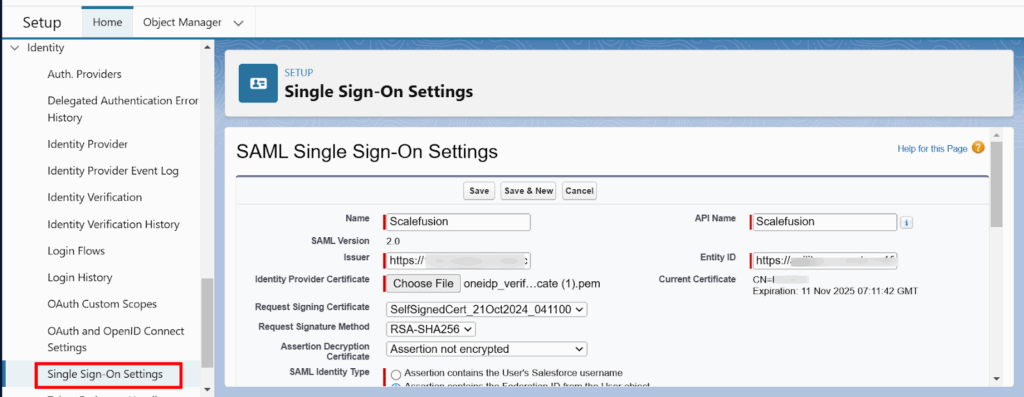
- Name: Geben Sie einen Namen für Ihre Konfiguration ein.
- API-Name: Sie können denselben Namen verwenden.
- Aussteller: Kopieren Sie die OneIdP-Entitäts-ID/Aussteller-URL von Scalefusion (unter SSO-Einstellungen) und fügen Sie es hier ein.
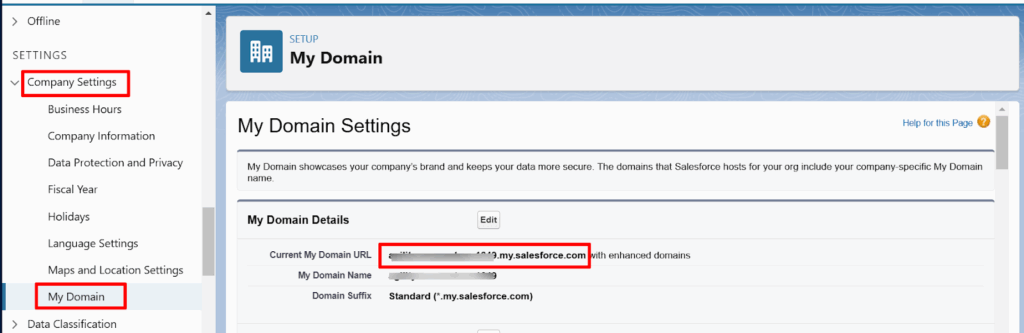
- Entitäts-ID: Kopieren Sie Ihre Aktuelle URL „Meine Domäne“ von Salesforce (Einstellungen > Unternehmenseinstellungen > Meine Domäne) und fügen Sie es hier ein.
Stellen Sie sicher, dass die Entity-ID mit https:// beginnt.
- Zertifikat des Identitätsanbieters: Laden Sie Verifizierungszertifikat vom Scalefusion-Dashboard (SSO-Einstellungen) und laden Sie es hoch.
- Anmelde-URL des Identitätsanbieters: Kopieren Sie die OneIdP SSO-URL von Scalefusion und fügen Sie es hier ein.
- SAML-Identitätstyp: Auswählen Die Behauptung enthält den Salesforce-Benutzernamen des Benutzers.
- Vom Dienstanbieter initiierte Anforderungsbindung: Auswählen HTTP-Weiterleitung.
- Einblick in das Single Logout aktiviert.
- URL für einmalige Abmeldung vom Identitätsanbieter: Kopieren Sie die OneIdP SLO-URL von Scalefusion und fügen Sie es hier ein.
- Klicken Sie auf Gespeichert um das Setup abzuschließen.
- Gehe zurück zum Scalefusion-Dashboard und klicken auf Weiter um fortzufahren.
Schritt 6: Bedingter Zugriff
Mit Conditional Access können Sie steuern, wie und von welchen Geräten oder Browsern Benutzer über SSO auf Salesforce zugreifen.
Geräterichtlinie
Wählen Sie für Android, iOS/iPadOS, Windows, macOS, Linux und ChromeOS:
- Nur wenn das Gerät von Scalefusion verwaltet wird: Benutzer können sich nur von verwalteten Geräten aus anmelden.
- Wenn das Gerät verwaltet wird oder OTP vom verwalteten Gerät stammt:
- Verwaltete Geräte melden sich direkt an.
- Nicht verwaltete Geräte erfordern OTP von der Scalefusion Authenticator-App auf einem verwalteten Gerät.
- Verwaltete Geräte melden sich direkt an.
- MFA/OTP über Drittanbieter-App oder E-Mail zulassen: Nur aktiviert, wenn die Multi-Faktor-Authentifizierung (MFA) in den Verzeichniseinstellungen aktiviert ist.
- Passwort auf verwalteten Geräten überspringen: Ermöglicht Benutzern auf verwalteten Geräten die Anmeldung ohne Eingabe eines Kennworts (außer ChromeOS).
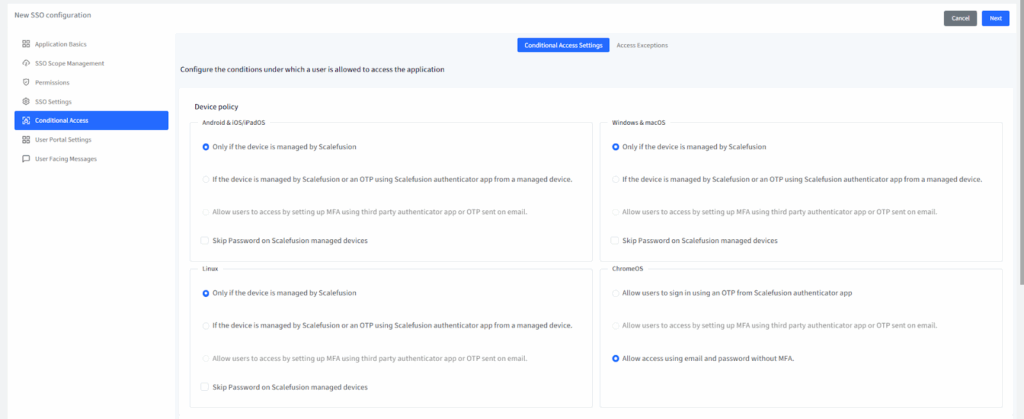
Sie können unterschiedliche Geräteregeln für Android/iOS auf der linken Seite und Windows/macOS/Linux/ChromeOS auf der rechten Seite konfigurieren.
Browser-Richtlinie
Definieren Sie, welche Browser Benutzer für den Zugriff auf Salesforce verwenden können:
- Erlauben alle Browser (Standard) oder
- Beschränken Sie auf bestimmte Browser wie Chrome, Edge, Safari oder Firefox, mit einer Mindestversionsanforderung.
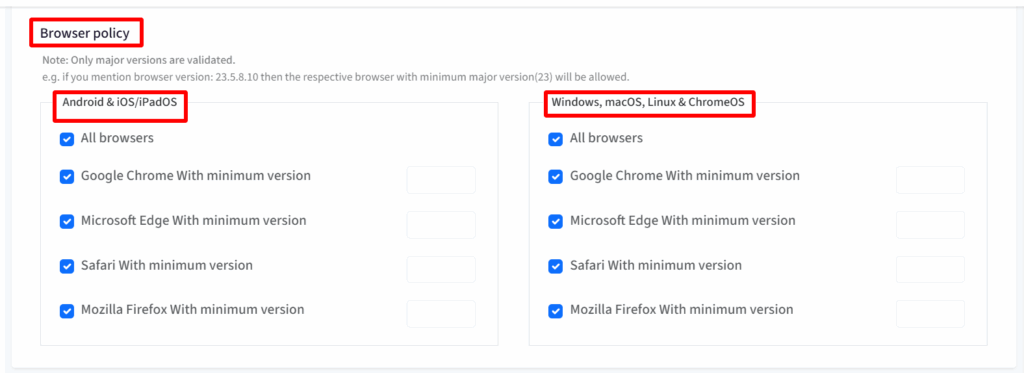
Es wird nur die Hauptversionsnummer validiert (z. B. ermöglicht die Einstellung 23.5.8.10 Version 23 und höher).
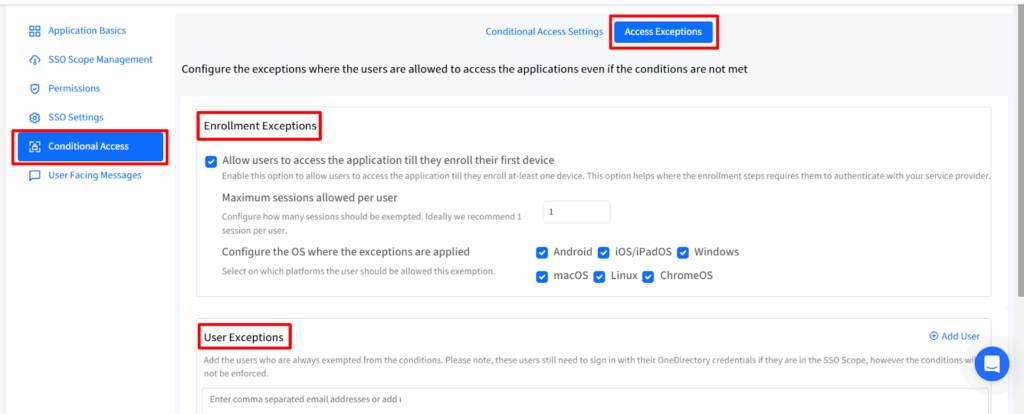
Zugriffsausnahmen
Sie können Ausnahmen für bestimmte Fälle zulassen:
- Ausnahmen bei der Einschreibung:
- Erlauben Sie Benutzern die Anmeldung, bis sie ihr erstes Gerät registrieren.
- Begrenzen Sie die Anzahl der zulässigen Sitzungen pro Benutzer (1–3).
- Wählen Sie aus, für welche Betriebssysteme diese Regel gilt.
- Benutzerausnahmen:
- Fügen Sie Benutzer-E-Mail-Adressen hinzu oder wählen Sie Benutzer aus, die Richtlinien für bedingten Zugriff überspringen können.
- Diese Benutzer müssen sich weiterhin über OneIdP anmelden, werden jedoch nicht durch Geräte-/Browserbeschränkungen blockiert.
Klicken Sie auf Weiter wenn fertig.
Schritt 7: Benutzerorientierte Nachrichten
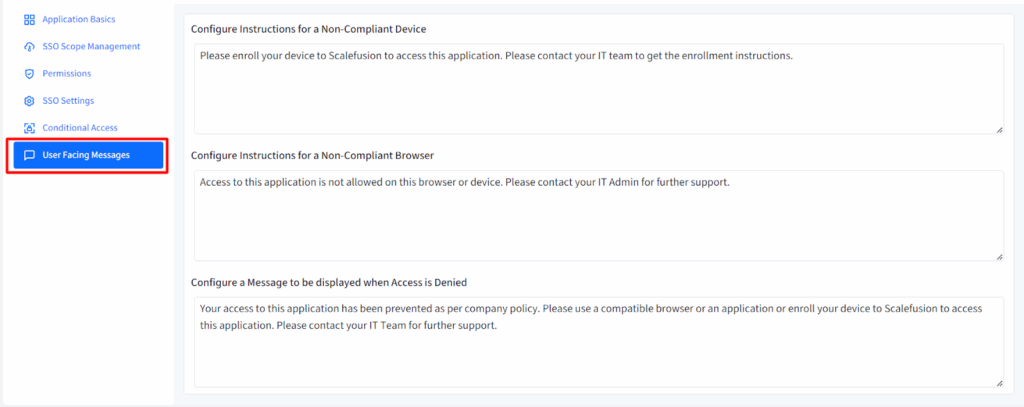
Erstellen oder bearbeiten Sie Nachrichten, die Benutzern angezeigt werden, wenn der Zugriff verweigert wird oder Bedingungen nicht erfüllt sind:
- Nicht konformes Gerät: Erklären Sie, wie Sie Ihr Gerät registrieren.
- Nicht kompatibler Browser: Teilen Sie den Benutzern mit, welche Browser unterstützt werden.
- Zugriff abgelehnt: Eine allgemeine Meldung für gesperrten Zugriff.
Sie können diese Nachrichten anpassen oder Standardwerte verwenden. Klicken Sie auf Gespeichert wenn fertig.
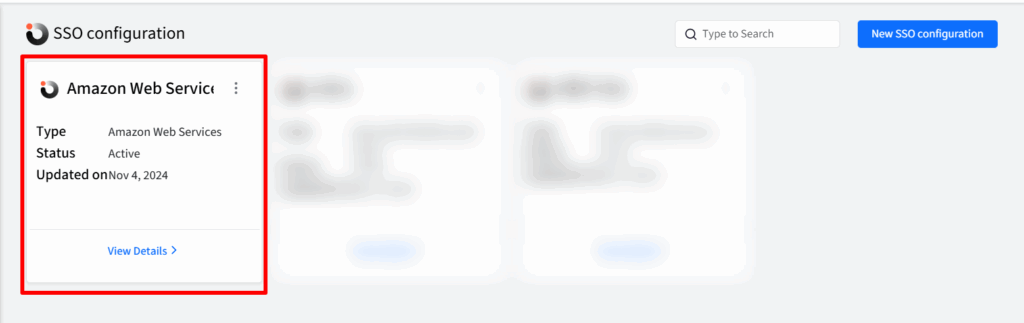
Die SSO-Konfiguration wird erstellt und auf der Seite „SSO-Konfiguration“ als separate Karte mit dem von Ihnen definierten Namen aufgeführt. Sie können auf die gleiche Weise mehrere SSO-Konfigurationen erstellen.
Schritt 8: Benutzeranmeldung bei Salesforce nach der SSO-Konfiguration
Bevor sich Benutzer anmelden können, müssen Sie die SSO-Konfiguration in Authentifizierungskonfiguration.
Aktivieren von SSO in Salesforce
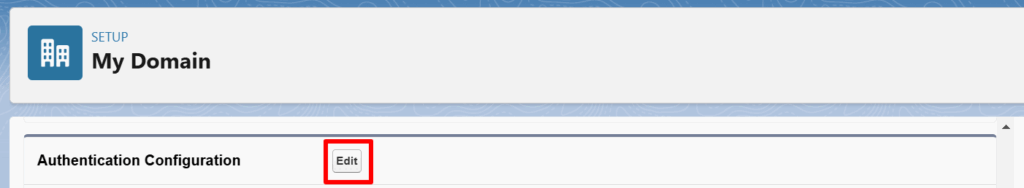
- Gehen Sie in der Salesforce-Admin-Konsole zu Einstellungen > Unternehmenseinstellungen > Meine Domäne.
- Scrollen Sie nach unten Authentifizierungskonfiguration und klicken auf Bearbeiten.
- Aktivieren Sie das Kontrollkästchen neben Ihrer SSO-Konfiguration unter Authentifizierungsdienst.
- Gewährleisten Anmeldeseitentyp eingestellt ist Standard und Anmelden aktiviert.
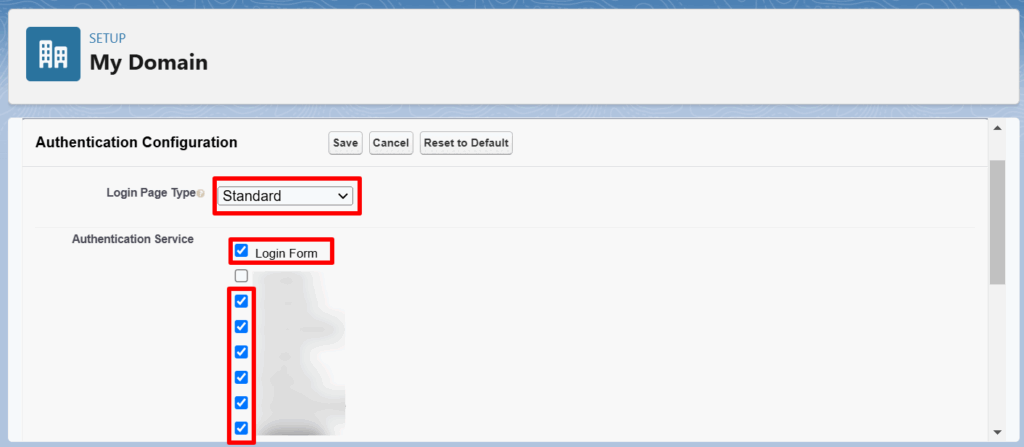
- Klicken Sie auf Gespeichert.
Dadurch wird Ihre SSO-Konfiguration für die Anmeldung aktiviert.
Anmelden über SSO
- Gehen Sie zur Sichere Anmeldeseite für Salesforce-Kunden.
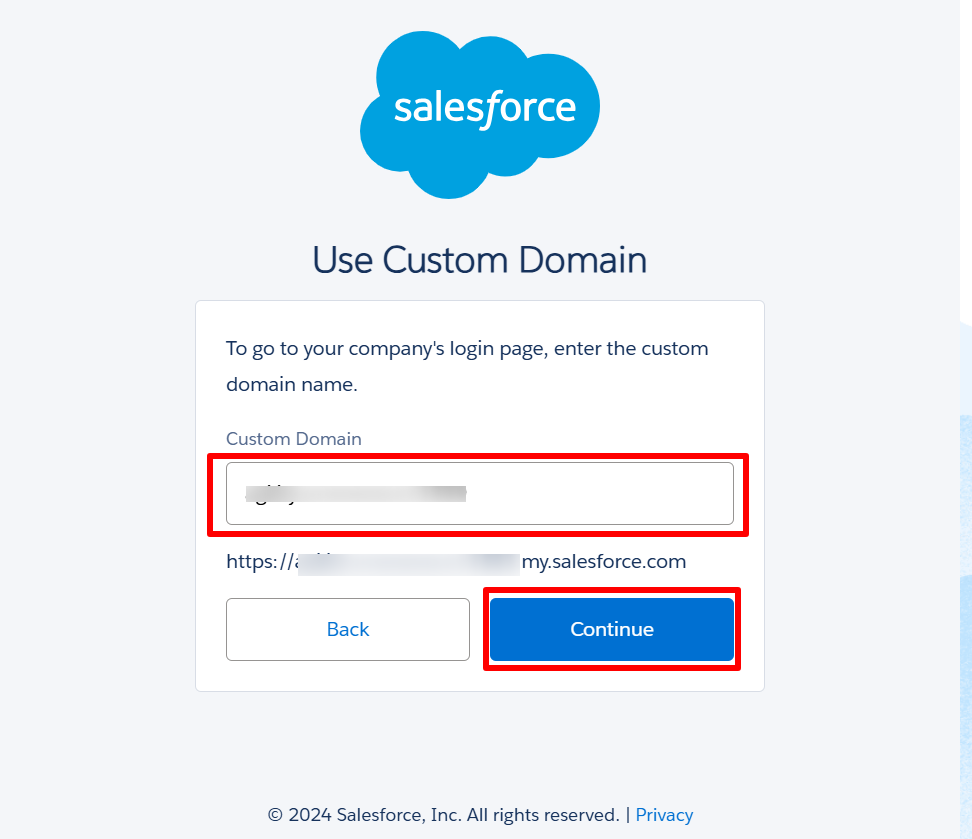
- Klicken Sie auf Benutzerdefinierte Domäne verwenden.
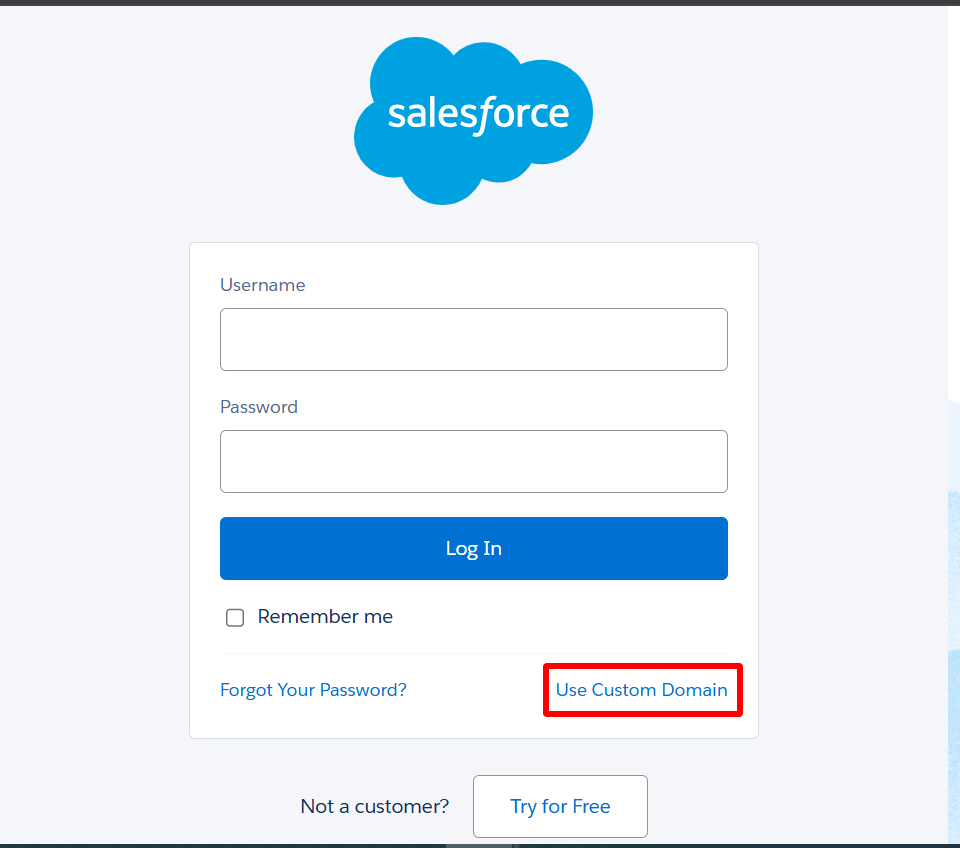
- Geben Sie Ihre benutzerdefinierter Domänenname des Unternehmens.
- So finden Sie es: Gehen Sie in Salesforce zu Einstellungen > Unternehmenseinstellungen > Meine Domäne, kopieren Sie dann die URL unter Mein Domänenname.
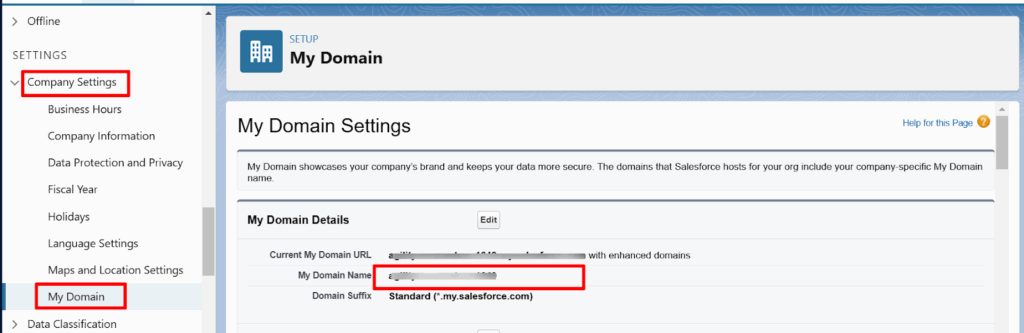
- Fügen Sie die Domäne auf der Salesforce-Anmeldeseite ein und klicken Sie auf Fortfahren.
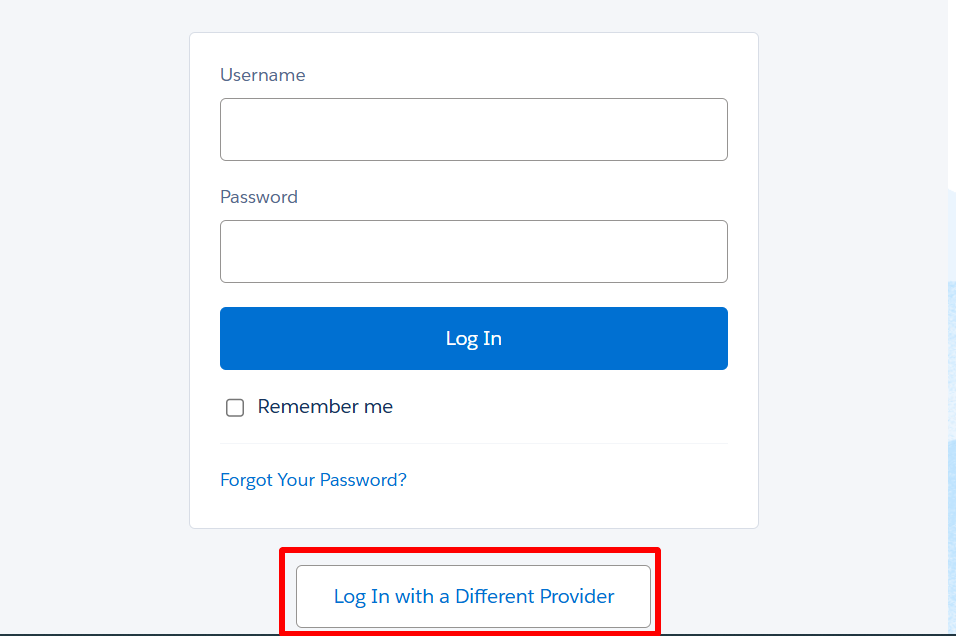
- Klicken Sie auf der nächsten Seite auf Anmeldung bei einem anderen Anbieter.
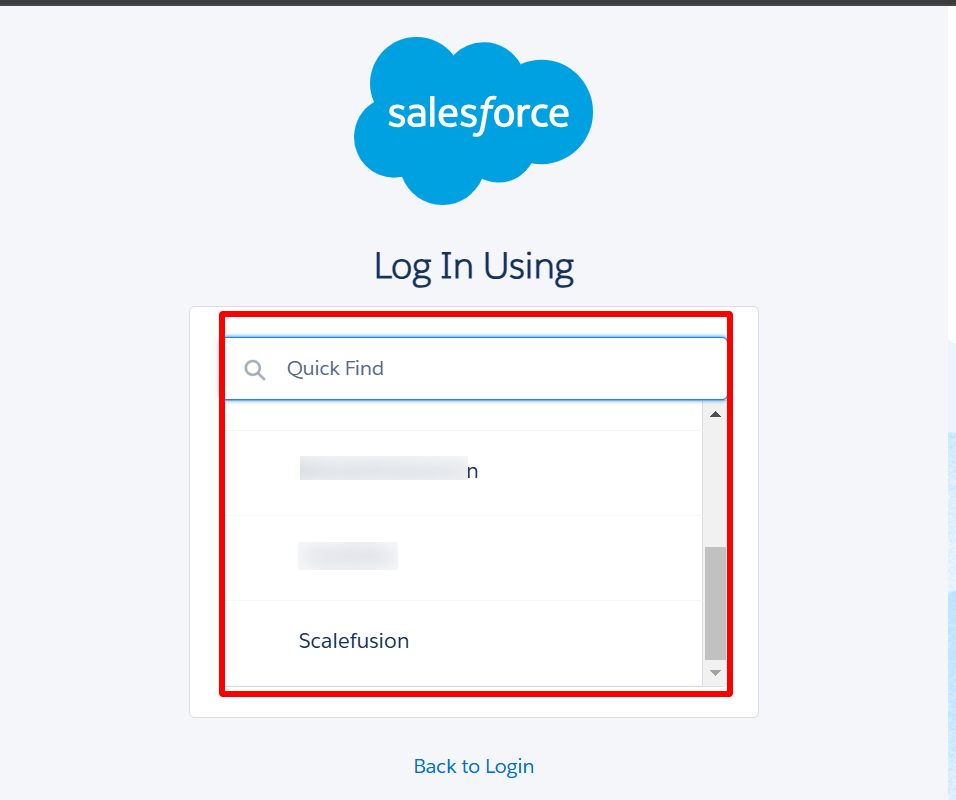
- Wähle aus SSO-Konfiguration Sie haben zuvor erstellt.
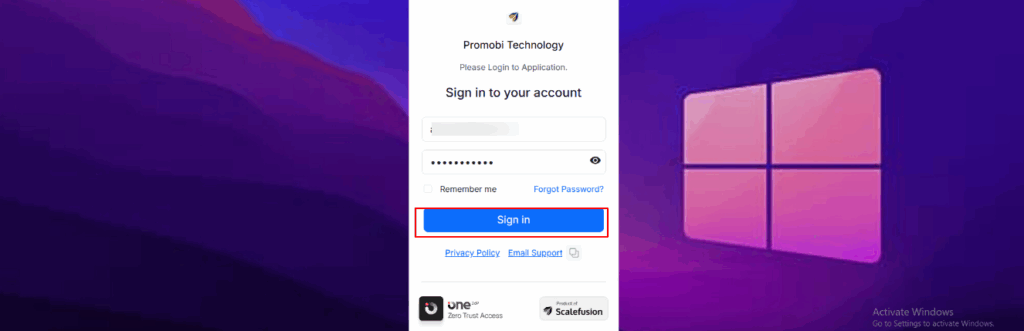
- Sie werden zu weitergeleitet OneIdP-Anmeldeseite. Geben Sie Ihre OneIdP-Anmeldeinformationen ein (in Scalefusion und Salesforce hinzugefügt). Klicken Sie auf Anmelden – Sie werden jetzt bei Salesforce angemeldet.
Schritt 9: Benutzer zwischen Scalefusion und Salesforce synchronisieren
Sie können Benutzer mithilfe der integrierten Bereitstellungstools von Salesforce automatisch zwischen Scalefusion und Salesforce synchronisieren.
- Im Salesforce-Administrationskonsole, Zu gehen Einstellungen > Identität > Single Sign-On-Einstellungen.
- Bearbeiten Sie die vorhandene SSO-Konfiguration, die Sie erstellt haben.
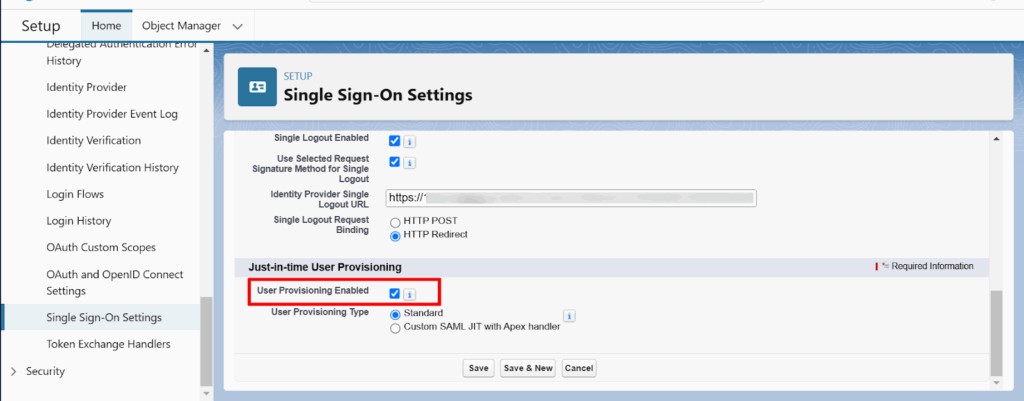
- Der Just-in-Time-Bereitstellung, aktivieren Sie das Kontrollkästchen für Benutzerbereitstellung aktiviert.
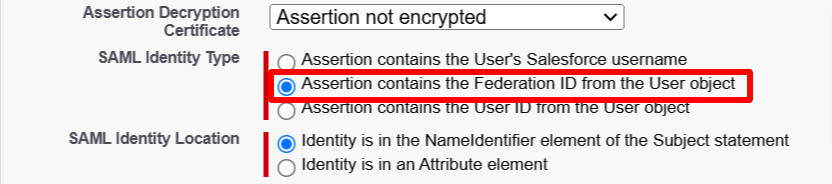
- Auswählen Assertion enthält die Federation-ID aus dem Benutzerobjekt als SAML-Identitätstyp.
- Klicken Sie auf Gespeichert.
Wechseln Sie nun in die Scalefusion-Dashboard:
- Öffnen Sie Ihre Salesforce SSO-Konfiguration.
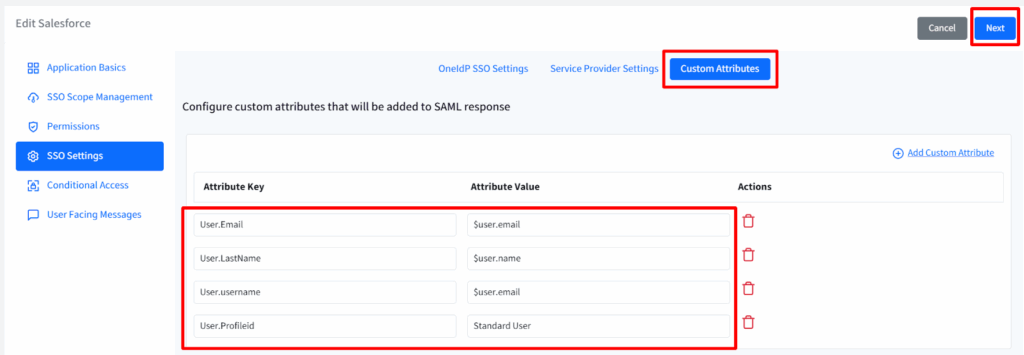
- Zurück Nach SSO-Einstellungen > Benutzerdefinierte Attribute und geben Sie die erforderlichen benutzerdefinierte Attribute.
Hinweis: Das Profil-ID sollte aus der Salesforce Admin Console unter kopiert werden Verwaltung > Benutzer > Profile.
- Speichern Sie die SSO-Konfiguration.
Wenn sich ein Benutzer jetzt zum ersten Mal mit seinen OneIdP-Anmeldeinformationen bei Salesforce anmeldet, wird sein Konto automatisch in Salesforce erstellt.

Wählen Sie Scalefusion OneIdP zur Implementierung von SSO für Salesforce
Da immer mehr Teams täglich auf Salesforce angewiesen sind, hat die Sicherheit und Einfachheit des Anmeldezugriffs höchste Priorität. Genau dabei hilft Scalefusion OneIdP.
Wenn Sie Salesforce Single Sign-On über OneIdP einrichten, erhalten Ihre Mitarbeiter eine einfache und sichere Möglichkeit zur Anmeldung. Anstatt mit Passwörtern zu jonglieren oder sich über unsichere Anmeldungen Gedanken zu machen, können sich Benutzer mit vertrauenswürdigen Anmeldeinformationen bei SSO Salesforce anmelden und IT-Teams können alles von einem Ort aus verwalten.
So macht OneIdP es einfacher:
- Passwortlose Anmeldung: Benutzer können sich über Fingerabdrücke, OTPs oder Gerätevertrauen anmelden, anstatt sich Passwörter zu merken.
- Zero Trust-Zugriff: Nur verifizierte Benutzer auf sicheren Geräten können auf Salesforce zugreifen.
- Automatische Benutzerverwaltung: Neue Mitarbeiter erhalten sofort Zugriff und Mitarbeiter, die das Unternehmen verlassen, verlieren ihn ebenso schnell wieder, ohne dass manuelle Schritte erforderlich sind.
- Ein Dashboard für alles: Die IT kann den Zugriff auf Salesforce und andere Apps über eine übersichtliche, einfache Konsole steuern.
- Smart Access-Richtlinien: Beschränken Sie den Salesforce-Zugriff nach Standort, Gerätetyp oder Tageszeit, um die Sicherheit zu gewährleisten.
Zusamenfassend, Scalefusion OneIdP Bietet eine starke Sicherheitsebene, ohne die Anmeldung zu verkomplizieren. Es hilft Ihnen, Salesforce SSO schnell einzurichten und schützt jede Anmeldung von Anfang bis Ende. Benutzer erhalten schnelleren Zugriff auf Salesforce und Administratoren volle Kontrolle ohne zusätzlichen Aufwand.
Nächster Schritt
Weitere SSO-Einrichtungsanleitungen
Häufig gestellte Fragen
1. Was ist Salesforce Single Sign-On (SSO)?
Salesforce Single Sign-On (SSO) ist eine Authentifizierungsmethode, die es Benutzern ermöglicht, mit einem einzigen Satz unternehmensweiter Anmeldeinformationen auf Salesforce zuzugreifen. Anstatt separate Salesforce-Passwörter zu verwalten, werden Benutzer über einen zentralen Identitätsanbieter authentifiziert, was die Anmeldung vereinfacht und sicherer macht.
2. Warum aktivieren Unternehmen SSO für Salesforce?
Unternehmen nutzen Salesforce SSO, um die Benutzerauthentifizierung zu zentralisieren, passwortbezogene Risiken zu reduzieren und die Zugriffsverwaltung zu vereinfachen. Es unterstützt IT-Teams bei der effizienteren Benutzerverwaltung und verbessert gleichzeitig die Sicherheit in großen Teams und Abteilungen.
3. Funktioniert SSO auch außerhalb meiner Unternehmensfirewall?
Ja, Salesforce SSO funktioniert auch außerhalb der Unternehmensfirewall. Da die Authentifizierung über einen cloudbasierten Identitätsanbieter erfolgt, können Benutzer von jedem beliebigen Ort aus sicher auf Salesforce zugreifen, ohne auf ein internes Netzwerk angewiesen zu sein.
4. Wie verbessert Salesforce SSO die allgemeine Sicherheitslage?
Salesforce SSO verbessert die Sicherheit durch den Wegfall passwortbasierter Anmeldungen und die Durchsetzung zentralisierter Authentifizierungsrichtlinien. Dadurch wird das Risiko von Phishing, Datendiebstahl und unberechtigtem Zugriff reduziert, während IT-Teams gleichzeitig mehr Transparenz und Kontrolle über die Benutzerzugriffe erhalten.
5. Gilt Salesforce SSO als Best Practice für die CRM-Sicherheit?
Ja, Salesforce SSO gilt weithin als Best Practice für CRM-Sicherheit. Es stärkt die Authentifizierung, vereinfacht die Zugriffskontrolle und unterstützt moderne Sicherheitsframeworks und ist daher ideal für Organisationen, die sensible Kunden- und Geschäftsdaten in Salesforce verwalten.

