

Moderne IT-Umgebungen erkennen Hunderte oder Tausende von Schwachstellen in Endgeräten, Anwendungen, Servern, Cloud-Workloads und der Netzwerkinfrastruktur. Es gilt nun, zu entscheiden, welche Schwachstellen Priorität haben, sie zu beheben und ihre dauerhafte Behebung sicherzustellen.
Ein Schwachstellenmanagementprozess bietet IT-Teams eine praktikable Möglichkeit, von der Erkennung von Schwachstellen zur Priorisierung, Behebung und Verifizierung überzugehen, anstatt jeden Scan als isolierte Sicherheitsübung zu behandeln.
Dieser Blog erklärt, wie der Prozess des Schwachstellenmanagements funktioniert, welche Herausforderungen Teams häufig bewältigen müssen und welche Praktiken ihn effektiver gestalten können.
Was ist ein Schwachstellenmanagementprozess?
Ein Schwachstellenmanagementprozess ist ein kontinuierlicher Ansatz zur Identifizierung, Bewertung, Priorisierung, Behebung und Überwachung von Sicherheitslücken in der gesamten IT-Umgebung einer Organisation.
Im Gegensatz zu einer Zeitpunktsmessung SchwachstellenanalyseEin Schwachstellenmanagementprozess etabliert einen fortlaufenden Zyklus, um Schwachstellen zu finden, zu entscheiden, welche davon Maßnahmen erfordern, diese zu beheben und die Ergebnisse zu überprüfen.
Je nach Umfang des Programms können die Ergebnisse bekannte Software- und Betriebssystem-Schwachstellen, fehlende Patches, unsichere Konfigurationen, ungeschützte Dienste und andere in der gesamten Umgebung festgestellte Schwachstellen umfassen.
Warum ist ein Schwachstellenmanagementprozess wichtig?
Da Unternehmen ihren Umgebungen ständig neue Anwendungen, Endpunkte und Cloud-Dienste hinzufügen, wird es zunehmend schwieriger, jede einzelne Schwachstelle manuell zu identifizieren und zu beheben.
Ein effektiver Prozess zum Schwachstellenmanagement hilft Organisationen dabei:
- Verringerung der Gefährdung durch bekannte Bedrohungen: Die Identifizierung und Behebung von Schwachstellen schränkt die Möglichkeiten ein, die Angreifer nutzen können, um Systeme zu kompromittieren.
- Priorisieren Sie die Abhilfemaßnahmen: Sicherheitsteams können ihre Ressourcen auf Schwachstellen konzentrieren, die das größte technische und geschäftliche Risiko darstellen, anstatt jeden Befund gleich zu behandeln.
- Anlagentransparenz verbessern: Regelmäßige Ermittlung und Bewertung helfen Organisationen dabei, zu verstehen, welche Systeme, Apps und Geräte in ihren Umgebungen vorhanden sind.
- Unterstützung von Sicherheits- und Compliance-Programmen: Ein konsistenter Prozess für das Schwachstellenmanagement kann Organisationen dabei helfen, sicherheitsrelevante Kontrollen zu implementieren, Maßnahmen zur Behebung von Schwachstellen nachzuweisen und Belege zu liefern, die umfassendere Sicherheitsrahmen und -standards unterstützen, wie z. B. CIS-Kontrollen und ISO 27001.
- Die Sicherheitslage im Laufe der Zeit verbessern: Die Messung des Fortschritts bei der Behebung von Sicherheitslücken und des Auftretens wiederkehrender Schwachstellen hilft Sicherheitsteams dabei, ihre Abwehrmaßnahmen kontinuierlich zu verbessern.
Prozess des Schwachstellenmanagements: Wichtige Schritte
A Schwachstellenmanagement ist der strukturierte Arbeitsablauf, den Organisationen nutzen, um Schwachstellen aufzudecken, deren Risiko zu verstehen, sie zu beheben und zu überprüfen, ob die Korrekturmaßnahmen erfolgreich waren.
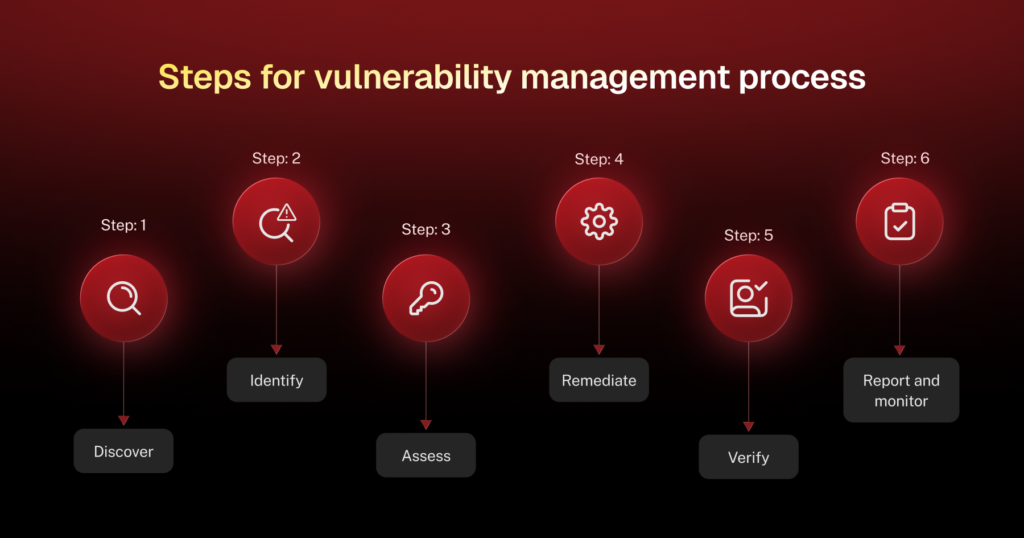
Auch wenn Organisationen ihre Prozesse unterschiedlich strukturieren, folgen sie im Allgemeinen einem kontinuierlichen Lebenszyklus, der die folgenden Schritte umfasst:
Schritt 1: Vermögenswerte ermitteln und inventarisieren
Ein Schwachstellenmanagementprozess beginnt mit dem Verständnis dessen, was geschützt werden muss. Organisationen identifizieren und pflegen ein Inventar von Endpunkten, Servern, Anwendungen, Netzwerkinfrastruktur, Cloud-Workloads und anderen Systemen innerhalb ihrer Umgebung.
Ein gepflegtes Inventar verschafft IT- und Sicherheitsteams einen besseren Überblick über die zu schützenden Assets. Es verringert zudem das Risiko, dass unkontrollierte Systeme nicht regelmäßigen Schwachstellenanalysen unterzogen werden. Asset-Inventare sollten außerdem kontinuierlich aktualisiert werden, sobald neue Systeme eingeführt oder entfernt werden.
Schritt 2: Scannen und Identifizieren von Schwachstellen
Sobald alle Assets identifiziert sind, Scanner und Schwachstellen-Management-Tools können sie auf Schwachstellen wie fehlende Patches, anfällige Softwareversionen, unsichere Konfigurationen oder bekannte Common Vulnerabilities and Exposures (CVEs) überprüfen.
Die Scans sollten einen möglichst großen Teil der IT-Umgebung abdecken und regelmäßig durchgeführt werden. In dynamischen Umgebungen kann die alleinige Beschränkung auf gelegentliche Scans dazu führen, dass neu entstandene Schwachstellen zwischen den Prüfzeiträumen unentdeckt bleiben.
Die Erkennung von Schwachstellen allein reicht jedoch nicht aus, um festzulegen, welche Probleme zuerst behoben werden sollten. Die Ergebnisse müssen zunächst im Kontext bewertet werden.
Schritt 3: Schwachstellen bewerten und priorisieren
Nicht jede Schwachstelle birgt das gleiche Risiko. Sicherheitsteams können verschiedene Signale kombinieren, um Prioritäten zu setzen. CVE-Einträge liefern standardisierte Schwachstellenkennungen, und das Common Vulnerability Scoring System (CVSS) vergibt technische Schweregrade. Das Exploit Prediction Scoring System (EPSS) hingegen schätzt die Wahrscheinlichkeit einer Ausnutzung ein. CISA-Katalog bekannter ausgenutzter Schwachstellen (KEV) Identifiziert Schwachstellen mit Anzeichen aktiver Ausnutzung.
Diese Signale gewinnen an Aussagekraft, wenn sie zusammen mit Faktoren wie den folgenden betrachtet werden:
- Ob die Schwachstelle aktiv ausgenutzt wird
- Wie leicht Angreifer es ausnutzen können
- Die Kritikalität des betroffenen Vermögenswerts
- Ob das System internetfähig ist
- Die betroffenen Daten oder Geschäftsfunktionen
- Bestehende Sicherheitskontrollen, die das Risiko verringern
Dieser risikobasierte Ansatz verhindert, dass Teams den gleichen Aufwand für Tausende von Erkenntnissen mit sehr unterschiedlichen potenziellen Konsequenzen betreiben.
Schritt 4: Schwachstellen beheben oder abmildern
Nach Die Schwachstellen wurden priorisiertDie Teams müssen die geeignete Reaktion festlegen. Die Behebung beseitigt die Sicherheitslücke selbst. Dies kann die Installation eines Sicherheitspatches, die Aktualisierung anfälliger Software, die Korrektur einer Konfiguration oder die Außerbetriebnahme eines veralteten Systems umfassen.
Manchmal ist eine sofortige Behebung des Problems jedoch nicht möglich. Möglicherweise ist noch kein Patch des Herstellers verfügbar, oder die Installation eines Updates könnte eine kritische Anwendung beeinträchtigen. In solchen Fällen können Unternehmen das Risiko durch Maßnahmen wie Netzwerksegmentierung, Zugriffsbeschränkungen, Konfigurationsänderungen oder zusätzliche Sicherheitskontrollen minimieren.
Die Zeitpläne für die Behebung der Schwachstelle sollten das tatsächliche Risiko jeder einzelnen Schwachstelle widerspiegeln, anstatt für jedes Problem die gleiche Frist festzulegen.
Schritt 5: Überprüfung der Sanierungsmaßnahmen
Das Aufspielen eines Patches oder das Ändern einer Konfiguration bedeutet nicht automatisch, dass die Sicherheitslücke behoben wurde.
Betroffene Systeme sollten nach der Behebung der Schwachstelle erneut geprüft werden. Die Verifizierung bestätigt, dass die ursprüngliche Schwachstelle nicht mehr besteht. Sie hilft auch, Fälle zu identifizieren, in denen Patches fehlgeschlagen sind, Konfigurationen falsch angewendet wurden oder die Behebung ein anderes Problem verursacht hat. Ohne diesen Schritt könnten Sicherheitsteams Tickets für Schwachstellen schließen, obwohl die zugrunde liegende Sicherheitslücke weiterhin besteht.
Schritt 6: Bericht erstatten und kontinuierlich überwachen
Der Lebenszyklus des Schwachstellenmanagements endet nicht mit der Behebung von Sicherheitslücken. Sicherheitsteams sollten ihre Umgebungen kontinuierlich auf neu entdeckte Schwachstellen überwachen und gleichzeitig die Effektivität der Behebung bestehender Schwachstellen verfolgen.
Das Reporting kann Kennzahlen wie die durchschnittliche Behebungszeit (MTTR), den Behebungsrückstand, die Scanabdeckung und den Prozentsatz der innerhalb der vereinbarten Service-Level-Agreements (SLAs) behobenen kritischen Schwachstellen enthalten. Diese Erkenntnisse helfen Teams, Engpässe zu identifizieren, Verbesserungen zu messen und den Workflow kontinuierlich zu optimieren.
Herausforderungen bei der Erstellung eines Workflows für das Schwachstellenmanagement
Der Aufbau eines Workflows für das Schwachstellenmanagement mag auf den ersten Blick unkompliziert erscheinen, doch die konsequente Aufrechterhaltung dieses Workflows in einer großen oder sich ständig verändernden IT-Umgebung birgt einige Herausforderungen.
- Herausforderung bei der Ermittlung: Unvollständige AnlagentransparenzUnbekannte, nicht verwaltete, entfernte oder Cloud-basierte Assets können außerhalb von Schwachstellenscans bleiben und blinde Flecken erzeugen.
- Herausforderung bei der Entdeckung: Sich verändernde IT-UmgebungenNeue Endpunkte, Anwendungen, Cloud-Workloads und Dienste können kontinuierlich hinzugefügt werden, sodass statische Anlageninventare und seltene Scans schnell veralten.
- Priorisierungsproblem: Zu viele SchwachstellenanalysenIn großen Umgebungen können mehr Schwachstellen entstehen, als Sicherheitsteams aufgrund ihrer Zeit und Ressourcen beheben können, weshalb eine Priorisierung unerlässlich ist.
- Herausforderung bei der Risikobewertung: Schwierigkeit bei der Bestimmung des tatsächlichen RisikosEin hoher Schweregrad bedeutet nicht zwangsläufig, dass eine Schwachstelle das größte Risiko für ein bestimmtes Unternehmen darstellt. Auch die Kritikalität der Assets, ihre Ausnutzbarkeit, ihr Gefährdungsgrad und bestehende Kontrollmechanismen spielen eine Rolle.
- Sanierungsherausforderung: EigentumslückenSicherheitsteams identifizieren häufig Schwachstellen, während IT-, Anwendungs-, Infrastruktur- oder DevOps-Teams für deren Behebung zuständig sind. Unklare Zuständigkeiten können die Behebung verzögern.
- Herausforderung bei der Behebung: Betriebsstörungen: Das Patchen oder Aktualisieren kritischer Systeme kann Tests, Wartungsfenster oder Kompatibilitätsprüfungen von Anwendungen erfordern, bevor die Änderungen sicher implementiert werden können.
- Operative Herausforderung: Begrenzte SicherheitsressourcenDie kontinuierliche Überprüfung, Priorisierung der Ergebnisse, Koordinierung der Abhilfemaßnahmen und Validierung der Korrekturen können erhebliche technische Fachkenntnisse und operative Kapazitäten erfordern.
- Validierungsherausforderung: Falsch-positive und verrauschte Ergebnisse: Die Ergebnisse des Scans erfordern unter Umständen eine zusätzliche Validierung, bevor die Sicherheitsteams feststellen können, ob eine Schwachstelle tatsächlich ein bestimmtes Asset betrifft.
Bewährte Verfahren für ein effektives Schwachstellenmanagement
Ein ausgereiftes Schwachstellenmanagement wird dann effektiver, wenn die folgenden Aktivitäten in den täglichen IT- und Sicherheitsbetrieb integriert werden, anstatt als isolierte Scan-Übungen behandelt zu werden.
- Führen Sie ein genaues Anlagenverzeichnis: Halten Sie ein aktuelles Inventar Ihrer Hardware, Software, Endgeräte, Server, Cloud-Ressourcen und sonstigen Infrastruktur bereit. Assets, die den Sicherheitsteams unbekannt sind, können auch bei Schwachstellenanalysen unberücksichtigt bleiben.
- Priorisieren Sie nach Risiko, nicht allein nach Schweregrad: Beheben Sie Schwachstellen nicht automatisch allein anhand ihres CVSS-Scores. Kombinieren Sie den Score stattdessen mit der Wichtigkeit der Assets, der Gefährdung und den potenziellen Auswirkungen auf das Geschäft. So erhalten Teams ein klareres Bild davon, welche Schwachstellen sofortige Aufmerksamkeit erfordern.
- Zuständigkeiten für die Behebung von Mängeln und SLAs festlegen: Für jede Schwachstelle sollte ein klarer Verantwortlicher für deren Behebung festgelegt werden. Unternehmen können zudem risikobasierte SLAs (Service Level Agreements) vereinbaren. Beispielsweise sollten aktiv ausgenutzte Schwachstellen in kritischen Systemen in der Regel schneller behoben werden als Schwachstellen mit geringem Risiko in isolierten Systemen.
- kontinuierlich oder in angemessener Frequenz scannen: Ein- oder zweimal jährliches Scannen reicht nicht aus, um ein genaues Bild einer sich ständig verändernden IT-Umgebung zu erhalten. Führen Sie daher nach Möglichkeit regelmäßige oder kontinuierliche Bewertungen durch. Passen Sie die Scanfrequenz an die Kritikalität der Assets und die Geschwindigkeit der Veränderungen in der Umgebung an.
- Wiederkehrende Aktivitäten automatisieren: Wo möglich, kann Automatisierung wiederkehrende Aufgaben bei Schwachstellenscans, Ticket-Erstellung, Patch-Bereitstellung, Behebungs-Workflows und Berichten reduzieren. In der Praxis können diese Aktivitäten von verschiedenen Sicherheits-, IT-Betriebs- und Endpoint-Management-Tools gemeinsam übernommen werden. Dadurch haben Sicherheitsteams mehr Zeit für die Untersuchung risikoreicherer Probleme.
- Sorgen Sie für eine enge Abstimmung zwischen Sicherheits- und IT-Teams: Schwachstellenmanagement muss keine Einzelaufgabe sein. Die Sicherheitsabteilung kann Schwachstellen identifizieren und priorisieren, während IT-Betrieb, Infrastrukturteams, Anwendungsverantwortliche und Entwickler die Behebung durchführen. Gemeinsame Arbeitsabläufe, Verantwortlichkeitsregeln und Eskalationsprozesse tragen dazu bei, dass Schwachstellen nicht zwischen den Teams übersehen werden.
- Jede Abhilfemaßnahme überprüfen: Betrachten Sie eine Sicherheitslücke nicht als behoben, nur weil ein Patch installiert oder eine Konfigurationsänderung vorgenommen wurde. Scannen oder bewerten Sie die betroffenen Systeme erneut, um sicherzustellen, dass die Behebung erfolgreich war und die Sicherheitslücke nicht mehr besteht.
- Nutzen Sie aktuelle Informationen zu Schwachstellen und Bedrohungen: Informationen zu Sicherheitslücken ändern sich, sobald Exploits verfügbar werden und Angreifer gezielt bestimmte Schwachstellen ausnutzen. Die Kombination von Scannerergebnissen mit aktualisierten Schwachstellendatenbanken, Informationen zu bekannten Exploits und Bedrohungsdaten ermöglicht eine präzisere Priorisierung, die dem realen Risiko besser gerecht wird.
- Aussagekräftige Kennzahlen erfassen: Kennzahlen für das Schwachstellenmanagement sollten aufzeigen, ob der Prozess tatsächlich das Risiko reduziert. Teams können Kennzahlen wie die Behebungszeit, die Anzahl der innerhalb der Service-Level-Vereinbarung (SLA) behobenen kritischen Schwachstellen, den Schwachstellenrückstand, die Asset-Abdeckung, wiederkehrende Schwachstellen und die allgemeine Risikominderung überwachen. Die Beobachtung dieser Trends im Zeitverlauf kann aufzeigen, wo Prozesse verbessert werden müssen.
Den Prozess des Schwachstellenmanagements von der Erkennung bis zur Behebung stärken
Der Prozess des Schwachstellenmanagements beschränkt sich nicht auf das Durchführen von Scans und das Erstellen einer Liste von Schwachstellen. Sein Wert liegt vielmehr in der Schaffung eines wiederholbaren Prozesses zur Identifizierung von Schwachstellen, zum Verständnis ihres Risikos, zur Priorisierung der notwendigen Maßnahmen, zur Koordination der Behebung und zur Überprüfung, ob betroffene Systeme behoben wurden.
Veltar Software für Schwachstellenmanagement Es hilft, die Lücke zwischen Erkennung und effektiver Behebung zu schließen. IT- und Sicherheitsteams können damit Schwachstellen auf unterstützten Windows- und macOS-Endpunkten erkennen, die Ergebnisse anhand von Schweregrad, Ausnutzbarkeit, Bedrohungsdaten und Kontext des Endpunkts bewerten und priorisieren sowie betroffene Geräte bereinigen. Teams können außerdem den Behebungsstatus und das verbleibende Risiko verfolgen und so einen vernetzteren Workflow von der Schwachstellenerkennung bis zur Behebung schaffen.



