

Wenn IT- und Sicherheitsteams mit Hunderten von Sicherheitslücken konfrontiert werden, wird die Entscheidung, welche zuerst behoben werden sollen, zur Herausforderung. Schweregradbewertungen helfen zwar bei der Einschätzung der technischen Auswirkungen, geben aber keinen Aufschluss darüber, ob Angreifer eine Sicherheitslücke ausnutzen.
Die Cybersecurity and Infrastructure Security Agency (CISA) führt den Known Exploited Vulnerabilities (KEV) Catalog, eine regelmäßig aktualisierte Liste bekannter Schwachstellen (Common Vulnerabilities and Exposures, CVEs) mit Nachweisen ihrer Ausnutzung in freier Wildbahn. Sie hilft Organisationen, Schwachstellen zu priorisieren, die eine umgehende Untersuchung und Behebung erfordern.
Eine KEV-Listung bedeutet jedoch nicht automatisch, dass Ihre Systeme angreifbar oder kompromittiert sind. Die Teams müssen weiterhin die betroffene Software bestätigen, das Risiko bewerten und die geeigneten Maßnahmen festlegen.
Wichtige Erkenntnisse
- CISA KEV-Katalog listet Schwachstellen auf, deren Ausnutzung in freier Wildbahn bestätigt wurde, und hilft Organisationen so, Prioritäten bei der Behebung dieser Schwachstellen zu setzen.
- KEV-Einschluss Dies bedeutet nicht, dass eine Organisation angreifbar oder kompromittiert ist. IT-Teams müssen betroffene Software, die Gefährdung von Assets und die entsprechenden Konfigurationen überprüfen.
- KEV-Fälligkeitstermine Es handelt sich nicht um allgemeingültige Fristen. Betroffene Bundesbehörden müssen BOD 26-04 befolgen, während andere Organisationen KEV-Informationen nutzen können, um interne Prioritäten für Abhilfemaßnahmen festzulegen.
- KEV ergänzt CVSS und EPSS. Eine effektive Priorisierung von Schwachstellen kombiniert Ausnutzungsnachweise, technische Schwere, Ausnutzungswahrscheinlichkeit und den Kontext der Assets.
- Die Behebung erfordert eine Überprüfung. Die Teams sollten den Anweisungen des Herstellers folgen, geeignete Korrekturen vornehmen, deren Wirksamkeit überprüfen und gegebenenfalls mögliche Sicherheitslücken untersuchen.
Was ist CISA KEV?
CISA beschreibt KEV als maßgebliche Quelle für in freier Wildbahn ausgenutzte Sicherheitslücken. Jeder Eintrag identifiziert eine CVE und enthält Informationen wie den betroffenen Hersteller und das betroffene Produkt, das Hinzufügungsdatum, die erforderliche Maßnahme, das Fälligkeitsdatum, das Feld „Ransomware-Kampagnen-Nutzung“ und Anmerkungen.
Die KEV-Mitgliedschaft beantwortet eine Frage, die Schweregradbewertungen allein nicht beantworten können: Hat CISA bestätigt, dass die Sicherheitslücke in freier Wildbahn ausgenutzt wurde?
Was eine KEV-Listung festlegt – und was sie nicht festlegt.
Die Aufnahme in die KEV-Liste belegt, dass CISA Beweise für eine aktive Ausnutzung hat und eine mögliche Abhilfemaßnahme identifiziert hat. Dadurch eignet sich die CVE gut für eine beschleunigte Untersuchung und Behebung.
Es wird nicht belegt, dass:
- Ihre Organisation nutzt das betroffene Produkt.
- Ihre installierte Version oder Konfiguration ist anfällig.
- Bei dem betroffenen Asset handelt es sich um ein internetfähiges oder anderweitig erreichbares Objekt.
- Die bestehenden Kontrollmechanismen blockieren den relevanten Angriffspfad.
- Ein Angreifer hat Ihre Umgebung kompromittiert.
- Jedes verfügbare Update behebt die spezifische CVE in Ihrer Bereitstellung.
Behandeln Sie KEV als Exploitation Intelligence. Anlageninventarisierung, Versionsabgleich, Expositionsanalyse, Schwachstellen-Scanund die Untersuchung des Vorfalls wird klären, welche Bedeutung diese Informationen für Ihr Unternehmen haben.
Warum erscheint eine Sicherheitslücke im KEV-Katalog?
Gemäß KEV-Leitfaden der CISAEine Schwachstelle muss drei Bedingungen erfüllen, um aufgenommen zu werden:
- Es besitzt eine zugewiesene CVE-Kennung.
- Es gibt verlässliche Beweise für aktive Ausbeutung.
- Es liegen klare Abhilfemaßnahmen vor.
Ein hoher CVSS-Wert (Common Vulnerability Scoring System) allein reicht nicht aus. Ebenso wenig muss eine Schwachstelle neu entdeckt worden sein oder den höchsten Schweregrad aufweisen, um betrieblich dringlich zu werden. Nachweise über ihre Ausnutzung können eine ältere Schwachstelle priorisieren.
Identifizierung von CVE, Nachweis der Ausnutzung und Hinweise zur Risikominderung
A CVE Der Identifikator ermöglicht es Unternehmen, eine öffentlich bekannt gewordene Schwachstelle einheitlich in Herstellerwarnungen, Scannern und Schwachstellendatenbanken zu identifizieren. KEV ergänzt die Einschätzung der CISA, dass die CVE bereits aktiv ausgenutzt wird.
Die Abhilfemaßnahmen können ein Software-Update des Herstellers, eine Konfigurationsänderung, eine Risikominderung, ein Produktaustausch oder die Einstellung der Unterstützung für nicht mehr unterstützte Software umfassen. Beachten Sie den KEV-Eintrag und die verlinkten Herstellerhinweise, anstatt anzunehmen, dass ein allgemeines Software-Update ausreicht.
Die Jahreszahl in einer CVE-Kennung und das Datum der KEV-Hinzufügung sind unterschiedliche Angaben. Beispielsweise kann eine CVE, die mit CVE-2022 beginnt, Jahre später in die KEV aufgenommen werden, wenn die CISA die erforderlichen Nachweise über die Ausnutzung und Hinweise zur Behebung erhält.
Wie findet und liest man einen KEV-Eintrag?
Nutzen Sie die Suchfunktion CISA KEV-Katalog zur Bestätigung der aktuellen Mitgliedschaft. CISA bietet außerdem herunterladbare CSV und JSON Katalogdaten für Sicherheitstools, Berichterstellung und automatisierte Vergleiche.
Die Nationale Schwachstellendatenbank (NVD) bietet nützliche Zusatzinformationen, darunter CVE-Beschreibungen, Referenzen, CVSS-Daten und Produktinformationen. Um die aktuelle KEV-Mitgliedschaft, die von CISA geforderten Maßnahmen und KEV-spezifische Termine zu überprüfen, verwenden Sie jedoch den Live-Katalog von CISA – und nicht eine NVD-Seite.
Schlagen Sie eine CVE im CISA-Katalog oder auf der NVD-Seite nach.
Verwenden Sie diese Reihenfolge:
- Suchen Sie im Live-Katalog von CISA nach der CVE-Kennung.
- Lesen Sie den vollständigen KEV-Eintrag, einschließlich der erforderlichen Maßnahmen, des Hinzufügungsdatums, des Fälligkeitsdatums, des Ransomware-Kampagnen-Nutzungswerts, der gegebenenfalls angegebenen forensischen Triage-Anforderung und der Anmerkungen.
- Öffnen Sie die in den Eintragsnotizen verlinkte Lieferantenmitteilung.
- Prüfen Sie in der Dokumentation des Herstellers, welche Versionen, Editionen, Komponenten, Konfigurationen, korrigierten Releases und Gegenmaßnahmen betroffen sind.
- Vergleichen Sie diesen Umfang mit Ihrem Anlagen- und Softwarebestand.
- Nutzen Sie den NVD-Datensatz für zusätzlichen Kontext, nicht als maßgebliche Grundlage für den KEV-Status.
Wenn Sie diesen Prozess über den JSON-Feed automatisieren, speichern Sie die Katalogversion oder den Veröffentlichungszeitstempel des Feeds zusammen mit dem entsprechenden Datensatz zur Fehlerbehebung. Der Katalog ändert sich im Laufe der Zeit, und dieser Datensatz zeigt, welche Informationen der Entscheidung zugrunde lagen.
Einige KEV-Einträge geben auch an, ob gemäß BOD 26-04 eine forensische Triage erforderlich ist. Für betroffene Bundesbehörden kann diese Anforderung neben der Behebung von Sicherheitslücken auch die Untersuchung möglicher Kompromittierungen umfassen. Prüfen Sie den Eintrag und die Implementierungsrichtlinien der CISA, um die anzuwendenden Maßnahmen zu ermitteln.
Gehen Sie einen KEV-Eintrag durch: betroffenes Produkt, Daten und erforderliche Maßnahmen
CVE-2021-44228 Dies ist ein gutes Beispiel dafür, wie die Felder im KEV-Eintrag zusammenwirken. CISA identifiziert Apache als Hersteller, Log4j2 als Produkt und die Schwachstelle als Remote-Code-Ausführungsfehler. CISA hat sie am 10. Dezember 2021 mit einem Fälligkeitsdatum am 24. Dezember 2021 in KEV aufgenommen. Der Eintrag kennzeichnet die bekannte Nutzung in Ransomware-Kampagnen als „Bekannt“.
Die erforderliche Maßnahme verpflichtet die betroffenen Behörden, die betroffene Software zu aktualisieren oder betroffene Systeme aus ihren Netzwerken zu entfernen, sobald Updates verfügbar sind. Vorübergehende Maßnahmen sind nur bis zur Verfügbarkeit von Updates und unter den von CISA festgelegten Bedingungen zulässig.
Die Anmerkungen im KEV-Eintrag verweisen auf den NVD-Eintrag für CVE-2021-44228. Administratoren sollten außerdem die entsprechenden Dokumente konsultieren. Offizielle Log4j-Sicherheitsrichtlinien von Apache Um die betroffenen Versionen, die anwendbaren Gegenmaßnahmen und die korrigierten Releases zu bestätigen, ist die Dokumentation des Herstellers erforderlich. Diese enthält die technischen Details, die zur Feststellung benötigt werden, ob die Schwachstelle eine bestimmte Bereitstellung betrifft.
Dieses Beispiel verdeutlicht mehrere wichtige Unterschiede:
- Das Hinzufügungsdatum ist der Zeitpunkt, an dem CISA die CVE zu KEV hinzugefügt hat, nicht der Zeitpunkt, an dem der Fehler erstmals bekannt wurde.
- Der Abgabetermin ist ein eintragungsspezifischer Termin und keine allgemeingültige Frist für alle Organisationen.
- Die Angabe „Bekannte Ransomware-Kampagnennutzung“ ist eine Katalogbezeichnung und keine vollständige Bewertung aller Bedrohungsakteure oder Kampagnen, die die Schwachstelle ausnutzen.
- Die erforderlichen Maßnahmen geben die Richtung für die Behebung vor, während die Herstellerempfehlung den technischen Umfang und die Implementierungsdetails definiert.
Bevor Sie auf einen Eintrag reagieren, überprüfen Sie ihn erneut. Live-JSON-Feed und damit verbundene Anbieterhinweise. CISA kann Katalogeinträge überarbeiten, und die Richtlinien der Anbieter zur Behebung von Mängeln können sich ändern.
Was bedeuten die KEV-Fälligkeitstermine für Ihre Organisation?
Ein KEV-Fälligkeitstermin ist keine allgemeingültige rechtliche Frist. Seine Bedeutung hängt davon ab, ob Ihre Organisation unter eine CISA-Richtlinie fällt und welche Anforderungen diese Richtlinie stellt.
Organisationen des Privatsektors und andere nicht erfasste Organisationen können das Datum als Dringlichkeitssignal nutzen, sollten aber interne Fristen festlegen, die auf dem Ausmaß der Gefährdung, den Auswirkungen, den verfügbaren Abhilfemaßnahmen und Anzeichen für versuchte Ausnutzung basieren.
Bundesvorschriften gemäß BOD 26-04
CISA hat Verbindliche Betriebsrichtlinie (BOD) 26-04 Am 10. Juni 2026 tritt diese Regelung in Kraft. Sie gilt für die betroffenen Systeme der zivilen Exekutive des Bundes und ersetzt BOD 22-01. Sie ist nicht für jede Organisation des öffentlichen oder privaten Sektors bindend.
Gemäß BOD 26-04 hängen die Zeitpläne für die Behebung von Sicherheitslücken von vier Faktoren ab: Gefährdung der Anlagen, KEV-Status, Automatisierung der Ausnutzung und technische Auswirkungen. Die Richtlinie sieht Zeitfenster von drei, 14 und 60 Tagen für die Behebung von Sicherheitslücken vor. Bestimmte Fälle mit geringerem Risiko können im Rahmen des nächsten planmäßigen System-Upgrades behandelt werden. Der jeweils anwendbare Zeitrahmen richtet sich nach der risikobasierten Reaktionsmatrix der Richtlinie.
In den dringlichsten Fällen kann eine Behebung innerhalb von drei Tagen und eine forensische Triage erforderlich sein. Die betroffenen Behörden müssen die risikobasierte Reaktionsmatrix und die Umsetzungshinweise gemäß BOD 26-04 befolgen, um ihre Verpflichtungen zu ermitteln, und dürfen sich nicht allein auf das angegebene Fälligkeitsdatum des KEV verlassen.
Wie nicht-bundesstaatliche Teams das angezeigte Datum verwenden sollten
Für Organisationen, die nicht unter BOD 26-04 fallen, sollten ein KEV-Datum und die erforderlichen Maßnahmen eine schnelle Anwendbarkeitsprüfung auslösen. Sie sollten eine interne Sanierungsentscheidung unterstützen, nicht ersetzen.
Legen Sie eine Antwortfrist fest, die auf Faktoren wie den folgenden basiert:
- Ob eine betroffene Version im Einsatz ist.
- Unabhängig davon, ob das Objekt über das Internet zugänglich ist oder über einen anderen wahrscheinlichen Angriffsweg erreichbar ist.
- Geschäftsfunktion und Datensensibilität des Assets.
- Die technischen Auswirkungen der Schwachstelle und die Voraussetzungen für ihre Ausnutzung.
- Ob eine unterstützte Lösung oder eine validierte Abhilfemaßnahme verfügbar ist.
- Ob kompensierende Kontrollen die relevante Technik blockieren.
- Ob Protokolle oder Telemetriedaten eine mögliche Ausnutzung aufzeigen.
Ein exponiertes, geschäftskritisches System mit Anzeichen für versuchte Ausnutzung erfordert eine andere Reaktion als ein isoliertes Testsystem, selbst wenn beide auf dieselbe CVE abgebildet werden.
Wie wandelt man eine KEV-Einstufung in eine Sanierungsentscheidung um?
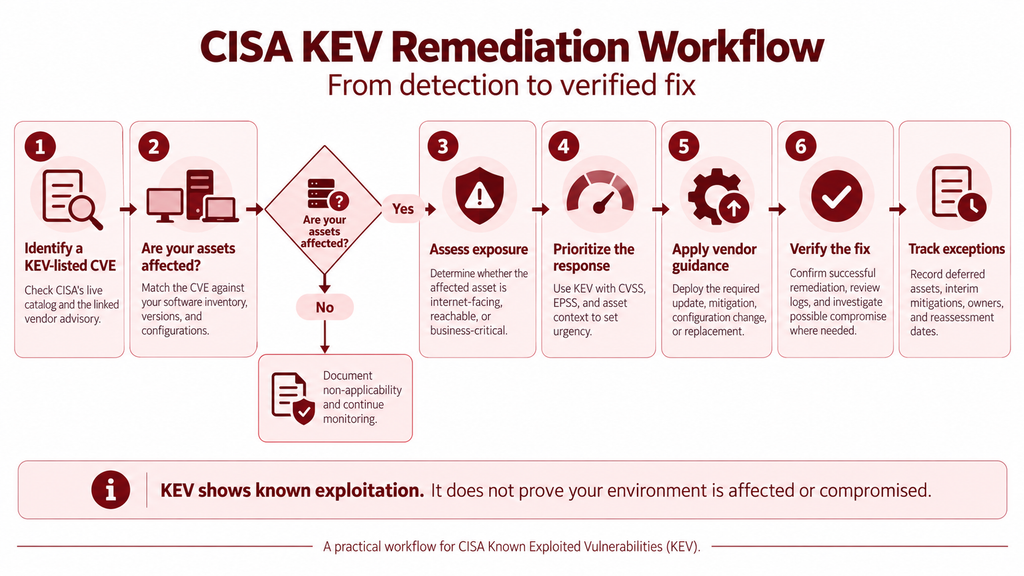
Eine verteidigungsfähige Reaktion beantwortet drei Fragen: Ist die Schwachstelle relevant? Können Angreifer sie ausnutzen? Und welche Maßnahmen beseitigen oder begrenzen das Risiko?
Betroffene Versionen und Assets prüfen und anschließend das Risiko bewerten
Beginnen Sie mit der vom KEV-Eintrag verlinkten Herstellerwarnung. Ermitteln Sie betroffene Versionen, Editionen, Komponenten, Konfigurationen und Abhängigkeiten. Vergleichen Sie diese Angaben mit einem zuverlässigen Anlagen- und Softwareinventar.
Verlassen Sie sich nicht allein auf Produktnamen. Ein Scanner oder ein Inventarisierungstool kann zwar eine Produktfamilie identifizieren, aber es lässt sich nicht nachweisen, dass die installierte Version oder die aktivierte Komponente betroffen ist.
Prüfen Sie anschließend die Erreichbarkeit. Überprüfen Sie die Internetverbindung, Netzwerkpfade, Zugriffsvoraussetzungen, aktivierte Dienste, Identitätskontrollen und validierte Ausgleichsmaßnahmen. Wenn das Produkt nicht mehr unterstützt wird und keine Lösung existiert, ist ein Austausch oder die Entfernung möglicherweise sicherer als die dauerhafte Nutzung einer Umgehungslösung.
Befolgen Sie die Anweisungen des Herstellers, untersuchen Sie mögliche Sicherheitslücken und überprüfen Sie die Behebung.
Führen Sie die vom Hersteller vorgegebenen Aktualisierungs-, Abhilfe-, Konfigurationsänderungs-, Austausch- oder Einstellungsmaßnahmen durch. Beachten Sie die KEV-Hinweise und die Herstellerempfehlungen, um Anweisungen zur Untersuchung möglicher Sicherheitslücken zu erhalten.
Das Patchen verhindert zukünftige Ausnutzungen der Schwachstelle; es beweist jedoch nicht, dass vor der Behebung keine Ausnutzung stattgefunden hat. Wenn der Eintrag, die Herstellerangaben oder lokale Telemetriedaten auf eine mögliche Kompromittierung hindeuten, sichern Sie relevante Beweise und befolgen Sie den Incident-Response-Prozess Ihrer Organisation.
Prüfen Sie mehr als nur, ob ein Aktualisierungsbefehl gesendet wurde. Die Validierung kann Folgendes umfassen:
- Überprüfung der installierten Produkt- oder Betriebssystemversion.
- Die erforderliche Konfigurationsänderung wird bestätigt.
- Überprüfung der erfolgreichen Installation und der erforderlichen Neustarts.
- Gegebenenfalls das Objekt erneut scannen.
- Überprüfung, ob der anfällige Dienst oder das anfällige Verhalten nicht mehr vorhanden ist.
- Aufzeichnung fehlgeschlagen, verschoben, ausgeschlossen und nicht erreichbare Assets.
- Vor der Behebung von Sicherheitslücken werden die relevanten Protokolle auf mögliche Ausnutzungsmechanismen überprüft.
Bei nicht geklärten oder aufgeschobenen Vermögenswerten erfassen Sie den betroffenen CVE (Critical Value Expenditure), den Anlagenverantwortlichen, den Grund für die Verzögerung, die vorläufigen Abhilfemaßnahmen, den Termin der erneuten Bewertung und den Status der Behebung. Eskalieren Sie Ausnahmen, die die Risikotoleranz des Unternehmens oder geltende Fristen überschreiten. Schließen Sie den Vorgang erst ab, nachdem die erforderlichen Maßnahmen abgeschlossen und der erfolgreiche Abschluss der Behebung nachgewiesen wurde.
Verbinden Sie die Intelligenz von KEV mit dem Management und der Behebung von Endpunktschwachstellen.
Schwachstellenmanagement Unterstützt IT-Teams bei der Identifizierung betroffener Endpunkte und der Priorisierung der Ergebnisse mithilfe von Exploitation Intelligence und Asset-Kontext. Das Endpunktmanagement unterstützt den nächsten Schritt durch die Bereitstellung geeigneter Updates und die Überwachung ihres Installationsstatus.
Diese Arbeitsabläufe verknüpfen gemeinsam die Analyse von Schwachstellen mit der Behebung von Sicherheitslücken auf Endgeräten. Die alleinige Bereitstellung eines Patches garantiert jedoch nicht, dass eine Schwachstelle vollständig behoben wurde. Teams müssen die Korrektur überprüfen und gegebenenfalls mögliche Kompromittierungen untersuchen.
Welche Rolle sollte KEV in die umfassendere Priorisierung von Sicherheitslücken spielen?
KEV ist ein starkes Signal zur Ausnutzung von Ressourcen, aber kein vollständiges Priorisierungssystem. Verwenden Sie es in Verbindung mit Erkenntnissen über Ihre Ressourcen und Ihre Umgebung.
Verschiedene Quellen beantworten unterschiedliche Fragen:
- CVE-Einträge bieten eine gemeinsame Kennung und eine Beschreibung der Sicherheitslücke.
- NVD-Daten und CVSS-Werte beschreiben technische Merkmale und den Schweregrad.
- Die KEV-Mitgliedschaft deutet darauf hin, dass CISA Beweise für Ausbeutung in freier Wildbahn hat.
- EPSS und ähnliche Vorhersagesignale schätzen die zukünftige Ausbeutungswahrscheinlichkeit ein; sie bestätigen nicht die KEV-Feststellung der CISA.
- Berichte von Anbietern und Drittanbietern können produktspezifische Informationen, Details zu Sicherheitslücken, Indikatoren und beobachtete Kampagnen liefern.
- Ihre Anlageninventur und Sicherheitstelemetrie bestimmen die lokale Anwendbarkeit, das Gefährdungspotenzial, die Auswirkungen auf das Geschäft und mögliche Kompromittierungen.
Eine praxisorientierte Priorisierungsentscheidung kombiniert den KEV-Status mit Informationen zur betroffenen Version, erreichbaren Angriffspfaden, technischen Auswirkungen, geschäftlicher Kritikalität, verfügbaren Abhilfemaßnahmen, kompensierenden Kontrollmechanismen und Anzeichen für eine Ausnutzung. Dadurch wird verhindert, dass Teams entweder den Schweregrad oder die KEV-Zugehörigkeit als Ersatz für den Kontext der Umgebung betrachten.
KEV-Informationen in Prioritäten für die Endpunktbehebung umwandeln
CISA KEV unterstützt Unternehmen bei der Identifizierung von Schwachstellen mit bestätigten Ausnutzungsnachweisen. IT- und Sicherheitsteams müssen weiterhin ermitteln, welche Endpunkte betroffen sind, deren Gefährdungspotenzial bewerten und die Behebung der Schwachstellen überprüfen.
Veltar Tool für Schwachstellenmanagement Unterstützt Teams bei der Identifizierung und Priorisierung von Betriebssystem- und Anwendungsschwachstellen auf unterstützten verwalteten Windows- und macOS-Geräten. Es kombiniert CISA KEV-Status, CVSS, EPSS und Gerätekontext zur Priorisierung. Für gefundene Schwachstellen mit verfügbaren Behebungsoptionen können Teams die unterstützten Patching-Workflows von Scalefusion UEM nutzen.


Häufig gestellte Fragen
1. Bedeutet eine KEV-Listung, dass meine Geräte angreifbar sind?
Nein. Prüfen Sie die betroffenen Produkte, Versionen und Konfigurationen in der Herstellerwarnung und vergleichen Sie diese mit Ihrem Gerätebestand. Ein KEV-Eintrag bestätigt die Bewertung der CISA hinsichtlich der Ausnutzung der CVE; er beweist jedoch nicht, dass auf Ihren Geräten betroffene Software ausgeführt wird, dass sie angreifbar sind oder kompromittiert wurden.
2. Bedeutet „Unbekannt“ im Feld „Ransomware-Nutzung“, dass keine Ransomware verwendet wurde?
Nein. „Unbekannt“ bedeutet, dass CISA die CVE nicht als bekanntermaßen in einer Ransomware-Kampagne verwendet einstuft. Es ist kein Beweis dafür, dass eine Verwendung durch Ransomware ausgeschlossen ist. Priorisieren Sie die Schwachstelle anhand der bestätigten Ausnutzung, der lokalen Anwendbarkeit, der Gefährdung und der potenziellen Auswirkungen.
3. Kann eine ältere CVE kürzlich zu KEV hinzugefügt werden?
Ja. Die Jahreszahl in einer CVE-Kennung entspricht nicht dem Datum, an dem CISA sie in KEV aufgenommen hat. Überprüfen Sie das Feld „Hinzugefügt am“ des Eintrags und die aktuelle Katalogversion. CISA kann eine ältere CVE hinzufügen, sofern sie die Aufnahmekriterien des Katalogs erfüllt.
4. Kann ich den KEV-Katalog herunterladen?
Ja. CISA bietet CSV- und JSON-Downloads auf seiner offiziellen KEV-Katalogseite an. Bevor Sie Maßnahmen ergreifen, prüfen Sie bitte den aktuellen Eintrag und die verlinkte Herstellerinformation, da sich Katalogdaten und Produktempfehlungen ändern können.

