

Ang OpenID Connect (OIDC) ay isang protocol ng pagpapatotoo ng pagkakakilanlan na nagbibigay-daan sa mga application na i-verify ang pagkakakilanlan ng isang user gamit ang isang authorization server, kadalasan sa ibabaw ng OAuth 2.0. Nagbibigay-daan ito sa ligtas na pag-login, single sign-on, at pagbabahagi ng pagkakakilanlan ng user sa pamamagitan ng pag-isyu ng mga ID token na nagkukumpirma kung sino ang user, na tumutulong sa mga organisasyon na gawing simple ang pag-access habang binabawasan ang mga panganib sa seguridad na may kaugnayan sa password.
Key Takeaways
Tinutulungan ng OpenID Connect ang mga organisasyon na gawing simple ang mga secure na login sa pamamagitan ng pagdaragdag ng identity layer sa ibabaw ng OAuth 2.0 para sa mga modernong aplikasyon.
- Ang Kahulugan ng OIDC: Ang OpenID Connect ay isang identity protocol na nagve-verify kung sino ang isang user at nagbibigay-daan sa ligtas na pag-login sa mga app gamit ang mga pinagkakatiwalaang identity provider.
- Paano Ito Works: Nire-redirect ng OIDC ang mga user sa isang identity provider, ina-authenticate ang mga ito, at ibinabalik ang mga token na nagkukumpirma ng pagkakakilanlan, mga karapatan sa pag-access, at bisa ng session.
- OIDC laban sa OAuth: Nakatuon ang OAuth 2.0 sa awtorisasyon, habang nagdaragdag ang OIDC ng authentication, na tumutulong sa mga app na kumpirmahin ang pagkakakilanlan ng user sa halip na magbigay lamang ng mga pahintulot sa pag-access.
- Mga Karaniwang Daloy ng OIDC: Ang Authorization Code Flow ang mas gustong ligtas na opsyon para sa mga modernong app, habang ang Implicit at Hybrid flow ay mas madalang gamitin dahil sa mga alalahanin sa seguridad at pagiging kumplikado.
- Bakit Ito Ginagamit ng mga IT Team: Binabawasan ng OIDC ang pagkalat ng password, sinusuportahan ang SSO, pinapagana ang MFA at conditional access, at tinutulungan ang pagsentralisa ng identity control sa mga cloud, mobile, at enterprise app.
Magulo ang mga password. Sira na ang mga VPN. Sakit ng ulo ang SAML. Nakulong ka pa rin ba sa mahirap na proseso ng pag-login o mga app na hindi nag-uugnay sa isa't isa? Panahon na para tingnan kung ano ang kayang gawin ng isang OIDC identity provider (OIDC IdP) at kung bakit ito nagiging gulugod ng modernong Identity and Access Management. Ang OIDC authentication ay hindi lamang basta acronym; ginawa ito para sa bilis, seguridad, at laki.
Kaya naman mas maraming team ang lumilipat sa OIDC para kumonekta para gawing moderno ang pagkakakilanlan at bawasan ang panganib. Pinamamahalaan mo man ang libu-libong endpoint o pinapagana ang mga hybrid na user, binibigyan ka ng OIDC ng mas malinis, mas matalinong paraan upang makontrol ang pag-access.
Gustong malaman kung ano ang awtorisasyon ng OIDC at kung paano gumagana ang mga token ng OIDC? Nasa tamang lugar ka.
Ano ang OpenID Connect (OIDC)?
Ang OpenID Connect (OIDC) ay isang modernong protocol ng pagkakakilanlan. Tinutulungan nito ang mga user na mag-log in nang secure gamit ang isang hanay ng mga kredensyal sa maraming app at serbisyo.
Isipin ito bilang isang secure na tagasalin sa pagitan ng iyong app at isang sistema ng pagkakakilanlan. Kapag nag-log in ang isang user, papasok ang awtorisasyon ng OIDC para kumpirmahin kung sino sila. Pagkatapos ay nagpapadala ito ng OIDC token na nagsasabing, "Na-verify ang taong ito."
Ang OIDC ay nasa tuktok ng OAuth 2.0. Habang ang OAuth ay tungkol sa pagbibigay ng access sa data, ang OIDC Connect ay tungkol sa pag-log in sa user. Nagdaragdag ito ng layer ng pagkakakilanlan sa umiiral nang OAuth framework.
Narito kung bakit mahalaga ang pagtutukoy ng OIDC:
- Gumagamit ito ng karaniwang HTTPS at JSON, kaya madaling gamitin.
- Ito ay malawak na sinusuportahan ng mga platform tulad ng Google, Microsoft, at Apple.
- Gumagana ito para sa mga mobile, cloud, at on-prem na kapaligiran.
Upang maunawaan kung paano gumagana ang OpenID Connect (OIDC), kailangan mong malaman ang mga pangunahing bahagi na bumubuo sa system. Narito ang isang breakdown ng mga pangunahing bahagi sa anumang configuration ng OIDC.
Mga pangunahing bahagi ng pagpapatunay ng OIDC
1. Pagpapatunay: Ito ang ubod ng lahat. Magsisimula ang awtorisasyon ng OIDC kapag sinubukan ng isang user na mag-log in. Sinusuri ng system ang kanilang pagkakakilanlan at magpapasya kung dapat bigyan ng access. Ito ay mabilis, secure, at binuo para mabawasan ang alitan.
2. Kliyente: Ang app o serbisyo na gustong i-access ng user. Maaaring ito ay isang dashboard, SaaS tool, o mobile app. Ang kliyente ay nagpapadala ng kahilingan sa pag-log in sa OIDC identity provider at tumatanggap ng OIDC token bilang kapalit.
3. Umaasa na partido: Isa pang pangalan para sa kliyente. Ito ay "umaasa" sa OIDC IdP upang patotohanan ang mga user at i-verify ang pagkakakilanlan.
4. Mga token ng pagkakakilanlan: Kapag na-authenticate na ang isang user, nagpapadala ang IdP ng isang OIDC token, partikular na isang ID token. Kabilang dito ang impormasyon ng user tulad ng email, pangalan, at oras ng pag-log in, lahat sa secure na format.
5. Mga provider ng OpenID: Tinatawag ding OIDC identity providers o IAM OIDC providers. Ito ay mga pinagkakatiwalaang serbisyo (tulad ng Google, Azure AD, o Okta) na humahawak sa aktwal na proseso ng pag-log in at nagbibigay ng mga token ng pagkakakilanlan.
6. Mga gumagamit: Ito ang iyong mga empleyado, kasosyo, o mga customer. Nag-log in sila sa pamamagitan ng kliyente at napatotohanan sa pamamagitan ng OIDC IdP. Kapag na-verify na, maa-access na nila ang mga app nang hindi na kailangang tandaan ang maraming password.
OpenID Connect vs OpenID 2.0
Pinapasimple ng OIDC Connect ang configuration ng OIDC, pinapahusay ang seguridad, at sinusuportahan ang uri ng mga modernong app na aktwal na ginagamit ng iyong team. Nagbibigay ito sa iyo ng mas malakas na kontrol, mas maayos na mga pag-login, at mas mahusay na suporta sa mga platform.
Bakit mahalaga ito: Kung ang iyong kasalukuyang setup ay gumagamit pa rin ng OpenID 2.0, gumagamit ka ng lumang teknolohiya. Maaari kang maging bukas sa mga isyu sa seguridad, mahinang pagsasama, at masamang karanasan ng user.
| tampok | OpenID 2.0 | OpenID Connect (OIDC) |
|---|---|---|
| Batayan ng protocol | Custom na XML-based na system | Binuo sa OAuth 2.0 |
| Format ng data | XML | JSON |
| Suporta ng token | Walang tunay na modelo ng token | Gumagamit ng mga OIDC token (ID, access, refresh) |
| Suporta sa mobile | mahirap | Mahusay para sa mobile at mga API |
| Katiwasayan | lipas na sa panahon | Malakas na pag-encrypt at kontrol ng session |
| Pag-aampon | Pamana | Malawak na suportado |
Bottom line: Ang OIDC connect ay hindi isang update; ito ay isang ganap na kapalit.
Paliwanag sa mga Daloy ng OIDC (Kodigo ng Awtorisasyon, Implicit, Hybrid)
Ang mga daloy ng OIDC ay ang iba't ibang paraan upang ma-authenticate ang isang user. Ang bawat daloy ay idinisenyo para sa isang partikular na kaso ng paggamit: mga web app, mobile app, API, o hybrid. Sa gitna ng bawat daloy ay isang simpleng layunin: mapatotohanan ang user, secure na magbigay ng mga token ng OIDC, at magbigay ng access nang hindi nanganganib sa mga kredensyal.
Ang iyong IAM OIDC provider ay tutulong na piliin ang tamang daloy batay sa iyong arkitektura. Kunin ang pagpipiliang iyon nang tama, at i-lock mo ang mga login wala nagpapabagal sa mga gumagamit.
1. Daloy ng code ng pahintulot
Authorization Code = secure at mas gusto
Ito ang pinakakaraniwang daloy, at ang pinaka-secure. Narito kung paano ito gumagana:
- Ang gumagamit ay nag-click sa "Mag-log In."
- Nire-redirect sila ng app sa OIDC identity provider (OIDC IdP).
- Pagkatapos mag-login, magpapadala ang IdP ng authorization code pabalik sa app.
- Pinapalitan ng app ang code na iyon para sa isang OIDC token (ID + access token).
Gamitin ito kapag: Bumubuo ka ng web app na maaaring magtago ng mga lihim nang secure sa backend.
2. Daloy ng pagpapatunay
Authentication = nagdaragdag ng layer ng pagkakakilanlan
Ang OIDC ay binuo sa OAuth 2.0, ngunit nagdaragdag ito ng pagkakakilanlan sa itaas. Ang daloy ng pagpapatotoo ay kung saan ang OIDC kumonekta ay talagang kumikinang-ito ay nagpapatunay sino ang user ay at nagbabalik ng ID token kasama ng iba pang mga OIDC token.
Gamitin ito kapag: Pinapahalagahan mo hindi lamang ang tungkol sa pag-access, ngunit tungkol din sa pagkumpirma ng pagkakakilanlan. Ang daloy na ito ay bahagi ng mismong detalye ng OIDC.
3. Implicit flow
Implicit = legacy at peligroso
Ang daloy na ito ay direktang nagpapadala ng mga token ng OIDC sa browser nang hindi nagpapalitan ng mga code.
Gamitin ito kapag: Bumubuo ka ng pampubliko, mabigat sa JavaScript na app na hindi makakapag-imbak ng mga lihim.
Heads-up: Ito ngayon ay pinanghinaan ng loob dahil sa mga panganib sa seguridad. Dapat gamitin ng mga modernong app ang Authorization Code na may PKCE sa halip.
4. Hybrid na daloy
Hybrid = nababaluktot ngunit kumplikado
Gusto ng parehong bilis at malakas na kontrol? Ang hybrid na daloy ay nagbibigay sa iyo ng mga token at isang auth code sa isang shot.
Gamitin ito kapag: Kailangan mo ng higit na kakayahang umangkop, tulad ng pag-log in sa web at paggamit ng session sa isang mobile app.
Paano gumagana ang OIDC?
Narito ang maikling bersyon: Ang OpenID Connect (OIDC) ay nagbibigay-daan sa iyong app na magtiwala sa isa pang system, isang OIDC identity provider (OIDC IdP) upang mahawakan ang mga pag-login at kumpirmahin kung sino ang mga user. Walang mga password na nakaimbak sa iyong app. Ngunit talakayin natin kung ano talaga ang nangyayari sa likuran.
Hakbang-hakbang: Ang daloy ng OIDC ay kumikilos
Sabihin nating gusto ng isang user na mag-log in sa iyong panloob na dashboard. Narito ang nangyayari sa likod ng mga eksena:
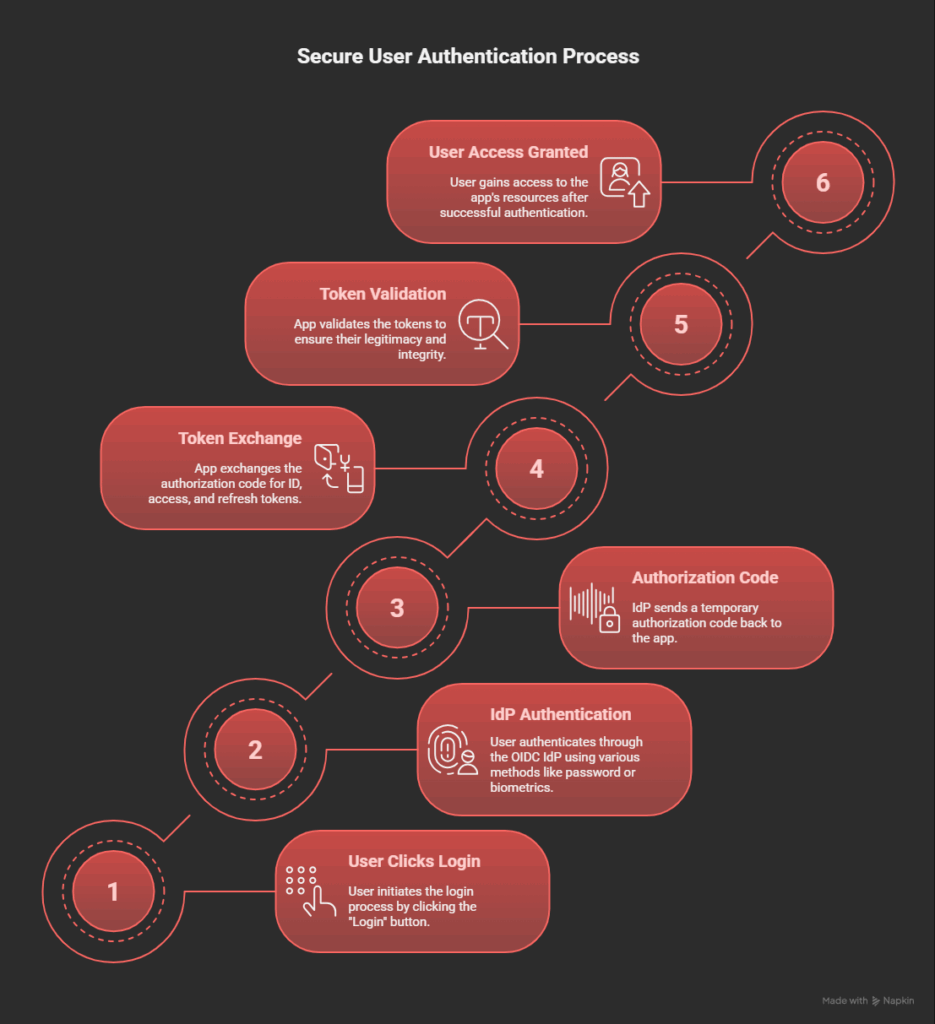
- Mga pag-click ng user "Mag-login." Ang app (aka ang umaasa na partido) ay nagpapadala sa kanila sa isang OIDC IdP, tulad ng Azure AD o Okta.
- Pinangangasiwaan ng OIDC IdP ang pagpapatotoo. Nagla-log in ang user, maaaring may password, o gumagamit ng biometrics, MFA, o kahit na mga passkey. Ang daloy ng awtorisasyon ng OIDC ay nagsisimula dito.
- Nagpapadala ang IdP ng authorization code pabalik sa app. Ito ay isang pansamantalang code na nagpapatunay na matagumpay na na-authenticate ng user.
- Pinapalitan ng app ang code para sa mga token. Tinatawagan ng app ang token endpoint ng IdP upang makuha ang:
- Isang ID token (sino ang user)
- Isang access token (kung ano ang maaari nilang ma-access)
- (Opsyonal) Isang refresh token (upang panatilihing buhay ang session nang walang muling pag-login)
- Mapapatunayan ang mga token. Sinusuri ng app ang pirma ng bawat isa Token ng OIDC para masiguradong legit ito. Maaari rin nitong i-verify ang nonce, saklaw, at oras ng pag-expire.
- Nagkakaroon ng access ang user. Pinagkakatiwalaan na ngayon ng app ang ibinigay na pagkakakilanlan at binibigyan ang user ng access sa mga tamang mapagkukunan.
Bakit mahalaga sa SecOps at IT Admins?
- Wala nang password sprawl. Ang mga user ay hindi gumagawa ng mga bagong password para sa bawat app. Sa halip, isentro mo ang mga pag-log in sa pamamagitan ng isang IAM OIDC provider.
- Nagpapabuti ang visibility ng endpoint. Maaari mong subaybayan kung sino ang nag-access kung ano, mula saan, at kailan, dahil dumadaloy ang bawat kahilingan sa pag-log in sa IdP.
- Ang mga session ay batay sa token. Kung ninakaw ang isang token, maaari mo itong bawiin. Kung mukhang delikado ang session, maaari mo itong patayin. Mabilis na mag-e-expire ang mga token, na nagpapababa ng exposure.
- Kinokontrol ng mga admin ang config. Gamit ang tamang configuration ng OIDC, magpapasya ka kung anong data ang pasok sa ID token, kung gaano katagal ang mga token, at kung anong mga saklaw ang maaaring hilingin ng mga app.
- Built-in na MFA at may kondisyong pag-access. Ang iyong OIDC IdP ay maaaring mag-layer sa higit pang seguridad batay sa device, lokasyon, o mga signal ng panganib nang hindi binabago ang code ng app.
Ang OIDC ay binuo para sa sukat
Kung namamahala ka man ng daan-daang mga endpoint, ang OIDC Connect ay malinis na sumusukat. Maaari mong:
- Magdagdag ng mga bagong app nang hindi muling ginagawa ang logic sa pag-login
- Magtakda ng mga pare-parehong patakaran mula sa isang dashboard
- Kontrolin ang mga pagkakakilanlan sa mga hybrid o multi-cloud na kapaligiran
Mga halimbawa ng OIDC
1. Enterprise app SSO na may Azure AD
Ginagamit ng isang retail giant ang Azure AD bilang OIDC identity provider (OIDC IdP). Naghahanap sila upang paganahin ang secure solong pag-sign-on (SSO) para sa mga panloob na tool, HR system, dashboard, dev platform.
Paano ito gumagana:
- Pinangangasiwaan ng Azure AD ang pag-login sa pamamagitan ng awtorisasyon ng OIDC.
- Pagkatapos ng authentication, makakatanggap ang app ng ID token at access token.
- Maaaring kontrolin ng mga admin ang mga antas ng pag-access gamit ang configuration ng OIDC (mga pangkat, saklaw, tungkulin).
Bakit ito gumagana: Walang imbakan ng password. Sentralisadong pagkakakilanlan. Madaling pagsubaybay sa session.
2. Pag-login sa mobile app gamit ang Google OIDC
Ang isang mobile app ay nangangailangan ng secure na pag-log in na may pagkakakilanlan na nakatali sa mga Google account.
Paano ito gumagana:
- Ginagamit ng app ang daloy ng authorization code sa PKCE.
- Ang Google, na kumikilos bilang provider ng IAM OIDC, ay nagpapatotoo sa user.
- Ang app ay tumatanggap ng isang OIDC token set na may impormasyon ng user.
Bakit ito gumagana: Built-in na 2FA. Matibay na pagkakakilanlan. Hindi na kailangang pangasiwaan ng iyong app ang sensitibong data sa pag-log in.
3. Hybrid na kapaligiran na may Scalefusion OneIdP at mga on-prem na app
Pinamamahalaan mo ang isang hybrid na setup, mga cloud app tulad ng M365 o Salesforce, at mga on-prem na tool na umaasa pa rin sa iyong mga team. Gusto mo ng pinag-isang login at mas malakas na kontrol sa pag-access sa pareho.
Paano ito gumagana:
- Ang Scalefusion OneIdP ay gumaganap bilang iyong central OIDC identity provider (OIDC IdP).
- Ikinonekta mo ang parehong cloud at on-prem app gamit ang OIDC connect.
- Para sa mga mas lumang app, gumagamit ka ng SAML bridging o mga custom na connector.
- Tinutukoy ng configuration ng OIDC kung sinong mga user ang makakakuha ng access sa kung ano, at sa ilalim ng kung anong mga kundisyon.
Bakit ito gumagana: Maging moderno ka pamamahala ng pagkakakilanlan nang hindi sinisira ang iyong legacy stack. Isang pag-log in sa mga system, sentralisadong kontrol, at detalyadong visibility sa mga session ng user.
4. Pag-access ng third-party na vendor
Ang isang kasosyo sa logistik ay nangangailangan ng access sa isang portal ng pag-uulat, ngunit hindi mo gustong pamahalaan ang kanilang mga kredensyal.
Paano ito gumagana:
- Nag-set up ka ng federated identity gamit ang OIDC na kumonekta sa kanilang IdP.
- Makakatanggap ka ng na-verify na mga token ng OIDC mula sa kanilang provider.
- Ang pag-access ay saklaw at pansamantalang gamit ang mga panuntunan sa pagsasaayos ng OIDC.
Bakit ito gumagana: Walang nakabahaging password. Buong audit trail. Madaling pagbawi.
Ipinapakita ng mga totoong halimbawang ito kung paano umaangkop ang detalye ng OIDC sa iba't ibang kapaligiran habang binibigyan ka ng mahigpit na kontrol, mas mahusay na seguridad, at mas maayos na mga pag-login.
OIDC laban sa SAML laban sa OAuth 2.0
Hindi basta-basta lumitaw ang OIDC. Ito ay binuo upang ayusin ang mga totoong isyu sa mga lumang protocol ng pagkakakilanlan. Narito kung paano ito naaayon sa dalawang pinakakaraniwang alternatibo: SAML at OAuth 2.0.
OIDC vs SAML
SAML (Security Assertion Markup Language) ay XML-based at pangunahing binuo para sa web-based na SSO. Matagal na ito, lalo na sa malalaking kapaligiran ng negosyo, ngunit nagpapakita ito ng edad nito.
OIDC vs SAML: Ipinaliwanag ang mga pangunahing pagkakaiba
- Format: Gumagamit ang OIDC ng magaan na JSON. Gumagamit ang SAML ng napakalaking XML.
- Pagsasama: Ang OIDC ay mas madali at mas mabilis na ipatupad sa mga modernong stack.
- Suporta sa mobile: Gumagana nang maayos ang OIDC sa mga mobile app at API; Ang SAML ay hindi.
- Modelo ng token: Gumagamit ang OIDC ng flexible na ID, access, at mga token sa pag-refresh. Gumagamit ang SAML ng mga nilagdaang assertion, na mas mahirap pangasiwaan.
- Seguridad: Sinusuportahan ng OIDC ang nonce, PKCE, at built-in na token expiration. Madalas na umaasa ang SAML sa custom na lohika upang tumugma doon.
- Kalamangan sa seguridad: Ang detalye ng OIDC ay may kasamang mas moderno, naka-baked-in na mga kontrol sa seguridad. Nangangahulugan iyon na mas kaunting mga manu-manong pag-aayos at mas kaunting mga mahihinang punto para samantalahin ng mga umaatake.
OIDC vs OAuth 2.0
Ang isang ito ay nakalilito sa maraming mga koponan. Ngunit narito ang susi:
- Ang OAuth 2.0 ay humahawak pahintulot (sino ang makaka-access kung ano).
- Idinagdag ng OIDC Connect authentication (sino ang gumagamit).
Hindi mo kailangang pumili. Ang OIDC ay binuo sa OAuth 2.0, na nagdaragdag ng layer upang makakuha ng data ng pagkakakilanlan gamit ang mga ID token.
Bakit ito mahalaga sa IT: Ang OAuth lang ang hindi makakapagsabi sa iyo sino ang gumagamit ay. Ito ay mahusay para sa third-party na pag-access sa API. Ngunit kung gusto mo ng impormasyon ng user (pangalan, email, session), kailangan mo ng mga token ng OIDC.
Pasya ng hurado:Kung umaasa ka pa rin sa SAML o LDAP mag-isa, iniiwan mo ang flexibility at seguridad sa mesa. Hinahayaan ka ng configuration ng OIDC na magtrabaho nang mas matalino, mas mabilis na umangkop, at sukat nang walang alitan.

Mga benepisyo ng pagpapatunay ng OIDC
Binuo ang OpenID Connect (OIDC) para sa paraan kung paano gumagana ang mga modernong IT team. Sinusubukan mo mang bawasan ang panganib, pamahalaan ang pag-access nang mas mahusay, o sukatin nang secure, ang OIDC configuration ay nagbibigay sa iyo ng kakayahang umangkop upang gawin ito nang tama. Tinutulungan ka nitong ma-secure ang pag-access, kontrolin ang mga session, at bawasan ang pagiging kumplikado, nang hindi nagpapabagal sa sinuman.
Narito kung ano ang aktwal mong makukuha sa pamamagitan ng paglipat sa OIDC connect:
1. Binabawasan ang panganib ng mga ninakaw na password: Gamit ang awtorisasyon ng OIDC, nagpapatotoo ang mga user sa pamamagitan ng pinagkakatiwalaang OIDC identity provider (OIDC IdP). Nangangahulugan iyon na walang imbakan ng password sa loob ng iyong mga app, walang muling paggamit sa mga system, at mas kaunting pagkakalantad sa panahon ng mga paglabag.
2. Standardized authentication: Ang detalye ng OIDC ay batay sa OAuth 2.0, gamit ang mga napatunayang pamantayan tulad ng HTTPS at JSON. Pinapalitan nito ang magulo, hindi pare-parehong logic ng auth ng isang malinis na modelo sa iyong kapaligiran.
3. I-streamline ang pamamahala ng pagkakakilanlan: Kapag isinantro mo ang pagkakakilanlan sa isang provider ng IAM OIDC, binabawasan mo ang overhead ng pamamahala ng maraming kredensyal, tungkulin, at mga landas sa pag-log in. Pinapasimple nito ang onboarding, deactivation, at compliance audits.
4. Pinapahusay ang mga kontrol sa seguridad: Kinokontrol mo kung ano ang napupunta sa bawat token ng OIDC, kung gaano katagal ang mga session, at kung aling mga saklaw ang maaaring hilingin ng mga app. Ang mga feature tulad ng PKCE, nonce, at token validation ay nagbibigay sa iyo ng mga tool para maiwasan ang pagnanakaw ng token at pag-atake ng replay.
5. Seamless na karanasan ng user: Ang mga user ay nag-log in nang isang beses at nakakakuha ng access sa kung ano ang kailangan nila, sa mga device, app, at network. Walang nakakalito na pag-redirect. Walang dagdag na password. Isang ligtas, mabilis na daloy na binuo sa iyong configuration ng OIDC.
Pre-requisites bago gamitin ang OIDC authentication
Ang paglulunsad ng OpenID Connect (OIDC) ay hindi lamang tungkol sa pag-flip ng switch. Ang matalinong pagpapatupad ay nangangahulugan ng pag-iisip tungkol sa seguridad, sukat, at kung paano nakikipag-ugnayan ang iyong mga app sa OIDC identity provider (OIDC IdP). Ngunit bago mo ilunsad ang OpenID Connect (OIDC), matalinong suriin ang iyong kapaligiran.
Makakatulong sa iyo ang isang solidong plano na maiwasan ang mga blind spot at masulit ang iyong configuration ng OIDC. Narito kung ano ang dapat suriin bago mag-live sa isang provider ng IAM OIDC:
a. Kahandaan sa seguridad
- Paghawak ng Token: Maaari bang maayos na mag-imbak, mag-validate, at mag-expire ng mga OIDC token ang iyong mga system?
- TLS Kahit saan: Ang lahat ng daloy ng OIDC ay nakadepende sa secure na HTTPS.
- Pamamahala ng Session: Kakailanganin mo ng paraan para matukoy at mabawi ang mga mapanganib na session.
b. Mga kakayahan sa pagsasama
- Magagawa ba ng iyong mga app ang mga pag-redirect, saklaw, at pag-parse ng token?
- Kumportable ba ang iyong mga dev team na magtrabaho sa mga istruktura ng JSON, OAuth 2.0, at ID token?
- Sinusuportahan ba ng iyong kasalukuyang stack ang mga modernong daloy ng OIDC Connect o kakailanganin mo ng mga workaround?
c. Dependency ng provider
- Pumipili ka ba ng vendor na may malakas na suporta at mga uptime na SLA?
- Nag-aalok ba ang iyong OIDC IdP ng madaling pag-access sa API, mga audit log, at flexibility ng configuration?
- Magagawa ba nito ang mga hybrid na kapaligiran at mga legacy system.
10 pinakamahusay na kasanayan para sa pagpapatupad ng OIDC
1. Gumamit ng authorization code flow sa PKCE: Palaging piliin ang daloy ng authorization code sa PKCE para sa mga pampublikong kliyente. Pinoprotektahan nito laban sa pag-iniksyon ng code at pagharang ng mga pag-atake, lalo na sa mga mobile at browser-based na app.
2. I-validate ang lahat ng mga token ng OIDC: Huwag ipagpalagay na ligtas ang isang token. Palaging patunayan:
- Lagda
- Tagapag-isyu
- Audience
- Oras ng pagtatapos
Tinitiyak nito na ang OIDC token ay hindi na-tamper o napeke.
3. Paikutin nang regular ang mga lihim ng kliyente: Tratuhin ang mga lihim tulad ng mga kredensyal. I-rotate ang mga ito sa isang iskedyul, gumamit ng mga natatanging lihim sa bawat kliyente, at iimbak ang mga ito nang ligtas.
4. Magtakda ng mahigpit na mga oras ng pag-expire ng token: Ang mga panandaliang token ay nagbabawas sa pinsala kung ang isa ay malantad. Gumamit ng mga refresh token na may mahigpit na mga patakaran sa muling paggamit kapag kailangang tumagal ang mga session.
5. Mahigpit na tukuyin ang saklaw: Kontrolin kung ano ang maa-access ng bawat app. Gumamit ng mga makitid na saklaw sa iyong configuration ng OIDC, kung ano lang ang kinakailangan, wala nang iba pa.
6. Magpatupad ng mga nonce check: Pinipigilan ng mga halaga ng Nonce ang mga pag-atake ng replay sa daloy ng awtorisasyon ng OIDC. Palaging suriin ang nonce na ibinalik sa ID token laban sa kung ano ang ipinadala sa kahilingan.
7. Limitahan ang mga URI sa pag-redirect: I-lock down ang pag-redirect ng mga URI sa kung ano lang ang kailangan. Huwag payagan ang mga wildcard. Nakakatulong ito na ihinto ang mga nakakahamak na pag-redirect at pagharang ng token.
8. Subaybayan at i-audit ang bawat pag-login: Gumamit ng mga log mula sa iyong provider ng IAM OIDC upang subaybayan ang mga pag-sign in, pagbibigay ng token, at paggamit ng saklaw. I-flag ang mga anomalya sa lokasyon, device, o dalas.
9. Magplano para sa pag-ikot ng susi: Gumamit ng JWKS (JSON Web Key Sets) at automated na pag-ikot ng key upang pamahalaan ang mga pampublikong key na ginagamit upang patunayan ang mga token. Huwag umasa sa mga static na key.
10. Subukan at muling subukan ang mga daloy ng OIDC: Magpatakbo ng pagmomodelo ng pagbabanta at subukan kung paano gumaganap ang bawat daloy ng OIDC Connect sa ilalim ng presyon. Suriin kung ano ang mangyayari kapag ang mga token ay nag-expire, ginamit muli, o na-misconfigure.
Tip para sa mga IT Admin: Karamihan sa mga feature na ito ay may built-in na mga provider tulad ng Scalefusion OneIdP, ngunit kailangan mo pa ring i-configure at subaybayan ang mga ito nang maayos.
Scalefusion OneIdP para sa pagpapatupad ng OIDC authentication
Scalefusion OneIdP dinadala ang kapangyarihan ng OIDC Connect sa isang platform na binuo para sa mga modernong IT at SecOps team. Sinusuportahan nito ang mga karaniwang daloy ng awtorisasyon ng OIDC, na nagbibigay-daan sa tuluy-tuloy na pagsasama sa mga bago at legacy na system.
Dinisenyo para sa pagiging tugma, tinutulungan ng OneIdP ang mga organisasyon na palitan ang mga pira-pirasong paraan ng pag-log in ng pinag-isang layer ng pagkakakilanlan na secure na sumusukat sa mga app, platform, at device. Maaaring kumilos ang OneIdP bilang parehong OIDC identity provider (OIDC IdP) at isang IAM OIDC provider, na sumusuporta sa mga feature tulad ng:
- Daloy ng Authorization Code sa PKCE
- Pag-isyu at pamamahala ng mga token ng OIDC (ID, pag-access, pag-refresh)
- Microsoft external authentication method integration
- Nakabahaging suporta sa signal para sa mga federated na pag-login sa Apple
Ang Contextual OIDC ay hindi isang estado sa hinaharap. Sa Scalefusion OneIdP, ito ay kung paano nangyayari ang secure na pag-access sa pamamagitan ng pagpapatunay ng tiwala at pagsunod sa device sa real time.
Kasunod na Hakbang
Mga Madalas Itanong
1. Ano ang OIDC, at ligtas ba ang OIDC?
Oo. Bumubuo ang detalye ng OIDC sa OAuth 2.0 at nagdaragdag ng secure na layer ng pagkakakilanlan ng OIDC. Sinusuportahan nito ang malakas na pag-encrypt, pagpapatunay ng token, at proteksyon laban sa mga karaniwang banta tulad ng pag-replay ng token. Kapag ipinatupad nang tama, tinitiyak ng OIDC token handling ang secure na authentication sa web, mobile, at cloud platform.
2. Bakit dapat gamitin ng mga developer ang OIDC?
Pinapasimple ng OpenID Connect (OIDC) ang pagsasama ng pagkakakilanlan. Sa ilang endpoint lang at isang standardized na configuration ng OIDC, nakakakuha ang mga developer ng authentication, single sign-on, at impormasyon ng user mula sa isang pinagkakatiwalaang OIDC identity provider (OIDC IdP). Gumagana ito sa mga app at device, sumusuporta sa federation, at madaling sumusukat para sa mga modernong kaso ng paggamit ng IAM.
3. Paano naiiba ang OpenID Connect sa OpenID 2.0?
Ang OIDC ay isang modernong protocol na binuo sa OAuth 2.0, hindi katulad ng OpenID 2.0, na nauna rito at walang pahintulot na nakabatay sa token. Ipinakilala ng OIDC ang ID token, mga standardized na claim ng user, at suporta para sa REST/JSON. Mas madaling ipatupad at mas secure, na ginagawa itong mas gustong IAM OIDC provider na pagpipilian.
4. Paano nauugnay ang OpenID Connect sa FIDO Alliance?
Sa esensya, ang OIDC at FIDO ay umaakma sa isa't isa. Pinangangasiwaan ng OIDC Connect ang federated identity at session authorization, habang ang FIDO ay nakatuon sa walang password, phishing-resistant na login. Pinagsama, pinapalakas nila ang pagpapatunay: Tinitiyak ng FIDO na ligtas ang pag-login; Ibinabahagi ng awtorisasyon ng OIDC ang data ng pagkakakilanlan sa mga umaasa na app nang secure.
5. Mas secure ba ang OIDC kaysa SAML?
Oo, sa karamihan ng mga modernong kaso ng paggamit. Gumagamit ang OIDC ng mga panandaliang OIDC token, sumusuporta sa mas mahusay na mobile compatibility, at iniiwasan ang mga panganib sa pag-parse na nakabatay sa XML na nakikita sa SAML. Ito ay API-friendly at naaayon sa arkitektura ng app ngayon, na ginagawang mas madaling magkaroon ng error at mas secure ang configuration ng OIDC.
6. Bakit gumamit ng OIDC sa halip na SAML o LDAP?
Ang OIDC ay binuo para sa cloud, mga API, at mobile. Hindi tulad ng SAML, gumagamit ito ng JSON at REST. Hindi tulad ng LDAP, idinisenyo ito para sa federated identity at hindi nangangailangan ng direktang access sa direktoryo. Sa isang pinagkakatiwalaang OIDC IdP, makakakuha ka ng moderno, desentralisadong paghawak ng pagkakakilanlan na sumasaklaw sa mga app.

