

Ang pinakamalaking maling akala tungkol sa cybersecurity ay ang cyberattack lamang ng isang hacker ang maaaring magdulot ng pagtagas ng data, na hindi napapansin ang mga potensyal na pagtagas ng data mula sa mga panloob na mapagkukunan. Minsan, ang kailangan lang ay isang hindi maayos na na-configure na device, isang pabaya na tao, o isang maling email.
Kadalasan, ang pagtagas ng datos ay nagmumula sa mga simpleng hindi pagkakaunawaan at pagkakamali ng tao. Tulad ng isang empleyadong nag-a-upload ng mga file sa isang personal na drive, isang pampublikong cloud folder na hindi ligtas, o kumpidensyal na datos na ibinahagi sa isang hindi protektadong channel.
Alinsunod sa ginintuang tuntunin na "mas mabuti ang pag-iwas kaysa sa paggamot," tingnan natin kung ano ang pagtagas ng datos, ang mga karaniwang sanhi nito, at kung paano mo mas mapapahigpit ang seguridad sa paligid ng iyong digital na imprastraktura upang ma-maximize ang seguridad gamit ang... pinakamahusay na mga solusyon sa pag-iwas sa pagkawala ng data (DLP).
Ano ang data leakage?
Ang pagtagas ng datos o data leak ay ang aksidente o hindi sinasadyang paglalantad ng sensitibo, kumpidensyal, o pribadong impormasyon sa mga hindi awtorisadong partido. Karaniwan itong nangyayari mula sa loob palabas sa halip na isang malakas na panlabas na cyberattack.
Mayroong dalawang uri ng pagtagas ng datos:
- Pagtagas ng pisikal na datos: Nangyayari ito sa pamamagitan ng mga naiwang printout, nawala o nanakaw na USB drive, hindi secure na external hard disk, o itinapong hardware na naglalaman ng sensitibong data.
- Pagtagas ng elektronikong datos: Nangyayari ito dahil sa maling pagkakaayos ng cloud storage, mga hindi secure na file-sharing app, mga maling paghahatid ng email, o mga hindi awtorisadong paglilipat ng data sa internet.
Kung matuklas ng isang cybercriminal ang isang data leak, maaari nilang gamitin ang impormasyong ito para sa isang data breach attack. Kapag ang sensitibong data ay ninakaw mula sa isang data breach o ransomware attack at inilathala sa dark web, ang mga pangyayaring ito ay inuuri rin bilang data leak.
Data leakage vs Data breach vs Data loss: Ano ang pagkakaiba?
Ngayon, maaaring maisip mo, “Hindi ba't pareho ang data leakage, data breach, at data loss?” Magkapareho ang tunog ng mga ito, ngunit hindi, hindi sila pareho; magkaiba ang kahulugan at dahilan ng mga ito kung bakit nangyayari ang mga ito.
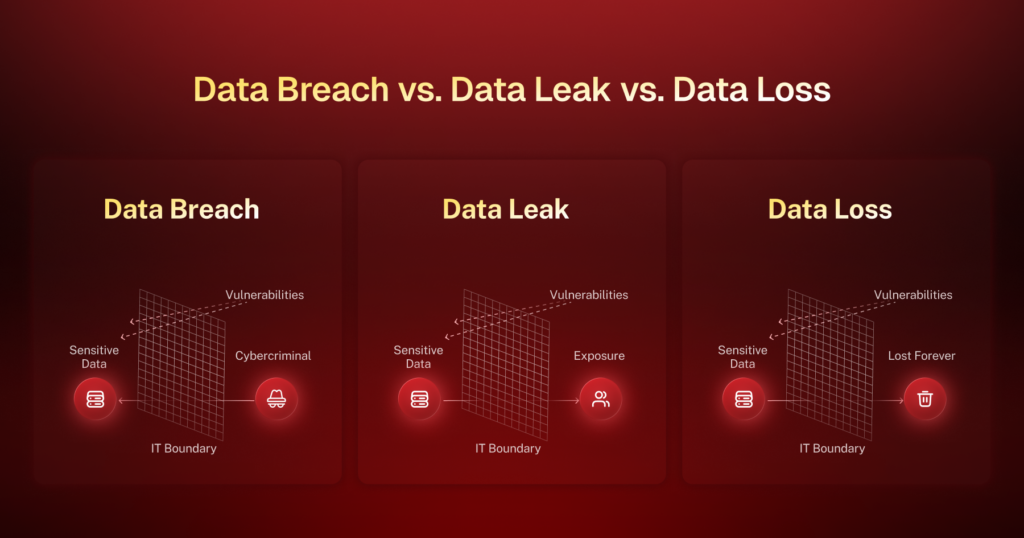
Ang mga terminong ito ay kadalasang ginagamit nang palitan. Gayunpaman, inilalarawan ng mga ito ang iba't ibang yugto ng panganib. Unawain natin ang mga ito nang detalyado upang mas epektibo kang makatugon sa mga ganitong sitwasyon.
| Ayos | Data leak | Paglabag sa data | Pagkawala ng data |
|---|---|---|---|
| Depinisyon | Hindi sinasadyang paglalantad ng datos, kadalasang naa-access pa rin | Hindi awtorisadong pag-access ng mga panlabas na umaatake na nagsasamantala sa mga kahinaan | Hindi na mababawi na pagkasira o pagbura ng datos |
| Maging sanhi | Maling pag-configure, mahinang kontrol sa pag-access, mahinang kalinisan sa seguridad | Mga naka-target na cyberattack na nagsasamantala sa mga kahinaan (madalas ay isang tagas) | Pagkakamali ng tao, pagkabigo ng sistema, ransomware, o malisyosong aktibidad |
| layunin | Hindi sinasadya/hindi sinasadya | Sinasadya/malisyoso | Sinadya man o hindi sinasadya |
| Tindi | Mababa | Mataas | Kritikal |
| Agad na epekto | Limitado: nakalantad ang datos ngunit hindi kinakailangang ninakaw | Mahalaga: hindi awtorisadong pag-access, kailangan ang pagsisiwalat ng regulasyon | Pinakamataas: permanenteng nawala ang data, naantala ang mga operasyon |
| Paniniktik | Medyo mas madaling matukoy gamit ang mga audit | Mahirap matukoy, lalo na sa totoong oras | Mapapansin lamang pagkatapos magawa ang pinsala |
| Pagpigil | Mga patakaran, mga kontrol sa pag-access, at kamalayan ng gumagamit | Pamamahala ng patch, pagsubaybay sa banta, at mga pinatigas na configuration sa pamamagitan ng DLP | Regular na mga backup, mga plano sa pagbawi mula sa sakuna |
Sa madaling salita, ang pagtagas ng datos ay humahantong sa paglabag sa datos, na nagreresulta sa ganap na pagkawala ng datos.
Din basahin ang: Paano maiwasan ang mga paglabag sa datos
Mga karaniwang sanhi ng pagtagas ng data
Ang pagtagas ng datos ay resulta ng kombinasyon ng mga sistematikong kakulangan, pagkabigo ng proseso, at mga panganib sa pag-uugali. Bagama't ang ilang sanhi ay teknikal, ang iba ay nagmumula sa kakulangan ng pangangasiwa o kamalayan ng gumagamit. Narito ang isang pagsusuri ng mga pinakamadalas at mataas na panganib na nag-aambag sa pagtagas ng datos:
1. Mga isyu sa maling configuration
Ang mga maling pagkakaayos ng mga serbisyo sa cloud, mga database, mga firewall, o mga access control list (ACL) ay kabilang sa mga pinakakaraniwang sanhi ng mga pagtagas ng data. Ang mga kahinaang ito ay kadalasang hindi natutukoy dahil sa hindi sapat na mga pag-audit o mga error sa automation sa paglalaan ng imprastraktura.
2. Mga pag-atake sa social engineering
Kadalasang nilalampasan ng mga umaatake ang mga teknikal na pananggalang sa pamamagitan ng direktang pag-target sa mga gumagamit sa pamamagitan ng phishing, vishing, o pagkuha ng kredensyal sa pamamagitan ng mga pekeng login portal. Kapag nakompromiso ang data, maaaring lumipat ang mga umaatake sa mga sistema at kumuha ng malalaking dami ng data nang hindi natutukoy.
3. Pagkakamali ng tao
Ang aksidenteng pagkalantad ng datos ay isang patuloy na hamon sa parehong mga SMB at negosyo. Ang mga email na may maling address na naglalaman ng mga kumpidensyal na attachment, mga hindi secure na pag-export ng mga sensitibong ulat, o hindi pag-uuri ng mga dokumento bago ibahagi ay kadalasang nakakaligtaan ang mga tradisyonal na tool sa pag-detect maliban kung mayroong DLP o mga sistema ng inspeksyon ng nilalaman na nakalagay.
4. Mahina o muling ginamit na mga password
Ang mga indibidwal na muling gumagamit ng mga password sa maraming sistema o pagpili ng mga simple at madaling mahulaan na password ay ginagawang madali para sa mga umaatake na magpatupad ng brute force o credential stuffing attack. Ito ay lalong mapanganib sa mga kapaligirang walang multi-factor authentication (MFA) o sentralisadong pamamahala ng pagkakakilanlan.
5. Kakulangan ng mga patakaran sa pag-encrypt
Kapag hindi ipinapatupad ng mga organisasyon ang pag-encrypt para sa data habang nakaimbak at habang dinadala, ang nakalantad na data ay maaaring basahin at gamitin nang mali nang walang anumang pagtutol. Ang mga hindi naka-encrypt na database, paglilipat ng plain-text file sa pamamagitan ng FTP, at mga hindi secure na API ay nagdudulot ng malubhang panganib. Totoo ito lalo na para sa mga industriya kung saan mandatory ang pagsunod sa mga pamantayan tulad ng GDPR, HIPAA, o PCI-DSS.
6. Mga kahinaan sa software o third-party
Ang mga lumang bahagi ng software, mga hindi na-patch na sistema, at mga hindi secure na third-party na SDK o API ay kadalasang naglalaman ng mga exploitable na depekto na nagpapataas ng panganib ng mga pagtagas ng data. Maaaring gamitin ito ng mga attacker upang isagawa ang remote code, itaas ang mga pribilehiyo, o i-exfiltrate ang data.
7. Anino IT
Ang hindi awtorisadong paggamit ng mga empleyado ng mga aplikasyon, cloud storage platform, o mga tool sa komunikasyon nang walang pag-apruba ng IT ay lumilikha ng mga blind spot sa seguridad ng organisasyon. Dahil ang mga tool na ito ay hindi minomonitor o pinoprotektahan ng mga patakaran ng korporasyon, ang anumang data na nakaimbak o ipinadala sa pamamagitan ng mga ito ay mas malamang na ma-leak o ma-mismanage. Pinapataas nito ang panganib na mawala ang data ng organisasyon.
Paano maiwasan ang pagtagas ng datos? Mga pinakamahusay na kasanayan para sa pag-iwas sa pagtagas ng datos
Kapag pinipigilan ang pagtagas ng datos, ang pagbuo ng patong-patong at proaktibong seguridad sa mga tao, proseso, at teknolohiya ang dapat mong prayoridad. Nasa ibaba ang 10 advanced at nauugnay sa enterprise na pinakamahusay na kasanayan sa pag-iwas sa pagtagas ng datos na nakalista sa lohikal na pagkakasunod-sunod na karaniwang ipinapatupad ng isang IT o security team.
1. Magtatag ng patakaran sa pag-iwas sa pagtagas ng datos
Ang isang patakaran sa pag-iwas sa pagtagas ng datos ay naglalatag ng pundasyon para matiyak na walang mawawalang datos at ang mga hakbang na dapat gawin kung sakaling magkaroon ng pagkawala ng datos. Tinutukoy nito ang:
- Ano ang binibilang bilang sensitibong data (hal., PII, PHI, IP, data sa pananalapi)
- Paano ito dapat uriin (pampubliko, panloob, kumpidensyal, pinaghihigpitan)
- Mga katanggap-tanggap na paraan ng paggamit, paglilipat, at pag-iimbak ng data
- Mga pamamaraan sa pag-uulat ng insidente at mga tungkulin sa pananagutan
Kapag nalikha na ang patakaran, mamuhunan sa isang mahusay na DLP software na ipatutupad sa iyong organisasyon.
Bakit mahalaga ito: Kung walang patakaran, walang direksyon ang pagpapatupad. Ang isang nakadokumentong patakaran ay mandatory din sa ilalim ng ISO/IEC 27001 at mga balangkas tulad ng NIST 800-53.
2. Tuklasin at uriin ang mga kritikal na asset ng data
Gumamit ng mga automated na tool sa pagtuklas upang i-scan ang mga endpoint, server, cloud platform, at database para sa hindi nakabalangkas at structured na data. Kapag natuklasan, maglapat ng mga label ng pag-uuri gamit ang mga metadata tag (hal., “Internal Lang,” “Restricted,” “GDPR-Protected”) para tukuyin ang mga panuntunan sa pag-access at pangangasiwa.
Bakit mahalaga ito: Hindi mo mapoprotektahan ang datos na hindi mo alam na umiiral. Nakakatulong ang klasipikasyon na i-automate ang mga panuntunan sa DLP, encryption, access control, at mga audit trail upang masubaybayan at masuri nang epektibo ang datos.
3. Magpatupad ng isang matibay na solusyon sa DLP sa lahat ng mga endpoint
I-deploy batay sa ahente DLP sa mga endpoint, network DLP para siyasatin ang trapiko, at cloud-native DLP para sa mga serbisyong tulad ng Google Workspace at Microsoft 365.
Mga pangunahing kakayahan na dapat hanapin:
- Real-time na pag-scan ng mga email, pag-upload ng file, at mga aksyon sa clipboard
- Nakabatay sa patakaran ang pag-block, pag-quarantine, o redaction
- Pagtukoy sa mga sensitibong pattern ng data (hal., mga numero ng credit card at SSN)
Bakit mahalaga ito: Ang isang komprehensibong pag-setup ng DLP, tulad ng ibinibigay ng Scalefusion Veltar, ay nagbibigay ng visibility at kontrol sa bawat exit point, kabilang ang email, USB, browser, at cloud sync.
4. I-encrypt ang data sa transit at sa pahinga
Para sa data sa pahinga:
- Gumamit ng AES-256 encryption para sa proteksyon sa antas ng disk at antas ng file
- Paganahin ang BitLocker (Windows) o FileVault (macOS) sa lahat ng endpoint
Para sa data sa transit:
- Ipatupad ang TLS 1.2+ sa lahat ng komunikasyon sa network
- Gumamit ng mga solusyon sa VPN para sa negosyo tulad ng Scalefusion Veltar
- Gumamit ng mga solusyon sa Zero Trust Access tulad ng Scalefusion OneIdP
Bakit mahalaga ito: Kahit na may tumagas na data o nakompromiso ang mga device, tinitiyak ng encryption na mananatiling hindi mabasa ang data nang walang mga susi.
5. Ipatupad ang malalakas na password at MFA
Isakatuparan MFA para sa lahat ng user at admin account at hinihiling sa mga empleyado na gumamit ng mga kumplikadong password at regular na iikot ang mga ito.
Bakit mahalaga ito: Ayon sa 2025 Data Breach Investigations Report ng Verizon, 88% ng mga pangunahing pag-atake sa web application ay kinasasangkutan ng mga ninakaw na kredensyal. Ang pagdaragdag ng MFA ay nakakabawas sa panganib ng pagkakompromiso ng account, lalo na sa mga senaryo ng phishing na maaaring humantong sa mga potensyal na pagtagas ng data.
6. Gumamit ng mga butil na kontrol sa pag-access at mga prinsipyo ng Zero Trust
Lumampas sa tradisyonal na kontrol sa pag-access na nakabatay sa papel:
- Isama sa attribute-based access control upang isaalang-alang ang lokasyon ng user, postura ng device, at oras.
- Ilapat ang Just-In-Time (JIT) admin access at Just-Enough-Access (JEA) sa pamamagitan ng mga solusyon sa pamamahala ng privileged access.
- Subaybayan ang mga pagbabago sa pamamagitan ng mga audit log at ulat. Mapipigilan ng Scalefusion ang hindi awtorisadong pag-access at makakatulong sa epektibong pagsubaybay at pagsusuri ng datos.
Bakit mahalaga ito: Ginagamit ng mga umaatake ang lateral movement upang ma-access ang data. Nililimitahan ng least privilege access kung gaano kalayo ang maaari nilang puntahan pagkatapos ng unang pagpasok, na nagpapahusay sa estratehiya sa pag-iwas sa data breach.
7. Kontrolin ang panlabas na pagbabahagi at shadow IT
I-configure ang mga panuntunan sa cloud DLP sa:
- I-block ang mga hindi awtorisadong koneksyon ng third-party na app
- Limitahan ang mga pahintulot sa pagbabahagi ng file (hal., view-only, expiration, at watermarking)
- Tukuyin at alertuhan kapag ang sensitibong data ay ibinabahagi sa pamamagitan ng mga hindi awtorisadong channel tulad ng mga personal na email at USB
- Harangan ang access sa USB sa mga device na ginagamit para sa mga layunin sa trabaho
Bakit mahalaga ito: Karamihan sa mga aksidenteng pagtagas ng data ay nangyayari sa pamamagitan ng maling paggamit ng mga lehitimong tool, tulad ng hindi sinasadyang pagbabahagi ng isang folder ng Google Drive sa publiko, na maaaring humantong sa hindi awtorisadong pag-access sa sensitibong data.
8. Patuloy na subaybayan ang aktibidad at anomalya ng user
Gamitin ang analytics ng gawi ng user at entity upang matukoy ang:
- Mga pag-download ng data na lumilihis sa normal na pattern ng isang user
- Mga pagtatangka sa pag-log in mula sa mga hindi pangkaraniwang geolocation o device
- Ang mataas na dami ng mga paglilipat ng file sa personal na email o USB
Bakit mahalaga ito: Mahalaga ang maagang pagtuklas. Karamihan sa mga pagtagas ng kumpidensyal na datos ay nangyayari pagkatapos ng mga banayad na aktibidad, na maaaring lumala at maging malawakang pag-exfiltration kung hindi matutukoy nang maaga.
9. Magsagawa ng pana-panahong pag-audit at gayahin ang mga banta ng tagaloob
Ang mga regular na pag-audit at kontroladong pagsusuri ay nakakatulong sa mga organisasyon na suriin ang data upang masuri ang kanilang kasalukuyang mga hakbang sa seguridad at mas maunawaan ang kanilang mga kakayahan sa pagprotekta ng sensitibong data.
- Magsagawa ng internal red-teaming o kunwaring phishing at data exfiltration tests
- Suriin ang mga log ng access, mga ulat sa DLP, at may pribilehiyong aktibidad kada quarter
- Isama ang mga third-party na vendor sa mga pagtatasa ng seguridad
Bakit mahalaga ito: Hindi lahat ng banta ay panlabas. Ang mga banta mula sa loob, aksidente man o sinasadya, ay mas mahirap matukoy nang walang patuloy na pagtatasa at epektibong mga hakbang sa pagprotekta sa pagtagas ng datos.
10. Mamuhunan sa isang solusyon ng UEM para sa seguridad ng datos
Magpatibay ng isang sentralisadong Solusyon ng UEM tulad ng Scalefusion para sa mas mahigpit na seguridad at mapahusay ang mga kakayahan ng mga umiiral na sistema ng seguridad. Tinutulungan ng UEM ang mga IT admin na:
- Ipatupad ang mga patakaran sa seguridad tulad ng full-disk encryption, app allowlisting, at USB blocking
- Subaybayan at burahin ang data sa mga nawala o nanakaw na device
- Maglapat ng kondisyonal na access sa mga work resource batay sa mga kundisyon tulad ng IP address, oras, at araw
- Ipatupad ang buong VPN tunneling para idirekta ang trapiko mula sa secured gateway
- Pamahalaan ang access para sa mga input at output device
- Ilapat ang mga patakaran sa maraming device at user nang sabay-sabay
- Gumawa ng device o mga pangkat ng user para pasimplehin ang pagpapatupad ng patakaran
Bakit mahalaga ito: Fragmented pamamahala ng endpoint lumilikha ng mga blind spot. Ang pinag-isang platform tulad ng Scalefusion ay nagsasentro ng visibility at tugon para sa IT at SecOps.
Bakit isang seryosong isyu ang sensitibong pagtagas ng data? Mga panganib at kahihinatnan
Ang pagtagas ng data ay hindi nangyayari sa paghihiwalay. Ang isang pagtagas ay maaaring magdulot ng isang hanay ng mga problema para sa isang buong negosyo. Unawain natin ang mga kahihinatnan nang hakbang-hakbang, sa pagkakasunud-sunod na karaniwang nangyayari.
1. Pagnanakaw ng pagkakakilanlan
Kapag ang sensitibong personal na datos tulad ng mga social security number, address ng bahay, petsa ng kapanganakan, o mga detalye ng bangko ay nabunyag, ang mga indibidwal ay nasa agarang panganib ng pagnanakaw ng pagkakakilanlan.
Ang ganitong uri ng impormasyon ay maaaring gamitin upang magpanggap na isang tao online o offline. Kaya, kapag ang data ng customer ay na-leak at kasunod nito ay ang pagnanakaw ng pagkakakilanlan, ang sisi ay kadalasang bumabalik sa organisasyong responsable sa pag-secure ng data.
2. Mga pagkagambala sa pagpapatakbo
Sa sandaling natuklasan ang isang pagtagas ng data, madalas na kailangang kumilos ng mga kumpanya nang mabilis: idiskonekta ang mga apektadong system, paghigpitan ang pag-access, o isara ang ilang partikular na operasyon upang mapigil ang problema. Nakakaabala ito sa mga normal na daloy ng trabaho, naaantala ang mga proyekto, at nakakaapekto sa paghahatid ng serbisyo.
3. Mga paglabag sa pagsunod
Kapag may lumalabas na personal na datos, kadalasan itong nangangahulugan na nilabag ang pagsunod sa mga batas sa proteksyon ng datos. Ang iba't ibang rehiyon at industriya ay may mahigpit na mga patakaran sa paghawak ng sensitibong datos, at ang paglabag sa mga regulasyong ito, kahit na dahil sa mga aksidenteng paglabas, ay maaaring magresulta sa mga imbestigasyon, pag-awdit, at mapaminsalang parusa.
4. Pinsala sa reputasyon
Kapag nabalitaan ng mga tao na na-leak ang kanilang personal na data, nawawalan sila ng tiwala sa organisasyon. Maaaring magsimulang magtanong ang mga kliyente kung sineseryoso ba ng kumpanya ang seguridad. Kahit ang mga tapat na customer ay maaaring magsimulang maghanap ng mga alternatibo kung sa tingin nila ay nasa panganib ang kanilang sensitibong data.
5. Pagkalugi sa pananalapi
Ang lahat ng mga nakaraang kahihinatnan ay may isang gastos. Ang mga negosyo ay kailangang magbayad para sa pagtugon sa insidente, mga legal na konsultasyon, mga multa sa regulasyon, at mga serbisyo sa pag-abiso sa customer. Nawalan din sila ng kita dahil sa mga nawalang kliyente o naka-pause na operasyon.
Isara ang mga tagas ng datos gamit ang Scalefusion Veltar
Ang pagpigil sa pagtagas ng datos ay hindi lamang tungkol sa pag-deploy ng mga tool. Kailangan mo ng sentralisadong visibility, ang kakayahang ipatupad ang mga patakaran sa mga device nang maramihan, at upang matiyak ang pananagutan sa bawat endpoint. Binibigyang-kakayahan ng Scalefusion Veltar ang mga IT team na pamahalaan ang mga device at user, ipatupad ang mga patakaran sa seguridad, at kontrolin kung paano gumagalaw ang data sa mga user at kapaligiran.
Mula sa pagharang sa mga mapanganib na paglilipat ng file hanggang sa pagbura ng data mula sa mga nakompromisong device sa loob ng ilang segundo, ang Veltar's endpoint DLP software Tinutulungan ka nitong makaiwas sa mga pagtagas ng datos bago pa man ito maging mga pananagutan. Nagmamahala ka man ng mga device sa opisina o mga remote team, mga gumagamit ng BYOD, o mga frontline device, ibinabalik ng Scalefusion ang kapangyarihan sa sentro.
Sa isang mundong maaaring magdulot ng milyun-milyon ang isang pagtagas ng datos, napakahalaga ng sentralisadong pamamahala.



