

Wafanyakazi wanapofikia programu nyingi za biashara, kusimamia vitambulisho tofauti na michakato ya uthibitishaji inaweza kuwa changamoto kwa timu za TEHAMA. Mashirika yanahitaji njia ya kuweka uthibitishaji katika sehemu moja bila kuwataka watumiaji kuingia tofauti kwa kila programu.
SAML (Lugha ya Uthibitishaji wa Usalama) ni kiwango cha shirikisho kinachotegemea XML kinachotumika sana kwa kuingia kwa njia moja kulingana na kivinjari (SSO). Katika kuingia kwa kawaida kwa SAML 2.0, mtoa huduma wa utambulisho humthibitisha mtumiaji na kutuma programu jibu la SAML lenye uthibitisho. Programu huthibitisha sahihi inayohitajika na masharti mengine kabla ya kuunda kipindi chake.
Kwa wasimamizi wa TEHAMA na utambulisho, kuelewa jinsi SAML inavyofanya kazi huwasaidia kubaini wakati wa kuitumia, kusanidi uhusiano wa uaminifu kwa usahihi, na kutofautisha hitilafu za uthibitishaji kutoka kwa matatizo ya akaunti au ruhusa.
Kuchukua Muhimu
- SAML ni kiwango kinachotegemea XML kinachowezesha uthibitishaji wa shirikisho na kuingia mara moja katika programu zinazooana.
- SAML SSO hutumia mtoa huduma wa utambulisho (IdP) kuthibitisha watumiaji na mtoa huduma (SP) kuthibitisha madai.
- SAML inasaidia mtiririko wa kuingia ulioanzishwa na SP na ulioanzishwa na IdP, kila moja ikiwa na mambo tofauti ya kiusalama.
- Utekelezaji salama wa SAML inahitaji uthibitisho wa uthibitisho, usanidi unaoaminika, na usimamizi wa cheti. SAML haishughulikii kiotomatiki uidhinishaji au utoaji wa programu.
SAML ni nini?
SAML huruhusu mashirika au mifumo miwili kubadilishana taarifa za uthibitishaji bila kushiriki nenosiri la programu ya mtumiaji. Inaanzisha uhusiano wa uaminifu kati ya:
- An mtoa huduma za kitambulisho (IdP) ambayo inathibitisha mtumiaji
- Mtoa huduma (SP) anayeendesha programu ambayo mtumiaji anataka kufikia
IdP hutoa hati ya XML inayoitwa dai la SAML. Dai hilo linaweza kumtambua mtumiaji, kuelezea jinsi au wakati uthibitishaji ulitokea, na kubeba sifa kama vile anwani ya barua pepe, idara, au uanachama wa kikundi. SP hutegemea dai hilo tu baada ya kuangalia kwamba lilitoka kwa IdP inayoaminika na ni halali kwa jaribio hilo la programu na kuingia.
Mpangilio huu ni aina ya shirikisho la utambulisho: programu hukabidhi uthibitishaji kwa mamlaka ya utambulisho wa nje. Inaweza kuwapa watumiaji ufikiaji wa programu nyingi baada ya kuingia kupitia IdP, ingawa kila programu bado huunda na kudhibiti kipindi chake.
SAML 2.0 ndiyo toleo linalotumika kwa kivinjari SSO mtiririko ulioelezwa hapa. SAML inaweza kuonyesha utambulisho na uthibitisho taarifa, lakini haifafanui mfumo wa ruhusa ya programu-tumizi kwa wote.
Ni nani na ni nini kinachoshiriki katika kuingia kwa SAML?
Mtumiaji, kivinjari, mtoa huduma za utambulisho, na mtoa huduma
Washiriki wanne ni muhimu kwa kuingia kwenye kivinjari cha SAML:
- Mtumiaji: Mtu anayejaribu kufungua programu.
- Kivinjari: Kiunganishi kinachobeba maombi na majibu ya SAML kati ya IdP na SP. Kivinjari kwa kawaida husafirisha ujumbe kupitia uelekezaji na uwasilishaji wa fomu.
- Mtoaji wa utambulisho: Mfumo unaomthibitisha mtumiaji. Huenda ukaangalia nenosiri, cheti, ufunguo wa usalama, au jambo lingine, au kutambua kipindi cha IdP kilichopo.
- Mtoa huduma: Programu inayotumia matokeo ya SAML. Baada ya kuithibitisha, SP huamua kama itaunda kipindi cha programu na kile ambacho mtumiaji anaweza kufikia.
Kwa kawaida IdP haitumii nenosiri la mtumiaji kwa SP. Badala yake, hutuma taarifa iliyosainiwa ambayo SP inaweza kuthibitisha chini ya uhusiano wao wa uaminifu uliowekwa awali.
Kipindi cha ombi la uidhinishaji, majibu, uthibitisho, na maombi
Mabaki kadhaa yanayohusiana yanaonekana wakati wa mchakato wa kuingia:
- Ombi la Uidhinishaji: Ujumbe kutoka kwa SP unaouliza IdP kuthibitisha mtumiaji. Unaweza kujumuisha utambulisho wa SP, eneo la kurudisha, na muktadha wa uthibitishaji ulioombwa.
- Jibu la SAML: Jibu la itifaki la IdP kwa SP. Linaripoti kufanikiwa au kutofaulu na, kwa kuingia kwa mafanikio, kwa kawaida huwa na madai.
- Madai ya SAML: Taarifa ya muda mfupi iliyotolewa na IdP kuhusu mtumiaji. Inaweza kuwa na taarifa ya uthibitishaji, sifa, na vikwazo vinavyoelezea wapi na wakati inaweza kukubaliwa.
- Kipindi cha maombi: Kipindi cha SP kilichoingia, mara nyingi huwakilishwa na kidakuzi salama cha programu. Kiko tofauti na madai na kutoka kwa kipindi cha mtumiaji kwenye IdP.
Madai ya SAML hayakusudiwi kutumika kama kipindi cha kudumu cha programu. SP huithibitisha, huitumia, na kisha hutumia vidhibiti vyake vya kipindi.
Kuingia kwa SAML moja hufanyaje kazi?
Jinsi SAML SSO iliyoanzishwa na SP inavyofanya kazi
Katika SSO iliyoanzishwa na mtoa huduma, mtumiaji huanza kwenye programu:
- Mtumiaji anafungua programu. SP haipati kipindi halali cha programu ya ndani.
- SP huunda AuthnRequest. Huelekeza kivinjari kwenye IdP, kwa kawaida kwa kutumia uunganishaji wa HTTP-Redirect.
- IdP huthibitisha mtumiaji. IdP inaweza kuomba vitambulisho na uthibitishaji wa multifactor, au inaweza kutambua kipindi cha IdP kilichopo.
- IdP huunda jibu la SAML. Jibu kwa kawaida huwa na dai linalomtambulisha mtumiaji na kuelezea tukio la uthibitishaji.
- Kivinjari huwasilisha jibu kwa SP. Hii hutokea mara nyingi kupitia fomu ya HTML inayotumwa kiotomatiki kwa URL ya Huduma ya Watumiaji ya Uthibitisho (ACS) ya SP.
- SP huthibitisha majibu na madai. Huangalia sahihi inayohitajika, uhusiano uliowekwa wa uaminifu, hadhira inayokusudiwa na mahali pa mwisho, kipindi cha uhalali, na uhusiano wa ombi.
- SP huunda kipindi cha programu. Mtumiaji huelekezwa kwenye rasilimali iliyoombwa, kulingana na akaunti ya programu na sheria za uidhinishaji.
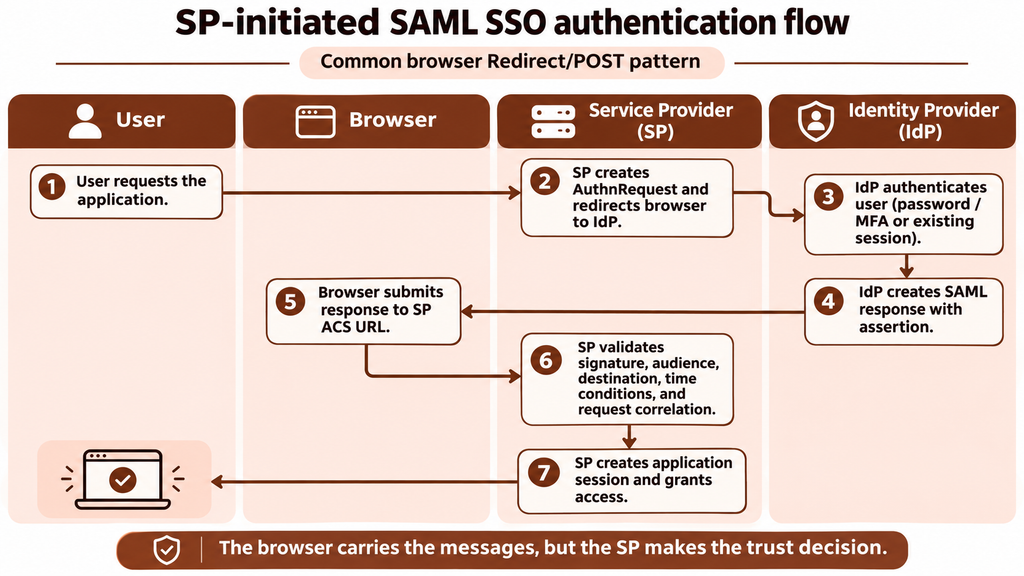
Kivinjari husafirisha jumbe, lakini uamuzi wa uaminifu ni wa SP. Muhtasari wa kiufundi wa OASIS SAML inaelezea uhusiano huu kati ya IdP inayothibitisha na SP inayotegemea.
Jinsi SAML SSO iliyoanzishwa na IdP inavyofanya kazi
Katika mtiririko unaoanzishwa na mtoa huduma wa utambulisho, mtumiaji huanza kutoka kwenye lango la IdP au orodha ya programu. IdP hutuma kivinjari kwenye SP na jibu la SAML lisiloombwa; SP haikutuma AuthnRequest kwanza.
Kwa sababu hakuna ombi la awali, jibu lisiloombwa kwa ujumla halina kitambulisho cha ombi ili SP ilingane kupitia InResponseTo. SP lazima iunge mkono kwa uwazi SSO iliyoanzishwa na IdP na bado ithibitishe sahihi, mtoaji, hadhira, mahali pa kufikiwa, mpokeaji, na vikwazo vya muda. Haipaswi kuchukulia ukosefu wa uhusiano wa ombi kama ruhusa ya kuruka ukaguzi uliobaki.
Kuingia kwa SP-initiated hutoa muktadha thabiti wa ombi na mara nyingi ni rahisi kuoanisha na lengo la mtumiaji. Kuingia kwa IdP-initiated bado kunaweza kuwa muhimu kwa milango ya programu, lakini inapaswa kuwezeshwa tu wakati SP inasaidia muundo kwa usalama. Tofauti imefafanuliwa katika Wasifu wa Kivinjari cha Wavuti cha SAML 2.0 SSO.
Madai ya SAML yanathibitishwaje?
Saini, mtoaji, hadhira, mahali pa kwenda, na masharti ya wakati
Kupokea XML iliyotengenezwa vizuri haitoshi. SP lazima ilinganishe jibu na madai na uaminifu wake uliowekwa awali na muktadha wa kuingia.
Ukaguzi muhimu ni pamoja na:
- Saini na ufunguo wa kusaini: Thibitisha jibu linalohitajika au sahihi ya uthibitisho kwa kutumia cheti cha IdP kinachoaminika. Utekelezaji lazima pia ujilinde dhidi ya ufungashaji wa sahihi wa XML na mashambulizi yanayohusiana ya uchanganuzi.
- Mtoaji: Thibitisha kwamba dai hilo linatambua huluki inayotarajiwa ya IdP.
- Audience: Thibitisha kwamba dai lilitolewa kwa ajili ya SP hii, kwa kawaida kwa kulinganisha hadhira na Kitambulisho cha huluki cha SP.
- Mahali na mpokeaji: Thibitisha kwamba jibu na kauli ya mtoa majibu inalenga mwisho unaotarajiwa wa ACS.
- Masharti ya muda: Tekeleza vikwazo vya NotBefore na NotOnOrAfter, kwa posho inayodhibitiwa tu kwa tofauti za saa.
- Uwiano wa ombi: Kwa kuingia kwa SP, thibitisha kwamba InResponseTo inalingana na ombi lililosalia na ukatae majibu yasiyotarajiwa au yaliyorudiwa.
- Hali na uthibitisho wa mada: Kubali jibu lililofanikiwa pekee ambalo mbinu na data ya uthibitisho wa mada hiyo inakidhi matarajio ya SP.
Uaminifu kwa kawaida huanzishwa kwa kubadilisha metadata ya SAML au kusanidi thamani sawa kupitia mchakato wa utawala uliolindwa. Metadata inaweza kuwasiliana na vitambulisho vya huluki, sehemu za mwisho, vifungo, na vyeti, lakini wasimamizi bado wanahitaji taratibu za kuthibitisha mabadiliko na kuzungusha vyeti.
Sehemu za mwisho za SAML zinapaswa kutumia TLS, na SP lazima itumie XML iliyopitiwa na usalama na utekelezaji wa uthibitishaji wa sahihi. Karatasi ya Udanganyifu ya Usalama ya OWASP SAML hutoa mwongozo unaolenga utekelezaji kwa ajili ya ukaguzi huu.
Kile ambacho uthibitishaji wa SAML hauamui kuhusu ruhusa za programu
Madai halali hujibu swali la uthibitishaji: je, SP inaweza kuamini taarifa ya IdP kuhusu mtumiaji huyu? Haiamui kiotomatiki kile ambacho mtumiaji anaweza kufanya ndani ya programu.
Madai yanaweza kuwa na sifa za kikundi, idara, jukumu, au haki. SP inaweza kuoanisha maadili hayo na majukumu ya ndani, lakini yake mwenyewe idhini sera huamua kama thamani inatoa ufikiaji. Sifa hiyo hiyo ya kundi inaweza kutoa ruhusa tofauti katika programu tofauti.
Hali ya akaunti pia ni muhimu. SP inaweza kumkataa mtumiaji aliyethibitishwa kwa usahihi kwa sababu akaunti inayolingana imezimwa, haina leseni, haipo, au haijapewa programu.
Shirika linapaswa kutumia SAML lini?
Faida na mapungufu kwa programu za wavuti za wafanyakazi
SAML inafaa sana wakati shirika linahitaji uthibitishaji wa kati kwa programu za wavuti za biashara ambazo tayari zinaunga mkono SAML 2.0. Mifano ya kawaida ni pamoja na koni za usimamizi wa SaaS na programu za ndani zinazotegemea kivinjari.
Faida zake za vitendo ni pamoja na:
- Watumiaji huthibitisha kupitia IdP ya shirika badala ya kudumisha nenosiri tofauti kwa kila programu.
- Shirika linaweza kutumia vidhibiti vya uthibitishaji vya kati, ikiwa ni pamoja na sera za uthibitishaji wa vipengele vingi za IdP.
- Programu zinaweza kupokea vitambulisho vya mtumiaji vinavyoendana na sifa zilizoidhinishwa.
- SAML ina usaidizi mpana katika programu za wavuti za biashara zilizoanzishwa na majukwaa ya utambulisho.
SAML pia huleta gharama za uendeshaji. Ujumbe wa XML na usindikaji wa sahihi ni ngumu, ujumuishaji unaweza kuwa nyeti kwa URL na vitambulisho halisi, na vyeti vya kusaini vinahitaji usimamizi wa mzunguko wa maisha. Muundo wake unaolenga kivinjari mara nyingi si wa kawaida kwa kuingia kwa simu ya mkononi na idhini ya API kuliko itifaki mpya zinazotegemea tokeni.
Chaguo sahihi bado linategemea kile ambacho programu inakiunga mkono. Kubadilisha muunganisho thabiti wa SAML na itifaki nyingine kwa sababu tu ni mpya kunaweza kutoa thamani ndogo ya vitendo.
SAML dhidi ya OpenID Connect dhidi ya OAuth
SAML, OpenID Unganisha, na OAuth kutatua matatizo yanayohusiana lakini tofauti:
| Mahitaji ya | Chaguo la kawaida la itifaki | Nini hutoa |
|---|---|---|
| Kivinjari cha biashara cha SSO kwa SaaS iliyopo au programu ya ndani ya wavuti | SAML 2.0 | Uthibitishaji wa Shirikisho kupitia madai ya XML |
| Ingia kwa programu za kisasa za wavuti, ukurasa mmoja, asilia, au simu | OpenID Connect (OIDC) | Safu ya uthibitishaji iliyojengwa kwenye OAuth 2.0, ikijumuisha Tokeni za Kitambulisho na madai ya utambulisho |
| Ufikiaji uliokabidhiwa kwa API au rasilimali iliyolindwa | Hati 2.0 | Tokeni za ufikiaji zinazowakilisha idhini iliyokabidhiwa |
OpenID Unganisha huweka uthibitishaji sawa juu ya OAuth 2.0. OAuth 2.0 kimsingi ni mfumo wa uidhinishaji; yenyewe, haifafanui matokeo ya kawaida ya uthibitishaji wa mtumiaji sawa na Tokeni ya Kitambulisho cha OIDC au uthibitisho wa SAML.
Hizi ni miongozo ya usanifu badala ya sheria kamili za jukwaa. Usaidizi wa programu, aina ya mteja, mahitaji ya usalama, na miundombinu iliyopo ya utambulisho inapaswa kuongoza uamuzi. Kwa ulinganisho wa kina, chunguza yetu SAML dhidi ya OIDC na SAML dhidi ya OAuth mwongozo.
Unapaswa kuangalia nini unaposanidi SAML SSO?
Metadata ya kubadilishana, vitambulisho vya huluki, URL ya ACS, na cheti cha kusaini
Kabla ya kuwezesha SAML kwa watumiaji, linganisha thamani za usanidi wa IdP na SP kwa uangalifu:
- Vitambulisho vya Huluki: Thibitisha vitambulisho halisi vya IdP na SP. Kitambulisho cha huluki ni kitambulisho, hata kama kinafanana na URL; si lazima kiwe mahali pa kivinjari.
- AC URL: Ingiza sehemu sahihi ya mwisho ambapo SP inakubali majibu ya SAML. Angalia mahitaji ya mpango, jina la mwenyeji, njia, mlango, na msuguano wa nyuma.
- URL ya SSO: Sanidi sehemu ya mwisho ya IdP ambayo SP hutuma maombi ya uthibitishaji.
- Cheti cha kusaini: Sakinisha cheti sahihi cha uthibitishaji wa IdP kwenye SP na uandike jinsi mzunguko wa cheti utakavyofanya kazi.
- Matarajio ya kusaini: Amua kama SP inahitaji jibu, uthibitisho, au vyote viwili kutiwa sahihi.
- Vifungo: Thibitisha ufungashaji unaotarajiwa kwa maombi na majibu, kama vile HTTP-Redirect au HTTP-POST.
- mazingira: Weka vitambulisho vya huluki vya majaribio na uzalishaji, URL za ACS, na vyeti tofauti.
- Thamani za Kuondoka: Sanidi Kuondoka Mara Moja tu ikiwa mifumo yote miwili inasaidia wasifu uliokusudiwa na tabia ya kipindi.
Usidhani kwamba kuingiza metadata huondoa hitaji la kukagua thamani hizi. Metadata lazima itoke kwenye chanzo kilichothibitishwa, na wasimamizi wanapaswa kuelewa jinsi masasisho na uhamishaji wa cheti unavyoshughulikiwa.
Weka ramani ya kitambulisho cha mtumiaji na sifa zake, kisha jaribu kuingia
Chagua kitambulisho ambacho programu itatumia ili kulinganisha dai na akaunti. Kulingana na SP, hii inaweza kuwa Kitambulisho cha Jina, anwani ya barua pepe, jina la mtumiaji, au kitambulisho thabiti cha ndani. Programu inapoiunga mkono, kitambulisho thabiti kinaweza kufanya ulinganishaji wa akaunti kuwa wa kuaminika zaidi kuliko thamani kama vile anwani ya barua pepe ambayo inaweza kubadilika. Thibitisha jinsi SP inavyoshughulikia mabadiliko ya kitambulisho kabla ya kupelekwa.
Kisha thibitisha:
- Umbizo la Kitambulisho cha Jina na thamani inayotarajiwa na SP
- Majina ya sifa zinazohitajika, miundo, na herufi kubwa
- Ramani za kikundi kwa jukumu, ikiwa programu inaziunga mkono
- Ikiwa akaunti lazima iwepo tayari au inaweza kufunguliwa kwa wakati unaofaa
- Ikiwa uthibitishaji wa vipengele vingi vya IdP hufanya kazi kama ilivyokusudiwa
- Ni nini hutokea mtumiaji anapozimwa au kutopewa mgawo
Jaribu na mtumiaji wa kawaida kabla ya kutekeleza SAML katika shirika lote. Weka njia ya msimamizi wa kioo kilichoandikwa ambayo haitegemei muunganisho mpya, ambapo programu inaunga mkono moja. Pia jaribu uhamishaji wa cheti na urejeshaji wa hitilafu badala ya kusubiri cheti cha uzalishaji kiishe muda wake.
Unawezaje kutatua tatizo la kuingia kwa SAML lililoshindwa?
Kabla ya kutatua tatizo la kuingia kwa SAML bila mafanikio, tambua kama tatizo linatokea wakati wa uthibitishaji wa IdP, uthibitishaji wa majibu ya SAML, au ufikiaji wa programu.
Anza na kumbukumbu kutoka IdP na SP. IdP inaweza kuonyesha kama uthibitishaji na utoaji wa majibu ulifanikiwa; SP inaweza kuonyesha kwa nini ilikataa jibu au ilikataa ufikiaji wa programu.
| Dalili | Hundi za kufanya |
|---|---|
| Saini batili au cheti kisichoaminika | Thibitisha kuwa SP ina cheti sahihi cha IdP, kipengele cha ujumbe kinachotarajiwa kimesainiwa, na cheti hakijaisha muda wake au kuzungushwa bila kutarajia. |
| Uthibitishaji wa hadhira umeshindwa | Linganisha hadhira ya madai na Kitambulisho cha huluki ya SP, ikijumuisha herufi kubwa, mpango, njia, na herufi zinazofuata. |
| Ulinganifu wa mahali au mpokeaji | Linganisha sehemu ya majibu na mpokeaji wa mada na URL halisi ya ACS inayopokea ujumbe. Angalia URL za majaribio dhidi ya uzalishaji. |
| Mtumiaji hajapatikana | Kagua thamani na umbizo la NameID. Thibitisha kwamba programu inailinganisha na sehemu ya akaunti ya ndani inayokusudiwa. |
| Sifa inayohitajika haipo | Angalia ulinganisho wa sifa za IdP, jina halisi la sifa, umbizo la thamani, na kama mtumiaji wa jaribio ana thamani chanzo. |
| Uthibitisho umeisha muda wake au bado haujakamilika | Sawazisha saa za mfumo na kagua NotBefore na NotOnOrAfter. Epuka kuficha mkondo mkubwa wa muda kwa kuruhusu dirisha kubwa la saa kukatika. |
| Hitilafu ya InResponseTo au ombi-uwiano | Thibitisha kwamba jibu linalingana na ombi la SP linalotumika na kwamba proksi, majaribio ya kivinjari tena, au uwasilishaji unaorudiwa hauvurugi mtiririko. |
| SAML inafanikiwa lakini ufikiaji umekataliwa | Kagua hali ya akaunti, ugawaji wa maombi, leseni, na uundaji wa majukumu ya ndani au upangaji wa kikundi. Hili kwa kawaida huwa ni tatizo la uidhinishaji au mzunguko wa maisha ya akaunti badala ya uthibitishaji ulioshindwa. |
| Kuingia mara kwa mara hurejea kwenye IdP | Angalia kama SP imefanikiwa kuunda na kuhifadhi kidakuzi chake cha kipindi, ikijumuisha kikoa cha vidakuzi, SameSite, usafiri salama, na vikwazo vya kivinjari. |
Majibu ya SAML yanaweza kuwa na data ya kibinafsi na madai ya mtoa huduma ambayo ni nyeti wakati ni halali. Epuka kubandika majibu kamili kwenye tiketi zisizolindwa, zana za gumzo, au vipodozi vya umma. Ikiwa ukaguzi wa ujumbe ni muhimu, tumia mchakato wa uchunguzi ulioidhinishwa na urekebishe thamani nyeti kabla ya kuzishiriki.
Rahisisha uthibitishaji wa biashara kwa kutumia SAML SSO
SAML inabaki kuwa kiwango kilichowekwa cha kuwezesha kuingia mara moja katika programu za biashara. Kwa kuruhusu watoa huduma za utambulisho wanaoaminika kuthibitisha watumiaji, husaidia mashirika kuweka uthibitishaji katika sehemu moja huku yakiwaachia watoa huduma binafsi maamuzi ya ufikiaji wa programu mahususi. Utekelezaji uliofanikiwa unategemea usanidi sahihi wa uhusiano wa uaminifu, kuthibitisha madai, kusimamia vyeti, na kupima mtiririko wa uthibitishaji. Suluhisho kama vile Scalefusion OneIdP huunga mkono SSO inayotegemea SAML kwa programu zinazoendana, na kusaidia timu za TEHAMA kuweka kanuni hizi katika vitendo.
kuchunguza Scalefusion OneIdP
Maswali Yanayoulizwa Mara Kwa Mara
1. SAML inawakilisha nini, na je, SAML 2.0 ndiyo toleo la sasa?
SAML inawakilisha Lugha ya Uwekaji Alama wa Usalama. SAML 2.0 ni toleo la sasa la vipimo vya OASIS linalotumika kwa mtiririko wa kivinjari cha SSO unaojadiliwa katika makala haya, pamoja na makosa yake yaliyochapishwa.
2. Je, SAML SSO huunda akaunti ya mtumiaji katika programu?
Sio yenyewe. SAML huthibitisha mtumiaji na inaweza kutoa sifa za utambulisho. Programu inaweza kuhitaji akaunti iliyopo awali, kuunda moja kupitia utoaji wa wakati unaofaa, au kupokea akaunti kupitia mchakato tofauti wa utoaji.
3. Je, kusaini uthibitisho wa SAML kunaficha yaliyomo ndani yake?
Hapana. Saini inaruhusu SP kuthibitisha uadilifu wa dai na saini; haifichi yaliyomo. Usimbaji fiche ni ulinzi tofauti ambao lazima usanidiwe na kuungwa mkono na IdP na SP. HTTPS/TLS hulinda usafirishaji kutoka kivinjari hadi mwisho wakati wa usafirishaji; haisimbaji fiche maudhui ya dai mara tu yanapopokelewa au kufichuliwa vinginevyo kwenye mwisho.
4. Je, kujiondoa katika ombi moja la SAML kunakuondoa katika kila ombi?
Sio lazima. Kuondoka kwa kawaida humaliza kipindi cha programu hiyo pekee. Kipindi cha IdP na vipindi katika programu zingine vinaweza kubaki vikifanya kazi isipokuwa IdP na SP zinazoshiriki ziunge mkono na kukamilisha kwa mafanikio Kuondoka kwa SAML Moja kwa Uratibu.

