

En identitetsmäklare är en mellanhand i en federerad inloggningsprocess. Den validerar identitetsinformation från en uppströms identitetsleverantör (IdP) och utfärdar en ny assertion eller token som en nedströmsapplikation kan lita på.
Den här metoden blir användbar när organisationer måste ansluta flera identitetsleverantörer och applikationer med olika federationskrav. Istället för att konfigurera varje relation separat kan IT-team använda en broker för att hantera förtroenderelationer, identitetsmappningar och autentiseringsroutning som stöds.
Brokern fungerar som en förlitande part gentemot den uppströms IdP:n och som en identitetsleverantör gentemot applikationen. Den blir dock också ett kritiskt säkerhets- och tillgänglighetsberoende. Om direkt federation redan uppfyller kravet kan det skapa onödig komplexitet att lägga till en broker.
Key Takeaways
- En identitetsmäklare är en federationsmellanhand som validerar identitetsinformation från en uppströms identitetsleverantör (IdP) och utfärdar en betrodd assertion eller token till en nedströmsapplikation.
- Identitetsmäklare förenkla federation genom att centralisera förtroenderelationer, mappa identitetsanspråk och stödja protokollöversättning där det är möjligt.
- Använd en identitetsmäklare när flera IdP:er, inkompatibla federationskrav eller komplexa integrationer gör det svårt att hantera direkt federation.
- Direkt federation är att föredra när applikationer och IdP:er är kompatibla och en mellanhand skulle öka onödig komplexitet.
- Säkerhet är avgörande: Identitetsmäklare kräver starkt nyckelskydd, tokenvalidering, åtkomstkontroller, övervakning och tillgänglighetsplanering.
Vad är en identitetsmäklare?
En identitetsmäklare sitter mellan en eller flera identitetsleverantörer och de applikationer som är beroende av dem. Istället för att varje applikation upprätthåller en separat federationsrelation med varje IdP, kan applikationer lita på mäklaren medan mäklaren upprätthåller relationer uppströms.
Under inloggningen kan en mäklare:
- Validera en påstående eller token från en uppströms IdP.
- Återutfärda identitetsinformation i ett format som programmet accepterar.
- Översätt mellan stödda federationsprotokoll, format eller scheman.
- Konvertera inkommande attribut till konsekventa nedströms anspråk.
- Tillämpa regler för attributfrisläppning.
- Dirigera användare till olika IdP:er baserat på organisation, domän eller policy.
Inte alla mäklare översätter protokoll. Vissa använder samma protokoll på båda sidor men tillhandahåller normalisering av anspråk, routing eller centraliserad förtroendehantering.
Identitetsmäklare kontra IAM-anslutningsmäklare
Identitetsmäklare är en runtime-federationsfunktion. Mäklaren deltar direkt i en live-inloggning och skapar den assertion eller token som förbrukas av applikationen.
”IAM-anslutning” är mindre exakt. Beroende på produkten kan en anslutning synkronisera katalogposter, etablera konton, fråga ett API eller ansluta till en katalog som LDAPDessa aktiviteter kan stödja identitetshantering utan att delta i en interaktiv autentiseringstransaktion.
En enda plattform för identitets- och åtkomsthantering kan inkludera brokers och kopplingar. Den operativa skillnaden är att en broker finns i inloggningsförtroendevägen, medan en synkroniserings- eller provisioneringskoppling främst flyttar identitets- och livscykeldata.
Hur fungerar mäklarinloggning?
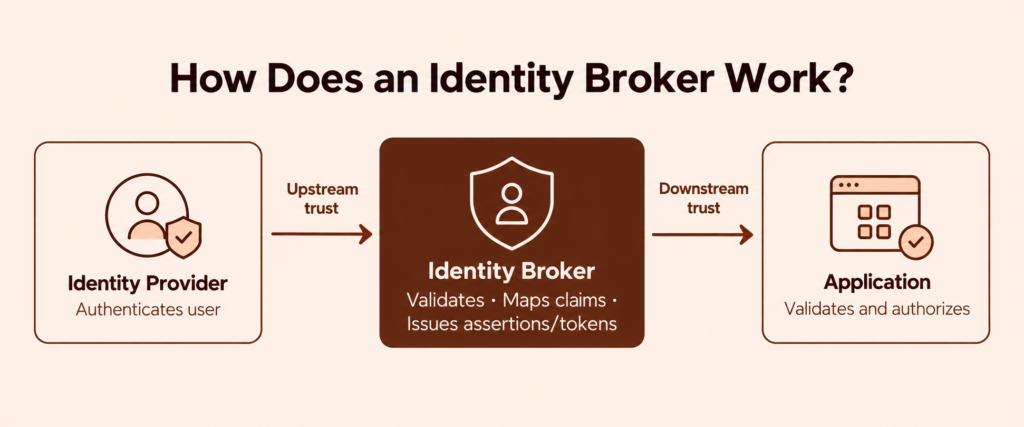
En typisk mäklarinloggning följer denna sekvens:
- En användare öppnar en applikation.
- Applikationen omdirigerar webbläsaren till identitetsmäklaren.
- Mäklaren väljer en uppströms IdP eller ber användaren att välja en.
- Den uppströms IdP:n autentiserar användaren med sina konfigurerade metoder.
- Den uppströms IdP:n returnerar ett protokollspecifikt svar till brokern. I ett SAML-flöde tar brokern emot och validerar ett SAML-svar och en SAML-intyg. OpenID Connect (OIDC) Auktoriseringskodsflöde, mäklaren tar emot en auktoriseringskod, utbyter den vid token-slutpunkten och validerar sedan ID-token.
- Mäklaren verifierar förväntad utfärdare, publik, signatur eller annat erforderligt skydd, giltighetstid och protokollspecifika kontroller.
- Mäklaren mappar uppströmsämnet och godkända attribut till nedströmskrav.
- Mäklaren skapar och skyddar en ny nedströms assertion eller token enligt kraven i det valda protokollet.
- Applikationen validerar det svar som utfärdats av brokern, skapar en session och tillämpar sina auktoriseringsregler.
Detta skapar två distinkta förtroendeförhållanden: en mellan den uppströms IdP:n och mäklaren, och en annan mellan mäklaren och applikationen. Ett giltigt uppströmssvar fråntar inte applikationen ansvaret att validera vad mäklaren utfärdar.
Vem autentiserar användaren, utfärdar tokens, mappar anspråk och beviljar åtkomst?
Parterna har separata ansvarsområden, även när en plattform utför flera roller:
- Uppströms identitetsleverantör: Autentiserar användaren och utfärdar det ursprungliga svaret.
- Identitetsmäklare: Validerar uppströmssvaret, mappar godkänd identitetsinformation och utfärdar vanligtvis nedströmskontrollen eller token.
- Applikation eller förlitande part: Validerar det svar som utfärdats av brokern och bestämmer vad användaren får göra i applikationen.
Brokern kan omvandla ett grupp-, roll- eller autentiseringskontextanspråk, men det bör inte behandlas som den slutgiltiga auktoriteten för varje programbehörighet. Programmet förblir ansvarigt för sin auktoriseringspolicy och för att avvisa intyg eller tokens som inte valideras.
När behöver man en identitetsmäklare istället för direkt federation?
En identitetsmäklare blir användbar när organisationer behöver ansluta flera identitetsleverantörer och applikationer, tillgodose olika federationskrav eller minska upprepade förtroendekonfigurationer.
Direkt federation är vanligtvis enklare när identitetsleverantör och applikationer stöder kompatibla protokoll, kommer överens om identifierare och anspråk och kan upprätthålla en säker förtroenderelation utan mellanhand.
Vanliga situationer där identitetsförmedling hjälper
- Fusioner och förvärv: Anställda från separata organisationer behöver tillgång till delade applikationer medan deras identitetsleverantörer förblir oberoende.
- Partneråtkomst: Externa användare autentiserar sig via olika identitetsleverantörer, men applikationer behöver en konsekvent federationsrelation.
- Protokollkompatibilitet: En identitetsleverantör och ett program kräver olika federationsprotokoll eller profiler som en stödd broker kan ansluta.
- Standardisering av påståenden: Applikationer behöver konsekventa identifierare, roller eller attribut från olika identitetskällor.
Det här är arkitektoniska användningsfall, inte skäl att driftsätta en broker automatiskt. När direkt federation är kompatibel och hanterbar introducerar det vanligtvis färre beroenden.
Identitetsmäklare kontra direkt federation
Följande jämförelse hjälper till att avgöra när direkt federation är tillräckligt och när det kan vara motiverat att införa en mäklare.
| Beslutsfaktor | Direkt federation är vanligtvis lämplig när | En mäklare kan vara berättigad när |
|---|---|---|
| Protokollkompatibilitet | IdP:n och applikationen stöder samma federationsprotokoll och profil | Slutpunkterna kräver olika protokoll, format eller anspråksscheman som stöds |
| Integrationsskala | Det finns få IdP-till-applikation-relationer | Många applikationer, affärsenheter eller partner-IdP:er skulle annars kräva upprepad punkt-till-punkt-konfiguration. |
| Anspråksdesign | Applikationer kan konsumera IdP:ns identifierare och attribut direkt | Applikationer kräver normaliserade ämnen, gruppnamn, roller eller autentiseringskontext |
| Förtroendehantering | Varje applikation kan hantera metadata, certifikat och nyckelrotation på ett säkert sätt. | En gemensam förtroendegräns minskar duplicerad konfiguration och operativt arbete |
| Policys | Applikationsspecifika kontroller är tillräckliga | Central routing, attributfrigöring eller federationspolicy krävs |
| Tillgänglighet | Att ta bort mellanhänder är en prioritet | Organisationen kan använda brokern som ett kritiskt inloggningsberoende |
Avvägningen är centralisering. En broker kan minska anslutningsspridning, men den kan också observera federationsaktivitet och utfärda betrodda nedströms-assertioner. Den behöver starka administrativa kontroller, övervakning, nyckelskydd och återställningsplanering; centralisering är inte automatiskt säkrare.
Nyckelavhämtning: Använd en identitetsmäklare när flera IdP:er, inkompatibla federationskrav eller upprepade förtroendekonfigurationer skapar ett betydande integrationsproblem. Föredra direkt federation när befintliga system är kompatibla och att lägga till en mäklare skulle skapa komplexitet utan tydlig fördel.
Hur väljer man protokoll och mappar identitetsanspråk?
Protokollvalet bör följa IdP:ns, brokerns och applikationens funktioner. Behandla inte SAML, OIDC, OAuth och LDAP som utbytbara tekniker.
Var SAML, OpenID Connect, OAuth och LDAP passar in
- Security Assertion Markup Language (SAML)Ett XML-baserat federationsramverk som vanligtvis används för enkel inloggning i webbläsare mellan en IdP och en tjänsteleverantör. SAML definierar påståenden, metadata, identifierare, bindningar och förtroendeförhållanden. Se OASIS SAML 2.0 Teknisk översikt.
- OpenID Connect (OIDC): Ett autentiseringsprotokoll byggt på OAuth 2.0. Det tillhandahåller en ID-token som innehåller anspråk om användaren och autentiseringshändelsen, och kan hämta ytterligare anspråk via UserInfo-slutpunkten. Klienter måste validera ID-tokens enligt anvisningarna i OpenID Connect Core.
- OAuth 2.0: Ett auktoriseringsramverk som används för att bevilja begränsad åtkomst till skyddade resurser. OAuth Enbart en åtkomsttoken bör inte betraktas som bevis på att en applikation autentiserat en användare; OIDC tillhandahåller autentiseringslagret för det användningsfallet.
- Lightweight Directory Access Protocol (LDAP): Ett katalogåtkomstprotokoll med autentisering och transportsäkerhetsmekanismer som bindningsoperationer, SASL och TLS. LDAP kan stödja katalogsökning eller validering av autentiseringsuppgifter, men det är inte ett webbläsarfederationsprotokoll som motsvarar SAML eller OIDC. Se RFC 4513.
Innan du väljer en mäklare, bekräfta exakt vilka profiler och flöden som stöds på båda sidor. Breda påståenden om "SAML-stöd" eller "OIDC-stöd" etablerar inte kompatibilitet med varje bindning, signeringsalternativ, anspråksformat eller applikationsbeteende.
Kontrollera identifierare, grupper och attribut innan de skickas till applikationer
Kontolänkning bör börja med en varaktig ämnesidentifierare. Där protokollet och applikationen tillåter det, använd kombinationen av den utfärdande myndigheten och dess ämnesidentifierare. Anta inte att en e-postadress, ett användarnamn eller ett visningsnamn aldrig kommer att bytas namn eller tilldelas om.
När kontoidentiteten är stabil, mappa endast det som applikationen behöver:
- Definiera den auktoritativa källan för varje roll, grupp och berättigande.
- Ange om jämförelser är skiftlägeskänsliga.
- Normalisera namn och format medvetet snarare än att förlita sig på implicit konvertering.
- Testa hur programmet hanterar saknade, tomma, duplicerade eller oväntade värden.
- Testa användare med många gruppmedlemskap för att identifiera produktspecifik storlek eller utelämnande beteende.
- Dokumentera om ett befintligt konto kan länkas automatiskt eller kräver administrativt godkännande.
- Undvik att släppa profil- eller organisationsattribut som applikationen inte kräver.
Anspråkstransformation måste bevara betydelsen. En uppströms grupp med namnet Ekonomi bör till exempel inte bli en administratörsroll på grund av en bred eller tvetydig mappningsregel.
Vad bör du konfigurera innan du ansluter en identitetsmäklare?
Behandla uppströms- och nedströmsanslutningar som separata säkerhetskonfigurationer. Dokumentera och verifiera följande för varje sida:
- Den exakta utfärdar- eller enhetsidentifieraren.
- Omdirigera URI:er eller SAML Assertion Consumer Service (ACS)-URL:er.
- Registrerade målgrupper och mottagarvärden.
- Signerings-, verifierings-, krypterings- och dekrypteringsnycklar.
- Metadata- eller identifieringsslutpunkter.
- Godkända algoritmer och protokollflöden.
- Livslängder för påståenden eller tokens och tillåten klockförskjutning.
- Krav för autentiseringskontext, där så är tillämpligt.
- Certifikat- och nyckelrotationsförfaranden.
- Utloggning och sessionsbeteende.
Konfigurera förtroende mellan brokern, identitetsleverantörer och applikationer
Brokern måste verifiera uppströms IdP, och applikationen måste oberoende verifiera brokern. Registrera vilken enhet som äger varje förtroenderelation, vilka nycklar som är aktiva och hur metadata och certifikat uppdateras.
Lita inte på en lyckad administratörsinloggning som bevis på att förtroendet är korrekt konfigurerat. Testa de förväntade valideringsfelen samt den lyckade vägen.
Testa tokenvalidering, sessioner och misslyckade inloggningar
Använd en testmatris som inkluderar:
- En vanlig inloggning av en befintlig användare.
- Första inloggningen av en ny användare.
- Ett inaktiverat eller borttaget upstream-konto.
- Borttagning av en obligatorisk grupp eller roll.
- Saknade och felaktigt utformade anspråk.
- En utgången eller ännu inte giltig påstående eller token.
- Fel publik eller mottagare.
- En ogiltig signatur eller okänd signeringsnyckel.
- Upstream- och mäklarnyckelöverföring.
- En otillgänglig uppströms IdP.
- En otillgänglig mäklare.
Definiera det förväntade resultatet för varje test. Bestäm särskilt om åtkomst nekas omedelbart efter ett konto- eller gruppbyte eller först efter att en befintlig applikationssession har löpt ut.
Vilka säkerhets- och tillgänglighetsrisker bör du bedöma?
Eftersom en broker kan utfärda betrodda nedströms-intyg och observera federationsaktivitet, behandla den som ett högvärdigt säkerhets- och tillgänglighetsberoende. NIST SP 800-63C-4 adresserar kontroller inklusive validering av påståenden, publikbegränsning, uppspelningsskydd, nyckellagring och nyckelrotation.
Säkerhetsåtgärder bör omfatta:
- Säker lagring och kontrollerad användning av signerings- och dekrypteringsnycklar.
- Autentiserad nyckelrotation med en testad överlappnings- och återställningsprocess.
- Strikt validering av utfärdare, signatur, målgrupp, mottagare och giltighetstid.
- Replayskydd och validering av tillstånd eller nonce där protokollet använder dem.
- Exakt registrering av omdirigerings- och återuppringningsplatser.
- Minimal frisättning av identitetsattribut.
- Åtkomst med lägst behörighet för mäklaradministratörer.
- Flerfaktorsautentisering för privilegierad administration.
- Loggar som kopplar samman uppströms- och nedströmshändelser via korrelationsidentifierare.
- Övervakning av valideringsfel, konfigurationsändringar och onormal utfärdandeaktivitet.
Skydda signeringsnycklar och begränsa åtkomst till identitetsattribut
En komprometterad signeringsnyckel eller ett privilegierat brokerkonto kan påverka alla program som litar på brokern. Begränsa åtkomst till nyckelhanteringsfunktioner och administrativ konfiguration och frigör endast de attribut som krävs av varje nedströms program.
Planera för avbrott i mäklartjänster och ändringar hos uppströmsleverantörer
Tillgänglighetsplanering måste skilja på befintliga sessioner från nya inloggningar. Ett avbrott i en broker kan blockera ny autentisering utan att omedelbart avsluta sessioner som underhålls av nedströmsapplikationer. Resultatet beror på sessionens längd, assertion- eller tokenlivslängd, uppdateringsbeteende och applikationsspecifika kontroller.
Dokumentera förväntat beteende vid uppströms IdP-fel, broker-fel, nätverksisolering, planerat underhåll, certifikatutgång och ändringar i leverantörsmetadata. Återställningsprocedurer bör återställa konfiguration och nycklar utan att av misstag skapa ett nytt namnområde för utfärdare eller ämne.
Varför misslyckas en mäklarinloggning?
Börja med att identifiera vilket hopp som misslyckades: applikation till broker, broker till uppströms IdP, uppströms IdP tillbaka till broker eller broker tillbaka till applikation. En webbläsarfelsida visar ofta var processen stoppades, inte vilken komponent som orsakade det ursprungliga problemet.
Kontrollera omdirigeringar, protokollinställningar, tokengiltighet och anspråksmappningar
Använd denna diagnostiska ordning:
- Registrera tidsstämpeln, berörd användare, applikation, uppströms IdP och tillgängliga korrelations-ID:n.
- Bekräfta att webbläsaren nådde de förväntade slutpunkterna utan en omdirigeringsslinga.
- Jämför konfigurerade omdirigerings-URI:er eller ACS-URL:er med den faktiska begäran och svaret.
- Verifiera utfärdar-, enhets-ID, målgrupp-, mottagare- och klientidentifierare tecken för tecken.
- Kontrollera signaturen och bekräfta att mottagaren har den aktiva verifieringsnyckeln.
- Kontrollera utgångsdatum, inte-före-tid och klocksynkronisering.
- För OIDC-flöden, validera tillstånds- och nonce-hantering där så är tillämpligt, och bekräfta att utbytet av auktoriseringskod lyckas när det flödet används.
- Jämför de inkommande identitetsanspråken med mäklarens utgående anspråksuppsättning.
- Bekräfta att ämnet länkar till det avsedda applikationskontot.
- Verifiera kontostatus, obligatoriska grupper och auktoriseringsregler på programsidan.
- Upprepa sökvägen med en kontrollerad testanvändare och samla in loggar från varje komponent.
Om autentiseringen lyckas vid den uppströms IdP:n men programmet nekar åtkomst, fokusera på Brokerns validerings- och mappningsloggar och sedan programmets tokenvaliderings- och auktoriseringsloggar. Om Brokern aldrig får ett giltigt uppströmssvar, undersök den uppströms förtroendekonfigurationen innan du ändrar nedströmsanspråk.
Hur stöder Scalefusion OneIdP SAML-identitetsfederation?
Organisationer kan behöva behålla en befintlig SAML-identitetsleverantör samtidigt som de kontrollerar åtkomst till affärsapplikationer som stöds från hanterade enheter.
Scalefusion OneIdP stöder konfiguration av en extern SAML 2.0-identitetsleverantör som autentiseringskälla. Administratörer kan också konfigurera SSO för SAML-aktiverade applikationer som stöds och tillämpa åtkomstvillkor för hanterade enheter, i enlighet med de dokumenterade förutsättningarna.
Detta ger en relevant implementeringsväg för organisationer som utvärderar SAML-identitetsfederation. Det bör inte tolkas som universell protokollöversättning eller kompatibilitet med alla identitetsleverantörer och applikationer.
Utforska Scalefusion OneIdP för att bedöma dess lämplighet för din organisations krav.
Vanliga frågor
1. Är en identitetsförmedlare detsamma som en identitetsleverantör?
Nej. En identitetsleverantör autentiserar en användare och bekräftar resultatet. En identitetsmäklare medlar mellan ett uppströms identitetssystem och en förlitande applikation, och validerar ofta en artefakt och utfärdar en annan. En produkt kan utföra båda rollerna, så bestäm dess ansvar i varje konfigurerad förtroenderelation.
2. Bestäms vad en användare har åtkomst till?
Inte nödvändigtvis. En broker kan neka inloggning, tillämpa federationspolicy och mappa grupper eller roller. Nedströmsapplikationen fattar vanligtvis det slutgiltiga auktoriseringsbeslutet med hjälp av dessa anspråk, dess lokala roller och resursspecifika policy. Felaktiga anspråksmappningar kan därför autentisera en användare utan problem samtidigt som för mycket eller för lite åtkomst beviljas.
3. Kan en identitetsmäklare arbeta med en identitetsleverantör som inte stöder SAML eller OpenID Connect?
Möjligen. Identitetskällan måste exponera ett gränssnitt som en stödd adapter, anpassad integration eller mellanhand kan använda säkert, och brokern måste kunna producera en federationsmetod som accepteras av destinationen. En LDAP-baserad katalog kan till exempel kräva en IdP eller adapter innan den kan delta. Verifiera kompatibilitet och den resulterande förtroendemodellen för de specifika systemen snarare än att anta att en anpassad anslutning är möjlig.
4. Kan en identitetsmäklare hindra användare från att nå en SaaS-applikation utanför en säker nätverksväg?
Inte i sig självt. Att dirigera inloggning via en broker kan stödja kontroller vid autentiseringstid, men det bevisar inte att efterföljande trafik mellan enheten och SaaS-applikationen följer en påtvingad nätverksväg. Det kräver separata kontroller, till exempel åtkomstbegränsningar för applikationer och en lämplig nätverks- eller proxyarkitektur.

