

Windows Local Administrator Password Solution (LAPS) är en inbyggd säkerhetsfunktion hos Microsoft som automatiskt hanterar och roterar lokala administratörslösenord på Windows-enheter som stöds. Den säkerställer att varje hanterad Windows-enhet har ett unikt, regelbundet uppdaterat lokalt administratörslösenord som IT-team säkert kan hämta vid behov. Detta hjälper organisationer att minska risken för stöld av autentiseringsuppgifter, sidledsförflyttning och obehörig administratörsåtkomst.
Viktiga takeaways
Windows LAPS förbättrar slutpunktssäkerheten genom att automatiskt generera, rotera, lagra och kontrollera åtkomst till unika lokala administratörslösenord över hanterade Windows-enheter.
- Minska återanvändning av lösenord: Windows LAPS genererar unika, slumpmässiga lösenord för hanterade lokala administratörskonton, vilket minskar riskerna i samband med delade, statiska eller förutsägbara autentiseringsuppgifter.
- Automatisera lösenordsrotation: IT-team kan definiera policyer för lösenordskomplexitet, utgångsdatum, återställning och rotation så att inloggningsuppgifter ändras regelbundet utan manuell åtgärd.
- Begränsa lösenordsåtkomst: Rollbaserade behörigheter, kryptering och säker hämtning på begäran säkerställer att endast behöriga administratörer kan visa eller använda lokala administratörsuppgifter.
- Stöd för noll förtroende-säkerhet: Unika administratörslösenord, automatiserad rotation och begränsad åtkomst till autentiseringsuppgifter minskar riskerna för lateral förflyttning och stöder säkerhetsrutiner med lägst behörighet.
- Stöd för lösenordsåterställning: Auktoriserade administratörer kan hämta lokala administratörslösenord som säkerhetskopierats till Microsoft Entra ID eller Windows Server Active Directory vid felsökning eller återställning av hanterade enheter.
Vad är Windows LAPS?
Windows LAPS är en inbyggd säkerhetsfunktion i Microsoft Windows som automatiskt hanterar, roterar och säkerhetskopierar lösenord för lokala administratörskonton på enheter som är anslutna till Microsoft Entra eller Windows Server Active Directory.
LAPS för Windows utför dessa åtgärder säkert, tyst och utan manuella åtgärder på hanterade Windows-enheter. Det eliminerar risken för delade autentiseringsuppgifter, förbättrar slutpunktssäkerheten och stöder efterlevnad av organisatoriska och regulatoriska standarder.
Varför behövs Windows LAPS?
Många organisationer behöver lokala administratörskonton för underhåll och felsökning. Att använda samma lösenord på flera enheter skapar en säkerhetsrisk: om en angripare får tag på lösenordet på en enhet kan de eventuellt använda det någon annanstans. Windows LAPS åtgärdar detta genom att ge hanterade enheter lokala administratörslösenord som regelbundet roteras.
Här är några viktiga fördelar med Windows LAPS:
- Automation: Automatiserar hanteringen av lokala administratörskonton och bäddar in den i företagets ramverk för slutpunktskontroll och identitet.
- Förvaring: Säkerhetskopierar säkert lösenord för lokala administratörskonton till Microsoft Entra ID eller Windows Server Active Directory, baserat på enhetens anslutningsstatus och konfiguration.
- centralisering: Ger centraliserad kommandohantering och insyn för att hantera lokala administratörslösenord på alla Windows-enheter.
- Granska: Möjliggör detaljerad spårning och loggning av lösenordsändringar för lokala administratörer för att uppfylla gransknings- och efterlevnadskrav.
- Noll förtroende: Stärker säkerheten genom att tillämpa unika, slumpmässiga och regelbundet roterade lokala administratörsuppgifter på varje Windows-enhet. Detta minskar implicit förtroende och stöder en Zero Trust ramverk.
- Hämtning: Tillåter behöriga IT-administratörer att säkert hämta lokala administratörslösenord endast vid behov, baserat på åtkomstbehörigheter.
- efterlevnad: Stödjer efterlevnad av PCI DSS, GDPR, HIPAA och andra regelverk genom att implementera stark lösenordshygien.
- Säkerhet: Minskar säkerhetsrisken genom att ta bort förutsägbarheten hos lokala administratörslösenord, vilket stänger en gemensam vektor för laterala rörelseattacker.
Hur fungerar Windows LAPS?
Windows LAPS hanterar automatiskt lösenordet för ett lokalt administratörskonto på Windows-enheter som stöds. Baserat på den konfigurerade policyn genereras och roteras lösenordet regelbundet, vilket minskar risken förknippad med delade eller oförändrade administratörsuppgifter.
Lösenordet är säkert säkerhetskopierat till Microsoft Access ID eller Windows Server Active Directory, beroende på hur enheten är ansluten. Auktoriserade administratörer kan hämta lösenordet när lokal administratörsåtkomst behövs för felsökning, underhåll eller enhetsåterställning.
Windows LAPS-processen kan sammanfattas så här:
Konfigurera en LAPS-policy → Generera ett lokalt administratörslösenord → Rotera lösenordet automatiskt → Säkerhetskopiera lösenordet → Auktoriserad administratör hämtar det vid behov.
Windows LAPS-principer kan konfigureras med hjälp av grupprincip eller Windows LAPS Configuration Service Provider (CSP). IT-administratörer kan använda Microsoft Intune eller andra kompatibla enhetshanteringslösningar för att distribuera Windows LAPS-principer via CSP:n.
DSRM-lösenordshantering och säkerhetskopiering
Windows LAPS stöder även hantering och säkerhetskopiering av lösenord för Directory Services Restore Mode (DSRM) på Active Directory-domänkontrollanter. Dessa autentiseringsuppgifter används för katalogåterställning och underhåll.
Till skillnad från vanliga lokala administratörslösenord kan DSRM-lösenord endast säkerhetskopieras till Windows Server Active Directory och kräver att lösenordskryptering är aktiverad. Auktoriserade administratörer kan hämta de lagrade autentiseringsuppgifterna vid behov för katalogåterställning.
Vad är nytt i Windows LAPS?
Microsoft introducerade flera förbättringar av Windows LAPS med Windows 11 version 24H2 och Windows Server 2025. Dessa förbättringar utökar hanteringen av lokala administratörskonton, lösenordskonfigurationen och återställningsfunktionerna.
1. Automatisk kontohantering
Windows LAPS kan automatiskt skapa och hantera ett lokalt administratörskonto. IT-administratörer kan konfigurera kontonamnet, aktivera eller inaktivera kontot och slumpmässigt välja dess namn under lösenordsrotation.
Detta minskar behovet av att manuellt skapa och underhålla lokala administratörskonton på alla Windows-enheter.
2. Stöd för lösenfraser och förbättrad lösenordsläsbarhet
Windows LAPS stöder lösenfrasgenerering som ett alternativ till traditionella slumpmässiga lösenord. IT-administratörer kan konfigurera antalet ord i en lösenfras med hjälp av Lösenordsfraslängd politik.
Den stöder också generering av lösenord som utesluter lättförväxlade tecken, såsom siffran noll och bokstaven O, vilket gör dem enklare att läsa och ange.
3. Förbättrade åtgärder efter autentisering
Windows LAPS introducerar en ytterligare åtgärd efter autentisering som kan återställa lösenordet för det hanterade kontot, logga ut aktiva sessioner med det kontot och avsluta återstående processer som körs under dess identitet.
Detta hjälper till att begränsa fortsatt användning av lokala administratörsuppgifter efter en auktoriserad åtkomstsession.
4. Detektering av bildåterställning
Windows LAPS kan upptäcka när en enhet återställs till en tidigare operativsystemavbildning, vilket kan göra att dess lokala administratörslösenord skiljer sig från lösenordet som lagras i Active Directory.
För Active Directory-baserade distributioner som stöds använder Windows LAPS en lösenordsversionsidentifierare för att upptäcka avvikelsen och initiera lösenordsrotation.
Obs: Dessa förbättringar stöds på Windows 11 version 24H2, Windows Server 2025 och senare tillämpliga versioner. Vissa funktioner, till exempel identifiering av återställning av avbildningar, har ytterligare konfigurationskrav.
Windows LAPS kontra Microsoft LAPS (äldre)
Den äldre versionen av Microsoft LAPS är föråldrad från och med Windows 11 version 23H2 och senare. Nyare Windows-versioner blockerar installation av det äldre Microsoft LAPS MSI-paketet. Microsoft utvecklar eller uppdaterar inte längre den äldre produktens kod.
Microsoft fortsätter att stödja äldre Microsoft LAPS på äldre Windows-versioner (före Windows 11 23H2) där det tidigare stöddes. Detta stöd upphör när respektive operativsystemversioner når slutet av sin standardsupportlivscykel.
Till skillnad från äldre Microsoft LAPS är Windows LAPS inbyggt i stödda Windows OS-versionerDet gör det möjligt för IT-administratörer att centralt hantera, rotera och säkert säkerhetskopiera lösenord för lokala administratörskonton över hanterade Windows-enheter.
Windows LAPS låter IT-administratörer konfigurera krav på lösenordskomplexitet, ställa in automatiska rotationsintervall och hämta lagrade lösenord vid behov. Genom att tilldela och regelbundet rotera lösenord bidrar det till att minska säkerhetsriskerna i samband med delade eller statiska lokala administratörsuppgifter utan att kräva separat installation av LAPS-programvara.
Hur man migrerar från äldre Microsoft LAPS till Windows LAPS
Organisationer som använder äldre Microsoft LAPS kan migrera till inbyggda Windows LAPS för att få tillgång till nyare funktioner, inklusive säkerhetskopiering av Microsoft Entra ID-lösenord och kryptering av Active Directory-lösenord.
Microsoft stöder två migreringsmetoder: en omedelbar övergång eller tillfällig distribution sida vid sida.
Steg 1: Utvärdera den befintliga implementeringen
Identifiera enheterna, lokala administratörskonton och Grupprincip inställningar som för närvarande hanteras av äldre Microsoft LAPS. Kontrollera att målenheterna stöder Windows LAPS.
Steg 2: Välj en migreringsmetod
För en omedelbar övergång, inaktivera eller ta bort den äldre LAPS-policyn och tillämpa en Windows LAPS-policy så nära varandra som möjligt. För gradvis migrering, konfigurera ett separat lokalt administratörskonto så att båda lösningarna kan fungera tillfälligt utan att hantera samma konto.
Obs: Windows LAPS stöder även äldre Microsoft LAPS-emuleringsläge för bakåtkompatibilitet med befintliga äldre LAPS-principer. Detta läge erbjuder dock inte nyare funktioner som säkerhetskopiering av Microsoft Entra ID-lösenord eller kryptering av Active Directory-lösenord.
Steg 3: Konfigurera Windows LAPS
Förbered den valda destinationen för lösenordssäkerhetskopiering och tillämpa den nya Windows LAPS-principen med hjälp av grupprincip eller en enhetshanteringslösning som stöds.
Steg 4: Verifiera övergången
Bekräfta att Windows LAPS roterar och säkerhetskopierar det hanterade lokala administratörslösenordet. Kontrollera att behöriga administratörer kan hämta lösenordet.
Steg 5: Ta bort äldre LAPS-komponenter
När du har bekräftat att migreringen lyckats, ta bort den äldre Microsoft LAPS-programvaran och föråldrade principer. Om tillfällig samexistens användes, ta bort det ytterligare lokala administratörskontot när det inte längre behövs.
För detaljerade migreringskrav och felsökning, se Microsofts officiella guide för Windows LAPS-migrering.ashboards enhetsöversiktsavsnitt för granskningsändamål. Dessa uppgifter inkluderar aktuell lösenordsstatus, senaste rotationstid och åtkomsthistorik.
Förutsättningar för att distribuera LAPS för Windows
Innan du konfigurerar Windows LAPS, kontrollera att din miljö uppfyller följande krav:
Windows-versioner som stöds
Se till att enheterna kör en version av Windows 10, Windows 11 eller Windows Server 2019 eller senare som stöds, med de nödvändiga operativsystemuppdateringarna.
Obs: Windows 10 upphörde generellt med stöd den 14 oktober 2025. Vissa Long-Term Servicing Channel (LTSC)-utgåvor har andra supportlivscykler. Windows LAPS är fortfarande tillgängligt på enheter som fortsätter att få tillämpliga uppdateringar, inklusive de som är registrerade i programmet Extended Security Updates (ESU). Fortsatt support är beroende av behörighet för service.
| Operativsystem | Stödda versioner | Krav |
|---|---|---|
| Windows 11 | Version 23H2 och senare | Inbyggt stöd |
| Windows 11 (äldre versioner) | Versioner 21H2 och 22H2 | Uppdatering 11 april 2023 eller senare |
| Windows 10 | Versionerna 20H2, 21H2, 22H2 och tillämpliga LTSC-utgåvor | Uppdatering från 11 april 2023 eller senare, inklusive tillämpliga LTSC-uppdateringar |
| Windows Server | 2025 och senare | Inbyggt stöd |
| Windows Server | 2019 och 2022 | Uppdatering 11 april 2023 eller senare |
Katalogkrav
Bestäm om lösenord ska säkerhetskopieras till Microsoft Entra-ID eller Windows Server Active Directory, baserat på enheternas anslutningsstatus. Aktivera Windows LAPS i Microsoft Entra-ID för Entra-backade distributioner.
Active Directory-förberedelse
För distributioner baserade på Windows Server Active Directory, se till att nödvändiga schematillägg och lösenordshanteringsbehörigheter är konfigurerade.
Administreringsbehörigheter
Se till att IT-administratörer har nödvändig behörighet för att konfigurera Windows LAPS-principer och hämta lagrade lösenord.
Krav för enhetshantering
För Microsoft Intune-distributioner, se till att enheterna är registrerade och att nödvändiga Intune-licenser och administrativa behörigheter är tillgängliga. Windows LAPS CSP stöds i Windows 10 Pro, Enterprise, Education och IoT Enterprise-utgåvorna.
Windows LAPS-installation: Så här konfigurerar du det
Windows LAPS kan konfigureras via gruppolicy eller stöds mobil enhetshantering (MDM) policyer, beroende på enhetens anslutningsstatus och destination för säkerhetskopiering av lösenord.
För distributioner baserade på Windows Server Active Directory kan IT-administratörer använda PowerShell för att förbereda katalogen och konfigurera behörigheter, följt av grupprincip för att tillämpa Windows LAPS-inställningar. Alternativt har Microsoft Intune stöd för konfiguration av Windows LAPS via Windows LAPS Configuration Service Provider (CSP).
Obs: Innan IT-administratörer konfigurerar Windows LAPS bör de kontrollera att målenheterna uppfyller kraven för Windows-versioner och uppdateringar som stöds.
Steg 1: Förbered Active Directory med PowerShell
Innan du konfigurerar Windows LAPS, se till att du har nödvändiga administratörsbehörigheter för att förbereda Active Directory.
Öppna PowerShell på den Windows-dator eller server som används för att konfigurera Active Directory. Kör följande kommando för att kontrollera att Windows LAPS PowerShell-modulen är tillgänglig på den enheten:
Get-Command -Modul LAPS
Det här kommandot listar de tillgängliga Windows LAPS PowerShell-cmdlets som krävs för Active Directory-förberedelse.
Utöka sedan Active Directory-schemat om de nödvändiga Windows LAPS-schematilläggen inte redan har installerats:
Uppdatering-LapsADSchema-Verbose
Den här engångsåtgärden lägger till Active Directory-attributen som krävs för att lagra Windows LAPS-lösenordsinformation.
Steg 2: Konfigurera Windows LAPS-behörigheter
Hanterade Windows-enheter behöver behörighet att uppdatera sina lösenord i Active Directory. IT-administratörer måste också konfigurera behörigheter för behöriga användare att hämta lagrade lösenord.
i. Bevilja datorbehörigheter
På Windows-datorn eller servern som används för Active Directory-konfiguration kör du följande PowerShell-kommando för att tillåta hanterade Windows-datorer att uppdatera sin Windows LAPS-lösenordsinformation i Active Directory:
Set-LapsADComputerSelfPermission -Identitet "YourOU"
ersätta DinOU med målorganisationsenheten (OU) som innehåller de hanterade Windows-datorkontona.
ii. Konfigurera behörigheter för lösenordshämtning
Använd följande PowerShell-kommando för att ge behöriga användare eller grupper behörighet att läsa Windows LAPS-lösenord som lagras i Active Directory:
Set-LapsADReadPasswordPermission -Identitet "DinOU" -TillåtnaPrincipaler "DOMÄN\DinSäkerhetsgrupp"
ersätta DinOU med mål-OU:n och DOMÄN\DinSäkerhetsgrupp med den domänkvalificerade säkerhetsgruppen som är behörig att hämta Windows LAPS-lösenord.
iii. Granska behörigheter för lösenordsdekryptering
Om lösenordskryptering i Active Directory är aktiverat, kontrollera att behöriga IT-administratörer har de nödvändiga dekrypteringsbehörigheterna. Enbart behörighet att läsa lösenord ger inte automatiskt åtkomst till att dekryptera lagrade lösenord.
Steg 3: Konfigurera Windows LAPS med hjälp av grupprincip
När Active Directory har förberetts konfigurerar du Windows LAPS-inställningar via grupprincip.
1. Verifiera den administrativa mallen för Windows LAPS
Se till att Windows LAPS-administratörsmallen (LAPS.admx) är tillgänglig. Om din organisation använder en central grupprinciplagring kan du behöva kopiera de uppdaterade Windows LAPS-mallfilerna manuellt till den.
2. Skapa eller redigera ett grupprincipobjekt (GPO)
Öppna grupprinciphantering och skapa eller redigera ett grupprincipobjekt för mål-Windows-enheterna.
3. Navigera till Windows LAPS-inställningar
I redigeraren för grupprinciphantering, navigera till: Datorkonfiguration > Principer > Administrativa mallar > System > LAPS
4. Konfigurera katalogen för säkerhetskopiering av lösenord
Öppna Konfigurera katalog för säkerhetskopiering av lösenord policy och välj Windows Server Active Directory som säkerhetskopia.
5. Konfigurera administratörskontot
Ange det lokala administratörskonto som ska hanteras om din organisation använder ett befintligt anpassat lokalt administratörskonto. Annars hanterar Windows LAPS det inbyggda lokala administratörskontot som standard.
6. Definiera lösenordspolicyer
Konfigurera lösenordslängd, komplexitet och maximal lösenordsålder enligt organisationens säkerhetskrav. Granska ytterligare inställningar, inklusive lösenordskryptering, där så är tillämpligt.
7. Tillämpa grupprincipen
Länka grupprincipobjektet till lämplig organisationsenhet och låt policyn gälla för de aktuella Windows-enheterna.
Obs: Organisationer som migrerar från äldre Microsoft LAPS bör granska sina befintliga policyer och kontokonfigurationer innan de distribuerar Windows LAPS. Att ta bort äldre policyer eller skapa ett nytt lokalt administratörskonto krävs inte för varje distribution. Det beror på vilken migreringsmetod som väljs.
Steg 4: Verifiera Windows LAPS-konfigurationen
När du har tillämpat grupprincipen, kontrollera att Windows LAPS bearbetar inställningarna och säkerhetskopierar det hanterade lokala administratörslösenordet.
1. Utlösa policybehandling
På en mål-Windows-enhet, öppna PowerShell med administratörsbehörighet och kör följande kommando för att starta Windows LAPS-policybearbetning:
Invoke-LapsPolicyProcessing
2. Kontrollera Windows LAPS-händelseloggar
På mål-Windows-enheten öppnar du Loggboken och navigerar till: Program- och tjänsteloggar > Microsoft > Windows > LAPS > Drift
Leta efter händelse-ID 10018, vilket indikerar att Windows LAPS har uppdaterat lösenordet i Windows Server Active Directory.
3. Verifiera lösenordshämtning
På en Windows-dator eller server med Windows LAPS PowerShell-modulen tillgänglig kan behöriga IT-administratörer köra följande kommando för att hämta det lagrade lösenordet från Active Directory:
Get-LapsADPassword -Identitet "Datornamn" -AsPlainText
ersätta Datornamn med namnet på mål-Windows-enheten. Kör kommandot i en säker administrativ session eftersom lösenordet visas i klartext.
Lyckad verifiering bekräftar att Windows LAPS är konfigurerat för att automatiskt rotera och säkerhetskopiera lösenordet för det hanterade lokala administratörskontot enligt den definierade policyn, samtidigt som behöriga IT-administratörer kan hämta det vid behov.
Obs: Dessa steg gäller för Windows LAPS-distributioner med Windows Server Active Directory för säkerhetskopiering av lösenord. Distributioner som säkerhetskopierar lösenord till Microsoft Entra ID kräver separat konfiguration och behöver inte Active Directory-schematillägg.
Så här konfigurerar du Windows LAPS med Microsoft Intune
Microsoft Intune låter IT-administratörer konfigurera Windows LAPS-principer för registrerade Windows-enheter med hjälp av Windows LAPS Configuration Service Provider (CSP). Det stöder lösenordssäkerhetskopiering till Microsoft Entra ID eller Windows Server Active Directory, beroende på enhetens anslutningsstatus.
Följ dessa steg för att konfigurera Windows LAPS med Microsoft Intune:
Steg 1: Verifiera förutsättningarna
Se till att enheterna uppfyller Windows LAPS-kraven, är registrerade i Microsoft Intune och att de nödvändiga licenserna och administratörsbehörigheterna är tillgängliga. För säkerhetskopiering av Microsoft Entra ID, aktivera Windows LAPS-inställningen i Microsoft Entra ID där det behövs.
Steg 2: Skapa en Windows LAPS-policy
Logga in på Microsoft Intune administratörscenter och navigera till: Slutpunktssäkerhet > Kontoskydd > Skapa policy
Välja Windows som plattformen och Lösning för lokalt administratörslösenord (Windows LAPS) som profilen.
Steg 3: Konfigurera lösenordsinställningar
Ange säkerhetskopian och konfigurera de lösenordsinställningar som krävs, inklusive lösenordslängd, komplexitet och maximal lösenordsålder. Välj det administratörskonto som ska hanteras om din organisation använder ett anpassat lokalt administratörskonto.
Steg 4: Tilldela policyn
Tilldela Windows LAPS-policyn till lämpliga enhetsgrupper. Undvik att tilldela motstridiga Windows LAPS-policyer till samma enheter.
Steg 5: Verifiera säkerhetskopiering och rotation av lösenord
Övervaka policydistributionen och verifiera att Windows LAPS säkerhetskopierar och roterar administratörslösenordet. För enheter som säkerhetskopierar lösenord till Microsoft Entra ID kan behöriga administratörer visa lösenordsinformation och rotationsinformation via Intune-administrationscentret.
Power, Gruppolicy och Microsoft Intune stöder konfiguration och administration av inbyggda Windows LAPS. Organisationer som söker en alternativ metod för hantering av lokala administratörslösenord kan överväga Scalefusion OneIdP, som erbjuder sin egen LAPS-funktion för hanterade Windows-enheter.
Så här konfigurerar du Scalefusion OneIdP LAPS på Windows-enheter
Scalefusion OneIdP tillhandahåller en LAPS-funktion för att hantera och rotera lokala administratörslösenord på registrerade Windows-enheter. IT-administratörer kan konfigurera lösenordspolicyer, publicera dem till hanterade enhetsprofiler och övervaka lösenordsaktivitet via Scalefusion-instrumentpanelen.
Följ dessa steg för att konfigurera OneIdP LAPS:
Steg 1: Skapa en LAPS-konfiguration
Navigera till OneIdP > LAPS på Scalefusion-instrumentpanelen. Skapa en LAPS-konfiguration och definiera det lokala administratörskontots omfattning, lösenordskomplexitet och rotationsinställningar.
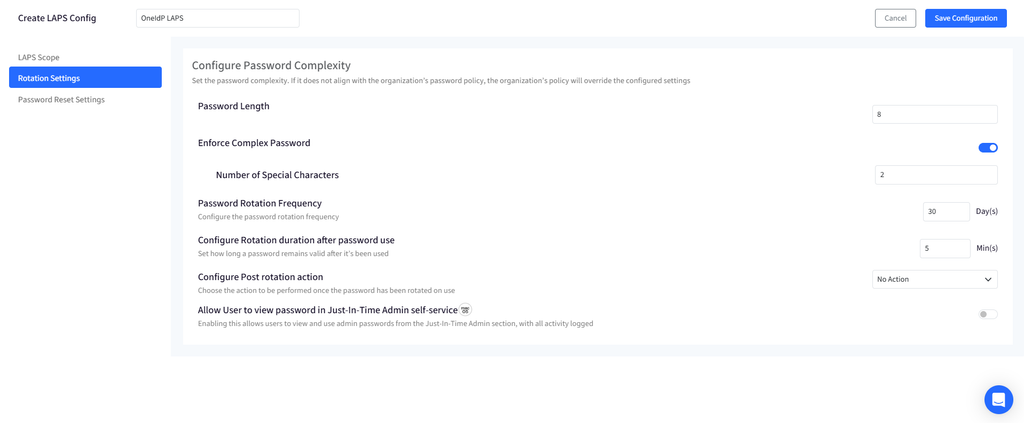
Steg 2: Publicera konfigurationen
Spara konfigurationen och publicera den till relevanta Windows-enhetsprofiler för att tillämpa LAPS-inställningarna på associerade enheter.
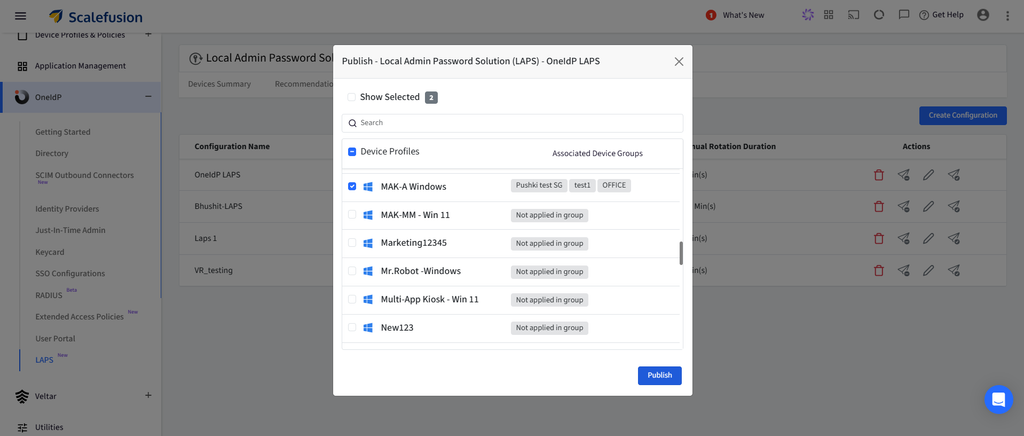
Steg 3: Få åtkomst till LAPS på Windows-enheterna
Öppna LAPS-avsnittet i Scalefusion-agenten på en hanterad Windows-enhet. Ange engångslösenordet (OTP) som erhållits från Scalefusion-instrumentpanelen för att komma åt de valda lokala administratörskontouppgifterna.
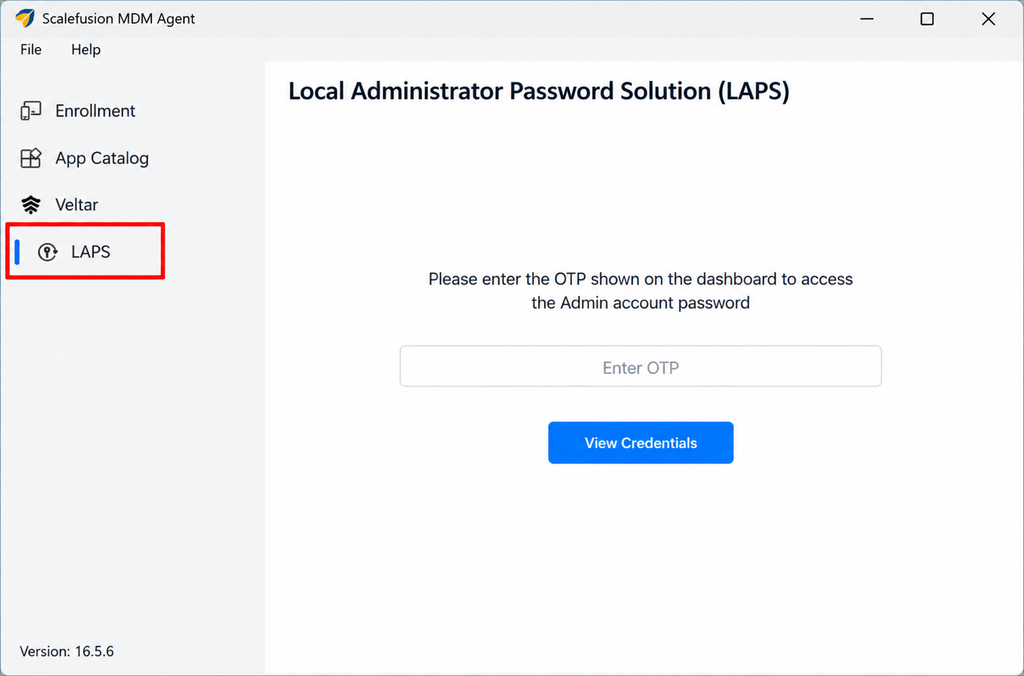
Steg 4: Granska LAPS-rekommendationer
Använd avsnittet Rekommendationer i OneIdP LAPS för att visa information om lokala administratörskonton, granska tillämpade LAPS-konfigurationer och få åtkomst till tillgängliga kontohanteringsåtgärder på hanterade Windows-enheter.
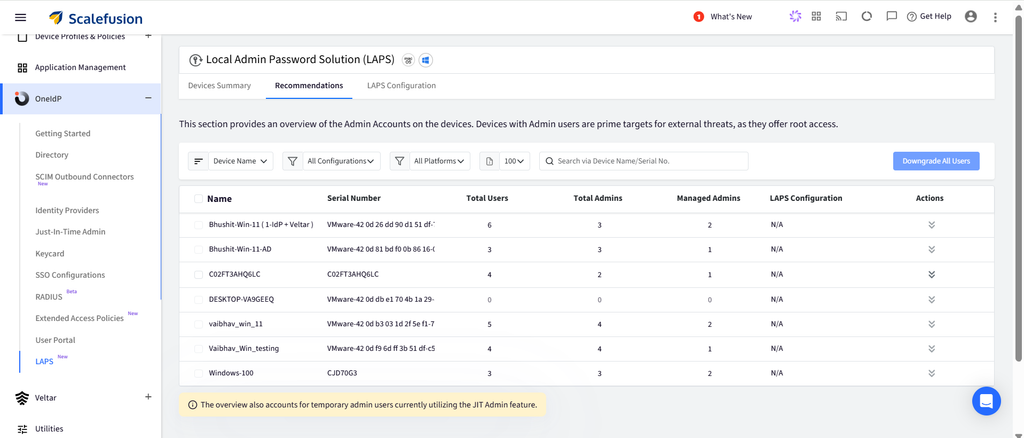
Steg 5: Övervaka lösenordsstatus och rotationsaktivitet
Använd avsnittet Enhetssammanfattning i OneIdP LAPS för att granska lokala administratörskontouppgifter, lösenordshistorik och tidsstämplar för rotation på hanterade Windows-enheter. IT-administratörer kan också visa aktivitetsloggar för att spåra lösenordsåtkomst, rotation och kontounderhållsåtgärder för säkerhetsgranskningar.
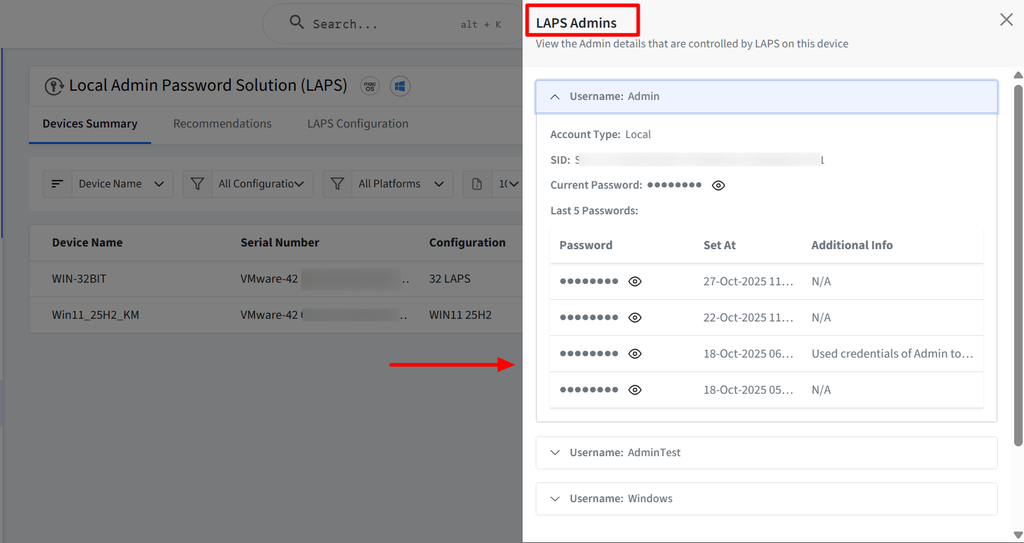
För detaljerade konfigurationsinstruktioner och förutsättningar, se Scalefusion OneIdP LAPS dokumentation.
Felsökning av Windows LAPS: Vanliga problem och åtgärder
Konfigurationsproblem med Windows LAPS kan förhindra lösenordsrotation, säkerhetskopiering eller hämtning. IT-administratörer kan diagnostisera dessa problem med hjälp av händelseloggar i Windows LAPS och genom att granska tillämpade principer, katalogbehörigheter och enhetskonfiguration.
För att visa Windows LAPS-händelser, öppna Loggboken på den berörda Windows-enheten och navigera till: Program- och tjänsteloggar > Microsoft > Windows > LAPS > Drift
Följande tabell beskriver vanliga Windows LAPS-fel och deras potentiella lösningar.
| Händelse-ID | Utgåva | Rekommenderad åtgärd |
|---|---|---|
| 10005 | Bearbetning av Windows LAPS-policy misslyckades | Granska händelsefelkoden och föregående LAPS-händelser för att identifiera orsaken. |
| 10012 | Obligatoriska Active Directory-schemaattribut saknas | Verifiera schematillägg och uppdatera AD-schemat om det behövs. |
| 10013 | Windows LAPS kan inte hitta det konfigurerade administratörskontot | Bekräfta att det hanterade kontot finns och matchar policyinställningarna. |
| 10017 | Lösenordssäkerhetskopiering till Active Directory misslyckades | Granska tidigare LAPS-händelser för att identifiera det underliggande felet. |
| 10027 | Windows LAPS kan inte generera ett lösenord som uppfyller policykraven | Kontrollera om det finns konflikter mellan Windows LAPS-lösenordsinställningar och lokala eller domäniska lösenordspolicyer. |
| 10028 | Lösenordssäkerhetskopiering till Microsoft Entra ID misslyckades | Verifiera hyresgästkonfiguration, enhetsregistrering och anslutning. |
IT-administratörer kan manuellt utlösa Windows LAPS-policybearbetning genom att öppna PowerShell med administratörsbehörighet på den berörda Windows-enheten och köra följande kommando:
Invoke-LapsPolicyProcessing
Efter att du har kört kommandot, granska händelseloggarna för att bekräfta om bearbetningen lyckades. 10004 indikerar lyckad policybearbetning, medan händelse-ID 10005 indikerar misslyckande.
För ytterligare felkoder och felsökningsprocedurer, se Microsofts officiella felsökningsdokumentation för Windows LAPS.
Bästa praxis för att implementera Windows LAPS
Följ dessa bästa metoder för att upprätthålla en säker och konsekvent Windows LAPS-distribution.
1. Övervaka Windows LAPS-aktivitet
Övervaka händelseloggar för Windows LAPS för att spåra policybearbetning, lösenordsrotation och säkerhetskopieringsaktivitet. Granska granskningsposter för lösenordshämtning där det stöds av den konfigurerade katalogtjänsten för att identifiera ovanliga åtkomstmönster och stödja säkerhetsgranskningar.
2. Tillämpa minsta möjliga privilegier
Begränsa användningen av lokala administratörskonton till uppgifter som kräver utökade behörigheter. Använd standardanvändarkonton för dagliga aktiviteter och bevilja endast åtkomst till administratörsuppgifter när det är nödvändigt.
3. Begränsa lösenordsåtkomst
Begränsa behörigheter för lösenordshämtning till behöriga administratörer genom lämpliga kontroller för katalogåtkomst. Aktivera lösenordskryptering där det stöds och krävs, och granska regelbundet behörigheter för att minska exponering av obehöriga inloggningsuppgifter.
4. Konfigurera policyer för lösenordsrotation
Definiera intervall för lösenordsrotation baserat på organisationens säkerhetskrav. Överväg policyer för återställning av lösenord efter autentisering för att begränsa hur länge ett hämtat administratörslösenord kan användas efter autentisering.
5. Underhåll Windows-uppdateringar och policyer
Håll Windows-enheter som stöds uppdaterade med tillämpliga säkerhets- och kvalitetsuppdateringar. Granska regelbundet Windows LAPS-policyer för att säkerställa att lösenordsinställningar, säkerhetskopieringsdestinationer och administrativa behörigheter förblir i linje med organisationens krav.
6. Planera för lösenordsåterställning
Dokumentera rutiner för lösenordshämtning och säkerställ att behöriga IT-administratörer kan komma åt säkerhetskopierade inloggningsuppgifter vid behov. Verifiera regelbundet säkerhetskopiering och hämtning av lösenord för att stödja enhetsåterställning och administrativ åtkomst vid nödsituationer.
7. Förbered dig för felsökning
Granska händelseloggar för Windows LAPS och vanliga konfigurationsfel för att identifiera problem med policybearbetning, säkerhetskopiering av lösenord eller rotation. Validera policyändringar på en begränsad uppsättning enheter före bredare distribution.


Hantera lokala administratörslösenord med Scalefusion OneIdP
Windows LAPS hjälper organisationer att säkra lokala administratörskonton på Windows-enheter som stöds genom automatisk lösenordsrotation, kontrollerad åtkomst och säker säkerhetskopiering av lösenord. Dessa funktioner minskar riskerna i samband med delade eller statiska administratörsuppgifter.
Scalefusion OneIdP erbjuder en separat LAPS-funktion för att hantera lokala administratörslösenord på Windows- och macOS-enheter. Den stöder automatisk lösenordsrotation, centraliserad lagring av autentiseringsuppgifter och kontrollerad lösenordsåtkomst via Scalefusion-instrumentpanelen.
Med OneIdP LAPS kan IT-team konfigurera schemalagd och användningsbaserad lösenordsrotation, övervaka lösenordsaktivitet och hantera lokala administratörskonton. Konfigurerbara kontounderhållskontroller hjälper också till att återställa borttagna administratörskonton eller återställa ändrade administratörsbehörigheter.
Dessa funktioner hjälper organisationer att upprätthålla konsekventa lokala lösenordshanteringsmetoder för administratörer och stödja säkerhetsrevisioner.
Nästa steg
Vanliga frågor
1. Kräver Windows LAPS grupprincip?
Nej, Windows LAPS kräver ingen grupprincip. Den kan konfigureras med hjälp av grupprincip eller Windows LAPS Configuration Service Provider (CSP). Detta ger organisationer flexibilitet att hantera LAPS baserat på sin befintliga Windows-enhetshanteringsmiljö.
2. Varför bör organisationer använda Windows LAPS?
Organisationer kan använda Windows LAPS för att automatiskt hantera och rotera lokala administratörslösenord på Windows-enheter. Genom att undvika delade eller statiska administratörslösenord minskar Windows LAPS risken för stöld av autentiseringsuppgifter, obehörig åtkomst och lateral förflyttning över nätverket. Det gör det också enklare för behöriga IT-administratörer att hämta administratörsuppgifter vid behov.
3. Var lagrar Windows LAPS lösenord?
Windows LAPS kan säkerhetskopiera lokala administratörslösenord till Microsoft Entra ID eller Windows Server Active Directory. Lämplig plats för säkerhetskopiering beror på hur Windows-enheten är ansluten och hur LAPS-policyn är konfigurerad. Auktoriserade IT-administratörer kan hämta det lagrade lösenordet när de behöver lokal administratörsåtkomst.
4. Fungerar Windows LAPS med Active Directory?
Ja, Windows LAPS fungerar med Windows Server Active Directory. Organisationer kan konfigurera Windows LAPS för att säkerhetskopiera lokala administratörslösenord till Active Directory för domänanslutna enheter som stöds. Detta gör det möjligt för behöriga IT-administratörer att hämta och hantera lokala administratörsuppgifter centralt.
5. Är Windows LAPS tillgängligt på Windows 10?
Ja, Windows LAPS är tillgängligt på berättigade Windows 10-versioner med uppdateringen från 11 april 2023 eller senare. Windows 10 upphörde dock generellt med stöd den 14 oktober 2025. Fortsatt tillgänglighet för Windows LAPS beror på att enheter får tillämpliga uppdateringar, till exempel genom programmet Extended Security Updates (ESU).

