De bästa säkra webbgatewaylösningarna hjälper organisationer att skydda användare, enheter och data från webbaserade hot genom att filtrera internettrafik, blockera skadliga webbplatser, upprätthålla åtkomstpolicyer och förhindra riskfyllda nedladdningar eller dataexponering. Dessa plattformar är användbara för att säkra distans-, hybrid- och kontorsbaserade arbetsstyrkor genom att ge IT- och säkerhetsteam centraliserad kontroll över hur anställda får åtkomst till webben.
Key Takeaways
De bästa Secure Web Gateway-lösningarna hjälper organisationer att säkra daglig webbåtkomst, minska webbläsarbaserade risker och skydda användare i hybrida arbetsmiljöer.
- Webbåtkomst är den nya attackytan: Eftersom anställda förlitar sig på webbläsare, molnappar och fjärrnätverk, hjälper SWG:er till att blockera nätfiskesidor, skadliga nedladdningar och osäker webbaktivitet innan skada uppstår.
- Topp SWG-leverantörer jämförda: Ledande lösningar för säkra webbgateways år 2026 inkluderar Scalefusion Veltar, Check Point Harmony Connect, Cisco Umbrella, Cloudflare One, Netskope, Zscaler, Forcepoint ONE och Fortra WebTitan.
- Kärnfunktioner att leta efter: Starka SWG-plattformar kombinerar URL-filtrering, HTTPS-inspektion, DNS-säkerhet, SaaS-synlighet, DLP-kontroller, hotinformation och policybaserad webbåtkomsttillämpning.
- Hybridarbete behöver konsekvent skydd: Moderna SWG:er säkrar användare över kontorsnätverk, Wi-Fi i hemmet, mobila hotspots och ohanterade surfmiljöer utan att enbart vara beroende av traditionella VPN-nätverk eller perimeterbaserade kontroller.
- Välj baserat på säkerhetsprioriteringar: IT-team bör utvärdera SWG-verktyg baserat på distributionsmodell, fjärrsupport för arbetskraft, rapportering, kontroll av molnappar, integrationsdjup och långsiktig skalbarhet.
Webbåtkomst har i tysthet blivit den mest exponerade delen av företagssäkerhet. År 2026 sker det mesta arbetet i en webbläsare. Anställda loggar in i molnappar, laddar upp filer, samarbetar via webbverktyg och byter nätverk flera gånger om dagen. Kontor är valfria. Enheter är mobila. Nätverk är inte längre betrodda som standard.
Denna förändring har skapat ett enkelt problem: webben är nu den primära attackytan.
Nätfiskesidor ser äkta ut. Skadliga nedladdningar gömmer sig bakom legitima webbadresser. Osanktionerade SaaS-appar flyttar företagsdata utan insyn. Traditionella webbfilter utformades aldrig för denna komplexitetsnivå.
Det är därför säkra webbgateways inte längre är valfria.
Den här guiden förklarar varför SWG:er är viktigare än någonsin år 2026, och de 8 bästa Secure Web Gateway-lösningarna som företag bör utvärdera i år.
Varför är säkra webbgateways viktiga år 2026?
Säkerhet förlitade sig en gång på en tydlig perimeter. Om användarna befann sig inom företagsnätverket ansågs webbåtkomst vara relativt säker och löst kontrollerad.
Det antagandet gäller inte längre.
År 2026 ansluter anställda från hemnätverk, offentliga Wi-Fi-nätverk och mobila hotspots. Molnapplikationer hanterar kritisk affärsdata, och webbläsaren har blivit den primära arbetsytan. Samtidigt förlitar sig angripare mindre på uppenbar skadlig kod och mer på nätfiskelänkar, falska inloggningssidor och liknande webbplatser som smälter in i vanlig surfning.
Som ett resultat börjar de flesta incidenter inte med att system hackas. De börjar med att en användare klickar på något som ser legitimt ut.
Secure Web Gateway hanterar denna förändring genom att tillämpa säkerhet direkt på daglig webbaktivitet. De skyddar användare från nätfiske och skadliga omdirigeringar, tillämpar konsekventa webbläsarregler för distans- och arbetstagare på plats, och kontrollerar åtkomst till molnapplikationer som ofta fungerar utanför traditionell IT-synlighet. SWG:er stöder också efterlevnad genom att logga aktivitet och tillämpa policyer för dataåtkomst.
Viktigast av allt minskar säkra webbgateways beroendet av nätverksbaserade kontroller som VPN eller proxy och flyttar skyddet närmare användaren och enheten, där moderna risker faktiskt finns.
Jämförelse av de bästa säkra webbgatewaylösningarna år 2026
| Leverans | Scalefusion Veltar | Cisco Paraply | Cloudflare One | Netskope One | Fortra SWG |
|---|---|---|---|---|---|
| Bäst för | Stora företag, moderna små och medelstora företag, distribuerade team och endpoint-first-säkerhet | Cisco-centrerade företag | Organisationer som prioriterar prestanda och enkelhet | Företag med behov av säker åtkomst och hotskydd mot webb-/SaaS-åtkomst | Medelstora organisationer som behöver modern, molnbaserad webbsäkerhet |
| Viktiga funktioner | SWG, filtrering av webbinnehåll, DLP för slutpunkter, USB-blockering, VPN-tunnel, UEM-inbyggd instrumentpanel, tillämpning på enheten, detaljerade policyer, CIS-efterlevnad, automatisk åtgärd | DNS-säkerhet, SWG, SIG/SSE, molnbrandvägg, hotinformation, säker internetåtkomst | SWG, ZTNA, RBI, DLP, WAN-acceleration, webbläsarisolering, identitetsmedveten åtkomst | SWG, DLP, DSPM, inline-säkerhet, skugg-IT-identifiering, adaptiv åtkomst, webbfiltrering, beteendeanalys | Innehållsfiltrering, skanning av skadlig kod, webbåtkomstpolicyer, AI-driven nätfiskedetektering, RBI, övervakning av webbaktivitet |
| G2 betyg | 4.7 / 5 (Scalefusion-produktsviten) | 4.4 / 5 | 4.6 / 5 | 4.4 / 5 (Netskope One-plattformen) | 4.5 / 5 (Fortra-produktsviten) |
| Priser | Anpassade priser, rabatt för icke-statliga organisationer och utbildningsinstitutioner | Finns på begäran | Gratisnivå + betalda företagsplaner | Finns på begäran | Finns på begäran |
| fri rättegång | 14 dagars gratis provperiod med alla funktioner upplåsta, demo tillgänglig | Ja | Ja | Utvärdering tillgänglig | Demo tillgänglig |
De bästa lösningarna för säkra webbgatewayer (SWG): Detaljerad utvärdering
Nedan följer de 8 bästa Secure Web Gateway-lösningarna i detalj, utvärderade utifrån verklig användning, skalbarhet, flexibilitet vid distribution och hur väl de anpassas till hybridarbetsmiljöer.
1. Scalefusion Veltar
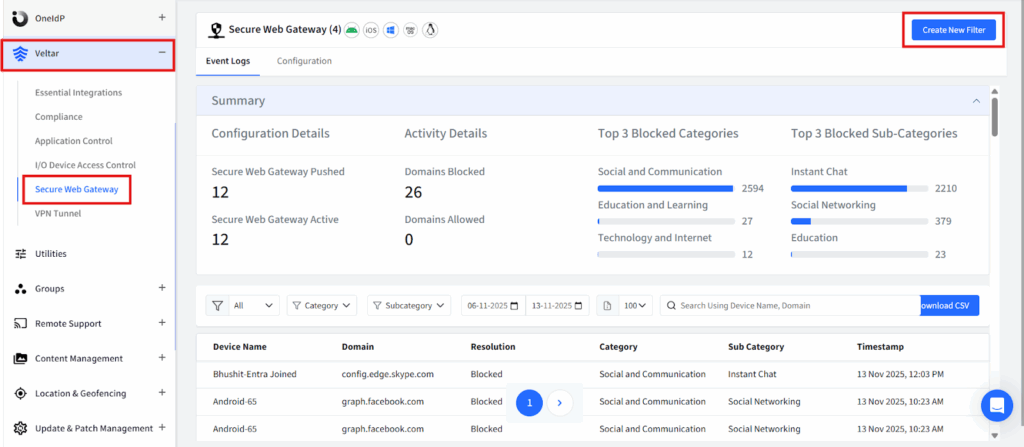
Scalefusion Veltars Säker webbgateway-lösning omtolkar webbsäkerhet genom att integrera den direkt med arbetsflöden för endpoint-hantering snarare än att behandla den som ett isolerat lager. På många moderna arbetsplatser är webbrisk nära kopplad till enhetsrisk. Ohanterade enheter, föråldrade konfigurationer och policyluckor leder ofta till säkerhetsproblem. Veltar åtgärdar detta genom att bädda in webbpolicytillämpning i samma sammanhang som hanterar enheternas status och efterlevnad. Denna metod säkerställer att webbkontroller tillämpas konsekvent baserat på vem användaren är, vilken enhet de använder och om enheten uppfyller säkerhetsstandarder. För hybrid- och fjärranvändningsfall där användare ofta byter nätverk och plats förenklar denna täta anpassning policyhanteringen och minskar luckorna mellan enhetshälsa och webbsäkerhet.
Nyckelfunktioner:
- Granulär webbfiltrering: Blockerar eller tillåter åtkomst via webbplatskategori, domän eller URL med hög precision.
- Mönsterbaserad domänblockering: Använder flexibla domän- och underdomänmönster för nyanserad kontroll.
- Anpassade tillåtelselistor: Låter betrodda affärskritiska domäner kringgå breda restriktioner.
- Begränsningar för molnappar: Säkerställer att endast godkända molnappar är tillgängliga baserat på företagsdomäner.
- Omgåelse av policy på appnivå: Exkluderar betrodda applikationer från SWG-begränsningar för att undvika störningar i arbetsflödet.
- Användar- och enhetsbaserade policyer: Tillämpar differentierade regler baserat på användarroller och enhetsgrupperingar.
- Verkställighet i realtid: Skicka ändringar direkt utan att vänta på schemalagda synkroniseringar.
- UEM-inbyggd instrumentpanel: Centraliserar webbsäkerhet och enhetshantering i ett enda användargränssnitt.
- Valfritt företags-VPN: Lägger till säker tunnling för krypterad trafik på otillförlitliga nätverk.
Bäst för: Organisationer som vill ha enhetligt enhets- och webbskydd i ett enda fönster.

2. Check Point Harmony Connect
Check Point Harmony Connect är byggt för företag som kräver djupgående inspektion och proaktiv hotförebyggande åtgärder mot webb- och molntrafik. Istället för att enbart förlita sig på ryktesbaserad blockering använder Harmony Connect avancerad analys, inklusive sandlådebaserad analys av misstänkt webbinnehåll, för att upptäcka sofistikerade attacker som kringgår traditionella filter. Dess styrka ligger i att inspektera aktivitet på flera lager, från URL:er och nedladdningar till binära exekveringsmönster. Eftersom det är en del av Check Points bredare säkerhetsekosystem kan det utnyttja centraliserad hotinformation, vilket gör det enklare för stora säkerhetsteam att korrelera webbhändelser med andra hotvektorer.
Nyckelfunktioner:
- Avancerad sandlåda: Kör misstänkt innehåll i isolerade miljöer för att upptäcka nolldagshot.
- Kontinuerlig trafikinspektion: Övervakar webb- och molnsessioner i realtid för skadlig aktivitet.
- Integrerad DLP: Skyddar känsliga data från obehöriga uppladdningar eller delning.
- Noll Trust Network AccessTillämpar identitets- och riskbaserade åtkomstkontroller på interna appar.
- Centraliserad policyhantering: Konsoliderar policyskapande, verkställighet och rapportering.
Bäst för: Säkerhetsfokuserade företag med behov av avancerad hotförebyggande åtgärder.
3. Cisco Paraply
Cisco Umbrella har länge varit ett självklart val för organisationer som vill blockera hot så tidigt som möjligt. Dess DNS-lagerskydd avbryter osäkra anslutningar innan de ens når webbläsaren, vilket ger en första försvarslinje som minskar exponeringen från nätfiske, skadlig kod och kommando- och kontrollaktivitet. Med tiden har Umbrella utökat sin verktygslåda till att inkludera de bästa funktionerna för Secure Web Gateway, upptäckt av molnappar och analys. Med stöd av Cisco Talos hotinformation anpassar den sig kontinuerligt till nya hot och erbjuder tillförlitligt, skalbart skydd för olika miljöer, oavsett om det är små team eller globala företag.
Nyckelfunktioner:
- DNS-lagrets hotförebyggande åtgärder: Stoppar skadliga åtkomstförsök innan en anslutning upprättas.
- Säker webbportal: Lägger till djupgående innehållsinspektion och URL -filtrering utöver blockering på DNS-nivå.
- Synlighet för molnappar: Upptäcker och rapporterar om användning av icke-godkända molnapplikationer.
- Hotinformation i realtid: Uppdaterar skydd baserat på aktuell global attackdata.
- Centraliserad analys: Tillhandahåller dashboards och loggar för snabb upptäckt och utredning.
Bäst för: Organisationer som värdesätter tidig hotupptäckt och bevisad tillförlitlighet.
4. Cloudflare One
Cloudflare One förenar Secure Web Gateway, Zero Trust-åtkomst och DNS-säkerhet i Cloudflares globala edge-nätverk. Genom att inspektera trafik nära där användarna befinner sig, bibehålls prestandan hög även med SSL-dekryptering och hotinspektion aktiverade. Cloudflare One ersätter också traditionella VPN-nätverk med identitetsmedvetna åtkomstkontroller, vilket minskar komplexiteten och förbättrar användarupplevelsen för distribuerade team. Det är ett starkt val för organisationer som vill ha säkerhet i företagsklass utan den operativa vikten av äldre apparater eller fragmenterade verktyg.
Nyckelfunktioner:
- Globalt edge-nätverk: Inspekterar trafik vid kantplatser för att minimera latens.
- Zero Trust-nätverksåtkomst (ZTNA): Tillämpar identitetsbaserad åtkomstkontroll istället för nätverksbaserat förtroende.
- Integrerat DNS- och DDoS-skydd: Kombinerar snabb DNS-säkerhet med begränsning av storskaliga attacker.
- Kontroller för molnappen: Begränsar åtkomst och övervakar användningen av SaaS-plattformar.
- Molnbaserad implementering: Eliminerar behovet av apparater på plats.
Bäst för: Distribuerade team som prioriterar snabbhet och enkel implementering.
5. Netskope säker webbgateway
Netskope Secure Web Gateway är byggd för organisationer där moln- och SaaS-användning dominerar det dagliga arbetet. Istället för att behandla webbtrafik och trafik på molnappar som separata problem, använder Netskope en datacentrerad strategi och inspekterar aktivitet på webbplatser och molnapplikationer med samma nivå av djup och kontroll. Detta gör det möjligt för säkerhetsteam att förstå inte bara vart användarna går, utan även vilken data som nås, laddas upp eller delas.
En viktig styrka hos Netskope är dess insyn i SaaS-användning. Den kan identifiera godkända och icke-godkända molnappar, spåra riskabelt användarbeteende och tillämpa detaljerade kontroller utan att störa produktiviteten. Genom att kombinera de bästa Secure Web Gateway-funktionerna med starka CASB- och Zero Trust-kontroller hjälper Netskope organisationer att säkra webbåtkomst i miljöer som är starkt molndrivna och distribuerade.
Nyckelfunktioner:
- Molnmedveten SWG: Tillämpar webbsäkerhetspolicyer med djup insyn i moln- och SaaS-trafik.
- Inbyggt hotskydd: Inspekterar webbtrafik i realtid för att blockera nätfiske, skadlig programvara och skadliga nedladdningar.
- Avancerat dataskydd: Förhindrar att känsliga data laddas upp eller delas via webb- och molnappar.
- Shadow SaaS-upptäckt: Identifierar icke-godkända molnapplikationer och riskabla användningsmönster.
- Tillämpning av noll förtroendepolicy: Tillämpar åtkomstkontroller baserade på användaridentitet, enhetens position och aktivitetskontext.
Bäst för: Organisationer med omfattande SaaS-användning som behöver djup insyn och kontroll över moln- och webbaktivitet.
6. Zscaler
Zscaler är en av de mest använda Secure Web Gateway-plattformarna, utformad för organisationer som behöver globalt, molnbaserat skydd i stor skala. Dess arkitektur dirigerar trafik genom ett distribuerat säkerhetsmoln och tillämpar konsekventa policyer oavsett användarens plats eller nätverk. Förutom SWG integrerar Zscaler molnåtkomstkontroller (CASB) och fjärrisolering av webbläsare, vilket erbjuder ett omfattande SASE-ramverk (Secure Access Service Edge). Detta gör den särskilt värdefull för företag med geografiskt distribuerade användare och stora volymer webbtrafik.
Nyckelfunktioner:
- Molnbaserad säker webbgateway: Bearbetar webbtrafik genom global molninfrastruktur.
- Storskalig SSL-inspektion: Inspekterar krypterad trafik utan att försämra prestandan.
- CASB-integration: Styr användningen av molnappar tillsammans med filtrering av webbinnehåll.
- Isolering av fjärrwebbläsare: Håller riskfyllda webbsessioner isolerade från slutpunkter.
- Centraliserad policytillämpning: Tillämpar konsekventa regler över regioner och användargrupper.
Bäst för: Stora företag med global verksamhet.
7. Kraftpunkt ONE
Forcepoint ONE är byggt för organisationer där dataskydd är en prioritet snarare än en eftertanke. Det fokuserar på att kontrollera hur känslig information flödar över webb- och molnkanaler, inte bara på att stoppa hot. Dess funktion för att avväpna och återuppbygga innehåll (CDR) tar bort aktivt innehåll från filer samtidigt som deras användbarhet bevaras, vilket gör det särskilt användbart inom reglerade branscher. Kombinerat med avancerad dataförlustprevention och AI-assisterad policyskapande hjälper Forcepoint ONE organisationer att upprätthålla både säkerhets- och efterlevnadspolicyer utan överdriven manuell justering.
Nyckelfunktioner:
- Innehållsavväpning och rekonstruktion: Tar bort dolda hot samtidigt som filens användbarhet bibehålls.
- Avancerat dataförlustskydd: Förhindrar obehörig delning eller läckage av känsliga data.
- AI-assisterad policyskapande: Hjälper säkerhetsteam att snabbt skapa korrekta policyer.
- Enhetlig säkerhet för webb, moln och privata appar: Täcker flera anfallsytor sömlöst.
- Stark rapportering om efterlevnad: Stöder revisionskrav och myndighetsbehov.
Bäst för: Reglerade branscher och datakänsliga miljöer.
8. Fortra Web Titan
Fortra Web Titan fokuserar på att leverera effektivt webbskydd utan driftskomplexitet. Det är byggt för små och medelstora företag som behöver starkt skydd mot nätfiske och avancerat skydd mot skadlig kod men saknar dedikerade säkerhetsteam. Dess maskininlärningsmodeller upptäcker och blockerar automatiskt skadliga domäner, vilket minskar behovet av manuell regelskapande. Eftersom det körs helt i molnet är distributionen snabb och det finns ingen hårdvara att underhålla, vilket är idealiskt för team som behöver skydd utan tunga administrationskostnader.
Nyckelfunktioner:
- ML-baserad nätfiskedetektering: Blockerar automatiskt majoriteten av nätfiskedomäner.
- Molnbaserad implementering: Kräver ingen hårdvara eller underhåll på plats.
- Integrering av katalogtjänster: Tillämpar webbpolicyer baserat på befintliga användargrupper.
- Tydliga rapporteringspaneler: Ger lättförståelig insyn i aktivitet och hot.
Bäst för: Små och medelstora företag som söker enkel och prisvärd webbsäkerhet.
Hur väljer man rätt säker webbgateway-lösning?
Att välja rätt säker webbgateway handlar inte om att välja verktyget med flest funktioner. Det handlar om att välja en lösning som passar hur din organisation faktiskt fungerar. Här är några viktiga faktorer att tänka på när du utvärderar de bästa SWG-verktygen:
- Arbetskraftsmodell: Om era team arbetar på distans eller med hybrida nätverk måste webbsäkerheten fungera utanför kontorsnätverket. Rätt SWG bör skydda användarna konsekvent oavsett om de är på företagets Wi-Fi, hemnätverk eller offentliga anslutningar, utan att förlita sig på att trafiken dirigeras via en central plats.
- Enhetsmångfald: De flesta organisationer hanterar en blandning av bärbara datorer, mobila enheter och delade eller frontlinje-slutpunkter. En bra SWG bör förstå enhets- och användarkontext, inte bara IP-adresser, så att policyer förblir konsekventa över olika enhetstyper och användningsscenarier.
- Säkerhetsdjup kontra användbarhet: Avancerad inspektion och hotdetektering är viktiga, men de bör inte göra användarna långsammare. Rätt SWG tillämpar starka säkerhetskontroller i tysthet i bakgrunden, utan att lägga till friktion vid daglig surfning eller användning av molnappar.
- Efterlevnadskrav: För reglerade industrier är synlighet och kontroll lika viktiga som skydd. Leta efter stark avverkning, förebyggande av dataförlust på slutpunktenoch revisionsklar rapportering för att säkerställa att webbåtkomst och datahantering uppfyller efterlevnadskrav.
- Integration med befintliga verktyg: En SWG bör inte fungera isolerat. De bästa lösningarna integreras med identitetsleverantörer, endpoint management och säkerhetsverktyg, vilket ger IT-team centraliserad insyn istället för ytterligare en fristående konsol.
Investera i rätt säker webbgateway år 2026
År 2026 är Secure Web Gateway-lösningar grundläggande säkerhetskontroller. De skyddar den vanligaste och mest utnyttjade aktiviteten i moderna arbetsplatser: daglig webbåtkomst.
Alla lösningar som listas här erbjuder värde. Det som skiljer dem åt är hur väl de integreras i verkliga arbetsflöden. Veltar utmärker sig genom att förena webbsäkerhet med endpoint-hantering, minska verktygsspridning och förenkla tillämpning.
Kör pilottester innan du genomför en lösning. Titta på policyns flexibilitet, synlighet, prestandapåverkan och hur lätt lösningen passar in i din miljö.