

Active Directory enkel inloggning (SSO) innebär vanligtvis en av två arkitekturer:
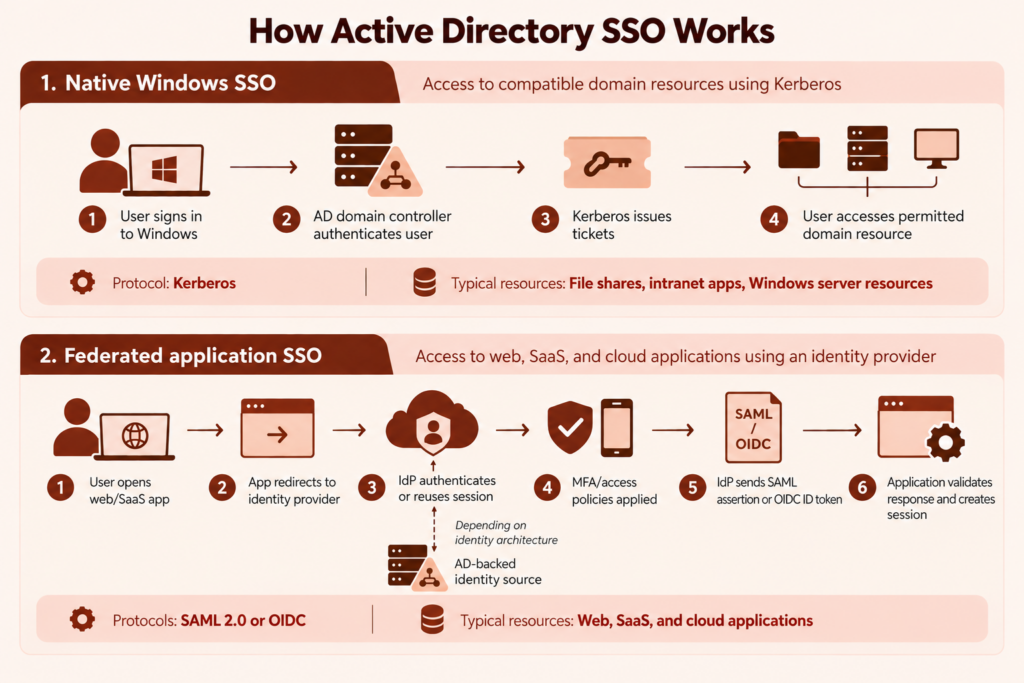
- Inbyggd Windows SSOEn användare loggar in på en domänansluten Windows-enhet och använder Kerberos-biljetter för att komma åt tillåtna domänresurser utan att ange ett lösenord igen.
- Federerad applikations SSOEn identitetsleverantör autentiserar en Active Directory-baserad identitet och skickar en SAML-assertion eller OpenID Connect (OIDC)-token som en webb- eller SaaS-applikation accepterar.
Active Directory Domain Services (AD DS) lagrar identiteter och stöder domänautentisering och åtkomstkontroll. Det är inte i sig en universell webbläsarbaserad SSO-tjänst för molnapplikationer.
För IT-administratörer är den praktiska uppgiften att identifiera vilka resurser som kan använda inbyggda Kerberos, vilka som behöver federation och hur MFA, provisionering, auktorisering och sessionskontroller kommer att fungera för varje applikation.
Key Takeaways
- Active Directory SSO kan fungera på olika sätt: Kerberos tillhandahåller vanligtvis SSO för kompatibla domänresurser, medan webb- och SaaS-applikationer vanligtvis använder en identitetsleverantör med SAML eller OIDC.
- AD, LDAP och SSO är inte samma sak: AD lagrar och hanterar identiteter, LDAP får åtkomst till kataloginformation och SSO låter användare återanvända en autentiserad session över kompatibla resurser.
- SSO är bara en del av åtkomsthantering: MFA, provisionering, auktorisering, sessionshantering och offboarding kräver fortfarande separata kontroller.
- Rätt AD SSO-metod beror på applikationen: Protokollstöd, identitetsarkitektur, säkerhetskrav och sessionsbeteende bör avgöra implementeringen.
- OneIdP kan utöka AD-baserad autentisering till applikationers SSO: Organisationer kan använda AD som autentiseringskälla samtidigt som de tillhandahåller SSO och stöder villkorlig åtkomst för kompatibla applikationer.
Vad är Active Directory SSO?
Med Active Directory SSO kan användare återanvända en autentiserad AD-identitet för att komma åt auktoriserade resurser. Upplevelsen beror på resursen och det protokoll den stöder.
För en intern fildelning kan SSO använda Kerberos direkt inom en AD-domän. För en SaaS-applikation, en identitetsleverantör autentiserar eller synkroniserar vanligtvis den AD-baserade identiteten och skickar sedan en SAML-assertion eller OIDC-token till applikationen.
Detta kan minska antalet lösenordsförfrågningar, centralisera policyn för programåtkomst, sänka kravet på återställning av lösenord och förbättra inloggningssynligheten. Dessa fördelar ersätter inte MFA, provisionering, programauktorisering eller sessionshantering.
Vad Active Directory Domain Services gör
AD DS är ett system för katalog- och domänautentisering. Det lagrar användare, datorer, grupper och objekt med delade resurser. Domänkontrollanter autentiserar användare och stöder åtkomstbeslut baserat på identitet, gruppmedlemskap och behörigheter.
AD DS använder vanligtvis:
- Kerberos för ärendebaserad autentisering och SSO för nativ domän
- LDAP för att fråga efter och interagera med kataloginformation
- NTLM för kompatibilitet med system som inte kan använda Kerberos
Ett program måste fortfarande ha stöd för en autentiseringsmetod som AD DS eller en ansluten identitetsleverantör kan tillhandahålla.
Active Directory, LDAP och SSO är olika saker
| Termin | Vad det är | Vad den gör | Erbjuder den SSO? |
|---|---|---|---|
| Active Directory | En katalogplattform | Lagrar och hanterar användare, datorer, grupper och andra katalogobjekt | Kan stödja SSO genom mekanismer som Kerberos, men AD i sig är inte synonymt med SSO |
| LDAP | Ett protokoll för katalogåtkomst | Hämtar kataloginformation och, i vissa utföranden, validerar inloggningsuppgifter mot en katalog | Nej. En LDAP-bindning skapar inte i sig en SSO-session. |
| SSO | En autentiseringsupplevelse/process | Låter användare återanvända en etablerad autentiseringssession för att komma åt kompatibla resurser | Ja – SSO är den resulterande åtkomstupplevelsen, implementerad genom stödda autentiseringsmekanismer |
En applikation som utför en LDAP-bindning vid varje inloggning kan använda AD som identitetslagring, men den tillhandahåller inte nödvändigtvis SSO. Användaren kan fortfarande skicka inloggningsuppgifter direkt till den applikationen. LDAP utfärdar inte heller SAML-assertions eller OIDC-tokens för federerad webbläsarinloggning. För en mer detaljerad sida-vid-sida-jämförelse av LDAP och Active Directory, se LDAP vs Active Directory.
Inbyggd Windows SSO kontra federerad applikations SSO
Inbyggd Windows SSO fungerar i en betrodd domänmiljö. Efter Windows-inloggning kan Kerberos begära ärenden för auktoriserade tjänster utan att användarens lösenord upprepade gånger ska skickas.
Federerad SSO fungerar över applikations- eller organisationsgränser. En identitetsleverantör autentiserar användaren och skickar ett signerat svar till applikationen, som litar på identitetsleverantören istället för att validera användarens lösenord direkt mot AD.
Så här fungerar Active Directory SSO
Windows-inloggning till domänresurser med Kerberos
I en Windows-domän använder Key Distribution Center på en AD-domänkontrollant AD DS som kontodatabas. Efter lyckad domänautentisering får användaren en ärendebeviljande biljett. När användaren begär en tillåten tjänst använder Kerberos den ärendet för att hämta en tjänstärende för målresursen.
Tjänsten validerar ärendet och beviljar åtkomst enligt dess behörigheter. Användaren behöver inte ange ett lösenord för varje kompatibel resurs. Microsoft beskriver denna process i sin Översikt över Kerberos-autentisering.
Kerberos SSO kräver fortfarande korrekt domänförtroende, tjänstkonfiguration, DNS, nätverksanslutning och tidssynkronisering. Autentisering åsidosätter inte heller auktorisering: användare behöver fortfarande behörighet för att komma åt resursen.
AD-stödd inloggning till molnapplikationer via en identitetsleverantör
AD DS integreras inte direkt med de flesta SaaS-applikationer. Organisationer använder ofta AD FS, Microsoft Entra ID eller en annan identitetsleverantör mellan AD och applikationen.
Ett typiskt federerat flöde är:
- Användaren öppnar en applikation.
- Applikationen omdirigerar webbläsaren till sin betrodda identitetsleverantör.
- Identitetsleverantören autentiserar användaren eller återanvänder en befintlig identitetsleverantörssession.
- Identitetsleverantören tillämpar konfigurerade MFA- och åtkomstprinciper.
- Den returnerar ett signerat SAML-svar eller en OIDC ID-token.
- Applikationen mappar identiteten och attributen till ett konto, en roll eller en berättiganderätt.
- Applikationen skapar sin egen session.
Den sista applikationssessionen är viktig: att avsluta en AD- eller identitetsleverantörssession avslutar inte alltid en applikationssession som redan finns.
Var SAML, OIDC, OAuth, Kerberos och LDAP passar in
- KerberosÄrendebaserad autentisering och SSO för kompatibla domänresurser.
- LDAPKatalogsökning och interaktion. Det är inte ett federationsprotokoll.
- SAML 2.0XML-baserade autentiseringspåståenden som utväxlas mellan en identitetsleverantör och en tjänsteleverantör. Det är fortfarande vanligt för företags-SaaS och etablerade webbapplikationer.
- OIDCEtt identitetslager byggt på OAuth 2.0, som vanligtvis används för moderna webb-, mobil- och molnbaserade applikationer.
- OAuth 2.0Ett ramverk för delegerad auktorisering till API:er och skyddade resurser. Det är inte utbytbart med SAML eller OIDC användarautentisering.
För utveckling av nya applikationer, OIDC är generellt att föredra där det stöds. SAML förblir lämplig när det krävs av en företagsapplikation eller en befintlig integration. Använd applikationens dokumenterade funktioner för att avgöra, enligt beskrivningen i Microsofts SAML- och OIDC-beslutsguide.
Vilka är fördelarna med Active Directory SSO?
Active Directory SSO minskar upprepade inloggningsfrågor utan att användarna behöver hantera separata inloggningsuppgifter för varje integrerad applikation.
För användare är den största fördelen en enklare inloggningsupplevelse. För IT-team kan AD-baserad SSO centralisera autentiserings- och åtkomstpolicyer kring kända identiteter, grupper och identitetsleverantörskontroller. Det kan också minska helpdesk-belastningen relaterad till lösenordsåterställningar och kontoförvirring.
För säkerhets- och efterlevnadsteam kan SSO förbättra insynen i inloggningsaktivitet genom identitetsleverantörsloggar, programtilldelningar, MFA-händelser och misslyckade åtkomstförsök.
Dessa fördelar är beroende av korrekt implementering. SSO förenklar autentisering, men löser inte automatiskt problem med provisionering, auktorisering, inaktuella sessioner eller offboarding.
Active Directory kontra AD FS kontra Microsoft Entra ID
| Service | Primär roll | Typisk SSO-användning |
|---|---|---|
| Active Directory Domain Services | Katalog-, domänautentisering och åtkomstkontroll | Kerberos-baserad SSO till domänresurser |
| Active Directory Federation Services (AD FS) | Lokal federationstjänst | Utfärda anspråk för betrodda webbapplikationer och externa tjänster |
| Microsoft Access ID | Molnidentitet och åtkomstplattform | SaaS- och molnapplikations-SSO med SAML och OIDC |
När AD DS ensamt räcker
AD DS kan vara tillräckligt när användare och resurser finns i en Windows-domän eller betrodd skog och resurserna stöder Kerberos. Typiska exempel inkluderar kompatibla fil-, utskrifts-, intranät- och Windows-serverarbetsbelastningar.
AD DS ensamt är i allmänhet otillräckligt när ett program förväntar sig en SAML-kontroll, OIDC-token eller en internetnåbar identitetsleverantör.
När AD FS används för federation
AD FS utökar AD-baserad autentisering till anspråksmedvetna och internetanslutna applikationer. Det kan vara lämpligt när en organisation redan använder AD FS eller har specifika applikations-, dataplats- eller federationskrav som dess distribution uppfyller.
AD FS krävs inte för varje AD SSO-distribution. Microsoft rekommenderar för närvarande migrering till Microsoft Entra ID snarare än uppgradering. AD FSFör en ny SaaS-federationsdesign, utvärdera molnidentitetsalternativ innan du lägger till ny AD FS-infrastruktur.
När Microsoft Entra ID eller en annan identitetsleverantör passar bättre
En molnidentitetsleverantör passar ofta bättre för SaaS-tunga miljöer, plattformsoberoende användare eller åtkomstpolicyer som måste utvärdera faktorer bortom företagsnätverket.
Microsoft Access ID kan integrera AD-baserade identiteter med molnapplikationer. Andra identitetsleverantörer kan passa i miljöer med flera leverantörer, plattformsoberoende eller specialiserade äldre miljöer. Välj baserat på applikationskompatibilitet, livscykelhantering, säkerhetskontroller, motståndskraft och operativt ägande – inte bara var det ursprungliga kontot lagras.
Vilken Active Directory SSO-metod bör du använda?
Börja med resursen snarare än en föredragen leverantör eller ett föredraget protokoll.
- Windows-domänresurserAnvänd Kerberos när tjänsten, enheten, förtroendeförhållandet och nätverkssökvägen stöder det.
- Etablerade företagswebbapplikationerAnvänd SAML när det är programmets federationsmetod som stöds.
- Moderna anpassade eller molnbaserade applikationerFöredra OIDC när det stöds och är lämpligt för designen.
- Applikationer utan federationsstödUtvärdera en programproxy, autentiseringsgateway eller dokumenterad integration som stöds. Att ansluta ett program till LDAP skapar inte automatiskt federerad SSO.
Bekräfta om programmet stöder identitetsleverantörsinitierad eller tjänsteleverantörsinitierad inloggning, obligatoriska identifierare, signerings- eller krypteringscertifikat, omdirigeringsslutpunkter, utloggningsbeteende och attributmappningar.
Håll livscykel- och åtkomstkontroller separerade från autentisering
SSO bevisar en identitet för en applikation. Det skapar inte nödvändigtvis applikationskontot, tilldelar en licens, väljer en roll, tar bort åtkomst när anställningen upphör eller avslutar en befintlig session.
För varje ansökan, dokumentera:
- Hur användaren autentiseras.
- Där MFA och åtkomstpolicy tillämpas.
- Hur konton, tilldelningar och behörigheter etableras eller tas bort.
- Hur tokens och applikationssessioner återkallas eller tillåts löpa ut.
Provisionering kan vara manuell eller automatiserad via ett applikations-API eller en standard som SCIM där det stöds. Applikationer kan också behålla sina egna roller och behörigheter. Microsoft definierar provisionering som skapande, uppdatering och inaktivering av applikationsanvändarposter i sin företagsapplikation. vägledning för provisionering.
Vad bör du kontrollera innan du konfigurerar AD SSO?
Bygg en applikations- och identitetsinventering
För varje ansökan, registrera:
- Nuvarande identitetskälla och inloggningsmetod
- Stödda SSO-protokoll
- Obligatorisk användaridentifierare, till exempel användarens huvudnamn eller e-postadress
- Obligatoriska grupper, roller och anspråk
- Befintliga lokala applikationskonton
- Stöd för etablering och avetablering
- Sessions- och utloggningsbeteende
- Företagsägare och kontaktperson för återställning
Lös identifierarkonflikter före utrullning. Om en SAML-integration skickar en e-postadress medan applikationen förväntar sig en annan kan det orsaka inloggningsfel, dubbletter av konton eller åtkomst under fel identitet.
Kontrollera certifikat, DNS, nätverksåtkomst och tidssynkronisering
Kontrollera:
- URL:er för identitetsleverantör och applikation
- SAML-deklarationskonsumenttjänst (ACS) eller OIDC-omdirigerings-URL:er
- Utgivare, enhets-ID, målgrupp och hyresgästvärden
- Krav för signerings- och krypteringscertifikat
- Certifikatets utgångsdatum och förlängningsprocedurer
- DNS-upplösning och nätverksnåbarhet
- Tidssynkronisering mellan domänkontrollanter, identitetssystem och applikationer
- Obligatoriska sökvägar för brandvägg, proxy och anslutning
Utbyt metadata och certifikat via en verifierad kanal. En felaktig konfiguration för federationsförtroende kan skicka autentiseringsdata till fel slutpunkt eller få ett program att lita på en oavsiktlig utfärdare.
Planera MFA, villkorlig åtkomst och reservåtkomst
Bestäm var UD kommer att tillämpas och om policyer ska beakta användarrisk, enhetsstatus, nätverkskontext eller andra signaler som stöds. Undvik dubbla MFA-uppmaningar på flera lager om det inte finns en definierad anledning.
Upprätthåll testade procedurer för nödåtkomst som inte helt är beroende av federationssökvägen. Definiera tokenlivslängder, gränser för applikationssessioner, certifikatägande, övervakningsansvar och återställningssteg före pilotprojektet.
Hur konfigurerar man Active Directory enkel inloggning för ett program?
Gränssnittet skiljer sig åt beroende på identitetsleverantör och applikation, men implementeringssekvensen är i stort sett konsekvent.
Anslut Active Directory till din identitetsleverantör
Konfigurera identitetsleverantören för att autentisera mot eller synkronisera identiteter från AD via den metod som stöds. Bekräfta vilka domäner, organisationsenheter, användare, grupper och attribut som ingår.
Testa hur inaktiverade konton, lösenordsändringar, gruppuppdateringar och katalogavbrott påverkar autentiseringen. Anta inte att katalogändringar återspeglas omedelbart.
Konfigurera applikationsförtroende och användarattribut
Skapa applikationsintegrationen i identitetsleverantören och konfigurera identitetsleverantörens detaljer i applikationen. Beroende på protokollet kan detta inkludera:
- SAML-enhets-ID:n, ACS-URL:er, metadata och signeringscertifikat
- OIDC-klient-ID:n, omdirigerings-URI:er, utfärdaruppgifter och klientautentiseringsinställningar
- Användaridentifierare och obligatoriska anspråk
- Grupp-, roll- eller anpassade attributmappningar
- Inloggnings- och utloggnings-URL:er
Hantera klienthemligheter och signeringsnycklar som känsliga autentiseringsuppgifter. Begränsa åtkomst, tilldela rotationsägarskap och placera dem inte i ärenden, skript eller databaser utan lämpligt skydd.
Tilldela användare eller grupper och testa ett pilotprojekt
Ge applikationen till en liten testgrupp före utrullning. Inkludera vanliga användare och, där det är lämpligt, personer från olika domäner, gruppstrukturer, enhetstyper och åtkomstplatser.
Testa förstagångsinloggning och upprepad inloggning, MFA-beteende, kontomatchning, grupp- och rolltilldelning, nekande av inaktiverade användare, certifikatvalidering, utloggning, sessionsutgång, etablering, avetablering, återställning och återställning. Ha en alternativ administrativ inloggning tillgänglig när du ändrar en produktionsfederationskonfiguration.
Hur säkrar man Active Directory SSO?
Granska autentisering, MFA, provisionering, programauktorisering, sessionshantering och återkallelse som separata kontroller. Ett lyckat SSO-test bevisar inte att programroller, offboarding-beteende eller hantering av aktiva sessioner är korrekta.
Skydda mot tokenstöld och felkonfigurerad federation
Begränsa administrativ åtkomst till identitetsleverantörs- och applikationsförtroendeinställningar. Övervaka ändringar av utfärdare, slutpunkter, omdirigerings-URI:er, certifikat, anspråk och tilldelningar av privilegierade grupper.
Använd certifikat- och nyckelrotationsprocedurer som stöds. Granska token- och sessionslivslängder mot programmets känslighet och undvik att logga tokens eller autentiseringssvar där obehöriga parter kan hämta dem.
Granska kontoavstängning, sessionens livslängd och inaktuell åtkomst
Att inaktivera ett AD-konto kan förhindra ny autentisering, men det garanterar inte omedelbar avslutning av alla befintliga programsessioner. Katalogsynkronisering, provisioneringsjobb, giltighet för utfärdade tokens och programsessioner kan ha olika tidslinjer.
Testa offboarding från början till slut. Bekräfta när identitetsleverantören känner igen inaktiveringen, om programkontot är inaktiverat, hur befintliga sessioner hanteras och om lokala autentiseringsuppgifter eller återställningsuppgifter fortfarande är användbara.
Övervaka inloggningsloggar och misslyckade åtkomstförsök
Granska inloggningsloggar för identitetsleverantörer tillsammans med program-, anslutnings- och domänloggar. Undersök misslyckad autentisering, oväntade MFA-uppmaningar, upprepade omdirigeringar, avvisade intyg, certifikatfel, försök med inaktiverade konton och ändringar i känsliga federationsinställningar.
Hur fungerar AD SSO för distans- och hybridteam?
Interna resurser som är beroende av nåbara domänkontrollanter, Kerberos, LDAP eller privata programslutpunkter kan kräva ett VPN eller en annan säker publiceringsåtkomstdesign. En fjärranvändare kan inte nå dessa beroenden bara för att användaren har ett AD-konto.
SSO för molnapplikationer kan fungera utan VPN när identitetsleverantören och applikationen är tillgängliga via internet och designen inte kräver att användarens enhet kontaktar lokala tjänster direkt. Lokala synkroniseringsagenter eller autentiseringskopplingar kan fortfarande behöva utgående eller privat anslutning från företagsmiljön.
Där det stöds kan enhetsförtroende och principer av noll förtroende-typ komplettera identitetskontroller. Till exempel kan åtkomst till en känslig applikation kräva MFA och en hanterad eller kompatibel enhet. Enhetsstatus är en ytterligare åtkomstsignal, inte en ersättning för autentisering eller applikationsauktorisering.
Varför fungerar inte Active Directory SSO?
Använd felpunkten för att avgränsa undersökningen. Ett Kerberos-problem, autentiseringsfel för identitetsleverantör, ogiltigt SAML-svar och en saknad applikationsroll kräver olika korrigeringar.
Upprepade lösenordsförfrågningar
Kontrollera om användaren och enheten kan nå nödvändiga domäntjänster, om kontot har en giltig domäninloggning och om resursen är konfigurerad för den avsedda autentiseringsmetoden. Granska DNS, tidssynkronisering, domänförtroende och om tjänsten använder en annan metod för att återgå från Kerberos.
För federerade applikationer, bekräfta att användaren har en identitetsleverantörssession och att en policy inte avsiktligt kräver omautentisering eller MFA.
Omdirigeringsloopar eller misslyckade SAML/OIDC-svar
Jämför båda sidor av förtroendet. Vanliga kontroller inkluderar utfärdar- och enhets-ID, ACS eller omdirigerings-URI, målgrupp, svars-URL-schema och värdnamn, signeringscertifikat, OIDC-klientkonfiguration, programtilldelning, begränsningar för webbläsarcookies och systemtid.
Använd loggar för identitetsleverantörer och information om programfel istället för att upprepade gånger ändra orelaterade inställningar.
Felaktig användaråtkomst eller saknade behörigheter
Bekräfta attributet som programmet använder som sin unika identifierare. Kontrollera de faktiska anspråk som skickats till programmet, inklusive namn, e-postadress, användarens huvudnamn, grupper och roller.
Ett giltigt SSO-svar kan fortfarande ge felaktig åtkomst om programmet mappar användaren till ett gammalt lokalt konto, får fel gruppvärde eller bibehåller behörigheter oberoende av identitetsleverantören.
Problem med certifikat, DNS, tidssynkronisering och anspråksmappning
Kontrollera om det finns utgångna eller nyligen roterade certifikat, inaktuella federationsmetadata, felaktiga DNS-poster, blockerad anslutningstrafik, klockskillnader och fördröjd katalogsynkronisering. Under certifikatöverföringen, bekräfta om programmet kan lita på mer än ett signeringscertifikat och följ leverantörens dokumenterade sekvens.
Hur OneIdP kan anpassas till en annonsbaserad SSO-utrullning
Om du vill behålla lokala AD som autentiseringskälla samtidigt som du lägger till program-SSO är OneIdP ett alternativ att utvärdera. Skalfusion dokumenterar att dess lokala anslutningsenhet kan autentisera användare med anpassad domän mot AD. OneIdP kan ansluta kompatibla SAML- eller OIDC-applikationer och tillämpa åtkomstvillkor för hanterade enheter. Till exempel kan en administratör tilldela en SAML-applikation till lämpliga användare och kräva en Scalefusion-hanterad enhet där den policyn är lämplig. Bekräfta anslutningskrav, licensiering, protokollstöd, attribut och sessionsbeteende före distribution. Utvärdera OneIdP för AD-backad applikations SSO.
Vanliga frågor
1. Är LDAP samma sak som Active Directory SSO?
Nej. LDAP är ett protokoll för att interagera med kataloginformation och kan användas av vissa applikationer för att validera autentiseringsuppgifter. Det skapar inte i sig en federerad SSO-session eller utfärdar SAML-assertions eller OIDC-tokens.
2. Kräver varje AD SSO-distribution AD FS?
Nej. AD FS är ett federationsalternativ. Kerberos kan tillhandahålla inbyggd SSO till domänresurser, medan Microsoft Entra ID eller en annan identitetsleverantör kan tillhandahålla SSO för kompatibla moln- och webbapplikationer.
3. Avslutas varje programsession omedelbart om ett AD-konto inaktiveras?
Inte nödvändigtvis. Katalogsynkronisering, avprovisionering av program, tokengiltighet och programsessioner kan ha olika tidslinjer. Testa varje programs inaktiverings- och återkallningsbeteende som en del av offboarding.
4. Krävs ett VPN för att fjärranvändare ska få åtkomst till annonsbaserad SSO?
Det beror på arkitekturen. Interna resurser som kräver direkt åtkomst till domäntjänster eller privata slutpunkter kan behöva ett VPN eller en annan säker åtkomstdesign. Internetåtkomliga identitetsleverantörer och SaaS-applikationer kan ofta tillhandahålla AD-baserad SSO utan att användarens enhet behöver dirigeras via ett VPN.
5. Kan Active Directory SSO fungera med SaaS-applikationer?
Ja, men vanligtvis via en identitetsleverantör. Active Directory Domain Services utfärdar inte direkt de SAML-intyg eller OIDC-tokens som många SaaS-applikationer förväntar sig. En identitetsleverantör som Microsoft Entra ID, AD FS, OneIdP eller en annan kompatibel IdP ansluter den AD-baserade identiteten till SaaS-applikationen.

