

Вы когда-нибудь видели синий экран при запуске устройства Windows, на котором белыми буквами отображается надпись «BitLocker»? Для настольного компьютера или ноутбука это может показаться немного раздражающим, поскольку у вас, вероятно, уже настроен вход через Windows Hello для безопасного доступа. Встроенную версию BitLocker можно отключить через «Управление BitLocker». Но для организаций с большим количеством корпоративных устройств Windows этот синий экран может существенно повлиять на безопасность корпоративных данных. В этом и заключается сила Windows BitLocker!

В этом блоге мы расскажем о BitLocker и о том, почему крайне важно управлять этой функцией Windows на корпоративных устройствах с помощью решения для унифицированного управления конечными точками (UEM), чтобы обеспечить безопасный доступ к вашим данным.
Что такое BitLocker?
BitLocker — это функция полного шифрования диска, встроенная в систему безопасности Microsoft Windows, которая в первую очередь направлена на защиту личных данных на устройстве. Это помогает повысить безопасность устройства, гарантируя, что конфиденциальная информация не будет доступна посторонним. Это особенно полезно в случае утери или кражи устройства.
Шифрование BitLocker достигается путем кодирования данных на диске, делая их нечитаемыми для любого, кто не имеет соответствующего ключа расшифровки. Этот процесс шифрования и расшифровки происходит плавно, обеспечивая защиту данных и не влияя на удобство использования для пользователя.
Почему BitLocker важен?
BitLocker специально разработан для защиты данных в состоянии покоя. Это означает, что он защищает данные, когда устройство выключено, потеряно или украдено. Это важный шаг в обеспечении безопасности конфиденциальных данных и играет ключевую роль в поддержании стандартов безопасности и соответствия требованиям.
BitLocker помогает организациям:
- Снизьте риск утечки данных из-за утери или кражи устройств.
- Соответствие требованиям таких нормативных актов, как GDPR, HIPAA, ISO 27001 и NIS2.
- Защитите конфиденциальные данные клиентов и сотрудников.
- Предотвратить несанкционированный доступ извлекать жесткие диски или SSD-накопители
Как работает шифрование дисков с помощью BitLocker?
BitLocker работает путем шифрования жесткого диска, преобразуя данные в формат, нечитаемый без правильного ключа расшифровки. Это шифрование выполняется с использованием стандартных алгоритмов шифрования, как правило, расширенного стандарта шифрования (AES) с 128-битными или 256-битными ключами.
При загрузке устройства BitLocker запрашивает аутентификацию, которая может представлять собой пароль, PIN-код или даже USB-ключ. Только после этой проверки ваш диск будет расшифрован и станет доступен. Без ключа расшифровки данные на диске отображаются в виде бессмысленного набора символов, что делает их нечитаемыми и защищенными от несанкционированного доступа.
Цель BitLocker — защита как личных, так и деловых данных. Мощные алгоритмы шифрования, которые он использует, гарантируют защиту конфиденциальных файлов и данных от несанкционированного доступа. Будь то финансовые документы, личные фотографии или конфиденциальные деловые данные, BitLocker — это надежная линия защиты для Windows Server.
Преимущества шифрования BitLocker
Использование шифрования BitLocker на устройствах под управлением Windows выгодно по двум причинам:
1. Обеспечьте безопасность данных
BitLocker особенно ценен для компаний и частных лиц, которые работают с конфиденциальными данными. Благодаря шифрованию диска вы не только защищаете свою собственную информацию, но и данные клиентов, финансовые записи и конфиденциальные сообщения.
2. Соблюдайте требования
Для организаций соблюдение отраслевых норм является обязательным условием. BitLocker помогает соответствовать стандартам защиты данных, таким как GDPR. HIPAAи PCI-DSS, гарантируя, что конфиденциальные данные остаются зашифрованными, даже если устройства потеряны или украдены. Это минимизирует риск штрафов за несоблюдение требований и обеспечивает вашей компании высокую репутацию в области защиты данных.
3. Предотвратите несанкционированный доступ
Шифрование BitLocker гарантирует, что только авторизованные пользователи могут получить доступ к данным, хранящимся на устройстве. Даже если устройство попадет в чужие руки, для расшифровки данных потребуются ключи шифрования, что делает их недоступными для злоумышленников.
4. Улучшение управления устройствами
При использовании в сочетании со встроенными инструментами управления Windows или сторонними средствами. Решения MDMШифрование BitLocker можно отслеживать и обеспечивать на всех устройствах парка. ИТ-администраторы могут удаленно управлять настройками шифрования, отслеживать соответствие требованиям и при необходимости восстанавливать зашифрованные данные, что упрощает протоколы безопасности.
Что такое ключ восстановления BitLocker?
Ключ восстановления BitLocker — это 48-значный числовой резервный код, позволяющий разблокировать зашифрованный BitLocker диск, если доступ к нему невозможен обычным способом (пароль, PIN-код или TPM). Если устройство переходит в режим восстановления, ключ восстановления — единственный способ восстановить доступ к данным.
Как найти ключ восстановления BitLocker?
В зависимости от выбора, сделанного при активации BitLocker, ваш ключ восстановления может находиться в нескольких местах.
- Если ключ восстановления BitLocker сохранен в вашей учетной записи Microsoft, перейдите по ссылке account.microsoft.com/devices/recoverykey (откроется в новом окне) и войдите в систему, используя свое имя пользователя и пароль Microsoft.
- Если ваше устройство когда-либо использовалось для входа в систему организации через рабочую или учебную учетную запись, ключ восстановления может храниться в учетной записи этой организации для защиты ваших данных. Возможно, вы сможете получить к нему доступ напрямую, или вам потребуется обратиться в службу ИТ-поддержки этой организации, чтобы получить доступ к ключу восстановления.
- Если вы используете Windows Pro или Enterprise, вы могли сохранить ключ либо в учетной записи Microsoft (как указано выше), либо на USB-накопителе, либо в распечатанной копии, либо в Active Directory организации для централизованного управления.
Читайте полную статью по ссылке: Как найти ключ восстановления BitLocker?
Разница между BitLocker и шифрованием устройства.
Шифрование устройства — это встроенная функция безопасности Windows. Это упрощенная, удобная и автоматизированная версия BitLocker, в первую очередь предназначенная для защиты потребительского сегмента. С другой стороны, BitLocker — это более комплексное решение, предлагающее расширенные функции и возможности настройки, обычно используемое в корпоративных средах.
Вот подробное сравнение этих двух вариантов:
| Аспект | BitLocker | Шифрование устройства |
|---|---|---|
| Доступность | Версии Windows Pro, Enterprise и Education | Более широкий выбор версий Windows, включая Home. |
| Целевая аудитория | Специалисты в сфере бизнеса, опытные пользователи и ИТ-администраторы | Пользователи Windows Home, пользователи некорпоративных приложений и потребители, не обладающие техническими навыками. |
| Метод шифрования | Предлагает шифрование AES с 128-битными или 256-битными ключами. | Шифрование AES с 128-битными ключами. |
| Взаимодействие с пользователем | Требуется ручное включение и настройка. | Минимальный уровень; часто он автоматически включается по умолчанию на совместимом оборудовании. |
| ключ восстановления | Может храниться в учетной записи Microsoft, Entra ID, на USB-накопителе или в виде текстового файла/распечатки. | Хранится только в учетной записи Microsoft пользователя (в облаке). |
| Требование TPM | Работает с TPM 1.2 или выше; может обходить TPM через групповую политику Windows, пароль предварительной загрузки или загрузочный USB-накопитель. | Для автоматического шифрования требуется TPM 2.0; при отсутствии TPM приложение остается недоступным. |
| Область защиты | Шифрует системные диски, стационарные и съемные накопители данных. | По умолчанию шифруется только системный диск и внутренние накопители. |
| Влияние на производительность | Небольшое влияние на производительность, настраивается в зависимости от требований безопасности. | В целом минимален, оптимизирован для потребительских устройств. |
| Инструменты управления | Комплексный подход с поддержкой групповой политики и PowerShell. | Базовый, в первую очередь через системные настройки |
| Индивидуальная конфигурация | Расширенные функции, такие как разблокировка по сети и многофакторная аутентификация. | Ограниченные возможности настройки |
Как включить BitLocker на устройствах с Windows
BitLocker — это надёжная функция шифрования в Windows, которая защищает данные, шифруя диски и предотвращая несанкционированный доступ. Включение BitLocker может различаться в зависимости от вашего устройства и операционной системы. Вот несколько способов настройки BitLocker в Windows:
Метод 1: включение BitLocker через Панель управления
Шаг 1: Откройте панель управления и перейдите в раздел «Система и безопасность».
Шаг 2: Нажмите «Шифрование диска BitLocker».
Шаг 3: Выберите диск, который хотите зашифровать, и нажмите «Включить BitLocker».
Шаг 4: Следуйте инструкциям на экране, чтобы установить пароль, или используйте смарт-карту для разблокировки накопителя.
Шаг 5: Сохраните ключ восстановления в надежном месте и начните процесс шифрования.
Способ 2: Включение BitLocker через настройки Windows.
Шаг 1: Нажмите сочетание клавиш Windows + I, чтобы открыть приложение «Параметры».
Шаг 2: В поле поиска вверху введите «Управление BitLocker» и нажмите Enter, чтобы перейти непосредственно к настройкам шифрования.
Шаг 3: Найдите свой диск (обычно он обозначен как системный диск или C:\).
Шаг 4: Нажмите «Включить BitLocker».
Метод 3. Включение BitLocker через командную строку
Шаг 1: Откройте командную строку с правами администратора.
Шаг 2: Для включения BitLocker на определенном диске используйте следующую команду: manage-bde -on :
Шаг 3: Следуйте инструкциям, чтобы настроить параметры шифрования, например, выбрать средство защиты ключа или способ настройки ключа восстановления.
Метод 4: включение BitLocker через групповую политику
Шаг 1: Откройте редактор групповых политик (gpedit.msc).
Шаг 2: Перейдите в раздел «Конфигурация компьютера > Административные шаблоны > Компоненты Windows > Шифрование дисков BitLocker».
Шаг 3: Настройте соответствующие политики, например, включите BitLocker для стационарных дисков с данными, дисков с операционной системой или съемных дисков.
Шаг 4: Примените изменения и перейдите к активации BitLocker через панель управления или командную строку.
Метод 5. Включение BitLocker на Windows Server
Шаг 1: Откройте панель управления диспетчера серверов.
Шаг 2: Для добавления функции «Шифрование дисков BitLocker» используйте мастер «Добавление ролей и функций».
Шаг 3: При появлении соответствующего запроса перезапустите сервер.
Шаг 4: После установки используйте панель управления или командную строку, чтобы включить BitLocker на нужных дисках.
Метод 6. Включение BitLocker для съемных дисков
Шаг 1: Подключите съемный накопитель к вашей системе.
Шаг 2: Откройте «Этот компьютер», щелкните правой кнопкой мыши по съемному диску и выберите «Включить BitLocker».
Шаг 3: Выберите способ разблокировки (пароль или смарт-карта) и следуйте инструкциям для шифрования диска.
Как включить BitLocker на устройствах Windows с помощью Scalefusion MDM
Scalefusion MDM позволяет вам настраивать различные параметры шифрования BitLocker с одной панели и позволяет вам выполнять push на несколько устройств с одной централизованной панели. Вот как это работает:
Шаг 1: Войдите в панель управления Scalefusion.
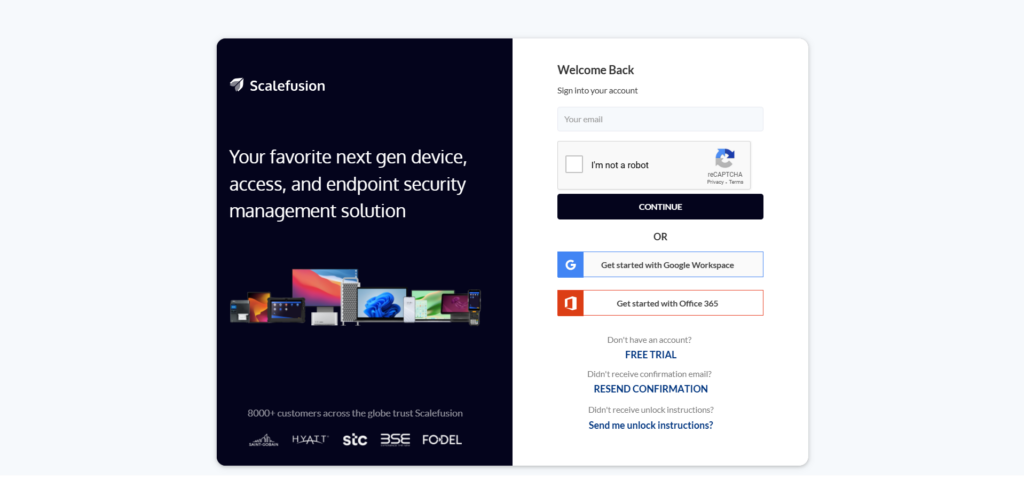
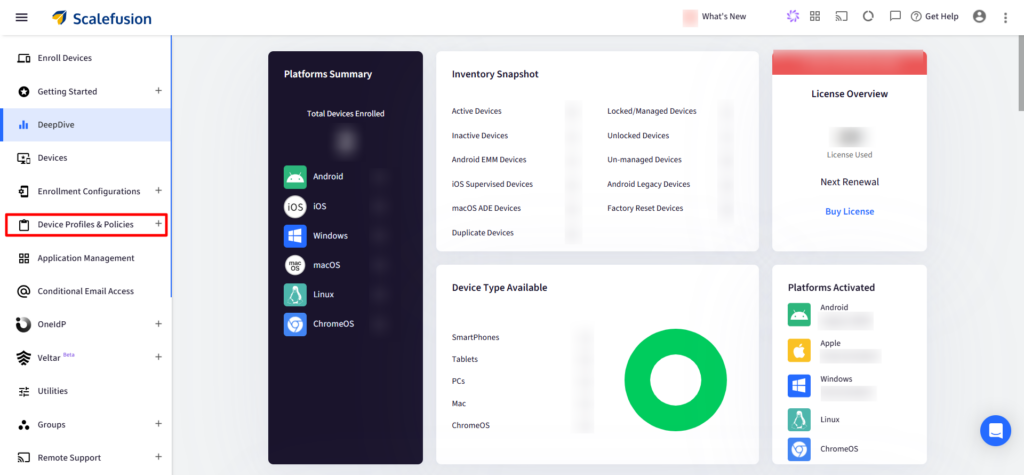
Шаг 2: Перейдите в раздел «Профили и политики устройств» на панели управления.
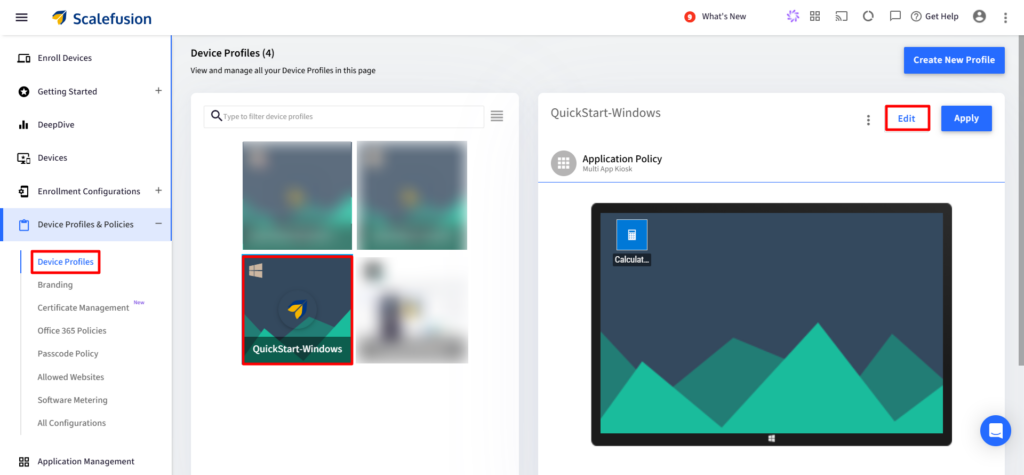
Шаг 3: Перейдите на вкладку «Профили устройств». Теперь создайте новый профиль устройства для Windows. Если профиль Windows уже существует, нажмите кнопку «Изменить».
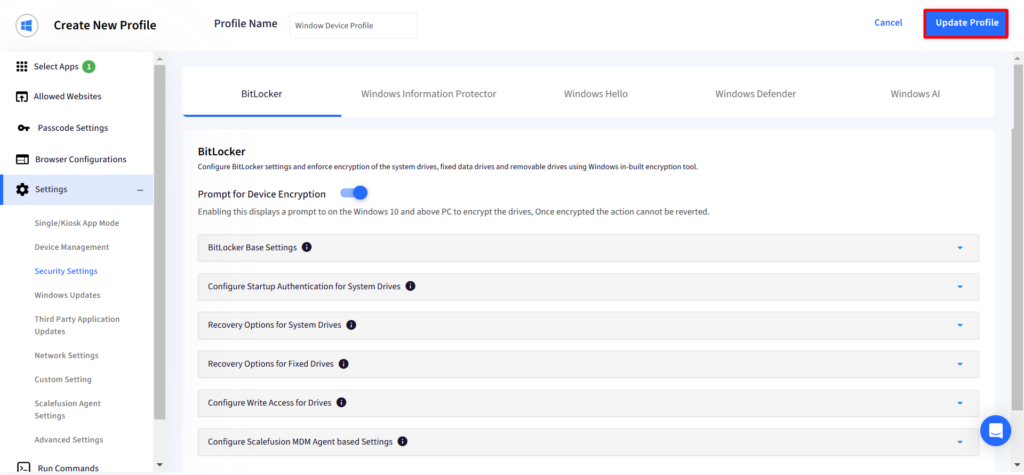
Шаг 4: Нажмите вкладку «Настройки» на панели слева. Перейдите в раздел «Настройки безопасности». Включите параметр «Запрашивать шифрование устройства», чтобы активировать BitLocker.
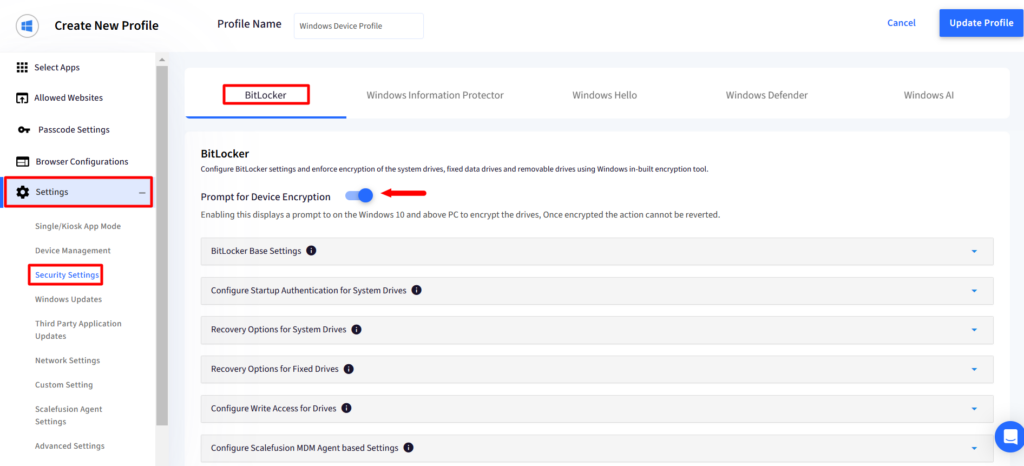
Шаг 5: Настройте различные параметры BitLocker в соответствии с вашими требованиями:
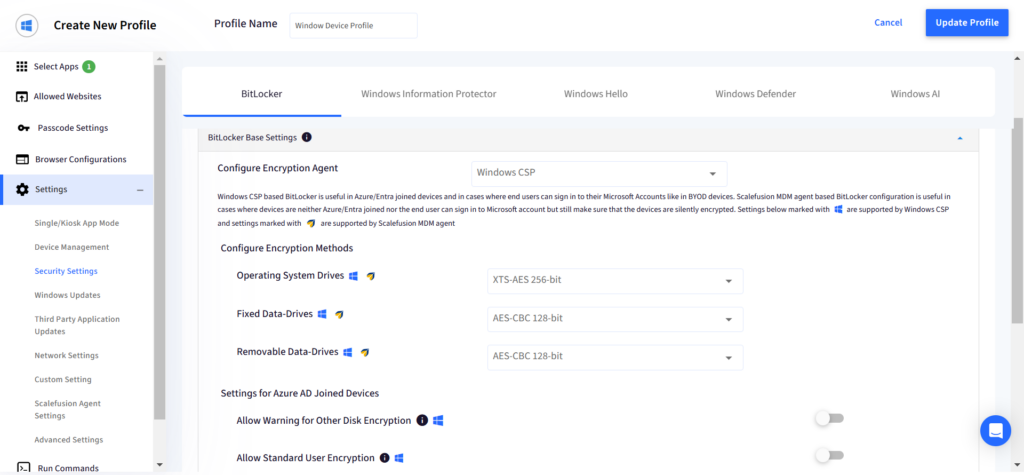
а. Базовые настройки BitLocker: Выберите агент и метод шифрования, а также параметры для устройств, подключенных к Azure AD.
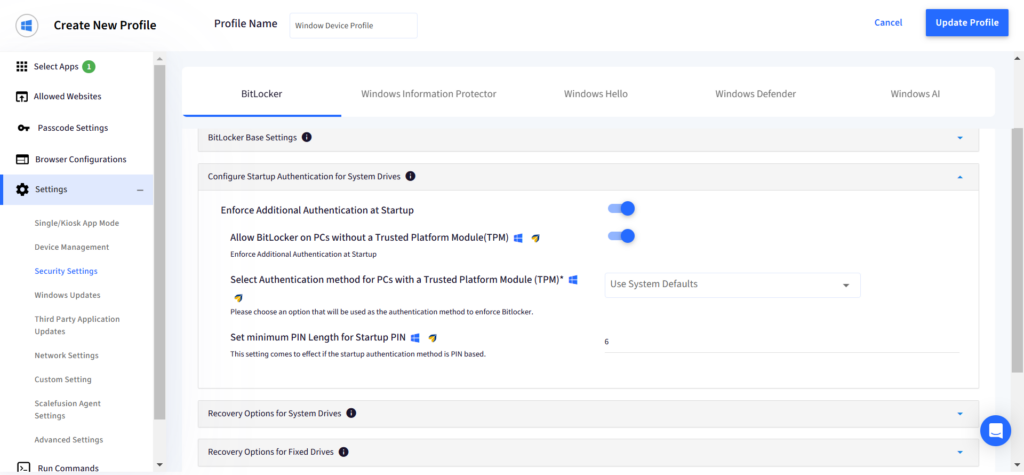
b. Настройка аутентификации при запуске системных дисков: Для компьютеров без TPM включите параметр «Разрешить BitLocker на ПК без доверенного платформенного модуля (TPM)». Установите метод аутентификации и минимальную длину PIN-кода при запуске.
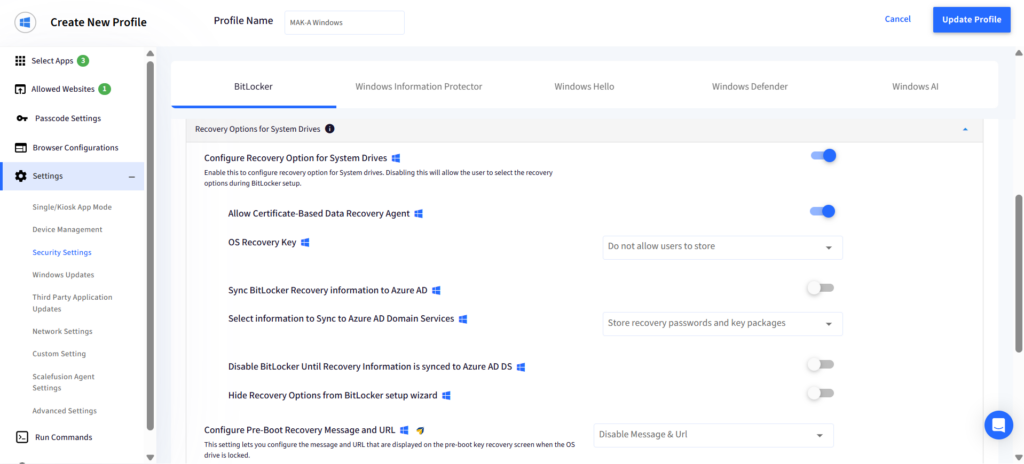
c. Варианты восстановления системных дисков: Настройте политики восстановления и сконфигурируйте сообщение и URL-адрес для восстановления перед загрузкой. Полный список доступных настроек можно посмотреть здесь.
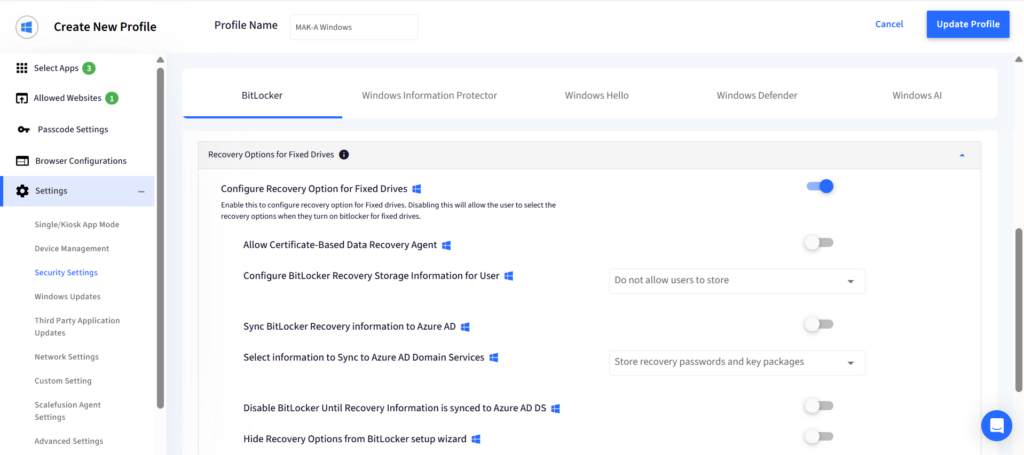
d. Варианты восстановления данных с жестких дисков: Эти параметры аналогичны параметрам системных дисков, но устанавливаются для разделов, не являющихся системными.
e. Настройка прав на запись для дисков: Отключите доступ на запись к дискам, пока они не будут зашифрованы, что предотвратит чтение/получение доступа к данным на ваших дисках любым вредоносным ПО.
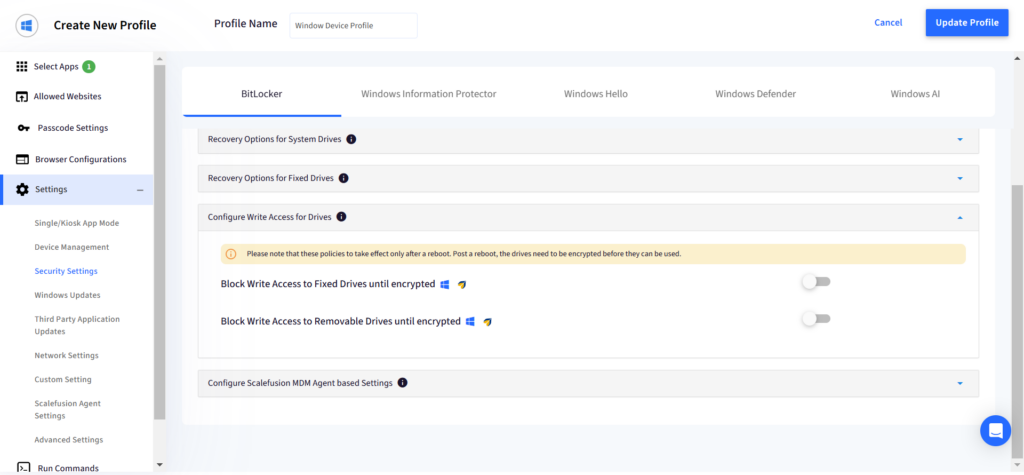
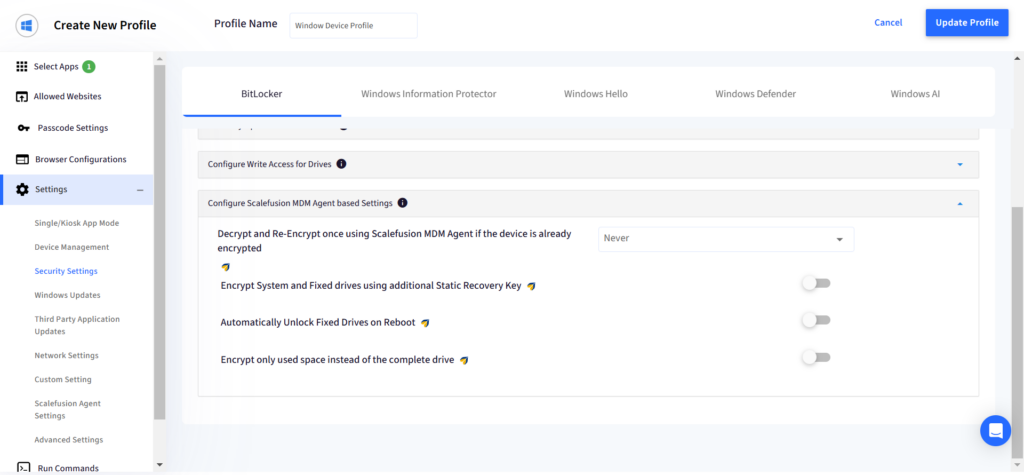
f. Настройка параметров агента Scalefusion MDM: Настройте эти параметры, если вы включили BitLocker через Scalefusion MDM Agent.
Шаг 6: После завершения настройки BitLocker нажмите кнопку «Обновить профиль» в правом верхнем углу экрана.
Шаг 7: Вы будете перенаправлены на страницу «Профили устройств». Нажмите «Применить», чтобы распространить профиль устройства на различные группы устройств, группы пользователей или отдельные устройства.
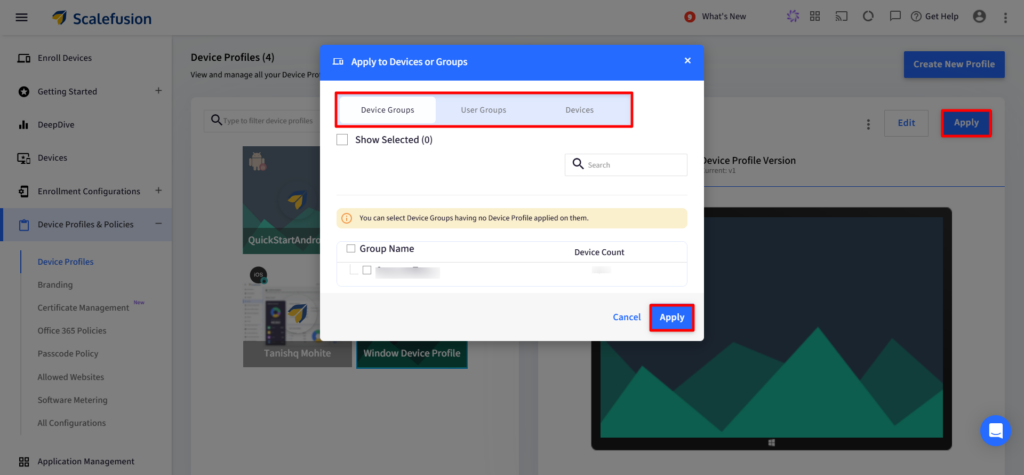
Это позволяет использовать шифрование BitLocker на управляемых устройствах и серверах Windows.
Рекомендации по использованию BitLocker
Для эффективного развертывания и управления BitLocker требуется структурированный подход, особенно в крупных или сложных средах, включающих тысячи устройств Windows. Для обеспечения единообразной безопасности в масштабах всего предприятия следует учитывать несколько рекомендаций при внедрении BitLocker:
1. Разработайте стратегию развертывания.
Необходимо разработать план развертывания, описывающий шаги, необходимые для внедрения BitLocker на каждом компьютере под управлением Windows в вашей организации. Это включает в себя определение того, какие устройства необходимо зашифровать, как будут управляться ключи шифрования и как будет проводиться тестирование развертывания.
2. Назначить групповые политики
Используя групповые политики, ИТ-администраторы могут устанавливать политики и параметры для множества устройств Windows с централизованной платформы. Это гарантирует согласованную настройку всех устройств и безопасное управление ключами шифрования.
3. Включите UEFI Secure Boot и TPM.
UEFI Secure Boot — это стандарт прошивки материнской платы, который гарантирует загрузку устройства только с использованием доверенного программного обеспечения, подписанного производителями оборудования или поставщиками ОС, защищая цепочку загрузки от вредоносных программ. TPM, доступный в виде дискретного чипа или прошивки ЦП, выступает в качестве аппаратного корня доверия. Он проверяет целостность состояния загрузки и безопасно освобождает ключи шифрования BitLocker только тогда, когда система проверена на безопасность и отсутствие изменений.
Сочетая эти два подхода, организации гарантируют, что данные останутся зашифрованными, если накопитель будет перемещен на другой компьютер или если будет изменена среда загрузки.
4. Отслеживать и сообщать о состоянии шифрования.
Создайте комплексную и согласованную систему мониторинга и отчетности о состоянии шифрования всех устройств Windows, использующих шифрование BitLocker. Это позволит легко выявлять ошибки шифрования и предоставлять отчеты об общем состоянии шифрования в организации.
5. Внедрить обучение пользователей и администраторов на основе ролей.
Обучение основам информационной безопасности имеет решающее значение для предотвращения утечки данных и простоев в работе. Конечных пользователей следует обучить важности полного шифрования диска, безопасному обращению с PIN-кодами перед загрузкой и распознаванию подлинных экранов восстановления BitLocker в отличие от потенциальных попыток фишинга или социальной инженерии.
ИТ-администраторы должны быть обучены управлению ключевыми резервными средствами, процедурам восстановления и рабочим процессам жизненного цикла оборудования. В частности, администраторы должны понимать, что полное отключение шифрования неоправданно подвергает данные риску и требует длительного процесса повторного шифрования.
Управляйте BitLocker на корпоративных устройствах с помощью Scalefusion UEM
Внедрение BitLocker в организации требует стратегического подхода к управлению устройствами. От первоначальной настройки до текущего обслуживания, скрупулезное внимание к деталям имеет первостепенное значение. Используя UEM-решение Такие программы, как Scalefusion, упрощают этот процесс и предоставляют множество функций, например:
1. Централизованное управление
Внедрение централизованного подхода к управлению BitLocker оптимизирует операции, повышая эффективность и подотчетность. Scalefusion позволяет ИТ-администраторам контролировать политики BitLocker, отслеживать состояние шифрования и обеспечивать соответствие устройств требованиям во всей организационной экосистеме.
2. Настройка политики
Разработка комплексных политик BitLocker позволяет согласовать протоколы шифрования с целями безопасности организации. С помощью Scalefusion ИТ-администраторы могут настраивать политики для обеспечения соблюдения стандартов шифрования, определения механизмов аутентификации и конфигурации параметров восстановления, тем самым адаптируя развертывание BitLocker в соответствии с уникальными требованиями организации.
3. Интеграция с существующими системами
Scalefusion UEM обеспечивает бесшовную интеграцию BitLocker с существующими системами управления устройствами для оптимизации непрерывности рабочих процессов и защиты ваших данных. ИТ-администраторы могут сгенерировать ключ восстановления BitLocker и включить функцию BitLocker в качестве основной для всех управляемых устройств Windows.
Кроме того, совместимость высококачественного программного обеспечения UEM, такого как Scalefusion, с Active Directory упрощает аутентификацию пользователей, управление доступом и повышает удобство использования без ущерба для стандартов безопасности.
Чтобы обернуть это
BitLocker — это интеллектуальный и надежный механизм защиты корпоративных (и личных) данных на устройствах под управлением Windows. Управление развертыванием BitLocker с помощью решения UEM, такого как Scalefusion, предоставляет организациям большую гибкость для повышения уровня безопасности. Дополнительным преимуществом является то, что Scalefusion предлагает широкий спектр решений. Управление устройствами Windows возможности, выходящие далеко за рамки BitLocker.


Часто задаваемые вопросы (FAQ)
1. Что такое шифрование диска BitLocker?
Шифрование дисков BitLocker — это встроенная в Windows функция полного шифрования диска. Она шифрует всю файловую систему, превращая том хранения в защищенный зашифрованный диск. В сочетании с MDM это обеспечивает важную защиту удаленных и мобильных устройств. Если посторонний попытается получить доступ к устройству, потребуется попытка восстановления с использованием пароля или ключа восстановления. Это крайне важно для организаций, стремящихся обеспечить единообразное шифрование в Windows для всего парка устройств.
2. Для чего используется BitLocker?
BitLocker в основном используется для предотвращения несанкционированного доступа к конфиденциальным данным путем шифрования всей файловой системы на диске. Это особенно важно в сценариях MDM, где устройства могут часто подключаться к ненадежным сетям или перемещаться между локациями. При использовании зашифрованного диска, даже если устройство будет скомпрометировано, данные останутся нечитаемыми. Кроме того, поскольку ключ хранится в безопасности, часто в TPM или с интеграцией с Active Directory, доступ к данным остается защищенным даже во время попыток восстановления.
3. Какой тип шифрования использует BitLocker?
BitLocker использует расширенный стандарт шифрования (AES) с 128-битными или 256-битными ключами для защиты данных в файловой системе. Это надежное шифрование является краеугольным камнем современного шифрования в Windows, обеспечивая надежную защиту данных организации. После шифрования устройства ключ надежно хранится, а доступ к зашифрованному диску требует аутентификации или пароля восстановления. Этот метод обеспечивает строгое соответствие политикам защиты данных, предлагая при этом удобный для пользователя интерфейс.
4. Стоит ли включать Windows BitLocker?
Да, включение BitLocker настоятельно рекомендуется как для частных лиц, так и для организаций. Он превращает хранилище вашего устройства в зашифрованный диск, защищая файловую систему и предотвращая несанкционированный доступ. Особенно при управлении через MDM, BitLocker повышает уровень безопасности, добавляя еще один уровень шифрования в Windows. При необходимости вы всегда можете отключить BitLocker, но рекомендуется оставлять его включенным для постоянной защиты ваших конфиденциальных данных с помощью шифрования BitLocker. В случае проблем с доступом можно использовать пароль восстановления или предпринять попытки восстановления, чтобы восстановить доступ без ущерба для целостности данных.

