

RADIUS, сокращение от Remote Authentication Dial-In User Service (служба удаленной аутентификации пользователей по коммутируемому соединению), — это клиент-серверный протокол для централизованной аутентификации, авторизации и учета доступа к сети, в совокупности известный как AAA. Точка доступа Wi-Fi, VPN-шлюз, коммутатор или другое сетевое устройство доступа отправляет запрос на RADIUS-сервер. Сервер может разрешить соединение, отклонить его или запросить дополнительную информацию. Если доступ одобрен, он может вернуть атрибуты, которые помогают определить сессию. Отдельные обмены данными для учета могут записывать жизненный цикл сессии.
Несмотря на своё историческое название, RADIUS в настоящее время широко используется для корпоративных сетей Wi-Fi, доступа к VPN и сетевой инфраструктуры, а не для коммутируемого доступа.
Основные выводы
- РАДИУС Это протокол для централизованной аутентификации, авторизации и учета (AAA) доступа к сети.
- Вот как это работает: Сетевые устройства отправляют запросы на аутентификацию на RADIUS-сервер, который принимает, отклоняет или оспаривает их.
- Общее использование: Корпоративный Wi-Fi, доступ к VPN и администрирование сетевых устройств, безопасность которых зависит от методов аутентификации и защиты передачи данных.
Что такое протокол RADIUS?
RADIUS позволяет точкам доступа, VPN-шлюзам, коммутаторам и другим сетевым устройствам доступа обращаться к центральному серверу для принятия решений об аутентификации и авторизации. Затем устройство доступа управляет соединением и применяет поддерживаемые параметры, возвращаемые сервером.
RADIUS не создает учетные записи пользователей и не выполняет прямую настройку конечной точки. Он передает информацию AAA между сетевым устройством доступа и сервером RADIUS. Сервер может использовать локальную базу данных учетных записей или обращаться к внешнему каталогу или службе идентификации.
Что означают аутентификация, авторизация и учет?
Три функции AAA отвечают на разные вопросы:
- Аутентификация: Представляет ли пользователь или устройство приемлемые идентификационные данные и учетные сведения?
- Авторизация: Если соединение аутентифицировано, какой доступ оно должно получить?
- Бухгалтерский учет: Что произошло во время последующей сессии?
Авторизация — это не просто решение «да» или «нет». Ответ Access-Accept может содержать атрибуты, описывающие ограничения сеанса или другие параметры, связанные с политикой. Полученный доступ зависит от того, понимает ли сетевое устройство доступа эти атрибуты и обеспечивает ли их соблюдение. RADIUS не гарантирует, что каждая точка доступа, коммутатор или VPN-шлюз поддерживают одни и те же политики.
Учетная запись представляет собой отдельный поток сообщений. Учетная запись документирует активность сеанса, но сама по себе не является доказательством того, что первоначальный запрос на доступ был надлежащим образом авторизован.
Конечная точка, RADIUS-клиент, сервер и источник идентификации.
Типичная процедура развертывания включает четыре роли:
- Конечная точка или запрашивающая сторона: Ноутбук, телефон, планшет или другое устройство, запрашивающее доступ к сети.
- Устройство доступа к сети: Точка доступа, беспроводной контроллер, VPN-шлюз, коммутатор или сервер доступа к сети, управляющий подключением.
- RADIUS-клиент: Обычно это устройство доступа к сети. Оно отправляет RADIUS-запросы от имени конечной точки. Ноутбук или телефон сотрудника обычно не являются RADIUS-клиентом.
- RADIUS-сервер: Система, которая оценивает запрос, применяет политику и возвращает ответ.
- Источник информации о личности: Необязательный каталог, база данных, служба, связанная с центром сертификации, или платформа идентификации, используемая сервером RADIUS.
Название устройства доступа к сети «RADIUS-клиент» поначалу может вызывать путаницу. Этот термин описывает его взаимоотношения с RADIUS-сервером, а не с конечным пользователем.
Как работает аутентификация RADIUS
Базовый обмен данными по протоколу RADIUS начинается, когда устройство доступа к сети отправляет запрос доступа (Access-Request) на сервер. RFC 2865В ответ сервер отправляет сообщение Access-Accept, Access-Reject или Access-Challenge.
От запроса на доступ до принятия решения
- Конечная точка пытается подключиться к защищенной сети или службе.
- Устройство доступа к сети собирает соответствующие идентификационные или аутентификационные данные.
- Выступая в качестве RADIUS-клиента, устройство доступа отправляет запрос доступа (Access-Request) на настроенный RADIUS-сервер.
- Сервер проверяет запрос и применяет политики аутентификации и доступа. Он может обращаться к внешнему источнику идентификации.
- Сервер возвращает один из трех основных ответов:
– Принять доступ: Запрос одобрен, возможно, с указанием атрибутов авторизации.
– Отклонение доступа: В удовлетворении запроса отказано.
– Проблема доступа: Требуется дополнительная информация или повторный обмен данными для аутентификации. - Если получен запрос на подтверждение, устройство доступа и конечная точка могут участвовать в дополнительных обменах запросами и ответами перед принятием окончательного решения.
Запрос доступа (Access-Challenge) не является автоматическим запросом на многофакторную аутентификацию (MFA). Это общий механизм «запрос-ответ», который может поддерживать несколько рабочих процессов аутентификации.
Как атрибуты авторизации влияют на доступ
В содержимом Access-Accept могут содержаться атрибуты, которые RADIUS-клиент использует при установлении сессии. В зависимости от развертывания и поддерживаемых устройств, они могут относиться к продолжительности сессии, фильтрации или другому локально определенному результату политики.
Ответ сервера и применение политики устройством доступа — это отдельные этапы. Если устройство доступа не распознает какой-либо атрибут или его локальная конфигурация не применяет этот атрибут, ожидаемая политика может не вступить в силу. RFC 3580 В описании рассматривается использование RADIUS в средах IEEE 802.1X, однако реализации по-прежнему различаются по поддерживаемым атрибутам.
Что отражают бухгалтерские записи
РАДИУС бухгалтерский учет Использует пакеты Accounting-Request и Accounting-Response. После запуска сервиса RADIUS-клиент может отправлять пакеты Accounting-Request с атрибутом Acct-Status-Type, установленным на одно из следующих значений:
- Начало: Указывает на то, что обслуживание началось.
- Предварительное обновление: Сообщает о состоянии активной сессии с заданными интервалами.
- Стоп: Указывает на завершение сессии.
Подтверждением действительного запроса на учет является ответ на запрос. В зависимости от RADIUS-клиента и конфигурации, записи учета могут включать идентификатор сессии, продолжительность соединения, информацию о завершении и счетчики трафика. Промежуточные обновления являются необязательными, и их частота зависит от конкретного развертывания.
Аннотированная схема доступа и учета RADIUS
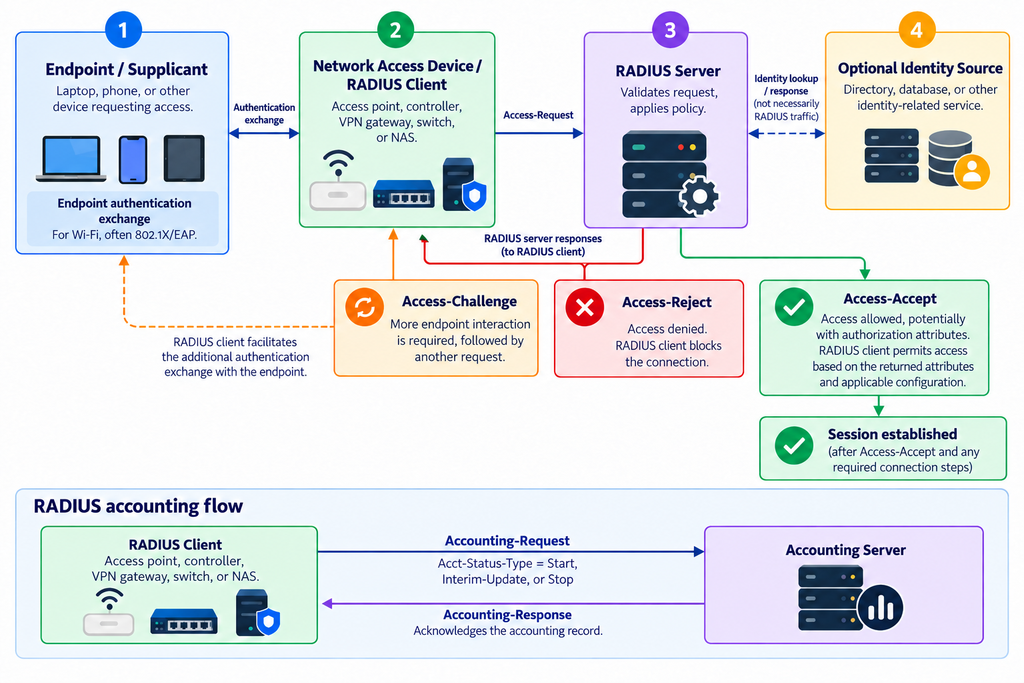
Сообщения Access-Request и Access-Request являются частью протокола доступа RADIUS. Поиск идентификаторов, сопоставление групп, проверка сертификатов и правила политик зависят от конкретной среды. Учет — это связанный поток данных, отправляемый клиентом RADIUS во время или после предоставления услуги.
Где используется RADIUS
RADIUS широко используется там, где сетевому устройству доступа необходимо централизованно принимать решения о подключении пользователя или устройства. Типичные примеры использования включают корпоративные сети Wi-Fi, VPN-сети с удаленным доступом и доступ к сетевой инфраструктуре.
Корпоративный Wi-Fi: 802.1X, EAP и RADIUS
В корпоративной сети Wi-Fi протоколы 802.1X, расширенный протокол аутентификации (EAP) и RADIUS выполняют разные функции:
- Стандарт IEEE 802.1X контролирует доступ на границе сети посредством ролей конечной точки, аутентификатора и сервера аутентификации.
- EAP передает диалог аутентификации, используемый выбранным методом EAP.
- RADIUS передает информацию о доступе и управлении доступом между аутентификатором, таким как точка доступа или контроллер, и RADIUS-сервером.
RFC 3579 Определяет поддержку RADIUS для EAP, включая использование атрибутов EAP-сообщений. RADIUS является частью внутренней системы обмена данными; он не заменяет 802.1X или EAP.
Пример работающей корпоративной сети Wi-Fi
Пример состояния: Приведенный ниже поток 802.1X, EAP и RADIUS демонстрирует поведение протокола с поддержкой источника. Результат авторизации в сети для сотрудников является иллюстративным и зависит от локальной политики и поддержки устройств доступа.
Рассмотрим ситуацию, когда сотрудник подключает управляемый ноутбук к защищенной корпоративной сети Wi-Fi:
- Ноутбук подключается к сети Wi-Fi и начинает обмен данными для аутентификации по протоколу 802.1X с точкой доступа.
- Сообщения EAP передаются между ноутбуком и точкой доступа.
- Точка доступа, выступая в роли RADIUS-клиента, помещает соответствующие данные EAP в запрос доступа (Access-Request) и отправляет его на RADIUS-сервер.
- RADIUS-сервер оценивает выбранный метод аутентификации и применимую политику. Он может обратиться к источнику идентификации.
- Если требуется дальнейшее взаимодействие, сервер возвращает запрос на доступ (Access-Challenge), и обмен данными продолжается.
- В конечном итоге сервер возвращает либо Access-Accept, либо Access-Reject.
- После подтверждения доступа точка доступа устанавливает соединение и применяет поддерживаемые атрибуты авторизации.
- Если учет включен, точка доступа отправляет пакеты Accounting-Request с параметром Acct-Status-Type, установленным на Start, с возможностью добавления параметра Interim-Update и, при необходимости, параметра Stop.
Это пример политики, а не обязательное поведение RADIUS: организация может настроить свой RADIUS-сервер таким образом, чтобы он принимал действительный сертификат, связанный с идентификацией сотрудника, и возвращал атрибуты, предназначенные для размещения этого соединения в сегменте сети сотрудника. Неудачная проверка сертификата может привести к отклонению доступа. Для этого требуется совместимая конфигурация политики и поддержка устройств доступа; RADIUS не предписывает использование сегментов сети сотрудника или назначение VLAN.
Подготовка конечных точек осуществляется отдельно от развертывания RADIUS. Для управляемых устройств Android может потребоваться правильная конфигурация корпоративной сети Wi-Fi, а в случае развертывания на основе сертификатов — подходящие идентификационные и доверенные сертификаты. Компания Scalefusion описывает развертывание конфигураций корпоративной сети Wi-Fi следующим образом: Профили устройств Android и выбор загруженных идентификационных данных и доверенные сертификатыПосле подтверждения SSID, метода аутентификации, требований к доверию к серверу и формата сертификата с сетевой командой администратор может распространить утвержденный профиль Wi-Fi для Android и выбранные сертификаты через Scalefusion, вместо того чтобы настраивать каждое устройство вручную. Проверьте предполагаемый метод EAP, режим управления Android, формат сертификата и совместимость с сетью. Scalefusion не является сервером RADIUS или службой идентификации в данной архитектуре.
Доступ к VPN и администрирование сетевых устройств
VPN-шлюз может выступать в качестве RADIUS-клиента, перенаправляя запрос пользователя на доступ к центральному RADIUS-серверу. Это позволяет организации применять централизованно управляемые политики аутентификации и авторизации вместо поддержания отдельной базы данных идентификационных данных на каждом шлюзе.
RADIUS также может аутентифицировать администраторов, подключающихся к коммутаторам, маршрутизаторам и другой сетевой инфраструктуре. Однако TACACS+ часто рассматривается, когда основным требованием является детальное администрирование сетевых устройств, включая авторизацию и учет на основе команд. RADIUS и TACACS+ не обязательно являются взаимоисключающими; организация может использовать их для различных сценариев доступа.
Какой метод аутентификации RADIUS следует выбрать?
RADIUS передает информацию для аутентификации, но это не делает каждый метод аутентификации подходящим для каждой конечной точки или службы доступа. Начните с анализа сценария доступа, модели учетных данных и поддержки на уровне конечной точки, сетевого устройства доступа и RADIUS-сервера.
| Сценарий доступа | Тип учетных данных | Семейство методов для оценки | Вопрос совместимости | Основной операционный компромисс |
|---|---|---|---|---|
| Корпоративный Wi-Fi на управляемых устройствах | Сертификат устройства или пользователя | Программа помощи сотрудникам на основе сертификатов (EAP) | Поддерживают ли конечная точка, аутентификатор и RADIUS-сервер выбранный метод EAP и требования к сертификатам? | Надежная модель учетных данных, но сертификаты должны быть выданы, развернуты, продлены, признаны доверенными и отозваны корректно. |
| Корпоративный Wi-Fi на устройствах смешанного или управляемого пользователем режима. | Имя пользователя и пароль | Поддержка EAP на основе паролей во всей системе. | Может ли каждая конечная точка корректно проверить подлинность на сервере аутентификации и использовать необходимый метод? | Упрощенное первоначальное распространение учетных данных, однако необходимо уделять внимание сбросу паролей, безопасной настройке клиента и рискам утечки учетных данных. |
| Интерактивный доступ к VPN | Пароль, сертификат или удостоверение личности, подтвержденное многофакторной аутентификацией. | RADIUS-аутентификация или многофакторная аутентификация с поддержкой VPN | Сможет ли VPN-клиент и шлюз обработать выбранный запрос или неинтерактивный поток? | Взаимодействие с пользователем может быть практичным, но необходимо протестировать обработку запросов и поведение при сбоях. |
| Подключение сервиса или устройства без интерактивного пользователя. | Обычно это сертификат или другие управляемые учетные данные машины. | Неинтерактивный метод, поддерживаемый конечной точкой и сервером. | Можно ли менять учетные данные без ручного вмешательства, и поддерживает ли клиент такой метод? | Автоматизация повышает масштабируемость, но сбои в течение всего жизненного цикла могут затронуть множество устройств одновременно. |
| администрирование сетевых устройств | Учетные данные администратора, возможно, с многофакторной аутентификацией. | RADIUS или TACACS+, в зависимости от требований к авторизации. | Достаточно ли доступа на уровне входа в систему, или требуется более детальная авторизация команд и учет? | RADIUS может подойти для централизованного входа в систему; TACACS+ лучше подойдет для администрирования, ориентированного на управление. |
При использовании подхода, основанного на сертификатах, убедитесь, что организация может обеспечить полный жизненный цикл сертификата. Успешной первоначальной регистрации недостаточно; также должны работать продление, аннулирование, изменение доверия, истечение срока действия и замена устройства.
При использовании методов, основанных на паролях, не следует оценивать только RADIUS-сервер. Конфигурация конечной точки, поведение проверки сервера, выбранный метод EAP, точка доступа или VPN-шлюз, а также источник идентификации — все это влияет на безопасность и надежность результата.
Когда следует использовать многофакторную аутентификацию для доступа к сети?
МИД Этот метод может подойти для интерактивного доступа к VPN или доступа администратора, когда пользователи могут отвечать на запросы. Однако он часто оказывается менее удобным для фоновых подключений, устройств без монитора и Wi-Fi-клиентов, которые, как ожидается, будут переподключаться без участия пользователя.
Организация может добавить многофакторную аутентификацию (MFA) через RADIUS-совместимую службу MFA или RADIUS-прокси, размещенный в пути аутентификации. Это не означает, что изменение будет незаметным. Проверьте:
- Поддерживает ли устройство доступа требуемый алгоритм проверки подлинности.
- Совместимость выбранного метода аутентификации EAP или VPN.
- Как ведут себя неинтерактивные клиенты
- Что произойдет, если служба многофакторной аутентификации или прокси-сервер будут недоступны?
- Может ли повторная попытка привести к повторным запросам?
- Как исходный RADIUS-сервер и источник идентификации остаются вовлеченными в процесс
Перед внедрением протестируйте эти функции на реальном устройстве доступа, клиенте, RADIUS-сервере и службе многофакторной аутентификации.
Насколько безопасен RADIUS?
Безопасность RADIUS в значительной степени зависит от способа передачи данных, метода аутентификации, конфигурации и доступности канала связи между клиентом и сервером. Один лишь общий секретный ключ не должен рассматриваться как полное шифрование соединения.
Что защищают общие секреты — и что они не защищают
Классический RADIUS поверх UDP использует общий секретный ключ в механизмах аутентификации пакетов и в историческом обфускации атрибута «Пользователь-Пароль» на основе MD5. RFC 2865Секрет должно быть трудно разгадать.
Эти механизмы не обеспечивают современной конфиденциальности для всего потока RADIUS-пакетов. Общий секрет не эквивалентен защите всего трафика с помощью современного протокола транспортной безопасности. Он также создает операционную зависимость: несоответствие между секретом, настроенным на RADIUS-клиенте и сервере, может препятствовать успешной связи.
Для классических развертываний RADIUS:
- Используйте сильные, непредсказуемые секреты.
- Избегайте повторного использования одного и того же секретного ключа для разных клиентов, если продукты допускают индивидуальные настройки для каждого клиента.
- Ограничить круг адресов отправителей, которые могут отправлять RADIUS-запросы.
- Распространяйте RADIUS-трафик по контролируемым сетям, а не делайте его доступным для всех.
- Ограничьте и контролируйте доступ к журналам аутентификации и учета.
- Спланируйте резервирование серверов и протестируйте переключение на резервный сервер.
Защита соединения между клиентом и сервером.
В тех случаях, когда это поддерживают обе стороны, RADIUS поверх TLS или DTLS может обеспечить конфиденциальность и целостность на транспортном уровне. RFC 6614 определяет исторический подход RADIUS/TLS, обычно ассоциируемый с RadSec, в то время как RFC 7360 Определяет протокол RADIUS поверх DTLS. Поддержка продуктов, требования к сертификатам, порты и поведение при отказоустойчивости различаются, поэтому совместимость необходимо проверить как на клиенте, так и на сервере RADIUS.
RFC 9765 Определяет экспериментальный профиль RADIUS/1.1. Он использует согласование протоколов прикладного уровня с TLS 1.3 или более поздней версии и удаляет устаревшие механизмы обработки пакетов RADIUS на основе MD5 после того, как обе стороны согласуют RADIUS/1.1. Не следует предполагать, что он работает с существующей инфраструктурой, если каждый соответствующий компонент явно его не поддерживает.
Защита транспортного уровня не заменяет безопасную аутентификацию конечных точек или корректную политику авторизации. Она защищает RADIUS-соединение между участвующими системами; она не решает проблемы, связанные со слабыми учетными данными конечных точек, просроченными сертификатами, некорректными правилами доступа или скомпрометированными записями идентификационных данных.
Как спланировать и протестировать развертывание RADIUS
Для надежной работы системы недостаточно просто установить сервер. Администраторы должны согласовать определения клиентов RADIUS, данные идентификации, методы аутентификации, политику авторизации, учет, доступность сети и поведение при сбоях.
Выберите местоположение сервера, источник идентификации и сценарий поведения при сбое.
Разместите службу RADIUS там, где каждое авторизованное сетевое устройство сможет получить к ней доступ по контролируемым сетевым каналам. Если от службы зависят несколько сайтов, определите, будут ли они использовать центральные серверы, распределенные серверы или прокси-серверы. При проектировании следует учитывать сбои в работе каналов связи и серверов.
Определите источник идентификации до написания политик доступа. Подтвердите, какие записи идентифицируют пользователей, устройства или администраторов; как определяются группы или роли; и как обрабатываются отключенные, просроченные или отозванные учетные данные.
Четко определите, что должно происходить, когда RADIUS-сервер недоступен. Не полагайтесь на предположения о поведении при открытии или закрытии соединения в случае сбоя. Результат определяется устройством доступа и его конфигурацией и может отличаться в системах Wi-Fi, VPN и системах административного доступа.
Контрольный список развертывания и тестирования
Для классического RADIUS по протоколу UDP зарегистрированные порты следующие: UDP/1812 для аутентификации и UDP/1813 для учета.Для других видов транспорта и конфигураций продукции могут использоваться другие порты.
Перед запуском в производство воспользуйтесь этим контрольным списком:
- Подтвердите IP-адрес или имя хоста каждого RADIUS-сервера.
- Определите каждую точку доступа, контроллер, коммутатор, VPN-шлюз или NAS, которые будут выступать в качестве RADIUS-клиента.
- Убедитесь, что в определениях клиента и сервера используется правильный адрес источника.
- Для классического RADIUS необходимо сопоставить общий секретный ключ с обеих сторон, или настроить необходимые сертификаты и учетные данные для защищенных протоколов передачи данных.
- При использовании классического RADIUS/UDP необходимо проверить протокол UDP/1812 для аутентификации и UDP/1813 для учета.
- Проверьте правила маршрутизации, брандмауэра и контроля доступа в обоих направлениях.
- Подтвердите выбранный метод аутентификации или EAP на конечной точке, устройстве доступа и сервере.
- Проверьте данные об идентификации, сопоставление групп, доверие к сертификатам и условия политики.
- Пересмотрите порядок применения политики, чтобы более широкое правило не отменяло предполагаемое правило.
- Убедитесь, что устройство доступа поддерживает атрибуты авторизации, возвращаемые сервером.
- Включите и проверьте учет, если требуются записи сессий.
- Проверьте заведомо действительную учетную запись и подтвердите ожидаемый результат доступа.
- Проверьте преднамеренно недействительную или несанкционированную идентификационную информацию и подтвердите отказ.
- Проверьте результирующий результат — сегмент сети, ограничение количества сессий, фильтр или другой параметр политики, если он настроен.
- Проверьте наличие пакетов Accounting-Request с типом Acct-Status-Type, установленным на Start, Interim-Update и Stop, а также соответствующих пакетов Accounting-Response, если применимо.
- Сделайте RADIUS-сервер недоступным и проверьте работу функций тайм-аута, повторной попытки, альтернативного сервера и поведения, ориентированного на пользователя.
- Если используется TLS или DTLS, проверьте доверие к сертификатам, обработку истечения срока действия, проверку имен, согласование и переключение на резервный сервер.
В процессе тестирования необходимо собирать журналы как с RADIUS-сервера, так и с сетевого устройства доступа. Журнал сервера может объяснить, почему политика отклонила запрос, а журнал устройства доступа покажет, был ли отправлен запрос, получен ли ответ и были ли применены возвращенные атрибуты.
Почему аутентификация RADIUS завершается неудачей
Сбои RADIUS обычно делятся на три группы: отсутствие полезного ответа, явное отклонение или принятое соединение с некорректным результатом авторизации. Определение группы предотвращает ненужный сброс учетных данных, когда реальная проблема связана с маршрутизацией или порядком политик.
| Симптом | Проверки, которые необходимо выполнить |
|---|---|
| Запрос истек по таймауту | Проверьте доступность сервера, маршрутизацию, правила брандмауэра, исходный адрес, определение клиента RADIUS, выбор порта и транспорта, а также настройки повторных попыток. Проверьте общий секретный ключ, поскольку некоторые ошибки целостности могут отображаться для клиента как неработающий ответ. Для TLS или DTLS изучите журналы проверки сертификатов и согласования. |
| Сервер сообщает о неизвестном RADIUS-клиенте. | Убедитесь, что на сервере имеется определение клиента для исходного адреса, фактически используемого точкой доступа, контроллером, шлюзом или прокси-сервером. Проверьте преобразование сетевых адресов и схемы точек доступа, управляемых контроллером. |
| Учетные данные отклонены | Подтвердите выбранный метод аутентификации или EAP, запись об идентификации пользователя или устройства, состояние пароля, действительность и доверие сертификата, а также применимую политику доступа. Проверьте системное время, если выполняется проверка сертификата. |
| Зацикливание проверки доступа или невозможность завершения | Убедитесь, что конечная точка и устройство доступа поддерживают процесс проверки подлинности, что информация о состоянии сохраняется между запросами и что компонент многофакторной аутентификации или прокси-сервер не ожидает неподдерживаемого взаимодействия. |
| Доступ разрешен, но применяется неправильная политика. | Проверьте атрибуты запроса, порядок правил, поиск группы идентификации или роли, а также атрибуты в соответствующем поле «Доступ-Принять». Убедитесь, что сетевое устройство доступа поддерживает и обеспечивает соблюдение этих атрибутов. |
| Аутентификация работает, но отсутствует учетная запись. | Убедитесь, что учет включен отдельно, что сервер учета и порт настроены, и что разрешен протокол UDP/1813 или документированная альтернатива. Проверьте, отправляет ли клиент пакеты Accounting-Request с ожидаемыми значениями Acct-Status-Type и получает ли пакеты Accounting-Response. |
| Аутентификация работает на одних устройствах, но не на других. | Сравните профили конечных точек, выбранные методы, цепочки сертификатов, настройки доверия, версии программного обеспечения и форматы идентификации. Не следует предполагать, что все клиенты используют одинаковый механизм EAP или проверки подлинности. |
| Доступ прерывается только во время технического обслуживания сервера или обрыва связи. | Проверьте таймеры повторных попыток, конфигурацию альтернативных серверов, зависимости прокси-серверов и поведение сетевого устройства доступа в случае недоступности всех серверов. |
Часто задаваемые вопросы (FAQ)
1. Что означает аббревиатура RADIUS?
RADIUS расшифровывается как Remote Authentication Dial-In User Service (служба удаленной аутентификации пользователей по коммутируемому соединению). Название отражает его происхождение из коммутируемого доступа, но в настоящее время этот протокол широко используется для корпоративных сетей Wi-Fi, доступа к VPN и других решений, связанных с централизованным доступом к сети.
2. RADIUS — это то же самое, что LDAP?
Нет. RADIUS обрабатывает аутентификацию, авторизацию и учет сетевого доступа. LDAP — это протокол для доступа к службам каталогов, как определено в RFC 4511. Сервер RADIUS может обращаться к каталогу, доступному по протоколу LDAP, но эти протоколы выполняют разные функции и не являются взаимозаменяемыми.
3. В чём разница между RADIUS и TACACS+?
RADIUS обычно используется для доступа пользователей и устройств к Wi-Fi, VPN и другим сетевым сервисам. TACACS+ часто рассматривается для администрирования сетевых устройств, когда приоритетными являются детальная авторизация и учет команд. RFC 8907 описывает TACACS+ и разделение функций аутентификации, авторизации и учета.
4. Можно ли добавить многофакторную аутентификацию без замены существующего RADIUS-сервера?
Иногда. Совместимую с RADIUS службу многофакторной аутентификации или прокси-сервер можно встроить в процесс аутентификации, пока существующий сервер или источник идентификации продолжает использоваться. Совместимость зависит от устройства доступа, метода аутентификации, обработки запросов, продукта многофакторной аутентификации и характера сбоя. Перед развертыванием протестируйте интерактивные и неинтерактивные клиенты.

