

На управляемых устройствах Windows можно настроить Windows Defender с помощью решения MDM, позволяющего удаленно применять политики безопасности. Это дает ИТ-администраторам возможность включать антивирусную защиту, управлять настройками брандмауэра, контролировать защиту в реальном времени, настраивать правила обнаружения угроз и обеспечивать согласованные параметры безопасности Windows на всех корпоративных устройствах без необходимости вручную настраивать каждую конечную точку.
Основные выводы
Эффективность Windows Defender повышается при централизованной настройке, что позволяет ИТ-командам обеспечивать согласованность политик безопасности на всех управляемых устройствах Windows.
- Централизация политик безопасности: Настраивайте параметры Microsoft Defender с помощью единой панели управления, вместо того чтобы вручную корректировать антивирусные, брандмауэрные и параметры безопасности на отдельных устройствах Windows.
- Усиление защиты конечных точек: Внедрите защиту в режиме реального времени, запланированные сканирования, правила брандмауэра, облачную защиту и другие функции безопасности Defender, чтобы снизить риски заражения вредоносным ПО и программами-вымогателями.
- Упростите управление крупными проектами: Применение конфигураций Defender через управление конечными точками гарантирует, что каждое зарегистрированное устройство Windows будет соответствовать одному и тому же базовому уровню безопасности без необходимости повторного администрирования.
- Сокращение пробелов в безопасности: Стандартизированные политики Defender минимизируют расхождения в конфигурации, повышают соответствие требованиям и помогают организациям поддерживать более высокий уровень безопасности в распределенных системах Windows.
- Совместите обеспечение безопасности и управление устройствами: Управление Windows Defender наряду с политиками приложений, обновлениями ОС, BitLocker и другими средствами контроля конечных точек позволяет создать более комплексную стратегию управления Windows.
Microsoft Defender представляет собой компонент защиты нового поколения для устройств Windows. Эта первоклассная система защиты от вредоносных программ на основе сигнатур выявляет потенциальные вредоносные программы на устройствах Windows, обеспечивая безопасность критически важных ресурсов конечных пользователей. Windows Defender сканирует и обнаруживает существующие шпионские программы и любые потенциальные вредоносные программы с их формами, присутствующими в системе. Затем он позволяет ИТ-администраторам сообщать об угрозе в Microsoft, предоставляя всю информацию на основе сигнатур о том, что эта вредоносная программа могла сделать с системой и насколько сильным мог быть нанесен ущерб. Вы можете настроить Windows Defender на управляемых устройствах Windows, используя решение MDM для удаленного применения политик безопасности. Это позволяет ИТ-администраторам включать антивирусную защиту, управлять настройками брандмауэра, контролировать защиту в реальном времени, настраивать правила обнаружения угроз и обеспечивать согласованные параметры безопасности Windows на всех корпоративных устройствах без ручной настройки каждой конечной точки.
Учитывая эту мысль, давайте рассмотрим, что такое Защитник Windows и каковы его атрибуты в системе Windows. Кроме того, мы подробно рассмотрим пошаговый процесс настройки Защитника Windows на управляемых устройствах с помощью Scalefusion MDM.
Что такое Защитник Windows?
Защитник Windows, теперь известный как антивирусная программа Microsoft Defender, представляет собой комплексное решение безопасности, встроенное в операционную систему Windows. Он обеспечивает защиту в режиме реального времени от широкого спектра угроз, включая вирусы, вредоносное ПО, шпионское ПО и программы-вымогатели. Используя облачный интеллект и машинное обучение, Защитник Windows обеспечивает защиту пользователей от новейших и наиболее изощренных атак. Полная интеграция с Windows позволяет автоматически обновлять и обслуживать, гарантируя, что защита всегда актуальна, не требуя значительного вмешательства пользователя.
В дополнение к своим антивирусным возможностям Защитник Windows предлагает множество функций, предназначенных для повышения общей безопасности и удобства работы пользователей. К ним относятся брандмауэр, родительский контроль и инструменты оптимизации производительности. Благодаря удобному интерфейсу и минимальному воздействию на систему Защитник Windows является идеальным выбором как для отдельных пользователей, так и для предприятий, стремящихся поддерживать высокий уровень безопасности без ущерба для производительности системы. Эта встроенная защита является важным компонентом экосистемы Windows, обеспечивая спокойствие пользователям за счет защиты их данных и конфиденциальности. Теперь, когда мы рассмотрели эту часть, давайте разберемся, как включить антивирус Microsoft Defender с помощью Scalefusion.
Что такое политики Защитника Windows?
Защитник Windows, также известный как антивирусная программа «Защитник Windows» и Microsoft AntiSpyware, представляет собой компонент защиты от вредоносных программ Microsoft Windows и программное приложение, которое обнаруживает и предотвращает атаки любых вредоносных программ на систему. Защитник Windows обеспечивает анализ и защиту систем и устройств Windows в режиме реального времени от программного обеспечения, содержащего вредоносные угрозы и вирусы, шпионского ПО в электронной почте, приложениях, облаке и Интернете.
Ранние версии Защитника Windows были выпущены как загружаемая бесплатная антишпионская программа, но теперь они превратились в полноценное антивирусное программное обеспечение почти во всех версиях Windows. Цель защитника Windows — ограничить несанкционированный доступ вредоносных программ путем их обнаружения и защитить систему, содержащую нежелательное программное обеспечение.
Как установить и включить Защитник Windows
Чтобы обеспечить защиту вашего компьютера от угроз, важно правильно установить и активировать Защитник Windows. Если вам интересно, как установить Защитник Windows, вам будет приятно узнать, что он поставляется с предустановленными Windows 10 и Windows 11, поэтому дополнительная установка не требуется.
Для пользователей, которым необходимо включить Защитника Windows в Windows 10, выполните следующие действия:
- Откройте меню настроек.
- Выберите Обновление и безопасность.
- Щелкните Безопасность Windows.
- Перейдите в раздел «Защита от вирусов и угроз» и включите Защитник Windows.
Аналогично, если вам нужно знать, как включить Защитника Windows в Windows 11, выполните следующие действия:
- Откройте приложение «Настройки».
- Перейдите в раздел Конфиденциальность и безопасность.
- Выберите Безопасность Windows.
- В разделе «Защита от вирусов и угроз» переключите переключатель, чтобы активировать Защитника Windows.
Защитите каждую конечную точку Windows.
Получите полную информацию, автоматизируйте применение политик и защитите каждую управляемую конечную точку.
Выполнив эти шаги, вы можете убедиться, что Защитник Windows правильно установлен и активирован, обеспечивая надежную защиту вашей системы.
Как настроить политики Защитника Windows с помощью Scalefusion?
Конфигурация и внедрение различных политик Защитника Windows теперь упрощены для ИТ-администраторов с помощью Scalefusion. Решение MDM для Windows на своих управляемых устройствах. Давайте рассмотрим пошаговую настройку политик Защитника Windows с использованием Scalefusion ниже.
Предварительные этапы проверки:
- Убедитесь, что на вашем устройстве установлена Windows 10 версии 1809 или выше, поскольку политики Защитника Windows работают только в выпусках Windows Pro, Business, Enterprise и Education.
- Ваше устройство зарегистрировано в Scalefusion. Если нет, пожалуйста, зарегистрируйтесь с здесь первый.
Шаг 1
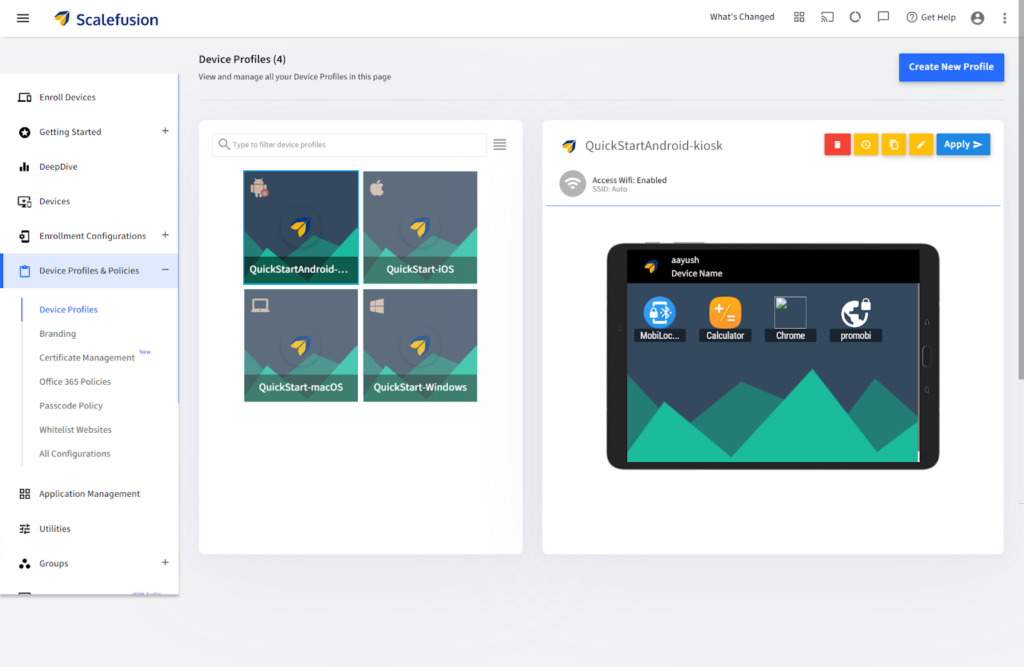
После регистрации устройства войдите в панель управления Scalefusion. Перейдите в меню функций в левой части панели управления и нажмите «Профили устройств и политики».
Шаг 2
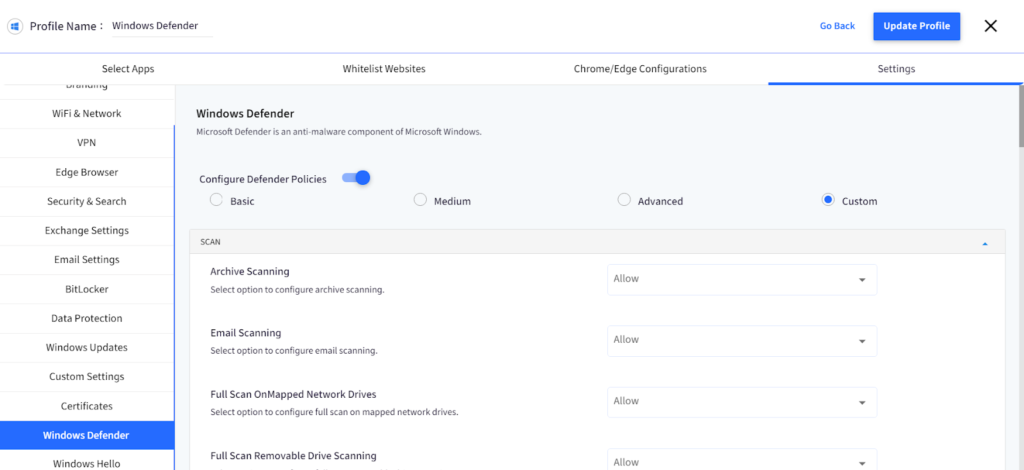
В соответствии с заранее заданными настройками устройства вы можете отредактировать или создать совершенно новый профиль устройства Windows в разделе «Профиль устройства Windows». Теперь, как только профили устройств настроены, щелкните настройки в верхней правой строке меню и выберите разделы Защитника Windows, чтобы настроить политики Защитника.
Шаг 3
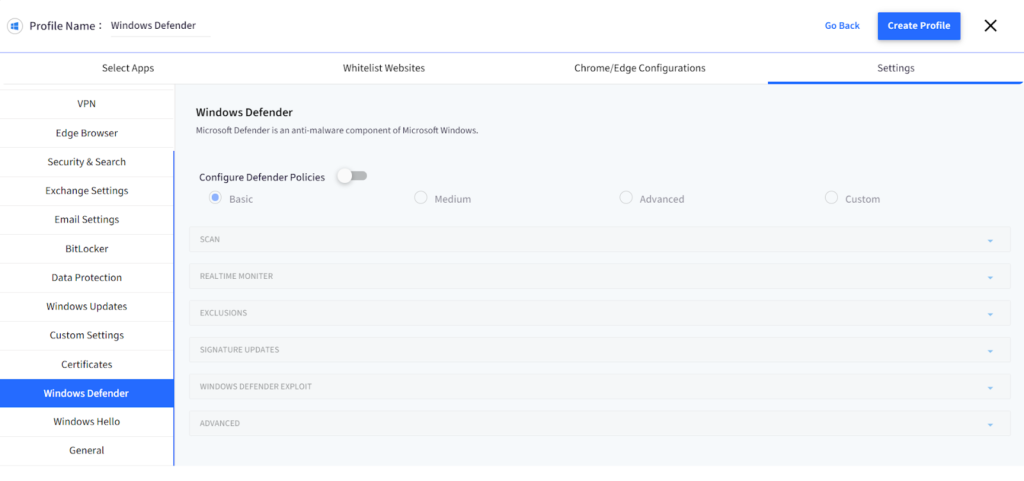
Теперь, чтобы настроить политики Защитника, вам необходимо включить настройку политик Защитника, что позволит вам выбрать различные параметры настройки для навигации в соответствии с вашими требованиями. Вы также можете сообщить управляемым устройствам и сообщить пользователям о необходимости настройки политик с их стороны.
Шаг 4
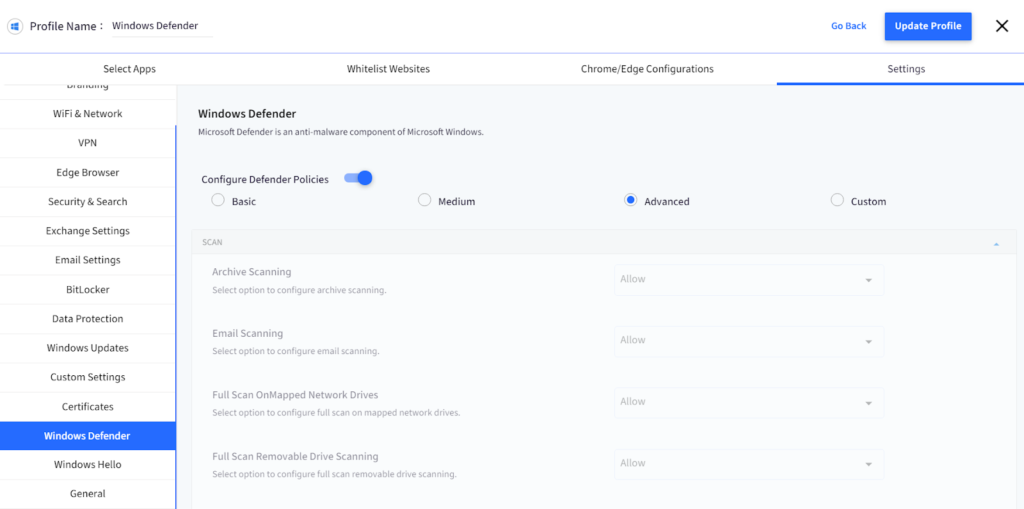
Теперь вы найдете четыре варианта базовой линии, как только переключите «ВКЛ» на предыдущем шаге. Эти параметры: базовый, средний, расширенный и пользовательский. Среди этих политик вы найдете базовую, среднюю и расширенную политики, предварительно настроенные на панели мониторинга, которые вы можете перенастроить или выбрать любые базовые параметры после просмотра и обновить профили с учетом изменений для дальнейшего применения их на управляемых устройствах. Пользовательская базовая опция — это настраиваемая опция среди всех, которые вы можете настроить в соответствии с вашей структурой настроек и стандартными требованиями.
Шаг 5
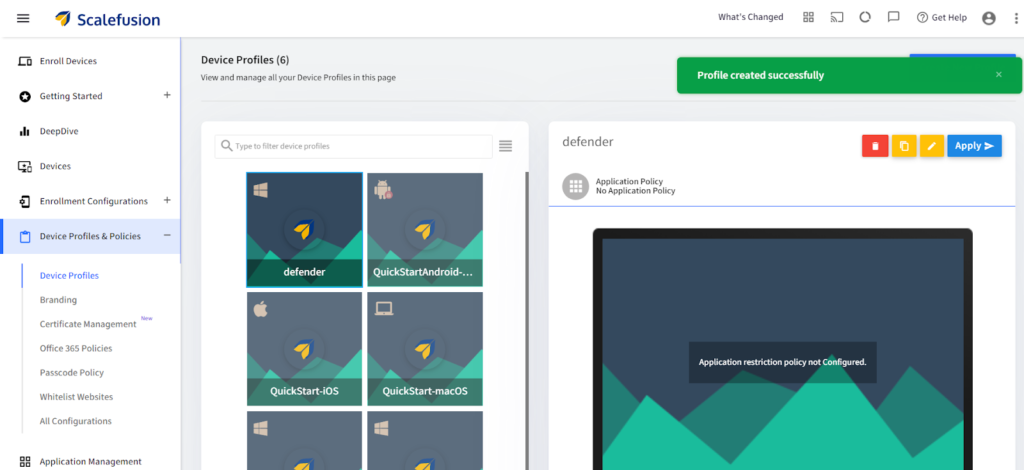
После того, как вы настроили параметры и предварительные тексты в соответствии с вашими требованиями к политикам Защитника Windows, теперь вам нужно нажать кнопку «Обновить профиль», чтобы сохранить определенные настройки. Теперь все настроенные изменения будут автоматически перенесены в профили устройств, которые вы выберете для реализации.
Использование и применение политик Защитника Windows
До тех пор, пока версия Windows 8 не была выпущена на рынок, роль Защитника окон ограничивалась защитой системы Windows только от шпионских программ. В более поздних обновлениях эта функция повышена до обнаружения агентов безопасности в реальном времени, которые постоянно отслеживают общую среду систем Windows и любые изменения, которые могли быть реализованы из-за активного шпионского ПО. В Защитнике Windows также была реализована интегрированная функция Microsoft SpyNet, которая позволяла пользователям Windows напрямую сообщать команде Microsoft о возможных шпионских программах, присутствующих в их системе.
Давайте подробно рассмотрим функции и применение политик Защитника Windows ниже:
1. Защита в реальном времени
При этом пользователь Windows может настроить параметры постоянной защиты в политиках Защитника Windows. В последней версии Windows, например Windows 10, пользователь может настроить периодическое сканирование по своему усмотрению даже после установки антивируса. Кроме того, Защитник Windows поддерживает функцию блокировки с первого взгляда, при которой система использует возможности машинного обучения чтобы определить, являются ли файлы вредоносными или нет.
2. Интеграция с веб-браузером
Благодаря интеграции с Internet Explorer и Microsoft Edge Защитник Windows сканирует файл, чтобы обнаружить любые вредоносные угрозы в файлах и программном обеспечении сразу после их случайной загрузки. Защитник Windows также работает как интеграция с Google Chrome путем добавления расширения, но защита осуществляется в сочетании с Безопасный просмотр Google.
3. Защита приложений
Защита приложений — это эксклюзивная функция Application Guard в Защитнике Windows, которая впервые была представлена в Microsoft Edge и позволяет им защитить текущий сеанс просмотра, помещая его в «песочницу» в системе. Благодаря изоляции сеанса в песочнице предотвращается проникновение любых вредоносных программ или угроз, которые могут стать потенциальная угроза обнаруживается и предупреждается в браузере. Позже, благодаря нынешним обновлениям, Application Guard теперь также доступен для Google Chrome и Mozilla Firefox с теми же функциями защиты.
4. Контролируемый доступ к папкам
Контролируемый доступ к папкам — это одно из наиболее важных обновлений функций, выпущенное Microsoft для защиты критически важных пользовательских файлов и приложений Windows и их защиты от постоянно растущей угрозы программ-вымогателей. Контролируемый доступ к папкам защищает файлы и папки, уведомляя пользователей Windows о каждом случае, когда программа пытается получить доступ к этим ресурсам. Пока пользователь не подскажет решение о разрешении, доступ будет заблокирован. Всплывающее окно контроля учетных записей пользователей отображается в качестве предупреждения для пользователей Windows в виде предупреждающего сигнала и позволяет им решить, является ли доступ к файлам и папкам законным и безопасным.
Это некоторые из вариантов использования и важнейших приложений политик Защитника Windows. Теперь, когда мы это изучили, давайте разберемся, как включить антивирус Microsoft Windows Defender с помощью Scalefusion.
Закрытие строк…
Настройка Защитника Windows с помощью Scalefusion MDM может позволить ИТ-администраторам защищать устройства в организации от потенциальных угроз вредоносного ПО не только в Интернете, но также в файлах и папках, присутствующих на устройствах Windows. Благодаря широкому спектру настроек перед текстом ИТ-администраторы могут быстро настроить параметры и перенести их на управляемые устройства. Это должным образом проясняет тайну перегруженных ИТ-задач и снижает сложность предотвращения.


Часто задаваемые вопросы (FAQ)
1. Что такое Защитник Windows?
Защитник Windows — это встроенная функция безопасности в операционных системах Windows, обеспечивающая защиту в режиме реального времени от вирусов, вредоносных программ и других угроз. Он предлагает возможности брандмауэра, антивируса и обнаружения угроз для защиты устройств Windows.
2. Как включить Microsoft Defender?
Чтобы включить Microsoft Defender, перейдите к настройкам безопасности Windows, выберите «Защита от вирусов и угроз», затем переведите переключатель «Защита в режиме реального времени» в положение «Вкл.».
3. Что такое управление Защитником Windows?
Управление Защитником Windows включает в себя контроль и настройку параметров безопасности, политик и обновлений для Защитника Windows в сети устройств. Оно обеспечивает последовательную защиту и соответствие стандартам безопасности с помощью инструментов централизованного управления или решений для управления мобильными устройствами (MDM).

