

Лучшие решения для единого входа (SSO) помогают организациям упростить и обезопасить доступ пользователей, позволяя сотрудникам входить в систему один раз и получать доступ к множеству бизнес-приложений без повторных авторизаций. Эти платформы повышают производительность, снижают утомляемость от паролей, усиливают безопасность идентификационных данных и предоставляют ИТ-командам централизованный контроль над аутентификацией, доступом к приложениям, разрешениями пользователей и применением политик в облачных, веб- и корпоративных приложениях.
Основные выводы
Лучшие решения для единого входа (SSO) упрощают доступ к бизнес-приложениям, снижают риски, связанные с паролями, и предоставляют ИТ-командам централизованный контроль над аутентификацией, идентификацией пользователей и политиками доступа.
- Приоритетное внимание следует уделить широкой поддержке интеграции: Выберите поставщика услуг единого входа (SSO), который поддерживает такие стандарты, как SAML, OAuth 2.0 и OpenID Connect, и легко интегрируется с существующими каталогами, облачными приложениями и устаревшими системами.
- Сочетание единого входа (SSO) с надежной аутентификацией: Многофакторная аутентификация, вход без пароля, биометрическая идентификация и аутентификация на основе оценки рисков помогают предотвратить несанкционированный доступ даже в случае компрометации учетных данных пользователя.
- Применяйте политики доступа с учетом контекста: Условный доступ, основанный на состоянии устройства, местоположении, браузере, сети, роли пользователя и поведении при входе в систему, позволяет организациям блокировать рискованные попытки доступа, не нарушая работу законных пользователей.
- Автоматизируйте жизненный цикл пользователя: Автоматизированное предоставление доступа, доступ на основе ролей и немедленное его аннулирование сокращают административные затраты и гарантируют, что сотрудники получают доступ только к тем ресурсам, которые необходимы для выполнения их обязанностей.
- Оцените масштабируемость и пользовательский опыт: Правильное решение для единого входа (SSO) должно обеспечивать надежную работу, простой доступ в один клик, возможности самообслуживания, централизованный аудит и достаточную гибкость для поддержки будущих пользователей и приложений.
The best SSO providers in 2026 are solving three core problems: fragmented access, rising credential-based attacks, and poor user experience across cloud and on-prem systems. They support standards like SAML, OIDC, and SCIM, offer robust MFA options, and provide centralized policy control across thousands of endpoints.
| Кейсы | Рекомендуемый поставщик услуг единого входа (SSO) | Почему это хорошо подходит |
|---|---|---|
| Лучший вариант для унифицированного управления конечными точками и идентификацией. | Scalefusion OneIdP | Объединяет SSO, MFA, условный доступ и доверие к устройствам с UEM для безопасного управления доступом. |
| Лучше всего подходит для крупных предприятий | Okta | Широкая интеграция с приложениями, управление жизненным циклом и возможности управления идентификацией корпоративного уровня. |
| Лучший вариант для обеспечения безопасности с приоритетом многофакторной аутентификации. | Сиско Дуэт | Надежная многофакторная аутентификация с простой установкой и безопасным доступом к приложениям. |
| Идеально подходит для гибридных и регулируемых предприятий. | PingOne | Поддерживает адаптивную аутентификацию, управление идентификацией и гибридные среды. |
| Лучший вариант для управления облачными каталогами. | JumpCloud | Объединяет облачные службы каталогов, управление устройствами и единый вход (SSO) на одной платформе. |
| Наилучший вариант для организаций, использующих среды Microsoft. | Идентификатор Майкрософт Энтра | Встроенная интеграция с Microsoft 365, Azure и политиками условного доступа. |
| Лучший вариант для привилегированного положения в коллективе. | Идентификация персонала CyberArk | Идеально подходит для организаций, которым требуется управление привилегированным доступом в сочетании с единым входом (SSO). |
| Лучше всего подходит для устаревших систем и локальных развертываний. | RSA SecurID | Поддерживает предприятия с традиционной инфраструктурой и высокими требованиями к аутентификации. |
| Лучше всего подходит для развертывания IAM с широкими возможностями индивидуальной настройки. | Платформа идентификации ForgeRock | Гибкая платформа идентификации для сложных сценариев использования в корпоративной среде и для идентификации клиентов. |
| Лучше всего подходит для малого и среднего бизнеса | OneLogin | Простая в развертывании система единого входа (SSO) с интеграцией с каталогами и функциями управления учетными записями пользователей. |
Независимо от того, стремитесь ли вы модернизировать устаревшую инфраструктуру или стандартизировать идентификацию в модели «нулевого доверия», эти поставщики предлагают больше, чем просто удобство. Они обеспечивают операционную эффективность и более высокий уровень безопасности. В этом руководстве рассматриваются 10 лучших решений для единого входа (SSO), которые лидируют на рынке в 2026 году, с акцентом на функциональность, надежность и готовность к использованию в масштабах предприятия.
Но прежде чем перейти к списку, давайте ответим на основополагающий вопрос: что такое система единого входа?
Что такое система единого входа (SSO)?
Единый вход (SSO) — это метод аутентификации, который позволяет пользователям получать доступ к нескольким приложениям с одним набором учетных данных для входа. Он работает путем централизации входа через доверенного поставщика удостоверений, который проверяет пользователя и предоставляет доступ на всех платформах. Для пользователей это означает меньше входов и меньше усталости от паролей. Для ИТ-отделов и служб безопасности это означает более сильный контроль, упрощенное управление и снижение риска от слабых или повторно используемых паролей. Если в вашей организации используется несколько приложений, SSO — один из самых быстрых способов улучшить как пользовательский опыт, так и состояние безопасности.
В этом блоге давайте рассмотрим некоторых из лучших поставщиков SSO в 2026 году. Мы также коснемся важности интеграции SSO-MDM.

Как мы выбирали этих поставщиков услуг единого входа (SSO)
Представленные в этом списке поставщики услуг единого входа (SSO) оценивались на основе возможностей, наиболее важных для ИТ-администраторов и групп безопасности. В нашей оценке учитывались следующие факторы:
- Стандарты аутентификации, такие как SAML, OpenID Connect (OIDC), OAuth 2.0 и WS-Federation.
- Возможности обеспечения безопасности, включая многофакторную аутентификацию (MFA), аутентификацию без пароля, условный доступ и адаптивную аутентификацию.
- Предоставление доступа пользователям и управление жизненным циклом с помощью интеграции с SCIM, Active Directory, LDAP и облачными каталогами.
- Интеграция приложений с популярными SaaS-приложениями, бизнес-инструментами и корпоративными платформами.
- Масштабируемость и гибкость развертывания для организаций различного размера, включая облачные, гибридные и локальные среды.
- В соответствующих случаях используются функции безопасности устройств и конечных точек, такие как доверие к устройству и политики доступа с учетом особенностей конечных точек.
- Простота развертывания и администрирования, включая централизованное управление политиками и удобство использования.
- Рыночная репутация, отзывы клиентов, прозрачность ценообразования и внедрение в корпоративной среде.
10 лучших решений SSO для повышения вашей безопасности
В традиционной системе аутентификации пользователи должны вводить свои учетные данные (комбинацию имени пользователя/идентификатора пользователя и пароля) для каждого отдельного приложения или системы, к которым они хотят получить доступ. При использовании единого входа пользователю необходимо только один раз пройти аутентификацию у центрального поставщика удостоверений, после чего он сможет получить доступ к нескольким системам или приложениям, настроенным так, чтобы доверять этому поставщику удостоверений.
На рынке существует множество инструментов SSO. Но мы выбрали некоторые из лучших решений единого входа, которые предприятиям следует рассмотреть в 2026 году, чтобы повысить уровень своей безопасности и управления доступом.
1. Scalefusion OneIdP


Scalefusion OneIdP — один из лучших решение единого входа (SSO) для организаций, которым необходима гибкость, федеративный доступ для работы с различными системами идентификации. Разработанная для поддержки облачных и гибридных сред, она позволяет пользователям входить в систему один раз и безопасно получать доступ ко всем одобренным приложениям, независимо от того, управляются ли они через Google, Microsoft Entra, Okta или локальную Active Directory.
OneIdP выделяется благодаря своей системе условного доступа на основе браузера. Она позволяет ИТ-командам устанавливать правила входа в систему на основе версии браузера, IP-адреса, сети Wi-Fi или типа устройства, добавляя уровень нулевого доверия еще до начала единого входа (SSO). Это особенно полезно для блокировки рискованных попыток доступа с неуправляемых или устаревших устройств без необходимости использования полноценного агента на конечной точке.
Пользователи получают доступ ко всем приложениям через единый портал и могут проходить аутентификацию с помощью OTP или MFA в зависимости от устройства или профиля риска. Благодаря поддержке SAML, OAuth2 и OpenID Connect OneIdP легко интегрируется как с устаревшими системами, так и с современными платформами SaaS. Это надежный выбор для ИТ-отделов, которым нужен более разумный контроль над тем, кто и как входит.
Ключевые особенности
- Федеративный единый вход через SAML, OAuth2/ ОИДК (OpenID Connect)
- Правила условного единого входа: проверка браузера, Wi-Fi, IP, состояния устройства перед предоставлением доступа
- Пользовательский портал для доступа к одобренным приложениям в один клик
- Браузерный MFA или OTP для входа с неуправляемых устройств
- Интегрируется с существующими каталогами: Google LDAP, AD, Okta, PingOne, AWS, Cisco DUO
Цены (Последняя проверка: август 2026 г.)
- Базовый план начинается по цене 4 доллара за устройство в месяц при ежегодной оплате
- Доступна 14-дневная бесплатная пробная версия со всеми разблокированными функциями.
Примечание: Это дополнительный тарифный план с ежегодной оплатой, для которого требуется активная подписка на Scalefusion UEM.
Рейтинг G2 – 4.7/5


2. Окта

Okta — ведущий поставщик решений для единого входа, предлагающий решения для единого входа. Его облачные решения управление идентификацией и доступом (IAM) Платформа Okta Identity Cloud предлагает комплексный набор функций для предприятий любого размера. Ключевое преимущество Okta заключается в ее централизованных возможностях управления идентификацией, которые обеспечивают единую точку управления идентификацией пользователей, правами доступа и политиками аутентификации.
С помощью Okta предприятия могут интегрировать тысячи приложений и управлять ими благодаря комплексной поддержке интеграции приложений и предварительно созданным разъемам. Это обеспечивает бесперебойную работу программного обеспечения единого входа в различных программных экосистемах.
Ключевые особенности
- Централизованное управление идентификацией
- Широкая интеграция приложений
- Адаптивная многофакторная аутентификация (MFA)
- Инициализация и деинициализация пользователей
- Управление доступом к API
Цены (Последняя проверка: июль 2026 г.)
- Базовое программное обеспечение SSO начало плана по $2 за пользователя в месяц
- Адаптивный единый вход по цене 5 долларов США за пользователя в месяц.
- Дополнительные цены на дополнительные функции, такие как MFA, начинаются с 3 долларов США за устройство в месяц.
- 30-дневная бесплатная пробная версия базового плана SSO
Рейтинг G2 – 4.5/5
3. Дуэт

Duo, теперь являющаяся частью Cisco, предоставляет платформу аутентификации с возможностями SSO. Он предлагает широкий спектр вариантов MFA и двухфакторной аутентификации (2FA), включая push-уведомления, пароли SMS, телефонные звонки, аппаратные токены и биометрию. Duo фокусируется на обеспечении удобной аутентификации с помощью интуитивно понятных интерфейсов.
Политики адаптивного доступа Duo позволяют предприятиям настраивать политики на основе контекстных факторов, таких как местоположение пользователя, состояние безопасности устройства и сетевое окружение. Решение Duo SSO включает в себя возможности безопасного удаленного доступа, предоставляя программное обеспечение единого входа и MFA для удаленных сотрудников, получающих доступ к ресурсам компании.
Ключевые особенности
- Многофакторная аутентификация
- Беспарольная аутентификация (с использованием Duo Mobile или FIDO 2)
- Обнаружение угроз
- Адаптивные политики доступа
- Безопасный удаленный доступ
Цены (Последняя проверка: июль 2026 г.)
- Бесплатно для 10 пользователей (только с функцией MFA)
- Предметы первой необходимости начало плана по $3 за пользователя в месяц
- План Advantage по цене 6 долларов США за пользователя в месяц.
- Премьер-план по цене 9 долларов США за пользователя в месяц.
- 30-дневная бесплатная пробная версия
Рейтинг G2 – 4.5/5
4. Microsoft Entra ID
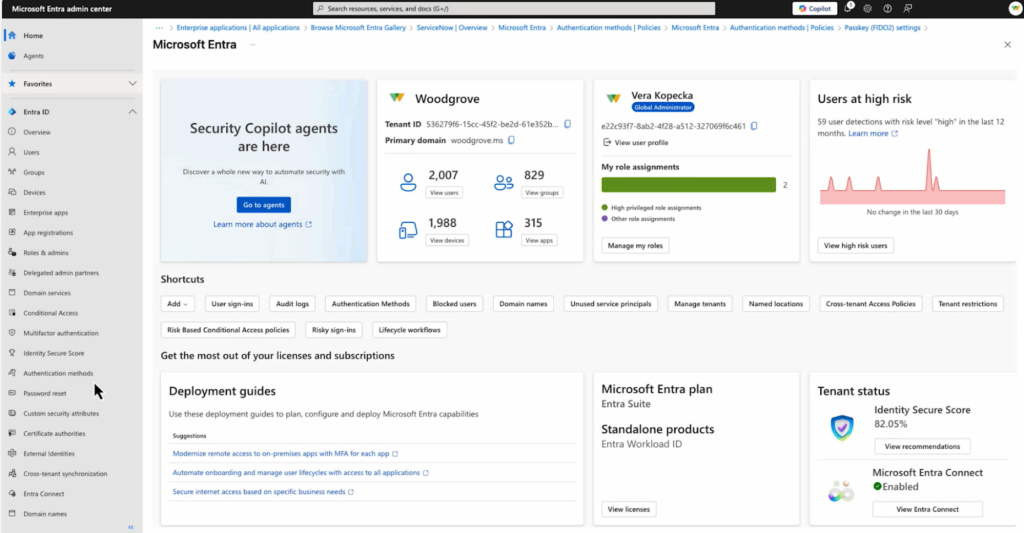
Microsoft Entra ID (ранее Azure Active Directory) — это облачная платформа управления идентификацией и доступом (IAM), которая служит основой для организаций, активно использующих экосистему Microsoft. Она обеспечивает бесшовный единый вход (SSO) в Microsoft 365, ресурсы Azure и тысячи предварительно интегрированных SaaS-приложений.
Сила платформы заключается в сложных политиках условного доступа, которые оценивают сигналы в реальном времени, такие как риск для пользователя, местоположение, соответствие устройства требованиям и конфиденциальность приложения, прежде чем предоставить доступ. Она позволяет предприятиям управлять аутентификацией без паролей, используя безопасные альтернативы устаревшим паролям, такие как Windows Hello for Business, Microsoft Authenticator и ключи безопасности FIDO2.
Ключевые особенности
- Встроенная интеграция с средами Microsoft 365 и Azure.
- Политики условного доступа, основанные на оценке рисков
- Беспарольная и многофакторная аутентификация
- Автоматизированное управление идентификацией и жизненным циклом пользователей.
- Управление привилегированными учетными записями с использованием JIT-метода для обеспечения доступа по принципу минимальных привилегий.
Цены (Последняя проверка: июль 2026 г.)
- Идентификатор Майкрософт Энтра P1 начало плана по цене 7 долларов США за пользователя в месяц (оплата производится ежегодно).
- Стоимость тарифного плана Microsoft Entra ID P2 составляет 10 долларов США за пользователя в месяц (при ежегодной оплате).
- Стоимость Microsoft Entra ID Governance составляет 7 долларов США за пользователя в месяц (при ежегодной оплате).
- Для 30-дневного бесплатного пробного периода необходимо оформить подписку, добавив до 25 бесплатных пользователей.
Рейтинг G2 – 4.5/5
5. ПингУан

PingOne (от PingIdentity) — это облачный IAM решение который включает возможности программного обеспечения SSO. Он отдает приоритет обеспечению бесперебойного пользовательского опыта, предоставляя удобный интерфейс и гарантируя бесперебойный опыт решения SSO в различных приложениях и системах. PingOne поддерживает федерацию удостоверений с использованием стандартных протоколов, таких как SAML и OpenID Connect, что упрощает интеграцию с внешними поставщиками удостоверений и включение SSO с партнерскими организациями.
Аутентификация PingOne на основе рисков оценивает факторы риска и соответствующим образом применяет соответствующие меры аутентификации. Кроме того, поддержка мобильных устройств обеспечивает безопасный доступ к приложениям со смартфонов и планшетов.
Ключевые особенности
- Удобный пользовательский опыт
- Объединение удостоверений (SAML 2.0 и OpenID Connect)
- Интеграция входа в социальные сети
- Аутентификация на основе рисков
- Поддержка мобильных устройств
Цены (Последняя проверка: июль 2026 г.)
- существенный начало плана по $3 за пользователя в месяц
- План Plus по цене 6 долларов США за пользователя в месяц.
- Премиум-план по запросу
- 30-дневная бесплатная пробная версия
Рейтинг G2 – 4.4/5
6. Один вход

OneLogin (от One Identity) — это платформа IAM корпоративного уровня, предлагающая возможности SSO. Она обеспечивает унифицированный управление доступом, позволяя компаниям управлять доступом пользователей к приложениям, системам и сетям с централизованной платформы. Интеграция с популярными службами каталогов, такими как Microsoft Azure Active Directory и LDAP, упрощает управление пользователями и синхронизацию.
Функции адаптивной аутентификации OneLogin, включая MFA и политики контекстного доступа, повышают безопасность. Платформа поддерживает обширный каталог приложений, что упрощает внедрение единого входа в различное программное обеспечение. Автоматизация OneLogin инициализация и деинициализация пользователей процессов обеспечивает эффективное управление счетами.
Ключевые особенности
- Единое управление доступом
- Интеграция каталогов (AD LDAP)
- Адаптивная аутентификация
- Каталог приложений
- Инициализация и деинициализация пользователей
Цены (Последняя проверка: июль 2026 г.)
- Фильтр начало плана по $4 за пользователя в месяц
- Профессиональный план по цене 8 долларов США за пользователя в месяц.
- 30-дневная бесплатная пробная версия
Рейтинг G2 – 4.4/5
7. Облако прыжков

JumpCloud — это платформа «Идентификация как услуга» (IDaaS) с функцией единого входа. Он предлагает облачную службу каталогов, позволяющую предприятиям централизованно управлять удостоверениями пользователей, правами доступа и аутентификацией на различных устройствах и платформах.
JumpCloud поддерживает решения единого входа для Windows, macOS, Linux, веб-приложений и облачной инфраструктуры. Благодаря своевременной подготовке автоматически создаются учетные записи пользователей, когда пользователи впервые пытаются войти в приложения. Управление доступом на основе ролей упрощает управление разрешениями, а интеграция CLI обеспечивает эффективное управление учетными записями пользователей и доступом с помощью инструментов командной строки.
Ключевые особенности
- Облачный каталог
- Единый вход на всех устройствах и платформах
- Обеспечение «точно в срок» (JIT)
- Управление доступом на основе ролей (RBAC)
- Интеграция интерфейса командной строки (CLI)
Цены (Последняя проверка: июль 2026 г.)
- Всегда бесплатная версия со всеми функциями для 10 пользователей и 10 устройств.
- А ля карт начало плана (требуется облачное хранилище): 2 доллара США за пользователя в год / 3 доллара США за устройство в месяц
Рейтинг G2 – 4.5/5
8. RSA SecurID

RSA SecurID идеально подходит для организаций, которым нужен безопасный доступ как к облачным приложениям, так и к устаревшим локальным системам. Он создан для таких отраслей, как финансы, здравоохранение и правительство, где необходим строгий контроль доступа. Пользователи могут войти в систему один раз и получить безопасный доступ к нескольким инструментам, что делает его разумным выбором для сложных ИТ-сред. Он известен своей надежной безопасностью и широкой поддержкой интеграции.
Ключевые особенности
- SSO в облачных, локальных и устаревших системах
- Широкая поддержка протоколов: SAML, OAuth, WS-Федеральный резерв
- Поддержка входа без пароля через FIDO2, биометрию и TOTP
- Адаптивные политики доступа, основанные на оценке риска и учитывающие поведение пользователя и состояние устройства
- Централизованное управление идентификацией и подробный аудит доступа
- Интеграция с Microsoft 365, Salesforce, ServiceNow и т. д.
- Полная интеграция с VPN и устаревшими корпоративными приложениями
Цены (Последняя проверка: июль 2026 г.)
Подписка (Внимание! - данная опция не работает на территории РФ) планы начинают в зависимости от типа развертывания:
- Только облако: 2 доллара в месяц
- Облачное, гибридное или локальное решение: 4 доллара в месяц
Рейтинг G2 – 4.4 / 5
9. Идентификация сотрудников CyberArk

CyberArk Workforce Identity станет отличным выбором для SSO для компаний, которые хотят внедрить безопасность с нулевым доверием. Он позволяет пользователям войти в систему один раз, чтобы получить доступ к облачным, локальным и мобильным приложениям. За кулисами он проверяет такие вещи, как устройство, местоположение и поведение пользователя, чтобы обеспечить безопасность доступа.
Организации выбирают CyberArk, потому что он помогает командам сократить количество паролей, защитить входы и управлять доступом с большим контролем. Он прост в использовании и хорошо работает даже в больших, сложных средах.
Ключевые особенности
- Единый вход в систему в один клик через портал браузера или настольных агентов
- Адаптивная многофакторная аутентификация с ключами доступа FIDO2, биометрической и риск-ориентированной аутентификацией
- Безопасный шлюз для устаревших приложений и единый выход из системы через несколько поставщиков удостоверений
- Инструменты самообслуживания пользователей, автоматизированное хранилище учетных данных и надежный аудит
- Подробные журналы и мониторинг сеансов для обеспечения соответствия
Цены (Последняя проверка: июль 2026 г.)
- Начинается от 3.50 долл. США за пользовательское устройство в месяц
- 30-дневная бесплатная пробная версия доступна
Рейтинг G2 – 4.4 / 5
10. Платформа идентификации ForgeRock

ForgeRock — еще один поставщик SSO, известный для крупных организаций, которым нужна глубокая настройка. Он предлагает безопасный единый вход в облачных, мобильных и локальных приложениях с мощной поддержкой сложных потребностей в идентификации. Он создан для масштабирования и часто используется глобальными компаниями в сфере финансов, телекоммуникаций и государственного управления.
Главное преимущество ForgeRock — его гибкость. ИТ-команды могут создавать подробные сценарии доступа, добавлять пользовательские шаги авторизации и подключать приложения к различным системам, обеспечивая при этом удобство и безопасность пользовательского интерфейса. Пользователи ценят его мощность и гибкость, особенно в крупных проектах. Настройка может занять время, но после запуска система известна своей надежностью.
Ключевые особенности
- SSO с OAuth2, OIDC, SAML и федерацией сеансов (cookie/JWT)
- Адаптивная многофакторная аутентификация с биометрией, push TOTP, аутентификация на основе рисков
- Расширяемые «деревья аутентификации», вход через социальные сети, шлюз API и управление жизненным циклом идентификации
- Масштабируемые службы каталогов на основе LDAP и средства контроля доступа на основе аналитики
- Вход через социальные сети, беспарольные опции и API-интерфейсы идентификации
- Сильная поддержка гибридных и устаревших сред
Цены (Последняя проверка: июль 2026 г.)
- Недоступно через общедоступные источники
Рейтинг G2 – 4.0 / 5
Каждый из этих поставщиков решений для единого входа предлагает свои уникальные сильные стороны и возможности. Предприятиям следует оценить свои конкретные потребности и учесть масштабируемость, возможности интеграции, требования безопасности и пользовательский опыт при выборе наиболее подходящего программного обеспечения для единого входа.
Таблица сравнения поставщиков SSO
| Разработчик | Для каких задач | Ключевые протоколы | Модель ценообразования | Ограничение |
|---|---|---|---|---|
| Scalefusion OneIdP | Единая система управления устройствами и идентификацией. | SAML, OAuth2, OIDC | За устройство/месяц, 14-дневный пробный период | Наилучшее соотношение цены и качества достигается при использовании в паре с UEM; менее полезен в режиме только единого входа (SSO). |
| Okta | Идентификация и управление доступом в масштабе предприятия | SAML, OIDC, SCIM | За пользователя в месяц, по тарифам разных уровней. | Стоимость быстро возрастает с добавлением дополнительных опций. |
| Duo (Cisco) | безопасность с приоритетом многофакторной аутентификации | SAML, OIDC | Бесплатный уровень (10 пользователей) + платные уровни | Менее функциональная в качестве автономной платформы IAM. |
| LastPass | Управление паролями + базовый SSO | SAML (ограниченный) | За пользователя/месяц | Не является полноценной корпоративной платформой SSO/IAM. |
| PingOne | IAM для среднего бизнеса | SAML 2.0, OIDC | За пользователя в месяц, по тарифам разных уровней. | Премиум-тариф — это только запрос цены. |
| OneLogin | Единое управление доступом | SAML, OIDC | За пользователя/месяц | Меньший каталог приложений, чем у Okta. |
| JumpCloud | Облачный каталог + кроссплатформенный единый вход (SSO) для всех ОС | SAML, OIDC | Бесплатно (10 пользователей/устройств), затем по меню | Для использования полного набора функций требуется указанная директория. |
| RSA SecurID | Традиционные/локальные решения, регулируемые отрасли | SAML, OAuth, WS-Fed | В месяц, облачные и гибридные уровни. | Сложность настройки гибридных развертываний |
| Идентификация персонала CyberArk | Идентификация персонала с нулевым доверием | Стандартные протоколы федерации | За пользователя/устройство/месяц | Премиальное позиционирование; возможно, это больше, чем нужно небольшим командам. |
| Платформа идентификации ForgeRock | Глубокая персонализация в масштабе | OAuth2, OIDC, SAML | Пользовательский / непубличный | Более длительное время настройки; непрозрачность ценообразования. |
Важность интеграции единого входа (SSO) и управления мобильными устройствами (MDM).
Интеграция решений SSO и MDM имеет решающее значение для бизнеса по нескольким причинам:
Повышенная безопасность
Интеграция системы единого входа и MDM обеспечивает более строгие меры безопасности. Решения MDM позволяют предприятиям применять политики безопасности на уровне устройств, например шифрование данных, требования к паролю и удаленное удаление данных. Эти действия необходимо выполнять с особой осторожностью.
Когда платформа MDM интегрирована с решением единого входа, пользователи могут аутентифицировать себя, используя предпочитаемый ими единый вход, прежде чем получить доступ к информационной панели, гарантируя, что только авторизованные лица смогут получить доступ. Это снижает риск несанкционированного доступа и неправомерных действий на платформе MDM.
Упрощенный пользовательский интерфейс
Интеграция SSO и MDM обеспечивает удобный и бесперебойный пользовательский опыт. ИТ-команды, управляющие устройствами с помощью решения MDM, могут один раз войти в корпоративную панель управления, используя свои рабочие электронные почтовые учетные данные, и получить автоматический доступ ко всем авторизованным приложениям и ресурсам через систему единого входа. Это избавляет пользователей от необходимости запоминать и многократно вводить несколько имен пользователей и паролей, упрощая процесс аутентификации и повышая производительность.
Централизованное и удаленное управление пользователями
Интеграция между SSO и MDM обеспечивает возможности централизованного управления пользователями. Инициализация и деинициализация пользователей Это можно автоматизировать, гарантируя, что доступ к платформе MDM предоставляется или отзывается в зависимости от роли сотрудника и его связи с компанией.
Это упрощает процесс администрирования, сокращает объем ручного труда и повышает безопасность за счет оперативного закрытия доступа для пользователей, которые больше не работают в организации или которым больше не требуется доступ к платформе MDM.
Экономия затрат и времени
Интеграция SSO-MDM снижает административные издержки и экономит время и затраты, связанные с раздельным управлением учетными записями пользователей, паролями и конфигурациями устройств. Централизованное управление пользователями, автоматическая подготовка и согласованное политики безопасности оптимизировать процессы и свести к минимуму необходимость ручного вмешательства.
Как выбрать лучшего поставщика SSO: простое руководство
Выбор лучшего поставщика SSO — это не только технические характеристики. Речь идет о том, чтобы сделать входы в систему более безопасными, плавными и беззаботными для всех в вашей организации. Ищете ли вы лучшее решение для единого входа или сравниваете лучших поставщиков SSO, вот что действительно важно при выборе подходящего:
1. Он должен хорошо сочетаться с тем, что у вас уже есть
Лучшие решения SSO не заставляют вас менять все. Они работают гладко с вашими текущими инструментами, системами и приложениями. Они должны поддерживать стандарты входа, такие как SAML, OIDC или OAuth, чтобы ваша ИТ-команда могла подключить их прямо сейчас.
Также убедитесь, что инструмент SSO не требует специального оборудования или сетевых изменений. Задайте вопросы типа «Может ли он подключаться к тому, что вы уже используете, например, Active Directory или LDAP?» Если да, то вы на верном пути. Хорошее решение для единого входа должно экономить время, а не создавать дополнительную работу.
2. Надежная безопасность превыше всего
Лучшее программное обеспечение SSO должно облегчить вам жизнь, не экономя на безопасности. Ищите поставщиков, которые используют надежное шифрование и поддерживают многофакторная аутентификация (MFA). Это обеспечивает безопасность учетных записей, даже если чей-то пароль будет украден.
И не забывайте о соответствии. Лучший поставщик SSO должен соответствовать таким правилам:
- HIPAA для здравоохранения
- PCI DSS для компаний, работающих с кредитными картами
Хорошее программное обеспечение для единого входа защищает ваших пользователей и ваш бизнес.
3. Это должно облегчить жизнь пользователям
Поставщик единого входа должен сделать все просто. Вход в систему один раз должен предоставить пользователям доступ ко всему, что им нужно, не должно быть необходимости в дополнительных паролях или постоянных подсказках.
Еще лучше, если пользователи могут справляться с вещами самостоятельно, например, менять пароли или проверять историю входов, не прибегая к помощи ИТ-отдела. Хороший инструмент SSO упрощает работу, так что ваша команда может работать, не отвлекаясь.
4. Он должен быть быстрым и масштабируемым
Вы не хотите, чтобы входы замедляли ваш день, особенно когда все входят одновременно. Хороший поставщик SSO должен справляться с пиковыми периодами без сбоев и задержек.
Убедитесь, что система может расти вместе с вашим бизнесом. Независимо от того, добавляете ли вы больше приложений, больше пользователей или расширяетесь на новые местоположения, решение с единым входом должно масштабироваться без усилий.
5. Гибкость имеет значение
Нет двух одинаковых предприятий. Вот почему лучший инструмент SSO должен предоставить вам гибкость для:
- Настройте правила входа
- Изменить пользовательский интерфейс
- Добавляйте новые платформы или приложения по мере роста
Лучшее решение SSO — это то, которое вписывается в вашу текущую настройку, обеспечивает безопасность ваших входов, облегчает жизнь пользователям и растет вместе с вами. Помните об этих основах при поиске поставщика единого входа, потому что когда SSO работает хорошо, он уходит на задний план, делая ваш процесс входа в систему плавным, безопасным и не вызывающим стресса.
Завершение: интеграция Scalefusion MDM и SSO
Интеграция решений единого входа и Scalefusion MDM необходима предприятиям для обеспечения надежной безопасности, упрощения взаимодействия с пользователем, оптимизации администрирования и соблюдения нормативных требований на протяжении всего управления жизненным циклом идентификаторов. Оно обеспечивает целостный и комплексный подход к управлению идентификацией пользователей, доступом и безопасностью устройств во все более мобильной и взаимосвязанной бизнес-среде.
Часто задаваемые вопросы (FAQ)
1. Какой поставщик услуг единого входа (SSO) является лучшим?
Единого «лучшего» варианта не существует, поскольку все зависит от ваших приоритетов. Okta лидирует по широте интеграции, Duo — по гибкости многофакторной аутентификации, а Scalefusion OneIdP — наиболее подходящий вариант для команд, которым нужна единая авторизация (SSO) в сочетании с контекстом на уровне устройств и управлением конечными точками.
2. В чём разница между SSO и IAM?
SSO (единый вход) — это один из методов аутентификации, позволяющий пользователю войти в систему один раз для доступа к нескольким приложениям. IAM (управление идентификацией и доступом) — это более широкая система, включающая SSO, а также предоставление доступа, доступ на основе ролей, управление жизненным циклом и обеспечение соблюдения политик.
3. Безопасен ли SSO?
Единый вход (SSO) может повысить безопасность за счет сокращения повторного использования паролей и централизации аутентификации, но он также централизует риски: если учетные данные SSO скомпрометированы, злоумышленник может получить доступ к нескольким системам одновременно. Сочетание SSO с надежной многофакторной аутентификацией (MFA) и политиками условного доступа снижает этот риск.
4. Какие протоколы должен поддерживать поставщик услуг единого входа (SSO)?
Как минимум, требуется поддержка SAML 2.0, OAuth 2.0 и OpenID Connect (OIDC). Поддержка SCIM также важна для автоматического предоставления и отзыва прав доступа пользователям.
5. Как работает единый вход (SSO) с MDM или UEM?
При интеграции SSO с платформой MDM/UEM вход в систему может быть ограничен состоянием устройства; например, доступ с неуправляемых или не соответствующих требованиям устройств может быть заблокирован еще до завершения этапа SSO. Это добавляет дополнительный уровень безопасности на уровне устройства, основанный на принципе нулевого доверия, поверх стандартного SSO.

