Gestionarea automată a patch-urilor este procesul de utilizare a software-ului pentru a identifica patch-urile lipsă, a prioritiza și testa actualizările, a le implementa conform politicilor predefinite și a verifica instalarea cu un efort manual minim. Aceasta ajută echipele IT să aplice patch-uri în mod consecvent sistemelor de operare și aplicațiilor în medii endpoint mari sau distribuite.
În loc ca un administrator să verifice individual sute de dispozitive, gestionarea automată a corecțiilor transformă aplicarea acestora într-un flux de lucru bazat pe politici: identificați breșa, decideți cât de urgentă trebuie remediată, implementați actualizarea și confirmați că a funcționat.
Intrebari cu cheie
- Automatizează sarcinile repetitive de aplicare a patch-urilor: Gestionarea automată a patch-urilor poate gestiona descoperirea, achiziționarea de patch-uri, programarea, implementarea, reîncercările, verificarea și raportarea.
- Reduce timpul de expunere: Implementarea mai rapidă a patch-urilor reduce fereastra în care vulnerabilitățile cunoscute rămân exploatabile.
- Îmbunătățește consistența: Politicile aplică aceleași reguli de aplicare a patch-urilor pe endpoint-uri la distanță, locale și distribuite.
- Suportă aplicarea de patch-uri bazate pe risc: Vulnerabilitățile critice și exploatate activ pot fi remediate mai rapid decât actualizările de rutină.
- Încă necesită supraveghere umană: Sistemele sensibile, excepțiile, patch-urile eșuate, modificările de urgență și deciziile de revenire la versiuni anterioare pot necesita aprobarea administratorului.

Cum funcționează gestionarea automată a patch-urilor?
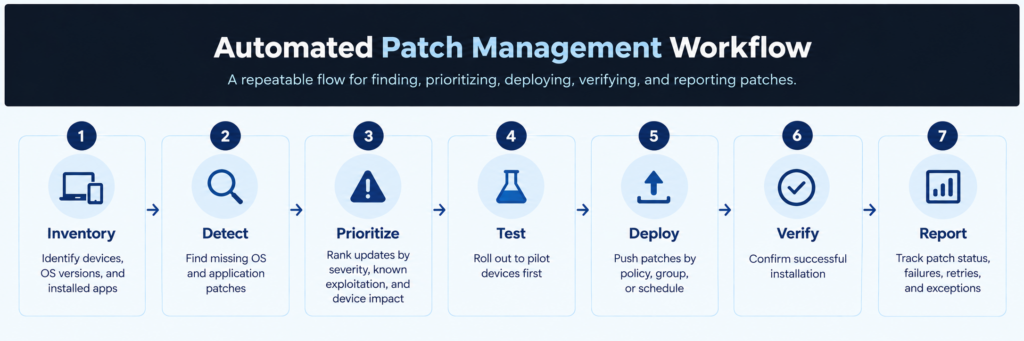
Gestionarea automată a patch-urilor funcționează prin descoperirea continuă a actualizărilor lipsă și mutarea patch-urilor aprobate prin prioritizare, testare, implementare și verificare, conform regulilor stabilite de administratorii IT, acoperind atât gestionarea patch-urilor pentru sistemul de operare, cât și corecții pentru aplicații terțe, prin prioritizare, testare, implementare și verificare conform regulilor stabilite de administratorii IT.
Un flux de lucru tipic are cinci etape.
1. Descoperiți dispozitive și patch-uri lipsă
Sistemul menține mai întâi un inventar al endpoint-urilor, sistemelor de operare, aplicațiilor instalate și versiunilor de software.
Apoi compară aceste versiuni cu actualizările disponibile de la furnizori pentru a determina căror dispozitive le lipsesc patch-urile.
Un inventar bun contează. Nu poți aplica patch-uri unei aplicații vulnerabile dacă nu știi că este instalată.
2. Prioritizarea patch-urilor în funcție de risc
Nu fiecare patch lipsă merită același termen limită.
O automatizare matură procesul de gestionare a patch-urilor poate lua în considerare factori precum:
- severitatea vulnerabilității
- exploatare cunoscută
- importanța activelor afectate
- expunerea la internet
- criticitatea aplicației
- termenele limită disponibile pentru remediere
CISA recomandă în mod specific utilizarea sa Catalogul vulnerabilităților exploatate cunoscute ca element de intrare la prioritizarea remedierii vulnerabilităților.
Această distincție contează. O vulnerabilitate care este deja exploatată în mediul virtual merită, de obicei, un răspuns diferit față de o eroare de severitate redusă care afectează o utilitate internă.
3. Testați plasturii
Automatizarea nu ar trebui să însemne implementarea imediată a fiecărei actualizări pe fiecare endpoint.
Patch-urile pot fi lansate mai întâi către un grup de testare mic sau un inel de implementare. Echipele IT pot verifica problemele de compatibilitate a aplicațiilor, erorile de instalare, problemele de performanță sau repornirile neașteptate înainte de a extinde implementarea.
4. Programați și implementați actualizări
Patch-urile aprobate sunt apoi distribuite conform politicilor definite.
Administratorii pot configura:
- Testează mai întâi dispozitivele IT
- un grup pilot limitat în continuare
- dispozitive generale ale angajaților ulterior
- sisteme critice pentru afacere în timpul unei ferestre separate de mentenanță
Dispozitivele la distanță care sunt offline în timpul implementării pot fi reîncercate la reconectare.
5. Verificarea instalării și gestionarea erorilor
O implementări reușită nu este același lucru cu o remediere reușită.
Platforma ar trebui să verifice dacă patch-ul a fost instalat corect și să raporteze dispozitivele care au eșuat, au rămas offline, necesită repornire sau încă afișează versiunea de software vulnerabilă.
NIST include verificarea ca parte esențială a activității întreprinderii gestionarea patch-urilor în loc să trateze instalarea ca fiind pasul final.
Gestionarea manuală vs. cea automată a patch-urilor
Ambele abordări au ca scop, în cele din urmă, menținerea sistemelor actualizate. Diferența constă în cât de multă muncă repetitivă trebuie să efectueze administratorii ei înșiși.
| Zonă | Gestionarea manuală a patch-urilor | Managementul automat al patch-urilor |
|---|---|---|
| Descoperirea patch-urilor | Administratorul verifică furnizorii și sistemele | Software-ul scanează continuu sau la timp |
| Prioritizare | Revizuire manuală | Prioritizarea bazată pe politici/riscuri |
| Testarea | Coordonat individual | Grupuri pilot automate sau inele de desfășurare |
| Implementare | Administratorul lansează manual patch-uri | Implementare programată bazată pe politici |
| Dispozitive offline | Necesită urmărire | Reîncercare automată când dispozitivele se reconectează |
| Verificare | Verificări manuale | Validare automată a stării |
| Raportarea | Foi de calcul sau rapoarte separate | Tablouri de bord centralizate și rapoarte de audit |
| Scalabilitate | Devine mai dificil pe măsură ce punctele finale cresc | Conceput pentru flote mari de terminale |
Prin urmare, automatizarea nu înlocuiește gestionarea patch-urilor. Ea automatizează părțile repetabile ale procesului de gestionare a patch-urilor.
De ce este importantă gestionarea automată a patch-urilor?
Cel mai important motiv este simplu: numărul de vulnerabilități și endpoint-uri pe care echipele IT trebuie să le gestioneze a crescut mai rapid decât pot gestiona cu ușurință procesele manuale de corecție.
2026 Raportul Verizon privind investigațiile privind încălcarea datelor a constatat că exploatarea vulnerabilităților reprezenta 31% din vectorii de acces inițial cunoscuți în setul său de date privind încălcările de securitate. De asemenea, a raportat că doar 26% din vulnerabilitățile critice identificate prin catalogul KEV al CISA au fost remediate complet de către organizații în cursul anului 2025.
Aplicarea automată a corecțiilor poate ajuta organizațiile:
- scurtează timpii de remediere a vulnerabilităților
- reducerea muncii administrative repetitive
- aplică actualizările mai consecvent
- suportă endpoint-uri la distanță și distribuite
- mențineți înregistrări de conformitate cu patch-urile
- reducerea greșelilor cauzate de procesele manuale
- programați actualizări legate de operațiunile afacerii
- identificați mai rapid implementările eșuate sau ratate
NIST descrie gestionarea patch-urilor la nivel de întreprindere ca o formă de mentenanță preventivă pe care organizațiile ar trebui să o operaționalizeze și să o urmărească ca parte a gestionării normale a tehnologiei.
Ce ar trebui și ce nu ar trebui automatizat?
Cea mai sigură strategie automată de gestionare a patch-urilor face nu exclude oamenii din fiecare decizie.
Automatizați sarcini previzibile, repetitive și guvernate de politici clare:
- descoperirea endpoint-urilor și a software-ului
- detectarea patch-urilor lipsă
- descărcări de patch-uri
- prioritizarea rutină
- programarea implementării
- lansări în grupuri pilot
- reîncercarea punctelor finale ratate
- notificări de repornire
- verificarea instalării
- raportare de conformitate
Păstrați disponibilă aprobarea umană acolo unde impactul asupra afacerii ar putea fi substanțial.
De exemplu, o echipă IT poate necesita o verificare suplimentară înainte de a aplica corecții la controlerele de domeniu, serverele de producție, stațiile de lucru din domeniul sănătății, sistemele POS sau dispozitivele care rulează aplicații legacy critice pentru afacere.
Scopul nu este automatizarea maximă. Este vorba de automatizare controlată.
Cele mai bune practici pentru gestionarea automată a patch-urilor
Un program bun de patch-uri automate are nevoie de balustrade în jurul automatizării în sine.
Prioritizați riscul real de exploatare. Nu vă bazați exclusiv pe scorurile de severitate. Combinați severitatea vulnerabilităților cu informații precum catalogul KEV al CISA, expunerea activelor și importanța afacerii.
Implementați patch-uri în inele. Începeți cu departamentul IT sau testați dispozitivele înainte de a vă extinde la grupuri de producție mai largi. O problemă care afectează 10 sisteme pilot este mai ușor de gestionat decât una care afectează 10,000 de endpoint-uri.
Definiți politicile de întreținere și repornire. Actualizările care necesită reporniri ar trebui să respecte orele de lucru, ferestrele de întreținere și sarcinile de lucru critice pentru afacere.
Includeți aplicații terțe. Browserele, cititoarele PDF, instrumentele de comunicare, runtime-urile și alte aplicații de business necesită actualizări odată cu sistemul de operare.
Urmăriți excepțiile. Fiecare actualizare amânată ar trebui să aibă un proprietar, un motiv și o dată de revizuire, în loc să rămână exclusă pe termen nelimitat.
Măsoară rezultatele mai degrabă decât activitatea. Printre indicatorii utili se numără conformitatea cu patch-urile, timpul de remediere, rata de succes a implementării, instalările eșuate, patch-urile critice restante și procentul de endpoint-uri încă expuse vulnerabilităților exploatate activ.
Când ar trebui să utilizați UEM pentru gestionarea automată a patch-urilor?
Gestionarea automată a patch-urilor poate fi realizată într-un instrument independent de aplicare a patch-urilor, o platformă de gestionare a vulnerabilităților, un instrument RMM sau o platformă unificată de gestionare a endpoint-urilor.
O abordare bazată pe UEM are sens atunci când aplicarea de patch-uri trebuie să se conecteze la o gestionare mai amplă a endpoint-urilor. Aceasta include de obicei inventarul dispozitivelor, vizibilitatea sistemului de operare, aplicarea politicilor, depanarea la distanță, starea de conformitate și gruparea dispozitivelor.
Instrumentele de patch-uri independente pot funcționa bine atunci când nevoia este limitată: implementarea de patch-uri și raportarea stării. Însă multe echipe IT au nevoie ca aplicarea de patch-uri să funcționeze alături de restul operațiunilor endpoint.
Aici poate ajuta UEM. În loc să trateze aplicarea patch-urilor ca pe un flux de lucru separat, echipele IT pot gestiona implementarea patch-urilor alături de controalele pe care le folosesc deja pentru a gestiona dispozitivele.
cu ScalefusionEchipele IT pot conecta gestionarea patch-urilor cu fluxuri de lucru mai ample de gestionare a endpoint-urilor. Scalefusion acceptă gestionarea actualizărilor de sistem de operare și a patch-urilor pe endpoint-uri Windows, macOS și Linux. Pentru dispozitivele Windows și Linux acceptate, echipele IT pot gestiona, de asemenea, actualizări și patch-uri de aplicații terțe.
Administratorii pot configura politici și programări de actualizare, pot monitoriza starea patch-urilor și pot utiliza rapoarte pentru a identifica actualizările în așteptare, instalate sau eșuate. Acest lucru menține aplicarea patch-urilor conectată cu fluxurile de lucru de gestionare și vizibilitatea dispozitivelor pe care echipele IT le utilizează deja în mediul lor endpoint.
Explorează soluția automată de gestionare a patch-urilor Scalefusion pentru a gestiona actualizările sistemului de operare pe Windows, macOS și Linux și patch-urile pentru aplicații terțe pe endpoint-urile Windows și Linux acceptate.
Gânduri finale
Software automat de gestionare a patch-urilor transformă aplicarea de patch-uri dintr-o serie de sarcini administrative repetitive într-un proces repetabil, bazat pe politici. Poate identifica continuu actualizările lipsă, prioritiza remedierea, implementa implementări, puncte finale de patch-uri, reîncercari eșuate și verifica rezultatele fără ca un administrator să gestioneze manual fiecare pas.
Cea mai eficientă abordare nu este „aplicarea automată a tuturor patch-urilor”. Ci automatizarea activității previzibile, menținând în același timp discernământul uman în ceea ce privește excepțiile, sistemele critice, riscul de implementare și impactul asupra afacerii. Acest echilibru oferă echipelor IT atât viteză, cât și control.
Întrebări frecvente
1. Ce este un sistem automat de gestionare a patch-urilor?
Un sistem automat de gestionare a patch-urilor este un software care identifică actualizările lipsă și automatizează sarcini precum achiziția de patch-uri, testarea, programarea, implementarea, verificarea, reîncercările și raportarea. Administratorii definesc politici care determină ce dispozitive primesc anumite patch-uri și când au loc implementările.
2. Cum îmbunătățește gestionarea automată a patch-urilor securitatea?
Gestionarea automată a patch-urilor îmbunătățește securitatea prin reducerea timpului în care vulnerabilitățile cunoscute rămân nepachetate. Aceasta identifică continuu actualizările lipsă și poate accelera implementarea vulnerabilităților cu risc ridicat sau exploatate activ, în loc să aștepte ca administratorii să identifice și să pacheteze manual fiecare endpoint afectat.
3. Gestionarea automată a patch-urilor este același lucru cu gestionarea vulnerabilităților?
Nu. Gestionarea vulnerabilităților este procesul mai amplu de descoperire, evaluare, prioritizare, remediere și monitorizare a punctelor slabe de securitate. Gestionarea patch-urilor este o metodă de remediere în cadrul acestui proces. Unele vulnerabilități pot necesita în schimb modificări de configurație, controale compensatorii, eliminarea sau înlocuirea software-ului.
4. Poate gestiona gestionarea automată a patch-urilor aplicații terțe?
Da. Platformele automate de gestionare a patch-urilor pot oferi suport pentru aplicații terțe, pe lângă actualizările sistemului de operare. Acoperirea variază în funcție de soluție, așa că echipele IT ar trebui să verifice compatibilitatea cu browserele, aplicațiile de productivitate, instrumentele de comunicare, runtime-urile și alte programe software utilizate în mediul lor.
5. Elimină aplicarea automată de patch-uri nevoia de administratori IT?
Nu. Aplicarea automată a patch-urilor reduce administrarea repetitivă, dar nu elimină supravegherea umană. Echipele IT definesc în continuare politici, evaluează excepțiile, gestionează sistemele sensibile, investighează implementările eșuate, aprobă modificările cu impact ridicat și decid când ar trebui amânate sau anulate patch-urile.