Cele mai bune soluții de gateway web securizat ajută organizațiile să protejeze utilizatorii, dispozitivele și datele de amenințările bazate pe web prin filtrarea traficului de internet, blocarea site-urilor web rău intenționate, aplicarea politicilor de acces și prevenirea descărcărilor riscante sau a expunerii datelor. Aceste platforme sunt utile pentru securizarea forței de muncă care lucrează la distanță, hibrid și la birou, oferind echipelor IT și de securitate control centralizat asupra modului în care angajații accesează webul.
Intrebari cu cheie
Cele mai bune soluții Secure Web Gateway ajută organizațiile să își securizeze accesul zilnic la web, să reducă riscurile bazate pe browser și să protejeze utilizatorii în mediile de lucru hibride.
- Accesul web este noua suprafață de atac: Întrucât angajații se bazează pe browsere, aplicații cloud și rețele la distanță, SWG-urile ajută la blocarea paginilor de phishing, a descărcărilor rău intenționate și a activității web nesigure înainte de a se produce daune.
- Compararea celor mai importanți furnizori SWG: Printre soluțiile de top Secure Web Gateway din 2026 se numără Scalefusion Veltar, Check Point Harmony Connect, Cisco Umbrella, Cloudflare One, Netskope, Zscaler, Forcepoint ONE și Fortra WebTitan.
- Capacități de bază de căutat: Platformele SWG puternice combină filtrarea URL-urilor, inspecția HTTPS, securitatea DNS, vizibilitatea SaaS, controalele DLP, informațiile despre amenințări și aplicarea politicilor de acces web.
- Munca hibridă necesită protecție consistentă: SWG-urile moderne securizează utilizatorii în rețelele de birou, Wi-Fi-ul de acasă, hotspot-urile mobile și mediile de navigare negestionate, fără a depinde doar de VPN-urile tradiționale sau de controalele bazate pe perimetru.
- Alegeți în funcție de prioritățile de securitate: Echipele IT ar trebui să evalueze instrumentele SWG pe baza modelului de implementare, a asistenței pentru forța de muncă la distanță, a raportării, a controlului aplicațiilor în cloud, a profunzimii integrării și a scalabilității pe termen lung.

Accesul la web a devenit discret cea mai expusă parte a securității întreprinderilor. În 2026, cea mai mare parte a activității se desfășoară în interiorul unui browser. Angajații se conectează la aplicații cloud, încarcă fișiere, colaborează prin intermediul instrumentelor web și schimbă rețelele de mai multe ori pe zi. Birourile sunt opționale. Dispozitivele sunt mobile. Rețelele nu mai sunt de încredere în mod implicit.
Această schimbare a creat o problemă simplă: internetul este acum principala suprafață de atac.
Paginile de phishing par reale. Descărcările rău intenționate se ascund în spatele adreselor URL legitime. Aplicațiile SaaS neautorizate mută datele companiei fără vizibilitate. Filtrele web tradiționale nu au fost niciodată concepute pentru acest nivel de complexitate.
De aceea, gateway-urile web securizate nu mai sunt opționale.
Acest ghid explică de ce SWG-urile contează mai mult ca niciodată în 2026 și primele 8 soluții Secure Web Gateway pe care companiile ar trebui să le evalueze anul acesta.
De ce contează gateway-urile web securizate în 2026?
Securitatea se baza odată pe un perimetru clar. Dacă utilizatorii se aflau în interiorul rețelei corporative, accesul la web era considerat relativ sigur și slab controlat.
Această presupunere nu mai este valabilă.
În 2026, angajații se conectează din rețelele de acasă, Wi-Fi-ul public și hotspot-urile mobile. Aplicațiile cloud gestionează date critice de afaceri, iar browserul a devenit principalul spațiu de lucru. În același timp, atacatorii se bazează mai puțin pe programe malware evidente și mai mult pe link-uri de phishing, pagini de conectare false și site-uri web similare care se amestecă în navigarea normală.
Prin urmare, majoritatea incidentelor nu încep cu piratarea sistemelor. Ele încep cu un utilizator care dă clic pe ceva ce pare legitim.
Gateway Web securizat abordează această schimbare prin aplicarea securității directă asupra activității web zilnice. Acestea protejează utilizatorii de phishing și redirecționări rău intenționate, impun reguli de navigare consecvente pentru lucrătorii la distanță și cei aflați la fața locului și controlează accesul la aplicațiile cloud care funcționează adesea în afara vizibilității IT tradiționale. SWG-urile sprijină, de asemenea, conformitatea prin înregistrarea activității și aplicarea politicilor de acces la date.
Cel mai important, gateway-urile web securizate reduc dependența de controalele bazate pe rețea, cum ar fi VPN-urile sau proxy-urile, și mută protecția mai aproape de utilizator și dispozitiv, acolo unde există de fapt riscul modern.
Compararea celor mai bune soluții de gateway web securizat în 2026
| Caracteristică | Scalefusion Veltar | Umbrela Cisco | Cloudflare One | Netskope One | Fortra SWG |
|---|---|---|---|---|---|
| Cel mai bun pentru | Întreprinderi mari, IMM-uri moderne, echipe distribuite și securitate centrată pe endpoint-uri | Întreprinderi centrate pe Cisco | Organizațiile care prioritizează performanța și simplitatea | Întreprinderi cu nevoi de acces securizat web/SaaS și protecție împotriva amenințărilor | Organizații de dimensiuni medii care au nevoie de securitate web modernă, nativă în cloud |
| Capabilități cheie | SWG, filtrare conținut web, DLP endpoint, blocare USB, tunel VPN, tablou de bord UEM-nativ, aplicare pe dispozitiv, politici granulare, conformitate CIS, remediere automată | Securitate DNS, SWG, SIG/SSE, firewall în cloud, informații despre amenințări, acces securizat la internet | SWG, ZTNA, RBI, DLP, accelerare WAN, izolare browser, acces bazat pe identitate | SWG, DLP, DSPM, securitate inline, descoperire IT în umbră, acces adaptiv, filtrare web, analiză comportamentală | Filtrare de conținut, scanare malware, politici de acces web, detectare phishing bazată pe inteligență artificială, RBI, monitorizare a activității web |
| Evaluare G2 | 4.7 / 5 (Suita de produse Scalefusion) | 4.4 / 5 | 4.6 / 5 | 4.4 / 5 (Platforma Netskope One) | 4.5 / 5 (Suita de produse Fortra) |
| Prețuri | Prețuri personalizate, reduceri pentru ONG-uri și instituții de învățământ | Disponibil la cerere | Planuri gratuite + planuri plătite pentru întreprinderi | Disponibil la cerere | Disponibil la cerere |
| Încercare gratuită | Perioadă de încercare gratuită de 14 zile cu toate funcțiile deblocate, versiune demo disponibilă | Da | Da | Evaluare disponibilă | Demo disponibilă |
Soluții de top pentru gateway-uri web securizate (SWG): Evaluare detaliată
Mai jos sunt prezentate în detaliu cele mai bune 8 soluții Secure Web Gateway, evaluate în funcție de utilizarea în lumea reală, scalabilitatea, flexibilitatea implementării și cât de bine se aliniază cu mediile de lucru hibride.
1. Scalefusion Veltar
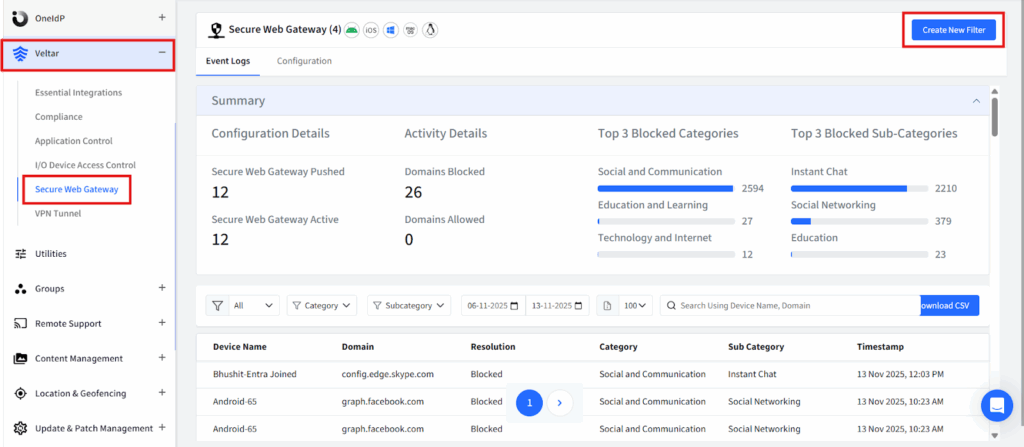
Scalefusion Veltar's Soluție de gateway web securizat reimaginează securitatea web prin integrarea directă a acesteia în fluxurile de lucru de gestionare a endpoint-urilor, în loc să o trateze ca pe un strat izolat. În multe locuri de muncă moderne, riscul web este strâns legat de riscul dispozitivelor. Dispozitivele negestionate, configurațiile învechite și lacunele în politici duc adesea la probleme de securitate. Veltar abordează acest lucru prin integrarea aplicării politicilor web în același context care gestionează postura și conformitatea dispozitivelor. Această abordare asigură că controalele web sunt aplicate în mod constant în funcție de cine este utilizatorul, ce dispozitiv utilizează și dacă dispozitivul respectiv îndeplinește standardele de securitate. Pentru cazurile de utilizare hibride și la distanță în care utilizatorii schimbă frecvent rețelele și locațiile, această aliniere strânsă simplifică gestionarea politicilor și reduce lacunele dintre starea dispozitivului și securitatea web.
Caracteristici cheie:
- Filtrare web granulară: Blochează sau permite accesul cu precizie ridicată în funcție de categoria site-ului web, domeniu sau adresă URL.
- Blocarea domeniilor bazată pe modele: Folosește modele flexibile de domenii și subdomenii pentru un control nuanțat.
- Liste de permisiuni personalizate: Permite domeniilor critice pentru afacere de încredere să ocolească restricțiile ample.
- Restricții pentru aplicațiile din cloud: Se asigură că doar aplicațiile cloud aprobate sunt accesibile pe baza domeniilor corporative.
- Ocolirea politicii la nivel de aplicație: Exclude aplicațiile de încredere din restricțiile SWG pentru a evita întreruperea fluxului de lucru.
- Politici bazate pe utilizatori și dispozitive: Aplică reguli diferențiate în funcție de rolurile utilizatorilor și grupările de dispozitive.
- Aplicare în timp real: Publică modificările instantaneu fără a aștepta sincronizările programate.
- Tablou de bord nativ UEM: Centralizează securitatea web și gestionarea dispozitivelor într-o singură interfață de utilizator.
- VPN opțional pentru afaceri: Adaugă tunelare securizată pentru traficul criptat în rețele neîncrezătoare.
Cel mai bun pentru: Organizații care doresc protecție unificată a dispozitivelor și a site-ului web într-un singur panou.

2. Check Point Harmony Connect
Check Point Harmony Connect este conceput pentru întreprinderile care necesită inspecție aprofundată și prevenire proactivă a amenințărilor în traficul web și în cloud. În loc să se bazeze exclusiv pe blocarea bazată pe reputație, Harmony Connect utilizează analize avansate, inclusiv sandboxing-ul conținutului web suspect, pentru a detecta atacuri sofisticate care evită filtrele tradiționale. Punctul său forte constă în inspectarea activității la mai multe niveluri, de la URL-uri și descărcări până la modele de execuție binară. Deoarece face parte din ecosistemul de securitate mai amplu al Check Point, poate valorifica informațiile centralizate despre amenințări, facilitând corelarea evenimentelor web cu alți vectori de amenințare de către echipele mari de securitate.
Caracteristici cheie:
- Sandboxing avansat: Execută conținut suspect în medii izolate pentru a detecta amenințările zero-day.
- Inspecție continuă a traficului: Monitorizează sesiunile web și cloud în timp real pentru activități rău intenționate.
- DLP integrat: Protejează datele sensibile împotriva încărcărilor sau partajării neautorizate.
- Acces la rețea Zero TrustAplică controale de acces bazate pe identitate și riscuri aplicațiilor interne.
- Gestionare centralizată a politicilor: Consolidează crearea, aplicarea și raportarea politicilor.
Cel mai bun pentru: Întreprinderi avansate în materie de securitate cu nevoi avansate de prevenire a amenințărilor.
3. Umbrelă Cisco
Cisco Umbrella a fost mult timp o alegere preferată pentru organizațiile care doresc blocarea amenințărilor cât mai devreme posibil. Protecția sa la nivel DNS întrerupe conexiunile nesigure înainte ca acestea să ajungă la browser, oferind o primă linie de apărare ce reduce expunerea la phishing, malware și activități de comandă și control. De-a lungul timpului, Umbrella și-a extins setul de instrumente pentru a include cele mai bune capabilități Secure Web Gateway, descoperirea aplicațiilor în cloud și analize. Susținut de informațiile despre amenințări Cisco Talos, se adaptează continuu la amenințările emergente și oferă protecție fiabilă și scalabilă pentru diverse medii, fie că este vorba de echipe mici sau companii globale.
Caracteristici cheie:
- Prevenirea amenințărilor la nivelul DNS: Oprește încercările de acces rău intenționate înainte de stabilirea unei conexiuni.
- Gateway web securizat: Adaugă inspecție aprofundată a conținutului și Filtrare URL dincolo de blocarea la nivel DNS.
- Vizibilitatea aplicației în cloud: Detectează și raportează utilizarea aplicațiilor cloud neautorizate.
- Informații despre amenințări în timp real: Actualizează protecțiile pe baza datelor actuale despre atacurile globale.
- Analiză centralizată: Oferă tablouri de bord și jurnale pentru detectare și investigare rapidă.
Cel mai bun pentru: Organizații care apreciază interceptarea timpurie a amenințărilor și fiabilitatea dovedită.
4. Cloudflare One
Cloudflare One unifică Secure Web Gateway, accesul Zero Trust și securitatea DNS în rețeaua globală edge a Cloudflare. Prin inspectarea traficului în apropierea locului în care se află utilizatorii, menține performanța ridicată chiar și cu decriptarea SSL și inspecția amenințărilor activate. Cloudflare One înlocuiește, de asemenea, VPN-urile tradiționale cu controale de acces bazate pe identitate, reducând complexitatea și îmbunătățind experiența utilizatorului pentru echipele distribuite. Este o alegere puternică pentru organizațiile care doresc securitate la nivel de întreprindere, fără greutatea operațională a dispozitivelor vechi sau a instrumentelor fragmentate.
Caracteristici cheie:
- Rețea globală de margine: Inspectează traficul la locațiile de margine pentru a minimiza latența.
- Acces la rețea Zero Trust (ZTNA): Aplică controlul accesului bazat pe identitate în locul încrederii bazate pe rețea.
- Protecție DNS și DDoS integrată: Combină securitatea DNS rapidă cu atenuarea atacurilor la scară largă.
- Comenzile aplicației în cloud: Limitează accesul și monitorizează utilizarea platformelor SaaS.
- Implementare nativă în cloud: Elimină nevoia de electrocasnice locale.
Cel mai bun pentru: Echipe distribuite care prioritizează viteza și ușurința implementării.
5. Gateway web securizat Netskope
Netskope Secure Web Gateway este conceput pentru organizațiile în care utilizarea cloud-ului și a SaaS domină activitatea de zi cu zi. În loc să trateze traficul web și traficul aplicațiilor cloud ca preocupări separate, Netskope adoptă o abordare centrată pe date, inspectând activitatea pe site-uri web și aplicații cloud cu același nivel de profunzime și control. Acest lucru permite echipelor de securitate să înțeleagă nu doar unde merg utilizatorii, ci și ce date sunt accesate, încărcate sau partajate.
Un punct forte cheie al Netskope este vizibilitatea sa asupra utilizării SaaS. Poate identifica aplicațiile cloud aprobate și neaprobate, poate urmări comportamentul riscant al utilizatorilor și poate aplica controale granulare fără a perturba productivitatea. Prin combinarea celor mai bune capabilități Secure Web Gateway cu controale puternice CASB și Zero Trust, Netskope ajută organizațiile să securizeze accesul web în medii puternic bazate pe cloud și distribuite.
Caracteristici cheie:
- Grup de lucru dedicat cloud-ului: Aplică politici de securitate web cu vizibilitate profundă asupra traficului cloud și SaaS.
- Protecție online împotriva amenințărilor: Inspectează traficul web în timp real pentru a bloca phishing-ul, programele malware și descărcările rău intenționate.
- Protecție avansată a datelor: Previne încărcarea sau partajarea datelor sensibile prin aplicații web și cloud.
- Descoperire Shadow SaaS: Identifică aplicațiile cloud neautorizate și modelele de utilizare riscante.
- Aplicarea politicii Zero Trust: Aplică controale de acces bazate pe identitatea utilizatorului, postura dispozitivului și contextul activității.
Cel mai bun pentru: Organizații cu o adoptare intensivă a SaaS care au nevoie de vizibilitate și control profund asupra activității în cloud și web.
6. Scalator Z
Zscaler este una dintre cele mai utilizate platforme Secure Web Gateway, concepută pentru organizațiile care au nevoie de protecție globală, nativă în cloud, la scară largă. Arhitectura sa direcționează traficul printr-un cloud de securitate distribuit, aplicând politici consecvente indiferent de locația sau rețeaua utilizatorului. Pe lângă SWG, Zscaler integrează controale de acces la cloud (CASB) și izolarea browserului la distanță, oferind un cadru cuprinzător Secure Access Service Edge (SASE). Acest lucru îl face deosebit de valoros pentru întreprinderile cu utilizatori distribuiți geografic și volume mari de trafic web.
Caracteristici cheie:
- Gateway web securizat nativ în cloud: Procesează traficul web prin infrastructura cloud globală.
- Inspecție SSL la scară largă: Inspectează traficul criptat fără a degrada performanța.
- Integrare CASB: Controlează utilizarea aplicațiilor în cloud împreună cu filtrarea conținutului web.
- Izolarea browserului la distanță: Izolează sesiunile web riscante de endpoint-uri.
- Aplicarea centralizată a politicilor: Aplică reguli consecvente în toate regiunile și grupurile de utilizatori.
Cel mai bun pentru: Întreprinderi mari cu operațiuni globale.
7. Punctul de forță UNU
Forcepoint ONE este conceput pentru organizațiile în care protecția datelor este o prioritate, mai degrabă decât o idee ulterioară. Se concentrează pe controlul modului în care informațiile sensibile circulă prin canalele web și cloud, nu doar pe oprirea amenințărilor. Capacitatea sa de Dezarmare și Reconstrucție a Conținutului (CDR) elimină conținutul activ din fișiere, păstrând în același timp utilizabilitatea acestora, ceea ce o face deosebit de utilă în industriile reglementate. Combinată cu funcția avansată de Prevenire a Pierderilor de Date și crearea de politici asistată de inteligență artificială, Forcepoint ONE ajută organizațiile să aplice atât politicile de securitate, cât și cele de conformitate, fără ajustări manuale excesive.
Caracteristici cheie:
- Dezarmarea și reconstrucția conținutului: Elimină amenințările ascunse, menținând în același timp utilizabilitatea fișierelor.
- Prevenirea avansată a pierderii de date: Previne partajarea sau scurgerea neautorizată a datelor sensibile.
- Crearea de politici asistată de inteligență artificială: Ajută echipele de securitate să construiască rapid politici precise.
- Securitate unificată pentru web, cloud și aplicații private: Acoperă fără probleme mai multe suprafețe de atac.
- Raportare solidă a conformității: Sprijină cerințele de audit și nevoile de reglementare.
Cel mai bun pentru: Industrii reglementate și medii sensibile la date.
8. Fortra Web Titan
Fortra Web Titan se concentrează pe furnizarea unei protecții web eficiente, fără complexitate operațională. Este conceput pentru întreprinderile mici și mijlocii care au nevoie de protecție puternică împotriva phishing-ului și a programelor malware avansate, dar care nu au echipe de securitate dedicate. Modelele sale de învățare automată detectează și blochează automat domeniile rău intenționate, reducând necesitatea creării manuale de reguli. Deoarece rulează în întregime în cloud, implementarea este rapidă și nu există hardware de întreținut, ceea ce este ideal pentru echipele care au nevoie de protecție fără costuri administrative mari.
Caracteristici cheie:
- Detectarea phishing-ului bazată pe ML: Blochează automat majoritatea domeniilor de phishing.
- Implementare bazată pe cloud: Nu necesită hardware sau întreținere locală.
- Integrarea serviciilor de director: Aplică politici web pe baza grupurilor de utilizatori existente.
- Tablouri de bord clare pentru raportare: Oferă o vizibilitate ușor de înțeles asupra activității și amenințărilor.
Cel mai bun pentru: IMM-urile caută securitate web simplă și accesibilă.
Cum să alegi soluția potrivită de Secure Web Gateway?
Alegerea Secure Web Gateway potrivită nu înseamnă alegerea instrumentului cu cele mai multe funcții. Ci selectarea unei soluții care se potrivește modului în care funcționează organizația dumneavoastră. Iată câțiva factori cheie de luat în considerare atunci când evaluați cele mai bune instrumente SWG:
- Modelul forței de muncă: Dacă echipele dumneavoastră lucrează la distanță sau sunt hibride, securitatea web trebuie să funcționeze în afara rețelei biroului. Grupul de lucru pentru utilizatori (SWG) potrivit ar trebui să protejeze utilizatorii în mod constant, indiferent dacă aceștia utilizează Wi-Fi-ul corporativ, rețelele de domiciliu sau conexiunile publice, fără a se baza pe rutarea traficului printr-o locație centrală.
- Diversitatea dispozitivelor: Majoritatea organizațiilor gestionează o combinație de laptopuri, dispozitive mobile și endpoint-uri partajate sau de primă linie. Un SWG bun ar trebui să înțeleagă contextul dispozitivului și al utilizatorului, nu doar adresele IP, astfel încât politicile să rămână consecvente pe diferite tipuri de dispozitive și scenarii de utilizare.
- Adâncimea securității vs. ușurința în utilizare: Inspecția avansată și detectarea amenințărilor sunt importante, dar nu ar trebui să încetinească utilizatorii. Grupul de lucru pentru utilizatori (SWG) potrivit aplică controale de securitate puternice în mod discret, în fundal, fără a adăuga dificultăți navigării zilnice sau utilizării aplicațiilor în cloud.
- Nevoi de conformitate: Pentru industriile reglementate, vizibilitatea și controlul contează la fel de mult ca protecția. Căutați o exploatare forestieră puternică, prevenirea pierderii de date la nivel de terminalși raportare pregătită pentru audit, pentru a asigura că accesul web și gestionarea datelor îndeplinesc cerințele de conformitate.
- Integrare cu instrumentele existente: Un SWG nu ar trebui să funcționeze izolat. Cele mai bune soluții se integrează cu furnizorii de identitate, gestionarea endpoint-urilor și instrumentele de securitate, oferind echipelor IT vizibilitate centralizată în loc de o altă consolă independentă.
Investiți în Gateway-ul Web Securizat potrivit în 2026
În 2026, soluțiile Secure Web Gateway reprezintă controale de securitate fundamentale. Acestea protejează cea mai comună și mai exploatată activitate din munca modernă: accesul zilnic la web.
Toate soluțiile enumerate aici oferă valoare. Ceea ce le diferențiază este cât de bine se integrează în fluxurile de lucru reale. Veltar se remarcă prin unificarea securității web cu gestionarea endpoint-urilor, reducerea extinderii instrumentelor și simplificarea aplicării.
Înainte de a vă angaja, rulați teste pilot. Analizați flexibilitatea politicilor, vizibilitatea, impactul asupra performanței și cât de ușor se integrează soluția în mediul dumneavoastră.