

Puteți configura SSO pentru Okta configurezând Okta ca furnizor de identitate, adăugând aplicația țintă, selectând un protocol de autentificare precum SAML sau OpenID Connect, mapând atributele utilizatorului, atribuind utilizatori sau grupuri și testând fluxul de conectare. Acest lucru permite angajaților să acceseze aplicațiile de business aprobate cu o singură identitate Okta securizată, în timp ce echipele IT gestionează centralizat autentificarea, politicile de acces, MFA și permisiunile utilizatorilor.
Intrebari cu cheie
Okta SSO permite angajaților să se autentifice o singură dată prin intermediul unui furnizor de identitate de încredere și să acceseze în siguranță aplicațiile conectate la Okta, oferind în același timp echipelor IT control centralizat asupra accesului utilizatorilor, sesiunilor și politicilor bazate pe dispozitive.
- Îndeplinește mai întâi cerințele preliminare: Verificați domeniul organizațional, migrați utilizatorii către platforma de identitate, adăugați aceiași utilizatori în Okta și asigurați-vă că administratorii au acces la consola Okta.
- Configurați conexiunea SAML: Creați o configurație SSO Okta, selectați domeniul și adresa URL de conectare necesare, apoi schimbați adresa URL a emitentului, adresa URL SSO și certificatul cu consola de administrare Okta.
- Alegeți modelul de autentificare potrivit: OneIdP poate fi configurat ca metodă SSO principală sau utilizat doar ca factor de autentificare suplimentar, în funcție de cerințele de acces ale organizației.
- Aplicați politicile de acces condiționat: Echipele IT pot restricționa accesul la dispozitivele gestionate, pot solicita MFA sau OTP pentru endpoint-urile negestionate și pot aplica controale bazate pe dispozitiv și browser înainte de a permite conectarea la Okta.
- Controlul domeniului de aplicare al utilizatorilor și al sesiunilor: Administratorii pot activa SSO pentru toți utilizatorii importați sau pentru utilizatorii selectați și pot configura revocarea sesiunii atunci când utilizatorii sunt atribuiți, sunt anulați atribuirii sau politicile de acces se modifică.
Dacă echipa ta se bazează pe Okta pentru a se conecta zilnic la aplicațiile de business, înțelegi deja cât de importantă poate fi o autentificare sigură și ușoară. Între gestionarea instrumentelor de comunicare, partajarea fișierelor și colaborare, angajații ajung adesea să jongleze cu prea multe parole. Pentru echipele IT, asta înseamnă mai multe resetări ale parolelor, mai multe probleme de acces și mai multe lacune de securitate.
Aici intervine SSO pentru Okta. În loc să își amintească mai multe parole, utilizatorii se pot conecta o singură dată și pot accesa în siguranță tot ce au nevoie. Atunci când configurați autentificarea unică Okta folosind un furnizor de identitate de încredere, precum Scalefusion OneIdP, autentificarea devine mai simplă, mai rapidă și mult mai sigură.
Acest articol vă explică de ce merită activat Okta SSO, cum funcționează în culise și cum să configurați Okta SSO pas cu pas folosind Scalefusion OneIdP.
De ce să activez SSO pentru Okta?
Okta este unul dintre cele mai utilizate instrumente pentru conectarea angajaților la aplicațiile de business bazate pe cloud. Dar dacă utilizatorii trebuie să se conecteze la Okta și la fiecare aplicație individuală separat, acest lucru anulează scopul accesului centralizat. Conectările multiple cresc riscul, creează oboseală în ceea ce privește parolele și îngreunează gestionarea IT mai mult decât ar trebui.
Configurarea SSO-ului Okta prin OneIdP rezolvă această problemă. Centralizează autentificarea, astfel încât utilizatorii sunt verificați o singură dată de către furnizor de identitate și apoi i s-a acordat acces la Okta și la toate aplicațiile conectate fără parole suplimentare.
Iată de ce organizațiile preferă să configureze Okta SSO:
- Securitate mai bună: Autentificarea este gestionată de OneIdP înainte ca Okta să acorde acces.
- Experiență de conectare mai simplă: Utilizatorii au nevoie doar de o singură autentificare securizată la Okta cu SSO pentru a accesa toate instrumentele lor.
- Integrarea mai rapidă a angajaților: Noii angajați se pot conecta instantaneu fără a crea noi acreditări pentru fiecare aplicație.
- Dezactivare ușoară: Când un angajat pleacă, accesul său este retras automat peste tot.
- Povara IT redusă: Mai puține resetări ale parolei înseamnă mai puțin timp petrecut cu tichetele de asistență.
- Pregătit pentru conformitate: Fiecare conectare în okta cu evenimente SSO este înregistrată și auditabilă pentru audituri de securitate a datelor.
Prin activare SSO Pentru Okta, organizațiile combină confortul și controlul - oferind angajaților acces mai rapid, menținând în același timp datele companiei în siguranță.
Beneficiile activării SSO-ului Okta
Configurarea autentificării unice Okta face mai mult decât să simplifice autentificările. Aceasta consolidează securitatea, îmbunătățește conformitatea și ajută echipele IT să gestioneze accesul cu mai puțin efort.
Iată câteva dintre principalele beneficii ale activării SSO pentru Okta în organizația dumneavoastră:
- O singură autentificare pentru toate aplicațiile: Cu Okta SSO, angajații folosesc o singură autentificare verificată pentru a accesa toate aplicațiile lor de lucru, cum ar fi CRM-urile sau sistemele de resurse umane, fără a jongla cu mai multe parole. Acest lucru economisește timp și menține experiența fluidă în toate instrumentele.
- Controlul accesului centralizat: Administratorii IT pot gestiona accesul dintr-un singur tablou de bord, în loc să treacă de la un portal la altul. Acordarea sau revocarea permisiunilor pentru utilizatori se face instantaneu, menținând accesul organizat și consecvent.
- Politici de securitate consecvente: Autentificare fără parolă, AMF...iar verificările bazate pe dispozitive pot fi aplicate în fiecare aplicație conectată la Okta. Asta înseamnă că nu există puncte slabe sau reguli inconsistente între departamente.
- Risc redus de phishing: Mai puține parole înseamnă mai puține șanse de phishing sau încercări false de autentificare. Deoarece utilizatorii se autentifică doar printr-un singur punct de intrare de încredere, suprafața generală de atac rămâne mult mai mică.
- O mai bună conformitate: Fiecare autentificare Okta cu eveniment SSO este urmărită automat, facilitând auditurile și ajutând organizațiile să respecte standardele industriei.
Pe scurt, activarea SSO pentru Okta menține securitatea puternică, oferind în același timp angajaților experiența de acces fără probleme, într-un singur pas, pe care o așteaptă.
Cum funcționează SSO cu Okta?
Pentru a înțelege cum funcționează configurarea Okta SSO, haideți să analizăm fluxul de autentificare în termeni simpli.
Există două componente principale implicate:
- Furnizor de identitate (IdP): Acesta este Scalefusion OneIdP, care verifică cine este utilizatorul.
- Furnizor de servicii (SP): Acesta este Okta, care oferă utilizatorilor acces la aplicațiile lor.
Iată ce se întâmplă când cineva încearcă să se conecteze cu SSO Okta:
- Un utilizator accesează pagina de autentificare Okta.
- Okta îi redirecționează către furnizorul de identitate (OneIdP) pentru autentificare.
- OneIdP verifică acreditările prin autentificare fără parolă, biometrie sau autentificare multi-factor.
- După verificare, OneIdP trimite un mesaj securizat SAML or OIDC jeton înapoi către Okta.
- Okta acceptă token-ul și oferă utilizatorului acces la toate aplicațiile atribuite, fără a fi necesare parole suplimentare.
În esență, Scalefusion OneIdP acționează ca un gatekeeper securizat, asigurându-se că atât utilizatorul, cât și dispozitivul său sunt de încredere înainte ca Okta să acorde acces.
Ghid pas cu pas: Configurați SSO pentru Okta
Sunteți gata să configurați Okta SSO cu Scalefusion OneIdP? Urmați acești pași.
Înainte de a începe configurarea Okta SSO, asigurați-vă că ați verificat următoarele:
- Domeniul personalizat pe care doriți să îl autorizați este verificat în OneIdP.
- Utilizatorii din domeniul respectiv sunt adăugați în tabloul de bord Scalefusion și migrați către OneIdP.
- Ai drepturi de administrator pentru consola ta Okta.
- Aceiași utilizatori sunt adăugați în portalul Okta.
După ce acestea sunt finalizate, sunteți gata să conectați Okta cu OneIdP.
Pasul 1: Creați SSO în Scalefusion
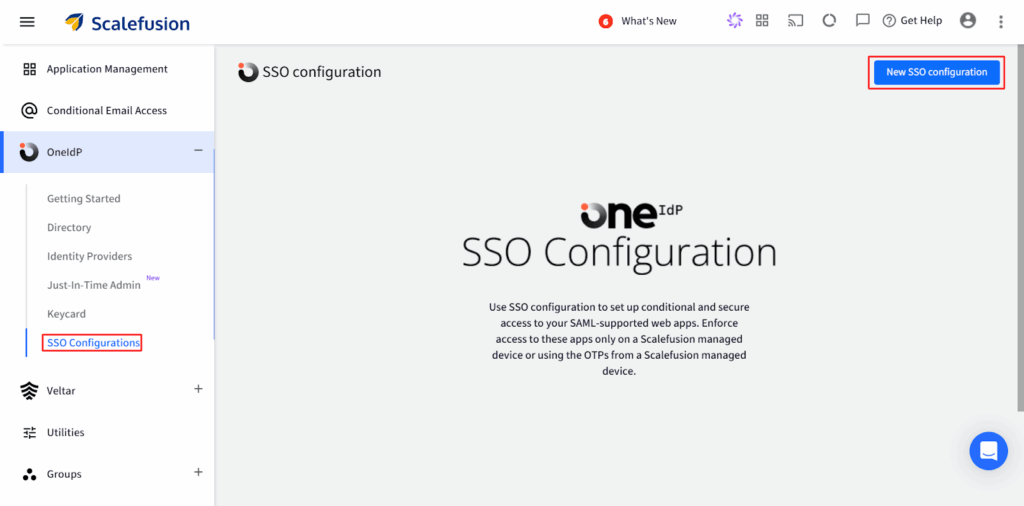
1. Conectați-vă la Tablou de bord Scalefusion → du-te la OneIdP > Configurare SSO.
2. Faceți clic pe Noua configurație SSO butonul din dreapta sus.
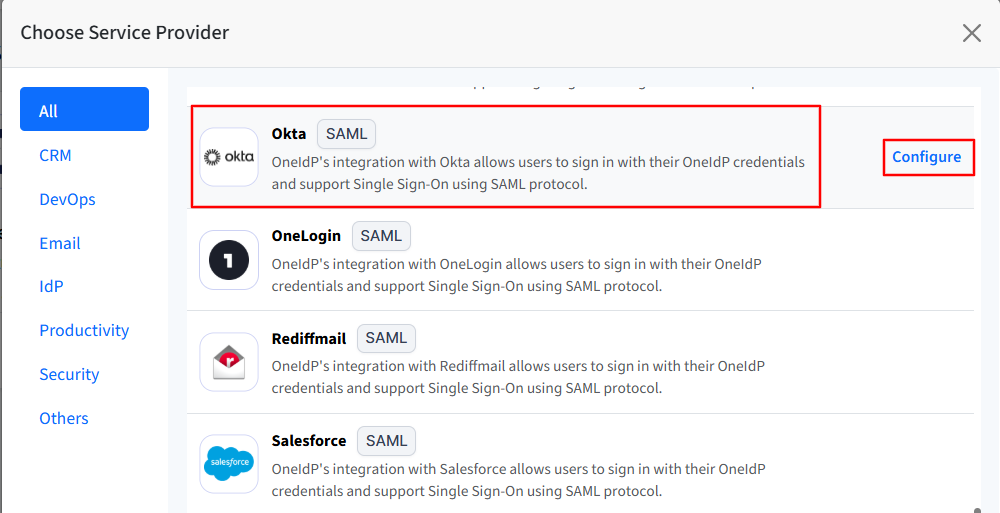
3. Căutați Okta din listă, selectați-o și faceți clic Configurați.
4. Aceasta deschide un expert de configurare cu șase file:
- Bazele aplicației
- Gestionarea domeniului SSO
- Permisiuni
- Setări SSO
- Acces condiționat
- Mesaje orientate către utilizator
Trebuie să completați fiecare secțiune în ordine înainte de a trece la următoarea.
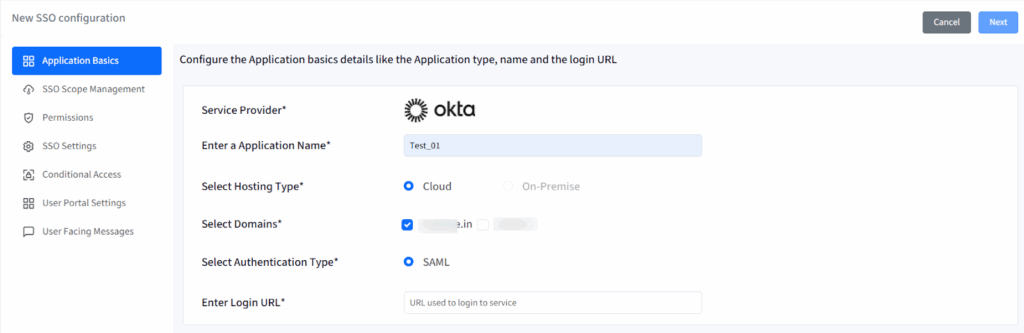
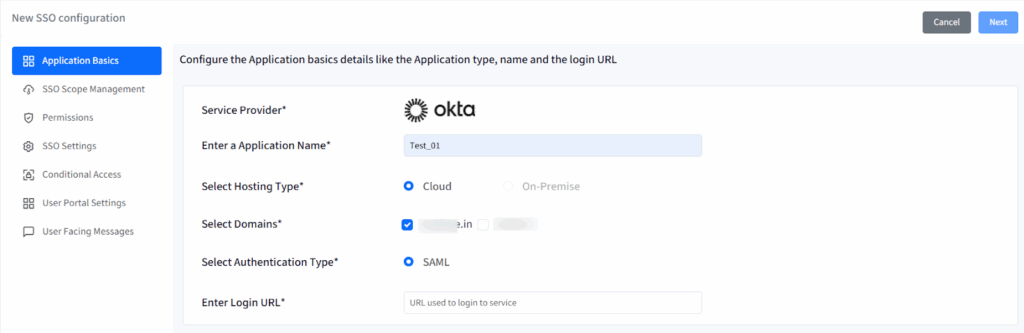
Pasul 2: Configurați elementele de bază ale aplicației
Această secțiune definește detaliile generale ale conexiunii SSO dintre Scalefusion și Okta.
- Numele aplicatieiIntroduceți un nume unic pentru această configurație (minim 5 caractere, maxim 128).
- Tipul de gazduireAceasta va fi preselectată ca Cloud.
- domeniiToate domeniile verificate în cadrul OneIdP vor fi listate aici. Selectați domeniul (domeniile) pe care doriți să le activați pentru SAML SSO.
- tip de autentificareAceasta va fi preselectată ca SAML.
- Adresa URL de conectareFurnizați adresa URL de conectare Okta pe care utilizatorii o accesează în mod normal.
După ce ați introdus toate detaliile, faceți clic pe Pagina Următoare → pentru a continua.
Pasul 3: Definiți gestionarea domeniului de aplicare SSO
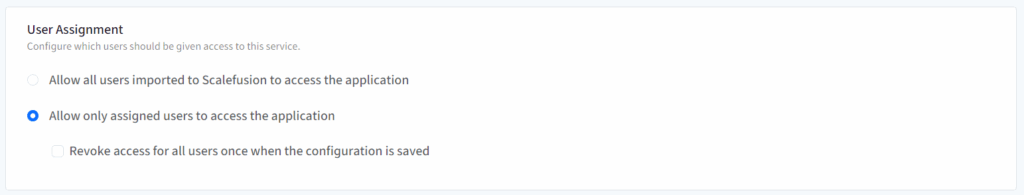
Gestionarea domeniului de aplicare SSO ajută la determinarea Cine poate accesa Okta folosind SSO și modul în care sunt controlate sesiunile lor.
Opțiuni de atribuire a utilizatorilor:
- Permiteți tuturor utilizatorilor importați în Scalefusion — toți utilizatorii din domeniul verificat care au migrat la OneIdP se pot conecta prin SSO.
- Permiteți doar utilizatorii atribuiți — restricționați accesul doar anumitor utilizatori pe care îi atribuiți după configurare.
Revocare acces la salvare:
- Dacă este activată, toate sesiunile existente în cadrul acestei configurații sunt deconectate imediat când faceți clic pe Salvare.
Reguli de aplicare:
Aceste reguli controlează momentul în care sesiunile sunt invalidate automat:
- Deconectare imediată la atribuirea utilizatorului (după orice perioadă de grație, dacă este cazul).
- Deconectare imediată la anularea atribuirii utilizatorului.
- Deconectați-vă imediat după ștergerea configurației.
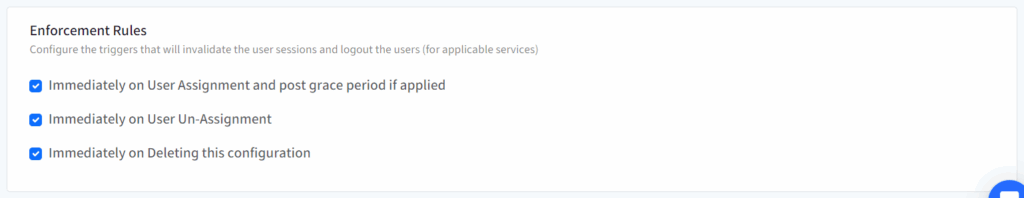
Notă: Pentru Okta, ștergerea unei configurații SSO nu va deconecta automat utilizatorii deja conectați.
După configurarea domeniului de aplicare și a aplicării, faceți clic pe Pagina Următoare →.
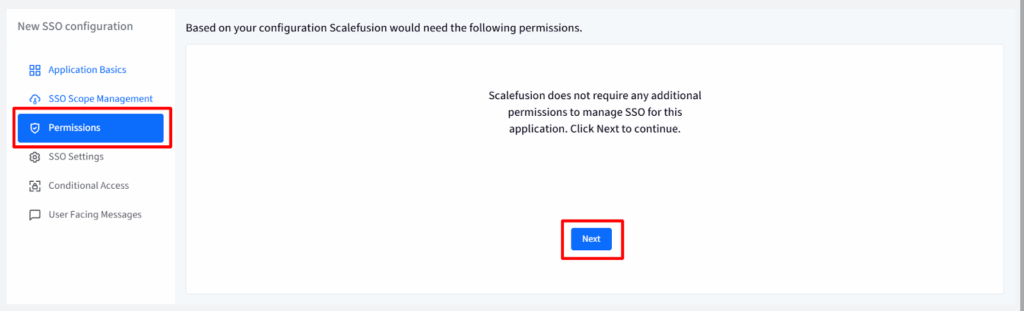
Pasul 4: Configurați permisiunile
Nu sunt necesare permisiuni suplimentare pentru Okta. Pur și simplu faceți clic Pagina Următoare → a continua.
Pasul 5: Setări SSO
Această secțiune permite administratorilor să configureze setările Furnizorului de servicii (Okta) și să obțină URL-urile SSO care trebuie adăugate în Consola de administrare Okta.
În Setări SSO OneIdP, veți vedea detalii de configurare, cum ar fi Adresa URL a emitentului, Adresă URL SSO și Certificat, care sunt necesare pentru a finaliza configurarea pe partea Okta.
Există două moduri în care Okta poate utiliza OneIdP pentru autentificare:
- Doar factorOkta tratează OneIdP ca pe un factorul de posesie, ceea ce înseamnă că acționează ca un strat suplimentar de autentificare (cum ar fi MFA).
- Numai SSOOkta tratează OneIdP ca fiind metodă principală de conectare și o folosește ca principală acreditare pentru a conecta utilizatorii.
După ce configurarea este finalizată în Consola de administrare Okta, reveniți la Tabloul de bord Scalefusion și faceți clic pe Pagina Următoare → a continua.
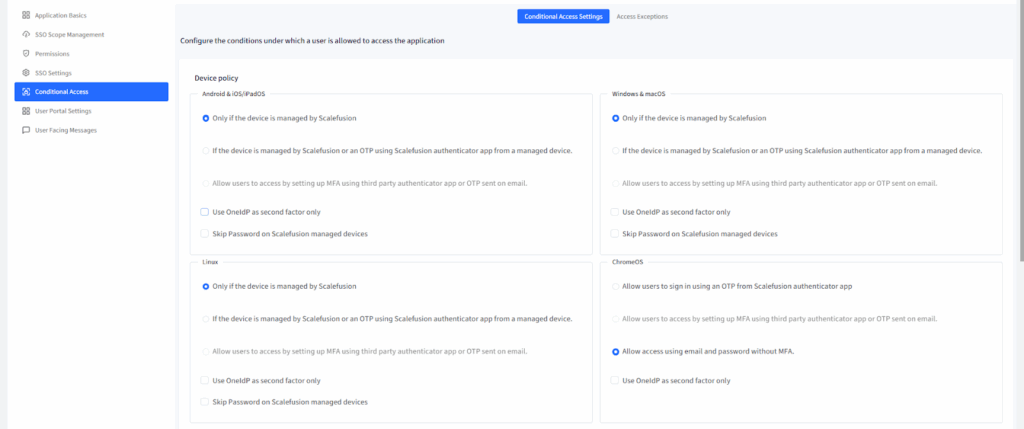
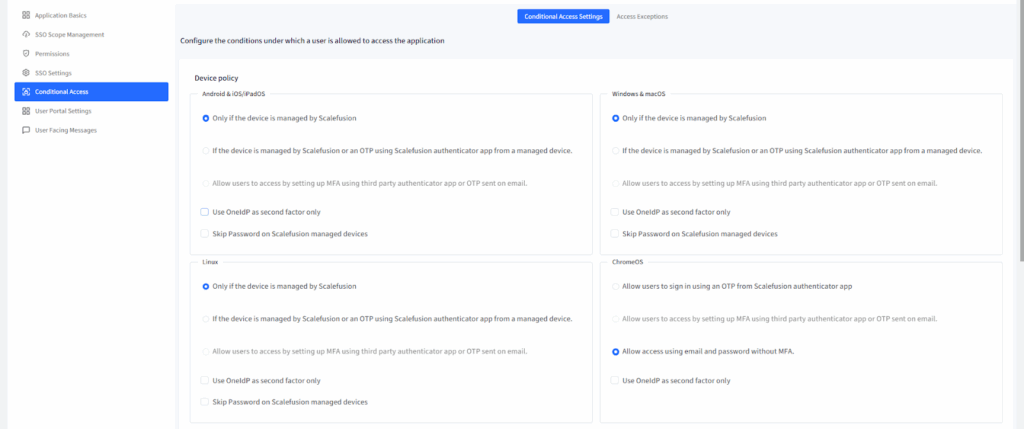
Pasul 6: Aplicați accesul condiționat (opțional, dar recomandat)
Accesul condiționat permite administratorilor IT să impună politici de conectare bazate pe dispozitiv și browser, asigurându-se că doar utilizatorii și dispozitivele conforme pot accesa Okta prin SSO.
Politica privind dispozitivele
Pentru dispozitivele Android, iOS/iPadOS, Windows, macOS, Linux și ChromeOS, alegeți una dintre următoarele opțiuni:
- Numai dacă dispozitivul este gestionat de Scalefusion — accesați Okta numai de pe dispozitivele înscrise în Scalefusion.
- Dacă este gestionat de Scalefusion sau OTP pe o pagină negestionată — permiteți accesul dacă:
- Dispozitivul este gestionat (conectare directă) sau
- Dispozitivul nu este gestionat, dar este verificat prin OTP din aplicația Scalefusion Authenticator.
- Dispozitivul este gestionat (conectare directă) sau
- Permiteți prin MFA/OTP — impune verificarea MFA sau OTP (funcționează numai dacă MFA este activat în Setări director).
- Folosește OneIdP doar ca al doilea factor — permite OneIdP să acționeze ca un strat suplimentar de verificare după autentificarea principală.
- Omite parola pe dispozitivele gestionate — permite utilizatorilor să omita introducerea parolelor pe dispozitivele gestionate (cu excepția ChromeOS).
Notă: Funcția „Omite parola” va fi dezactivată automat dacă este activată opțiunea „Utilizați OneIdP doar ca al doilea factor”.
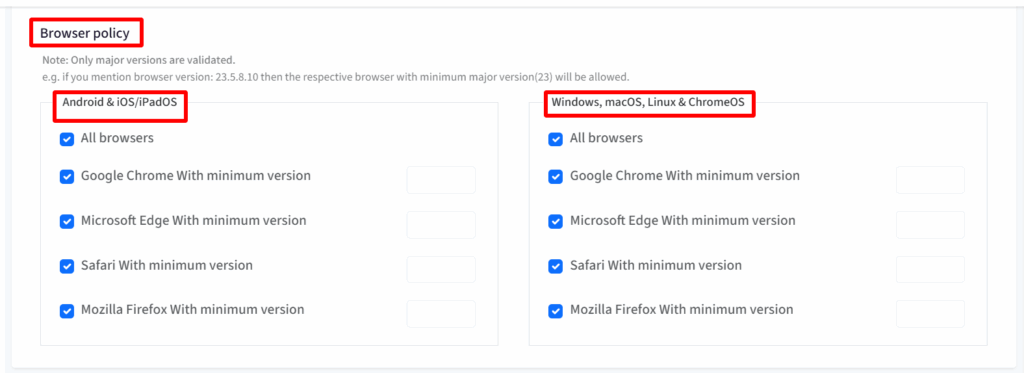
Politica browserului
Puteți permite sau restricționa accesul browserului în funcție de cerințele organizației dvs.:
- Permiteți toate browserele (implicit).
- Restricționați accesul la anumite browsere (Chrome, Edge, Safari, Firefox) cu versiuni minime definite.
- Numai versiuni majore sunt validate (de exemplu, versiunea 23.5.8.10 = versiunea 23+).
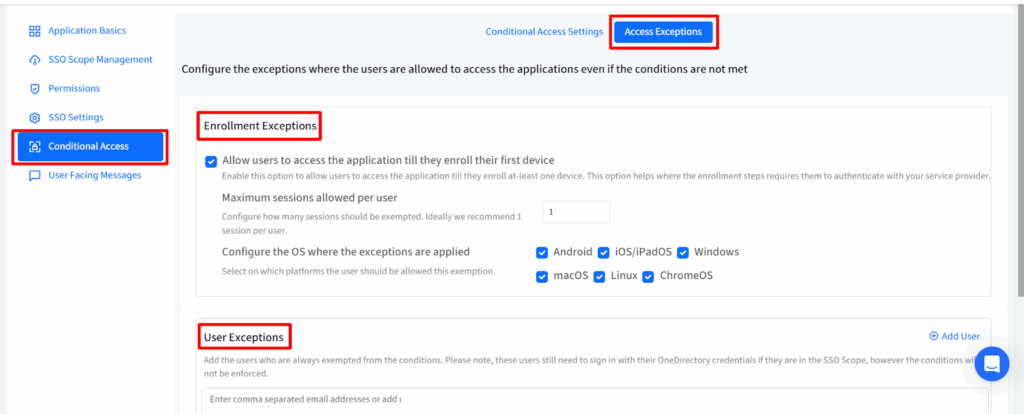
Excepții de acces
Excepțiile permit acces limitat chiar dacă nu sunt îndeplinite condițiile:
- Excepții de înscriere:
- Permiteți utilizatorilor să acceseze Okta până când își înregistrează primul dispozitiv.
- Limitați sesiunile per utilizator (se recomandă 1–3).
- Specificați platformele de sistem de operare la care se aplică acest lucru.
- Excepții ale utilizatorilor:
- Adăugați utilizatori specifici (prin e-mail) care pot ocoli restricțiile dispozitivului/browserului, dar se pot autentifica în continuare prin OneIdP.
După configurarea politicilor de acces condiționat, faceți clic pe Pagina Următoare →.
Pasul 7: Personalizați mesajele utilizatorilor
Mesajele orientate către utilizator îi ajută pe administratori să creeze instrucțiuni clare pentru utilizatorii finali atunci când accesul este blocat.
Puteți personaliza mesajele pentru următoarele:
- Dispozitiv neconform: Se afișează atunci când dispozitivul utilizatorului nu este înregistrat sau nu îndeplinește cerințele politicii.
- Browser necompatibil: Se afișează atunci când browserul utilizatorului este învechit sau neacceptat.
- Acces interzis: Afișat pentru orice altă restricție de acces.
Scalefusion oferă mesaje implicite pe care le puteți edita pentru a se potrivi mai bine tonului și politicilor organizației dvs.
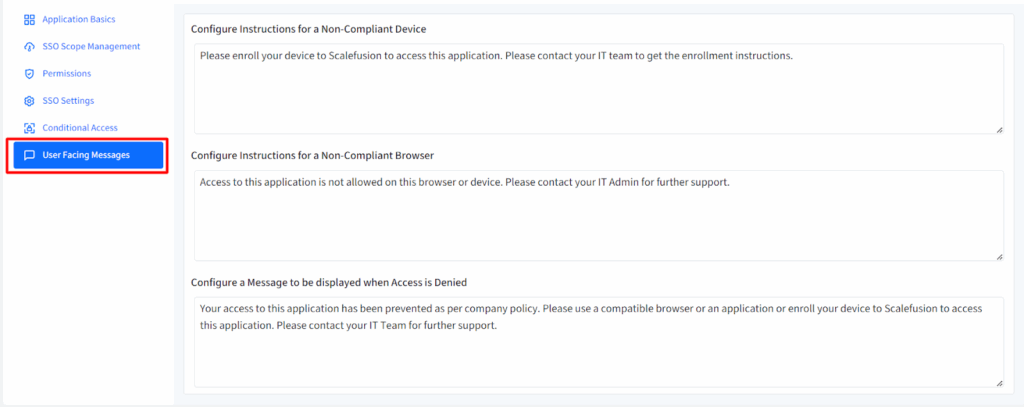
După efectuarea actualizărilor, faceți clic pe Economisește .
Pasul 8: Configurați Okta doar pentru Factor
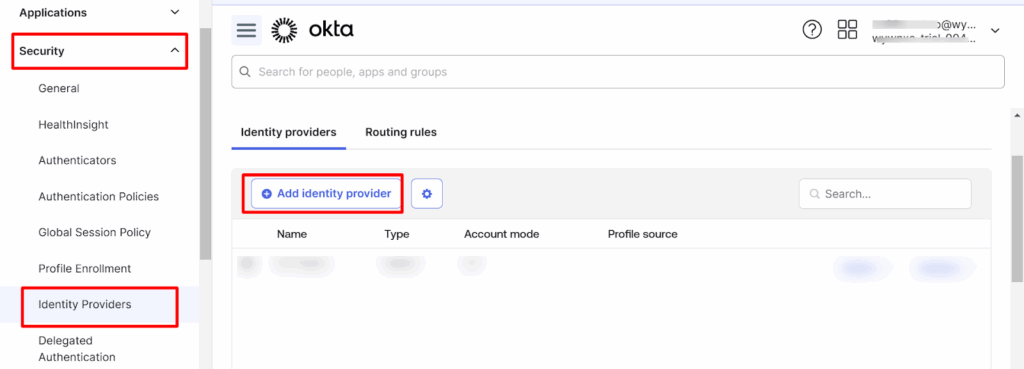
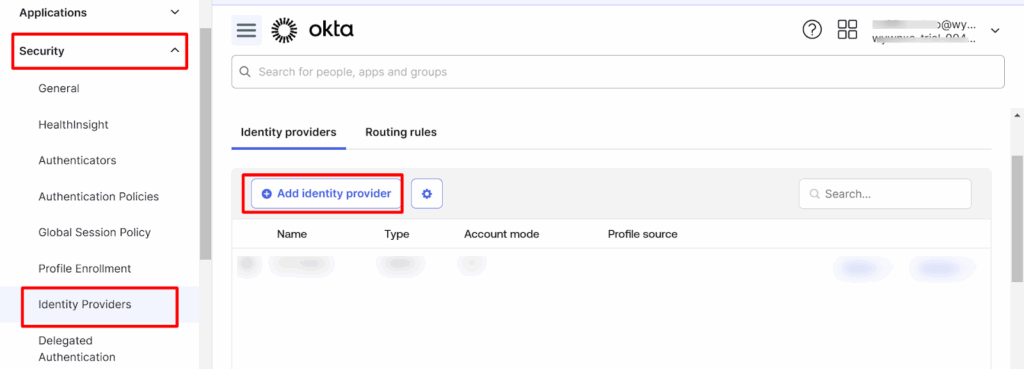
- În Consola de administrare Okta, Du-te la Securitate > Furnizori de identitate.
- Clic Adăugați furnizor de identitate.
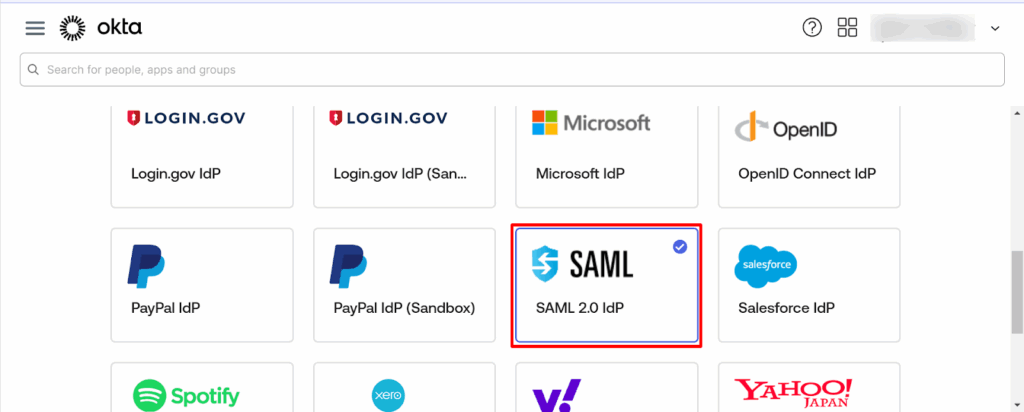
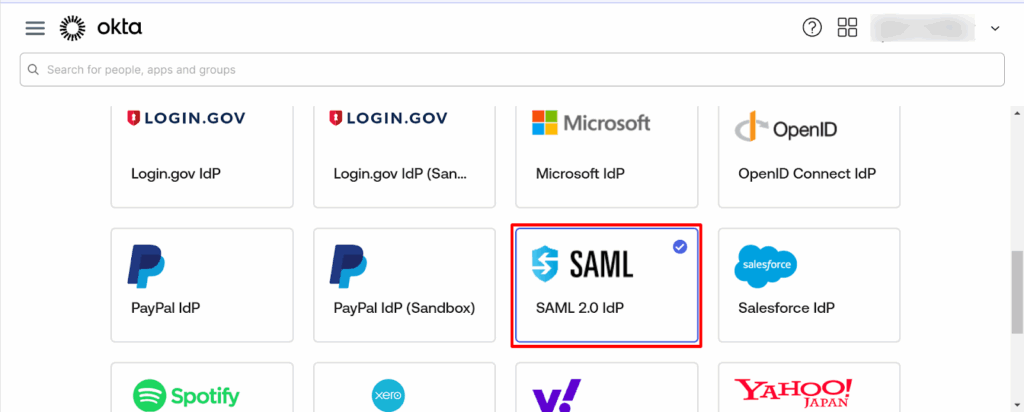
- În Selectați furnizorul de identitate, alege SAML 2.0 și faceți clic Pagina Următoare →.
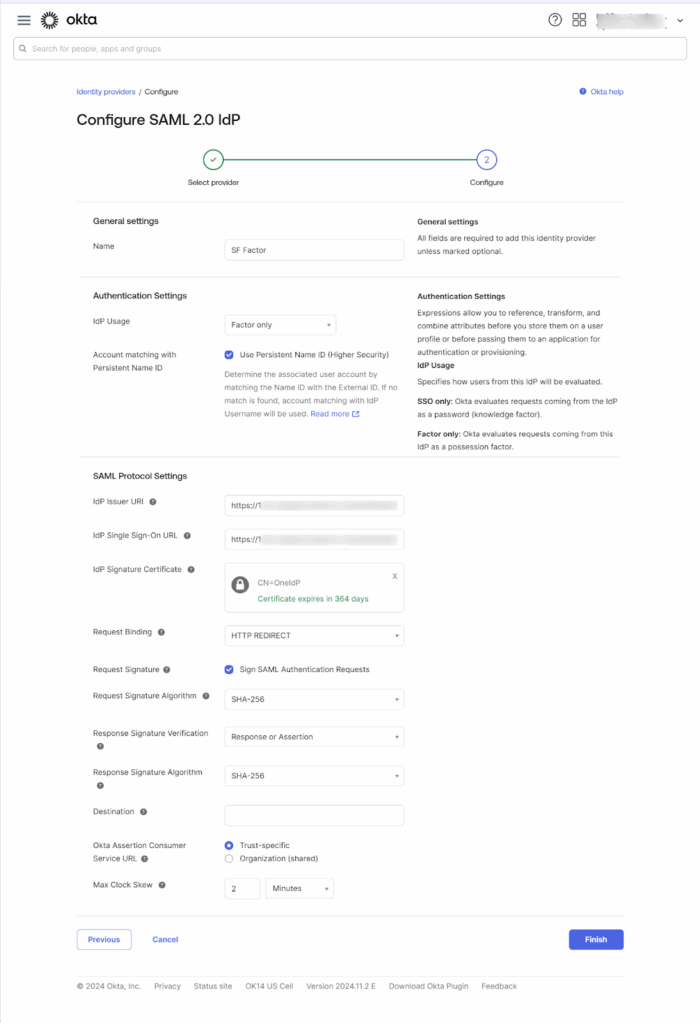
- Introduceți următoarele detalii:
- Nume: Introduceți un nume pentru configurație.
- Utilizare IDP: Selectați Doar factor.
- Setări protocol SAML:
- URI-ul emitentului: copiaţi ID-ul entității OneIdP/URL-ul emitentului din tabloul de bord Scalefusion (Setări SSO).
- Adresa URL de autentificare unică IdP: copiaţi Adresă URL SSO OneIdP din tabloul de bord Scalefusion.
- Certificat de semnătură IdP: Descărcați Certificat de verificare de la Scalefusion și încărcați-l în Okta.
- Legătură de solicitare: Selectați Redirecționare HTTP.
- URI-ul emitentului: copiaţi ID-ul entității OneIdP/URL-ul emitentului din tabloul de bord Scalefusion (Setări SSO).
- Nume: Introduceți un nume pentru configurație.
- Clic finalizarea a salva.
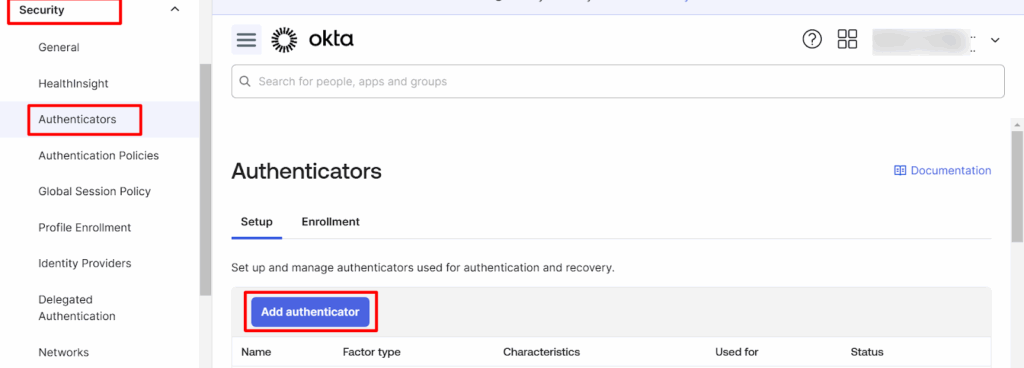
- Accesează Securitate > Autentificatori → faceți clic Adăugați un autentificator.
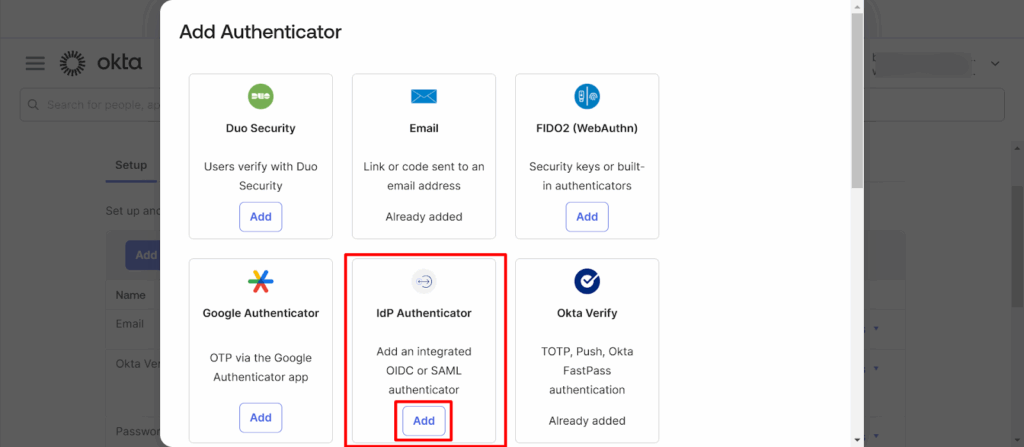
- Sub Autentificator IdP secțiune, faceți clic pe Adăuga.
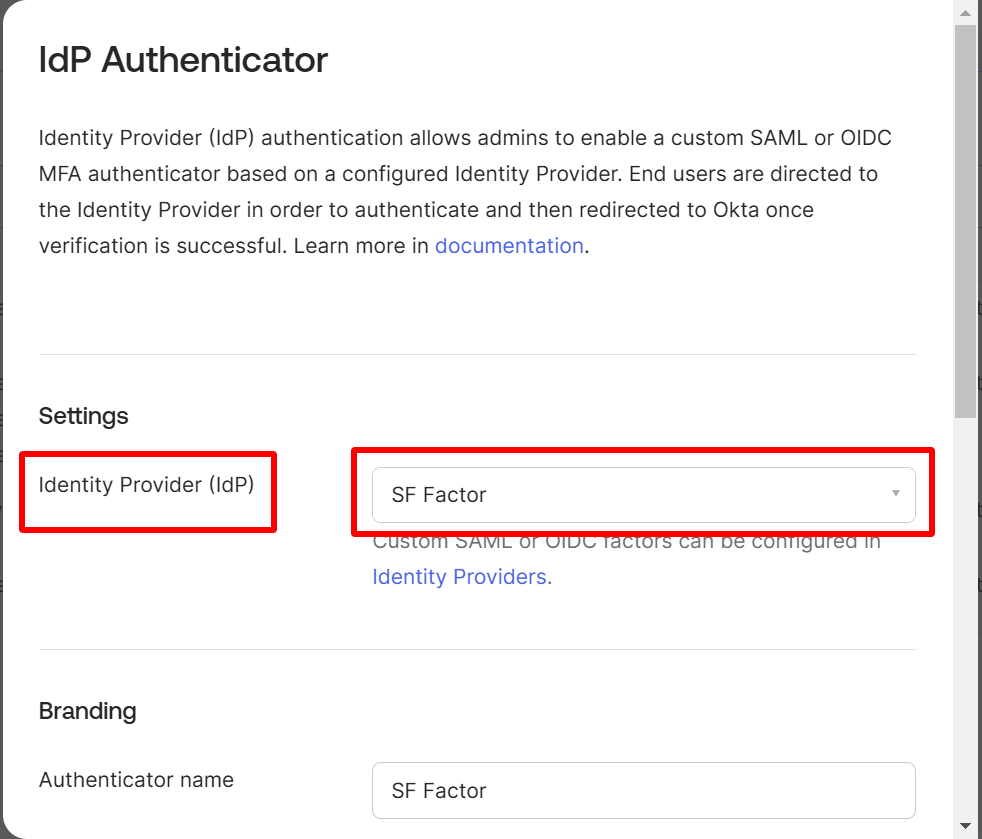
- Alegeți furnizorul de identitate creat mai sus și faceți clic pe Economisește .
- Navigheaza catre Securitate > Politici de autentificare → faceți clic Tablou de bord Okta.
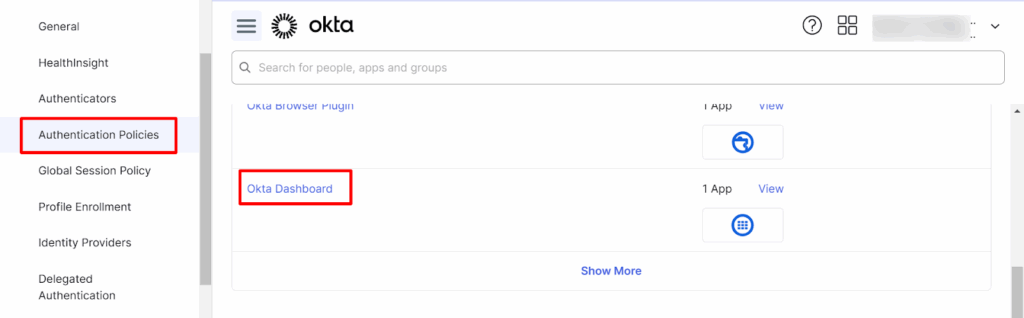
- Clic Acțiuni > Editare, apoi configurați:
- Utilizatorul trebuie să se autentifice cu: Selectați Parolă / IDP + alt factor.
- Metode de autentificare: Selectați Permiteți anumite metode de autentificare Și alegeți Autentificator IdP.
- Utilizatorul trebuie să se autentifice cu: Selectați Parolă / IDP + alt factor.
- Clic Economisește .
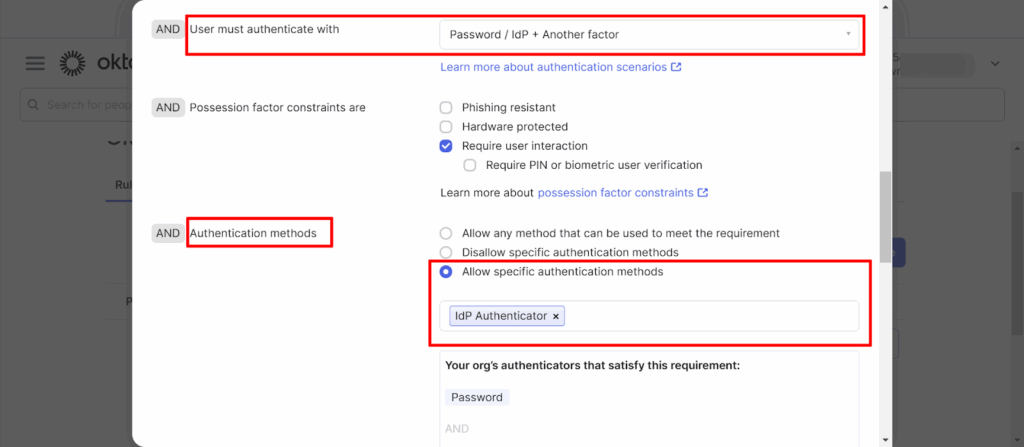
- Accesează Securitate > Autentificatori > fila Înscriere, Faceți clic pe Editati sub Acțiuni.
- Pentru IdP-ul creat, setați Necesar, apoi apasa Actualizați politica.

Autentificare utilizator în Okta doar cu factor
- Du-te la Pagina de conectare Okta și introduceți adresa URL a organizației dvs.
- Introduceţi Nume de utilizator și parolă Okta.
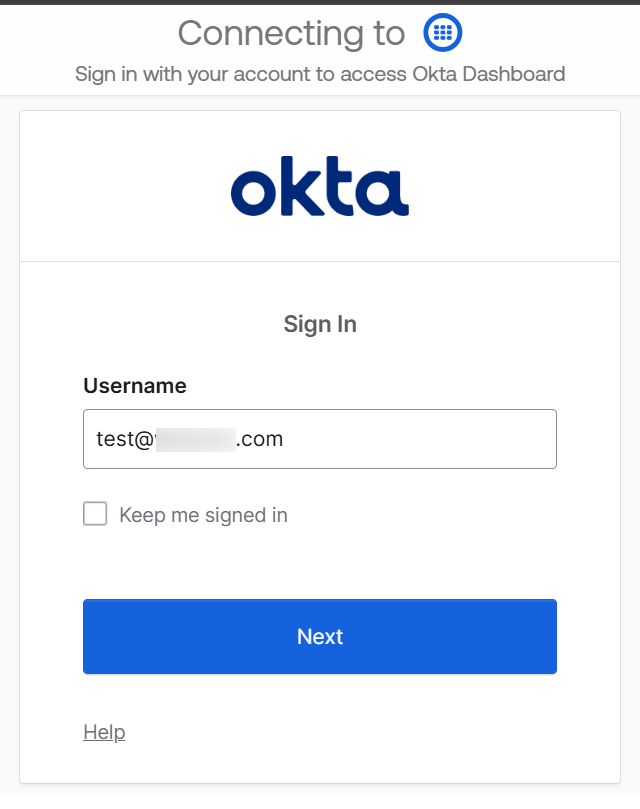
- Vi se va solicita să verificați folosind configurația creată în consola Okta — faceți clic pe Verifica.
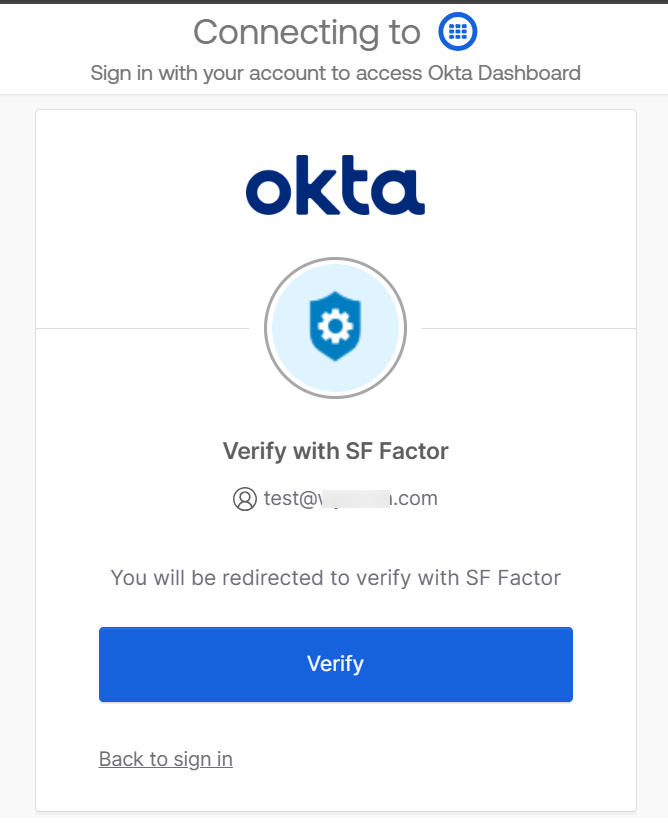
- Veți fi redirecționat către Pagina OneIdP pentru verificarea conformității.
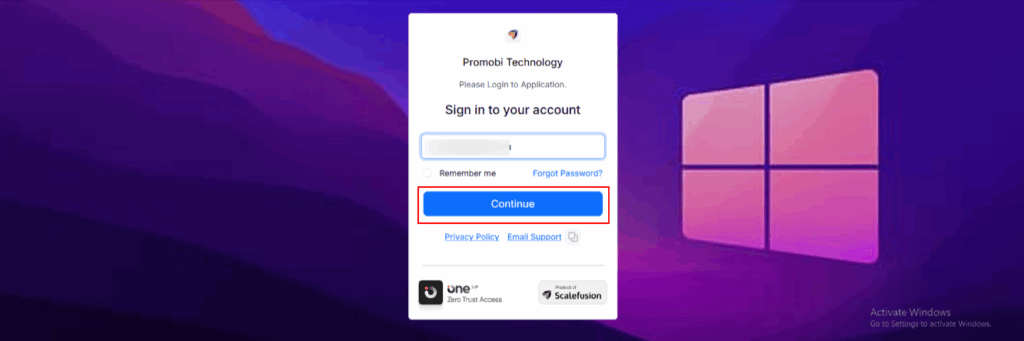
- Introduceți acreditările OneIdP și faceți clic pe Intră în cont.
Notă: Dacă opțiunea „Utilizați OneIdP doar ca al doilea factor” este activată în Acces condiționat, nu veți fi redirecționat către pagina de conectare OneIdP.
OneIdP va verifica automat conformitatea și vă va conecta la Okta.
Acum ar trebui să fii autentificat în Okta.
Configurați Okta doar pentru SSO
- În Consola de administrare Okta, Du-te la Securitate > Furnizori de identitate.
- Clic Adăugați furnizor de identitate.
- În Selectați furnizorul de identitate, alege SAML 2.0 și faceți clic Pagina Următoare →.
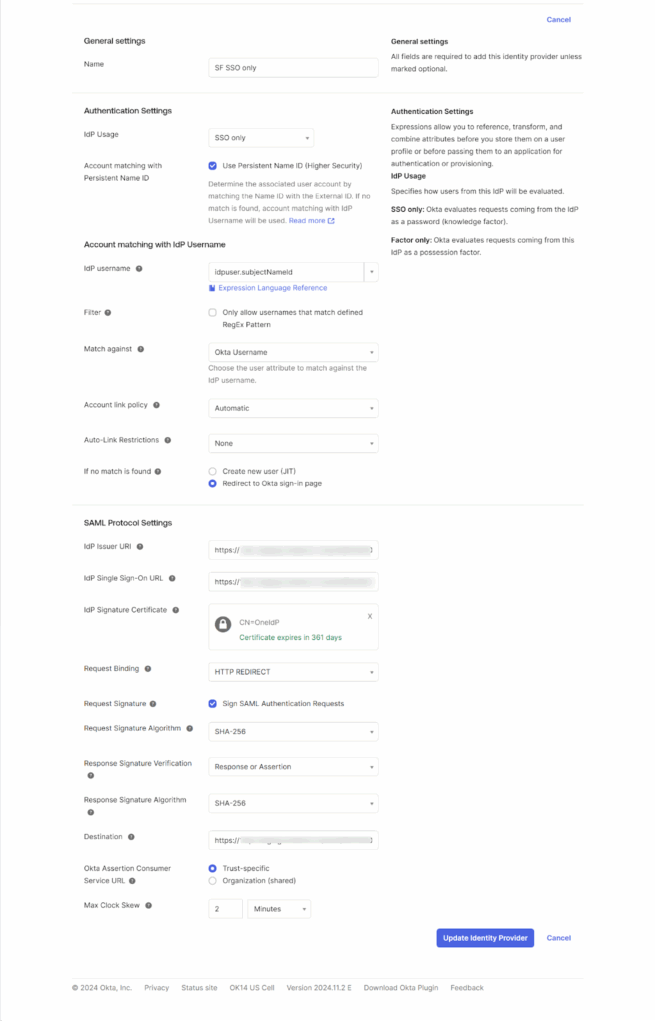
- Introduceți următoarele detalii:
- Nume: Introduceți un nume pentru configurație.
- Utilizare IDP: Selectați Numai SSO.
- Cont care se potrivește cu numele de utilizator IdP:
- Nume utilizator IdP: Selectați idpuser.subjectNameId.
- Politica de conectare a contului: Selectați Automat.
- Nume utilizator IdP: Selectați idpuser.subjectNameId.
- Setări protocol SAML:
- URI-ul emitentului: copiaţi ID-ul entității OneIdP/URL-ul emitentului din tabloul de bord Scalefusion.
- Adresa URL de autentificare unică IdP: copiaţi Adresă URL SSO OneIdP.
- Certificat de semnătură IdP: Descărcați Certificat de verificare de la Scalefusion și încărcați-l în Okta.
- Legătură de solicitare: Selectați Redirecționare HTTP.
- URI-ul emitentului: copiaţi ID-ul entității OneIdP/URL-ul emitentului din tabloul de bord Scalefusion.
- Nume: Introduceți un nume pentru configurație.
- Clic finalizarea.
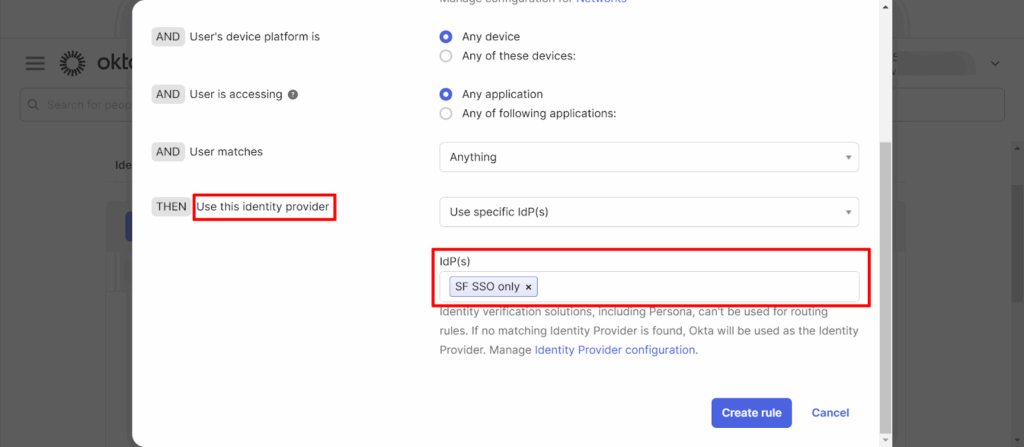
- Accesează Furnizori de identitate > Reguli de rutare și faceți clic Adăugați o regulă de rutare.
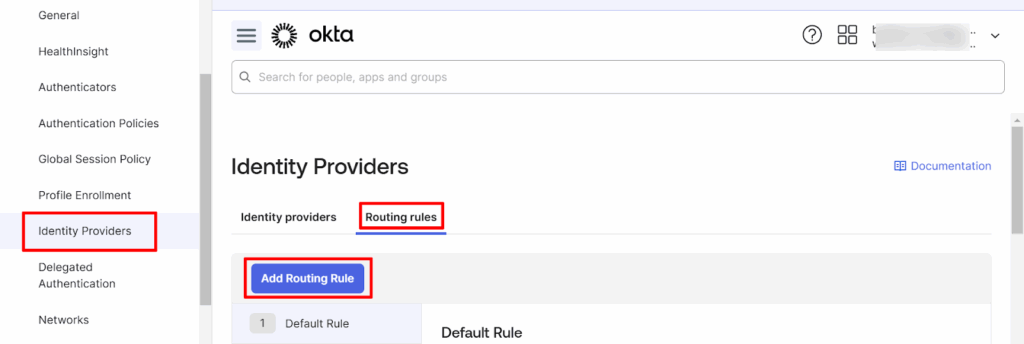
- Selectați furnizorul de identitate pe care l-ați creat și faceți clic pe Creați o regulă.
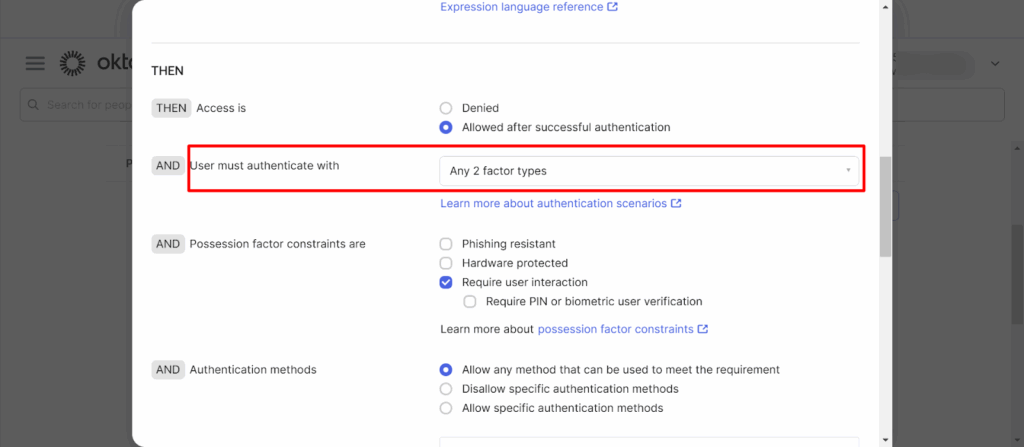
- Navigheaza catre Securitate > Politici de autentificare → faceți clic Tablou de bord Okta.
- Clic Acțiuni > Editare.
- În Utilizatorul trebuie să se autentifice cu, Selectați Orice doi factori.
Autentificare utilizator la Okta doar cu SSO
- Du-te la Pagina de conectare Okta și introduceți adresa URL a organizației dvs.
- Okta vă va redirecționa automat către Pagina de conectare OneIdP.
- Introduceţi Acreditări OneIdP și faceți clic Intră în cont.
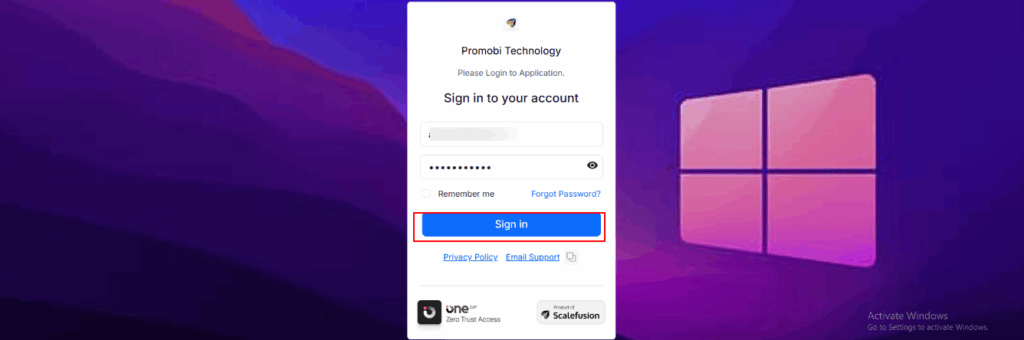
- După verificare, vei fi conectat la Okta.
Notă: După ce SSO-ul pentru Okta este configurat, acesta se aplică tuturor conturilor de utilizator, inclusiv conturilor de administrator.
Administratorii vor trebui, de asemenea, să se conecteze folosind OneIdP.
Sincronizarea utilizatorilor între Scalefusion și Okta
- În Consola de administrare Okta, Du-te la Securitate > Furnizori de identitate.
- Clic Adăugați furnizor de identitate → selectați SAML 2.0 → faceți clic Pagina Următoare →.
- Introduceți următoarele:
- Nume: Introduceți un nume.
- Utilizare IDP: Selectați Numai SSO.
- În Dacă nu s-a găsit nicio potrivire, permite Creare utilizator nou (JIT).
- Nume: Introduceți un nume.
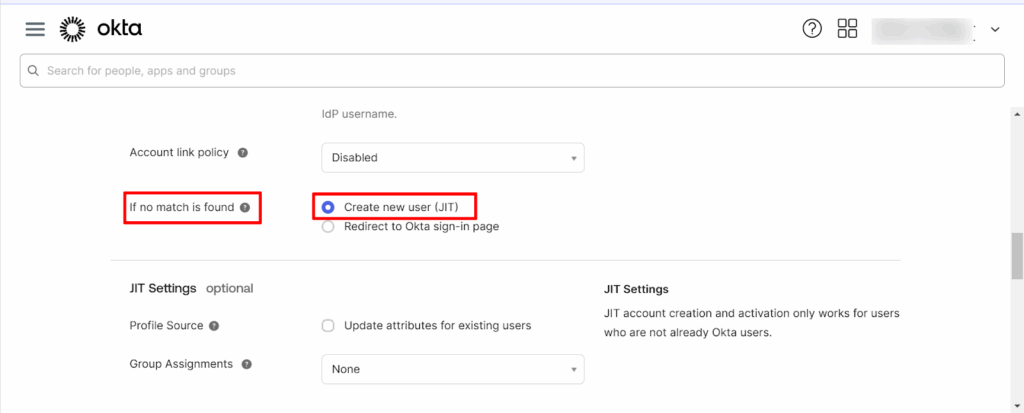
- Clic finalizarea.
- Du-te la Tablou de bord Scalefusion, deschideți configurația Okta SSO.
- Navigheaza catre Setări SSO > Atribute personalizate și adăugați atributele personalizate necesare.
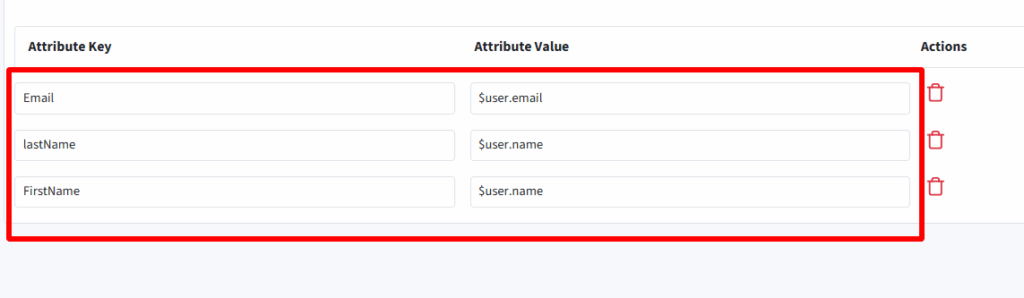
- Clic Economisește .
Acum, când un utilizator se conectează la Okta folosind OneIdP pentru prima dată, același utilizator va fi adăugat automat la portalul Okta.
Gata! Mediul tău Okta este acum securizat cu SSO-ul OneIdP.
Utilizatorii se pot conecta fără probleme folosind acreditările OneIdP, iar administratorii IT pot gestiona politicile de acces, regulile de conformitate și sincronizarea utilizatorilor, toate dintr-o singură consolă.

Configurați fără probleme SSO pentru Okta cu Scalefusion OneIdP
Activarea SSO pentru Okta este unul dintre cei mai simpli, dar și cei mai puternici pași către construirea unui spațiu de lucru digital securizat. Reduce dificultățile de conectare pentru utilizatori și oferă departamentului IT vizibilitate completă asupra cine accesează ce și când.
cu Scalefusion OneIdPAdministratorii pot duce acest lucru și mai departe prin automatizarea integrării, activarea accesului fără parolă și impunerea principiului Zero Trust pe fiecare dispozitiv și aplicație. În loc ca utilizatorii să jongleze cu parolele, o singură autentificare securizată Okta cu SSO le oferă acces instantaneu la tot ce au nevoie.
Pentru echipele IT, este vorba de mai puține procese manuale, o conformitate mai strictă și control total dintr-o singură panou de control.
Cum îmbunătățește OneIdP SSO-ul în Okta?
- Acces fără parolă: Folosește OTP-uri, biometrie sau notificări push în loc de parole.
- Gestionare centralizată a identității: Controlează toate conturile de utilizator, aplicațiile și dispozitivele dintr-un singur tablou de bord.
- Aplicarea principiului zero confirmă: Verificați atât identitatea utilizatorului, cât și starea dispozitivului înainte de a acorda accesul.
- Provisioning SCIM: Automatizați crearea și eliminarea utilizatorilor pentru a preveni conturile învechite.
- Reguli de acces bazate pe dispozitiv: Permiteți doar dispozitivelor compatibile Conectați-vă cu SSO Okta și blochează endpoint-urile riscante.
Împreună, Okta și Scalefusion OneIdP ajută organizațiile să obțină o experiență de autentificare sigură și fără probleme, pe care utilizatorii o apreciază cu adevărat.
Următorul pas
Mai multe ghiduri de configurare SSO
- Cum se configurează SSO-ul Dropbox
- Cum se configurează SSO-ul HubSpot
- Cum se configurează SSO-ul Salesforce
Întrebări frecvente
1. Cum îmbunătățește Okta Single Sign-On securitatea autentificării?
Okta Single Sign-On îmbunătățește securitatea conectării prin centralizarea autentificării printr-o platformă de identitate de încredere. Reduce dependența de parole multiple și ajută la prevenirea phishing-ului, a reutilizării acreditărilor și a accesului neautorizat prin aplicarea unor politici de conectare securizată.
2. Cine ar trebui să utilizeze integrarea Okta SSO?
Integrarea Okta SSO este ideală pentru organizațiile care gestionează mai multe aplicații, echipe la distanță sau hibride și medii de întreprindere care necesită o gestionare centralizată a identității și accesului cu controale de securitate mai puternice.
3. Poate fi utilizat Okta SSO pentru aplicații cloud și on-premise?
Da, Okta SSO poate fi utilizat atât pentru aplicații bazate pe cloud, cât și pentru aplicații locale. Acesta acceptă medii IT hibride, oferind o singură metodă de autentificare pentru instrumentele SaaS și sistemele interne.
4. Poate integrarea Okta SSO să suporte modele de securitate zero-trust?
Da, integrarea Okta SSO acceptă modele de securitate zero-trust prin verificarea identității utilizatorului înainte de acordarea accesului, indiferent de locație sau rețea. Fiecare solicitare de conectare este autentificată prin politici centralizate.
5. Cum simplifică integrarea Okta SSO gestionarea ciclului de viață al identității?
Integrarea SSO cu Okta simplifică gestionarea ciclului de viață al identității, permițând echipelor IT să gestioneze centralizat integrarea utilizatorilor, schimbările de rol și ieșirile de la cont. Accesul poate fi acordat sau revocat instantaneu, reducând riscurile de securitate și efortul administrativ.

