O maior equívoco sobre cibersegurança é acreditar que apenas um ataque cibernético de um hacker pode causar vazamento de dados, ignorando os potenciais vazamentos de dados provenientes de fontes internas. Às vezes, basta um dispositivo mal configurado, um descuido humano ou um e-mail enviado por engano.
Na maioria das vezes, o vazamento de dados resulta de simples descuidos e erros humanos. Como um funcionário que carrega arquivos para uma unidade pessoal, uma pasta na nuvem pública deixada sem segurança ou dados confidenciais compartilhados por um canal desprotegido.
Seguindo a regra de ouro de que "prevenir é melhor que remediar", vamos analisar o que é um vazamento de dados, suas causas comuns e como você pode reforçar a segurança da sua infraestrutura digital para maximizar a proteção. melhores soluções de prevenção contra perda de dados (DLP).
O que é vazamento de dados?
Vazamento de dados, ou simplesmente vazamento de dados, é a exposição acidental ou não intencional de informações sensíveis, confidenciais ou privadas a terceiros não autorizados. Normalmente, ocorre de dentro para fora, e não por meio de um ataque cibernético externo direcionado.
Existem dois tipos de vazamento de dados:
- Vazamento físico de dados: Isso ocorre por meio de impressões extraviadas, unidades USB perdidas ou roubadas, discos rígidos externos não protegidos ou hardware descartado que contenha dados confidenciais.
- Vazamento de dados eletrônicos: Isso ocorre devido a configurações incorretas de armazenamento em nuvem, aplicativos de compartilhamento de arquivos inseguros, entregas de e-mail incorretas ou transferências de dados não autorizadas pela internet.
Se um cibercriminoso localizar um vazamento de dados, ele pode usar essas informações para um ataque de violação de dados. Quando dados sensíveis são roubados em uma violação de dados ou em um ataque de ransomware e publicados na dark web, esses eventos também são classificados como vazamentos de dados.
Vazamento de dados vs. violação de dados vs. perda de dados: qual é a diferença?
Você pode estar pensando: "Vazamento de dados, violação de dados e perda de dados não são a mesma coisa?". De fato, os termos soam parecidos, mas não, não são; eles têm significados e razões diferentes para ocorrerem.
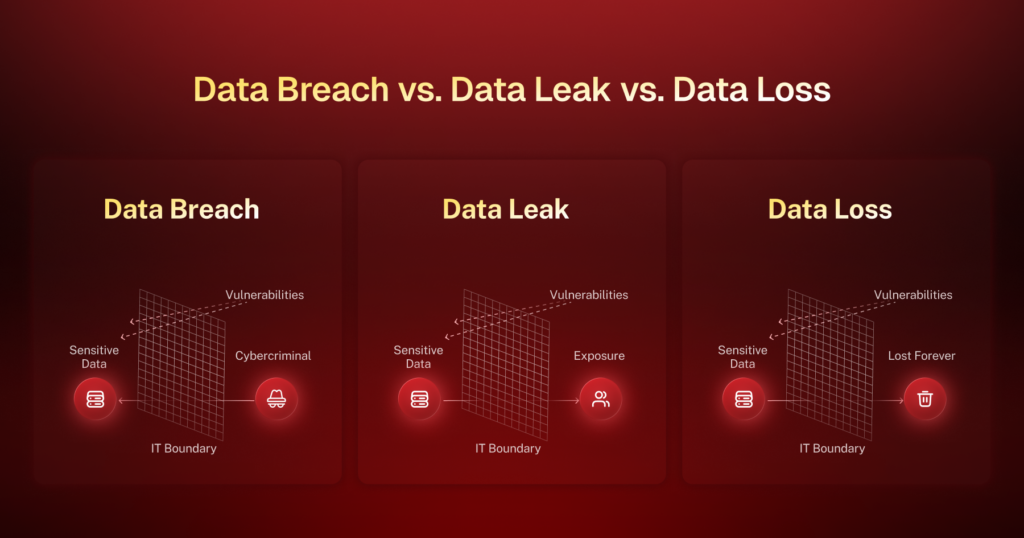
Esses termos são frequentemente usados como sinônimos. No entanto, eles descrevem diferentes estágios de risco. Vamos entendê-los em detalhes para que você possa responder a essas situações com mais eficácia.
| Aspecto | Vazamento de dados | Violação de dados | Perda de dados |
|---|---|---|---|
| Definição | Exposição não intencional de dados, muitas vezes ainda acessíveis. | Acesso não autorizado por atacantes externos que exploram vulnerabilidades. | Destruição ou eliminação irreversível de dados |
| Causar | Configuração incorreta, controles de acesso fracos, higiene de segurança deficiente | Ciberataques direcionados que exploram vulnerabilidades (frequentemente uma falha de segurança). | Erro humano, falha do sistema, ransomware ou atividade maliciosa |
| Intenção | Acidental/não intencional | Deliberado/malicioso | Acidental ou intencional |
| Gravidade | Baixo | Alto | Críticas |
| Impacto imediato | Limitado: dados expostos, mas não necessariamente roubados. | Importante: acesso não autorizado, necessidade de divulgação às autoridades reguladoras. | Máximo: perda permanente de dados, interrupção das operações. |
| Detecção | Relativamente mais fácil de detectar com auditorias. | Difícil de detectar, especialmente em tempo real. | Só fica evidente depois que o dano já está feito. |
| Prevenção | Políticas, controles de acesso e conscientização do usuário | Gerenciamento de patches, monitoramento de ameaças e configurações reforçadas via DLP | Cópias de segurança regulares, planos de recuperação de desastres |
Simplificando, o vazamento de dados leva à violação de dados, o que resulta na perda total dos dados.
Veja também: Como prevenir violações de dados
Causas comuns de vazamento de dados
O vazamento de dados resulta de uma combinação de falhas sistêmicas, falhas de processo e riscos comportamentais. Embora algumas causas sejam técnicas, outras decorrem da falta de supervisão ou de conscientização do usuário. Aqui está uma análise dos fatores que mais frequentemente contribuem para o vazamento de dados e que representam maior risco:
1. Problemas de configuração incorreta
Serviços em nuvem, bancos de dados, firewalls ou listas de controle de acesso (ACLs) mal configurados estão entre as causas mais comuns de vazamentos de dados. Essas vulnerabilidades frequentemente passam despercebidas devido a auditorias inadequadas ou erros de automação no provisionamento da infraestrutura.
2. Ataques de engenharia social
Os atacantes frequentemente contornam as medidas de segurança técnicas visando diretamente os usuários por meio de phishing, vishing ou coleta de credenciais através de portais de login falsos. Uma vez que os dados são comprometidos, os atacantes podem se movimentar lateralmente pelos sistemas e extrair grandes volumes de dados sem serem detectados.
3. Erro humano
A exposição acidental de dados é um desafio constante tanto para pequenas e médias empresas quanto para grandes corporações. E-mails enviados para endereços incorretos contendo anexos confidenciais, exportações não seguras de relatórios sensíveis ou a falha em classificar documentos antes do compartilhamento frequentemente passam despercebidos pelas ferramentas de detecção tradicionais, a menos que sistemas de DLP (Prevenção contra Perda de Dados) ou de inspeção de conteúdo estejam implementados.
4. Senhas fracas ou reutilizadas
Usuários que reutilizam senhas em vários sistemas ou que escolhem senhas simples e fáceis de adivinhar facilitam a execução de ataques de força bruta ou de preenchimento de credenciais. Isso é especialmente arriscado em ambientes que não possuem autenticação multifator (MFA) ou governança de identidade centralizada.
5. Falta de políticas de criptografia
Quando as organizações não aplicam criptografia aos dados em repouso e em trânsito, os dados expostos podem ser lidos e usados indevidamente sem resistência. Bancos de dados não criptografados, transferências de arquivos em texto simples via FTP e APIs não seguras representam um risco sério. Isso é especialmente verdadeiro para setores onde a conformidade com padrões como GDPR, HIPAA ou PCI-DSS é obrigatória.
6. Vulnerabilidades de software ou de terceiros
Componentes de software desatualizados, sistemas sem patches e SDKs ou APIs de terceiros inseguros frequentemente contêm falhas exploráveis que aumentam o risco de vazamento de dados. Os invasores podem usar essas vulnerabilidades para executar código remotamente, elevar privilégios ou exfiltrar dados.
7. Shadow IT
O uso não autorizado de aplicativos, plataformas de armazenamento em nuvem ou ferramentas de comunicação por funcionários sem a aprovação da TI cria pontos cegos na segurança da organização. Como essas ferramentas não são monitoradas nem protegidas pelas políticas corporativas, qualquer dado armazenado ou transmitido por meio delas tem maior probabilidade de vazar ou ser mal gerenciado. Isso aumenta o risco de perda de dados da organização.
Como prevenir o vazamento de dados? Melhores práticas para a prevenção de vazamento de dados.
Ao prevenir vazamentos de dados, a prioridade deve ser construir uma segurança proativa e em camadas que abranja pessoas, processos e tecnologia. Abaixo, apresentamos 10 práticas recomendadas avançadas e relevantes para empresas na prevenção de vazamentos de dados, listadas na sequência lógica que uma equipe de TI ou segurança normalmente implementaria.
1. Estabelecer uma política de prevenção de vazamento de dados
Uma política de prevenção de vazamento de dados estabelece as bases para garantir que nenhum dado seja perdido e define as medidas a serem tomadas caso isso ocorra. Ela define:
- O que conta como dados sensíveis (por exemplo, PII, PHI, PI, dados financeiros)
- Como deve ser classificado (público, interno, confidencial, restrito)
- Métodos aceitáveis de uso, transferência e armazenamento de dados
- Procedimentos de relatórios de incidentes e funções de responsabilização
Após a criação da política, invista em um bom software DLP para implementá-lo em sua organização.
Por que isso é importante: Sem políticas, a execução carece de direcionamento. Uma política documentada também é obrigatória pela ISO/IEC 27001 e por estruturas como a NIST 800-53.
2. Descubra e classifique ativos de dados críticos
Utilize ferramentas de descoberta automatizadas para escanear endpoints, servidores, plataformas de nuvem e bancos de dados em busca de dados estruturados e não estruturados. Após a descoberta, aplique rótulos de classificação usando tags de metadados (por exemplo, "Somente Interno", "Restrito", "Protegido por GDPR") para definir regras de acesso e tratamento.
Por que isso é importante: Não é possível proteger dados cuja existência você desconhece. A classificação ajuda a automatizar regras de DLP, criptografia, controle de acesso e trilhas de auditoria para monitorar e analisar dados com eficácia.
3. Implemente uma solução DLP robusta em todos os endpoints.
Implantar baseado em agente DLP em endpoints, DLP de rede para inspecionar o tráfego e DLP nativo da nuvem para serviços como o Google Workspace e o Microsoft 365.
Principais competências a serem observadas:
- Verificação em tempo real de e-mails, uploads de arquivos e ações da área de transferência
- Bloqueio, quarentena ou redação com base em políticas
- Detecção de padrões de dados sensíveis (por exemplo, números de cartão de crédito e números de segurança social)
Por que isso é importante: Uma configuração DLP abrangente, como a fornecida pela Scalefusion Veltar, oferece visibilidade e controle em todos os pontos de saída, incluindo e-mail, USB, navegador e sincronização na nuvem.
4. Criptografar dados em trânsito e em repouso
Para dados em repouso:
- Use criptografia AES-256 para proteção em nível de disco e em nível de arquivo.
- Habilitar BitLocker (Windows) ou FileVault (macOS) em todos os endpoints
Para dados em trânsito:
- Impor o uso de TLS 1.2 ou superior em todas as comunicações de rede.
- Utilize soluções VPN empresariais como o Scalefusion Veltar.
- Utilize soluções de Acesso de Confiança Zero, como o Scalefusion OneIdP.
Por que isso é importante: Mesmo que os dados sejam vazados ou os dispositivos sejam comprometidos, a criptografia garante que os dados permaneçam ilegíveis sem as chaves.
5. Exija senhas fortes e autenticação multifator (MFA).
Executar MFA Para todas as contas de usuário e administrador, exige-se que os funcionários usem senhas complexas e as alterem regularmente.
Por que isso é importante: De acordo com o Relatório de Investigações de Violações de Dados de 2025 da Verizon, 88% dos ataques básicos a aplicativos da web envolveram credenciais roubadas. A adição da autenticação multifator (MFA) reduz o risco de comprometimento da conta, especialmente em cenários de phishing que podem levar a potenciais vazamentos de dados.
6. Use controles de acesso granulares e princípios de Zero Trust
Vá além do controle de acesso tradicional baseado em funções:
- Combine com o controle de acesso baseado em atributos para considerar a localização do usuário, a postura do dispositivo e o horário.
- Implemente acesso administrativo Just-In-Time (JIT) e Just-Enough-Access (JEA) por meio de soluções de gerenciamento de acesso privilegiado.
- Monitore as alterações por meio de registros e relatórios de auditoria. O Scalefusion pode impedir o acesso não autorizado e ajudar a monitorar e analisar os dados com eficácia.
Por que isso é importante: Os atacantes exploram a movimentação lateral para acessar dados. O princípio do menor privilégio limita o alcance dos ataques após a entrada inicial, reforçando a estratégia de prevenção de violações de dados.
7. Controle o compartilhamento externo e a TI paralela
Configure regras de DLP na nuvem para:
- Bloquear conexões não autorizadas de aplicativos de terceiros
- Limitar as permissões de compartilhamento de arquivos (por exemplo, somente visualização, expiração e marca d'água)
- Detecte e alerte quando dados sensíveis forem compartilhados por meio de canais não autorizados, como e-mails pessoais e dispositivos USB.
- Bloquear o acesso USB a dispositivos usados para fins de trabalho.
Por que isso é importante: A maioria dos vazamentos acidentais de dados ocorre devido ao uso indevido de ferramentas legítimas, como alguém compartilhar uma pasta do Google Drive publicamente por engano, o que pode levar ao acesso não autorizado a dados confidenciais.
8. Monitore continuamente a atividade e as anomalias do usuário
Utilize análises de comportamento de usuários e entidades para detectar:
- Downloads de dados que se desviam do padrão normal do usuário
- Tentativas de login de geolocalizações ou dispositivos incomuns
- Transferências de arquivos de alto volume para e-mail pessoal ou USB
Por que isso é importante: A detecção precoce é fundamental. A maioria dos vazamentos de dados confidenciais ocorre após atividades sutis, que podem se transformar em exfiltrações em larga escala se não forem detectadas precocemente.
9. Realizar auditorias periódicas e simular ameaças internas
Auditorias regulares e testes controlados ajudam as organizações a analisar dados para avaliar suas medidas de segurança atuais e obter uma melhor compreensão de suas capacidades de proteção de dados sensíveis.
- Realizar testes internos de intrusão (red teaming) ou simulações de phishing e exfiltração de dados.
- Revise os registros de acesso, relatórios DLP e atividades privilegiadas trimestralmente
- Incluir fornecedores terceirizados nas avaliações de segurança
Por que isso é importante: Nem todas as ameaças são externas. As ameaças internas, tanto acidentais quanto intencionais, são mais difíceis de detectar sem avaliações contínuas e medidas eficazes de proteção contra vazamento de dados.
10. Invista em uma solução UEM para segurança de dados.
Adote uma abordagem centralizada Solução UEM como o Scalefusion Para uma segurança mais integrada e para aprimorar os recursos dos sistemas de segurança existentes, o UEM ajuda os administradores de TI a:
- Implemente políticas de segurança como criptografia de disco completo, listas de aplicativos permitidos e bloqueio de USB.
- Monitore e apague dados de dispositivos perdidos ou roubados.
- Aplicar acesso condicional aos recursos de trabalho com base em condições como endereço IP, hora e dia.
- Aplique o tunelamento VPN completo para direcionar o tráfego do gateway seguro
- Gerenciar acesso para dispositivos de entrada e saída
- Aplique políticas a vários dispositivos e usuários ao mesmo tempo
- Crie grupos de dispositivos ou usuários para simplificar a aplicação de políticas
Por que isso é importante: Fragmentado gerenciamento de endpoint cria pontos cegos. Uma plataforma unificada como a Scalefusion centraliza a visibilidade e a resposta tanto para TI quanto para SecOps.
Por que o vazamento de dados confidenciais é um problema sério? Riscos e consequências
O vazamento de dados não acontece isoladamente. Um vazamento pode desencadear uma série de problemas para toda uma empresa. Vamos entender as consequências passo a passo, na ordem em que normalmente ocorrem.
1. Roubo de identidade
Quando dados pessoais sensíveis, como números de segurança social, endereços residenciais, datas de nascimento ou dados bancários, são vazados, os indivíduos correm o risco imediato de roubo de identidade.
Esse tipo de informação pode ser usado para se passar por outra pessoa online ou offline. Assim, quando dados de clientes são vazados e ocorre roubo de identidade, a culpa geralmente recai sobre a organização responsável pela segurança dos dados.
2. Interrupções operacionais
Assim que um vazamento de dados é descoberto, as empresas geralmente precisam agir rapidamente: desconectar os sistemas afetados, restringir o acesso ou encerrar certas operações para conter o problema. Isso interrompe os fluxos de trabalho normais, atrasa projetos e afeta a prestação de serviços.
3. Violações de conformidade
Quando dados pessoais são vazados, isso geralmente significa que houve violação das leis de proteção de dados. Diferentes regiões e setores possuem regras rígidas sobre o tratamento de dados sensíveis, e a violação dessas normas, mesmo que por vazamentos acidentais, pode resultar em investigações, auditorias e penalidades catastróficas.
4. Danos à reputação
Quando as pessoas descobrem que seus dados pessoais foram vazados, perdem a confiança na organização. Os clientes podem começar a questionar se a empresa leva a segurança a sério. Mesmo os clientes fiéis podem começar a procurar alternativas se perceberem que seus dados sensíveis estão em risco.
5. Perdas financeiras
Todas as consequências anteriores têm um custo. As empresas precisam arcar com custos de resposta a incidentes, consultas jurídicas, multas regulatórias e serviços de notificação ao cliente. Elas também perdem receita devido à perda de clientes ou à interrupção das operações.
Vede vazamentos de dados com Scalefusion Veltar.
Prevenir o vazamento de dados não se resume apenas à implementação de ferramentas. É necessário ter visibilidade centralizada, a capacidade de aplicar políticas em massa a dispositivos e garantir a responsabilização em cada ponto de extremidade. O Scalefusion Veltar capacita as equipes de TI a gerenciar dispositivos e usuários, aplicar políticas de segurança e controlar como os dados transitam entre usuários e ambientes.
Desde o bloqueio de transferências de arquivos arriscadas até a eliminação de dados de dispositivos comprometidos em segundos, a Veltar oferece... software DLP de endpoint Ajuda você a se antecipar a vazamentos de dados antes que eles se tornem problemas. Seja gerenciando dispositivos em equipes no escritório ou remotas, usuários BYOD ou dispositivos de linha de frente, o Scalefusion traz o poder de volta para o centro.
Em um mundo onde um único vazamento de dados pode custar milhões, o gerenciamento centralizado é fundamental.