

Já viu uma tela azul ao iniciar um dispositivo Windows, na qual o termo "BitLocker" aparece em letras brancas elegantes? Para um computador pessoal, seja desktop ou laptop, isso pode ser um pouco irritante, já que você provavelmente já tem o Windows Hello configurado para acesso seguro. Bem, você pode desativar a versão integrada do BitLocker através de "Gerenciar BitLocker". Mas para organizações com uma grande frota de dispositivos Windows de propriedade da empresa, essa tela azul pode fazer muita diferença em termos de segurança de dados corporativos. Esse é o poder do Windows BitLocker!

Neste blog, vamos esclarecer o que é o BitLocker e por que é fundamental gerenciar esse recurso do Windows em dispositivos corporativos usando uma solução de Gerenciamento Unificado de Dispositivos (UEM) para acessar seus dados com segurança.
O que é BitLocker?
O BitLocker é um recurso de criptografia de disco completo integrado à segurança do Microsoft Windows, que se concentra principalmente na proteção de dados pessoais no dispositivo. Isso ajuda a aumentar a segurança do dispositivo, garantindo que informações confidenciais estejam protegidas contra acesso não autorizado. É particularmente útil em caso de perda ou roubo do dispositivo.
A criptografia BitLocker consegue isso embaralhando os dados na unidade, tornando-os ilegíveis para qualquer pessoa sem a chave de descriptografia correta. Esse processo de criptografia e descriptografia é transparente, garantindo que os dados estejam protegidos e que a experiência do usuário permaneça inalterada.
Por que o BitLocker é importante?
O BitLocker foi projetado especificamente para proteger dados em repouso. Isso significa que ele protege os dados quando um dispositivo é desligado, perdido ou roubado. É uma etapa essencial na proteção de dados confidenciais e desempenha um papel fundamental na manutenção dos padrões de segurança e conformidade.
O BitLocker ajuda as organizações a:
- Reduza o risco de violações de dados decorrentes de dispositivos perdidos ou roubados.
- Atenda aos requisitos de conformidade, como GDPR, HIPAA, ISO 27001 e NIS2.
- Proteja os dados confidenciais de clientes e funcionários.
- Impedir acesso não autorizado para remover discos rígidos ou SSDs
Como funciona a criptografia de disco BitLocker?
O BitLocker funciona criptografando seu disco rígido, convertendo os dados em um formato ilegível sem a chave de descriptografia correta. Essa criptografia é realizada usando algoritmos de criptografia padrão do setor, normalmente o Advanced Encryption Standard (AES) com chaves de 128 ou 256 bits.
Ao iniciar o dispositivo, o BitLocker exige autenticação, que pode ser uma senha, um PIN ou até mesmo uma chave USB. Somente após essa verificação, sua unidade será descriptografada e ficará acessível. Sem a chave de descriptografia, os dados na unidade aparecem como caracteres ilegíveis, tornando-os inacessíveis e protegidos contra acesso não autorizado.
O objetivo do BitLocker é proteger dados pessoais e corporativos. Os poderosos algoritmos de criptografia que ele utiliza garantem que arquivos e dados confidenciais sejam protegidos contra acesso não autorizado. Sejam documentos financeiros, fotos pessoais ou dados corporativos confidenciais, o BitLocker é uma linha de defesa robusta para o Windows Server.
Benefícios da criptografia BitLocker
O uso da criptografia BitLocker em seus dispositivos Windows é benéfico por dois motivos:
1. Garanta a segurança dos dados
O BitLocker é particularmente valioso para empresas e indivíduos que lidam com dados sensíveis. Por meio da criptografia de unidade, você não está apenas protegendo suas próprias informações, mas também salvaguardando dados de clientes, registros financeiros e comunicações confidenciais.
2. Cumpra as normas
Para as organizações, a conformidade com as regulamentações do setor é imprescindível. O BitLocker ajuda a atender aos padrões de proteção de dados, como o GDPR. HIPAAe PCI-DSS, garantindo que os dados confidenciais permaneçam criptografados, mesmo em caso de perda ou roubo de dispositivos. Isso minimiza o risco de penalidades por não conformidade e assegura que sua empresa mantenha uma sólida reputação em proteção de dados.
3. Impedir o acesso não autorizado
A criptografia do BitLocker garante que somente usuários autorizados possam acessar os dados armazenados em um dispositivo. Mesmo que um dispositivo caia em mãos erradas, chaves de criptografia são necessárias para descriptografar os dados, tornando-os inacessíveis a agentes maliciosos.
4. Melhore o gerenciamento de dispositivos
Quando combinado com as ferramentas de gerenciamento nativas do Windows ou de terceiros. Soluções MDMA criptografia BitLocker pode ser monitorada e aplicada em toda a frota de dispositivos. Os administradores de TI podem gerenciar remotamente as configurações de criptografia, acompanhar o status de conformidade e recuperar dados criptografados, se necessário, otimizando os protocolos de segurança.
O que é uma chave de recuperação do BitLocker?
Uma chave de recuperação do BitLocker é um código de acesso numérico de 48 dígitos que permite desbloquear sua unidade criptografada com BitLocker caso não consiga acessá-la por um método normal (senha, PIN ou TPM). Se um dispositivo entrar no modo de recuperação, a chave de recuperação é a única maneira de recuperar o acesso aos dados.
Como encontrar uma chave de recuperação do BitLocker?
A sua chave de recuperação pode estar localizada em vários lugares, dependendo da opção escolhida ao ativar o BitLocker.
- Se a chave de recuperação do BitLocker estiver salva em sua conta Microsoft, acesse account.microsoft.com/devices/recoverykey (nova janela) e faça login usando seu nome de usuário e senha da Microsoft.
- Se o seu dispositivo já foi conectado a uma organização usando uma conta corporativa ou escolar, a chave de recuperação pode estar armazenada na conta dessa organização para ajudar a proteger seus dados. Você poderá acessá-la diretamente ou precisará entrar em contato com o suporte de TI da organização para obter sua chave de recuperação.
- Se você usa o Windows Pro ou Enterprise, pode ter salvo a chave na conta da Microsoft (como mencionado acima), em uma unidade USB, em uma cópia impressa ou no Active Directory da organização para gerenciamento centralizado.
Leia o artigo completo em: Como encontrar uma chave de recuperação do BitLocker?
Diferença entre BitLocker e criptografia de dispositivo
A Criptografia de Dispositivo é um recurso de segurança integrado do Windows. Trata-se de uma versão simplificada, fácil de usar e automatizada do BitLocker, voltada principalmente para proteção de nível doméstico. Por outro lado, o BitLocker é uma solução mais abrangente que oferece recursos avançados e opções de personalização, normalmente utilizada em ambientes corporativos.
Aqui está uma comparação detalhada entre os dois:
| Aspecto | BitLocker | Criptografia de dispositivos |
|---|---|---|
| Disponibilidade | Edições Windows Pro, Enterprise e Education | Maior variedade de edições do Windows, incluindo a edição Home. |
| Público-alvo | Profissionais de negócios, usuários avançados e administradores de TI. | Usuários do Windows Home, usuários não corporativos e consumidores sem conhecimento técnico. |
| Método de criptografia | Oferece criptografia AES com chaves de 128 ou 256 bits | Criptografia AES com chaves de 128 bits |
| Interação com o usuário | Requer ativação e configuração manuais | Minimalista; geralmente é ativado automaticamente por padrão em hardware compatível. |
| chave de recuperação | Pode ser armazenado em uma conta Microsoft, ID Entra, unidade flash USB ou como um arquivo de texto/impressão. | Armazenado apenas na conta Microsoft do usuário (nuvem) |
| Requisito TPM | Compatível com TPM 1.2 ou superior; pode ignorar o TPM através da Política de Grupo do Windows, senha de pré-inicialização ou unidade flash USB de inicialização. | Requer TPM 2.0 para criptografia automática; permanece indisponível na ausência de TPM. |
| Âmbito de proteção | Criptografa unidades de sistema operacional, unidades de dados fixas e unidades de dados removíveis. | Por padrão, criptografa apenas a unidade do sistema operacional e as unidades internas fixas. |
| Impacto no desempenho | Leve impacto no desempenho, personalizável com base nos requisitos de segurança | Geralmente mínimo, otimizado para dispositivos de consumo |
| Ferramentas de gerenciamento | Abrangente, com política de grupo e suporte para PowerShell | Básico, principalmente por meio das configurações do sistema |
| Customização | Recursos avançados como desbloqueio de rede e autenticação multifator. | Opções de personalização limitadas |
Como ativar o BitLocker em dispositivos Windows
O BitLocker é um recurso robusto de criptografia do Windows que protege os dados criptografando as unidades e impedindo o acesso não autorizado. A ativação do BitLocker pode variar dependendo do seu dispositivo e sistema operacional. Aqui estão os diferentes métodos para configurar o BitLocker no Windows:
Método 1: Habilitar o BitLocker via Painel de Controle
Passo 1: Abra o Painel de Controle e navegue até “Sistema e Segurança”.
Passo 2: Clique em “Criptografia de unidade BitLocker”.
Passo 3: Selecione a unidade que deseja criptografar e clique em “Ativar BitLocker”.
Passo 4: Siga as instruções na tela para definir uma senha ou use um cartão inteligente para desbloquear a unidade.
Passo 5: Guarde a chave de recuperação em um local seguro e inicie o processo de criptografia.
Método 2: Ativar o BitLocker através das configurações do Windows
Passo 1: Pressione a tecla Windows + I para abrir o aplicativo Configurações.
Passo 2: Na caixa de pesquisa na parte superior, digite "Gerenciar BitLocker" e pressione Enter para acessar diretamente as configurações de criptografia.
Passo 3: Localize sua unidade (geralmente identificada como a unidade do sistema operacional ou C:\).
Passo 4: Clique em “Ativar BitLocker”.
Método 3. Habilitar o BitLocker via Prompt de Comando
Passo 1: Abra o Prompt de Comando com privilégios de administrador.
Passo 2: Use o seguinte comando para ativar o BitLocker em uma unidade específica: manage-bde -on :
Passo 3: Siga as instruções para configurar as definições de criptografia, como escolher um protetor de chave ou um método de configuração de chave de recuperação.
Método 4: Habilitar o BitLocker via Política de Grupo
Passo 1: Abra o Editor de Política de Grupo (gpedit.msc).
Passo 2: Acesse “Configuração do computador > Modelos administrativos > Componentes do Windows > Criptografia de unidade BitLocker”.
Passo 3: Configure as políticas relevantes, como habilitar o BitLocker para unidades de dados fixas, unidades do sistema operacional ou unidades removíveis.
Passo 4: Aplique as alterações e prossiga para ativar o BitLocker através do Painel de Controle ou do Prompt de Comando.
Método 5. Habilitar o BitLocker no Windows Server
Passo 1: Abra o painel de controle do Gerenciador de Servidores.
Passo 2: Utilize o “Assistente para Adicionar Funções e Recursos” para adicionar o recurso “Criptografia de Unidade BitLocker”.
Passo 3: Reinicie o servidor se solicitado.
Passo 4: Após a instalação, utilize o Painel de Controle ou o Prompt de Comando para ativar o BitLocker nas unidades desejadas.
Método 6. Habilitar BitLocker para unidades removíveis
Passo 1: Conecte a unidade removível ao seu sistema.
Passo 2: Abra "Este Computador", clique com o botão direito do mouse na unidade removível e selecione "Ativar BitLocker".
Passo 3: Escolha um método de desbloqueio (senha ou cartão inteligente) e siga as instruções para criptografar a unidade.
Como habilitar o BitLocker em dispositivos Windows usando o Scalefusion MDM
O Scalefusion MDM permite configurar as diferentes definições de criptografia BitLocker a partir de um único painel e possibilita a distribuição para vários dispositivos a partir de um painel de controlo centralizado. Veja como funciona:
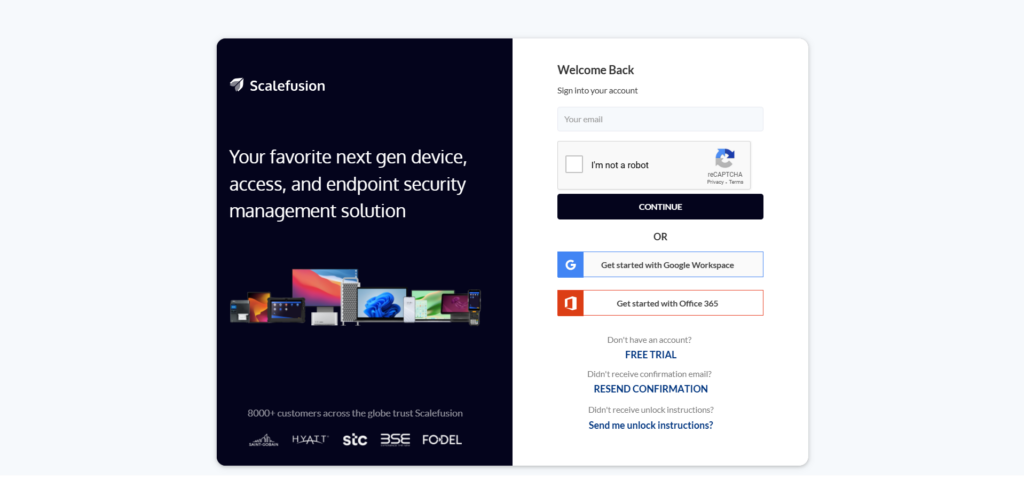
Passo 1: Entre no painel do Scalefusion.
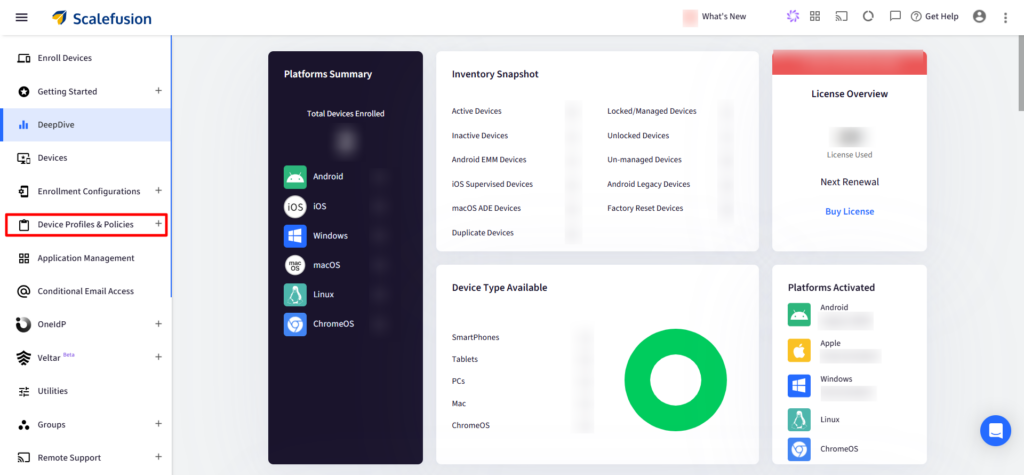
Passo 2: Acesse a seção 'Perfis e Políticas de Dispositivos' no painel de controle.
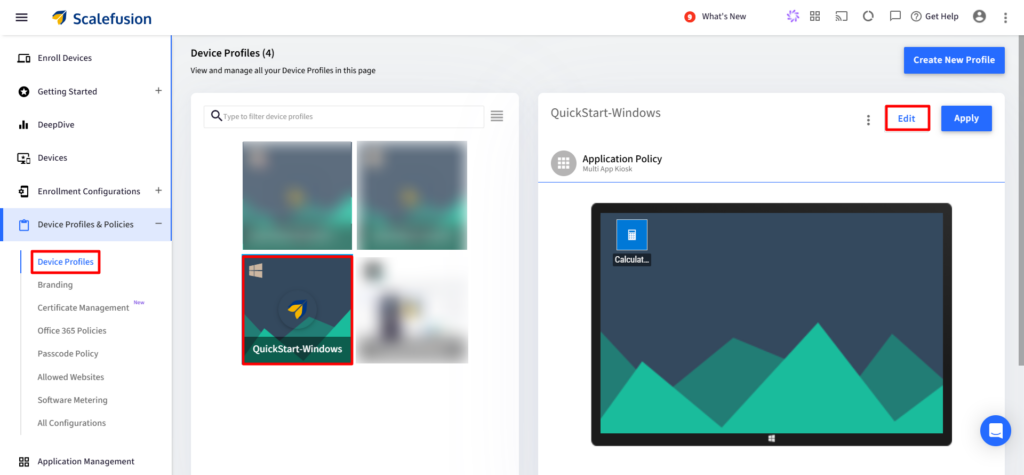
Passo 3: Clique na guia "Perfis de dispositivo". Agora, crie um novo perfil de dispositivo para o Windows. Caso já exista um perfil do Windows, clique no botão "Editar".
Passo 4: Clique na aba "Configurações" no painel à esquerda. Acesse "Configurações de segurança". Ative a opção "Solicitar criptografia do dispositivo" para habilitar o BitLocker.
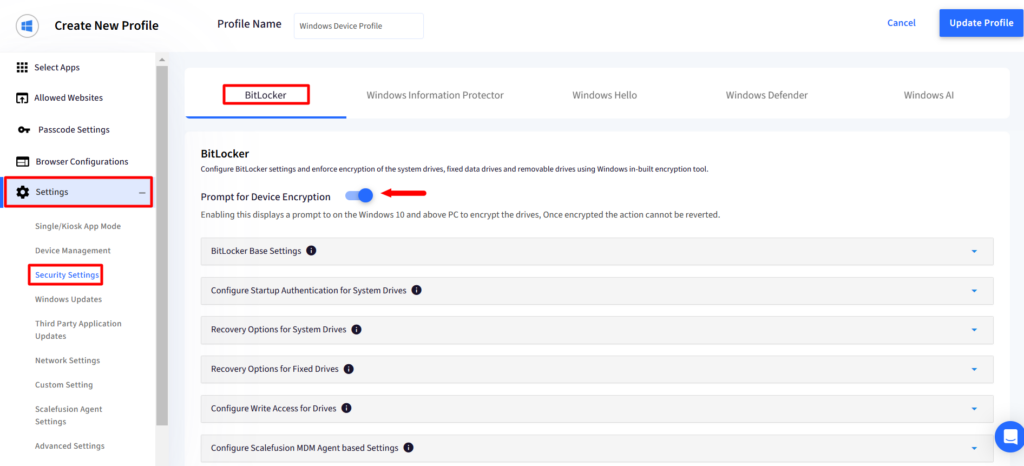
Passo 5: Configure várias configurações do BitLocker de acordo com suas necessidades:
a. Configurações básicas do BitLocker: Selecione o agente e o método de criptografia, bem como as configurações para dispositivos ingressados no Azure AD.
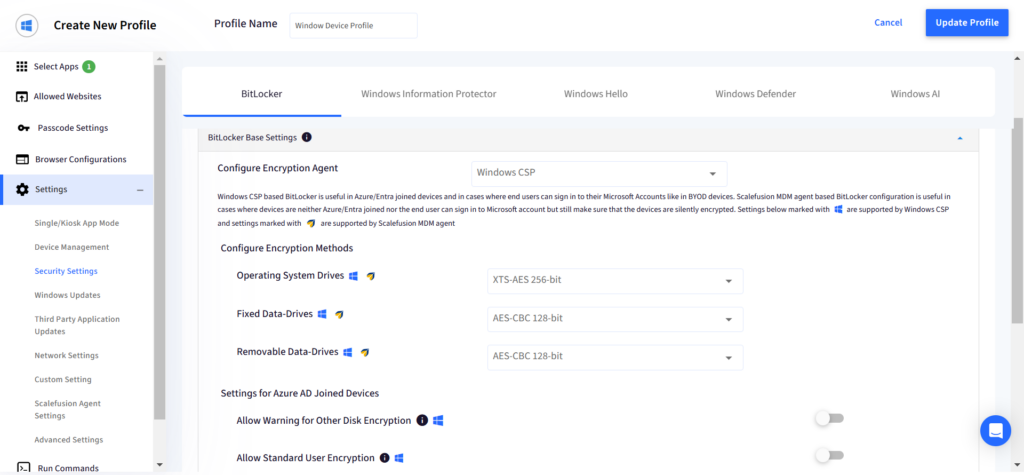
b. Configurar a autenticação de inicialização para unidades do sistema: Para computadores sem TPM, ative a opção "Permitir BitLocker em PCs sem um Módulo de Plataforma Confiável (TPM)". Defina o método de autenticação e o comprimento mínimo do PIN de inicialização.
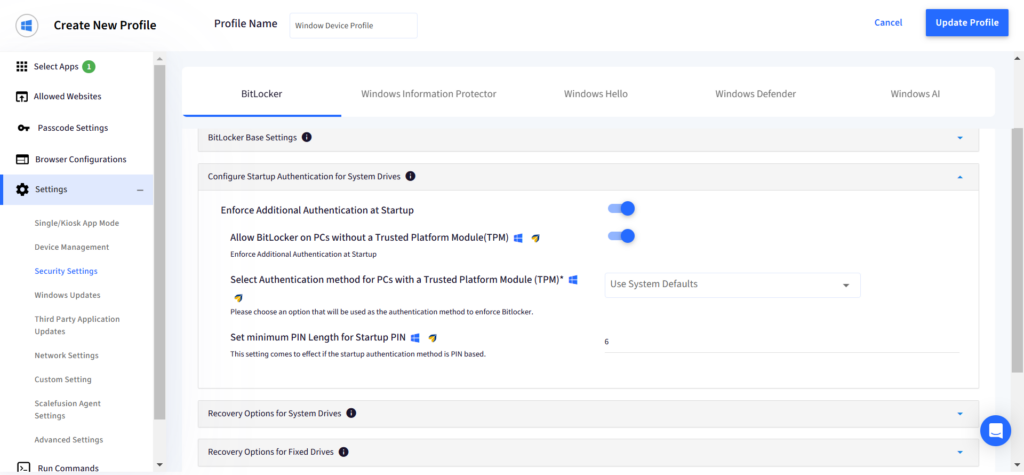
c. Opções de recuperação para unidades de sistema: Defina as políticas de recuperação e configure a mensagem e o URL de recuperação antes da inicialização. Você pode consultar a lista completa de configurações disponíveis aqui.
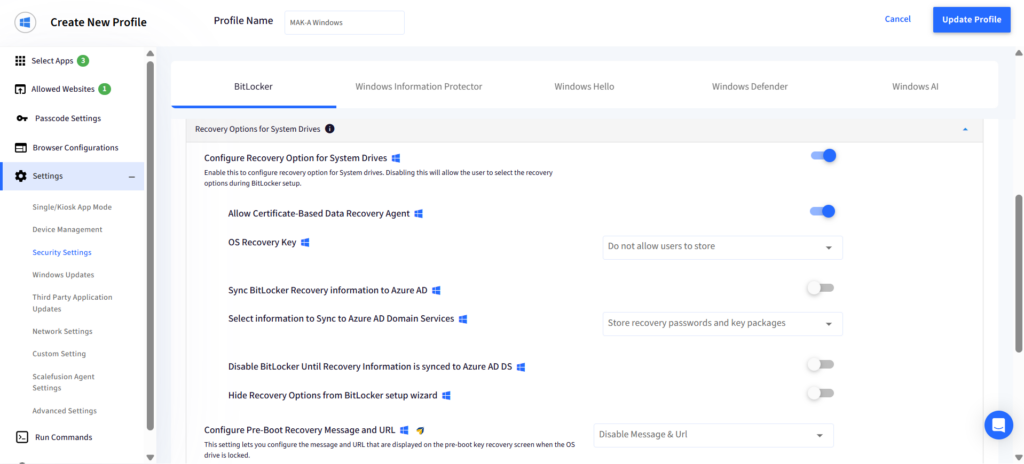
d. Opções de recuperação para unidades fixas: Essas opções são semelhantes às das unidades de sistema, mas são definidas para partições que não são unidades de sistema.
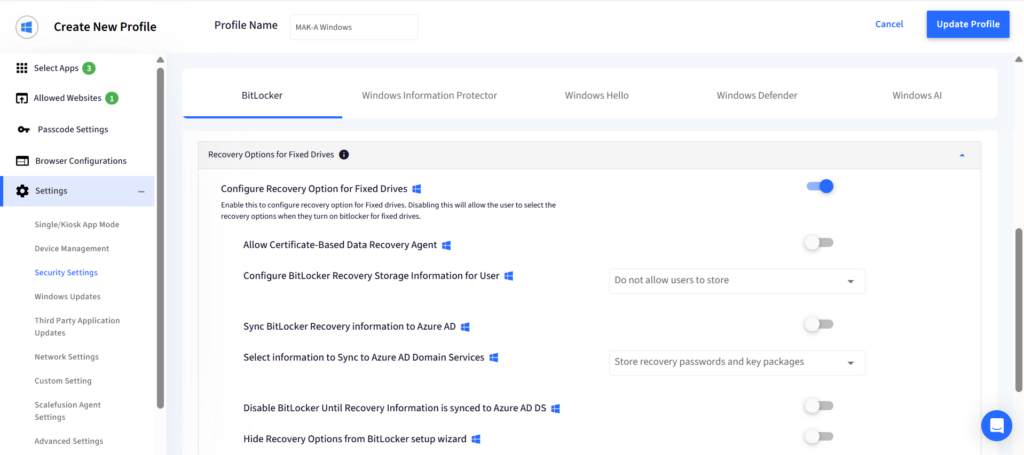
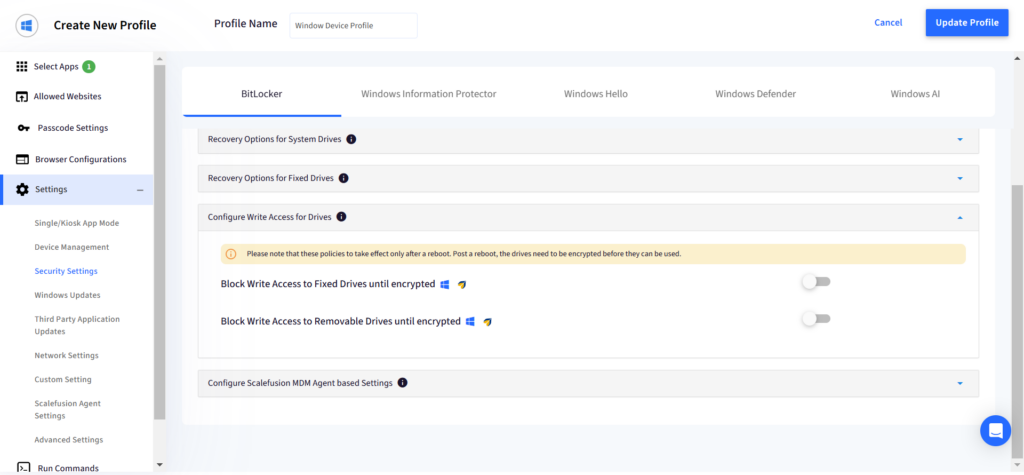
e. Configurar acesso de gravação para unidades: Desabilite o acesso de gravação às unidades até que elas sejam criptografadas, evitando que qualquer malware leia/acesse os dados em suas unidades.
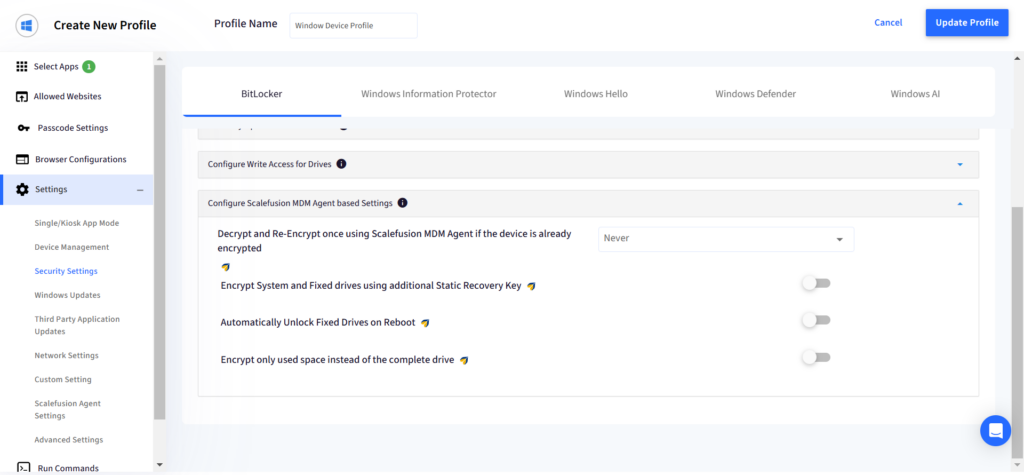
f. Configurar as definições baseadas no agente Scalefusion MDM: Configure essas configurações se você tiver habilitado o BitLocker por meio do Scalefusion MDM Agent.
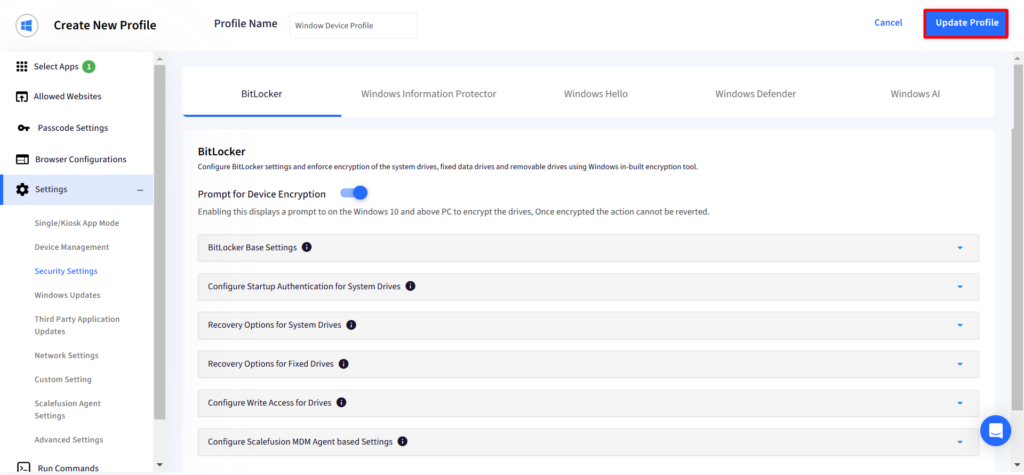
Passo 6: Após configurar completamente o BitLocker, clique no botão "Atualizar perfil" no canto superior direito da tela.
Passo 7: Você será redirecionado para a página 'Perfis de Dispositivo'. Clique em 'Aplicar' para enviar o perfil do dispositivo para vários grupos de dispositivos, grupos de usuários ou dispositivos individuais.
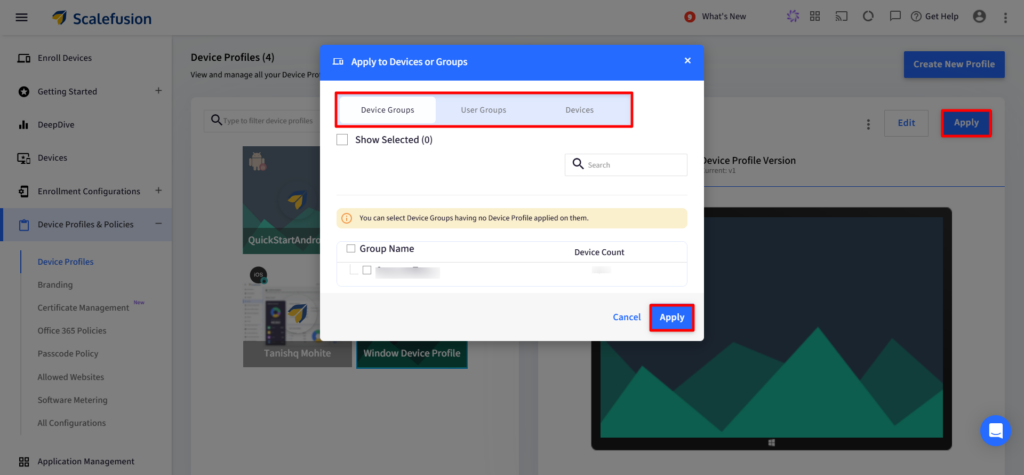
Isso habilita a criptografia do BitLocker em dispositivos e servidores Windows gerenciados.
Melhores práticas para usar o BitLocker
A implementação e o gerenciamento eficazes do BitLocker exigem uma abordagem estruturada, principalmente em ambientes maiores ou mais complexos, com milhares de dispositivos Windows. Para garantir segurança consistente em toda a empresa, aqui estão algumas práticas recomendadas a serem consideradas ao implementar o BitLocker:
1. Elabore uma estratégia de implantação.
É necessário desenvolver um plano de implementação para descrever as etapas necessárias para implementar o BitLocker em todos os computadores Windows da sua organização. Isso inclui identificar quais dispositivos serão criptografados, como as chaves de criptografia serão gerenciadas e como a implementação será testada.
2. Atribuir políticas de grupo
Ao utilizar políticas de grupo, os administradores de TI podem definir políticas e preferências para vários dispositivos Windows a partir de uma plataforma centralizada. Isso garante que todos os dispositivos sejam configurados de forma consistente e que as chaves de criptografia sejam gerenciadas com segurança.
3. Ative a Inicialização Segura UEFI e o TPM.
O UEFI Secure Boot é um padrão de firmware de placa-mãe que garante que um dispositivo inicialize usando apenas software confiável, assinado por OEMs ou fornecedores de sistemas operacionais, protegendo a cadeia de inicialização contra malware. O TPM, disponível como um chip discreto ou firmware de CPU, atua como uma raiz de confiança de hardware. Ele mede a integridade do estado de inicialização e libera as chaves de criptografia do BitLocker com segurança somente quando o sistema é verificado como seguro e íntegro.
Ao combinar ambas as abordagens, as organizações garantem que os dados permaneçam criptografados caso a unidade seja movida para outra máquina ou se o ambiente de inicialização for modificado.
4. Monitorar e relatar o status da criptografia
Crie um sistema abrangente e consistente de monitoramento e geração de relatórios para o status de criptografia de todos os dispositivos Windows que executam a criptografia BitLocker. Isso facilita a identificação de erros de criptografia e fornece relatórios sobre o status geral da criptografia na organização.
5. Estabelecer treinamento baseado em funções para usuários e administradores.
O treinamento de conscientização em segurança é fundamental para evitar a exposição de dados e a interrupção das operações. Os usuários finais devem ser treinados sobre a importância da criptografia de disco completo, como lidar com segurança com os PINs de pré-inicialização e como identificar telas legítimas de recuperação do BitLocker em vez de possíveis tentativas de phishing ou engenharia social.
Os administradores de TI devem ser treinados em gerenciamento de custódia de chaves, procedimentos de recuperação e fluxos de trabalho do ciclo de vida do hardware. Especificamente, os administradores devem entender que desativar completamente a criptografia expõe dados desnecessariamente e exige um longo processo de recriptografia.
Gerencie o BitLocker em dispositivos corporativos com o Scalefusion UEM
A implementação do BitLocker em uma organização exige uma abordagem estratégica para o gerenciamento de dispositivos. Da configuração inicial à manutenção contínua, a atenção meticulosa aos detalhes é fundamental. Utilizando um Solução UEM Plataformas como a Scalefusion simplificam esse processo e oferecem uma infinidade de recursos, como:
1. Gestão centralizada
Adotar uma abordagem centralizada para o gerenciamento do BitLocker simplifica as operações, aumentando a eficiência e a responsabilidade. O Scalefusion permite que os administradores de TI supervisionem as políticas do BitLocker, monitorem o status da criptografia e garantam a conformidade dos dispositivos em todo o ecossistema organizacional.
2. Configuração de políticas
A criação de políticas abrangentes do BitLocker alinha os protocolos de criptografia aos objetivos de segurança da organização. Com o Scalefusion, os administradores de TI podem personalizar as políticas para impor padrões de criptografia, especificar mecanismos de autenticação e configurar opções de recuperação, adaptando assim a implementação do BitLocker às necessidades específicas de cada organização.
3. Integração com sistemas existentes
O Scalefusion UEM integra perfeitamente o BitLocker com o gerenciamento de dispositivos existente para otimizar a continuidade do fluxo de trabalho e proteger seus dados. Os administradores de TI podem gerar uma chave de recuperação do BitLocker e habilitar a função BitLocker como padrão para todos os dispositivos Windows gerenciados.
Além disso, a compatibilidade de um software UEM de alta qualidade como o Scalefusion com o Active Directory facilita a autenticação do usuário, simplificando o gerenciamento de acesso e aprimorando a experiência do usuário sem comprometer os padrões de segurança.
Para encerrar
O BitLocker é um mecanismo inteligente e robusto para proteger dados corporativos (e pessoais) em dispositivos Windows. Gerenciar a implementação do BitLocker usando uma solução UEM como o Scalefusion oferece às organizações bastante flexibilidade para reforçar sua segurança. A cereja do bolo é que o Scalefusion possui uma ampla gama de recursos. Gerenciamento de dispositivos Windows funcionalidades que vão muito além do BitLocker.


Perguntas Frequentes
1. O que é criptografia de unidade BitLocker?
A criptografia de disco BitLocker é um recurso de criptografia de disco completo integrado ao Windows. Ela criptografa todo o sistema de arquivos, convertendo o volume de armazenamento em uma unidade segura e criptografada. Quando combinada com MDM (Mobile Device Management), adiciona uma defesa crucial para dispositivos remotos e móveis. Se alguém não autorizado tentar acessar o dispositivo, serão necessárias tentativas de recuperação usando uma senha ou chave de recuperação. Isso é vital para organizações que buscam impor criptografia consistente no Windows em toda a sua frota.
2. Para que é usado o BitLocker?
O BitLocker é usado principalmente para impedir o acesso não autorizado a dados confidenciais, criptografando todo o sistema de arquivos de uma unidade. É especialmente importante em cenários de MDM (Mobile Device Management), onde os dispositivos podem se conectar frequentemente a redes não confiáveis ou transitar entre locais. Com uma unidade criptografada, mesmo que o dispositivo seja comprometido, os dados permanecem ilegíveis. Além disso, como a chave é armazenada com segurança, geralmente no TPM (Transportation Manager) ou com integração ao Active Directory, o acesso aos dados permanece protegido mesmo durante tentativas de recuperação.
3. Que tipo de criptografia o BitLocker usa?
O BitLocker utiliza o padrão de criptografia avançada (AES) com chaves de 128 ou 256 bits para proteger os dados no sistema de arquivos. Essa criptografia robusta é a base da criptografia moderna no Windows, proporcionando proteção confiável para os dados da organização. Quando um dispositivo é criptografado, a chave é armazenada com segurança e o acesso à unidade criptografada requer autenticação ou uma senha de recuperação. Esse método garante forte conformidade com as políticas de proteção de dados, oferecendo uma experiência amigável ao usuário.
4. Devo ativar o BitLocker do Windows?
Sim, habilitar o BitLocker é altamente recomendável tanto para indivíduos quanto para organizações. Ele transforma o armazenamento do seu dispositivo em uma unidade criptografada, protegendo o sistema de arquivos e impedindo o acesso não autorizado. Especialmente quando gerenciado por meio de MDM (Mobile Device Management), o BitLocker aprimora sua estrutura de segurança adicionando outra camada de criptografia ao Windows. Se necessário, você sempre pode desativar o BitLocker, mas é aconselhável mantê-lo ativado para a proteção contínua de seus dados confidenciais com a criptografia BitLocker. Em caso de problemas de acesso, uma senha de recuperação pode ser usada ou tentativas de recuperação podem ser iniciadas para recuperar o acesso sem comprometer a integridade dos dados.

