

As melhores soluções de SSO ajudam as organizações a simplificar e proteger o acesso do usuário, permitindo que os funcionários façam login uma única vez e acessem vários aplicativos corporativos sem a necessidade de logins repetidos. Essas plataformas melhoram a produtividade, reduzem a fadiga de senhas, fortalecem a segurança da identidade e oferecem às equipes de TI controle centralizado sobre autenticação, acesso a aplicativos, permissões de usuário e aplicação de políticas em aplicativos na nuvem, na web e corporativos.
Principais lições
As melhores soluções de SSO simplificam o acesso a aplicativos empresariais, reduzem os riscos relacionados a senhas e oferecem às equipes de TI controle centralizado sobre autenticação, identidades de usuários e políticas de acesso.
- Priorizar o amplo apoio à integração: Escolha um provedor de SSO que suporte padrões como SAML, OAuth 2.0 e OpenID Connect e que se integre perfeitamente com diretórios existentes, aplicativos em nuvem e sistemas legados.
- Combine o SSO com a autenticação forte: A autenticação multifator, o login sem senha, a biometria e a autenticação baseada em risco ajudam a prevenir o acesso não autorizado, mesmo quando as credenciais do usuário são comprometidas.
- Aplicar políticas de acesso sensíveis ao contexto: O acesso condicional baseado na postura do dispositivo, localização, navegador, rede, função do usuário e comportamento de login permite que as organizações bloqueiem tentativas de acesso arriscadas sem interromper os usuários legítimos.
- Automatize o ciclo de vida do usuário: O provisionamento automatizado, o acesso baseado em funções e o desprovisionamento imediato reduzem o esforço administrativo e garantem que os funcionários recebam apenas o acesso necessário para suas responsabilidades.
- Avaliar a escalabilidade e a experiência do usuário: A solução SSO ideal deve oferecer desempenho confiável, acesso simples com um clique, recursos de autoatendimento, auditoria centralizada e flexibilidade suficiente para suportar usuários e aplicativos futuros.
Os melhores provedores de SSO em 2026 estão resolvendo três problemas principais: acesso fragmentado, aumento de ataques baseados em credenciais e experiência ruim do usuário em sistemas na nuvem e locais. Eles oferecem suporte a padrões como SAMLOIDC e SCIM oferecem opções robustas de MFA (autenticação multifator) e fornecem controle centralizado de políticas em milhares de endpoints.
| Caso de uso | Provedor de SSO recomendado | Por que é uma boa opção |
|---|---|---|
| Ideal para gerenciamento unificado de endpoints e identidades. | Scalefusion OneIdP | Combina SSO, MFA, acesso condicional e confiança em dispositivos com UEM para gerenciamento de acesso seguro. |
| Melhor para grandes empresas | Octa | Ampla integração de aplicativos, gerenciamento do ciclo de vida e recursos de identidade de nível empresarial. |
| Ideal para segurança com autenticação multifator (MFA) em primeiro lugar. | Cisco Duo | Autenticação multifatorial robusta com fácil implementação e acesso seguro a aplicativos. |
| Ideal para empresas híbridas e regulamentadas | PingOne | Suporta autenticação adaptativa, governança de identidade e ambientes híbridos. |
| Ideal para gerenciamento de diretórios na nuvem | JumpCloud | Combina serviços de diretório na nuvem, gerenciamento de dispositivos e SSO em uma única plataforma. |
| Ideal para organizações que utilizam ambientes Microsoft. | ID de entrada da Microsoft | Integração nativa com o Microsoft 365, Azure e políticas de Acesso Condicional. |
| Ideal para profissionais com identidade privilegiada no ambiente de trabalho. | Identidade da Força de Trabalho CyberArk | Ideal para organizações que necessitam de gerenciamento de acesso privilegiado juntamente com SSO (Single Sign-On). |
| Ideal para implantações legadas e locais. | ID seguro RSA | Oferece suporte a empresas com infraestrutura tradicional e requisitos de autenticação robusta. |
| Ideal para implementações de IAM altamente personalizáveis. | Plataforma de identidade ForgeRock | Plataforma de identidade flexível para casos de uso complexos de identidade empresarial e de clientes. |
| Melhor para pequenas e médias empresas | OneLogin | SSO fácil de implementar com recursos de integração de diretório e provisionamento de usuários. |
Seja para modernizar infraestruturas legadas ou padronizar a identidade em um modelo de confiança zero, esses provedores oferecem mais do que apenas conveniência. Eles proporcionam eficiência operacional e resultados de segurança mais robustos. Este guia apresenta as 10 melhores soluções de SSO que lideram o mercado em 2026, com foco em capacidade, confiabilidade e prontidão para o ambiente corporativo.
Mas antes de chegarmos à lista, vamos abordar uma questão fundamental: o que exatamente é o Single Sign-On?
O que é um logon único (SSO)?
Single Sign-On (SSO) é um método de autenticação que permite aos usuários acessar vários aplicativos com um único conjunto de credenciais de login. Ele funciona centralizando o login por meio de um provedor de identidade confiável, que verifica o usuário e concede acesso em todas as plataformas. Para os usuários, isso significa menos logins e menos fadiga com senhas. Para as equipes de TI e segurança, significa maior controle, gerenciamento simplificado e redução do risco de senhas fracas ou reutilizadas. Se sua organização utiliza vários aplicativos, o SSO é uma das maneiras mais rápidas de melhorar a experiência do usuário e a postura de segurança.
Neste blog, vamos dar uma olhada em alguns dos melhores provedores de SSO disponíveis em 2026. Também abordaremos a importância da integração SSO-MDM.

Como selecionamos esses provedores de SSO
Os provedores de SSO apresentados nesta lista foram avaliados com base nos recursos mais importantes para administradores de TI e equipes de segurança. Nossa avaliação considerou os seguintes fatores:
- Padrões de autenticação como SAML, OpenID Connect (OIDC), OAuth 2.0 e WS-Federation.
- Recursos de segurança, incluindo autenticação multifator (MFA), autenticação sem senha, acesso condicional e autenticação adaptativa.
- Provisionamento de usuários e gerenciamento do ciclo de vida por meio de integrações com SCIM, Active Directory, LDAP e diretórios em nuvem.
- Integrações de aplicativos com aplicativos SaaS populares, ferramentas de negócios e plataformas corporativas.
- Escalabilidade e flexibilidade de implantação para organizações de diferentes portes, incluindo ambientes em nuvem, híbridos e locais.
- Recursos de segurança de dispositivos e endpoints, quando aplicáveis, como confiança no dispositivo e políticas de acesso com reconhecimento de endpoint.
- Facilidade de implantação e administração, incluindo gerenciamento centralizado de políticas e experiência do usuário.
- Reputação no mercado, avaliações de clientes, transparência de preços e adoção empresarial.
10 melhores soluções de SSO para aprimorar sua segurança
Em um sistema de autenticação tradicional, os usuários são obrigados a inserir suas credenciais (uma combinação de nome de usuário/ID de usuário e senha) para cada aplicativo ou sistema separado que desejam acessar. Com o SSO, um usuário só precisa se autenticar uma vez com um provedor de identidade central e, então, poderá acessar vários sistemas ou aplicativos configurados para confiar no provedor de identidade.
Existem muitas ferramentas de SSO no mercado. Porém, escolhemos a dedo algumas das principais soluções de logon único que as empresas devem considerar em 2026 para aprimorar seu jogo de segurança e gerenciamento de acesso.
1. Scalefusion OneIdP
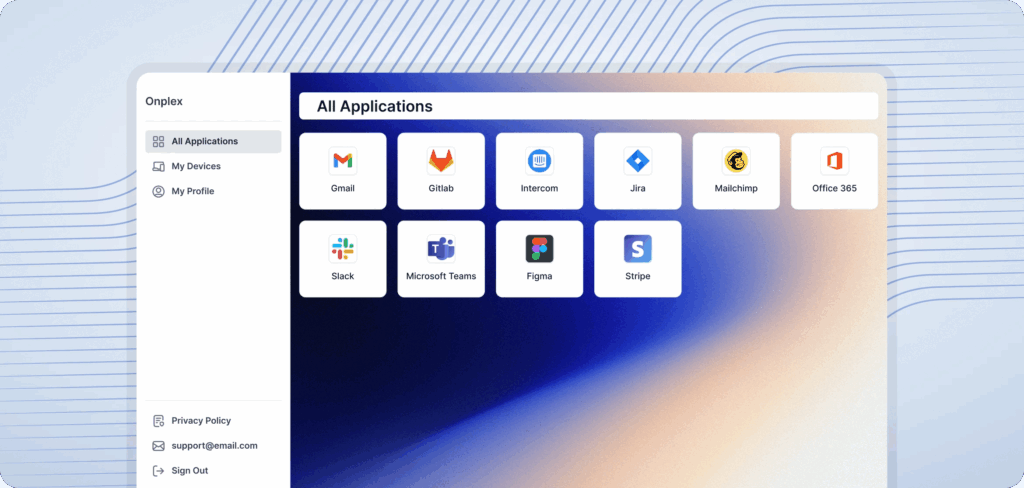
Scalefusion OneIdP é um dos melhores solução de logon único (SSO) Para organizações que precisam de flexibilidade, acesso federado em vários sistemas de identidade. Projetado para suportar ambientes híbridos e com foco em nuvem, permite que os usuários façam login uma única vez e acessem com segurança todos os aplicativos aprovados, sejam eles gerenciados pelo Google, Microsoft Entra, Okta ou Active Directory local.
O OneIdP se destaca por seu acesso condicional baseado em navegador. Ele permite que as equipes de TI apliquem regras de login com base na versão do navegador, endereço IP, rede Wi-Fi ou tipo de dispositivo, adicionando uma camada de confiança zero antes mesmo do início do SSO. Isso é especialmente útil para bloquear tentativas de acesso arriscadas de dispositivos não gerenciados ou desatualizados, sem a necessidade de um agente de endpoint completo.
Os usuários acessam todos os aplicativos por meio de um portal unificado e podem se autenticar usando OTP ou MFA, dependendo do dispositivo ou perfil de risco. Com suporte para SAML, OAuth2 e OpenID Connect, o OneIdP integra-se facilmente tanto a sistemas legados quanto a plataformas SaaS modernas. É uma escolha sólida para equipes de TI que desejam um controle mais inteligente sobre quem acessa e como.
Características principais
- SSO federado via SAML, OAuth2/ OIDC (Conexão OpenID)
- Regras de SSO condicional: verifique o navegador, Wi-Fi, IP e postura do dispositivo antes de conceder acesso
- Portal do usuário para acesso com um clique aos aplicativos aprovados
- MFA ou OTP baseado em navegador para logins de dispositivos não gerenciados
- Integra-se com diretórios existentes: Google LDAP, AD, Okta, PingOne, AWS, Cisco DUO
Preços (Última verificação: agosto de 2026)
- Básico o plano começa US$ 4 por dispositivo por mês, cobrados anualmente.
- Está disponível um período de teste gratuito de 14 dias com todos os recursos desbloqueados.
Observação: Este é um plano adicional cobrado anualmente que requer uma assinatura ativa do Scalefusion UEM.
Classificação G2 - 4.7/5


2. Certo

A Okta é uma provedora líder de Single Sign-on que oferece soluções de Single Sign-on. Sua infraestrutura baseada em nuvem gerenciamento de identidade e acesso (IAM) plataforma, Okta Identity Cloud, oferece um conjunto abrangente de recursos para empresas de todos os tamanhos. O ponto forte da Okta está em seus recursos centralizados de gerenciamento de identidade, fornecendo um único ponto de controle para identidades de usuários, direitos de acesso e políticas de autenticação.
Com o Okta, as empresas podem integrar e gerenciar milhares de aplicativos graças ao seu suporte abrangente de integração de aplicativos e conectores pré-construídos. Isso permite experiências de software SSO perfeitas em diversos ecossistemas de software.
Características principais
- Gerenciamento centralizado de identidade
- Ampla integração de aplicativos
- Autenticação multifator adaptativa (MFA)
- Provisionamento e desprovisionamento de usuários
- Gerenciamento de acesso à API
Preços (Última verificação: julho de 2026)
- Software básico de SSO início do plano por US$ 2 por usuário por mês
- SSO adaptável por US$ 5 por usuário por mês
- O preço extra para recursos complementares como MFA começa em US$ 3 por dispositivo por mês
- Avaliação gratuita de 30 dias do plano SSO básico
Classificação G2 - 4.5/5
3. Dupla

Duo, agora parte da Cisco, fornece uma plataforma de autenticação com recursos de SSO. Ele oferece uma ampla gama de opções de MFA e autenticação de dois fatores (2FA), incluindo notificações push, senhas SMS, chamadas telefônicas, tokens de hardware e biometria. Duo se concentra em fornecer uma experiência de autenticação amigável com interfaces intuitivas.
As políticas de acesso adaptativo do Duo permitem que as empresas estabeleçam políticas com base em fatores contextuais, como localização do usuário, postura de segurança do dispositivo e ambiente de rede. A solução SSO da Duo inclui recursos de acesso remoto seguro, fornecendo software de logon único e MFA para funcionários remotos que acessam recursos da empresa.
Características principais
- Autenticação multifatores
- Autenticação sem senha (usando Duo Mobile ou FIDO 2)
- Detecção de ameaças
- Políticas de acesso adaptativo
- Acesso remoto seguro
Preços (Última verificação: julho de 2026)
- Gratuito para até 10 usuários (apenas com o recurso MFA)
- Essenciais início do plano por US$ 3 por usuário por mês
- Plano Advantage de US$ 6 por usuário por mês
- Plano Premier de US$ 9 por usuário por mês
- você recebe uma avaliação gratuita de 30 dias da nossa licença Business Edition e pode aproveitar alguns dos recursos avançados da plataforma SecurityScorecard.
Classificação G2 - 4.5/5
4. ID de entrada da Microsoft
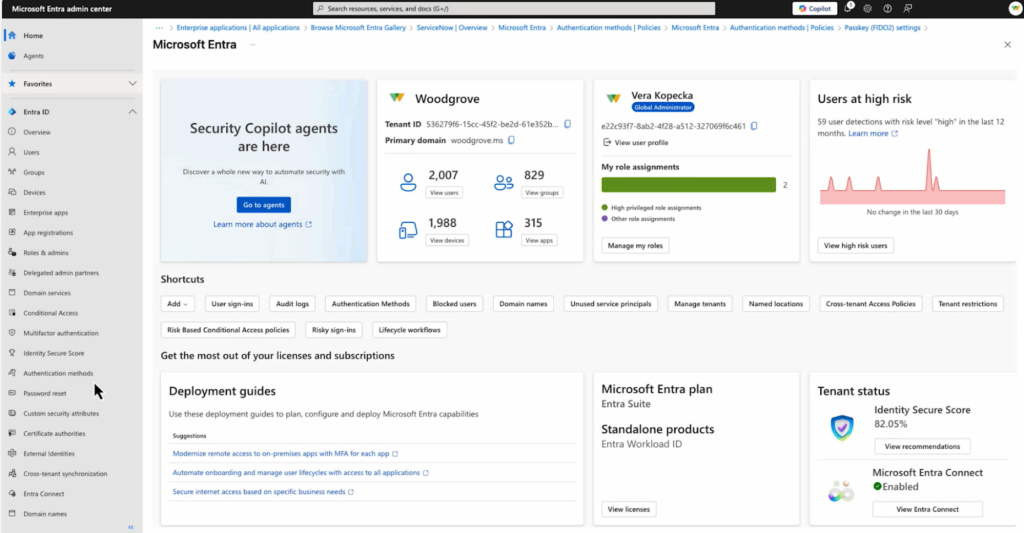
O Microsoft Entra ID (anteriormente Azure Active Directory) é uma plataforma IAM baseada na nuvem que serve como espinha dorsal para organizações com forte presença nos ecossistemas da Microsoft. Ele oferece SSO contínuo no Microsoft 365, recursos do Azure e milhares de aplicativos SaaS pré-integrados.
A força da plataforma reside em suas sofisticadas políticas de Acesso Condicional, que avaliam sinais em tempo real, como risco do usuário, localização, conformidade do dispositivo e sensibilidade do aplicativo antes de conceder acesso. Ela permite que as empresas gerenciem a autenticação sem senha usando alternativas seguras a senhas legadas, como o Windows Hello para Empresas, o Microsoft Authenticator e as chaves de segurança FIDO2.
Características principais
- Integração nativa com ambientes Microsoft 365 e Azure
- Políticas de Acesso Condicional Baseadas em Risco
- Autenticação sem senha e multifatorial
- Governança de identidade automatizada e gerenciamento do ciclo de vida do usuário
- Gerenciamento de identidades privilegiadas com JIT para acesso com privilégios mínimos.
Preços (Última verificação: julho de 2026)
- ID de entrada P1 da Microsoft início do plano US$ 7 por usuário por mês (cobrança anual)
- O plano Microsoft Entra ID P2 custa US$ 10 por usuário por mês (cobrança anual).
- O Microsoft Entra ID Governance custa US$ 7 por usuário por mês (cobrança anual).
- O período de teste gratuito de 30 dias requer a criação de uma assinatura, adicionando até 25 usuários gratuitos.
Classificação G2 - 4.5/5
5. PingOne

PingOne (da PingIdentity) é uma plataforma baseada em nuvem Solução IAM que inclui recursos de software SSO. Prioriza a entrega de uma experiência de usuário perfeita, oferecendo uma interface amigável e garantindo uma experiência de solução SSO fluida em diversos aplicativos e sistemas. O PingOne oferece suporte à federação de identidades usando protocolos padrão como SAML e OpenID Connect, facilitando a integração com provedores de identidade externos e a habilitação do SSO com organizações parceiras.
A autenticação baseada em risco do PingOne avalia os fatores de risco e aplica medidas de autenticação apropriadas de acordo. Além disso, seu suporte a dispositivos móveis permite acesso seguro a aplicativos de smartphones e tablets.
Características principais
- Experiência de usuário perfeita
- Federação de identidade (SAML 2.0 e OpenID Connect)
- Integração de login de mídia social
- Autenticação baseada em risco
- Suporte para dispositivos móveis
Preços (Última verificação: julho de 2026)
- Essential início do plano por US$ 3 por usuário por mês
- Plano Plus de US$ 6 por usuário por mês
- Plano premium sob consulta
- você recebe uma avaliação gratuita de 30 dias da nossa licença Business Edition e pode aproveitar alguns dos recursos avançados da plataforma SecurityScorecard.
Classificação G2 - 4.4/5
6. Um Login

OneLogin (da One Identity) é uma plataforma IAM de nível empresarial que oferece recursos de SSO. Ela fornece unificação gerenciamento de acesso, permitindo que empresas gerenciem o acesso de usuários em aplicativos, sistemas e redes a partir de uma plataforma centralizada. A integração com serviços de diretório populares como Microsoft Azure Active Directory e LDAP simplifica o gerenciamento e a sincronização de usuários.
Os recursos de autenticação adaptativa do OneLogin, incluindo MFA e políticas de acesso contextual, reforçam a segurança. A plataforma mantém um extenso catálogo de aplicativos, facilitando a integração. implementação de autenticação única em vários softwares. A automação do OneLogin de provisionamento e desprovisionamento de usuários processos garantem um gerenciamento de contas eficiente.
Características principais
- Gerenciamento de acesso unificado
- Integração de diretório (AD LDAP)
- Autenticação adaptativa
- Catálogo de aplicativos
- Provisionamento e desprovisionamento de usuários
Preços (Última verificação: julho de 2026)
- Avançado início do plano por US$ 4 por usuário por mês
- Plano profissional de US$ 8 por usuário por mês
- você recebe uma avaliação gratuita de 30 dias da nossa licença Business Edition e pode aproveitar alguns dos recursos avançados da plataforma SecurityScorecard.
Classificação G2 - 4.4/5
7. JumpCloud

JumpCloud é uma plataforma de identidade como serviço (IDaaS) com funcionalidade SSO. Ele oferece um serviço de diretório baseado em nuvem, permitindo que as empresas gerenciem centralmente identidades de usuários, direitos de acesso e autenticação em vários dispositivos e plataformas.
A JumpCloud oferece suporte a soluções de SSO para Windows, macOS, Linux, aplicativos web e infraestrutura em nuvem. provisionamento just-in-time Cria automaticamente contas de usuário quando os usuários tentam fazer login em aplicativos pela primeira vez. O controle de acesso baseado em funções simplifica o gerenciamento de permissões, e a integração com a CLI permite o gerenciamento eficiente de contas de usuário e acesso por meio de ferramentas de linha de comando.
Características principais
- Diretório baseado em nuvem
- SSO entre dispositivos e plataformas
- Provisionamento Just-in-Time (JIT)
- Controle de acesso baseado em função (RBAC)
- Integração da interface de linha de comando (CLI)
Preços (Última verificação: julho de 2026)
- Versão sempre gratuita com todos os recursos para 10 usuários e 10 dispositivos
- À la carte início do plano (Diretório na nuvem necessário): US$ 2 por usuário por ano / US$ 3 por dispositivo por mês
Classificação G2 - 4.5/5
8. RSA SecurID
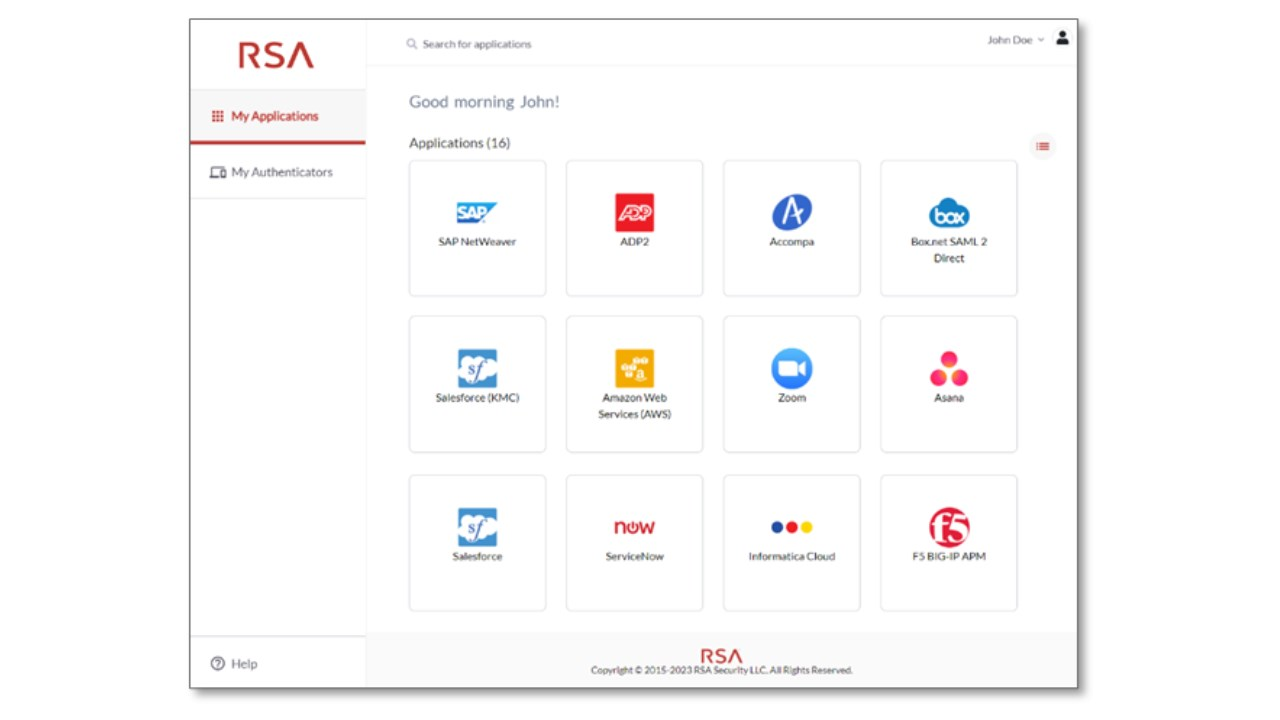
O RSA SecurID é ideal para organizações que precisam de acesso seguro tanto a aplicativos em nuvem quanto a sistemas locais legados. Ele foi desenvolvido para setores como finanças, saúde e governo, onde um controle de acesso robusto é essencial. Os usuários podem fazer login uma vez e acessar diversas ferramentas com segurança, tornando-o uma escolha inteligente para ambientes de TI complexos. É conhecido por sua segurança robusta e amplo suporte de integração.
Características principais
- SSO em sistemas de nuvem, locais e legados
- Amplo suporte de protocolo: SAML, OAuth, WS-Fed
- Suporte para login sem senha via FIDO2, biometria e TOTP
- Políticas de acesso adaptáveis e baseadas em risco, com base no comportamento do usuário e na postura do dispositivo
- Gerenciamento centralizado de identidade e auditoria detalhada de acesso
- Integrações com Microsoft 365, Salesforce, ServiceNow, etc.
- Integração perfeita com VPNs e aplicativos corporativos legados
Preços (Última verificação: julho de 2026)
Subscreva planos começam Com base no tipo de implantação:
- Somente nuvem: US$ 2 por mês
- Nuvem, híbrido ou local: US$ 4 por mês
Classificação G2 - 4.4 / 5
9. Identidade da Força de Trabalho CyberArk
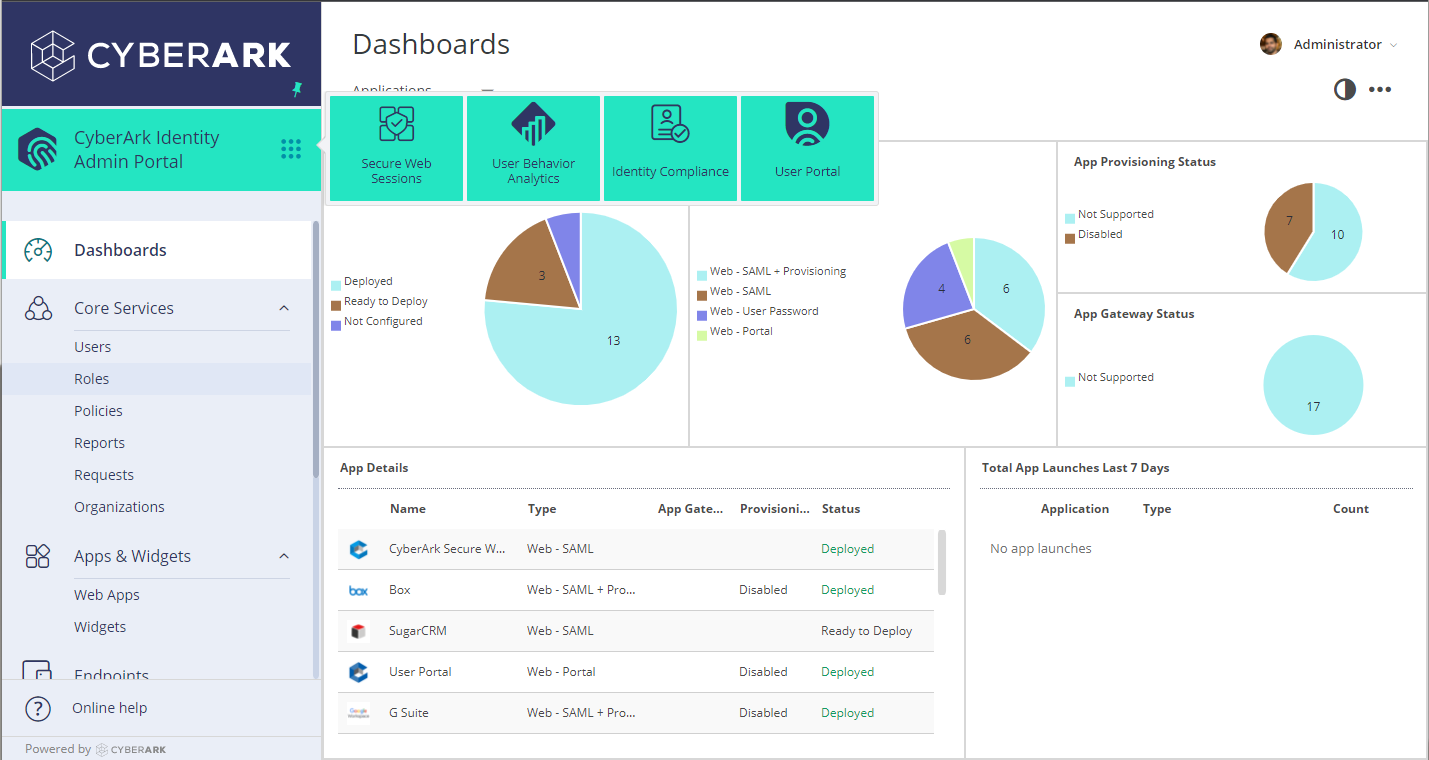
O CyberArk Workforce Identity será uma ótima opção de SSO para empresas que desejam adotar segurança de confiança zero. Ele permite que os usuários façam login apenas uma vez para acessar aplicativos na nuvem, no local e em dispositivos móveis. Nos bastidores, ele verifica dados como dispositivo, localização e comportamento do usuário para manter o acesso seguro.
As organizações escolhem o CyberArk porque ele ajuda as equipes a reduzir senhas, proteger logins e gerenciar acessos com mais controle. É fácil de usar e funciona bem mesmo em ambientes grandes e complexos.
Características principais
- SSO com um clique via portal do navegador ou agentes de desktop
- MFA adaptável com chaves de acesso FIDO2, autenticação biométrica e baseada em risco
- Gateway seguro para aplicativos legados e logout único em vários IdPs
- Ferramentas de autoatendimento do usuário, armazenamento automatizado de credenciais e auditoria robusta
- Registros detalhados e monitoramento de sessão para conformidade
Preços (Última verificação: julho de 2026)
- Começa em US$ 3.50 por dispositivo de usuário por mês
- Avaliação gratuita de 30 dias disponível
Classificação G2 - 4.4 / 5
10. Plataforma de identidade ForgeRock
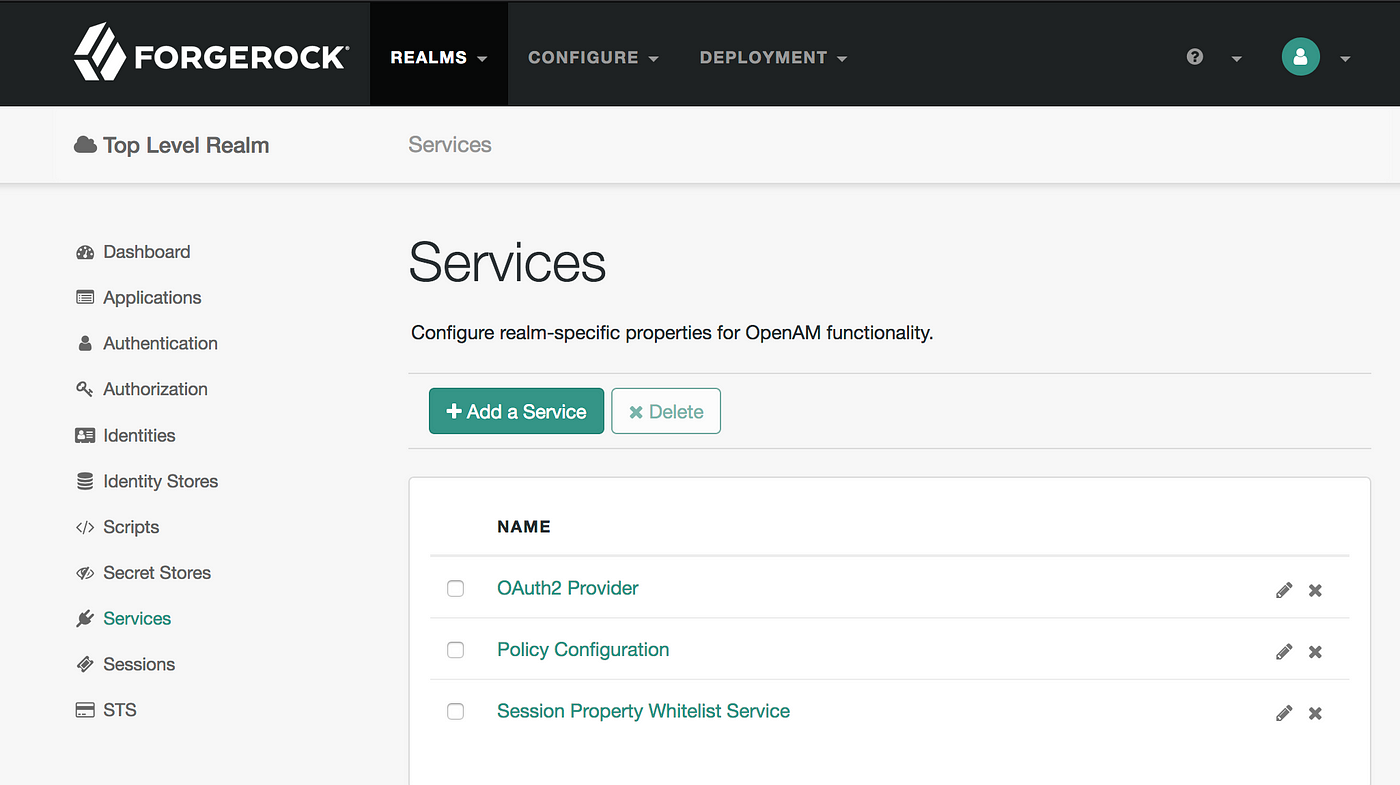
A ForgeRock é outra provedora de SSO conhecida por grandes organizações que precisam de personalização profunda. Ela oferece logon único seguro em aplicativos na nuvem, móveis e locais, com forte suporte para necessidades complexas de identidade. Ela foi desenvolvida para escalar e é frequentemente usada por empresas globais dos setores de finanças, telecomunicações e governo.
O que diferencia o ForgeRock é a sua flexibilidade. As equipes de TI podem criar fluxos de acesso detalhados, adicionar etapas de login personalizadas e conectar aplicativos em diferentes sistemas, mantendo a experiência do usuário fluida e segura. Os usuários valorizam seu poder e flexibilidade, especialmente em grandes implantações. A configuração pode levar algum tempo, mas a plataforma é conhecida por sua confiabilidade após a implementação.
Características principais
- SSO com OAuth2, OIDC, SAML e federação de sessão (cookies/JWT)
- MFA adaptável com biometria, push TOTP, autenticação baseada em risco
- “Árvores de autenticação” extensíveis, login social, gateway de API e gerenciamento do ciclo de vida da identidade
- Serviços de diretório escaláveis baseados em LDAP e controles de acesso baseados em análise
- Login social, opções sem senha e APIs de identidade
- Forte suporte para ambientes híbridos e legados
Preços (Última verificação: julho de 2026)
- Não disponível através de fontes públicas
Classificação G2 – 4.0 / 5
Cada um desses provedores de soluções de single sign-on traz seus pontos fortes e recursos exclusivos para a mesa. As empresas devem avaliar suas necessidades específicas e considerar escalabilidade, capacidades de integração, requisitos de segurança e experiência do usuário ao escolher o software de single sign-on mais adequado.
Tabela de comparação de provedores de SSO
| Provedor | Mais Adequada Para | Protocolos Chave | Modelo de Preços | Limitação |
|---|---|---|---|---|
| Scalefusion OneIdP | Controle unificado de dispositivos e identidades | SAML, OAuth2, OIDC | Por dispositivo/mês, período de teste de 14 dias. | Melhor relação custo-benefício quando combinado com UEM; menos útil como SSO isolado. |
| Octa | IAM em escala empresarial | SAML, OIDC, SCIM | Por usuário/mês, com preços por níveis. | O custo aumenta rapidamente com os adicionais. |
| Duo (Cisco) | Segurança com foco em MFA | SAML, OIDC | Plano gratuito (10 usuários) + planos pagos | Menos completo em termos de funcionalidades como plataforma IAM independente. |
| LastPass | Gerenciamento de senhas + SSO básico | SAML (limitado) | Por usuário/mês | Não é uma plataforma SSO/IAM empresarial completa. |
| PingOne | IAM de mercado médio | SAML 2.0, OIDC | Por usuário/mês, com preços por níveis. | O nível Premium só pode ser cotado mediante pagamento. |
| OneLogin | Gerenciamento de acesso unificado | SAML, OIDC | Por usuário/mês | Catálogo de aplicativos menor que o do Okta. |
| JumpCloud | Diretório na nuvem + SSO entre sistemas operacionais | SAML, OIDC | Gratuito (10 usuários/dispositivos), depois à la carte | Diretório necessário para o conjunto completo de recursos. |
| ID seguro RSA | Indústrias legadas/locais e regulamentadas | SAML, OAuth, WS-Fed | Por mês, planos em nuvem versus planos híbridos | Complexidade de configuração para implantações híbridas |
| Identidade da Força de Trabalho CyberArk | Identidade da força de trabalho de confiança zero | Protocolos de federação padrão | Por usuário/dispositivo/mês | Posicionamento premium; pode ser mais do que equipes menores precisam. |
| Plataforma de identidade ForgeRock | Personalização profunda em escala | OAuth2, OIDC, SAML | Personalizado/não público | Tempo de configuração mais longo; preços pouco transparentes. |
Importância da integração de Single Sign-On (SSO) e MDM
A integração entre soluções SSO e MDM é crucial para as empresas por vários motivos:
Segurança aprimorada
A integração de logon único e MDM permite medidas de segurança mais fortes. As soluções MDM permitem que as empresas apliquem políticas de segurança em nível de dispositivo, como criptografia de dados, requisitos de senha e limpeza remota de dados. Essas ações precisam ser executadas com extremo cuidado.
Quando a plataforma MDM é integrada a uma solução de logon único, os usuários podem se autenticar usando seu logon único preferido antes de acessar o painel, garantindo que apenas indivíduos autorizados possam obter acesso. Isto reduz o risco de acesso não autorizado e ações inadequadas na plataforma MDM.
Experiência de usuário simplificada
A integração de SSO e MDM cria uma experiência de usuário perfeita e conveniente. As equipes de TI que gerenciam dispositivos usando uma solução MDM podem fazer login no painel corporativo com suas credenciais de e-mail de trabalho uma única vez e obter acesso automático a todos os aplicativos e recursos autorizados por meio de uma solução de logon único. Isso elimina a necessidade de os usuários lembrarem e inserirem repetidamente vários nomes de usuário e senhas, simplificando o processo de autenticação e aumentando a produtividade.
Gerenciamento centralizado e remoto de usuários
A integração entre SSO e MDM fornece recursos centralizados de gerenciamento de usuários. Provisionamento e desprovisionamento de usuários Pode ser automatizado, garantindo que o acesso à plataforma MDM seja concedido ou revogado com base na função do funcionário e em sua associação com a empresa.
Isso simplifica o processo de administração, reduz esforços manuais e aumenta a segurança, removendo imediatamente o acesso de usuários que não trabalham mais para a organização ou que não precisam mais acessar a plataforma MDM.
Economia de custo e tempo
A integração SSO-MDM reduz a sobrecarga administrativa e economiza tempo e custos associados ao gerenciamento separado de contas de usuários, senhas e configurações de dispositivos. Gerenciamento centralizado de usuários, provisionamento automatizado e consistência políticas de segurança agilizar processos e minimizar a necessidade de intervenção manual.
Como escolher o melhor provedor de SSO: um guia simples
Escolher o melhor provedor de SSO não se resume apenas às especificações técnicas. Trata-se de tornar os logins mais seguros, tranquilos e sem estresse para todos na sua organização. Seja procurando a melhor solução de login único ou comparando os principais provedores de SSO, aqui está o que realmente importa na hora de escolher o ideal:
1. Deve funcionar bem com o que você já tem
As melhores soluções de SSO não exigem mudanças drásticas. Elas funcionam perfeitamente com suas ferramentas, sistemas e aplicativos atuais. Devem ser compatíveis com padrões de login como SAML, OIDC ou OAuth, para que sua equipe de TI possa integrá-las facilmente. Se quiser saber mais sobre essa integração, consulte nosso guia sobre Como implementar o SSO percorre o conteúdo tela por tela.
Além disso, certifique-se de que a ferramenta SSO não exija hardware especial ou alterações na rede. Pergunte-se: "Ela consegue se conectar com o que você já usa, como Active Directory ou LDAP?". Em caso afirmativo, você está no caminho certo. Uma boa solução de login único deve economizar tempo, não gerar mais trabalho.
2. Segurança forte vem em primeiro lugar
O melhor software de SSO deve facilitar sua vida sem comprometer a segurança. Procure provedores que utilizem criptografia forte e suporte autenticação multifator (MFA). Isso mantém as contas seguras mesmo que a senha de alguém seja roubada.
E não se esqueça da conformidade. Um provedor de SSO de ponta deve atender a regras como:
- HIPAA para cuidados de saúde
- PCI DSS para empresas que lidam com cartões de crédito
Um bom software de login único protege seus usuários e sua empresa.
3. Deve facilitar a vida dos usuários
O provedor de login único deve manter as coisas simples. Um único login deve dar aos usuários acesso a tudo o que precisam, sem a necessidade de senhas extras ou solicitações constantes.
É ainda melhor se os usuários puderem lidar com tarefas por conta própria, como alterar senhas ou verificar o histórico de login, sem precisar da ajuda da equipe de TI. Uma boa ferramenta de SSO facilita as coisas para que sua equipe possa trabalhar sem distrações.
4. Deve ser rápido e escalável
Você não quer que os logins atrapalhem o seu dia, especialmente quando todos fazem login ao mesmo tempo. Um bom provedor de SSO deve lidar com os horários de pico sem travamentos ou atrasos.
Certifique-se de que o sistema também possa crescer junto com o seu negócio. Seja adicionando mais aplicativos, mais usuários ou expandindo para novos locais, a solução de login único deverá escalar sem esforço.
5. A flexibilidade é importante
Não existem duas empresas iguais. É por isso que a melhor ferramenta de SSO deve oferecer a flexibilidade necessária para:
- Personalizar regras de login
- Alterar a interface do usuário
- Adicione novas plataformas ou aplicativos conforme você cresce
A melhor solução de SSO é aquela que se adapta à sua configuração atual, mantém seus logins seguros, facilita a vida dos usuários e cresce com você. Lembre-se desses princípios básicos ao procurar um provedor de login único, pois quando o SSO funciona bem, ele desaparece em segundo plano, tornando sua experiência de login fluida, segura e sem estresse.
Considerações finais: Integração do Scalefusion MDM e SSO
A integração de soluções de logon único e Scalefusion MDM é essencial para que as empresas garantam segurança robusta, simplifiquem as experiências do usuário, simplifiquem a administração e mantenham a conformidade regulatória durante todo o gerenciamento do ciclo de vida do ID. Ele fornece uma abordagem coesa e abrangente para gerenciar identidades de usuários, acesso e segurança de dispositivos em um ambiente de negócios cada vez mais móvel e interconectado.
Próximo Passo
Perguntas Frequentes
1. Qual é o melhor provedor de SSO?
Não existe uma única opção "melhor", pois tudo depende das suas prioridades. O Okta se destaca em termos de abrangência de integração, o Duo se destaca em flexibilidade de MFA e o Scalefusion OneIdP é a opção mais robusta para equipes que desejam SSO combinado com gerenciamento de contexto e endpoints em nível de dispositivo.
2. Qual a diferença entre SSO e IAM?
SSO (Single Sign-On) é um método de autenticação que permite ao usuário fazer login uma única vez para acessar vários aplicativos. IAM (Identity and Access Management) é o sistema mais abrangente que inclui SSO, além de provisionamento, acesso baseado em funções, gerenciamento do ciclo de vida e aplicação de políticas.
3. O SSO é seguro?
O SSO pode melhorar a segurança ao reduzir a reutilização de senhas e centralizar a autenticação, mas também centraliza o risco se a credencial do SSO for comprometida, permitindo que um invasor acesse vários sistemas simultaneamente. Combinar o SSO com MFA robusto e políticas de acesso condicional mitiga esse problema.
4. Quais protocolos um provedor de SSO deve suportar?
Procure por suporte para SAML 2.0, OAuth 2.0 e OpenID Connect (OIDC), no mínimo. O suporte para SCIM também é importante para o provisionamento e desprovisionamento automatizados de usuários.
5. Como o SSO funciona com MDM ou UEM?
Quando o SSO é integrado a uma plataforma MDM/UEM, o login pode ser controlado pela postura do dispositivo; por exemplo, bloqueando o acesso de dispositivos não gerenciados ou não compatíveis antes mesmo da conclusão da etapa de SSO. Isso adiciona uma camada de segurança de confiança zero em nível de dispositivo, além do SSO padrão.

