

Última atualização: outubro de 2026
A necessidade da melhor solução UEM inundou o mercado com plataformas que prometem "gerenciar e proteger todos os endpoints a partir de um único console". Essa frase é verdadeira para todas elas e não serve de critério para escolher nenhuma. O que realmente diferencia o melhor software de gerenciamento unificado de endpoints em 2026 é algo mais específico: a profundidade de seus recursos. o seu sistemas operacionais, se a identidade e a segurança são integradas ou adicionadas separadamente, quanto sua equipe consegue executar no dia a dia e como isso se relaciona com a sua escala.
Este guia compara dez das principais soluções de UEM nessas dimensões, com uma comparação lado a lado e uma análise detalhada de cada fornecedor, destacando seus pontos fortes, limitações e preços — para que você possa selecionar a plataforma ideal em minutos. A questão não é qual UEM é o melhor em termos abstratos, mas sim qual é o melhor para o seu negócio especificamente.
Principais takeaways
- Melhor opção geral para frotas mistas: Scalefusion — a mais ampla cobertura prática de sistemas operacionais com identidade (OneIdP) e segurança de endpoint (Veltar) integradas, a partir de US$ 2 por dispositivo por mês.
- Por ambiente: Lojas Microsoft → Intune · Citrix/espaço de trabalho virtual → Citrix · Regulamentado ou isolado da internet → BlackBerry · Segurança + insights de IA → IBM MaaS360 · Automação em escala orientada por IA → Ivanti · Nuvem ou local com baixo custo inicial → ManageEngine · Liderado por RMM/operações de TI → NinjaOne ou SuperOps.
- Os preços variam bastante. — aproximadamente de US$ 1.32 a US$ 8 por dispositivo ou usuário por mês — e cinco dos dez valores são apenas para fins de comparação, então compare com base na sua quantidade real de dispositivos.
- A flexibilidade de implantação varia: A maioria é exclusivamente em nuvem; ManageEngine (nuvem/local), BlackBerry (incluindo isolamento de rede) e Scalefusion (nuvem/VPC/local) são as exceções.
- Como escolher: Analise a combinação de sistemas operacionais e modelos de propriedade, a identidade e segurança integradas, o modelo de implantação, a facilidade de uso, as integrações e o custo em grande escala — e então teste os cenários de inscrição mais complexos, não a versão de demonstração.
O que é UEM?
O gerenciamento unificado de endpoints (UEM) é um software que permite que uma organização registre, configure, proteja, monitore e gerencie todos os endpoints — smartphones, tablets, laptops, desktops, dispositivos robustos, quiosques, wearables e IoT — a partir de um console centralizado. Ele integra provisionamento de dispositivos, distribuição de aplicativos, aplicação de políticas, solução de problemas remota, segurança de dados e gerenciamento do ciclo de vida do dispositivo em um único sistema, para que os administradores de TI possam aplicar configurações de segurança, monitorar a integridade dos dispositivos e manter a conformidade em uma frota diversificada a partir de um único painel.
O UEM moderno vai além da configuração e aplicação de patches: ele adiciona controles de identidade e acesso, aplicação do princípio Zero Trust e prevenção contra perda de dados em endpoints — as áreas onde o gerenciamento de endpoints e a segurança agora convergem.
Entendendo a diferença entre gerenciamento unificado de endpoints e software de gerenciamento de endpoints.
Os termos "software de gerenciamento de endpoints" e "gerenciamento unificado de endpoints" são frequentemente usados como sinônimos, mas resolvem problemas em âmbitos diferentes — e essa distinção é importante na hora de escolher uma plataforma.
Software de gerenciamento de endpoints é a categoria mais ampla e antiga: qualquer ferramenta que configure, proteja ou monitore uma classe de endpoints. Na prática, geralmente são soluções pontuais — uma ferramenta de gerenciamento de patches, um console antivírus, um gerenciamento de dispositivos móveis (MDM) O produto é um utilitário de criação de imagens de desktop — cada um gerenciando uma parte específica do ambiente, frequentemente um sistema operacional, a partir de seu próprio painel de controle. Ele cumpre a função para um único tipo de dispositivo, mas a equipe de TI acaba interligando vários consoles (e vários silos de dados).
Gerenciamento unificado de endpoints (UEM) Elimina esses silos. Uma plataforma UEM gerencia e protege qualquer tipo de endpoint — smartphones, tablets, laptops, desktops, dispositivos robustos, quiosques, wearables e IoT — em Windows, macOS, Linux, Android, iOS/iPadOS e ChromeOS a partir de um solteiro Além da configuração básica e da aplicação de patches, o UEM moderno adiciona controles de identidade e acesso, aplicação do princípio Zero Trust, prevenção contra perda de dados em endpoints e automação completa do ciclo de vida do dispositivo.
A maneira mais simples de decidir: se você gerencia um sistema operacional ou uma classe de dispositivos e não espera que isso mude, uma ferramenta de gerenciamento de endpoints específica pode ser suficiente. Se você administra uma frota mista — ou deseja consolidar gerenciamento, identidade e segurança em uma única plataforma e com uma única fatura — o UEM é a categoria certa. A maioria das organizações hoje em dia precisa efetivamente de UEM, mesmo quando inicia a busca procurando por "software de gerenciamento de endpoints".
Como comparamos essas soluções UEM
Cada plataforma abaixo foi avaliada nas quatro dimensões que realmente diferenciam as ferramentas de UEM na prática, e não na quantidade de recursos: Profundidade em sistemas operacionais reais (quão bem ele consegue) o seu variedade de sistemas operacionais, não apenas a quantidade listada), Identidade e segurança integradas (acesso condicional nativo, Zero Trust e DLP de endpoint versus complementos adicionais), carga administrativa diária (o quanto a equipe consegue operar sem ajuda especializada), e preço na sua escala (por dispositivo, por usuário ou por técnico, e o total considerando a quantidade de dispositivos). Os preços e as avaliações foram verificados nas páginas públicas de cada fornecedor e no G2 em outubro de 2026; fornecedores que só fornecem orçamentos estão marcados como "sob consulta".
Principais soluções UEM: comparação
| Solução | Desafios | desenvolvimento | Identidade e segurança integradas | FÁCIL DE USAR | Principais integrações | Preço inicial | classificação G2 |
|---|---|---|---|---|---|---|---|
| Fusão de escamas | Android, Apple (iOS/iPadOS/macOS/tvOS), Windows, Linux, ChromeOS | Nuvem (+ VPC/local) | Sim — OneIdP (Zero Trust) + Veltar (DLP de endpoint) | ★ ★ ★ ★ ★ | Entra ID, Okta, Google, Jira, Check Point MTD | US$ 2/dispositivo/mês | 4.7★ (405) |
| Neurônios Ivanti | Windows, macOS, Linux, iOS, Android, ChromeOS, robusto/IoT | Na nuvem | Identidade sem senha, acesso condicional, Zero Trust (complemento MTD) | ★★★ | Plataforma Ivanti Neurons | A pedido | 4.3 ★ |
| Central de endpoints do ManageEngine | Windows, macOS, Linux, Android, iOS/iPadOS, ChromeOS, tvOS | Nuvem e local | Acesso privado seguro, DLP, gerenciamento de vulnerabilidades, EDR (Zia AI) | ★ ★ ★ ★ | ServiceNow, Jira, Splunk, CrowdStrike | A partir de aproximadamente US$ 1.32 por dispositivo por mês. | 4.5★ (mais de 1,000 avaliações) |
| IBM MaaS360 | iOS/iPadOS, Android, Windows, macOS, ChromeOS | Na nuvem | Defesa contra ameaças móveis + Watson AI, IAM/SSO, Zero Trust | ★★★ | TeamViewer, IBM Security, parceiros MTD | A partir de US$ 1.50 por dispositivo por mês. | 4.2★ (198) |
| Microsoft Intune | Windows, macOS, Linux, iOS/iPadOS, Android, ChromeOS | Na nuvem | Entra SSO + Acesso Condicional, Defender, proteção de aplicativos | ★★★ | Entra ID, Defender, Microsoft 365, ServiceNow | US$ 8/usuário/mês | 4.5★ (258) |
| Omnissa Workspace UM | Windows, macOS, Linux, iOS, Android, ChromeOS, robusto | Na nuvem | Acesso condicional, verificação de postura, VPN por aplicativo, SSO (Omnissa Access) | ★★★ | Omnissa Access/Intelligence, Horizon, ServiceNow | A partir de US$ 1.67 por dispositivo por mês. | 4.0★ (G2) |
| Gerenciamento de endpoints Citrix | Android, iOS/iPadOS, macOS, Windows | Na nuvem | Containerização de aplicativos, acesso condicional, micro-VPN | ★★★ | Citrix Workspace/DaaS, Entra/AD, Apple Business Manager | A pedido | 4.0★ (27) |
| SuperOps | Windows, macOS, Linux (+ MDM para iOS/Android) | Na nuvem | Gerenciamento de patches, suporte remoto, monitoramento de rede, MDM | ★ ★ ★ ★ ★ | Central de atendimento/serviços integrada (tudo em um) | A pedido | 4.5★ (130) |
| BlackBerry UEM | iOS/iPadOS, macOS, Android, Windows | Nuvem, local, híbrido, isolado da internet | Prioridade à segurança: conteinerização, gateway seguro (FIPS/governo) | ★★★ | Entra/AD, cogestão do Intune, BlackBerry Dynamics | A pedido | 3.8★ (376) |
| NinjaOne | Windows, macOS, Linux (+ MDM para iOS/Android) | Nuvem (+ FedRAMP) | Segurança de endpoints, gerenciamento de vulnerabilidades, aplicação automática de patches, acesso remoto seguro | ★ ★ ★ ★ ★ | CrowdStrike, SentinelOne, ServiceNow, Okta, Entra | A pedido | 4.7★ (4,584) |
1. Scalefusion UEM
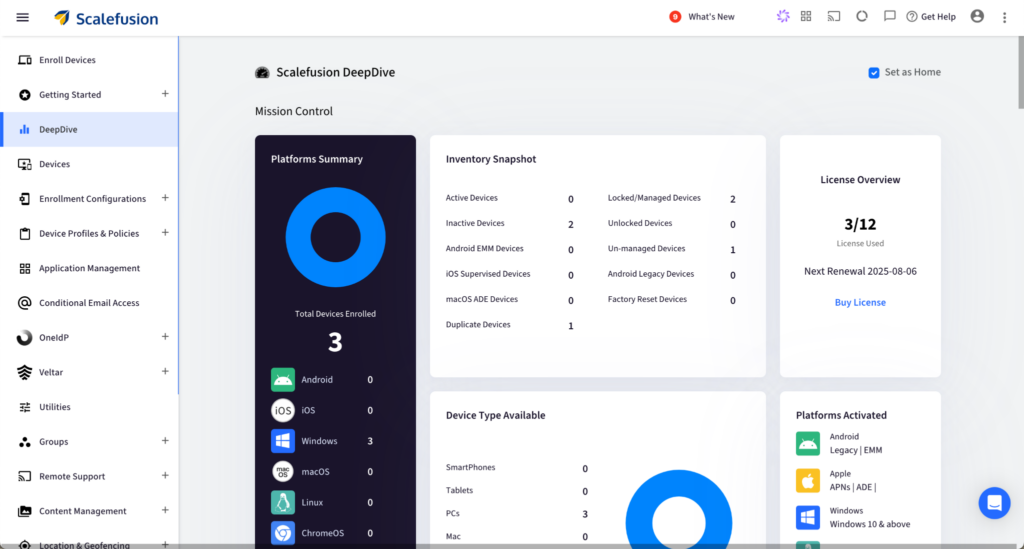
Fusão de escamas É a escolha ideal quando você deseja uma cobertura de plataforma verdadeiramente ampla sem pagar preços corporativos ou se comprometer com o ecossistema de um único fornecedor. Ele gerencia Android, iOS, iPadOS, macOS, tvOS, Windows, Linux e ChromeOS — além de quiosques, dispositivos robustos, PDV e sinalização digital — a partir de um único console, e combina o gerenciamento de dispositivos com sua própria identidade (OneIdP) e segurança de endpoint (Veltar) produtos, portanto, o acesso condicional, o Acesso de Confiança Zero e o DLP de endpoint fazem parte da mesma plataforma, em vez de serem adquiridos separadamente.
Características:
- Maior variedade de sistemas operacionais e dispositivos disponíveis no mercado: Gerencia Android, Apple (iOS/iPadOS/macOS/tvOS), Windows, Linux e ChromeOS — além de quiosques e sistemas de segurança robustos — a partir de um único painel de controle.
- Identidade e segurança integradas: SSO, acesso condicional e Acesso de Confiança Zero via OneIdP; DLP de endpoint, gerenciamento de criptografia e limpeza remota via Veltar e UEM principal.
- Suporte remoto rápido: Transmissão e controle remotos, comandos remotos, transferência de arquivos e chamadas VoIP.
- Roteirização assistida por IA: AirThink IA Transforma prompts em linguagem natural em scripts PowerShell, Shell, Bash e Python prontos para implantação (valida a saída antes da implantação).
- Flexibilidade de implantação: nuvem, nuvem privada virtual e infraestrutura local.
Deficiências:
- Curva de aprendizado: A variedade de recursos leva um pouco de tempo para ser aprendida.
- Escopo local: A opção de instalação local destina-se a grandes implementações empresariais, em vez de pequenas.
Preços (a partir de outubro de 2026): da US$ 2/dispositivo/mês (Plano básico, cobrado anualmente), com um período de teste de 14 dias que desbloqueia todos os recursos. (Verificado: scalefusion.com/pricing.) G2: 4.7★ (405).
Ideal para: Atendemos desde pequenas e médias empresas até grandes corporações que utilizam uma frota mista de sistemas operacionais Apple/Android/Windows/Linux/ChromeOS e que desejam gerenciamento, identidade e segurança em um só lugar, a preços acessíveis.
Não é ideal se: Você precisa de uma ferramenta específica para um único sistema operacional e não utilizará os recursos mais abrangentes de UEM, identidade e segurança.

2. Neurônios Ivanti
O Ivanti Neurons é uma plataforma em nuvem construída em torno da automação orientada por IA: ele descobre endpoints em toda a rede, prioriza patches por risco e executa correções automáticas para grandes ambientes heterogêneos. É ideal para empresas que desejam fluxos de trabalho automatizados de detecção e correção integrados ao seu ITSM, em vez de administração manual de dispositivos.
Características:
- Remediação orientada por IA: Detecção e correção de problemas de TI e segurança em tempo quase real.
- Visibilidade aprimorada: Descoberta e monitoramento automáticos de todos os dispositivos, incluindo dispositivos IoT e endpoints não gerenciados.
- Inteligência de Patch: priorização baseada em risco do vulnerabilidades que mais importam.
- Identidade e acesso: Identidade sem senha e acesso condicional; Zero Trust por meio de um complemento de defesa contra ameaças móveis.
Deficiências:
- Configuração envolvida: Você investe tempo de configuração antes que a automação dê resultados.
- ITSM mais leve: Algumas funcionalidades adicionais (como painéis personalizáveis) são mais leves do que as de suítes ITSM dedicadas.
Preços (a partir de outubro de 2026): Sob consulta (somente orçamento). G2: 4.3★.
Ideal para: Empresas de médio a grande porte que padronizam a automação orientada por IA em um ambiente complexo com múltiplos fornecedores.
Não é ideal se: Você quer um console leve e de rápida implantação para uma frota predominantemente simples.
3. Central de endpoint do ManageEngine
O ManageEngine Endpoint Central gerencia, protege e automatiza endpoints em Windows, macOS, Linux, Android, iOS/iPadOS, ChromeOS e tvOS a partir de um único console, com ferramentas robustas de aplicação de patches, implantação de software e criação de imagens de sistema operacional. Seu diferencial é a escolha de implantação — funciona tanto na nuvem quanto localmente — com um dos preços de entrada mais baixos do mercado.
Características:
- Aplicação automática de patches: Implantação de patches em vários sistemas operacionais e aplicativos de terceiros.
- Imagem do SO: Cria imagens e implementa sistemas operacionais com os drivers e aplicativos necessários.
- Ferramentas de segurança: Acesso privado seguro, DLP de endpoint, gerenciamento de vulnerabilidades e complementos EDR; análise de IA da Zia.
- Implantação e integrações: Disponível em nuvem e em infraestrutura local; conecta-se ao ServiceNow, Jira, Splunk e CrowdStrike.
Deficiências:
- Curva de aprendizado: O console oferece uma grande área de superfície para aprendizado.
- Tempo de preparação: A configuração inicial pode ser demorada.
Preços (a partir de outubro de 2026): da Aproximadamente US$ 1.32 por dispositivo por mês. (Profissional, em nuvem, cobrado anualmente; gratuito para até 25 dispositivos) — entre os mais baratos aqui; versão local também disponível. G2: 4.5★ (mais de 1,000 avaliações).
Ideal para: Equipes que precisam de uma solução local ou do menor preço de entrada sem abrir mão da abrangência de recursos.
Não é ideal se: Você quer um console com muitos guias e configuração mínima.
4. IBM MaaS360
O IBM MaaS360 prioriza a segurança e a análise, combinando o gerenciamento de endpoints com a IA Watson para detecção de riscos e insights contextuais em iOS/iPadOS, Android, Windows, macOS e ChromeOS. Identidade nativa, defesa contra ameaças móveis e suporte a Zero Trust o tornam ideal para empresas focadas em segurança.
Características:
- Análise de IA: A IA Watson identifica comportamentos anômalos em dispositivos e recomenda ações.
- Defesa contra ameaças: Proteção automatizada contra malware e phishing em usuários, dispositivos, aplicativos e dados.
- Conteinerização: Separa dados corporativos e pessoais em dispositivos BYOD.
- Identidade: Inscrição simplificada e IAM/SSO com suporte a Zero Trust.
Deficiências:
- Custo escalonado: Diversas funcionalidades avançadas estão disponíveis apenas em versões mais caras.
- Configuração rígida: Personalizar as configurações pode ser demorado.
Preços (a partir de outubro de 2026): da US$ 1.50/dispositivo/mês (Nível básico; edições superiores estão disponíveis). G2: 4.2★ (198).
Ideal para: Empresas que desejam segurança e insights orientados por IA como elementos centrais.
Não é ideal se: Seu orçamento é limitado — os recursos que você deseja podem estar em planos superiores.
5.Microsoft Intune
O Microsoft Intune é uma solução UEM nativa da nuvem cuja vantagem reside no ecossistema: a integração nativa com o Entra ID, o Microsoft 365 e o Defender faz com que o acesso condicional baseado em identidade e a Confiança Zero funcionem como um único sistema. Ele abrange Windows, Apple, Android, Linux e ChromeOS, com políticas de MDM e proteção de aplicativos para dispositivos corporativos e BYOD.
Características:
- Integração com a Microsoft: Integrações nativas com Entra ID, Defender, Microsoft 365 e Configuration Manager.
- Acesso condicional: Combina o estado do dispositivo com sinais do usuário, do aplicativo e do Defender.
- Integração sem intervenção humana: Windows Autopilot e Apple ADE; aplicação de patches via AutoPatch.
- Proteção de aplicativos: Políticas que protegem os dados do aplicativo sem o registro completo do dispositivo.
Deficiências:
- Profundidade multiplataforma: O gerenciamento avançado para macOS, Linux, iOS e Android pode depender de ferramentas adicionais.
- Complexidade e custo: Funcionalidades avançadas exigem planos de nível superior, e o acesso condicional torna-se complexo rapidamente.
Preços (a partir de outubro de 2026): US $ 8 / usuário / mês Para o Plano 1 do Intune (autônomo); também incluído no Microsoft 365 E3/E5. G2: 4.5★ (258).
Ideal para: Organizações que já investiram na plataforma Microsoft.
Não é ideal se: Você está fora do ecossistema da Microsoft ou deseja uma configuração inicial mais suave.
6. Omnissa Workspace ONE UEM
O Omnissa Workspace ONE UEM (anteriormente da VMware) gerencia dispositivos Windows, macOS, Linux, iOS, Android, ChromeOS e dispositivos robustos, combinando o gerenciamento de dispositivos com análises de experiência (Intelligence) e desktops virtuais (Horizon). É ideal para grandes empresas que desejam automação orientada por dados em gerenciamento, segurança e experiência do usuário final.
Características:
- Gestão da experiência: Monitoramento e otimização da experiência do usuário final orientados por IA.
- Automação: Automação do fluxo de trabalho para provisionamento de dispositivos e distribuição de aplicativos.
- Segurança e identidade: Acesso condicional, verificações de postura, VPN por aplicativo e SSO via Omnissa Access.
- Controle granular: Permissões baseadas em funções, com integração a desktops virtuais para trabalho remoto.
Deficiências:
- Complexidade: O conjunto abrangente de funcionalidades pode sobrecarregar os novos administradores.
- Produtos adicionais: Diversas funcionalidades estão disponíveis em produtos Omnissa separados, adquiridos a um custo adicional.
Preços (a partir de outubro de 2026): da US$ 1.67/dispositivo/mês (entrada; produtos complementares ampliam as funcionalidades). G2: 4.0★; Gartner Peer Insights: 4.4★ (688).
Ideal para: Grandes empresas que desejam gerenciamento de dispositivos, além de análises de experiência e desktops virtuais.
Não é ideal se: Você quer um preço único que inclua tudo e um console sem produtos adicionais.
7. Gerenciamento de endpoints Citrix
O Citrix Endpoint Management é a escolha natural quando os aplicativos e desktops virtuais Citrix já são a base do ambiente. Ele combina MDM e MAM com conteinerização de aplicativos e tunelamento micro-VPN por aplicativo para proteger o trabalho híbrido em Android, iOS/iPadOS, macOS e Windows sem a necessidade de VPNs completas para cada dispositivo.
Características:
- Containerização de aplicativos: Containerização MDX e tunelamento micro-VPN por aplicativo.
- Acesso com reconhecimento de identidade: Acesso condicional com SSO em Citrix Workspace, Entra/AD e Apple Business Manager.
- Visibilidade: Alertas para dispositivos não gerenciados e relatórios abrangentes.
- Ajuste do ecossistema: Integração estreita com o ecossistema mais amplo de aplicativos virtuais e DaaS da Citrix.
Deficiências:
- Experiência no console: pode parecer menos intuitivo, o que pode atrasar a implementação de políticas.
- Configuração externa: Algumas funcionalidades dependem de configurações externas ao produto principal.
Preços (a partir de outubro de 2026): Sob consulta (para empresas, apenas para orçamento). G2: 4.0★ (27).
Ideal para: Empresas investiram em ambientes virtuais Citrix.
Não é ideal se: Você está fora do ecossistema Citrix.
8. SuperOps
SuperOps é uma plataforma RMM e PSA com gerenciamento de dispositivos integrado, voltada para MSPs e equipes de TI enxutas que desejam monitoramento, central de serviços e gerenciamento de endpoints em uma única ferramenta. Ela registra e protege endpoints Windows, macOS e Linux (além de iOS/Android via MDM) e adiciona IA ativa para automatizar tarefas rotineiras de TI.
Características:
- Console multifuncional: Gerenciamento unificado de RMM, PSA e dispositivos em uma única interface moderna.
- IA agente: Automatiza tarefas comuns de TI e suporte.
- Operações: Gerenciamento de patches, suporte remoto e monitoramento de rede em diversos dispositivos.
- Aplicação da segurança: Criptografia, senhas e apagamento/bloqueio remoto.
Deficiências:
- Integrações mais leves: As opções de integração e personalização podem complicar ambientes complexos.
- Profundidade RMM-primeiro: A profundidade dedicada do UEM é menor do que a das plataformas especializadas.
Preços (a partir de outubro de 2026): Sob consulta (normalmente por técnico). G2: 4.5★ (130).
Ideal para: MSPs e equipes de TI consolidando RMM, PSA e gerenciamento de dispositivos.
Não é ideal se: Você precisa de controles UEM profundos e específicos para dispositivos móveis para uma frota grande e diversificada de dispositivos.
9. BlackBerry UEM
O BlackBerry UEM foi desenvolvido para organizações onde segurança e conformidade são prioridade. Ele protege endpoints iOS/iPadOS, macOS, Android e Windows com conteinerização robusta, reforço de segurança de dispositivos, um gateway seguro e detecção de ameaças móveis — e é uma das poucas plataformas aqui que suporta implantação isolada da internet (air-gapped).
Características:
- Conformidade do dispositivo: Garante a conformidade com o bloqueio automático de acesso quando as verificações falham.
- Segmentação de dados: Containeriza dados para manter aplicativos e conteúdo isolados.
- Detecção de ameaças: Detecção em tempo real de malware, phishing e redes inseguras.
- Implementação flexível: Nuvem, infraestrutura local, híbrida e isolada da internet; conformidade com os padrões FIPS/governamentais.
Deficiências:
- Configuração complexa: A configuração avançada de segurança dificulta a integração de novos administradores.
- Custo: Os preços podem ser mais altos do que os de alternativas mais leves.
Preços (a partir de outubro de 2026): Sob consulta (somente orçamento). G2: 3.8★ (376).
Ideal para: Governo, defesa e empresas regulamentadas com requisitos rigorosos de segurança ou de isolamento físico.
Não é ideal se: Você deseja um console simples e de rápida implementação para uma frota de uso geral.
10. NinjaUm
O NinjaOne trata o gerenciamento de dispositivos como parte de uma plataforma mais ampla de RMM/operações de TI — monitoramento, automação, aplicação de patches e suporte remoto em um único painel para Windows, macOS e Linux (além de iOS/Android via MDM). É ideal para equipes de TI que desejam integrar o gerenciamento de dispositivos às operações diárias, em vez de uma solução UEM independente.
Características:
- Correção autônoma: Assistido por IA gerenciamento de patches em Windows, macOS, Linux e aplicativos de terceiros.
- Correção automatizada: Monitoramento em tempo real e correções automatizadas por meio de agentes leves.
- Scripting baseado em formulários: Implante scripts sem conhecimento profundo de programação.
- Integrações: CrowdStrike, SentinelOne, ServiceNow, Okta e Entra; disponibilidade do FedRAMP.
Deficiências:
- Polimento de lançamento antecipado: Algumas funcionalidades novas podem apresentar problemas no lançamento.
- Profundidade RMM-primeiro: A personalização e a geração de relatórios são mais simples em alguns aspectos, e as ferramentas UEM dedicadas oferecem trilhas detalhadas específicas para dispositivos móveis.
Preços (a partir de outubro de 2026): Sob consulta (somente orçamento). G2: 4.7★ (4,584).
Ideal para: Equipes de TI unificando as operações de RMM e endpoints em desktops e servidores.
Não é ideal se: Você precisa de recursos UEM (Unified Encryption Management) avançados e específicos para dispositivos móveis para uma grande frota de equipamentos móveis ou robustos.
Principais características a serem consideradas em soluções UEM: personalização, facilidade de uso e integração.
As listas de funcionalidades se confundem entre os fornecedores. Três dimensões consistentemente diferenciam uma plataforma UEM com a qual você ainda estará satisfeito daqui a dois anos de uma com a qual você terá problemas: personalização, facilidade de uso e integração, além dos fundamentos de cobertura de sistemas operacionais, segurança integrada e preços transparentes.
Fácil de usar. O console é onde sua equipe trabalha diariamente. Busque um painel intuitivo, inscrição sem intervenção (Apple Business Manager, Android Zero-Touch, Windows Autopilot), criação guiada de políticas e uma curva de aprendizado suave para que novos administradores se tornem produtivos em dias, não em meses. A facilidade de uso é o fator mais importante para o sucesso de uma implementação.
Costumização. Não existem duas frotas idênticas, portanto, a plataforma deve se adaptar às suas políticas, e não o contrário: controle de acesso granular baseado em funções; perfis de dispositivos e políticas de configuração personalizados por sistema operacional e por grupo; propriedades e scripts personalizados (PowerShell, Bash, Python) para casos extremos; e fluxos de inscrição de autoatendimento com a marca da empresa.
Integração. Uma plataforma UEM só é útil se estiver integrada a um conjunto de ferramentas adequado. Priorize conexões nativas com seu provedor de identidade (Microsoft Entra ID, Okta, Google Workspace), ferramentas ITSM (ServiceNow, Jira) e sistemas de segurança (SIEM, defesa contra ameaças, acesso condicional) — além de APIs abertas e webhooks para automatizar fluxos de trabalho que abrangem diversas ferramentas.
Compare esses itens com os que são indispensáveis para você — profundidade em o seu Sistemas operacionais, identidade e segurança integradas versus complementos adicionais, flexibilidade de implantação e preços previsíveis em grande escala — e a lista de opções se reduz rapidamente.
Qual plataforma se adequa melhor à sua combinação de sistemas operacionais?
A maneira mais rápida de fazer uma lista restrita é começar pelos sistemas operacionais que você realmente usa e, em seguida, verificar como profundo Cada ferramenta é testada neles — não apenas se elas constam em uma ficha técnica.
Windows + macOS (frota mista de desktops). Se sua infraestrutura for composta principalmente por laptops e desktops, priorize a aplicação de patches nativos e políticas abrangentes em ambos os sistemas operacionais. O Microsoft Intune é a solução ideal para ambientes focados em produtos Microsoft; o ManageEngine Endpoint Central adiciona ferramentas robustas de aplicação de patches e criação de imagens de sistemas operacionais, além de uma opção on-premise; o Scalefusion abrange ambos, incluindo dispositivos móveis, com identidade e segurança integradas.
Linux + dispositivos móveis. O suporte para Linux é um ponto fraco de muitas soluções UEM. Tanto o Scalefusion quanto o ManageEngine gerenciam endpoints Linux juntamente com Android e iOS a partir do mesmo console, o que mantém um ambiente misto de servidores, desktops e dispositivos móveis em uma única plataforma, em vez de duas.
Combinação de Apple e Android (além de modelos robustos e para quiosque). Para frotas de linha de frente, varejo ou campo que combinam dispositivos Apple, Android e dedicados, procure métodos de registro abrangentes e bloqueio de quiosques/dispositivos robustos. O Scalefusion gerencia Apple, Android, Windows, Linux e ChromeOS, além de quiosques, dispositivos robustos, PDV e sinalização, a partir de um único painel; o IBM MaaS360 é uma opção com foco em segurança para os principais sistemas operacionais móveis e de desktop.
Como implementar o UEM em vários sistemas operacionais
A implementação do UEM em uma frota mista de Windows/macOS/Linux/dispositivos móveis depende menos da ferramenta em si e mais da sequência de implementação. Uma abordagem repetível mantém o projeto previsível.
- Primeiramente, faça um levantamento da combinação de sistemas operacionais e dos modelos de propriedade. Saiba quantos dispositivos Windows, macOS, Linux, Android, iOS e ChromeOS você possui e quais são corporativos, BYOD (Traga Seu Próprio Dispositivo), quiosques ou dispositivos robustos — isso determina os métodos de inscrição e o design das políticas.
- Utilize o processo de inscrição nativo sem intervenção manual em cada plataforma. Apple Business Manager / Registro automatizado de dispositivos para Apple, Android Zero-Touch e Android Enterprise para Android, Windows Autopilot para Windows e registro automatizado para ChromeOS. Isso elimina a configuração manual e permite escalabilidade perfeita.
- Crie políticas por sistema operacional e, em seguida, agrupe por função. Cada sistema operacional expõe controles diferentes; defina uma linha de base para cada sistema operacional e, em seguida, adicione perfis específicos de grupo ou função (linha de frente, trabalhador do conhecimento, quiosque) por cima.
- Faça um teste piloto antes de expandir. Comece com uma pequena amostra representativa de dispositivos e usuários, valide o cadastro, as políticas, a distribuição do aplicativo e o suporte remoto e, em seguida, avance em etapas.
- Prepare-se para os casos mais difíceis. Separação de privacidade em sistemas BYOD, dispositivos offline ou robustos, requisitos de VPN e rede, e comunicação clara com o usuário são os pontos em que as implementações de múltiplos sistemas operacionais geralmente travam — teste esses aspectos primeiro, não por último.
Uma plataforma com suporte nativo e profundo para cada sistema operacional — em vez de um sistema operacional robusto com os demais adicionados posteriormente — simplifica cada etapa subsequente, e é por isso que a compatibilidade com múltiplos sistemas operacionais deve estar no topo da sua avaliação.
Compare o custo total de acordo com o tamanho da sua frota.
O preço por dispositivo indica muito pouco até que você o multiplique pela quantidade real de dispositivos e leve em consideração a forma de cobrança do fornecedor. Três modelos de precificação predominam nesta lista, e sua escalabilidade varia bastante:
- Por dispositivo (Ex.: Scalefusion a partir de US$ 2/dispositivo/mês, ManageEngine a partir de aproximadamente US$ 1.32, IBM MaaS360 a partir de US$ 1.50): o custo acompanha o número de endpoints, o que é previsível para frotas compartilhadas, de quiosques ou de usuário único.
- Por usuário (Ex.: Microsoft Intune a US$ 8/usuário/mês): o custo acompanha as pessoas, não os dispositivos — mais barato quando cada pessoa carrega vários dispositivos, mais caro quando o número de dispositivos supera o de usuários (quiosques, dispositivos compartilhados, robustos).
- Somente por técnico ou orçamento. (Vários itens aqui estão disponíveis "sob consulta"): Ferramentas do tipo RMM geralmente têm preço por licença de administrador, enquanto os pacotes corporativos negociam com base no volume de vendas — portanto, não é possível compará-los sem um orçamento para a sua escala.
Para ilustrar, uma frota de 500 dispositivos em um plano de US$ 2 por dispositivo por mês custa aproximadamente US$ 1,000 por mês, ou cerca de US$ 12,000 por ano, antes de quaisquer complementos de identidade ou segurança — e quando esses recursos são integrados em vez de adquiridos separadamente, esse valor representa o custo total. Faça os mesmos cálculos com base na sua quantidade de dispositivos para cada modelo e solicite orçamentos a todos os fornecedores que trabalham exclusivamente com esse tipo de serviço, considerando o seu volume exato, antes de selecionar as opções mais adequadas.
Escolha a melhor solução UEM para uma gestão eficiente.
Embora comparar as principais plataformas seja crucial, é igualmente importante saber Como escolher a solução UEM certa Para sua organização. Avalie cada candidato de acordo com os critérios que realmente fazem a diferença, ponderando-os de acordo com a sua situação:
- Tamanho e escala da empresa: As PMEs precisam de configuração rápida e preços previsíveis; as grandes empresas precisam de RBAC granular, multilocação e escalabilidade comprovada para dezenas de milhares de dispositivos.
- Combinação de dispositivos e sistemas operacionais (e propriedade): Mapeie sua frota real — corporativa, BYOD, quiosques, veículos robustos — e verifique como profundo cada ferramenta continua o seu sistemas operacionais, não apenas quantos ele lista.
- Modelo de implantação: Nuvem, infraestrutura local ou híbrida. Ambientes regulamentados ou isolados da internet reduzem rapidamente as opções, portanto, confirme isso o quanto antes.
- Identidade e segurança integradas versus soluções adicionais: Acesso condicional, Zero Trust, DLP de endpoint e gerenciamento de criptografia são muito mais baratos e simples quando integrados à plataforma do que quando adquiridos como um conjunto de soluções separadas.
- Modelo de precificação na sua escala: A precificação por dispositivo, por usuário ou por técnico, a segmentação por níveis e os valores mínimos alteram o número real — compare com a quantidade real de dispositivos que você possui.
- Facilidade de uso e capacidade administrativa: A plataforma mais poderosa não é a ideal se sua equipe não conseguir operá-la no dia a dia.
Comparar as necessidades e o orçamento da sua organização com as capacidades de cada solução elimina o ruído e revela a opção verdadeiramente mais adequada.
Para uma frota verdadeiramente diversificada que busca ampla gestão, identidade e segurança integradas, além de valor em um único console, O Scalefusion é a solução UEM mais completa e robusta. — a mais ampla cobertura prática de sistemas operacionais, com segurança de identidade e endpoints integrada, desde pequenas e médias empresas até grandes corporações. Suas capacidades abrangem OneIdP para acesso Zero Trust e Veltar Para segurança e conformidade de endpoints, sem a necessidade de adquirir uma identidade ou segurança separada.
Veja como a Scalefusion gerencia Android, Apple, Windows, Linux e ChromeOS — com identidade e segurança integradas — a partir de um único console. Comece um teste gratuito de 14 dias (todos os recursos desbloqueados).

Perguntas frequentes
Qual a diferença entre UEM e gerenciamento de endpoints tradicional?
O gerenciamento tradicional de endpoints normalmente lida com uma classe de dispositivo ou sistema operacional — por exemplo, um MDM para telefones ou uma ferramenta de aplicação de patches para Windows — a partir de seu próprio console. O gerenciamento unificado de endpoints (UEM) gerencia todos os tipos de endpoints em todos os principais sistemas operacionais a partir de um único console e adiciona controles de identidade, Zero Trust e segurança. Em resumo, o UEM é a evolução consolidada e multi-SO do gerenciamento de endpoints.
Quais soluções UEM oferecem as melhores opções de personalização?
A personalização mais profunda geralmente vem do ManageEngine Endpoint Central (políticas abrangentes, scripts e relatórios), Scalefusion (perfis granulares por sistema operacional, bloqueio de quiosques, API REST e webhooks, e fluxos de trabalho de aprovação Maker-Checker) e Microsoft Intune (provedores de serviços de configuração e a API do Graph). Adeque o nível de personalização à capacidade da sua equipe — mais personalização geralmente significa uma curva de aprendizado mais acentuada.
Como a facilidade de uso varia entre as plataformas UEM mais populares?
A facilidade de uso varia bastante. Scalefusion, NinjaOne e SuperOps são consistentemente classificados como os mais fáceis — configuração em um único console, inscrição sem intervenção manual e uma curva de aprendizado curta. Suítes corporativas como Microsoft Intune, Omnissa Workspace ONE, Ivanti Neurons e BlackBerry UEM são mais poderosas, mas priorizam a complexidade em detrimento da simplicidade e levam mais tempo para serem configuradas.
Posso implantar o software UEM em vários sistemas operacionais de dispositivos com facilidade?
Sim. As principais plataformas UEM oferecem suporte ao cadastro automático para Windows (Autopilot), Apple (Apple Business Manager), Android (Zero-Touch e Android Enterprise) e ChromeOS, permitindo a integração de uma frota mista com o mínimo de intervenção manual. A facilidade do processo depende da abrangência do suporte nativo da plataforma para cada sistema operacional, portanto, teste os cenários de cadastro mais complexos durante um projeto piloto.
Que fatores devo considerar ao escolher uma solução UEM adequada ao porte da minha empresa?
Considere a combinação de sistemas operacionais e dispositivos, o modelo de implantação (nuvem, local ou híbrido), a identidade e segurança integradas, o modelo de preços adequado à sua escala, a facilidade de uso e as integrações com suas ferramentas de identidade, ITSM e segurança. As PMEs geralmente priorizam a configuração rápida e preços previsíveis por dispositivo; as grandes empresas priorizam o acesso baseado em funções, a escalabilidade e a segurança nativa.
Como comparamos: cada solução foi avaliada com base na cobertura da plataforma, implantação, identidade e segurança integradas, facilidade de uso, integrações e preços, com base nas páginas oficiais de produtos e preços dos fornecedores e comparadas com avaliações de outros usuários. Insights de pares do Gartner e G2 (classificações e número de avaliações até outubro de 2026). Vários fornecedores só fornecem orçamentos; confirme os preços atuais no site de cada fornecedor antes da compra, pois os preços de SaaS estão sujeitos a alterações.

