

Quando os funcionários acessam vários aplicativos corporativos, gerenciar credenciais e processos de autenticação separados pode se tornar um desafio para as equipes de TI. As organizações precisam de uma maneira de centralizar a autenticação sem exigir que os usuários façam login separadamente em cada aplicativo.
SAML (Security Assertion Markup Language) é um padrão de federação baseado em XML, comumente usado para autenticação única (SSO) em navegadores. Em um login SAML 2.0 típico, um provedor de identidade autentica o usuário e envia ao aplicativo uma resposta SAML contendo uma declaração. O aplicativo verifica a assinatura necessária e outras condições antes de criar sua própria sessão.
Para administradores de TI e de identidade, entender como o SAML funciona os ajuda a determinar quando usá-lo, configurar corretamente as relações de confiança e distinguir falhas de autenticação de problemas de conta ou permissão.
Principais lições
- SAML É um padrão baseado em XML que permite autenticação federada e login único em aplicativos compatíveis.
- SSO SAML Utiliza um provedor de identidade (IdP) para autenticar usuários e um provedor de serviços (SP) para validar declarações.
- O SAML suporta fluxos de login iniciados pelo SP e pelo IdP. Cada uma com diferentes considerações de segurança.
- Implementação segura de SAML Requer validação de declarações, configurações confiáveis e gerenciamento de certificados. O SAML não lida automaticamente com a autorização ou o provisionamento de aplicativos.
O que é SAML?
O SAML permite que duas organizações ou sistemas troquem informações de autenticação sem compartilhar a senha do aplicativo do usuário. Ele estabelece uma relação de confiança entre:
- An provedor de identidade (IdP) que autentica o usuário
- Um provedor de serviços (PS) que opera o aplicativo ao qual o usuário deseja acessar.
O IdP emite um documento XML chamado declaração SAML. A declaração pode identificar o usuário, descrever como ou quando a autenticação ocorreu e conter atributos como endereço de e-mail, departamento ou associação a grupos. O SP confia na declaração somente após verificar se ela veio de um IdP confiável e se é válida para aquela aplicação e tentativa de login.
Essa configuração é uma forma de federação de identidades: o aplicativo delega a autenticação a uma autoridade de identidade externa. Isso permite que os usuários acessem vários aplicativos após o login por meio do IdP, embora cada aplicativo ainda crie e gerencie sua própria sessão.
A versão utilizada é o SAML 2.0. para o navegador SSO fluxos descritos aqui. O SAML pode transmitir identidade e autenticação informação, mas não define um modelo universal de permissões de aplicativos.
Quem e o quê participa de um login SAML?
Usuário, navegador, provedor de identidade e provedor de serviços
Quatro participantes são essenciais para um login SAML em um navegador:
- Usuário: A pessoa que está tentando abrir um aplicativo.
- Navegador: O intermediário que transporta solicitações e respostas SAML entre o IdP e o SP. O navegador geralmente encaminha as mensagens por meio de redirecionamentos e envios de formulários.
- Provedor de identidade: O sistema que autentica o usuário. Ele pode verificar uma senha, certificado, chave de segurança ou outro fator, ou reconhecer uma sessão IdP existente.
- Provedor de serviços: O aplicativo que consome o resultado SAML. Após validá-lo, o provedor de serviços decide se cria uma sessão de aplicativo e a que o usuário poderá acessar.
O IdP normalmente não envia a senha do usuário para o SP. Em vez disso, envia uma declaração assinada que o SP pode verificar de acordo com o relacionamento de confiança predefinido.
Solicitação de autenticação, resposta, declaração e sessão de aplicativo
Diversos artefatos relacionados aparecem durante o processo de login:
- Solicitação de autenticação: Uma mensagem do SP (provedor de serviços) solicitando ao IdP (provedor de identidade) que autentique um usuário. Ela pode incluir a identidade do SP, o local de retorno e o contexto de autenticação solicitado.
- Resposta SAML: A resposta do protocolo do IdP ao SP. Ela reporta sucesso ou falha e, para um login bem-sucedido, normalmente contém uma declaração.
- Declaração SAML: Uma declaração com prazo de validade emitida pelo IdP sobre o usuário. Ela pode conter uma declaração de autenticação, atributos e restrições que definem onde e quando ela pode ser aceita.
- Sessão de inscrição: A sessão de login do próprio SP, geralmente representada por um cookie de aplicativo seguro. Ela é separada da declaração e da sessão do usuário no IdP.
Uma declaração SAML não se destina a servir como uma sessão de aplicação permanente. O SP a valida, a utiliza e, em seguida, aplica seus próprios controles de sessão.
Como funciona o login único SAML?
Como funciona o SSO SAML iniciado pelo SP
No SSO iniciado pelo provedor de serviços, o usuário começa no aplicativo:
- O usuário abre o aplicativo. O SP não encontra nenhuma sessão de aplicativo local válida.
- O SP cria uma solicitação de autenticação (AuthnRequest). Ele redireciona o navegador para o IdP, geralmente usando o binding HTTP-Redirect.
- O IdP autentica o usuário. O IdP pode solicitar credenciais e autenticação multifatorou pode reconhecer uma sessão IdP existente.
- O IdP cria uma resposta SAML. A resposta normalmente contém uma declaração que identifica o usuário e descreve o evento de autenticação.
- O navegador envia a resposta ao SP. Isso geralmente ocorre por meio de um formulário HTML enviado automaticamente para a URL do Serviço de Consumidor de Asserções (ACS) do SP.
- O SP valida a resposta e a declaração. Ele verifica a assinatura necessária, a relação de confiança configurada, o público-alvo e o destino pretendidos, o período de validade e a correlação da solicitação.
- O provedor de serviços (SP) cria uma sessão de aplicativo. O usuário é redirecionado para o recurso solicitado, sujeito às regras de conta e autorização do aplicativo.
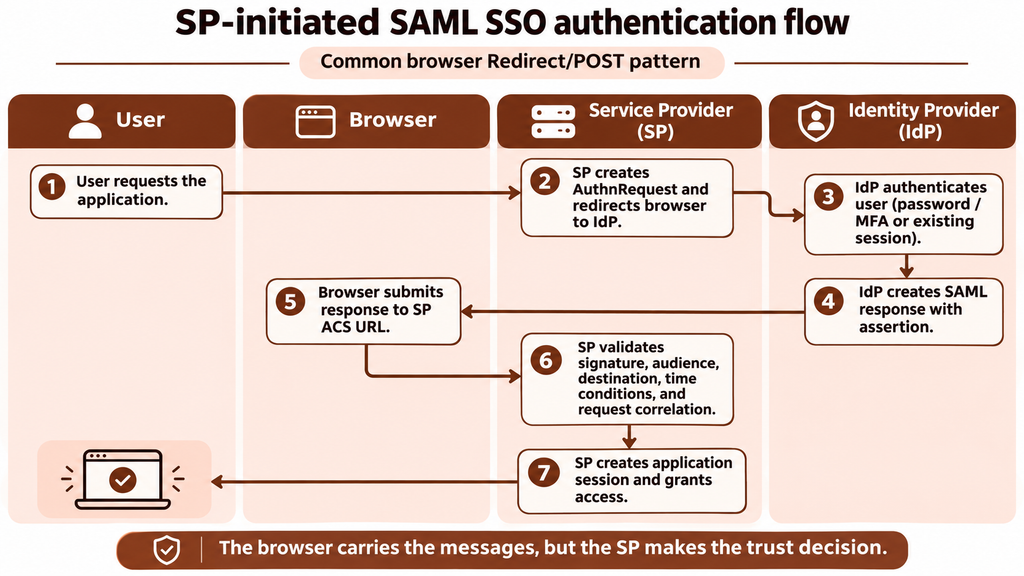
O navegador transporta as mensagens, mas a decisão de confiança pertence ao SP (provedor de serviços). Visão geral técnica do OASIS SAML descreve essa relação entre o IdP que faz a afirmação e o SP que depende dele.
Como funciona o SSO SAML iniciado pelo IdP
Em um fluxo iniciado pelo provedor de identidade (IdP), o usuário parte de um portal ou catálogo de aplicativos do IdP. O IdP envia o navegador ao SP com uma resposta SAML não solicitada; o SP não enviou previamente uma solicitação de autenticação (AuthnRequest).
Como não há uma solicitação original, uma resposta não solicitada geralmente não possui um identificador de solicitação para o SP (provedor de serviços) usar como correspondência por meio do InResponseTo. O SP deve oferecer suporte explícito ao SSO iniciado pelo IdP (provedor de identidade) e ainda validar a assinatura, o emissor, o público-alvo, o destino, o destinatário e as restrições de tempo. Ele não deve interpretar a ausência de correlação de solicitação como permissão para ignorar as verificações restantes.
O login iniciado pelo SP (provedor de serviços) fornece um contexto de solicitação mais robusto e geralmente é mais fácil de correlacionar com o destino pretendido pelo usuário. O login iniciado pelo IdP (provedor de identidade) ainda pode ser útil para portais de aplicativos, mas deve ser habilitado somente quando o SP suportar o padrão de forma segura. A distinção é definida em [referência à documentação/texto ilegível]. Perfil de SSO do navegador web SAML 2.0.
Como é validada uma declaração SAML?
Assinaturas, emissor, público-alvo, destino e condições de tempo.
Receber um XML bem formado não é suficiente. O provedor de serviços (SP) deve comparar a resposta e a declaração com sua confiança pré-configurada e com o contexto do login.
As verificações importantes incluem:
- Assinatura e chave de assinatura: Verifique a assinatura de resposta ou declaração necessária usando o certificado IdP confiável. A implementação também deve se proteger contra ataques de encapsulamento de assinatura XML e ataques de análise sintática relacionados.
- Emitente: Confirme se a declaração identifica a entidade IdP esperada.
- Público: Confirme se a declaração foi emitida para este SP, geralmente comparando o público-alvo com o ID da entidade do SP.
- Destino e destinatário: Confirme se a resposta e a declaração de portadora têm como alvo o endpoint ACS esperado.
- Condições de tempo: Impor restrições como "NotBefore" e "NotOnOrAfter", com apenas uma tolerância controlada para diferenças de relógio.
- Correlação de solicitações: Para login iniciado pelo SP, verifique se InResponseTo corresponde a uma solicitação pendente e rejeite respostas inesperadas ou repetidas.
- Confirmação de status e assunto: Aceitar apenas respostas bem-sucedidas cujo método de confirmação do sujeito e dados atendam às expectativas do paciente.
A confiança é normalmente estabelecida através da troca de metadados SAML ou da configuração de valores equivalentes por meio de um processo administrativo protegido. Os metadados podem comunicar IDs de entidades, endpoints, associações e certificados, mas os administradores ainda precisam de procedimentos para validar alterações e rotacionar certificados.
Os endpoints SAML devem usar TLS, e o SP deve usar uma implementação de XML com revisão de segurança e validação de assinatura. Guia de referência rápida de segurança SAML da OWASP Fornece orientações focadas na implementação dessas verificações.
O que a autenticação SAML não determina sobre as permissões do aplicativo
Uma declaração válida responde a uma pergunta de autenticação: o SP pode confiar na declaração do IdP sobre este usuário? Ela não decide automaticamente o que o usuário pode fazer dentro do aplicativo.
Uma declaração pode conter atributos de grupo, departamento, função ou direito. O SP pode mapear esses valores para funções locais, mas para as suas próprias. autorização A política determina se um valor concede acesso. O mesmo atributo de grupo pode gerar permissões diferentes em aplicativos diferentes.
O estado da conta também importa. Um provedor de serviços (SP) pode rejeitar um usuário autenticado corretamente porque a conta correspondente está desativada, sem licença, ausente ou não atribuída ao aplicativo.
Quando uma organização deve usar SAML?
Vantagens e limitações das aplicações web para a força de trabalho
O SAML é uma excelente opção quando uma organização precisa de autenticação centralizada para aplicações web corporativas que já suportam SAML 2.0. Exemplos comuns incluem consoles de administração de SaaS e aplicações internas baseadas em navegador.
Suas vantagens práticas incluem:
- Os usuários se autenticam por meio do IdP da organização, em vez de manter uma senha separada para cada aplicativo.
- A organização pode aplicar controles de autenticação centralizados, incluindo as políticas de autenticação multifator do IdP.
- Os aplicativos podem receber identificadores de usuário consistentes e atributos aprovados.
- O SAML possui amplo suporte em aplicações web empresariais consolidadas e plataformas de identidade.
O SAML também acarreta custos operacionais. As mensagens XML e o processamento de assinaturas são complexos, as integrações podem ser sensíveis a URLs e identificadores exatos, e a assinatura de certificados requer gerenciamento de ciclo de vida. Seu design orientado a navegadores costuma ser menos natural para login nativo em dispositivos móveis e autorização de API do que protocolos mais recentes baseados em tokens.
A escolha correta ainda depende do que a aplicação suporta. Substituir uma integração SAML estável por outro protocolo apenas por ser mais recente pode oferecer pouca vantagem prática.
SAML vs. OpenID Connect vs. OAuth
SAML, OpenID Connect e OAuth Resolver problemas relacionados, mas diferentes:
| Exigência | Escolha de protocolo comum | O que ele fornece |
|---|---|---|
| SSO (Single Sign-On) de navegador corporativo para um aplicativo SaaS ou web interno existente. | SAML2.0 | Autenticação federada por meio de declarações XML |
| Faça login em aplicativos modernos da web, de página única, nativos ou móveis. | Conexão OpenID (OIDC) | Uma camada de autenticação baseada em OAuth 2.0, incluindo tokens de ID e declarações de identidade. |
| Acesso delegado a uma API ou recurso protegido | OAuth2.0 | Tokens de acesso que representam autorização delegada |
OpenID Connect Padroniza a autenticação com base no OAuth 2.0. O OAuth 2.0 é principalmente uma estrutura de autorização; por si só, não define um resultado de autenticação de usuário padrão equivalente a um token de ID OIDC ou a uma declaração SAML.
Estas são diretrizes arquitetônicas, e não regras absolutas da plataforma. O suporte da aplicação, o tipo de cliente, os requisitos de segurança e a infraestrutura de identidade existente devem orientar a decisão. Para uma comparação mais aprofundada, explore nosso SAML vs. OIDC e SAML x OAuth guia.
O que você deve verificar ao configurar o SSO SAML?
Trocar metadados, IDs de entidade, URL do ACS e certificado de assinatura.
Antes de habilitar o SAML para os usuários, compare cuidadosamente os valores de configuração do IdP e do SP:
- IDs de entidade: Confirme os identificadores exatos tanto do IdP quanto do SP. Um ID de entidade é um identificador, mesmo que se assemelhe a uma URL; não é necessariamente um destino de navegador.
- URL do ACS: Insira o endpoint exato onde o SP aceita respostas SAML. Verifique os requisitos de esquema, nome do host, caminho, porta e barra final.
- URL do SSO: Configure o endpoint do IdP para o qual o SP envia solicitações de autenticação.
- Assinatura do certificado: Instale o certificado de verificação IdP correto no SP e documente como funcionará a rotação de certificados.
- Expectativas de assinatura: Determine se o SP exige que a resposta, a declaração ou ambas sejam assinadas.
- Ligações: Confirme a vinculação esperada para solicitações e respostas, como HTTP-Redirect ou HTTP-POST.
- Meio Ambiente: Mantenha os IDs de entidade de teste e de produção, URLs do ACS e certificados separados.
- Valores de logout: Configure o Single Logout somente se ambos os sistemas suportarem o perfil e o comportamento de sessão desejados.
Não presuma que a importação de metadados elimina a necessidade de revisar esses valores. Os metadados devem vir de uma fonte autenticada e os administradores devem entender como as atualizações e a renovação de certificados são gerenciadas.
Mapeie o identificador e os atributos do usuário e, em seguida, teste o login.
Escolha o identificador que o aplicativo usará para associar a declaração a uma conta. Dependendo do SP (Provedor de Serviços), pode ser um NameID, endereço de e-mail, nome de usuário ou um identificador interno estável. Quando o aplicativo oferece suporte, um identificador estável pode tornar a correspondência de contas mais confiável do que um valor como um endereço de e-mail, que pode mudar. Confirme como o SP lida com alterações de identificador antes da implantação.
Então verifique:
- O formato e o valor do NameID esperados pelo SP
- Nomes de atributos obrigatórios, formatos e capitalização.
- Mapeamentos de grupo para função, caso o aplicativo os suporte.
- Se é necessário que uma conta já exista ou se pode ser criada na hora.
- Se a autenticação multifator do IdP se comporta conforme o esperado.
- O que acontece quando um usuário é desativado ou não é atribuído a nenhum usuário?
Faça testes com um usuário comum antes de implementar o SAML em toda a organização. Mantenha um caminho de administrador de emergência documentado que não dependa da nova integração, caso o aplicativo o suporte. Teste também a renovação de certificados e a recuperação de falhas, em vez de esperar que um certificado de produção expire.
Como solucionar problemas de login SAML com falha?
Antes de solucionar um problema de login SAML com falha, identifique se o problema ocorre durante a autenticação do IdP, a validação da resposta SAML ou o acesso ao aplicativo.
Comece analisando os logs do IdP e do SP. O IdP pode mostrar se a autenticação e a emissão da resposta foram bem-sucedidas; o SP pode mostrar por que rejeitou a resposta ou negou o acesso ao aplicativo.
| Sintoma | Verificações a serem realizadas |
|---|---|
| Assinatura inválida ou certificado não confiável | Confirme se o SP possui o certificado IdP correto, se o elemento de mensagem esperado está assinado e se o certificado não expirou ou foi rotacionado inesperadamente. |
| A validação do público falhou. | Compare o público-alvo da declaração com o ID da entidade SP, incluindo maiúsculas e minúsculas, esquema, caminho e caracteres finais. |
| Destino ou destinatário incompatíveis | Compare o destino da resposta e o destinatário do assunto com o URL exato do ACS que recebeu a mensagem. Verifique se os URLs são de teste e os de produção. |
| Usuário não encontrado | Inspecione o valor e o formato do NameID. Confirme se o aplicativo o associa ao campo de conta local pretendido. |
| Atributo obrigatório ausente | Verifique o mapeamento de atributos do IdP, o nome exato do atributo, o formato do valor e se o usuário de teste possui um valor de origem. |
| A declaração expirou ou ainda não é válida. | Sincronize os relógios do sistema e inspecione os eventos NotBefore e NotOnOrAfter. Evite ocultar desvios temporais significativos permitindo uma janela de distorção de relógio excessiva. |
| Erro de correlação de solicitação ou InResponseTo | Confirme se a resposta corresponde a uma solicitação SP ativa e se proxies, novas tentativas do navegador ou envios duplicados não estão interrompendo o fluxo. |
| O SAML foi bem-sucedido, mas o acesso foi negado. | Verifique o status da conta, a atribuição de aplicativos, o licenciamento e os mapeamentos de funções ou grupos locais. Geralmente, trata-se de um problema de autorização ou de ciclo de vida da conta, e não de uma falha de autenticação. |
| O login retorna repetidamente ao IdP. | Verifique se o SP cria e retém com sucesso seu cookie de sessão, incluindo domínio do cookie, SameSite, secure-transport e restrições do navegador. |
As respostas SAML podem conter dados pessoais e declarações de portador que são sensíveis, embora válidas. Evite colar respostas completas em tickets não seguros, ferramentas de bate-papo ou decodificadores públicos. Se a inspeção da mensagem for necessária, use um processo de diagnóstico aprovado e oculte os valores sensíveis antes de compartilhá-los.
Simplifique a autenticação empresarial com o SSO SAML.
O SAML continua sendo um padrão estabelecido para habilitar o login único (SSO) em aplicativos corporativos. Ao permitir que provedores de identidade confiáveis autentiquem usuários, ele ajuda as organizações a centralizar a autenticação, deixando as decisões de acesso específicas de cada aplicativo para os provedores de serviço individuais. A implementação bem-sucedida depende da configuração correta das relações de confiança, da validação de declarações, do gerenciamento de certificados e do teste dos fluxos de autenticação. Soluções como o Scalefusion OneIdP oferecem suporte ao SSO baseado em SAML para aplicativos compatíveis, ajudando as equipes de TI a colocar esses princípios em prática.
Explorar Scalefusion OneIdP
Perguntas Frequentes
1. O que significa SAML e a versão atual é SAML 2.0?
SAML significa Security Assertion Markup Language (Linguagem de Marcação de Asserção de Segurança). SAML 2.0 é a versão atual da especificação OASIS usada para os fluxos de SSO (Single Sign-On) do navegador discutidos neste artigo, juntamente com suas erratas publicadas.
2. O SSO SAML cria uma conta de usuário em um aplicativo?
Não por si só. O SAML autentica o usuário e pode fornecer atributos de identidade. O aplicativo pode exigir uma conta pré-existente, criar uma por meio de provisionamento just-in-time ou receber contas por meio de um processo de provisionamento separado.
3. A assinatura de uma declaração SAML criptografa seu conteúdo?
Não. Uma assinatura permite que o SP verifique a integridade da declaração e o signatário; ela não oculta o conteúdo. A criptografia é uma proteção separada que deve ser configurada e suportada pelo IdP e pelo SP. O HTTPS/TLS protege o transporte do navegador para o endpoint durante a transmissão; ele não criptografa o conteúdo da declaração depois que este é recebido ou exposto de alguma forma em um endpoint.
4. Sair de um aplicativo SAML significa sair de todos os outros aplicativos?
Não necessariamente. O encerramento da sessão geralmente finaliza apenas a sessão daquele aplicativo. A sessão do IdP e as sessões em outros aplicativos podem permanecer ativas, a menos que o IdP e os SPs participantes suportem e concluam com sucesso o Single Logout (SSO) coordenado pelo SAML.

