

Najlepsze alternatywy dla WSUS pomagają firmom elastyczniej zarządzać aktualizacjami systemu Windows poprzez automatyzację wdrażania poprawek, poprawę widoczności, obsługę urządzeń zdalnych i redukcję ręcznego nakładu pracy wymaganego do zapewnienia bezpieczeństwa punktów końcowych. Rozwiązania te są przydatne dla zespołów IT, które potrzebują scentralizowanego zarządzania poprawkami, aktualizacji aplikacji innych firm, raportowania zgodności, kontroli harmonogramu i lepszego wsparcia dla rozproszonych środowisk Windows, wykraczającego poza to, co oferuje tradycyjny WSUS.
Na wynos
Najlepsze alternatywy dla WSUS pomagają zespołom IT automatyzować wdrażanie poprawek, zarządzać zdalnymi i wieloplatformowymi punktami końcowymi, aktualizować aplikacje innych firm oraz utrzymywać bezpieczeństwo i zgodność z przepisami z poziomu scentralizowanej konsoli.
- Nie ograniczaj się do łatania wyłącznie systemu Windows: Nowoczesne alternatywy powinny obsługiwać systemy Windows, macOS, Linux, serwery i aplikacje innych firm, dzięki czemu będą lepiej dostosowane do dzisiejszych zróżnicowanych środowisk końcowych.
- Priorytetyzacja automatyzacji: Zautomatyzowane wykrywanie poprawek, zatwierdzanie, wdrażanie, planowanie, odraczanie i usuwanie usterek pomagają ograniczyć nakład pracy ręcznej i szybciej likwidować znane luki w zabezpieczeniach.
- Obsługa urządzeń zdalnych i w chmurze: Dzięki zarządzaniu poprawkami w chmurze zespoły IT mogą aktualizować punkty końcowe poza siecią, hybrydowe i zdalne bez konieczności korzystania z sieci korporacyjnych lub łączności VPN.
- Ocena widoczności i zgodności: Status poprawek w czasie rzeczywistym, raporty o błędach, dzienniki audytu, informacje o lukach w zabezpieczeniach i panele zgodności pomagają administratorom identyfikować narażone urządzenia i wykazywać zgodność z polityką.
- Wybierz zgodnie ze swoim modelem IT: Platformy UEM są odpowiednie dla organizacji poszukujących ujednoliconego zarządzania urządzeniami i poprawkami, podczas gdy narzędzia RMM, oparte na lukach w zabezpieczeniach lub lokalne mogą lepiej sprawdzić się u dostawców usług zarządzanych (MSP), zespołów ds. bezpieczeństwa lub środowisk zorientowanych na system Windows.
Od ponad dekady usługi Windows Server Update Services (WSUS) stanowią kluczowy element zarządzania poprawkami w przedsiębiorstwach. Pomagają zespołom IT wewnętrznie dystrybuować aktualizacje systemu Windows, kontrolować zatwierdzenia i utrzymywać zgodność systemów.
We wrześniu 2024 roku Microsoft oficjalnie ogłosił, że WSUS nie będzie już otrzymywać inwestycji w nowe funkcje. Chociaż dostarczanie istniejących aktualizacji systemu Windows dla firm będzie na razie kontynuowane, komunikat jest jasny: WSUS nie będzie już rozwijany.
Jednocześnie środowiska korporacyjne stały się bardziej złożone, niż kiedykolwiek zaprojektowano dla WSUS. Nowoczesne zespoły IT zarządzają pracownikami zdalnymi, obciążeniami w chmurze, mieszanymi systemami operacyjnymi i setkami aplikacji innych firm. Ręczne zatwierdzanie, poprawki tylko dla systemu Windows i ograniczona automatyzacja już nie wystarczają.
Zarządzanie poprawkami nie ogranicza się już tylko do aktualizacji systemu Windows. Chodzi o szybkie likwidowanie luk w zabezpieczeniach, zachowanie zgodności z przepisami i zapewnienie bezpieczeństwa każdego punktu końcowego.
Właśnie dlatego wiele organizacji aktywnie poszukuje obecnie niezawodnych alternatyw dla WSUS.
W tym przewodniku wyjaśnimy, dlaczego firmy odchodzą od WSUS, na co zwrócić uwagę przy wyborze nowoczesnego zamiennika oraz przedstawimy 7 najlepszych alternatyw dla WSUS w 2026 roku.
Dlaczego organizacje odchodzą od WSUS?
WSUS dobrze spełniał swoje zadanie w tradycyjnych, lokalnych środowiskach Windows. Jednak jego ograniczenia stają się coraz trudniejsze do zignorowania. Oto główne powody, dla których organizacje odchodzą od WSUS:
- Brak przyszłego rozwoju: Wraz z zakończeniem przez Microsoft aktywnej innowacji, WSUS nie będzie już obsługiwał nowoczesnych przepływów pracy, środowisk chmurowych ani zaawansowanej automatyzacji. Z czasem będzie to skutkować długiem technicznym i ryzykiem operacyjnym.
- Tylko dla systemu Windows: WSUS łata tylko produkty firmy Microsoft. Nie obsługuje systemów macOS, Linux, urządzeń mobilnych ani większości aplikacji innych firm. W środowiskach mieszanych zmusza to zespoły IT do korzystania z wielu narzędzi.
- Ręczne zatwierdzanie i powolny przepływ pracy: Zatwierdzanie poprawek w WSUS jest często ręczne i czasochłonne. Opóźnienia zwiększają ryzyko wystąpienia znanych luk w zabezpieczeniach i utrudniają dotrzymanie terminów zgodności.
- Ograniczona automatyzacja i raportowanie: WSUS oferuje podstawowe raportowanie i ograniczony wgląd w stan poprawek. Śledzenie spełnienie staje się trudne przesyłanie danych między setkami lub tysiącami punktów końcowych.
- Słabe wsparcie dla urządzeń zdalnych i chmurowych: WSUS najlepiej sprawdza się w sieciach korporacyjnych. Pracownicy zdalni, systemy chmurowe i urządzenia poza siecią są trudne w zarządzaniu.
Na co zwrócić uwagę wybierając alternatywę dla WSUS?
Zastąpienie WSUS nie polega tylko na znalezieniu innego Narzędzie do łatania systemu WindowsNowoczesne rozwiązanie powinno wspierać rzeczywisty sposób działania IT w roku 2026. Oto najważniejsze możliwości, na które należy zwrócić uwagę:
- Automatyczne łatanie systemu operacyjnego i aplikacji firm trzecich: Platforma powinna automatycznie wdrażać aktualizacje systemu operacyjnego i poprawki aplikacji innych firm, bez konieczności ciągłego ręcznego zatwierdzania.
- Wsparcie w chmurze i hybrydowe: Musi równie dobrze radzić sobie z punktami końcowymi lokalnymi, zdalnymi i w chmurze.
- Zasięg międzyplatformowy: W środowiskach mieszanych niezbędne jest wsparcie dla systemów Windows, macOS, Linux, a czasem także urządzeń mobilnych.
- Centralny panel i raportowanie: Zespoły IT potrzebują wglądu w czasie rzeczywistym w status poprawek, awarie i zgodność na wszystkich urządzeniach.
- Elastyczny harmonogram i odroczenia: Okna konserwacyjne, odroczenia aktualizacji i etapowe wdrażanie pomagają zapobiegać zakłóceniom w działalności.
- Widoczność bezpieczeństwa i luk w zabezpieczeniach: Nowoczesne narzędzia powinny łączyć łatanie z zarządzanie podatnością na zagrożenia i pokazują, które systemy są narażone.
- Skalowalność: W miarę rozrastania się floty narzędzie musi obsługiwać tysiące punktów końcowych i nie stawać się trudne w zarządzaniu.
Mając na uwadze te kryteria, przyjrzyjmy się najlepszym alternatywom dla WSUS dostępnym w roku 2026.
Najlepsze alternatywy dla WSUS do zarządzania poprawkami w 2026 r.
1. Scalefusion UEM
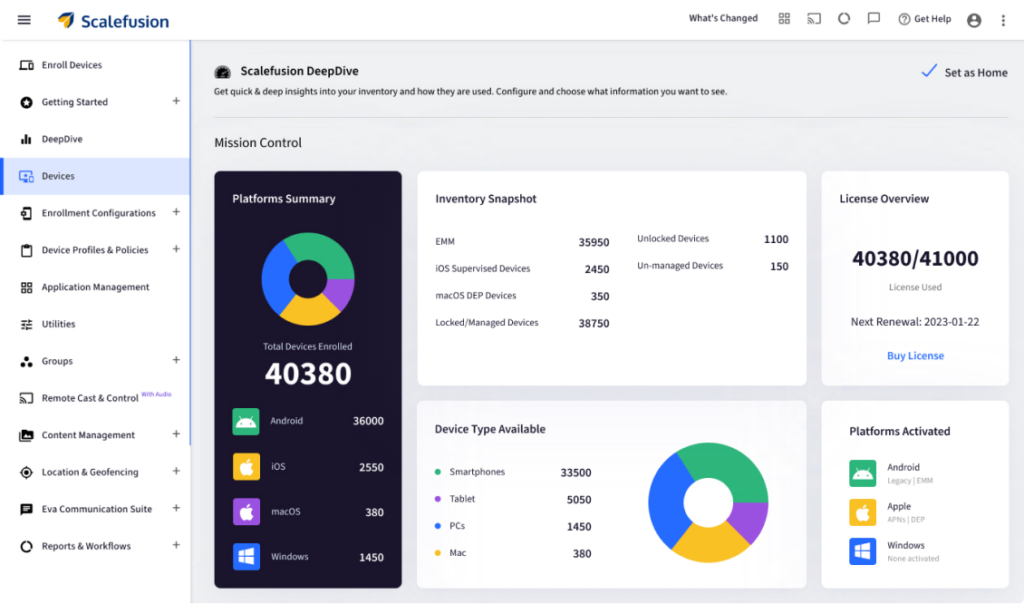
Scalefusion UEM wyróżnia się jako jeden z najbardziej kompletnych zamienników WSUS w nowoczesnych środowiskach IT. Zamiast działać jako samodzielne narzędzie do łatania, Scalefusion łączy funkcje zarządzania poprawkami z pełnym ujednolicone zarządzanie punktami końcowymi na jednej platformie. To podejście ma znaczenie, ponieważ poprawki nie są wdrażane w izolacji. Urządzenia wymagają rejestracji, monitorowania, śledzenia zgodności i zdalnego wsparcia, a także aktualizacji. Scalefusion obsługuje to wszystko z jednej scentralizowanej konsoli. Scalefusion obsługuje systemy Windows 11, Windows 10, starsze wersje systemu Windows oraz serwery Windows. Działa również poza systemem Windows, obejmując systemy macOS, Linux, Android, iOS i ChromeOS, czego WSUS nigdy nie był w stanie zrobić.
Kluczowe możliwości obejmują:
- Centralne zarządzanie poprawkami dla stacji roboczych i serwerów Windows
- Automatyczne aktualizacje systemu operacyjnego i aplikacji innych firm
- Planowanie, odraczanie i okna konserwacyjne zapobiegające przestojom
- Monitorowanie stanu poprawek w czasie rzeczywistym i panele zgodności
- Szczegółowe dzienniki audytu i raporty dotyczące poprawek w celu spełnienia wymogów regulacyjnych
- Łatanie zabezpieczeń zmapowane na luki w zabezpieczeniach
- Masowe wdrażanie poprawek w dużych flotach urządzeń
- Zarządzanie poprawkami serwera obok punktów końcowych
To, co czyni Scalefusion szczególnie atrakcyjnym zamiennikiem WSUS, to fakt, że wdrażanie poprawek staje się częścią szerszej strategii zarządzania punktami końcowymi. Zespoły IT zarządzają aktualizacjami, zasadami dotyczącymi urządzeń, zdalnym rozwiązywaniem problemów i zgodnością z przepisami z poziomu tego samego interfejsu.
Dlaczego warto wybrać Scalefusion zamiast WSUS:
- Prosty panel sterowania z łatwą nauką obsługi
- Jedna platforma do łatania, zarządzanie urządzeniamii monitorowanie
- Prawdziwe wsparcie wielu systemów operacyjnych poza systemem Windows
- Wsparcie klasy korporacyjnej z dostępnością 24/6
- Przystępne ceny, które dostosowują się do Twojego środowiska
Dla organizacji, które odchodzą od WSUS i szukają rozwiązania odpornego na przyszłość, Scalefusion oferuje jedno z najpłynniejszych przejść.
Przejście z WSUS na inteligentniejsze zarządzanie poprawkami
Zarządzaj poprawkami, zabezpieczaj urządzenia i usprawniaj operacje IT.
2. ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus to znana platforma do zarządzania poprawkami, przeznaczona dla przedsiębiorstw zarządzających punktami końcowymi Windows, macOS i Linux. Obsługuje ponad 900 aplikacji innych firm i oferuje modele wdrażania zarówno w chmurze, jak i lokalnie. Dzięki temu jest to elastyczne rozwiązanie dla organizacji, które nie są jeszcze w pełni zorientowane na chmurę. Platforma kładzie duży nacisk na automatyzację. Potrafi wykrywać brakujące poprawki, testować je, wdrażać aktualizacje i generować raporty zgodności przy minimalnym nakładzie pracy ręcznej.
Kluczowe możliwości obejmują:
- Automatyczne wykrywanie i wdrażanie poprawek systemu operacyjnego i innych firm
- Międzyplatformowe łatanie systemów Windows, macOS i Linux
- Monitorowanie zgodności i panele podatności
- Opcje zarówno w chmurze, jak i lokalnie
Patch Manager Plus to doskonały wybór dla organizacji, które chcą mieć dedykowane oprogramowanie Zarządzanie poprawkami narzędzie z szerokim wsparciem zastosowań i dojrzałymi przepływami pracy.
3. Wyjmij to
Atera jest najbardziej znana jako oparta na chmurze Platforma zdalnego monitorowania i zarządzania (RMM) Stworzony dla dostawców usług zarządzanych, z zarządzaniem poprawkami w ramach szerszego pakietu IT Operations. Zapewnia zespołom IT scentralizowaną widoczność stacji roboczych i serwerów Windows oraz automatyzuje wdrażanie poprawek systemów operacyjnych i aplikacji w zarządzanych środowiskach. Ponieważ działa w całości w chmurze, Atera jest szczególnie przydatna dla rozproszonych i zdalnych zespołów, umożliwiając administratorom zarządzanie aktualizacjami z dowolnego miejsca, bez konieczności korzystania z infrastruktury lokalnej.
Kluczowe możliwości obejmują:
- Automatyczne łatanie systemu operacyjnego Windows i aplikacji
- Centralne raportowanie i podsumowania poprawek
- Wbudowany zdalny monitoring i diagnostyka
- Idealne dla MSP zarządzających wieloma środowiskami klienckimi
Rozwiązanie Atera jest najlepszym rozwiązaniem dla dostawców usług i zespołów IT, które chcą łączyć łatanie z zdalnym wsparciem i monitorowaniem.
4. Automox
Automox to chmurowa platforma do zarządzania poprawkami i konfiguracji, stworzona z myślą o nowoczesnych, rozproszonych środowiskach. W przeciwieństwie do WSUS, Automox został od początku zaprojektowany z myślą o pracy wieloplatformowej i zdalnej. Obsługuje systemy Windows, macOS i Linux, a także… łatanie oprogramowania innych firmAutomox wykorzystuje polityki automatyzacji i przepływy pracy do egzekwowania zgodności poprawek bez ręcznej interwencji. Integruje również dane o podatnościach z decyzjami dotyczącymi poprawek.
Kluczowe możliwości obejmują:
- Wieloplatformowe łatanie systemu operacyjnego z konsoli w chmurze
- Automatyczne aktualizacje aplikacji innych firm
- Wdrażanie i egzekwowanie zasad
- Zarządzanie poprawkami serwera i raportowanie zgodności
Automox sprawdza się w organizacjach, które potrzebują czystej platformy do wdrażania poprawek w chmurze z solidną automatyzacją i integracją zabezpieczeń.
5. Kaseya VSA
Kaseya VSA to kompleksowa platforma RMM, która obejmuje wbudowane zarządzanie poprawkami dla systemów operacyjnych i aplikacji innych firm, zarówno na punktach końcowych, jak i na serwerach. Dzięki ścisłej integracji łatania z monitorowaniem, skryptami i automatyzacją, zespoły IT mogą projektować przepływy pracy, które automatycznie wykrywają brakujące aktualizacje, wdrażają poprawki i uruchamiają działania naprawcze lub alerty w przypadku wystąpienia problemów. To ujednolicone podejście redukuje nakład pracy ręcznej, skraca czas reakcji i pomaga utrzymać spójność poprawek w dużych i rozproszonych środowiskach.
Kluczowe możliwości obejmują:
- Automatyczne wdrażanie poprawek systemu operacyjnego i aplikacji
- Niestandardowe harmonogramy poprawek i przepływy pracy zatwierdzania
- Skanowanie podatności i naprawa
- Szczegółowe analizy i raporty
Rozwiązanie Kaseya VSA jest często używane przez dostawców usług zarządzanych (MSP) i duże zespoły IT, które potrzebują aktualizacji w połączeniu z pełnym zarządzaniem zdalnym.
6. Zarządzanie poprawkami SecPod SanerNow
SecPod SanerNow wykorzystuje podejście oparte na lukach w zabezpieczeniach do zarządzania poprawkami, łącząc wykrywanie zasobów, ciągłe skanowanie luk w zabezpieczeniach i automatyczne wdrażanie poprawek w ramach jednej platformy. Zamiast traktować łatanie jako samodzielne zadanie, SecPod SanerNow pomaga zespołom IT zidentyfikować urządzenia i aplikacje najbardziej narażone na ryzyko i nadać priorytet najważniejszym aktualizacjom. To podejście oparte na ryzyku poprawia efektywność wdrażania poprawek, skraca czas narażenia na atak i pomaga organizacjom utrzymać wyższy poziom bezpieczeństwa i zgodności w złożonych środowiskach IT.
Kluczowe możliwości obejmują:
- Automatyczne wykrywanie i łatanie luk w zabezpieczeniach
- Ciągły monitoring aktywów
- Obsługa wielu platform: Windows, macOS i Linux
- Możliwość dostosowania zasad dotyczących poprawek i raportów audytu
Rozwiązanie SanerNow świetnie sprawdzi się w organizacjach, w których priorytetem jest bezpieczeństwo i które chcą ściśle zintegrować funkcje łatania z zarządzaniem lukami w zabezpieczeniach.
7.PDQ
Platforma PDQ, od swoich korzeni we wdrożeniach lokalnych, przekształciła się w kompleksowy pakiet do zarządzania punktami końcowymi, który wypełnia lukę między tradycyjnymi a nowoczesnymi środowiskami IT. Dzięki swoim flagowym produktom, lokalnemu rozwiązaniu PDQ Deploy & Inventory oraz chmurowemu rozwiązaniu PDQ Connect, oferuje zespołom IT elastyczność w zarządzaniu urządzeniami z systemem Windows i macOS, niezależnie od ich lokalizacji. Znana z prostoty, która działa na zasadzie „po prostu działa”, platforma PDQ pozwala administratorom automatyzować złożone harmonogramy poprawek i aktualizacji oprogramowania bez dodatkowych kosztów typowych dla rozwiązań klasy korporacyjnej.
Kluczowe możliwości obejmują:
- Jednolite zarządzanie punktami końcowymi lokalnymi, zdalnymi i hybrydowymi.
- Automatyczne łatanie dla systemów Windows, macOS i ogromnej biblioteki aplikacji innych firm.
- Dynamiczne śledzenie zapasów i raportowanie w czasie rzeczywistym zapewniające lepszą przejrzystość.
- Potężna automatyzacja i personalizacja dzięki głębokiej integracji z programem PowerShell.
PDQ to niezawodny wybór dla specjalistów IT poszukujących prostego i szybkiego rozwiązania, które można skalować od sieci lokalnych po rozproszone floty zorientowane na chmurę.
Wybierz mądrze właściwą alternatywę dla WSUS
WSUS odegrał ważną rolę w zarządzaniu poprawkami w przedsiębiorstwach, ale jego czas dobiega końca. Ponieważ Microsoft nie inwestuje już w swoją przyszłość, a nowoczesne środowiska IT stają się coraz bardziej rozproszone i złożone, poleganie wyłącznie na WSUS stwarza coraz większe ryzyko dla bezpieczeństwa i działalności operacyjnej.
Nowoczesne platformy do wdrażania poprawek muszą obsługiwać pracę zdalną, infrastrukturę chmurową, mieszane systemy operacyjne i aplikacje innych firm, a wszystko to z wbudowaną automatyzacją, widocznością i skalowalnością.
Oceniając zamiennik WSUS, zwróć uwagę na następujące kwestie:
- Automatyzacja i łatanie oparte na zasadach
- Obsługa wielu platform i rozwiązań firm trzecich
- Raportowanie widoczności i zgodności w czasie rzeczywistym
- Skalowalność i łatwość zarządzania
Zanim podejmiesz ostateczną decyzję, skorzystaj z bezpłatnych wersji próbnych i wdrożeń pilotażowych. Przetestuj, jak dobrze platforma pasuje do Twoich procesów pracy, jak intuicyjny jest interfejs i jak niezawodnie radzi sobie z wdrażaniem poprawek na dużą skalę.
Odpowiednia alternatywa dla WSUS nie tylko zredukuje podatności na zagrożenia, ale także uprości działanie systemów IT i przygotuje Twoją organizację na przyszły rozwój.


FAQ
1. Co oznacza wycofanie usługi WSUS?
Wycofanie WSUS oznacza, że Microsoft nie będzie już dodawać nowych funkcji ani ulepszeń do usług Windows Server Update Services. Chociaż istniejące funkcje będą nadal działać, WSUS nie będzie rozwijany w celu obsługi nowoczesnych potrzeb w zakresie aktualizacji w chmurze, zdalnych lub międzyplatformowych.
2. Czy możemy używać WSUS do zarządzania poprawkami w chmurze?
Nieefektywne. WSUS jest przeznaczony głównie do sieci lokalnych i wymaga urządzeń podłączonych do sieci korporacyjnej lub VPN. Nie obsługuje natywnie łatania przez internet, użytkowników zdalnych ani środowisk wyłącznie chmurowych, co utrudnia nowoczesne zarządzanie poprawkami w chmurze bez dodatkowych narzędzi.
3. Jakie są ograniczenia WSUS?
Usługa WSUS jest ograniczona do środowisk Windows i nie obsługuje systemów macOS, Linux ani urządzeń mobilnych. W dużym stopniu opiera się na ręcznych zatwierdzeniach i infrastrukturze lokalnej, oferuje podstawowe raportowanie i brakuje automatyzacji w zakresie wdrażania poprawek do aplikacji innych firm. Utrudnia również zarządzanie zdalnymi lub chmurowymi punktami końcowymi, co czyni ją mniej efektywną dla nowoczesnych, rozproszonych zespołów.
4. W jaki sposób rozwiązania MDM i UEM upraszczają cały proces zarządzania poprawkami?
Platformy MDM i UEM centralizują zarządzanie poprawkami na wszystkich urządzeniach i systemach operacyjnych z poziomu jednego pulpitu. Automatyzują aktualizacje systemów operacyjnych i aplikacji innych firm, planują wdrożenia, monitorują zgodność w czasie rzeczywistym oraz obsługują urządzenia zdalne i chmurowe. Zmniejsza to nakład pracy ręcznej, poprawia widoczność i zapewnia spójność poprawek w całej flocie urządzeń.
5. Czym jest Microsoft Endpoint Configuration Manager?
Microsoft Endpoint Configuration Manager (dawniej SCCM) to platforma zarządzania przedsiębiorstwem służąca do wdrażania oprogramowania, zarządzania urządzeniami i kontrolowania aktualizacji na punktach końcowych i serwerach Windows. Oferuje zaawansowane funkcje zarządzania poprawkami, wdrażania aplikacji i raportowania, ale zazwyczaj wymaga złożonej infrastruktury lokalnej i większego nakładu pracy administracyjnej w porównaniu z nowoczesnymi narzędziami chmurowymi.
6. Jaka jest różnica między WSUS i SCCM?
WSUS to podstawowe narzędzie do dystrybucji poprawek, koncentrujące się wyłącznie na aktualizacjach systemu Windows, natomiast SCCM to kompleksowa platforma do zarządzania punktami końcowymi, która obejmuje łatanie, wdrażanie oprogramowania, inwentaryzację i zarządzanie zgodnością. SCCM zapewnia znacznie większą automatyzację i kontrolę niż WSUS, ale jest bardziej złożony we wdrożeniu i utrzymaniu oraz często wymaga znacznych inwestycji w infrastrukturę i licencje.

