

Możesz skonfigurować logowanie jednokrotne (SSO) dla Salesforce, łącząc Salesforce z dostawcą tożsamości, konfigurując uwierzytelnianie SAML lub OpenID Connect, wymieniając metadane lub szczegóły certyfikatów, przypisując użytkowników i testując proces logowania. Dzięki temu pracownicy mogą uzyskiwać dostęp do Salesforce za pomocą jednej bezpiecznej tożsamości firmowej, podczas gdy zespoły IT centralnie zarządzają uwierzytelnianiem, uwierzytelnianiem wieloskładnikowym (MFA), zasadami dostępu, uprawnieniami użytkowników i bezpieczeństwem kont.
Na wynos
Salesforce SSO centralizuje uwierzytelnianie za pośrednictwem zaufanego dostawcy tożsamości, pomagając organizacjom uprościć dostęp użytkowników, zwiększyć bezpieczeństwo i egzekwować spójne zasady logowania na kontach Salesforce.
- Najpierw spełnij wymagania wstępne: Zweryfikuj domenę organizacyjną, dodaj użytkowników Salesforce do platformy tożsamości, przenieś ich do OneIdP i upewnij się, że administratorzy mają wymagane uprawnienia Salesforce.
- Skonfiguruj połączenie SAML: Wymień adres URL wystawcy, identyfikator jednostki, adres URL logowania jednokrotnego, certyfikat weryfikacyjny i adres URL wylogowania między OneIdP i Salesforce, aby ustanowić zaufaną relację uwierzytelniania.
- Kontroluj, kto może korzystać z logowania jednokrotnego: Administratorzy mogą zezwolić na dostęp wszystkim zaimportowanym użytkownikom lub tylko użytkownikom przypisanym, a także definiować reguły odwoływania sesji w przypadku przypisania użytkowników, nieprzypisania ich lub zmiany konfiguracji.
- Zastosuj zasady dostępu warunkowego: Zespoły IT mogą ograniczać dostęp do Salesforce na podstawie statusu zarządzania urządzeniem, typu i wersji przeglądarki, wymagań MFA lub OTP oraz wybranych wyjątków dotyczących użytkowników lub rejestracji.
- Automatyzacja aprowizacji użytkowników: Usługa Salesforce Just-in-Time provisioning umożliwia automatyczne tworzenie kont użytkowników podczas pierwszego logowania, jeśli wymagane ustawienia tożsamości SAML i atrybuty niestandardowe są poprawnie skonfigurowane.
Myśląc o narzędziach korporacyjnych, które przechowują najważniejsze dane firmy, od procesów sprzedaży po rejestry klientów, Salesforce prawdopodobnie znajduje się na szczycie listy. To cyfrowe jądro wielu organizacji. Jednak przy tak wielu użytkownikach logujących się codziennie, z różnych zespołów i urządzeń, bezpieczne zarządzanie dostępem może być trudne.
W tym miejscu z pomocą przychodzi Salesforce SSO (Single Sign-On). Pracownicy nie muszą już żonglować wieloma hasłami ani polegać na niezabezpieczonych metodach logowania, dzięki czemu SSO może korzystać z jednej zweryfikowanej tożsamości we wszystkich aplikacjach.
W tym przewodniku znajdziesz wszystkie niezbędne informacje na temat jednokrotnego logowania w Salesforce, w tym informacje o konfiguracji jednokrotnego logowania w Salesforce przy użyciu Scalefusion OneIdP, bezpiecznego rozwiązania platforma zarządzania tożsamościami mające na celu uproszczenie dostępu i egzekwowanie zasad zerowego zaufania.
Dlaczego warto włączyć logowanie jednokrotne (SSO) w Salesforce?
Salesforce to centrum operacyjne dla zespołów sprzedaży, marketingu, wsparcia i kierownictwa. Jednak przy tak dużej ilości poufnych danych klientów i firmy przechowywanych w jednym miejscu, sam dostęp oparty na haśle już nie wystarcza.
Bez logowania jednokrotnego firmy muszą stawić czoła kilku powtarzającym się problemom:
- Pracownicy wielokrotnie używają tych samych haseł w różnych narzędziach, co zwiększa ryzyko kradzieży danych uwierzytelniających.
- Zespoły IT spędzają godziny na resetowaniu zapomnianych haseł.
- Usunięcie użytkownika może zająć kilka dni, pozostawiając luki w zabezpieczeniach.
Włączając Salesforce SSO, firmy centralizują uwierzytelnianie i zmniejszają ryzyko. Zamiast logować się bezpośrednio do Salesforce, użytkownicy uwierzytelniają się za pośrednictwem zaufanego konta. Dostawca tożsamości (IdP) takie jak Scalefusion OneIdP, które weryfikują tożsamość użytkowników przed udzieleniem dostępu.
Taka konfiguracja oznacza:
- Dostęp do Salesforce mają wyłącznie zweryfikowani użytkownicy korzystający ze zgodnych urządzeń.
- Aktywność logowania jest łatwiejsza do monitorowania i kontrolowania.
- Doświadczenia użytkowników ulegają poprawie, ponieważ jedno logowanie zapewnia dostęp do wszystkich niezbędnych aplikacji.
Krótko mówiąc, jednokrotne logowanie w Salesforce zwiększa bezpieczeństwo i wygodę, zapewniając płynność operacji biznesowych bez narażania bezpieczeństwa.
Korzyści z włączenia funkcji Salesforce SSO
Oto kilka oczywistych korzyści wynikających z włączenia Salesforce SSO w Twojej organizacji:
- Jedno logowanie do wszystkich aplikacji: Dzięki logowaniu do Salesforce z funkcją SSO pracownicy nie muszą już pamiętać wielu nazw użytkowników i haseł. Pojedyncze logowanie za pośrednictwem dostawcy tożsamości umożliwia im dostęp do Salesforce, a także innych powiązanych aplikacji biznesowych, takich jak Slack, Dropbox czy HubSpot.
- Centralna kontrola dostępu: Administratorzy mogą przeglądać i zarządzać dostępem do Salesforce z jednego miejsca. Jeśli członek zespołu odejdzie, dostęp można natychmiast cofnąć z poziomu panelu tożsamości, bez konieczności logowania się do wielu narzędzi.
- Spójna polityka bezpieczeństwa: Włączając funkcję jednokrotnego logowania w Salesforce, możesz egzekwować te same reguły uwierzytelniania dla każdego użytkownika i urządzenia. Niezależnie od tego, czy chodzi o uwierzytelnianie wieloskładnikowe (MFA), logowanie bez hasła, czy weryfikację na urządzeniu, zasady te są stosowane automatycznie.
- Mniej problemów związanych z hasłami: Mając mniej danych uwierzytelniających do zapamiętania, użytkownicy rzadziej zapominają haseł lub padają ofiarą ataków phishingowych. To znacznie zmniejsza liczbę próśb o zresetowanie hasła do działu pomocy technicznej.
- Zgodność i gotowość do audytu: Każde logowanie do Salesforce za pomocą zdarzenia SSO można śledzić. Zespoły IT otrzymują pełny rejestr audytu, pokazujący, kto, kiedy i z jakiego urządzenia uzyskał dostęp, co znacznie upraszcza raportowanie zgodności.
Mówiąc prościej, włączenie funkcji SSO dla Salesforce łączy w sobie bezpieczeństwo, zgodność z przepisami i łatwość użytkowania w ramach jednego, płynnego przepływu pracy.
Jak działa Salesforce SSO?
Konfiguracja Salesforce SSO polega na utworzeniu bezpiecznej relacji zaufania między Salesforce (dostawcą usług) a Scalefusion OneIdP (dostawcą tożsamości).
Oto podstawowy przepływ:
- Użytkownik próbuje zalogować się przy użyciu funkcji SSO Salesforce z przeglądarki lub aplikacji mobilnej.
- Salesforce przekierowuje żądanie logowania do dostawcy tożsamości (OneIdP).
- OneIdP weryfikuje tożsamość użytkownika za pomocą hasła, kontroli biometrycznej lub metodą bezhasłową.
- Po uwierzytelnieniu użytkownik automatycznie loguje się do Salesforce. Nie są wymagane żadne dodatkowe dane uwierzytelniające.
W tle to uwierzytelnianie wykorzystuje SAML 2.0 lub OIDC (OpenID Connect), zapewniające bezpieczną, szyfrowaną komunikację między obiema platformami.
Dzięki temu zamiast zarządzać dziesiątkami haseł, użytkownicy mają jedną tożsamość zarządzaną centralnie, a zespoły IT zachowują pełną przejrzystość i kontrolę.
Przewodnik krok po kroku: Konfigurowanie logowania jednokrotnego (SSO) dla Salesforce
Zanim rozpoczniesz konfigurację procesu logowania jednokrotnego Salesforce, upewnij się, że masz przygotowane następujące elementy:
- Twoja domena niestandardowa została zweryfikowana w Scalefusion OneIdP.
- Wszyscy użytkownicy Salesforce zostali dodani do pulpitu nawigacyjnego Scalefusion i przeniesieni do OneIdP.
- Posiadasz uprawnienia administratora Salesforce.
- Użytkownicy są również dodawani do portalu Salesforce.
Po zakończeniu tych sprawdzeń możesz skonfigurować logowanie jednokrotne Salesforce za pomocą Scalefusion OneIdP.
Teraz omówimy krok po kroku proces konfiguracji Salesforce SSO.
Krok 1: Utwórz konfigurację SSO w Scalefusion
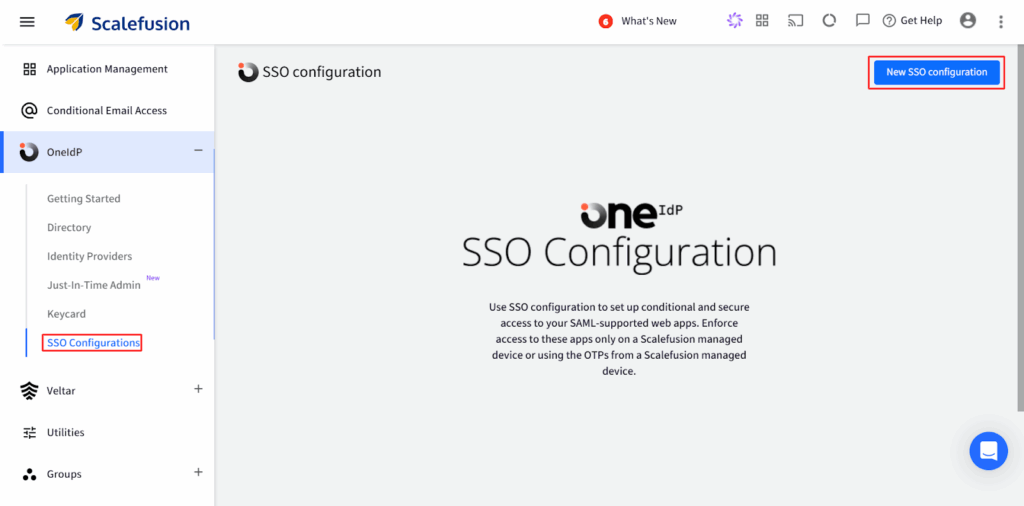
- Zaloguj się, aby Panel Scalefusion → przejdź do OneIdP > Konfiguracja logowania jednokrotnego.
- Kliknij Nowa konfiguracja SSO w prawym górnym rogu.
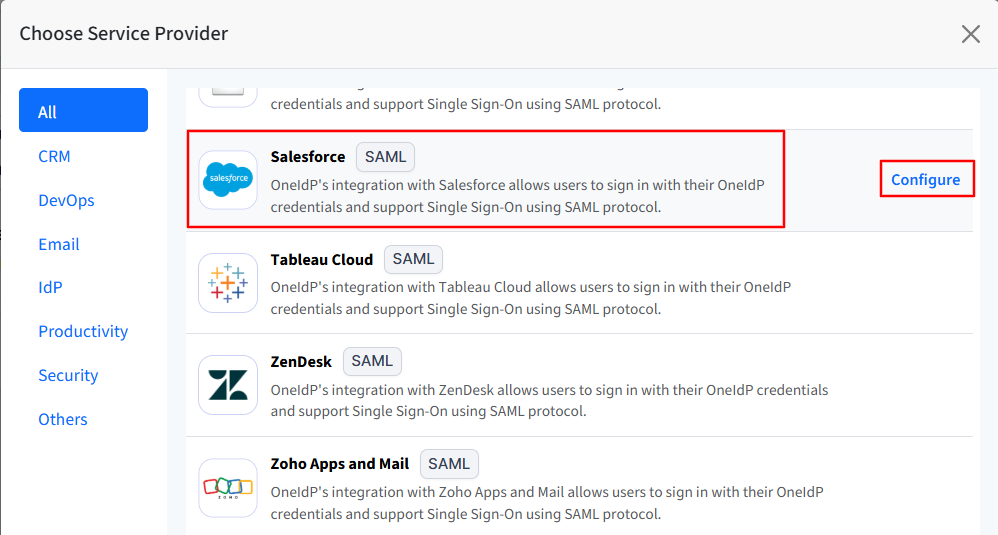
- Szukaj Salesforce, zaznacz go i kliknij Konfigurowanie.
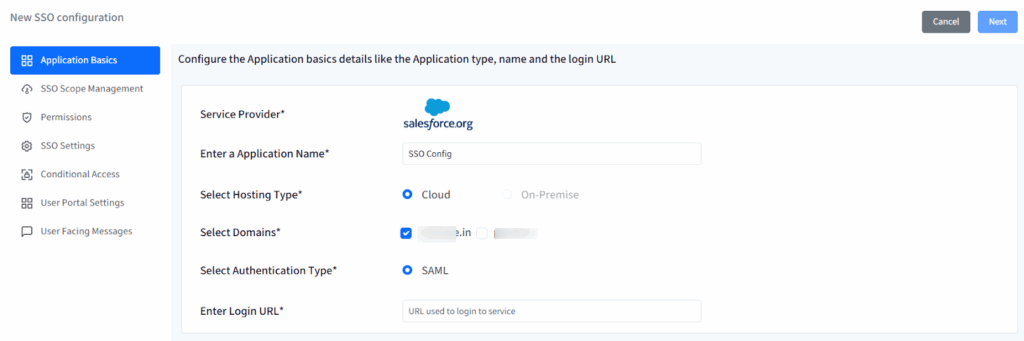
- Kreator konfiguracji zostanie otwarty z następującymi kartami:
- Podstawy aplikacji
- Zarządzanie zakresem SSO
- Uprawnienia
- Ustawienia SSO
- Dostęp warunkowy
- Wiadomości skierowane do użytkownika
- Wypełnij każdą sekcję po kolei. Możesz przejść dalej dopiero po ukończeniu bieżącej karty.
Krok 2: Podstawy aplikacji
Wprowadź dane bazowe konfiguracji Salesforce:
- Nazwa aplikacji: Wprowadź nazwę identyfikującą tę konfigurację (5–128 znaków).
- Typ hostingu: Automatycznie ustawione jako Chmura.
- Domeny: Wybierz zweryfikowaną domenę/domeny OneIdP.
- Typ uwierzytelniania: Automatycznie ustawione jako SAML.
- Adres logowania: Wprowadź adres URL logowania Salesforce.
Kliknij Następna po zakończeniu.
Krok 3: Zarządzanie zakresem SSO
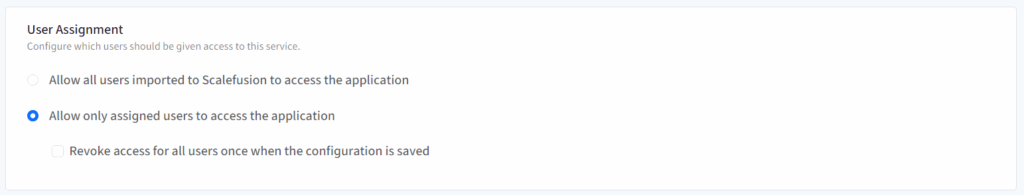
Ta sekcja definiuje, kto może korzystać z funkcji SSO i w jaki sposób zarządzane są ich sesje.
Przypisanie użytkownika:
- Zezwól wszystkim użytkownikom na importowanie do Scalefusion: Przyznaje dostęp wszystkim użytkownikom domeny przeniesionym do OneIdP.
- Zezwalaj tylko na przypisanych użytkowników: Tylko użytkownicy przypisani ręcznie będą mogli uzyskać dostęp do Salesforce za pośrednictwem logowania jednokrotnego.
Cofnij dostęp wszystkim użytkownikom po zapisaniu:
- Wylogowuje wszystkich aktualnie przypisanych użytkowników po zapisaniu zmian.
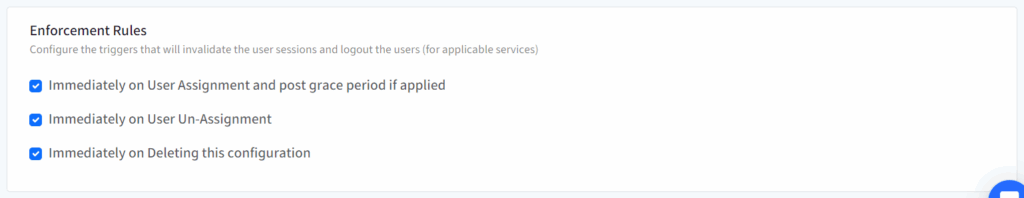
Zasady egzekwowania:
- Wyloguj się po przypisaniu użytkownika.
- Wyloguj się po usunięciu przypisania użytkownika.
- Wyloguj się po usunięciu tej konfiguracji SSO.
Kliknij Następna aby kontynuować.
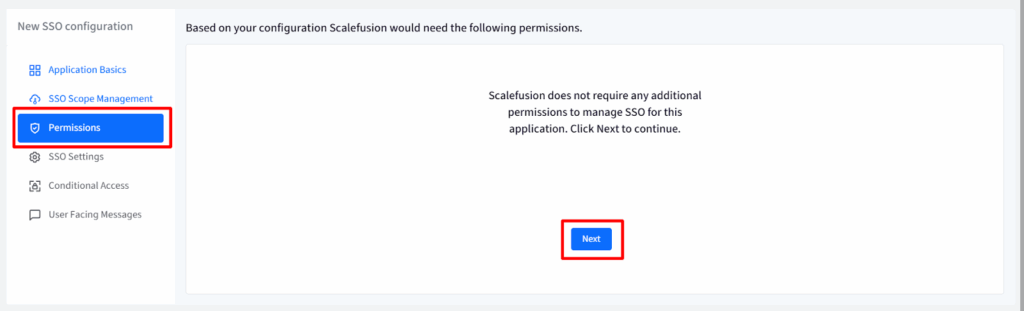
Krok 4: Uprawnienia
Salesforce nie wymaga żadnych dodatkowych uprawnień. Kliknij Następna.
Krok 5: Ustawienia logowania jednokrotnego
Ta sekcja umożliwia skonfigurowanie Salesforce jako dostawcy usług i połączenie go z OneIdP przy użyciu ustawień opartych na protokole SAML.
Skonfiguruj w Salesforce
- Zaloguj się na swoje Konsola administracyjna Salesforce → przejdź do Ustawienia > Otwórz Ustawienia zaawansowane (otwiera się w nowej karcie).
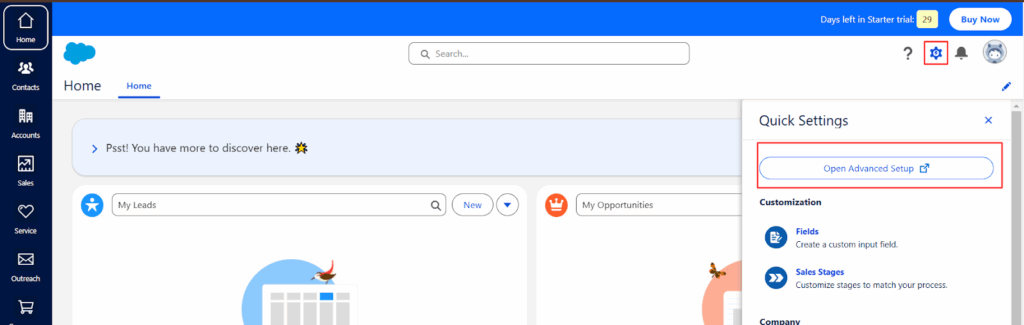
- W lewym panelu wyszukaj tożsamość → kliknij Ustawienia logowania jednokrotnego → kliknij Nowości dla Ustawienia logowania jednokrotnego SAML.
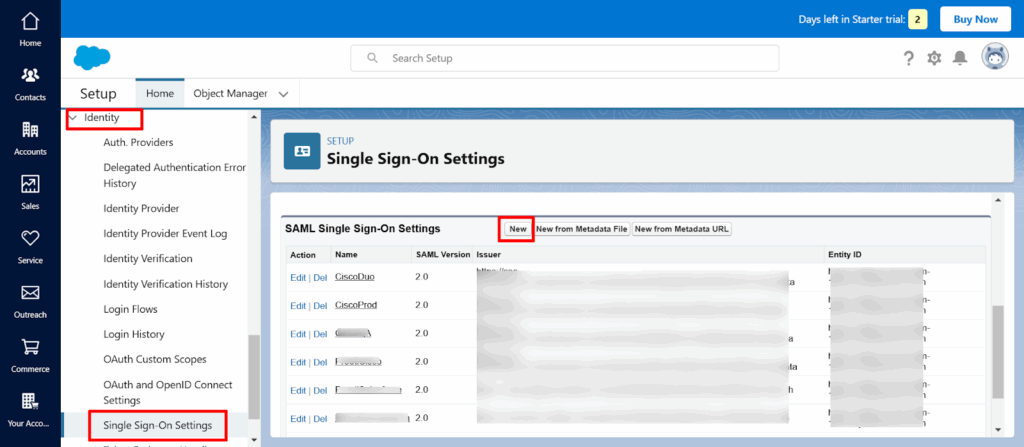
- W formularzu konfiguracji SAML wprowadź następujące dane:
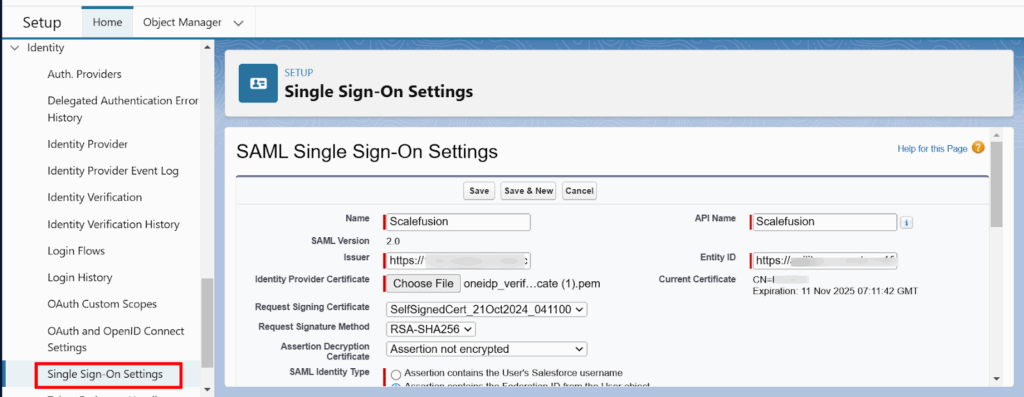
- Nazwa: Wprowadź nazwę swojej konfiguracji.
- Nazwa API: Możesz użyć tej samej nazwy.
- Wystawca: Skopiuj Identyfikator jednostki OneIdP / adres URL wystawcy z Scalefusion (pod Ustawienia SSO) i wklej go tutaj.
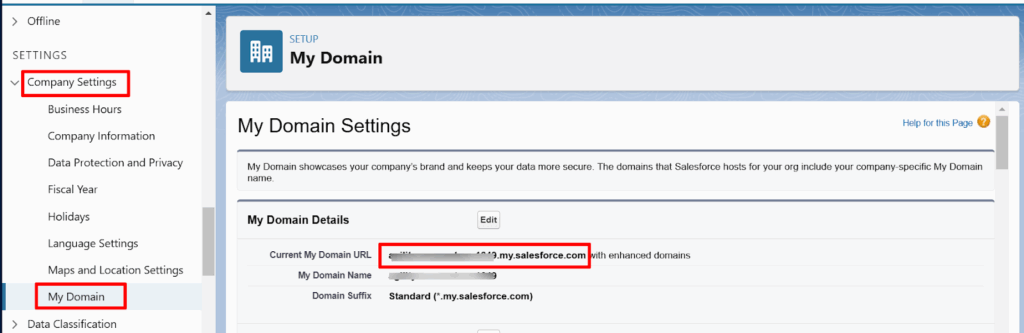
- Identyfikator jednostki: Skopiuj swój Aktualny adres URL mojej domeny z Salesforce (Ustawienia > Ustawienia firmy > Moja domena) i wklej go tutaj.
Upewnij się, że identyfikator jednostki zaczyna się od https://
- Certyfikat dostawcy tożsamości: Pobierz Certyfikat weryfikacyjny z pulpitu nawigacyjnego Scalefusion (ustawienia SSO) i prześlij je.
- Adres URL logowania dostawcy tożsamości: Skopiuj Adres URL logowania jednokrotnego OneIdP ze Scalefusion i wklej tutaj.
- Typ tożsamości SAML: Wybierz Potwierdzenie zawiera nazwę użytkownika Salesforce użytkownika.
- Powiązanie żądania zainicjowane przez dostawcę usług: Wybierz Przekierowanie HTTP.
- Sprawdź Włączono pojedyncze wylogowanie.
- Adres URL pojedynczego wylogowania dostawcy tożsamości: Skopiuj Adres URL SLO OneIdP ze Scalefusion i wklej tutaj.
- Kliknij Zapisz aby zakończyć konfigurację.
- Powrót do Panel Scalefusion i kliknij Następna aby kontynuować.
Krok 6: Dostęp warunkowy
Dostęp warunkowy umożliwia kontrolowanie w jaki sposób i z jakich urządzeń lub przeglądarek użytkownicy uzyskują dostęp do Salesforce za pomocą logowania jednokrotnego.
Zasady dotyczące urządzeń
W przypadku systemów Android, iOS/iPadOS, Windows, macOS, Linux i ChromeOS wybierz:
- Tylko jeśli urządzenie jest zarządzane przez Scalefusion: Użytkownicy mogą logować się tylko z zarządzanych urządzeń.
- Jeśli urządzenie jest zarządzane lub OTP z zarządzanego urządzenia:
- Urządzenia zarządzane logują się bezpośrednio.
- Urządzenia niezarządzane wymagają użycia hasła jednorazowego (OTP) w aplikacji Scalefusion Authenticator na urządzeniu zarządzanym.
- Urządzenia zarządzane logują się bezpośrednio.
- Zezwalaj na uwierzytelnianie wieloskładnikowe (MFA/OTP) za pośrednictwem aplikacji innej firmy lub poczty e-mail: Włączone tylko wtedy, gdy w Ustawieniach katalogu włączono uwierzytelnianie wieloskładnikowe (MFA).
- Pomiń hasło na zarządzanych urządzeniach: Umożliwia użytkownikom zarządzanych urządzeń logowanie się bez podawania hasła (z wyjątkiem ChromeOS).
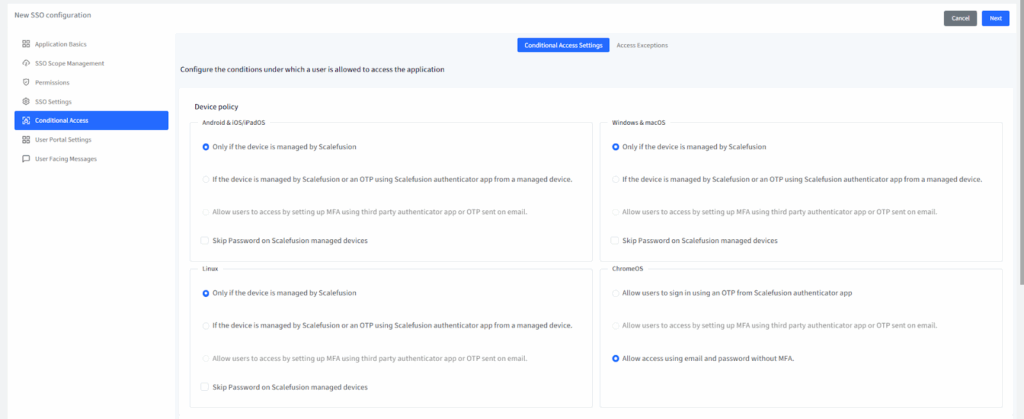
Możesz skonfigurować różne reguły dotyczące urządzeń z systemem Android/iOS po lewej stronie i Windows/macOS/Linux/ChromeOS po prawej stronie.
Polityka przeglądarki
Zdefiniuj przeglądarki, za pomocą których użytkownicy mogą uzyskiwać dostęp do Salesforce:
- Dopuszczać wszystkie przeglądarki (domyślnie) lub
- Ogranicz do określonych przeglądarek, takich jak Chrome, Edge, Safari lub Firefox, z wymaganiem minimalnej wersji.
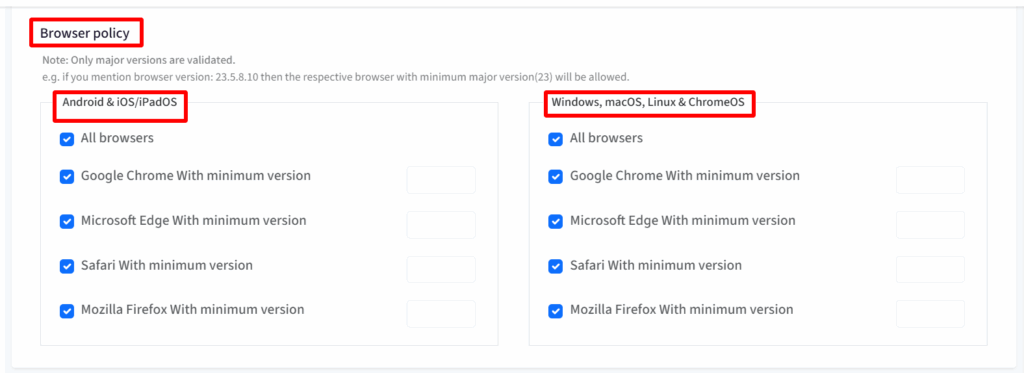
Sprawdzany jest tylko główny numer wersji (na przykład ustawienie 23.5.8.10 umożliwia wersję 23 i nowsze).
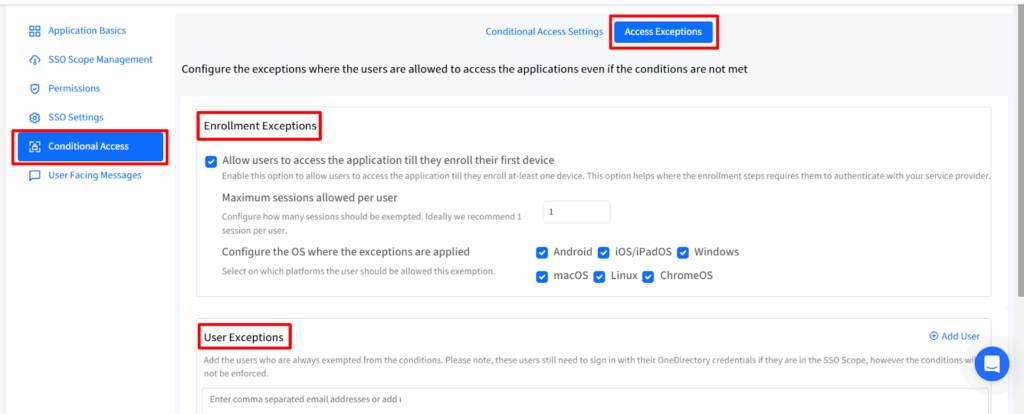
Wyjątki dostępu
Możesz zezwolić na wyjątki w określonych przypadkach:
- Wyjątki dotyczące zapisów:
- Zezwól użytkownikom na logowanie się do momentu zarejestrowania pierwszego urządzenia.
- Ogranicz liczbę dozwolonych sesji na użytkownika (1–3).
- Wybierz systemy operacyjne, do których ma zastosowanie ta reguła.
- Wyjątki użytkownika:
- Dodaj adresy e-mail użytkowników lub wybierz użytkowników, którzy mogą pominąć zasady dostępu warunkowego.
- Użytkownicy ci nadal muszą logować się za pośrednictwem OneIdP, ale nie będą mieli do tego dostępu ograniczenia urządzenia/przeglądarki.
Kliknij Następna po zakończeniu.
Krok 7: Wiadomości widoczne dla użytkownika
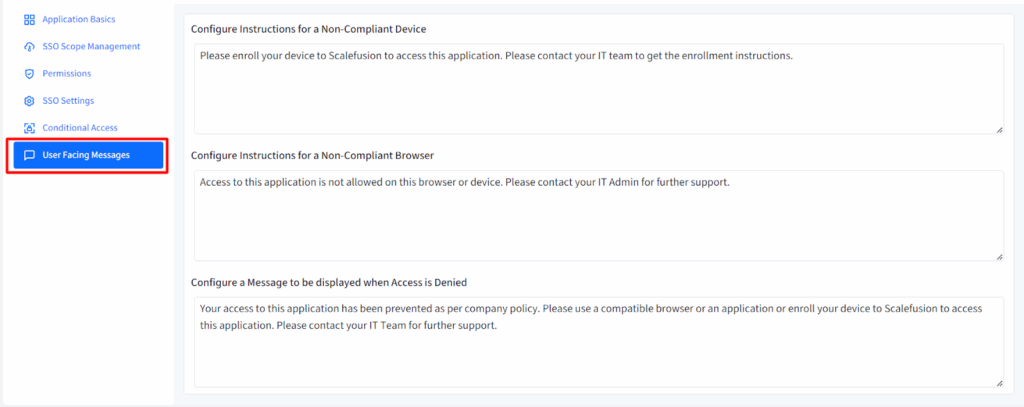
Twórz lub edytuj wiadomości wyświetlane użytkownikom w przypadku odmowy dostępu lub niespełnienia warunków:
- Urządzenie niezgodne: Wyjaśnij, jak zarejestrować urządzenie.
- Przeglądarka niezgodna: Poinformuj użytkowników, które przeglądarki są obsługiwane.
- Brak dostępu: Ogólny komunikat o zablokowanym dostępie.
Możesz dostosować te wiadomości lub użyć ustawień domyślnych. Kliknij Zapisz po zakończeniu.
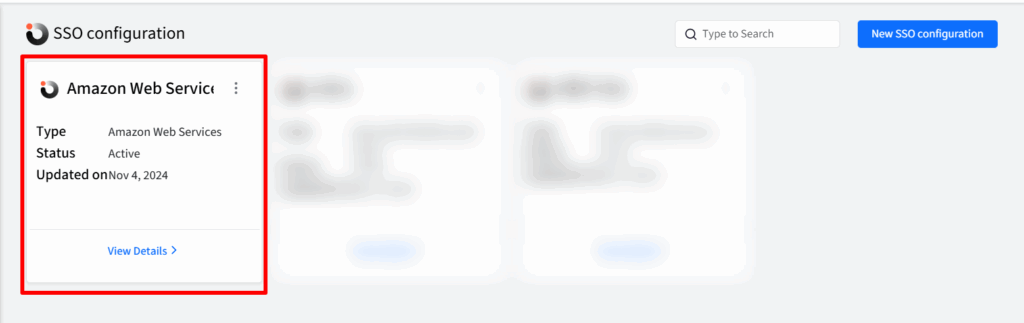
Konfiguracja logowania jednokrotnego (SSO) jest tworzona i wyświetlana na stronie konfiguracji logowania jednokrotnego (SSO) jako osobna karta o zdefiniowanej przez Ciebie nazwie. Możesz utworzyć wiele konfiguracji logowania jednokrotnego (SSO) w ten sam sposób.
Krok 8: Logowanie użytkownika do Salesforce po konfiguracji logowania jednokrotnego
Aby użytkownicy mogli się zalogować, należy włączyć konfigurację logowania jednokrotnego (SSO) w Konfiguracja uwierzytelniania.
Włącz logowanie jednokrotne w Salesforce
- W konsoli administracyjnej Salesforce przejdź do Ustawienia > Ustawienia firmy > Moja domena.
- Przewiń w dół do Konfiguracja uwierzytelniania i kliknij Edytuj.
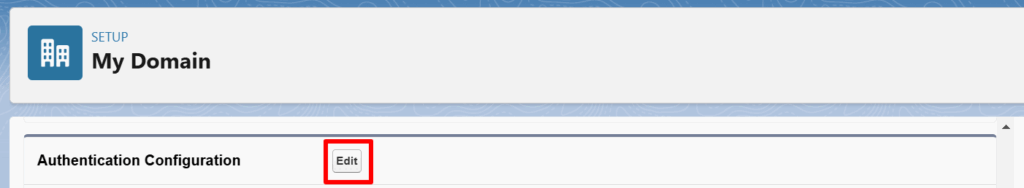
- Zaznacz pole wyboru obok konfiguracji logowania jednokrotnego w obszarze Usługa uwierzytelniania.
- Zapewniać Typ strony logowania jest ustawione na Standardowe oraz Forma loginu jest włączony.
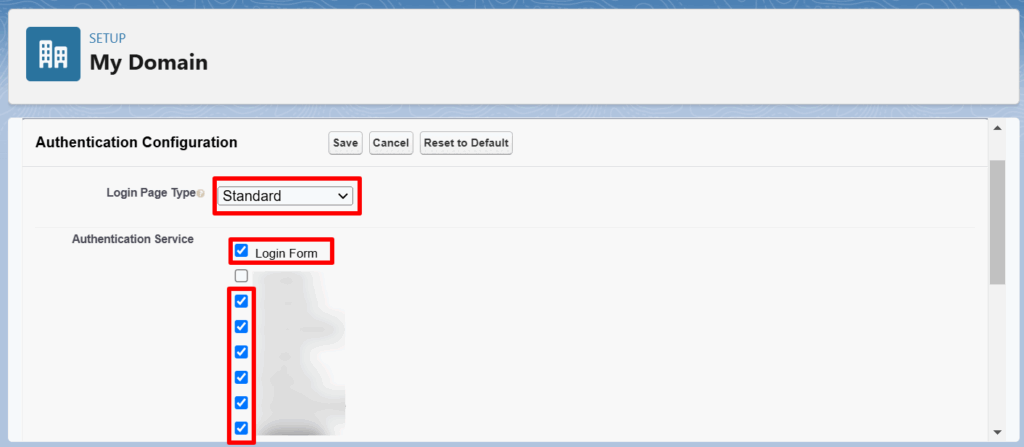
- Kliknij Zapisz.
Umożliwia to konfigurację SSO do logowania.
Logowanie za pomocą logowania jednokrotnego (SSO)
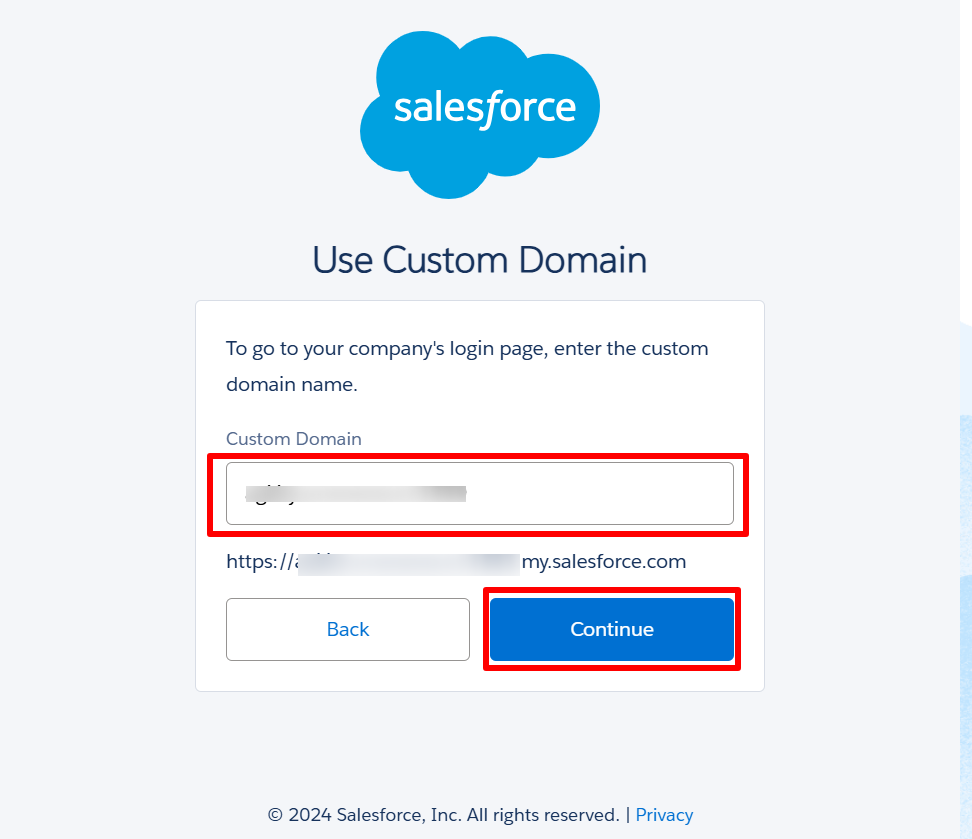
- Przejdź do Bezpieczna strona logowania klienta Salesforce.
- Kliknij Użyj domeny niestandardowej.
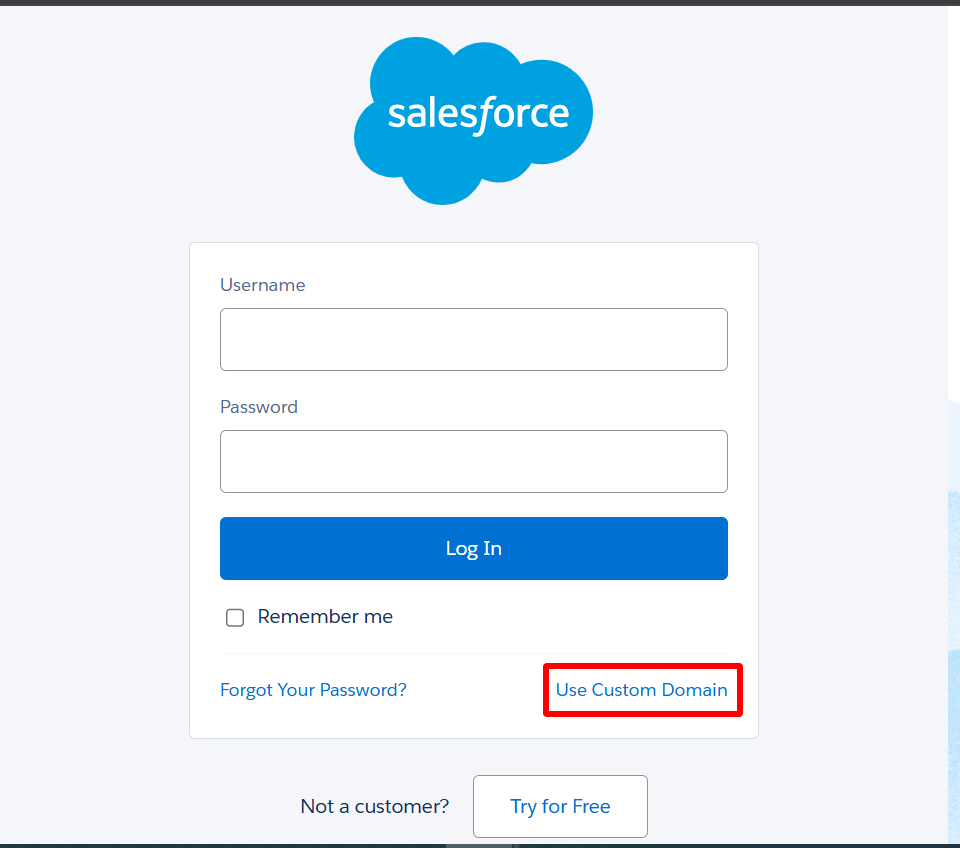
- Wpisz swój niestandardowa nazwa domeny firmy.
- Aby go znaleźć: W Salesforce przejdź do Ustawienia > Ustawienia firmy > Moja domena, a następnie skopiuj adres URL poniżej Moja nazwa domeny.
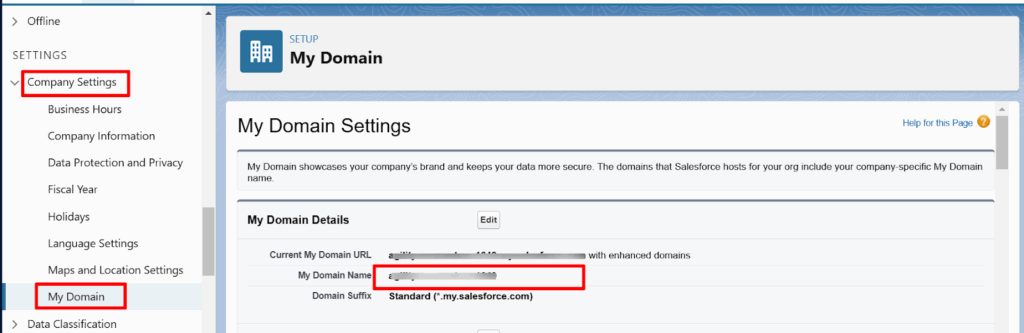
- Wklej domenę na stronie logowania Salesforce i kliknij KONTUNUUJ.
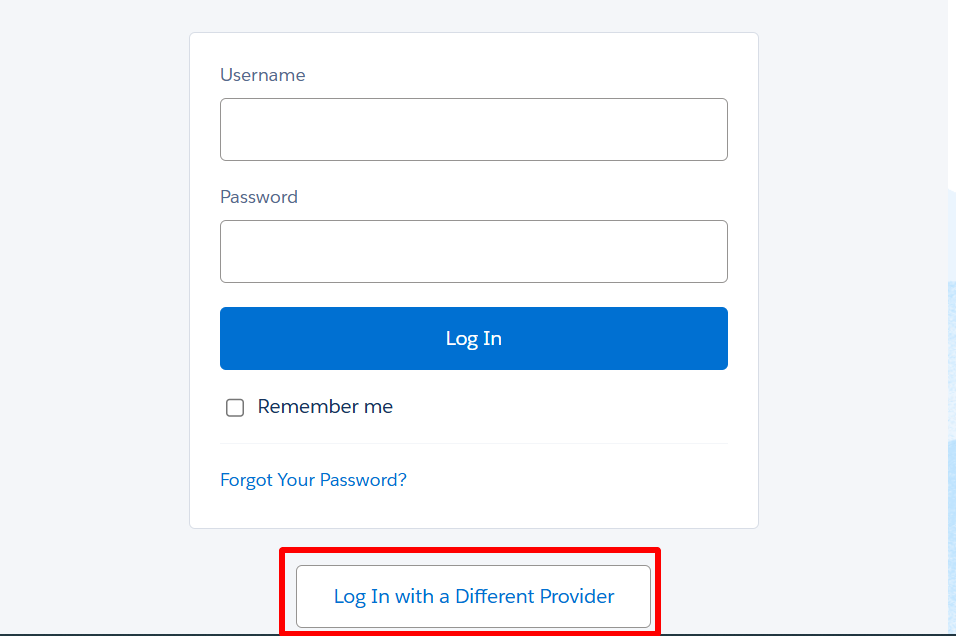
- Na następnej stronie kliknij Zaloguj się za pomocą innego dostawcy.
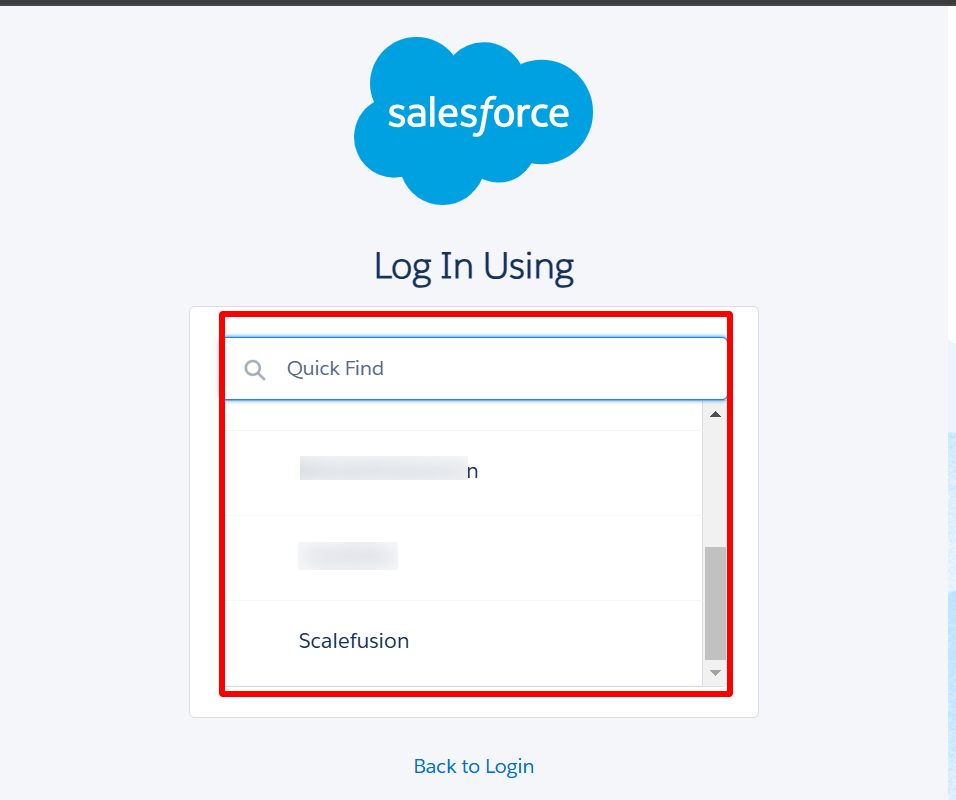
- Wybierz Konfiguracja logowania jednokrotnego stworzyłeś wcześniej.
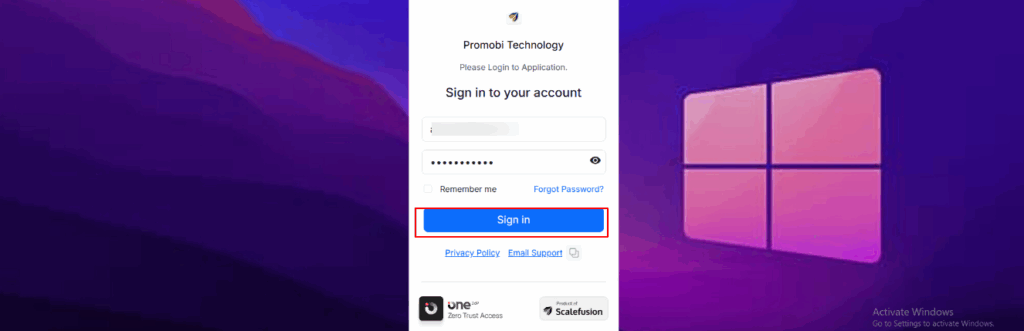
- Zostaniesz przekierowany do Strona logowania OneIdPWprowadź swoje dane logowania OneIdP (dodane zarówno w Scalefusion, jak i Salesforce). Kliknij Zaloguj się — zostaniesz teraz zalogowany do Salesforce.
Krok 9: Synchronizacja użytkowników między Scalefusion i Salesforce
Możesz automatycznie synchronizować użytkowników między Scalefusion i Salesforce, korzystając z wbudowanych narzędzi do obsługi administracyjnej Salesforce.
- W Konsola administracyjna Salesforce, Przejdź do Ustawienia > Tożsamość > Ustawienia logowania jednokrotnego.
- Edytuj istniejącą konfigurację SSO, którą utworzyłeś.
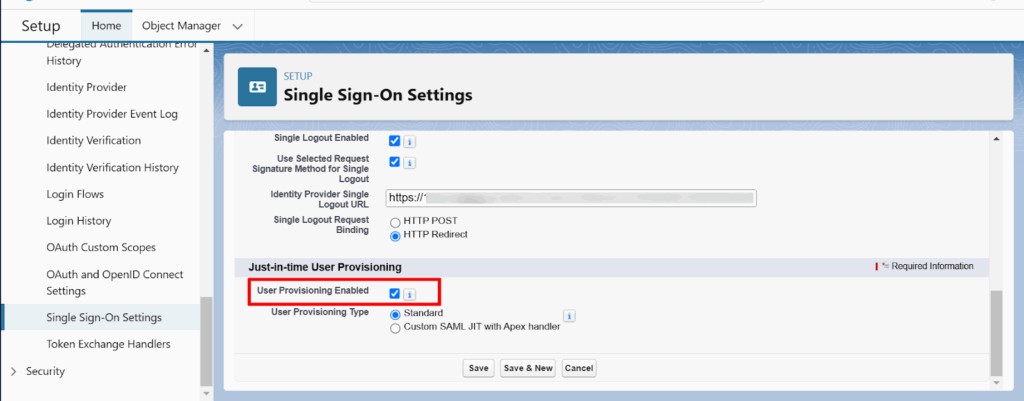
- Pod Dostarczanie Just-In-Time, zaznacz pole wyboru Włączono obsługę użytkowników.
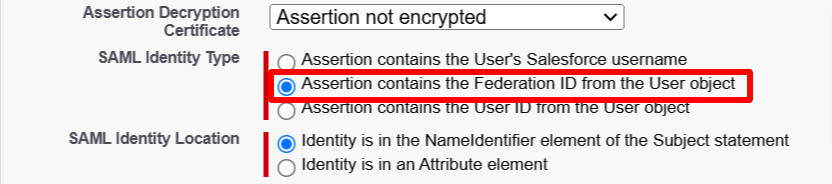
- Wybierz Asercja zawiera identyfikator federacji z obiektu użytkownika jako typ tożsamości SAML.
- Kliknij Zapisz.
Teraz przejdź do Panel Scalefusion:
- Otwórz konfigurację Salesforce SSO.
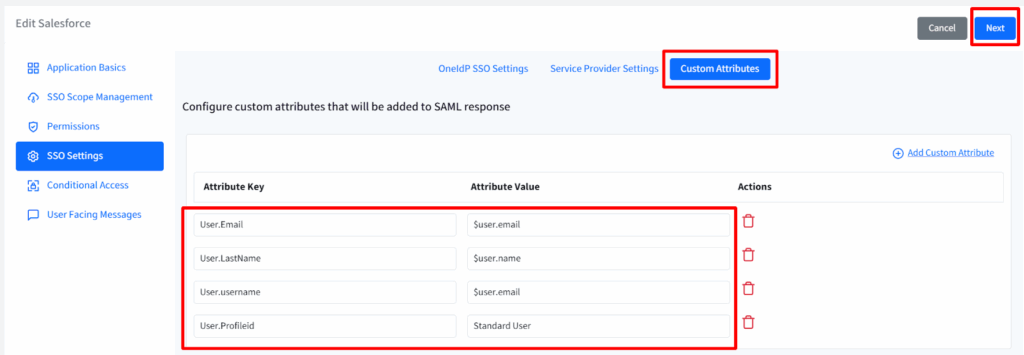
- Iść do Ustawienia SSO > Atrybuty niestandardowe i wprowadź wymagane atrybuty niestandardowe.
Uwaga: Identyfikator profilu należy skopiować z konsoli administracyjnej Salesforce w obszarze Administracja > Użytkownicy > Profile.
- Zapisz konfigurację SSO.
Teraz, gdy użytkownik zaloguje się po raz pierwszy do Salesforce przy użyciu danych logowania OneIdP, jego konto zostanie automatycznie utworzone w Salesforce.

Wybierz Scalefusion OneIdP, aby wdrożyć logowanie jednokrotne (SSO) dla Salesforce
Ponieważ coraz więcej zespołów korzysta z Salesforce każdego dnia, zapewnienie bezpiecznego i łatwego dostępu do logowania stało się priorytetem. Właśnie w tym pomaga Scalefusion OneIdP.
Po skonfigurowaniu jednokrotnego logowania w Salesforce za pośrednictwem OneIdP Twoi pracownicy zyskują prosty i bezpieczny sposób logowania. Zamiast żonglować hasłami lub martwić się o niebezpieczne logowania, użytkownicy mogą logować się za pomocą jednokrotnego logowania w Salesforce, używając zaufanych danych logowania, a zespoły IT mogą zarządzać wszystkim z jednego miejsca.
Oto w jaki sposób OneIdP ułatwia to zadanie:
- Logowanie bez hasła: Użytkownicy mogą logować się za pomocą odcisków palców, jednorazowych haseł lub zaufanego urządzenia, zamiast pamiętać hasła.
- Dostęp Zero Trust: Tylko zweryfikowani użytkownicy korzystający z bezpiecznych urządzeń mogą połączyć się z Salesforce.
- Automatyczne zarządzanie użytkownikami: Nowi pracownicy uzyskują dostęp natychmiast, a ci, którzy odchodzą, tracą go równie szybko, bez konieczności wykonywania żadnych czynności ręcznie.
- Jeden panel do wszystkiego: Dział IT może kontrolować dostęp do Salesforce i innych aplikacji z poziomu jednej przejrzystej i prostej konsoli.
- Inteligentne zasady dostępu: Aby zwiększyć bezpieczeństwo, ogranicz dostęp do Salesforce na podstawie lokalizacji, typu urządzenia lub pory dnia.
W skrócie, Scalefusion OneIdP Dodaje solidną warstwę bezpieczeństwa bez komplikowania logowania. Pomaga szybko skonfigurować logowanie jednokrotne w Salesforce i chroni każde logowanie od początku do końca. Użytkownicy zyskują szybszy dostęp do Salesforce, a administratorzy pełną kontrolę bez dodatkowych działań.
Następny krok
Więcej przewodników po konfiguracji SSO
- Jak skonfigurować logowanie jednokrotne Dropbox
- Jak skonfigurować logowanie jednokrotne HubSpot
- Jak skonfigurować logowanie jednokrotne w Okta
FAQ
1. Czym jest usługa Salesforce Single Sign-On (SSO)?
Salesforce Single Sign-On (SSO) to metoda uwierzytelniania, która umożliwia użytkownikom dostęp do Salesforce za pomocą jednego zestawu danych uwierzytelniających firmy. Zamiast zarządzać oddzielnymi hasłami Salesforce, użytkownicy są uwierzytelniani za pośrednictwem scentralizowanego dostawcy tożsamości, co ułatwia i zwiększa bezpieczeństwo logowania.
2. Dlaczego przedsiębiorstwa włączają logowanie jednokrotne (SSO) w Salesforce?
Przedsiębiorstwa korzystają z Salesforce SSO, aby scentralizować uwierzytelnianie użytkowników, zmniejszyć ryzyko związane z hasłami i uprościć zarządzanie dostępem. Pomaga to zespołom IT efektywniej zarządzać użytkownikami, jednocześnie poprawiając bezpieczeństwo w dużych zespołach i działach.
3. Czy funkcja SSO działa poza moją korporacyjną zaporą sieciową?
Tak, funkcja Salesforce SSO działa poza korporacyjną zaporą sieciową. Ponieważ uwierzytelnianie jest obsługiwane przez dostawcę tożsamości w chmurze, użytkownicy mogą bezpiecznie uzyskiwać dostęp do Salesforce z dowolnego miejsca, bez konieczności korzystania z sieci wewnętrznej.
4. W jaki sposób Salesforce SSO poprawia ogólny poziom bezpieczeństwa?
Salesforce SSO zwiększa bezpieczeństwo, eliminując logowanie oparte na hasłach i egzekwując scentralizowane zasady uwierzytelniania. Zmniejsza to ryzyko phishingu, kradzieży danych uwierzytelniających i nieautoryzowanego dostępu, zapewniając jednocześnie zespołom IT lepszą widoczność i kontrolę nad dostępem użytkowników.
5. Czy Salesforce SSO jest uważany za najlepszą praktykę w zakresie bezpieczeństwa CRM?
Tak, Salesforce SSO jest powszechnie uważane za najlepszą praktykę w zakresie bezpieczeństwa CRM. Wzmacnia uwierzytelnianie, upraszcza kontrolę dostępu i obsługuje nowoczesne ramy bezpieczeństwa, dzięki czemu idealnie nadaje się dla organizacji, które wykorzystują Salesforce do obsługi poufnych danych klientów i firmy.

