

Rozwiązanie Windows Local Administrator Password Solution (LAPS) to wbudowana funkcja zabezpieczeń firmy Microsoft, która automatycznie zarządza hasłami administratorów lokalnych na obsługiwanych urządzeniach z systemem Windows i umożliwia ich rotację. Zapewnia ona, że każde zarządzane urządzenie z systemem Windows ma unikalne, regularnie aktualizowane hasło administratora lokalnego, które zespoły IT mogą bezpiecznie odzyskać w razie potrzeby. Pomaga to organizacjom zmniejszyć ryzyko kradzieży danych uwierzytelniających, przenoszenia danych między administratorami i nieautoryzowanego dostępu administratorów.
Kluczowe dania na wynos
Rozwiązanie Windows LAPS zwiększa bezpieczeństwo punktów końcowych poprzez automatyczne generowanie, rotację, przechowywanie i kontrolowanie dostępu do unikatowych haseł administratora lokalnego na zarządzanych urządzeniach z systemem Windows.
- Ogranicz ponowne używanie haseł: Rozwiązanie Windows LAPS generuje unikatowe, losowe hasła do zarządzanych kont administratorów lokalnych, redukując ryzyko związane z współdzielonymi, statycznymi lub przewidywalnymi poświadczeniami.
- Zautomatyzuj rotację haseł: Zespoły IT mogą definiować zasady dotyczące złożoności haseł, ich wygaśnięcia, resetowania i rotacji, dzięki czemu dane uwierzytelniające można regularnie zmieniać bez konieczności ręcznej ingerencji.
- Ogranicz dostęp za pomocą hasła: Uprawnienia oparte na rolach, szyfrowanie i bezpieczne pobieranie na żądanie pomagają zagwarantować, że tylko autoryzowani administratorzy mogą przeglądać i używać lokalnych danych uwierzytelniających administratora.
- Wspieraj bezpieczeństwo Zero Trust: Unikalne hasła administratora, automatyczna rotacja i ograniczony dostęp do poświadczeń pomagają ograniczyć ryzyko związane z przemieszczaniem się osób trzecich i wspierają praktyki bezpieczeństwa oparte na najmniejszych uprawnieniach.
- Wsparcie odzyskiwania hasła: Autoryzowani administratorzy mogą odzyskać hasła administratorów lokalnych zapisane w kopii zapasowej w Microsoft Entra ID lub Windows Server Active Directory podczas rozwiązywania problemów lub odzyskiwania zarządzanych urządzeń.
Czym jest Windows LAPS?
Windows LAPS to wbudowana funkcja zabezpieczeń systemu Microsoft Windows, która automatycznie zarządza, zmienia i tworzy kopie zapasowe haseł dla kont administratorów lokalnych na urządzeniach przyłączonych do usługi Microsoft Entra lub Windows Server Active Directory.
Rozwiązanie LAPS for Windows wykonuje te czynności bezpiecznie, dyskretnie i bez konieczności ręcznej interwencji na zarządzanych urządzeniach z systemem Windows. Eliminuje ryzyko związane ze współdzielonymi uprawnieniami, zwiększa bezpieczeństwo punktów końcowych i wspiera zgodność ze standardami organizacyjnymi i regulacyjnymi.
Dlaczego potrzebny jest system Windows LAPS?
Wiele organizacji potrzebuje lokalnych kont administratorów do celów konserwacji i rozwiązywania problemów. Używanie tego samego hasła na wielu urządzeniach stwarza zagrożenie bezpieczeństwa: jeśli atakujący uzyska to hasło na jednym urządzeniu, może je wykorzystać gdzie indziej. System Windows LAPS rozwiązuje ten problem, zapewniając urządzeniom zarządzane, regularnie zmieniane hasła administratorów lokalnych.
Oto kilka kluczowych korzyści wynikających ze stosowania systemu Windows LAPS:
- Automatyka: Automatyzuje zarządzanie kontami administratorów lokalnych i osadza je w strukturze kontroli punktów końcowych i tożsamości przedsiębiorstwa.
- Przechowywanie: Tworzy bezpieczne kopie zapasowe haseł kont administratora lokalnego w usłudze Microsoft Entra ID lub usłudze Windows Server Active Directory, w oparciu o stan dołączenia i konfigurację urządzenia.
- Centralizacja: Zapewnia scentralizowane polecenia i przejrzystość w celu zarządzania hasłami administratorów lokalnych na urządzeniach z systemem Windows.
- Rewizja: Umożliwia szczegółowe śledzenie i rejestrowanie zmian haseł administratora lokalnego w celu spełnienia wymagań audytu i zgodności.
- Zerowe zaufanie: Wzmacnia bezpieczeństwo poprzez wymuszanie unikalnych, losowych i regularnie zmienianych lokalnych poświadczeń administratora na każdym urządzeniu z systemem Windows. Zmniejsza to zaufanie dorozumiane i wspiera Struktura Zero Trust.
- Wyszukiwanie: Umożliwia autoryzowanym administratorom IT bezpieczne pobieranie haseł administratorów lokalnych wyłącznie wtedy, gdy jest to potrzebne, na podstawie uprawnień dostępu.
- Weryfikacja: Zapewnia zgodność z normami PCI DSS, GDPR, HIPAA i innymi standardami regulacyjnymi poprzez wdrożenie rygorystycznej higieny kodów dostępu.
- Bezpieczeństwo: Zmniejsza ryzyko bezpieczeństwa poprzez wyeliminowanie przewidywalności haseł administratorów lokalnych, eliminując tym samym typowy wektor ataków bocznych.
Jak działa system Windows LAPS?
System Windows LAPS automatycznie zarządza hasłem lokalnego konta administratora na obsługiwanych urządzeniach z systemem Windows. Na podstawie skonfigurowanych zasad generuje i regularnie zmienia hasło, zmniejszając ryzyko związane ze współdzielonymi lub niezmienionymi danymi uwierzytelniającymi administratora.
Hasło jest bezpiecznie kopiowane zapasowo Identyfikator Microsoft Entra lub Windows Server Active Directory, w zależności od sposobu podłączenia urządzenia. Autoryzowani administratorzy mogą odzyskać hasło, gdy dostęp administratora lokalnego jest potrzebny do rozwiązywania problemów, konserwacji lub odzyskiwania urządzenia.
Proces Windows LAPS można podsumować następująco:
Skonfiguruj zasady LAPS → Wygeneruj hasło administratora lokalnego → Automatyczna rotacja hasła → Utwórz kopię zapasową hasła → Autoryzowany administrator odzyska je w razie potrzeby.
Zasady Windows LAPS można skonfigurować za pomocą zasad grupy lub dostawcy usług konfiguracji Windows LAPS (CSP). Administratorzy IT mogą korzystać z Microsoft Intune lub innych zgodnych rozwiązań do zarządzania urządzeniami, aby wdrażać zasady Windows LAPS za pośrednictwem dostawcy CSP.
Zarządzanie hasłami i tworzenie kopii zapasowych DSRM
System Windows LAPS obsługuje również zarządzanie hasłami kont w trybie przywracania usług katalogowych (DSRM) i tworzenie kopii zapasowych na kontrolerach domeny Active Directory. Te dane uwierzytelniające służą do odzyskiwania i konserwacji katalogów.
W przeciwieństwie do zwykłych haseł administratora lokalnego, hasła DSRM można tworzyć kopie zapasowe tylko w usłudze Windows Server Active Directory i wymagają włączenia szyfrowania haseł. Autoryzowani administratorzy mogą odzyskać zapisane dane uwierzytelniające w razie potrzeby odzyskania katalogu.
Co nowego w systemie Windows LAPS?
Firma Microsoft wprowadziła kilka udoskonaleń w systemie Windows LAPS w systemach Windows 11 w wersji 24H2 i Windows Server 2025. Udoskonalenia te rozszerzają możliwości zarządzania kontami administratorów lokalnych, konfiguracji haseł i odzyskiwania.
1. Automatyczne zarządzanie kontami
System Windows LAPS może automatycznie tworzyć i zarządzać lokalnym kontem administratora. Administratorzy IT mogą konfigurować nazwę konta, włączać lub wyłączać je oraz losować jego nazwę podczas rotacji haseł.
Dzięki temu zmniejsza się konieczność ręcznego tworzenia i utrzymywania lokalnych kont administratorów na urządzeniach z systemem Windows.
2. Obsługa haseł i lepsza czytelność haseł
System Windows LAPS obsługuje generowanie haseł jako alternatywę dla tradycyjnych haseł losowych. Administratorzy IT mogą skonfigurować liczbę słów w haśle za pomocą Długość hasła polityka.
Aplikacja obsługuje również generowanie haseł, które nie zawierają łatwo mylonych znaków, takich jak cyfra zero i litera O, dzięki czemu hasła te są łatwiejsze do odczytania i wprowadzenia.
3. Ulepszone działania po uwierzytelnieniu
Rozwiązanie Windows LAPS wprowadza dodatkową czynność po uwierzytelnieniu, która może zresetować hasło zarządzanego konta, wylogować aktywne sesje przy użyciu tego konta i zakończyć pozostałe procesy uruchomione pod jego tożsamością.
Pomaga to ograniczyć dalsze używanie poświadczeń administratora lokalnego po sesji autoryzowanego dostępu.
4. Wykrywanie cofania obrazu
Rozwiązanie Windows LAPS potrafi wykryć, kiedy urządzenie zostało przywrócone do starszej wersji obrazu systemu operacyjnego, co może spowodować, że hasło administratora lokalnego będzie się różnić od hasła zapisanego w usłudze Active Directory.
W przypadku wdrożeń obsługiwanych przez usługę Active Directory rozwiązanie Windows LAPS wykorzystuje identyfikator wersji hasła w celu wykrycia niezgodności i zainicjowania rotacji haseł.
Uwaga: Te ulepszenia są obsługiwane w systemach Windows 11 w wersji 24H2, Windows Server 2025 i nowszych wersjach. Niektóre funkcje, takie jak wykrywanie cofania obrazu, wymagają dodatkowej konfiguracji.
Windows LAPS kontra Microsoft LAPS (starsza wersja)
Starsza wersja Microsoft LAPS jest przestarzała od wersji 23H2 systemu Windows 11 i nowszych. Nowsze wersje systemu Windows blokują instalację starszego pakietu Microsoft LAPS MSI. Firma Microsoft nie rozwija już ani nie aktualizuje kodu starszego produktu.
Firma Microsoft nadal wspiera starsze wersje systemu Microsoft LAPS (przed Windows 11 23H2), w których były one wcześniej wspierane. Wsparcie to kończy się, gdy odpowiednie wersje systemu operacyjnego osiągną koniec standardowego cyklu wsparcia.
W przeciwieństwie do starszego systemu Microsoft LAPS, system Windows LAPS jest wbudowany w obsługiwany system Wersje systemu operacyjnego WindowsUmożliwia administratorom IT centralne zarządzanie, rotację i bezpieczne tworzenie kopii zapasowych haseł lokalnych kont administratorów na zarządzanych urządzeniach z systemem Windows.
Windows LAPS umożliwia administratorom IT konfigurowanie wymagań dotyczących złożoności haseł, ustawianie automatycznych interwałów rotacji i odzyskiwanie zapisanych haseł w razie potrzeby. Przypisywanie i regularna rotacja haseł pomaga zmniejszyć zagrożenia bezpieczeństwa związane ze współdzielonymi lub statycznymi lokalnymi poświadczeniami administratora bez konieczności oddzielnej instalacji oprogramowania LAPS.
Jak przeprowadzić migrację ze starszej wersji Microsoft LAPS do systemu Windows LAPS
Organizacje korzystające ze starszej wersji Microsoft LAPS mogą dokonać migracji do natywnej wersji Windows LAPS, aby uzyskać dostęp do nowszych funkcji, w tym tworzenia kopii zapasowej haseł Microsoft Entra ID i szyfrowania haseł w usłudze Active Directory.
Firma Microsoft obsługuje dwa podejścia do migracji: natychmiastowe przejście lub tymczasowe wdrożenie równoległe.
Krok 1: Ocena istniejącego wdrożenia
Zidentyfikuj urządzenia, konta administratorów lokalnych i Zasady grupy Ustawienia obecnie zarządzane przez starszą wersję Microsoft LAPS. Sprawdź, czy urządzenia docelowe obsługują system Windows LAPS.
Krok 2: Wybierz podejście do migracji
Aby przeprowadzić natychmiastową migrację, wyłącz lub usuń starszą politykę LAPS i zastosuj politykę LAPS systemu Windows w możliwie najbliższym czasie. W przypadku migracji stopniowej skonfiguruj osobne konto administratora lokalnego, aby oba rozwiązania mogły tymczasowo działać bez konieczności zarządzania tym samym kontem.
Uwaga: System Windows LAPS obsługuje również starszy tryb emulacji Microsoft LAPS, zapewniając wsteczną zgodność z istniejącymi zasadami LAPS. Tryb ten nie oferuje jednak nowszych funkcji, takich jak tworzenie kopii zapasowej haseł Microsoft Entra ID czy szyfrowanie haseł w usłudze Active Directory.
Krok 3: Skonfiguruj system Windows LAPS
Przygotuj wybrane miejsce docelowe kopii zapasowej hasła i zastosuj nową zasadę Windows LAPS, korzystając z zasad grupy lub obsługiwanego rozwiązania do zarządzania urządzeniami.
Krok 4: Sprawdź przejście
Sprawdź, czy system Windows LAPS pomyślnie rotował i tworzył kopię zapasową zarządzanego hasła administratora lokalnego. Sprawdź, czy autoryzowani administratorzy mogą odzyskać hasło.
Krok 5: Usuń starsze komponenty LAPS
Po potwierdzeniu pomyślnej migracji usuń starsze oprogramowanie Microsoft LAPS i przestarzałe zasady. Jeśli korzystano z tymczasowego współistnienia, usuń dodatkowe konto administratora lokalnego, gdy nie będzie już potrzebne.
Aby uzyskać szczegółowe informacje na temat wymagań wstępnych migracji i rozwiązywania problemów, zapoznaj się z dokumentem Oficjalny przewodnik firmy Microsoft dotyczący migracji do systemu Windows LAPSSekcja podsumowania urządzenia .ashboard do celów audytu. Szczegóły te obejmują aktualny status hasła, czas ostatniej rotacji i historię dostępu.
Wymagania wstępne wdrożenia LAPS dla systemu Windows
Przed skonfigurowaniem usługi Windows LAPS sprawdź, czy Twoje środowisko spełnia następujące wymagania:
Obsługiwane wersje systemu Windows
Upewnij się, że na urządzeniach działa obsługiwana wersja systemu Windows 10, Windows 11 lub Windows Server 2019 lub nowszego z wymaganymi aktualizacjami systemu operacyjnego.
Uwaga: System Windows 10 zakończył ogólne wsparcie techniczne 14 października 2025 r. Niektóre edycje kanału obsługi długoterminowej (LTSC) mają różne cykle wsparcia technicznego. Usługa Windows LAPS jest nadal dostępna na urządzeniach, które nadal otrzymują odpowiednie aktualizacje, w tym na urządzeniach objętych programem rozszerzonych aktualizacji zabezpieczeń (ESU). Ciągłe wsparcie techniczne zależy od uprawnień serwisowych.
| System operacyjny | Obsługiwane wersje | wymagania |
|---|---|---|
| Windows 11 | Wersja 23H2 i nowsze | Wsparcie natywne |
| Windows 11 (starsze wersje) | Wersje 21H2 i 22H2 | Aktualizacja z 11 kwietnia 2023 r. lub późniejsza |
| Windows 10 | Wersje 20H2, 21H2, 22H2 i odpowiednie wydania LTSC | Aktualizacja z 11 kwietnia 2023 r. lub późniejsza, w tym obowiązujące aktualizacje LTSC |
| Windows Server | 2025 a później | Wsparcie natywne |
| Windows Server | 2019 i 2022 | Aktualizacja z 11 kwietnia 2023 r. lub późniejsza |
Wymagania katalogowe
Określ, czy hasła będą kopiowane zapasowo do Microsoft Entra ID, czy do Windows Server Active Directory, w zależności od stanu dołączenia urządzeń. Włącz Windows LAPS w Microsoft Entra ID w przypadku wdrożeń wspieranych przez Entra.
Przygotowanie usługi Active Directory
W przypadku wdrożeń opartych na usłudze Active Directory systemu Windows Server należy upewnić się, że skonfigurowano wymagane rozszerzenia schematu i uprawnienia do zarządzania hasłami.
Uprawnienia zarządzania
Upewnij się, że administratorzy IT mają niezbędne uprawnienia do konfigurowania zasad Windows LAPS i pobierania zapisanych haseł.
Wymagania dotyczące zarządzania urządzeniami
W przypadku wdrożeń Microsoft Intune upewnij się, że urządzenia są zarejestrowane oraz że dostępne są wymagane licencje i uprawnienia administracyjne usługi Intune. Usługa Windows LAPS CSP jest obsługiwana w wersjach Windows 10 Pro, Enterprise, Education i IoT Enterprise.
Konfiguracja systemu Windows LAPS: Jak ją skonfigurować
System Windows LAPS można skonfigurować za pomocą zasad grupy lub obsługiwanych zarządzanie urządzeniami mobilnymi (MDM) zasady, w zależności od stanu dołączenia urządzenia i miejsca docelowego kopii zapasowej hasła.
W przypadku wdrożeń opartych na usłudze Active Directory systemu Windows Server administratorzy IT mogą użyć programu PowerShell do przygotowania katalogu i skonfigurowania uprawnień, a następnie zastosować zasady grupy w celu zastosowania ustawień usługi Windows LAPS. Alternatywnie, usługa Microsoft Intune obsługuje konfigurację usługi Windows LAPS za pośrednictwem dostawcy usługi konfiguracji usługi Windows LAPS (CSP).
Uwaga: Przed skonfigurowaniem systemu Windows LAPS administratorzy IT powinni sprawdzić, czy urządzenia docelowe spełniają wymagania dotyczące obsługiwanej wersji systemu Windows i aktualizacji.
Krok 1: Przygotuj usługę Active Directory za pomocą programu PowerShell
Przed skonfigurowaniem systemu Windows LAPS upewnij się, że masz niezbędne uprawnienia administracyjne do przygotowania usługi Active Directory.
Otwórz program PowerShell na komputerze lub serwerze z systemem Windows używanym do konfiguracji usługi Active Directory. Uruchom poniższe polecenie, aby sprawdzić, czy moduł Windows LAPS PowerShell jest dostępny na tym urządzeniu:
Get-Command -Module LAPS
To polecenie wyświetla listę dostępnych poleceń cmdlet programu Windows LAPS PowerShell wymaganych do przygotowania usługi Active Directory.
Następnie rozszerz schemat Active Directory, jeśli wymagane rozszerzenia schematu Windows LAPS nie zostały jeszcze zainstalowane:
Aktualizacja-LapsADSchema -Verbose
Ta jednorazowa operacja dodaje atrybuty usługi Active Directory wymagane do przechowywania informacji o hasłach systemu Windows LAPS.
Krok 2: Skonfiguruj uprawnienia systemu Windows LAPS
Zarządzane urządzenia Windows wymagają uprawnień do aktualizacji haseł w usłudze Active Directory. Administratorzy IT muszą również skonfigurować uprawnienia dla autoryzowanych użytkowników, aby mogli oni pobierać zapisane hasła.
i. Udziel uprawnień komputerowi
Na komputerze lub serwerze z systemem Windows używanym do konfiguracji usługi Active Directory uruchom następujące polecenie programu PowerShell, aby umożliwić zarządzanym komputerom z systemem Windows aktualizację informacji o hasłach Windows LAPS w usłudze Active Directory:
Set-LapsADComputerSelfPermission -Identity "YourOU"
zastąpić TwojeOU z docelową jednostką organizacyjną (OU) zawierającą zarządzane konta komputerów z systemem Windows.
ii. Skonfiguruj uprawnienia do odzyskiwania hasła
Aby przyznać autoryzowanym użytkownikom lub grupom uprawnienia do odczytu haseł systemu Windows LAPS przechowywanych w usłudze Active Directory, użyj następującego polecenia programu PowerShell:
Set-LapsADReadPasswordPermission -Identity "TwojaOU" -AllowedPrincipals "DOMENA\TwojaGrupaZabezpieczeń"
zastąpić TwojeOU z docelową jednostką organizacyjną i DOMENA\TwojaGrupaZabezpieczeń z grupą zabezpieczeń kwalifikowaną dla danej domeny, upoważnioną do pobierania haseł Windows LAPS.
iii. Sprawdź uprawnienia do odszyfrowywania hasła
Jeśli szyfrowanie haseł w usłudze Active Directory jest włączone, sprawdź, czy autoryzowani administratorzy IT posiadają wymagane uprawnienia do odszyfrowywania. Same uprawnienia do odczytu haseł nie zapewniają automatycznego dostępu do odszyfrowywania przechowywanych haseł.
Krok 3: Skonfiguruj system Windows LAPS za pomocą zasad grupy
Po przygotowaniu usługi Active Directory należy skonfigurować ustawienia Windows LAPS za pomocą zasad grupy.
1. Zweryfikuj szablon administracyjny systemu Windows LAPS
Upewnij się, że szablon administracyjny systemu Windows LAPS (LAPS.admx) jest dostępny. Jeśli Twoja organizacja korzysta z Centralnego Magazynu Zasad Grupy, może być konieczne ręczne skopiowanie do niego zaktualizowanych plików szablonów Windows LAPS.
2. Utwórz lub edytuj obiekt zasad grupy (GPO)
Otwórz Zarządzanie zasadami grupy i utwórz lub edytuj obiekt GPO dla docelowych urządzeń Windows.
3. Przejdź do ustawień systemu Windows LAPS
W Edytorze zarządzania zasadami grupy przejdź do: Konfiguracja komputera > Zasady > Szablony administracyjne > System > LAPS
4. Skonfiguruj katalog kopii zapasowej hasła
Otwórz Skonfiguruj katalog kopii zapasowej hasła zasady i wybierz usługę Windows Server Active Directory jako miejsce docelowe kopii zapasowej.
5. Skonfiguruj konto administratora
Określ konto administratora lokalnego, które ma być zarządzane, jeśli Twoja organizacja korzysta z istniejącego, niestandardowego konta administratora lokalnego. W przeciwnym razie system Windows LAPS domyślnie zarządza wbudowanym kontem administratora lokalnego.
6. Zdefiniuj zasady dotyczące haseł
Skonfiguruj długość, złożoność i maksymalny wiek hasła zgodnie z wymogami bezpieczeństwa Twojej organizacji. Sprawdź dodatkowe ustawienia, w tym szyfrowanie hasła, tam gdzie ma to zastosowanie.
7. Zastosuj zasady grupy
Powiąż obiekt zasad grupy z odpowiednią jednostką organizacyjną i zezwól na zastosowanie zasad na docelowych urządzeniach z systemem Windows.
Uwaga: Organizacje migrujące ze starszej wersji Microsoft LAPS powinny zweryfikować swoje istniejące zasady i konfiguracje kont przed wdrożeniem systemu Windows LAPS. Usuwanie starszych zasad lub tworzenie nowego konta administratora lokalnego nie jest wymagane dla każdego wdrożenia. Zależy to od wybranej metody migracji.
Krok 4: Sprawdź konfigurację systemu Windows LAPS
Po zastosowaniu zasad grupy sprawdź, czy program Windows LAPS przetworzył ustawienia i pomyślnie utworzył kopię zapasową zarządzanego hasła administratora lokalnego.
1. Przetwarzanie zasad wyzwalania
Na urządzeniu docelowym z systemem Windows otwórz program PowerShell z uprawnieniami administratora i uruchom następujące polecenie, aby zainicjować przetwarzanie zasad Windows LAPS:
Wywołaj-LapsPolicyProcessing
2. Sprawdź dzienniki zdarzeń systemu Windows LAPS
Na urządzeniu docelowym z systemem Windows otwórz Podgląd zdarzeń i przejdź do: Dzienniki aplikacji i usług > Microsoft > Windows > LAPS > Operacyjne
Poszukaj identyfikatora zdarzenia 10018, co oznacza, że system Windows LAPS pomyślnie zaktualizował hasło w usłudze Active Directory systemu Windows Server.
3. Zweryfikuj odzyskanie hasła
Na komputerze lub serwerze z systemem Windows i dostępnym modułem Windows LAPS PowerShell autoryzowani administratorzy IT mogą uruchomić następujące polecenie, aby pobrać zapisane hasło z usługi Active Directory:
Get-LapsADPassword -Identity "ComputerName" -AsPlainText
zastąpić Nazwa komputera z nazwą docelowego urządzenia Windows. Uruchom polecenie w bezpiecznej sesji administracyjnej, ponieważ wyświetla ono hasło w postaci zwykłego tekstu.
Pomyślna weryfikacja potwierdza, że system Windows LAPS jest skonfigurowany do automatycznej rotacji i tworzenia kopii zapasowej hasła zarządzanego konta administratora lokalnego zgodnie ze zdefiniowanymi zasadami, jednocześnie umożliwiając upoważnionym administratorom IT pobranie hasła w razie potrzeby.
Uwaga: Poniższe kroki dotyczą wdrożeń Windows LAPS korzystających z usługi Windows Server Active Directory do tworzenia kopii zapasowych haseł. Wdrożenia tworzące kopie zapasowe haseł w usłudze Microsoft Entra ID wymagają oddzielnej konfiguracji i nie wymagają rozszerzeń schematu usługi Active Directory.
Jak skonfigurować system Windows LAPS za pomocą usługi Microsoft Intune
Usługa Microsoft Intune umożliwia administratorom IT konfigurowanie zasad Windows LAPS dla zarejestrowanych urządzeń z systemem Windows za pomocą dostawcy usług konfiguracji Windows LAPS (CSP). Usługa obsługuje tworzenie kopii zapasowej hasła w usłudze Microsoft Entra ID lub usłudze Windows Server Active Directory, w zależności od stanu dołączenia urządzenia.
Aby skonfigurować usługę Windows LAPS przy użyciu usługi Microsoft Intune, wykonaj następujące czynności:
Krok 1: Sprawdź wymagania wstępne
Upewnij się, że urządzenia spełniają wymagania Windows LAPS, są zarejestrowane w usłudze Microsoft Intune oraz że wymagane licencje i uprawnienia administracyjne są dostępne. W przypadku tworzenia kopii zapasowej identyfikatora Microsoft Entra ID włącz ustawienie Windows LAPS w identyfikatorze Microsoft Entra ID, jeśli jest to wymagane.
Krok 2: Utwórz zasady Windows LAPS
Zaloguj się do centrum administracyjnego usługi Microsoft Intune i przejdź do: Bezpieczeństwo punktów końcowych > Ochrona konta > Utwórz zasady
Wybierz Windows jako platforma i Rozwiązanie problemu z hasłem administratora lokalnego (Windows LAPS) jako profil.
Krok 3: Skonfiguruj ustawienia hasła
Określ katalog kopii zapasowej i skonfiguruj wymagane ustawienia hasła, w tym długość hasła, jego złożoność i maksymalny wiek. Wybierz konto administratora, którym chcesz zarządzać, jeśli Twoja organizacja korzysta z niestandardowego konta administratora lokalnego.
Krok 4: Przypisz zasady
Przypisz zasady Windows LAPS do odpowiednich grup urządzeń. Unikaj przypisywania sprzecznych zasad Windows LAPS do tych samych urządzeń.
Krok 5: Zweryfikuj kopię zapasową i rotację hasła
Monitoruj wdrażanie zasad i sprawdzaj, czy usługa Windows LAPS pomyślnie tworzy kopie zapasowe i rotuje hasła administratora. W przypadku urządzeń, które tworzą kopie zapasowe haseł na identyfikator Microsoft Entra ID, autoryzowani administratorzy mogą przeglądać szczegóły haseł i informacje o rotacji za pośrednictwem Centrum administracyjnego Intune.
PowerShell, Zasady grupy i Microsoft Intune obsługują konfigurację i administrowanie natywnymi systemami Windows LAPS. Organizacje poszukujące alternatywnego podejścia do zarządzania hasłami administratora lokalnego mogą rozważyć rozwiązanie Scalefusion OneIdP, które oferuje własną funkcję LAPS dla zarządzanych urządzeń z systemem Windows.
Jak skonfigurować Scalefusion OneIdP LAPS na urządzeniach z systemem Windows
Scalefusion OneIdP oferuje funkcję LAPS do zarządzania hasłami administratorów lokalnych i ich rotacji na zarejestrowanych urządzeniach z systemem Windows. Administratorzy IT mogą konfigurować zasady dotyczące haseł, publikować je w profilach zarządzanych urządzeń i monitorować aktywność haseł za pośrednictwem pulpitu Scalefusion.
Aby skonfigurować OneIdP LAPS, wykonaj następujące kroki:
Krok 1: Utwórz konfigurację LAPS
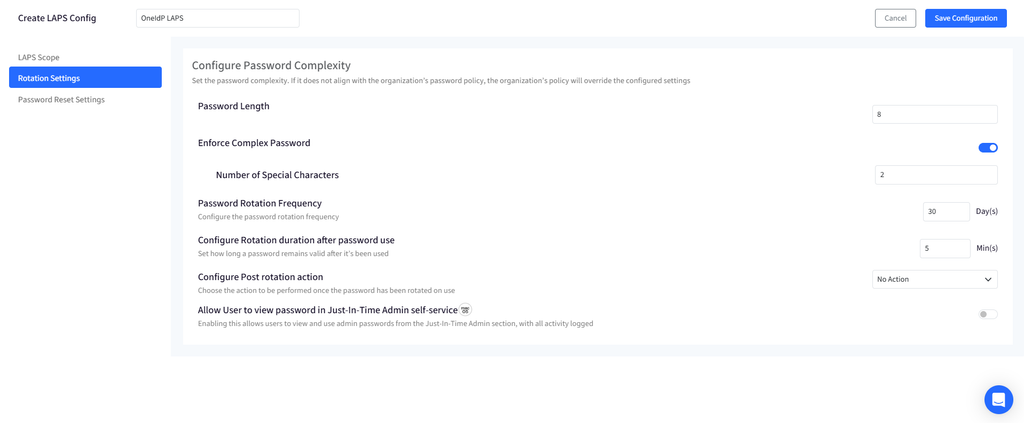
Nawigować do OneIdP > LAPS Na pulpicie Scalefusion. Utwórz konfigurację LAPS i zdefiniuj zakres konta administratora lokalnego, złożoność hasła oraz ustawienia rotacji.
Krok 2: Opublikuj konfigurację
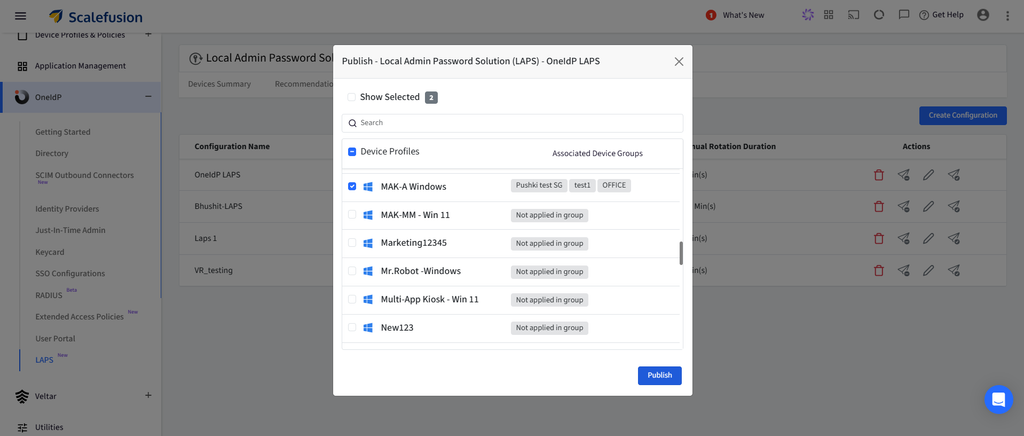
Zapisz konfigurację i opublikuj ją w odpowiednich profilach urządzeń Windows, aby zastosować ustawienia LAPS do skojarzonych urządzeń.
Krok 3: Uzyskaj dostęp do LAPS na urządzeniach z systemem Windows
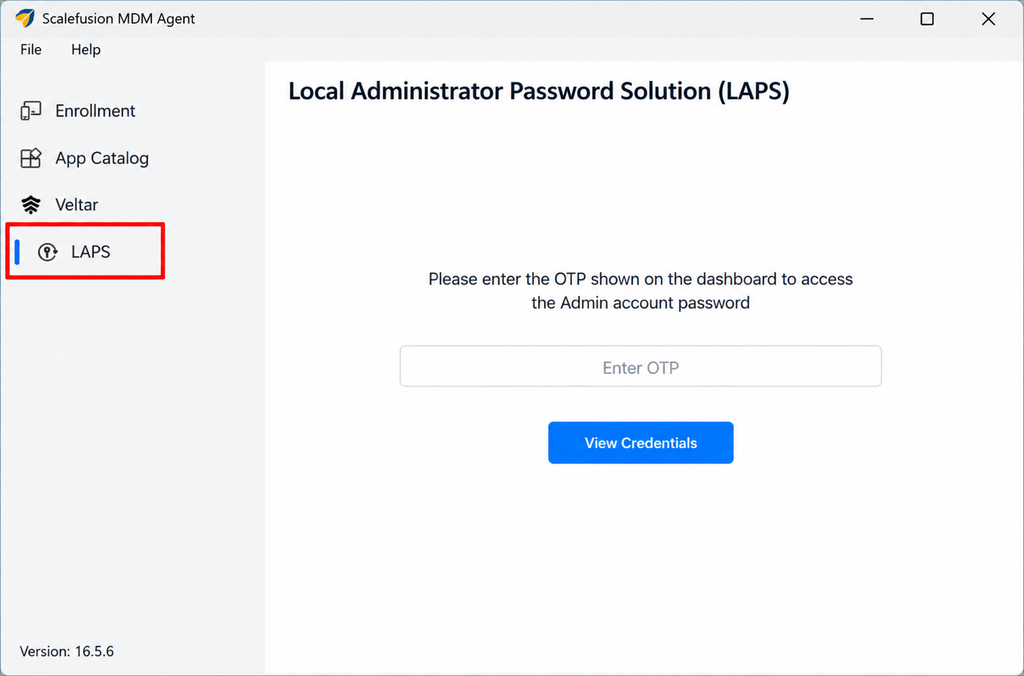
Otwórz sekcję LAPS w agencie Scalefusion na zarządzanym urządzeniu z systemem Windows. Wprowadź jednorazowe hasło (OTP) uzyskane z pulpitu Scalefusion, aby uzyskać dostęp do wybranych danych logowania do konta administratora lokalnego.
Krok 4: Przejrzyj zalecenia LAPS
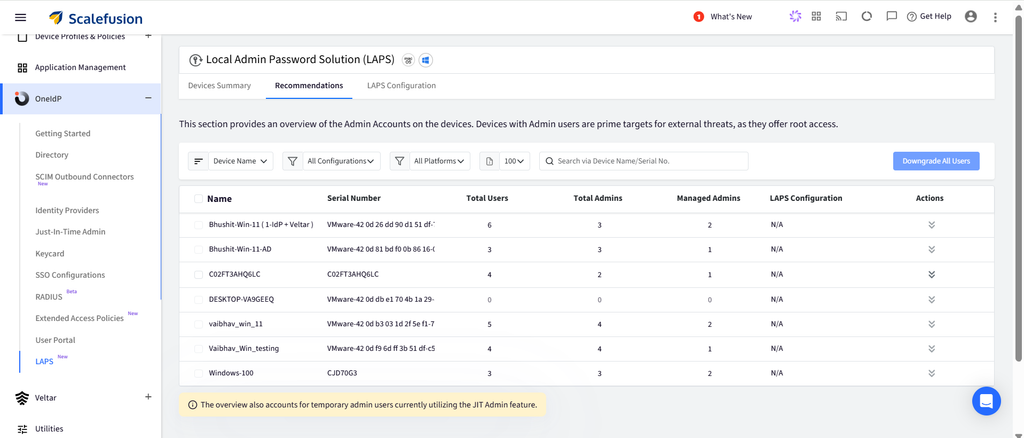
Sekcja Rekomendacje w OneIdP LAPS umożliwia przeglądanie szczegółów konta administratora lokalnego, sprawdzanie zastosowanych konfiguracji LAPS i uzyskiwanie dostępu do dostępnych działań zarządzania kontami na zarządzanych urządzeniach z systemem Windows.
Krok 5: Monitoruj status hasła i aktywność związaną z jego rotacją
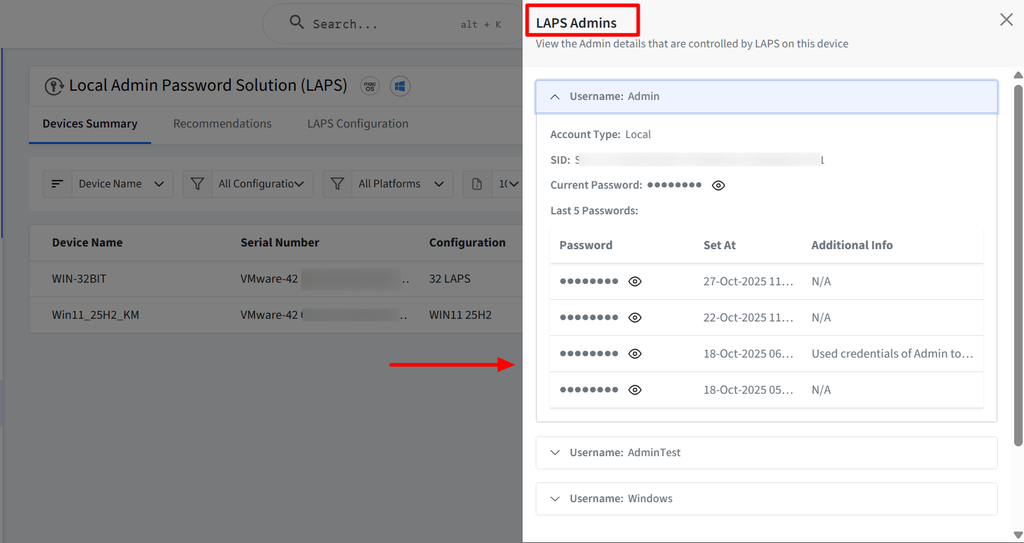
Sekcja Podsumowanie urządzeń w OneIdP LAPS umożliwia przeglądanie szczegółów kont administratorów lokalnych, historii haseł i znaczników czasu rotacji na zarządzanych urządzeniach z systemem Windows. Administratorzy IT mogą również przeglądać dzienniki aktywności, aby śledzić dostęp do haseł, rotację haseł i działania konserwacyjne kont na potrzeby audytów bezpieczeństwa.
Aby uzyskać szczegółowe instrukcje dotyczące konfiguracji i wymagań wstępnych, zapoznaj się z Scalefusion OneIdP LAPS dokumentacja.
Rozwiązywanie problemów z systemem Windows LAPS: typowe problemy i ich rozwiązania
Problemy z konfiguracją systemu Windows LAPS mogą uniemożliwić rotację, tworzenie kopii zapasowych lub odzyskiwanie haseł. Administratorzy IT mogą diagnozować te problemy za pomocą dzienników zdarzeń systemu Windows LAPS oraz poprzez analizę zastosowanych zasad, uprawnień do katalogów i konfiguracji urządzenia.
Aby wyświetlić zdarzenia Windows LAPS, otwórz Podgląd zdarzeń na odpowiednim urządzeniu z systemem Windows i przejdź do: Dzienniki aplikacji i usług > Microsoft > Windows > LAPS > Operacyjne
W poniższej tabeli przedstawiono najczęstsze błędy LAPS systemu Windows i ich możliwe rozwiązania.
| Identyfikator zdarzenia | Kwestia | Zalecane działanie |
|---|---|---|
| 10005 | Nie udało się przetworzyć zasad systemu Windows LAPS | Sprawdź kod błędu zdarzenia i poprzednie zdarzenia LAPS, aby ustalić przyczynę. |
| 10012 | Brak wymaganych atrybutów schematu usługi Active Directory | Sprawdź rozszerzenia schematu i zaktualizuj schemat AD, jeśli to konieczne. |
| 10013 | System Windows LAPS nie może znaleźć skonfigurowanego konta administratora | Sprawdź, czy zarządzane konto istnieje i czy odpowiada ustawieniom zasad. |
| 10017 | Nie udało się utworzyć kopii zapasowej hasła w usłudze Active Directory | Przejrzyj wcześniejsze zdarzenia LAPS, aby zidentyfikować podstawowy błąd. |
| 10027 | System Windows LAPS nie może wygenerować hasła spełniającego wymagania zasad | Sprawdź, czy nie występują konflikty między ustawieniami haseł systemu Windows LAPS a lokalnymi lub domenowymi zasadami haseł. |
| 10028 | Nie udało się utworzyć kopii zapasowej hasła do Microsoft Entra ID | Sprawdź konfigurację dzierżawcy, rejestrację urządzenia i łączność. |
Administratorzy IT mogą ręcznie uruchomić przetwarzanie zasad Windows LAPS, otwierając program PowerShell z uprawnieniami administratora na odpowiednim urządzeniu z systemem Windows i uruchamiając następujące polecenie:
Wywołaj-LapsPolicyProcessing
Po uruchomieniu polecenia przejrzyj dzienniki zdarzeń, aby potwierdzić, czy przetwarzanie zakończyło się powodzeniem. Identyfikator zdarzenia 10004 oznacza pomyślne przetwarzanie zasad, podczas gdy identyfikator zdarzenia 10005 oznacza awarię.
Aby uzyskać dodatkowe kody błędów i procedury rozwiązywania problemów, zapoznaj się z Oficjalna dokumentacja firmy Microsoft dotycząca rozwiązywania problemów z systemem Windows LAPS.
Najlepsze praktyki wdrażania systemu Windows LAPS
Postępuj zgodnie z poniższymi najlepszymi praktykami, aby utrzymać bezpieczne i spójne wdrożenie systemu Windows LAPS.
1. Monitoruj aktywność systemu Windows LAPS
Monitoruj dzienniki zdarzeń systemu Windows LAPS, aby śledzić przetwarzanie zasad, rotację haseł i aktywność tworzenia kopii zapasowych. Przejrzyj rekordy audytu odzyskiwania haseł, jeśli obsługuje je skonfigurowana usługa katalogowa, aby identyfikować nietypowe wzorce dostępu i wspierać audyty bezpieczeństwa.
2. Egzekwuj najmniejsze uprawnienia
Ogranicz korzystanie z konta administratora lokalnego do zadań wymagających wyższych uprawnień. Używaj standardowych kont użytkowników do codziennych czynności i udzielaj dostępu do uprawnień administratora tylko wtedy, gdy jest to konieczne.
3. Ogranicz dostęp za pomocą hasła
Ogranicz uprawnienia do pobierania haseł do autoryzowanych administratorów poprzez odpowiednie mechanizmy kontroli dostępu do katalogów. Włącz szyfrowanie haseł tam, gdzie jest to obsługiwane i wymagane, oraz okresowo sprawdzaj uprawnienia, aby ograniczyć ryzyko ujawnienia nieautoryzowanych danych uwierzytelniających.
4. Skonfiguruj zasady rotacji haseł
Zdefiniuj interwały rotacji haseł w oparciu o wymogi bezpieczeństwa organizacji. Rozważ wprowadzenie zasad resetowania hasła po uwierzytelnieniu, aby ograniczyć czas, przez jaki odzyskane hasło administratora pozostaje użyteczne po uwierzytelnieniu.
5. Utrzymuj aktualizacje i zasady systemu Windows
Aktualizuj obsługiwane urządzenia z systemem Windows, wprowadzając odpowiednie aktualizacje zabezpieczeń i jakości. Regularnie sprawdzaj zasady Windows LAPS, aby upewnić się, że ustawienia haseł, miejsca docelowe kopii zapasowych i uprawnienia administracyjne są zgodne z wymogami organizacji.
6. Zaplanuj odzyskiwanie hasła
Udokumentuj procedury odzyskiwania haseł i upewnij się, że upoważnieni administratorzy IT mają w razie potrzeby dostęp do kopii zapasowych danych uwierzytelniających. Regularnie weryfikuj tworzenie kopii zapasowych i odzyskiwanie haseł, aby ułatwić odzyskiwanie urządzeń i dostęp administracyjny w sytuacjach awaryjnych.
7. Przygotuj się na rozwiązywanie problemów
Przejrzyj dzienniki zdarzeń systemu Windows LAPS i typowe błędy konfiguracji, aby zidentyfikować problemy z przetwarzaniem zasad, tworzeniem kopii zapasowej haseł lub rotacją. Sprawdź poprawność zmian zasad na ograniczonej liczbie urządzeń przed szerszym wdrożeniem.


Zarządzaj hasłami administratorów lokalnych za pomocą Scalefusion OneIdP
Windows LAPS pomaga organizacjom zabezpieczać konta administratorów lokalnych na obsługiwanych urządzeniach z systemem Windows poprzez automatyczną rotację haseł, kontrolowany dostęp i bezpieczne tworzenie kopii zapasowych haseł. Te funkcje zmniejszają ryzyko związane ze współdzielonymi lub statycznymi poświadczeniami administratora.
Scalefusion OneIdP Oferuje osobną funkcję LAPS do zarządzania hasłami administratorów lokalnych na urządzeniach z systemem Windows i macOS. Obsługuje automatyczną rotację haseł, scentralizowane przechowywanie danych uwierzytelniających oraz kontrolowany dostęp do haseł za pośrednictwem pulpitu Scalefusion.
Dzięki OneIdP LAPS zespoły IT mogą konfigurować planowaną i opartą na użyciu rotację haseł, monitorować aktywność haseł i zarządzać lokalnymi kontami administratorów. Konfigurowalne funkcje kontroli konserwacji kont pomagają również przywrócić usunięte konta administratorów lub zmodyfikowane uprawnienia administratora.
Dzięki tym możliwościom organizacje mogą zachować spójne praktyki zarządzania hasłami administratorów lokalnych i wspierać audyty bezpieczeństwa.
Następny krok
FAQ
1. Czy system Windows LAPS wymaga zasad grupy?
Nie, usługa Windows LAPS nie wymaga zasad grupy. Można ją skonfigurować za pomocą zasad grupy lub dostawcy usług konfiguracji systemu Windows LAPS (CSP). Daje to organizacjom elastyczność w zarządzaniu usługą LAPS w oparciu o istniejące środowisko zarządzania urządzeniami z systemem Windows.
2. Dlaczego organizacje powinny używać systemu Windows LAPS?
Organizacje mogą używać Windows LAPS do automatycznego zarządzania i rotacji haseł administratorów lokalnych na urządzeniach z systemem Windows. Unikając współdzielonych lub statycznych haseł administratorów, Windows LAPS pomaga zmniejszyć ryzyko kradzieży danych uwierzytelniających, nieautoryzowanego dostępu i bocznego przepływu danych w sieci. Ułatwia również autoryzowanym administratorom IT odzyskiwanie danych uwierzytelniających w razie potrzeby.
3. Gdzie system Windows LAPS przechowuje hasła?
Windows LAPS może tworzyć kopie zapasowe haseł administratorów lokalnych na Microsoft Entra ID lub w usłudze Windows Server Active Directory. Odpowiednia lokalizacja kopii zapasowej zależy od sposobu podłączenia urządzenia z systemem Windows i konfiguracji zasad LAPS. Autoryzowani administratorzy IT mogą odzyskać zapisane hasło, gdy potrzebują dostępu administratora lokalnego.
4. Czy system Windows LAPS współpracuje z usługą Active Directory?
Tak, Windows LAPS współpracuje z usługą Active Directory systemu Windows Server. Organizacje mogą skonfigurować system Windows LAPS do tworzenia kopii zapasowych haseł administratorów lokalnych w usłudze Active Directory dla obsługiwanych urządzeń przyłączonych do domeny. Umożliwia to autoryzowanym administratorom IT centralne pobieranie i zarządzanie poświadczeniami administratorów lokalnych.
5. Czy system Windows LAPS jest dostępny w systemie Windows 10?
Tak, program Windows LAPS jest dostępny w kwalifikujących się wersjach systemu Windows 10 z aktualizacją z 11 kwietnia 2023 r. lub nowszą. Jednak system Windows 10 zakończył ogólne wsparcie techniczne 14 października 2025 r. Dalsza dostępność programu Windows LAPS zależy od otrzymania przez urządzenia odpowiednich aktualizacji, na przykład w ramach programu rozszerzonych aktualizacji zabezpieczeń (ESU).

