

OpenID Connect (OIDC) to protokół uwierzytelniania tożsamości, który pozwala aplikacjom weryfikować tożsamość użytkownika za pomocą serwera autoryzacji, zazwyczaj na bazie protokołu OAuth 2.0. Umożliwia on bezpieczne logowanie, logowanie jednokrotne i udostępnianie tożsamości użytkownika poprzez wydawanie tokenów identyfikacyjnych potwierdzających tożsamość użytkownika, pomagając organizacjom uprościć dostęp, jednocześnie zmniejszając ryzyko związane z hasłami.
Na wynos
OpenID Connect pomaga organizacjom uprościć bezpieczne logowanie poprzez dodanie warstwy tożsamości na poziomie OAuth 2.0 dla nowoczesnych aplikacji.
- Co oznacza OIDC: OpenID Connect to protokół tożsamości, który weryfikuje tożsamość użytkownika i umożliwia bezpieczne logowanie w aplikacjach przy użyciu zaufanych dostawców tożsamości.
- Jak To Działa: OIDC przekierowuje użytkowników do dostawcy tożsamości, uwierzytelnia ich i zwraca tokeny potwierdzające tożsamość, prawa dostępu i ważność sesji.
- OIDC kontra OAuth: OAuth 2.0 koncentruje się na autoryzacji, natomiast OIDC dodaje uwierzytelnianie, pomagając aplikacjom potwierdzać tożsamość użytkownika zamiast tylko udzielać uprawnień dostępu.
- Typowe przepływy OIDC: Przepływ kodu autoryzacyjnego jest preferowaną bezpieczną opcją w przypadku nowoczesnych aplikacji, natomiast przepływy niejawne i hybrydowe są używane rzadziej ze względu na obawy dotyczące bezpieczeństwa i złożoności.
- Dlaczego zespoły IT z niego korzystają: Rozwiązanie OIDC ogranicza rozproszenie haseł, obsługuje logowanie jednokrotne (SSO), umożliwia uwierzytelnianie wieloskładnikowe (MFA) i dostęp warunkowy, a także pomaga scentralizować kontrolę tożsamości w aplikacjach chmurowych, mobilnych i korporacyjnych.
Hasła są niejasne. Sieci VPN się psują. SAML to prawdziwy ból głowy. Nadal masz do czynienia z nieporęcznymi procesami logowania lub aplikacjami, które nie komunikują się ze sobą? Czas sprawdzić, co potrafi dostawca tożsamości OIDC (OIDC IdP) i dlaczego staje się podstawą nowoczesnego zarządzania tożsamością i dostępem. Uwierzytelnianie OIDC to nie tylko kolejny akronim; zostało stworzone z myślą o szybkości, bezpieczeństwie i skalowalności.
Dlatego coraz więcej zespołów przechodzi na OIDC, aby połączyć się w celu unowocześnienia tożsamości i ograniczenia ryzyka. Niezależnie od tego, czy zarządzasz tysiącami punktów końcowych, czy umożliwiasz użytkownikom hybrydowym, OIDC zapewnia czystszy, inteligentniejszy sposób kontrolowania dostępu.
Chcesz wiedzieć, czym jest autoryzacja OIDC i jak działają tokeny OIDC? Jesteś we właściwym miejscu.
Czym jest OpenID Connect (OIDC)?
OpenID Connect (OIDC) to nowoczesny protokół tożsamości. Pomaga użytkownikom logować się bezpiecznie, używając jednego zestawu danych uwierzytelniających w wielu aplikacjach i usługach.
Pomyśl o tym jako o bezpiecznym tłumaczu między aplikacją a systemem tożsamości. Gdy użytkownik się loguje, autoryzacja OIDC uruchamia się, aby potwierdzić, kim jest. Następnie wysyła z powrotem token OIDC, który mówi: „Ta osoba jest zweryfikowana”.
OIDC opiera się na OAuth 2.0. Podczas gdy OAuth dotyczy udostępniania danych, OIDC Connect dotyczy logowania użytkownika. Dodaje warstwę tożsamości do istniejącego frameworka OAuth.
Oto, dlaczego specyfikacja OIDC jest ważna:
- Aplikacja korzysta ze standardowych protokołów HTTPS i JSON, dzięki czemu praca z nią jest łatwa.
- Jest szeroko wspierany przez takie platformy jak Google, Microsoft i Apple.
- Działa w środowiskach mobilnych, chmurowych i lokalnych.
Aby zrozumieć, jak działa OpenID Connect (OIDC), musisz znać kluczowe elementy, z których składa się system. Oto podział głównych komponentów w dowolnej konfiguracji OIDC.
Kluczowe elementy uwierzytelniania OIDC
1. Uwierzytelnianie: To jest sedno sprawy. Autoryzacja OIDC rozpoczyna się, gdy użytkownik próbuje się zalogować. System sprawdza jego tożsamość i decyduje, czy należy przyznać dostęp. Jest szybki, bezpieczny i zbudowany tak, aby zmniejszyć tarcie.
2. Klient: Aplikacja lub usługa, do której użytkownik chce uzyskać dostęp. Może to być pulpit nawigacyjny, narzędzie SaaS lub aplikacja mobilna. Klient wysyła żądanie logowania do dostawcy tożsamości OIDC i otrzymuje w zamian token OIDC.
3. Strona polegająca: Inna nazwa klienta. „Polega” na OIDC IdP w celu uwierzytelnienia użytkowników i weryfikacji tożsamości.
4. Tokeny tożsamości: Po uwierzytelnieniu użytkownika IdP odsyła token OIDC, konkretnie token ID. Zawiera on informacje o użytkowniku, takie jak adres e-mail, imię i czas logowania, wszystko w bezpiecznym formacie.
5. Dostawcy OpenID: Nazywani również dostawcami tożsamości OIDC lub dostawcami IAM OIDC. Są to zaufane usługi (takie jak Google, Azure AD lub Okta), które obsługują rzeczywisty proces logowania i wydają tokeny tożsamości.
6. Użytkownicy: Są to Twoi pracownicy, partnerzy lub klienci. Logują się przez klienta i są uwierzytelniani przez OIDC IdP. Po weryfikacji mogą uzyskiwać dostęp do aplikacji bez konieczności zapamiętywania wielu haseł.
OpenID Connect kontra OpenID 2.0
OIDC Connect upraszcza konfigurację OIDC, poprawia bezpieczeństwo i obsługuje nowoczesne aplikacje, z których faktycznie korzysta Twój zespół. Zapewnia większą kontrolę, płynniejsze logowanie i lepsze wsparcie na różnych platformach.
Dlaczego jest to ważne: Jeśli Twoja obecna konfiguracja nadal używa OpenID 2.0, korzystasz ze starej technologii. Może to narazić Cię na problemy z bezpieczeństwem, słabą integrację i złe doświadczenia użytkownika.
| Cecha | OpenID 2.0 | Połączenie OpenID (OIDC) |
|---|---|---|
| Baza protokołu | Niestandardowy system oparty na XML | Zbudowany na OAuth 2.0 |
| Format danych | XML | JSON |
| Obsługa tokena | Brak prawdziwego modelu tokena | Używa tokenów OIDC (ID, dostęp, odświeżanie) |
| Wsparcie mobilne | Słaby | Doskonałe dla urządzeń mobilnych i interfejsów API |
| Ochrona | Przestarzały | Silne szyfrowanie i kontrola sesji |
| Przyjęcie | Dziedzictwo | Szeroko obsługiwane |
Podsumowując: OIDC Connect nie jest aktualizacją, lecz pełną wymianą.
Wyjaśnienie przepływów OIDC (kod autoryzacji, niejawne, hybrydowe)
Przepływy OIDC to różne sposoby uwierzytelniania użytkownika. Każdy przepływ jest zaprojektowany dla konkretnego przypadku użycia: aplikacji internetowych, aplikacji mobilnych, interfejsów API lub hybryd. Sercem każdego przepływu jest prosty cel: uwierzytelnienie użytkownika, bezpieczne wydanie tokenów OIDC i udzielenie dostępu bez ryzykowania poświadczeń.
Twój dostawca IAM OIDC pomoże Ci wybrać właściwy przepływ na podstawie Twojej architektury. Dokonaj właściwego wyboru, a zablokujesz logowania bez spowalniając użytkowników.
1. Przepływ kodu autoryzacyjnego
Kod autoryzacyjny = bezpieczny i preferowany
To jest najczęstszy i najbezpieczniejszy przepływ. Oto jak to działa:
- Użytkownik klika „Zaloguj się”.
- Aplikacja przekierowuje użytkowników do dostawcy tożsamości OIDC (OIDC IdP).
- Po zalogowaniu dostawca tożsamości odsyła kod autoryzacyjny do aplikacji.
- Aplikacja wymienia ten kod na token OIDC (identyfikator + token dostępu).
Używaj, gdy: Tworzysz aplikację internetową, która może bezpiecznie przechowywać poufne informacje w zapleczu.
2. Przepływ uwierzytelniania
Uwierzytelnianie = dodaje warstwę tożsamości
OIDC jest zbudowany na OAuth 2.0, ale dodaje tożsamość na wierzchu. Przepływ uwierzytelniania to miejsce, w którym OIDC Connect naprawdę się wyróżnia — weryfikuje którzy testują i oceniają narzędzia, przedstawiając swoje potrzeby i wyzwania w kontekście stosowanych narzędzi użytkownik zwraca token identyfikacyjny wraz z innymi tokenami OIDC.
Używaj, gdy: Zależy Ci nie tylko na dostępie, ale także na potwierdzeniu tożsamości. Ten przepływ jest częścią samej specyfikacji OIDC.
3. Przepływ niejawny
Ukryte = dziedziczne i ryzykowne
Ten przepływ wysyła tokeny OIDC bezpośrednio do przeglądarki bez konieczności wymiany kodów.
Używaj, gdy: Tworzysz publiczną aplikację opartą na języku JavaScript, która nie może przechowywać sekretów.
Heads-up: Obecnie jest to odradzane ze względu na zagrożenia bezpieczeństwa. Nowoczesne aplikacje powinny zamiast tego używać Authorization Code z PKCE.
4. Przepływ hybrydowy
Hybrydowy = elastyczny, ale złożony
Chcesz prędkości i silnej kontroli? Hybrydowy przepływ daje ci tokeny oraz kod uwierzytelniający na raz.
Używaj, gdy: Potrzebujesz większej elastyczności, np. możliwości logowania się przez Internet i korzystania z sesji w aplikacji mobilnej.
Jak działa OIDC?
Oto krótka wersja: OpenID Connect (OIDC) pozwala Twojej aplikacji zaufać innemu systemowi, dostawcy tożsamości OIDC (OIDC IdP), aby obsługiwał logowania i potwierdzał, kim są użytkownicy. W Twojej aplikacji nie są przechowywane żadne hasła. Ale przejrzyjmy, co tak naprawdę dzieje się w zapleczu.
Krok po kroku: Przepływ OIDC w działaniu
Załóżmy, że użytkownik chce zalogować się do Twojego wewnętrznego pulpitu. Oto, co dzieje się za kulisami:
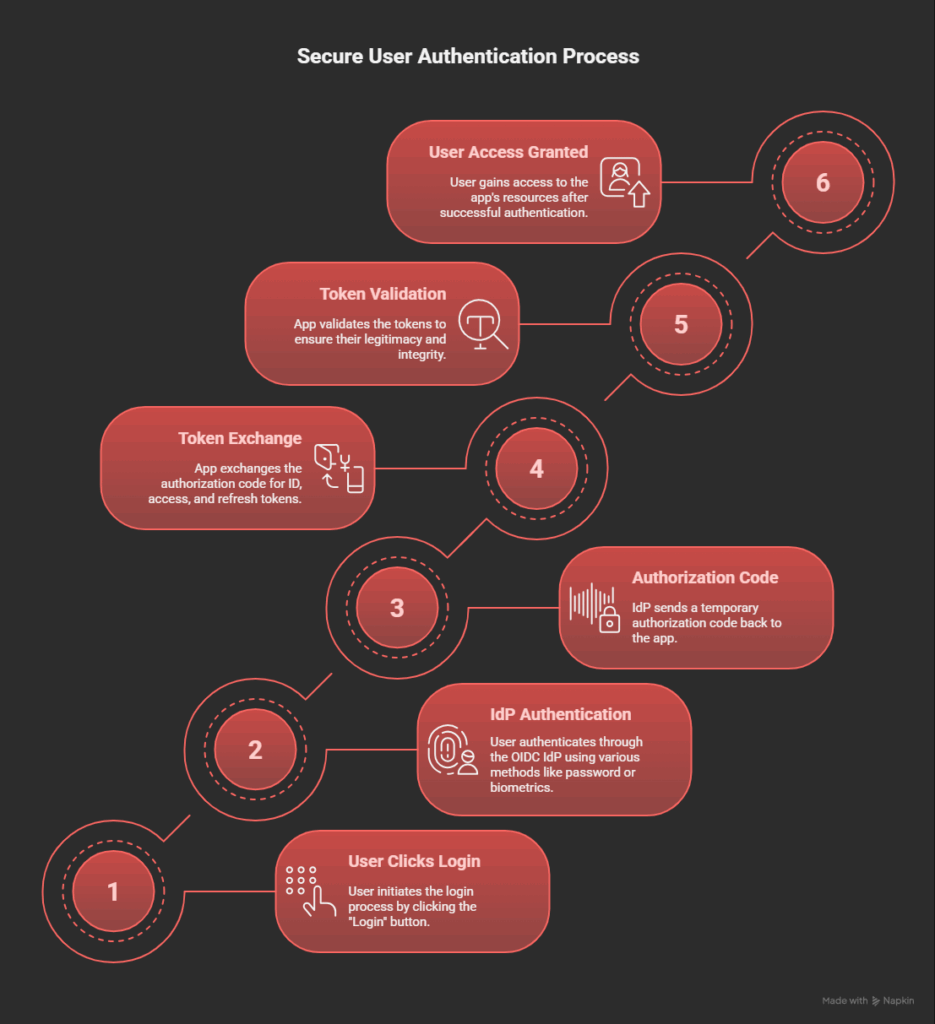
- Kliknięcia użytkownika „Zaloguj się”. Aplikacja (czyli strona polegająca) wysyła je do dostawcy tożsamości OIDC, takiego jak Azure AD lub Okta.
- Za uwierzytelnianie odpowiada OIDC IdP. Użytkownik loguje się, może to być za pomocą hasła, biometrii, MFA, a nawet kluczy dostępu. Tutaj rozpoczyna się przepływ autoryzacji OIDC.
- Dostawca tożsamości wysyła kod autoryzacyjny z powrotem do aplikacji. Jest to tymczasowy kod potwierdzający, że użytkownik pomyślnie przeszedł autoryzację.
- Aplikacja wymienia kod na tokeny. Aplikacja wywołuje punkt końcowy tokena dostawcy tożsamości, aby uzyskać:
- Token identyfikacyjny (kto jest użytkownikiem)
- Token dostępu (do czego mają dostęp)
- (Opcjonalnie) Token odświeżania (aby utrzymać sesję bez ponownego logowania)
- Tokeny są weryfikowane. Aplikacja sprawdza podpis każdego Token OIDC aby upewnić się, że jest legalny. Może również zweryfikować nonce, zakres i czas wygaśnięcia.
- Użytkownik uzyskuje dostęp. Aplikacja ufa teraz podanej tożsamości i zapewnia użytkownikowi dostęp do odpowiednich zasobów.
Dlaczego jest to ważne dla SecOps i administratorów IT?
- Koniec z rozmaitymi hasłami. Użytkownicy nie tworzą nowych haseł dla każdej aplikacji. Zamiast tego centralizujesz logowania za pośrednictwem dostawcy IAM OIDC.
- Poprawia się widoczność punktów końcowych. Możesz śledzić, kto, skąd i kiedy uzyskał dostęp do czego, ponieważ każde żądanie logowania przechodzi przez dostawcę tożsamości.
- Sesje oparte są na tokenach. Jeśli token zostanie skradziony, możesz go unieważnić. Jeśli sesja wygląda na ryzykowną, możesz ją zabić. Tokeny szybko wygasają, zmniejszając narażenie.
- Administratorzy kontrolują konfigurację. Dzięki odpowiedniej konfiguracji OIDC możesz decydować, jakie dane będą zawarte w tokenie identyfikacyjnym, jak długo tokeny są ważne i jakich zakresów mogą żądać aplikacje.
- Wbudowane uwierzytelnianie wieloskładnikowe i dostęp warunkowy. Twój dostawca tożsamości OIDC może zwiększyć poziom zabezpieczeń na podstawie urządzenia, lokalizacji lub sygnałów ryzyka, bez konieczności zmiany kodu aplikacji.
OIDC jest stworzony do skalowania
Niezależnie od tego, czy zarządzasz setkami punktów końcowych, OIDC Connect skaluje się czysto. Możesz:
- Dodawaj nowe aplikacje bez konieczności ponownego wykonywania logiki logowania
- Ustawiaj spójne zasady z jednego pulpitu
- Kontroluj tożsamości w środowiskach hybrydowych lub wielochmurowych
Przykłady OIDC
1. Logowanie jednokrotne aplikacji przedsiębiorstwa za pomocą usługi Azure AD
Gigant handlu detalicznego używa Azure AD jako dostawcy tożsamości OIDC (OIDC IdP). Chcą umożliwić bezpieczne logowanie jednokrotne (SSO) dla narzędzi wewnętrznych, systemów HR, paneli sterowania, platform programistycznych.
Jak to działa:
- Usługa Azure AD obsługuje logowanie za pośrednictwem autoryzacji OIDC.
- Po uwierzytelnieniu aplikacja otrzymuje token identyfikacyjny i token dostępu.
- Administratorzy mogą kontrolować poziomy dostępu za pomocą konfiguracji OIDC (grupy, zakresy, role).
Dlaczego to działa: Brak przechowywania haseł. Centralna tożsamość. Łatwe śledzenie sesji.
2. Logowanie do aplikacji mobilnej za pomocą Google OIDC
Aby korzystać z aplikacji mobilnej, wymagane jest bezpieczne logowanie przy użyciu tożsamości powiązanej z kontem Google.
Jak to działa:
- Aplikacja wykorzystuje przepływ kodu autoryzacyjnego z PKCE.
- Google, działając jako dostawca IAM OIDC, uwierzytelnia użytkownika.
- Aplikacja otrzymuje zestaw tokenów OIDC zawierających informacje o użytkowniku.
Dlaczego to działa: Wbudowane 2FA. Silna tożsamość. Nie ma potrzeby, aby Twoja aplikacja obsługiwała poufne dane logowania.
3. Środowisko hybrydowe ze Scalefusion OneIdP i aplikacjami lokalnymi
Zarządzasz hybrydową konfiguracją, aplikacjami w chmurze, takimi jak M365 lub Salesforce, a także lokalnymi narzędziami, na których nadal polegają Twoje zespoły. Chcesz ujednoliconego logowania i silniejszej kontroli dostępu w obu.
Jak to działa:
- Scalefusion OneIdP działa jako centralny dostawca tożsamości OIDC (OIDC IdP).
- Za pomocą OIDC Connect możesz połączyć aplikacje w chmurze i lokalne.
- W przypadku starszych aplikacji należy użyć pomostu SAML lub niestandardowych łączników.
- Konfiguracja OIDC definiuje, którzy użytkownicy uzyskują dostęp do czego i na jakich warunkach.
Dlaczego to działa: Dostajesz nowoczesność zarządzanie tożsamością bez rozbierania starego stosu. Jedno logowanie do wszystkich systemów, scentralizowana kontrola i szczegółowa widoczność sesji użytkowników.
4. Dostęp do dostawców zewnętrznych
Partner logistyczny potrzebuje dostępu do portalu raportowania, ale nie chcesz zarządzać jego danymi uwierzytelniającymi.
Jak to działa:
- Możesz skonfigurować tożsamość federacyjną za pomocą połączenia OIDC z dostawcą tożsamości.
- Otrzymujesz zweryfikowane tokeny OIDC od swojego dostawcy.
- Dostęp jest ograniczony i tymczasowy, zgodnie z zasadami konfiguracji OIDC.
Dlaczego to działa: Brak współdzielonych haseł. Pełny ślad audytu. Łatwe odwołanie.
Te rzeczywiste przykłady pokazują, w jaki sposób specyfikacja OIDC dostosowuje się do różnych środowisk, zapewniając jednocześnie ścisłą kontrolę, większe bezpieczeństwo i płynniejsze logowanie.
OIDC kontra SAML kontra OAuth 2.0
OIDC nie pojawił się w próżni. Został stworzony, aby naprawić prawdziwe problemy ze starszymi protokołami tożsamości. Oto, jak wypada w porównaniu z dwoma najpopularniejszymi alternatywami: SAML i OAuth 2.0.
OIDC kontra SAML
SAML (język znaczników potwierdzających bezpieczeństwo) jest oparty na XML i zbudowany głównie dla internetowego SSO. Istnieje już od jakiegoś czasu, zwłaszcza w dużych środowiskach korporacyjnych, ale widać, że jest stary.
OIDC kontra SAML: wyjaśnienie kluczowych różnic
- Format: OIDC używa lekkiego JSON. SAML używa obszernego XML.
- Integracja: Implementacja OIDC w nowoczesnych stosach jest łatwiejsza i szybsza.
- Wsparcie mobilne: OIDC dobrze współpracuje z aplikacjami mobilnymi i interfejsami API, natomiast SAML nie.
- Model tokena: OIDC używa elastycznych tokenów ID, dostępu i odświeżania. SAML używa podpisanych asercji, którymi trudniej zarządzać.
- Bezpieczeństwo: OIDC obsługuje nonce, PKCE i wbudowane wygasanie tokenów. SAML często polega na niestandardowej logice, aby to dopasować.
- Zaleta bezpieczeństwa: Specyfikacja OIDC obejmuje nowocześniejsze, wbudowane kontrole bezpieczeństwa. Oznacza to mniej ręcznych poprawek i mniej słabych punktów, które atakujący mogą wykorzystać.
OIDC kontra OAuth 2.0
To dezorientuje wiele zespołów. Ale oto klucz:
- Uchwyty OAuth 2.0 autoryzacja (kto ma dostęp do czego).
- OIDC Connect dodaje Uwierzytelnianie (kim jest użytkownik).
Nie musisz wybierać. OIDC jest zbudowany na OAuth 2.0, który dodaje warstwę do pobierania danych tożsamości za pomocą tokenów ID.
Dlaczego jest to ważne dla IT: Samo OAuth nie jest w stanie tego powiedzieć którzy testują i oceniają narzędzia, przedstawiając swoje potrzeby i wyzwania w kontekście stosowanych narzędzi użytkownik jest. To świetne rozwiązanie dla dostępu do API stron trzecich. Ale jeśli chcesz uzyskać informacje o użytkowniku (imię, adres e-mail, sesja), potrzebujesz tokenów OIDC.
Werdykt:Jeśli nadal korzystasz z SAML lub LDAP sam, zostawiasz elastyczność i bezpieczeństwo na stole. Konfiguracja OIDC pozwala pracować mądrzej, szybciej się dostosowywać i skalować bez tarcia.
Korzyści z uwierzytelniania OIDC
OpenID Connect (OIDC) jest stworzony dla sposobu, w jaki nowoczesne zespoły IT faktycznie pracują. Niezależnie od tego, czy próbujesz zmniejszyć ryzyko, wydajniej zarządzać dostępem, czy skalować bezpiecznie, konfiguracja OIDC daje Ci elastyczność, aby zrobić to dobrze. Pomaga Ci zabezpieczyć dostęp, kontrolować sesje i zmniejszyć złożoność, nie spowalniając nikogo.
Oto, co tak naprawdę zyskujesz, przechodząc na platformę OIDC Connect:
1. Zmniejsza ryzyko kradzieży haseł: Dzięki autoryzacji OIDC użytkownicy uwierzytelniają się za pośrednictwem zaufanego dostawcy tożsamości OIDC (OIDC IdP). Oznacza to brak konieczności przechowywania haseł w aplikacjach, brak ponownego użycia w różnych systemach i mniejsze narażenie podczas naruszeń.
2. Ustandaryzowane uwierzytelnianie:Specyfikacja OIDC opiera się na OAuth 2.0, wykorzystując sprawdzone standardy, takie jak HTTPS i JSON. Zastępuje ona chaotyczną, niespójną logikę uwierzytelniania jednym czystym modelem w całym środowisku.
3. Usprawnia zarządzanie tożsamością: Centralizując tożsamość za pomocą dostawcy IAM OIDC, zmniejszasz obciążenie związane z zarządzaniem wieloma poświadczeniami, rolami i ścieżkami logowania. Upraszcza to wdrażanie, dezaktywację i audyty zgodności.
4. Wzmacnia kontrolę bezpieczeństwa: Kontrolujesz, co trafia do każdego tokena OIDC, jak długo trwają sesje i jakie zakresy mogą żądać aplikacje. Funkcje takie jak PKCE, nonce i walidacja tokena dają Ci narzędzia do zapobiegania kradzieży tokena i atakom typu replay.
5. Bezproblemowe korzystanie z urządzenia: Użytkownicy logują się raz i uzyskują dostęp do tego, czego potrzebują, na różnych urządzeniach, w aplikacjach i sieciach. Bez mylących przekierowań. Bez dodatkowych haseł. Tylko jeden bezpieczny, szybki przepływ wbudowany w konfigurację OIDC.
Wymagania wstępne przed wdrożeniem uwierzytelniania OIDC
Wdrożenie OpenID Connect (OIDC) nie polega tylko na przełączeniu przełącznika. Inteligentna implementacja oznacza myślenie o bezpieczeństwie, skali i sposobie interakcji aplikacji z dostawcą tożsamości OIDC (OIDC IdP). Ale przed wdrożeniem OpenID Connect (OIDC) warto ocenić swoje środowisko.
Solidny plan może pomóc Ci uniknąć martwych punktów i w pełni wykorzystać konfigurację OIDC. Oto, co należy sprawdzić przed uruchomieniem z dostawcą IAM OIDC:
a. Gotowość bezpieczeństwa
- Obsługa tokenów: Czy Twoje systemy są w stanie prawidłowo przechowywać, weryfikować i wygasać tokeny OIDC?
- TLS wszędzie: Wszystkie przepływy OIDC opierają się na bezpiecznym protokole HTTPS.
- Zarządzanie sesją: Będziesz potrzebować sposobu na wykrywanie i odwoływanie ryzykownych sesji.
b. Możliwości integracji
- Czy Twoje aplikacje obsługują przekierowania, zakresy i analizę tokenów?
- Czy Twoje zespoły programistów swobodnie radzą sobie z pracą ze strukturami JSON, OAuth 2.0 i tokenami identyfikacyjnymi?
- Czy Twój obecny stos obsługuje nowoczesne przepływy OIDC Connect, czy będziesz potrzebować obejść?
c. Zależność od dostawcy
- Czy wybierasz dostawcę oferującego silne wsparcie i umowy SLA gwarantujące ciągłość działania?
- Czy Twój dostawca tożsamości OIDC zapewnia łatwy dostęp do interfejsu API, dzienniki audytu i elastyczność konfiguracji?
- Czy obsługuje środowiska hybrydowe i starsze systemy?
10 najlepszych praktyk wdrażania OIDC
1. Użyj przepływu kodu autoryzacyjnego z PKCE: Zawsze wybieraj przepływ kodu autoryzacyjnego z PKCE dla klientów publicznych. Chroni przed atakami polegającymi na wstrzykiwaniu kodu i przechwytywaniu, szczególnie w aplikacjach mobilnych i przeglądarkowych.
2. Zweryfikuj wszystkie tokeny OIDC: Nie zakładaj, że token jest bezpieczny. Zawsze sprawdzaj:
- podpis
- Emitent
- Publiczność
- Data ważności
Dzięki temu mamy pewność, że token OIDC nie został zmodyfikowany ani sfałszowany.
3. Regularnie wymieniaj sekrety klientów: Traktuj sekrety jak dane uwierzytelniające. Rotuj je według harmonogramu, używaj unikalnych sekretów dla każdego klienta i przechowuj je bezpiecznie.
4. Ustal ścisłe terminy wygaśnięcia tokenów:Krótkotrwałe tokeny zmniejszają obrażenia, jeśli jeden zostanie ujawniony. Używaj odświeżających tokenów ze ścisłymi zasadami ponownego użycia, gdy sesje muszą trwać dłużej.
5. Określ ściśle zakres: Kontroluj, do czego każda aplikacja może uzyskać dostęp. Używaj wąskich zakresów w konfiguracji OIDC, tylko tego, co jest wymagane, nic więcej.
6. Wdrażaj kontrole nonce’ów: Wartości nonce zapobiegają atakom typu replay w przepływie autoryzacji OIDC. Zawsze sprawdzaj nonce zwrócony w tokenie ID w porównaniu z tym, co zostało wysłane w żądaniu.
7. Ogranicz przekierowania URI: Zablokuj przekierowania URI tylko do tego, co jest potrzebne. Nie zezwalaj na symbole wieloznaczne. Pomaga to zatrzymać złośliwe przekierowania i przechwytywanie tokenów.
8. Monitoruj i audytuj każde logowanie: Użyj dzienników od swojego dostawcy IAM OIDC, aby śledzić logowania, przyznawania tokenów i wykorzystanie zakresu. Oznacz anomalie w lokalizacji, urządzeniu lub częstotliwości.
9. Zaplanuj rotację kluczy: Użyj JWKS (JSON Web Key Sets) i automatycznej rotacji kluczy, aby zarządzać kluczami publicznymi używanymi do walidacji tokenów. Nie polegaj na kluczach statycznych.
10. Testuj i ponownie testuj przepływy OIDC: Uruchom modelowanie zagrożeń i przetestuj, jak każdy przepływ OIDC Connect działa pod presją. Sprawdź, co się dzieje, gdy tokeny wygasają, są ponownie używane lub nieprawidłowo skonfigurowane.
Wskazówka dla administratorów IT: Większość tych funkcji jest wbudowana u dostawców, takich jak Scalefusion OneIdP, ale nadal trzeba je prawidłowo skonfigurować i monitorować.
Scalefusion OneIdP do wdrażania uwierzytelniania OIDC
Scalefusion OneIdP przenosi moc OIDC Connect na platformę zbudowaną dla nowoczesnych zespołów IT i SecOps. Obsługuje standardowe przepływy autoryzacji OIDC, umożliwiając bezproblemową integrację zarówno z nowymi, jak i starszymi systemami.
Zaprojektowany z myślą o kompatybilności, OneIdP pomaga organizacjom zastąpić rozdrobnione metody logowania ujednoliconą warstwą tożsamości, która bezpiecznie skaluje się w aplikacjach, platformach i urządzeniach. OneIdP może działać zarówno jako dostawca tożsamości OIDC (OIDC IdP), jak i dostawca IAM OIDC, obsługując takie funkcje, jak:
- Przepływ kodu autoryzacyjnego z PKCE
- Wydawanie i zarządzanie tokenami OIDC (ID, dostęp, odświeżanie)
- Integracja zewnętrznej metody uwierzytelniania firmy Microsoft
- Obsługa współdzielonego sygnału dla federacyjnych logowań Apple
Kontekstowy OIDC nie jest stanem przyszłym. Dzięki Scalefusion OneIdP jest to sposób, w jaki odbywa się bezpieczny dostęp poprzez weryfikację zaufania i zgodności urządzenia w czasie rzeczywistym.

FAQ
1. Czym jest OIDC i czy OIDC jest bezpieczny?
Tak. Specyfikacja OIDC opiera się na OAuth 2.0 i dodaje bezpieczną warstwę tożsamości OIDC. Obsługuje silne szyfrowanie, walidację tokenów i ochronę przed typowymi zagrożeniami, takimi jak odtwarzanie tokenów. Po prawidłowym wdrożeniu obsługa tokenów OIDC zapewnia bezpieczne uwierzytelnianie na platformach internetowych, mobilnych i w chmurze.
2. Dlaczego programiści powinni używać OIDC?
OpenID Connect (OIDC) upraszcza integrację tożsamości. Dzięki zaledwie kilku punktom końcowym i ujednoliconej konfiguracji OIDC deweloperzy otrzymują uwierzytelnianie, logowanie jednokrotne i informacje o użytkowniku od zaufanego dostawcy tożsamości OIDC (OIDC IdP). Działa w aplikacjach i urządzeniach, obsługuje federację i łatwo skaluje się do nowoczesnych przypadków użycia IAM.
3. Czym OpenID Connect różni się od OpenID 2.0?
OIDC to nowoczesny protokół zbudowany na OAuth 2.0, w przeciwieństwie do OpenID 2.0, który go poprzedza i nie ma autoryzacji opartej na tokenach. OIDC wprowadza token ID, standardowe oświadczenia użytkownika i obsługę REST/JSON. Jest łatwiejszy do wdrożenia i znacznie bezpieczniejszy, co czyni go preferowanym wyborem dostawcy IAM OIDC.
4. Jaki jest związek OpenID Connect z FIDO Alliance?
W istocie OIDC i FIDO uzupełniają się wzajemnie. OIDC Connect obsługuje federacyjną tożsamość i autoryzację sesji, podczas gdy FIDO koncentruje się na bezhasłowym, odpornym na phishing logowaniu. Razem wzmacniają uwierzytelnianie: FIDO zapewnia bezpieczeństwo logowania; autoryzacja OIDC bezpiecznie udostępnia dane tożsamości aplikacjom, na których polega.
5. Czy OIDC jest bezpieczniejsze niż SAML?
Tak, w większości współczesnych przypadków użycia. OIDC używa krótkotrwałych tokenów OIDC, obsługuje lepszą kompatybilność mobilną i unika ryzyka parsowania opartego na XML, które można zaobserwować w SAML. Jest przyjazny dla API i zgodny z dzisiejszą architekturą aplikacji, dzięki czemu konfiguracja OIDC jest mniej podatna na błędy i bezpieczniejsza.
6. Dlaczego warto używać OIDC zamiast SAML lub LDAP?
OIDC jest zbudowany dla chmury, interfejsów API i urządzeń mobilnych. W przeciwieństwie do SAML, używa JSON i REST. W przeciwieństwie do LDAP, jest zaprojektowany dla tożsamości federacyjnej i nie wymaga bezpośredniego dostępu do katalogu. Dzięki zaufanemu OIDC IdP otrzymujesz nowoczesną, zdecentralizowaną obsługę tożsamości, która skaluje się w aplikacjach.

