Automatyczne zarządzanie poprawkami to proces polegający na wykorzystaniu oprogramowania do identyfikacji brakujących poprawek, ustalania priorytetów i testowania aktualizacji, wdrażania ich zgodnie z predefiniowanymi zasadami oraz weryfikacji instalacji przy minimalnym nakładzie pracy ręcznej. Pomaga zespołom IT w spójnym aktualizowaniu systemów operacyjnych i aplikacji w dużych lub rozproszonych środowiskach punktów końcowych.
Zamiast tego, aby administrator sprawdzał setki urządzeń z osobna, zautomatyzowane zarządzanie poprawkami zmienia proces łatania w oparty na zasadach obieg pracy: znajdź lukę, zdecyduj, jak pilnie wymaga ona usunięcia, wdróż aktualizację i potwierdź, że faktycznie zadziałała.
Na wynos
- Automatyzuje powtarzalne zadania związane z łataniem: Zautomatyzowane zarządzanie poprawkami może obsługiwać wyszukiwanie, pobieranie poprawek, planowanie, wdrażanie, ponowne próby, weryfikację i raportowanie.
- Skraca czas ekspozycji: Szybsze wdrażanie poprawek skraca czas, w którym znane luki w zabezpieczeniach pozostają możliwe do wykorzystania.
- Poprawia spójność: Zasady stosują te same reguły poprawek w punktach końcowych zdalnych, lokalnych i rozproszonych.
- Obsługuje łatanie oparte na ryzyku: Krytyczne i aktywnie wykorzystywane luki w zabezpieczeniach można naprawić szybciej niż w przypadku rutynowych aktualizacji.
- Nadal wymaga nadzoru ze strony człowieka: Wrażliwe systemy, wyjątki, nieudane poprawki, zmiany awaryjne i decyzje o wycofaniu zmian mogą wymagać zatwierdzenia przez administratora.

Jak działa automatyczne zarządzanie poprawkami?
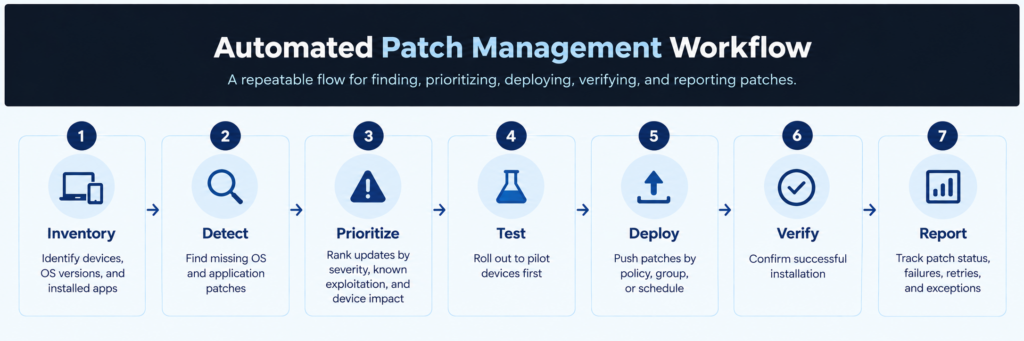
Automatyczne zarządzanie poprawkami działa poprzez ciągłe wykrywanie brakujących aktualizacji i przenoszenie zatwierdzonych poprawek poprzez priorytetyzację, testowanie, wdrażanie i weryfikację zgodnie z zasadami ustalonymi przez administratorów IT. Obejmuje to zarówno zarządzanie poprawkami systemu operacyjnego, jak i łatanie aplikacji innych firmpoprzez ustalanie priorytetów, testowanie, wdrażanie i weryfikację zgodnie z zasadami ustalonymi przez administratorów IT.
Typowy przepływ pracy składa się z pięciu etapów.
1. Odkryj urządzenia i brakujące poprawki
System najpierw tworzy inwentarz punktów końcowych, systemów operacyjnych, zainstalowanych aplikacji i wersji oprogramowania.
Następnie porównuje te wersje z dostępnymi aktualizacjami dostawców, aby określić, którym urządzeniom brakuje poprawek.
Dobry inwentarz ma znaczenie. Nie możesz załatać podatnej aplikacji, jeśli nie wiesz, że jest zainstalowana.
2. Ustal priorytety poprawek na podstawie ryzyka
Nie każda brakująca łatka zasługuje na taki sam termin.
Dojrzały, zautomatyzowany proces zarządzania poprawkami można wziąć pod uwagę takie czynniki jak:
- stopień zagrożenia
- znane wykorzystanie
- znaczenie dotkniętych aktywów
- ekspozycja w internecie
- krytyczność aplikacji
- dostępne terminy naprawcze
CISA szczególnie zaleca korzystanie z jej Katalog znanych wykorzystywanych luk w zabezpieczeniach jako dane wejściowe przy ustalaniu priorytetów usuwania luk w zabezpieczeniach.
To rozróżnienie ma znaczenie. Luka w zabezpieczeniach, która jest już wykorzystywana w środowisku naturalnym, zazwyczaj wymaga innej reakcji niż błąd o niskiej wadze, który wpływa na wewnętrzne narzędzie.
3. Poprawki testowe
Automatyzacja nie powinna oznaczać natychmiastowego wdrażania każdej aktualizacji na każdym punkcie końcowym.
Poprawki mogą być najpierw udostępniane niewielkiej grupie testowej lub pierścieniowi wdrożeniowemu. Zespoły IT mogą sprawdzić, czy przed rozszerzeniem wdrożenia nie występują problemy ze zgodnością aplikacji, awarie instalacji, problemy z wydajnością lub nieoczekiwane ponowne uruchomienia.
4. Zaplanuj i wdróż aktualizacje
Zatwierdzone poprawki są następnie wdrażane zgodnie z określonymi zasadami.
Administratorzy mogą skonfigurować:
- Najpierw przetestuj urządzenia IT
- ograniczona grupa pilotażowa
- ogólne urządzenia pracownicze później
- systemy krytyczne dla biznesu w oddzielnym oknie konserwacyjnym
Urządzenia zdalne, które są offline podczas wdrażania, można ponownie uruchomić po ponownym nawiązaniu połączenia.
5. Sprawdź instalację i rozwiąż problemy
Udane wdrożenie nie jest tym samym, co udane naprawienie problemu.
Platforma powinna sprawdzić, czy poprawka została zainstalowana prawidłowo, i zgłosić urządzenia, które uległy awarii, pozostały w trybie offline, wymagają ponownego uruchomienia lub nadal wyświetlają podatną na ataki wersję oprogramowania.
NIST traktuje weryfikację jako podstawową część przedsiębiorstwa Zarządzanie poprawkami zamiast traktować instalację jako ostatni krok.
Zarządzanie poprawkami ręczne a automatyczne
Oba podejścia mają na celu utrzymanie systemów w aktualności. Różnica polega na tym, ile powtarzalnych zadań administratorzy muszą wykonać sami.
| Obszar | Ręczne zarządzanie poprawkami | Zautomatyzowane zarządzanie poprawkami |
|---|---|---|
| Odkrywanie poprawek | Administrator sprawdza dostawców i systemy | Oprogramowanie skanuje w sposób ciągły lub według harmonogramu |
| Priorytetyzacja | Przegląd ręczny | Priorytetyzacja oparta na polityce/ryzyku |
| Testy | Indywidualnie skoordynowane | Zautomatyzowane grupy pilotażowe lub pierścienie wdrożeniowe |
| Rozlokowanie | Administrator ręcznie wprowadza poprawki | Zaplanowane wdrożenie oparte na zasadach |
| Urządzenia offline | Wymaga dalszych działań | Automatyczne ponawianie próby po ponownym połączeniu urządzeń |
| Weryfikacja | Kontrole ręczne | Automatyczna walidacja statusu |
| Raportowanie | Arkusze kalkulacyjne lub osobne raporty | Centralne pulpity nawigacyjne i raporty audytowe |
| Skalowalność | Staje się trudniejszy w miarę wzrostu liczby punktów końcowych | Zaprojektowany dla dużych flot punktów końcowych |
Automatyzacja nie zastępuje zatem zarządzania poprawkami. Automatyzuje ona powtarzalne części procesu zarządzania poprawkami.
Dlaczego automatyczne zarządzanie poprawkami jest ważne?
Najważniejszy powód jest prosty: liczba luk w zabezpieczeniach i punktów końcowych, którymi muszą zarządzać zespoły IT, rośnie szybciej, niż ręczne procesy łatania błędów są w stanie sobie z nimi poradzić.
2026 Raport z dochodzeń w sprawie naruszenia danych firmy Verizon Firma CISA odkryła, że wykorzystanie luk stanowiło 31% znanych wektorów dostępu początkowego w jej zbiorze danych dotyczących naruszeń. Poinformowała również, że w 2025 roku organizacje w pełni usunęły jedynie 26% krytycznych luk zidentyfikowanych w katalogu KEV firmy CISA.
Automatyczne łatanie może pomóc organizacjom:
- skrócić czas usuwania luk w zabezpieczeniach
- zmniejszyć powtarzalną pracę administracyjną
- stosuj aktualizacje bardziej konsekwentnie
- obsługuje zdalne i rozproszone punkty końcowe
- prowadzić dokumentację zgodności poprawek
- zmniejszyć liczbę błędów spowodowanych procesami ręcznymi
- harmonogram aktualizacji dotyczących operacji biznesowych
- szybciej identyfikuj nieudane lub pominięte wdrożenia
NIST opisuje zarządzanie poprawkami w przedsiębiorstwie jako formę konserwacji zapobiegawczej, którą organizacje powinny wdrożyć i śledzić jako część standardowego zarządzania technologią.
Co powinno być automatyzowane, a co nie?
Najbezpieczniejsza strategia automatycznego zarządzania poprawkami obejmuje: nie wykluczać ludzi z podejmowania wszelkich decyzji.
Automatyzuj zadania, które są przewidywalne, powtarzalne i podlegają jasnym zasadom:
- wykrywanie punktów końcowych i oprogramowania
- wykrywanie brakujących poprawek
- pobieranie poprawek
- rutynowe ustalanie priorytetów
- harmonogramowanie wdrażania
- wdrożenia grup pilotażowych
- ponawianie prób pominiętych punktów końcowych
- powiadomienia o ponownym uruchomieniu
- weryfikacja instalacji
- raportowanie zgodności
Zachowaj możliwość zatwierdzania przez człowieka w sytuacjach, w których wpływ na działalność biznesową mógłby być znaczący.
Na przykład zespół IT może wymagać dodatkowej analizy przed wdrożeniem poprawek do kontrolerów domeny, serwerów produkcyjnych, stacji roboczych w placówkach służby zdrowia, systemów punktów sprzedaży lub urządzeń, na których działają starsze aplikacje o znaczeniu krytycznym dla działalności przedsiębiorstwa.
Celem nie jest maksymalna automatyzacja. To kontrolowana automatyzacja.
Najlepsze praktyki w zakresie automatycznego zarządzania poprawkami
Dobry program do automatycznego łatania błędów wymaga zabezpieczeń wokół samej automatyzacji.
Określ priorytet rzeczywistego ryzyka eksploatacji. Nie polegaj wyłącznie na wynikach oceny ważności. Połącz wagę podatności z informacjami takimi jak katalog KEV CISA, ekspozycja aktywów i znaczenie biznesowe.
Wdrażaj poprawki w pierścieniach. Zacznij od IT lub urządzeń testowych, zanim rozszerzysz działalność na szersze grupy produkcyjne. Łatwiej zarządzać błędną poprawką dotyczącą 10 systemów pilotażowych niż taką, która dotyczy 10 000 punktów końcowych.
Zdefiniuj zasady konserwacji i ponownego uruchamiania. Aktualizacje wymagające ponownego uruchomienia powinny uwzględniać godziny pracy, przerwy konserwacyjne i obciążenia krytyczne dla działalności firmy.
Uwzględnij aplikacje innych firm. Przeglądarki, czytniki plików PDF, narzędzia komunikacyjne, środowiska wykonawcze i inne aplikacje biznesowe wymagają aktualizacji wraz z systemem operacyjnym.
Śledź wyjątki. Każda odroczona aktualizacja powinna mieć właściciela, powód i datę przeglądu, zamiast pozostawać wykluczona na czas nieokreślony.
Mierz rezultaty, nie działania. Przydatne wskaźniki obejmują zgodność poprawek, czas naprawy, wskaźnik powodzenia wdrożeń, nieudane instalacje, zaległe krytyczne poprawki i odsetek punktów końcowych nadal narażonych na aktywnie wykorzystywane luki w zabezpieczeniach.
Kiedy należy używać UEM do automatycznego zarządzania poprawkami?
Automatyczne zarządzanie poprawkami może być realizowane za pomocą samodzielnego narzędzia do wdrażania poprawek, platformy zarządzania lukami w zabezpieczeniach, narzędzia RMM lub ujednoliconej platformy zarządzania punktami końcowymi.
Podejście oparte na UEM ma sens, gdy proces łatania błędów musi być powiązany z szerszym zarządzaniem punktami końcowymi. Zazwyczaj obejmuje to inwentaryzację urządzeń, widoczność systemu operacyjnego, egzekwowanie zasad, zdalne rozwiązywanie problemów, status zgodności i grupowanie urządzeń.
Samodzielne narzędzia do wdrażania poprawek mogą się sprawdzić, gdy zapotrzebowanie jest ograniczone: wdrażaj poprawki i raportuj status. Jednak wiele zespołów IT potrzebuje narzędzi do wdrażania poprawek, aby pełnić rolę równoległą z pozostałymi operacjami na punktach końcowych.
Właśnie tutaj UEM może pomóc. Zamiast traktować wdrażanie poprawek jako oddzielny proces, zespoły IT mogą zarządzać wdrażaniem poprawek równolegle z narzędziami, których już używają do zarządzania urządzeniami.
Z ScalefuzjaZespoły IT mogą łączyć zarządzanie poprawkami z szerszymi przepływami pracy związanymi z zarządzaniem punktami końcowymi. Scalefusion obsługuje aktualizacje systemu operacyjnego i zarządzanie poprawkami na punktach końcowych Windows, macOS i Linux. W przypadku obsługiwanych urządzeń z systemami Windows i Linux zespoły IT mogą również zarządzać aktualizacjami i poprawkami aplikacji innych firm.
Administratorzy mogą konfigurować zasady i harmonogramy aktualizacji, monitorować status poprawek i korzystać z raportów, aby identyfikować oczekujące, zainstalowane lub nieudane aktualizacje. Dzięki temu proces aktualizacji jest powiązany z przepływami pracy w zakresie widoczności urządzeń i zarządzania nimi, z których zespoły IT korzystają już w całym środowisku punktów końcowych.
Poznaj zautomatyzowane rozwiązanie do zarządzania poprawkami Scalefusion, umożliwiające zarządzanie aktualizacjami systemów operacyjnych Windows, macOS i Linux oraz poprawkami aplikacji innych firm na obsługiwanych punktach końcowych Windows i Linux.
Uwagi końcowe
Oprogramowanie do automatycznego zarządzania poprawkami Przekształca proces łatania z serii powtarzalnych zadań administracyjnych w powtarzalny, oparty na regułach proces. Umożliwia on ciągłą identyfikację brakujących aktualizacji, priorytetyzację działań naprawczych, etapowanie wdrożeń, łatanie punktów końcowych, ponowne próby w przypadku awarii i weryfikację wyników bez konieczności ręcznego zarządzania każdym krokiem przez administratora.
Najskuteczniejszym podejściem nie jest „automatyczne łatanie wszystkiego”. Chodzi o automatyzację przewidywalnej pracy, przy jednoczesnym zachowaniu ludzkiej oceny wyjątków, systemów krytycznych, ryzyka wdrożenia i wpływu na działalność biznesową. Taka równowaga zapewnia zespołom IT zarówno szybkość, jak i kontrolę.
FAQ
1. Czym jest zautomatyzowany system zarządzania poprawkami?
Zautomatyzowany system zarządzania poprawkami to oprogramowanie, które identyfikuje brakujące aktualizacje i automatyzuje zadania takie jak pobieranie poprawek, testowanie, planowanie, wdrażanie, weryfikacja, ponowne próby i raportowanie. Administratorzy definiują zasady, które określają, które urządzenia otrzymują określone poprawki i kiedy następuje ich wdrożenie.
2. W jaki sposób automatyczne zarządzanie poprawkami poprawia bezpieczeństwo?
Zautomatyzowane zarządzanie poprawkami poprawia bezpieczeństwo, skracając czas, w którym znane luki w zabezpieczeniach pozostają niezałatane. System stale identyfikuje brakujące aktualizacje i może przyspieszyć wdrażanie luk wysokiego ryzyka lub aktywnie wykorzystywanych, zamiast czekać, aż administratorzy ręcznie zidentyfikują i załatają każdy podatny na ataki punkt końcowy.
3. Czy automatyczne zarządzanie poprawkami jest tym samym, co zarządzanie podatnościami?
Nie. Zarządzanie podatnościami to szerszy proces wykrywania, oceny, priorytetyzacji, usuwania i monitorowania luk w zabezpieczeniach. Zarządzanie poprawkami to jedna z metod usuwania luk w tym procesie. Niektóre luki mogą wymagać zmian konfiguracji, kompensacji kontroli, usunięcia lub wymiany oprogramowania.
4. Czy zautomatyzowane zarządzanie poprawkami obsługuje aplikacje innych firm?
Tak. Platformy automatycznego zarządzania poprawkami mogą obsługiwać aplikacje innych firm oprócz aktualizacji systemu operacyjnego. Zakres usług różni się w zależności od rozwiązania, dlatego zespoły IT powinny zweryfikować obsługę przeglądarek, aplikacji biurowych, narzędzi komunikacyjnych, środowisk uruchomieniowych i innego oprogramowania używanego w ich środowisku.
5. Czy automatyczne stosowanie poprawek eliminuje potrzebę obecności administratorów IT?
Nie. Automatyczne wdrażanie poprawek zmniejsza liczbę powtarzalnych czynności administracyjnych, ale nie eliminuje nadzoru ze strony człowieka. Zespoły IT nadal definiują polityki, oceniają wyjątki, zarządzają wrażliwymi systemami, badają nieudane wdrożenia, zatwierdzają istotne zmiany i decydują, kiedy poprawki powinny zostać opóźnione lub wycofane.