De beste beveiligde webgateway-oplossingen helpen organisaties gebruikers, apparaten en gegevens te beschermen tegen webgebaseerde bedreigingen door internetverkeer te filteren, schadelijke websites te blokkeren, toegangsbeleid af te dwingen en risicovolle downloads of datalekken te voorkomen. Deze platforms zijn nuttig voor het beveiligen van medewerkers die op afstand, in een hybride omgeving of op kantoor werken, doordat IT- en beveiligingsteams gecentraliseerde controle hebben over hoe medewerkers toegang krijgen tot het internet.
Key Takeaways
De beste Secure Web Gateway-oplossingen helpen organisaties bij het beveiligen van de dagelijkse webtoegang, het verminderen van browsergerelateerde risico's en het beschermen van gebruikers in hybride werkomgevingen.
- Webtoegang is het nieuwe aanvalsoppervlak: Doordat werknemers afhankelijk zijn van browsers, cloudapplicaties en netwerken op afstand, helpen SWG's bij het blokkeren van phishingpagina's, schadelijke downloads en onveilige webactiviteiten voordat er schade ontstaat.
- Vergelijking van de beste SWG-leveranciers: Toonaangevende Secure Web Gateway-oplossingen in 2026 zijn onder andere Scalefusion Veltar, Check Point Harmony Connect, Cisco Umbrella, Cloudflare One, Netskope, Zscaler, Forcepoint ONE en Fortra WebTitan.
- Kerncompetenties om naar te zoeken: Krachtige SWG-platforms combineren URL-filtering, HTTPS-inspectie, DNS-beveiliging, SaaS-inzicht, DLP-controles, dreigingsinformatie en beleidsgestuurde webtoegangshandhaving.
- Hybride werken vereist consistente bescherming: Moderne SWG's beveiligen gebruikers op kantoornetwerken, wifi-netwerken thuis, mobiele hotspots en onbeheerde browseomgevingen, zonder uitsluitend afhankelijk te zijn van traditionele VPN's of perimeterbeveiliging.
- Kies op basis van beveiligingsprioriteiten: IT-teams moeten SWG-tools evalueren op basis van het implementatiemodel, ondersteuning voor medewerkers op afstand, rapportage, beheer van cloudapplicaties, integratiediepte en schaalbaarheid op lange termijn.

Webtoegang is stilletjes uitgegroeid tot het meest kwetsbare onderdeel van de bedrijfsbeveiliging. In 2026 vindt het meeste werk plaats in een browser. Werknemers loggen in op cloudapplicaties, uploaden bestanden, werken samen via webtools en wisselen meerdere keren per dag van netwerk. Kantoren zijn optioneel. Apparaten zijn mobiel. Netwerken worden niet langer standaard vertrouwd.
Deze verschuiving heeft een simpel probleem gecreëerd: het web is nu het belangrijkste aanvalsoppervlak.
Phishingpagina's zien er echt uit. Kwaadaardige downloads verschuilen zich achter legitieme URL's. Niet-goedgekeurde SaaS-applicaties verplaatsen bedrijfsgegevens zonder dat dit zichtbaar is. Traditionele webfilters zijn nooit ontworpen voor dit niveau van complexiteit.
Daarom zijn beveiligde webgateways niet langer optioneel.
Deze gids legt uit waarom SWG's in 2026 belangrijker zijn dan ooit, en welke 8 Secure Web Gateway-oplossingen bedrijven dit jaar absoluut moeten overwegen.
Waarom zijn beveiligde webgateways belangrijk in 2026?
Beveiliging was vroeger gebaseerd op een duidelijke perimeter. Zolang gebruikers zich binnen het bedrijfsnetwerk bevonden, werd internettoegang als relatief veilig beschouwd en was er weinig controle.
Die aanname is niet langer geldig.
In 2026 maken werknemers verbinding via thuisnetwerken, openbare wifi-netwerken en mobiele hotspots. Cloudapplicaties verwerken cruciale bedrijfsgegevens en de browser is de belangrijkste werkplek geworden. Tegelijkertijd vertrouwen aanvallers minder op overduidelijke malware en meer op phishinglinks, nep-inlogpagina's en websites die er precies hetzelfde uitzien als normale websites.
Daardoor beginnen de meeste incidenten niet met gehackte systemen. Ze beginnen ermee dat een gebruiker op iets klikt dat er legitiem uitziet.
Veilige webgateway SWG's spelen in op deze verschuiving door beveiliging direct toe te passen op dagelijkse webactiviteiten. Ze beschermen gebruikers tegen phishing en kwaadwillige omleidingen, zorgen voor consistente browse-regels voor zowel thuiswerkers als medewerkers op locatie, en controleren de toegang tot cloudapplicaties die vaak buiten het zicht van traditionele IT-afdelingen vallen. SWG's ondersteunen ook compliance door activiteiten te registreren en toegangsbeleid voor gegevens af te dwingen.
Het allerbelangrijkste is dat Secure Web Gateways de afhankelijkheid van netwerkgebaseerde beveiligingsmaatregelen zoals VPN's of proxy's verminderen en de bescherming dichter bij de gebruiker en het apparaat brengen, waar moderne risico's zich daadwerkelijk voordoen.
Een vergelijking van de beste beveiligde webgateway-oplossingen in 2026.
| Kenmerk | Scalefusion Veltar | Cisco-paraplu | Wolkflare Een | Netskope One | Fortra SWG |
|---|---|---|---|---|---|
| Best voor | Grote ondernemingen, moderne mkb's, gedistribueerde teams en endpoint-first beveiliging. | Cisco-georiënteerde ondernemingen | Organisaties die prioriteit geven aan prestatie en eenvoud. | Bedrijven met behoeften op het gebied van beveiligde web-/SaaS-toegang en bescherming tegen bedreigingen. | Middelgrote organisaties die behoefte hebben aan moderne, cloudgebaseerde webbeveiliging. |
| Belangrijkste mogelijkheden | SWG, webcontentfiltering, endpoint-DLP, USB-blokkering, VPN-tunnel, UEM-native dashboard, handhaving op het apparaat, gedetailleerd beleid, CIS-conformiteit, automatische herstelprocedure | DNS-beveiliging, SWG, SIG/SSE, cloudfirewall, dreigingsinformatie, beveiligde internettoegang | SWG, ZTNA, RBI, DLP, WAN-acceleratie, browserisolatie, identiteitsbewuste toegang | SWG, DLP, DSPM, inline beveiliging, detectie van schaduw-IT, adaptieve toegang, webfiltering, gedragsanalyse | Inhoudsfiltering, malware-scanning, webtoegangsbeleid, AI-gestuurde phishingdetectie, RBI, monitoring van webactiviteiten |
| G2-classificatie | 4.7 / 5 (Scalefusion Product Suite) | 4.4 / 5 | 4.6 / 5 | 4.4 / 5 (Netskope One Platform) | 4.5 / 5 (Fortra Product Suite) |
| Abonnement | Prijzen op maat, korting voor ngo's en onderwijsinstellingen. | Beschikbaar op aanvraag | Gratis abonnement + betaalde bedrijfsabonnementen | Beschikbaar op aanvraag | Beschikbaar op aanvraag |
| Start nu | 14 dagen gratis proefperiode met alle functies ontgrendeld, demo beschikbaar | Ja | Ja | Evaluatie beschikbaar | Demo beschikbaar |
Topoplossingen voor beveiligde webgateways (SWG): Gedetailleerde evaluatie
Hieronder vindt u een gedetailleerde beschrijving van de 8 beste Secure Web Gateway-oplossingen, beoordeeld op basis van praktijkervaring, schaalbaarheid, flexibiliteit bij implementatie en hoe goed ze aansluiten bij hybride werkomgevingen.
1. Scalefusion Veltar
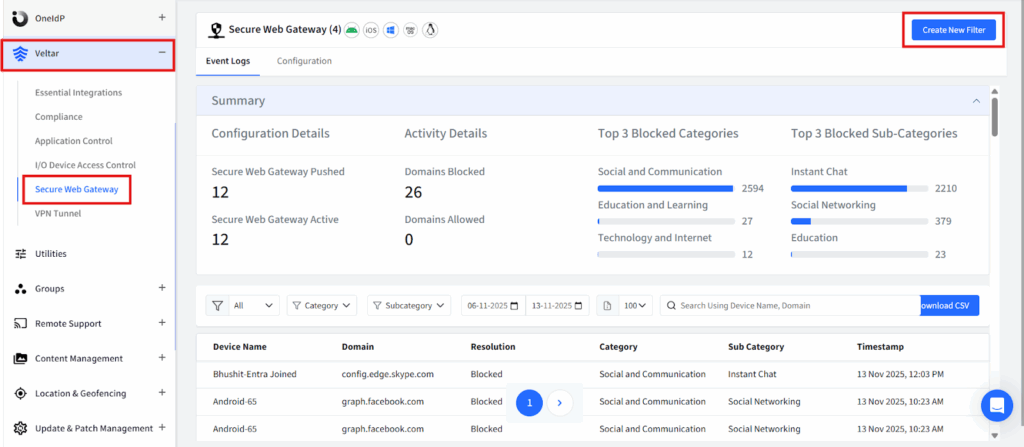
Scalefusion Veltar's Beveiligde webgateway-oplossing Veltar herdefinieert webbeveiliging door deze direct te integreren in workflows voor endpointbeheer, in plaats van deze als een geïsoleerde laag te behandelen. In veel moderne werkomgevingen is webrisico nauw verbonden met apparaatrisico. Onbeheerde apparaten, verouderde configuraties en hiaten in het beleid leiden vaak tot beveiligingsproblemen. Veltar pakt dit aan door de handhaving van webbeleid in te bedden in dezelfde context als het beheer van apparaatstatus en compliance. Deze aanpak zorgt ervoor dat webcontroles consistent worden toegepast op basis van wie de gebruiker is, welk apparaat hij of zij gebruikt en of dat apparaat voldoet aan de beveiligingsnormen. Voor hybride en remote gebruiksscenario's, waarbij gebruikers regelmatig van netwerk en locatie wisselen, vereenvoudigt deze nauwe afstemming het beleidsbeheer en verkleint het de kloof tussen apparaatstatus en webbeveiliging.
Belangrijkste kenmerken:
- Granulaire webfiltering: Blokkeert of staat toegang toe op basis van websitecategorie, domein of URL met hoge precisie.
- Domeinblokkering op basis van patronen: Maakt gebruik van flexibele domein- en subdomeinpatronen voor genuanceerde controle.
- Aangepaste whitelists: Hiermee kunnen vertrouwde, bedrijfskritische domeinen brede beperkingen omzeilen.
- Beperkingen voor cloud-apps: Garandeert dat alleen geautoriseerde cloudapplicaties toegankelijk zijn op basis van bedrijfsdomeinen.
- Omzeiling van beleid op app-niveau: Sluit vertrouwde applicaties uit van SWG-beperkingen om verstoring van de workflow te voorkomen.
- Gebruikers- en apparaatgebonden beleidsregels: Past gedifferentieerde regels toe op basis van gebruikersrollen en apparaatgroeperingen.
- Handhaving in realtime: Voert wijzigingen direct door, zonder te hoeven wachten op geplande synchronisaties.
- UEM-native dashboard: Centraliseert webbeveiliging en apparaatbeheer in één gebruikersinterface.
- Optionele zakelijke VPN: Voegt beveiligde tunneling toe voor versleuteld verkeer op onbetrouwbare netwerken.
Beste voor: Organisaties die uniforme apparaat- en webbeveiliging in één overzichtelijk dashboard willen.

2. Check Point Harmony Connect
Check Point Harmony Connect is ontwikkeld voor bedrijven die behoefte hebben aan diepgaande inspectie en proactieve dreigingspreventie van web- en cloudverkeer. In plaats van uitsluitend te vertrouwen op reputatiegebaseerde blokkering, maakt Harmony Connect gebruik van geavanceerde analyses, waaronder het isoleren van verdachte webcontent in een sandbox, om geavanceerde aanvallen te detecteren die traditionele filters omzeilen. De kracht van Harmony Connect ligt in de inspectie van activiteit op meerdere niveaus, van URL's en downloads tot binaire uitvoeringspatronen. Omdat het deel uitmaakt van het bredere beveiligingsecosysteem van Check Point, kan het gebruikmaken van gecentraliseerde dreigingsinformatie, waardoor het voor grote beveiligingsteams gemakkelijker wordt om webgebeurtenissen te correleren met andere dreigingsvectoren.
Belangrijkste kenmerken:
- Geavanceerde sandbox-testen: Voert verdachte inhoud uit in geïsoleerde omgevingen om zero-day-dreigingen op te sporen.
- Continue verkeerscontrole: Bewaakt web- en cloudsessies in realtime op kwaadwillige activiteiten.
- Geïntegreerde DLP: Beschermt gevoelige gegevens tegen ongeautoriseerde uploads of delen.
- Nul vertrouwen netwerktoegangPast identiteits- en risicogebaseerde toegangscontroles toe op interne applicaties.
- Gecentraliseerd beleidsbeheer: Het bundelt de processen voor het opstellen, handhaven en rapporteren van beleid.
Beste voor: Beveiligingsgerichte ondernemingen met geavanceerde behoeften op het gebied van dreigingspreventie.
3. Cisco-paraplu
Cisco Umbrella is al lange tijd een populaire keuze voor organisaties die bedreigingen zo vroeg mogelijk willen blokkeren. De bescherming op DNS-niveau onderbreekt onveilige verbindingen voordat ze de browser bereiken, waardoor een eerste verdedigingslinie ontstaat die de blootstelling aan phishing, malware en command-and-control-aanvallen vermindert. In de loop der tijd heeft Umbrella zijn functionaliteiten uitgebreid met de beste Secure Web Gateway-mogelijkheden, cloudapplicatiedetectie en analyses. Dankzij de dreigingsinformatie van Cisco Talos past het zich continu aan nieuwe bedreigingen aan en biedt het betrouwbare, schaalbare bescherming voor uiteenlopende omgevingen, van kleine teams tot wereldwijde ondernemingen.
Belangrijkste kenmerken:
- Bedreigingspreventie op DNS-niveau: Voorkomt kwaadwillige toegangspogingen voordat een verbinding tot stand komt.
- Beveiligde webgateway: Voegt diepgaande inhoudsinspectie toe en URL-filtering Naast blokkering op DNS-niveau.
- Zichtbaarheid van cloud-apps: Detecteert en rapporteert het gebruik van ongeautoriseerde cloudapplicaties.
- Realtime bedreigingsinformatie: De beveiliging wordt bijgewerkt op basis van actuele wereldwijde aanvalsgegevens.
- Gecentraliseerde analyses: Biedt dashboards en logboeken voor snelle detectie en onderzoek.
Beste voor: Organisaties die waarde hechten aan vroegtijdige dreigingsdetectie en bewezen betrouwbaarheid.
4. Cloudflare One
Cloudflare One verenigt Secure Web Gateway, Zero Trust-toegang en DNS-beveiliging op het wereldwijde edge-netwerk van Cloudflare. Door verkeer te inspecteren dicht bij de locatie van de gebruikers, blijven de prestaties hoog, zelfs met SSL-decryptie en bedreigingsinspectie ingeschakeld. Cloudflare One vervangt traditionele VPN's door identiteitsbewuste toegangscontroles, waardoor de complexiteit wordt verminderd en de gebruikerservaring voor gedistribueerde teams wordt verbeterd. Het is een uitstekende keuze voor organisaties die beveiliging op bedrijfsniveau willen zonder de operationele last van verouderde apparaten of gefragmenteerde tools.
Belangrijkste kenmerken:
- Wereldwijd edge-netwerk: Controleert het verkeer op de rand van het netwerk om de latentie te minimaliseren.
- Zero Trust-netwerktoegang (ZTNA): Past identiteitsgebaseerde toegangscontrole toe in plaats van netwerkgebaseerde vertrouwensrelaties.
- Geïntegreerde DNS- en DDoS-bescherming: Combineert snelle DNS-beveiliging met grootschalige bescherming tegen aanvallen.
- Bedieningselementen voor cloud-apps: Beperkt de toegang tot en controleert het gebruik van SaaS-platformen.
- Cloud-native implementatie: Maakt de noodzaak voor apparatuur op locatie overbodig.
Beste voor: Gedistribueerde teams die prioriteit geven aan snelheid en eenvoudige implementatie.
5. Netskope Secure Web Gateway
Netskope Secure Web Gateway is ontwikkeld voor organisaties waar cloud- en SaaS-gebruik een dominant onderdeel van de dagelijkse werkzaamheden vormt. In plaats van webverkeer en cloudapplicatieverkeer als aparte zaken te behandelen, hanteert Netskope een datacentrische aanpak. Het systeem inspecteert activiteiten op websites en in cloudapplicaties met dezelfde diepgang en controle. Hierdoor kunnen beveiligingsteams niet alleen zien waar gebruikers naartoe gaan, maar ook welke gegevens worden geraadpleegd, geüpload of gedeeld.
Een belangrijk pluspunt van Netskope is het inzicht in SaaS-gebruik. Het kan goedgekeurde en niet-goedgekeurde cloudapplicaties identificeren, risicovol gebruikersgedrag volgen en gedetailleerde controles toepassen zonder de productiviteit te verstoren. Door de beste Secure Web Gateway-functionaliteiten te combineren met sterke CASB- en Zero Trust-controles, helpt Netskope organisaties de webtoegang te beveiligen in omgevingen die sterk cloudgestuurd en gedistribueerd zijn.
Belangrijkste kenmerken:
- Cloud-compatibele SWG: Past webbeveiligingsbeleid toe met diepgaand inzicht in cloud- en SaaS-verkeer.
- Bescherming tegen bedreigingen in de inline-verbinding: Het systeem analyseert webverkeer in realtime om phishing, malware en schadelijke downloads te blokkeren.
- Geavanceerde gegevensbescherming: Voorkomt dat gevoelige gegevens worden geüpload of gedeeld via web- en cloudapplicaties.
- Ontdekking van verborgen SaaS-oplossingen: Identificeert ongeautoriseerde cloudapplicaties en risicovolle gebruikspatronen.
- Handhaving van het Zero Trust-beleid: Past toegangsbeheer toe op basis van gebruikersidentiteit, apparaatstatus en activiteitscontext.
Beste voor: Organisaties met een hoge SaaS-implementatie die behoefte hebben aan diepgaand inzicht in en controle over cloud- en webactiviteiten.
6. Zscaler
Zscaler is een van de meest gebruikte Secure Web Gateway-platformen, ontworpen voor organisaties die wereldwijde, cloud-native beveiliging op grote schaal nodig hebben. De architectuur leidt verkeer via een gedistribueerde beveiligingscloud en past consistent beleid toe, ongeacht de locatie of het netwerk van de gebruiker. Naast SWG integreert Zscaler cloudtoegangscontrole (CASB) en isolatie van externe browsers, en biedt daarmee een uitgebreid Secure Access Service Edge (SASE)-framework. Dit maakt het platform bijzonder waardevol voor bedrijven met geografisch verspreide gebruikers en een hoog webverkeer.
Belangrijkste kenmerken:
- Cloud-native beveiligde webgateway: Verwerkt webverkeer via een wereldwijde cloudinfrastructuur.
- Grootschalige SSL-inspectie: Controleert versleuteld verkeer zonder de prestaties te verslechteren.
- CASB-integratie: Regelt het gebruik van cloud-apps webinhoud filteren.
- Externe browserisolatie: Zorgt ervoor dat risicovolle websessies geïsoleerd blijven van de eindpunten.
- Gecentraliseerde beleidshandhaving: Past consistente regels toe in alle regio's en gebruikersgroepen.
Beste voor: Grote ondernemingen met wereldwijde activiteiten.
7. Forcepoint ONE
Forcepoint ONE is ontwikkeld voor organisaties waar gegevensbescherming prioriteit heeft en geen bijzaak is. Het richt zich op het beheersen van de stroom gevoelige informatie via web- en cloudkanalen, en niet alleen op het stoppen van bedreigingen. De Content Disarm and Reconstruction (CDR)-functionaliteit verwijdert actieve inhoud uit bestanden, terwijl de bruikbaarheid ervan behouden blijft. Dit maakt het bijzonder nuttig in gereguleerde sectoren. In combinatie met geavanceerde Data Loss Prevention en AI-ondersteunde beleidscreatie helpt Forcepoint ONE organisaties bij het afdwingen van zowel beveiligings- als compliancebeleid zonder al te veel handmatige aanpassingen.
Belangrijkste kenmerken:
- Inhoudelijke ontwapening en reconstructie: Verwijdert verborgen bedreigingen en behoudt tegelijkertijd de bruikbaarheid van het bestand.
- Geavanceerde preventie van gegevensverlies: Voorkomt ongeoorloofde verspreiding of lekkage van gevoelige gegevens.
- Beleidsvorming met behulp van AI: Helpt beveiligingsteams snel nauwkeurige beleidsregels op te stellen.
- Geïntegreerde beveiliging voor web, cloud en privé-apps: Biedt naadloze bescherming tegen meerdere aanvalsoppervlakken.
- Sterke rapportage over naleving: Ondersteunt auditvereisten en wettelijke behoeften.
Beste voor: Gereguleerde sectoren en datagevoelige omgevingen.
8. Fortra Web Titan
Fortra Web Titan is gericht op het leveren van effectieve webbeveiliging zonder operationele complexiteit. Het is ontwikkeld voor kleine en middelgrote bedrijven die behoefte hebben aan sterke bescherming tegen phishing en geavanceerde malware, maar geen eigen beveiligingsteams hebben. De machine learning-modellen detecteren en blokkeren automatisch kwaadwillende domeinen, waardoor het handmatig aanmaken van regels overbodig wordt. Omdat het volledig in de cloud draait, is de implementatie snel en is er geen hardware nodig voor onderhoud. Dit is ideaal voor teams die bescherming nodig hebben zonder zware beheerkosten.
Belangrijkste kenmerken:
- Op machine learning gebaseerde phishingdetectie: Blokkeert automatisch de meeste phishingdomeinen.
- Cloudgebaseerde implementatie: Vereist geen hardware op locatie en geen onderhoud.
- Integratie van directoryservices: Past webbeleid toe op basis van bestaande gebruikersgroepen.
- Overzichtelijke rapportagedashboards: Biedt een gemakkelijk te begrijpen overzicht van activiteiten en bedreigingen.
Beste voor: MKB-bedrijven die op zoek zijn naar eenvoudige, betaalbare webbeveiliging.
Hoe kiest u de juiste Secure Web Gateway-oplossing?
Bij de keuze voor de juiste Secure Web Gateway gaat het niet om het kiezen van de tool met de meeste functies. Het gaat erom een oplossing te selecteren die aansluit bij de manier waarop uw organisatie daadwerkelijk werkt. Hier zijn een paar belangrijke factoren om te overwegen bij het evalueren van de beste SWG-tools:
- Arbeidsmodel: Als uw teams op afstand of in een hybride vorm werken, moet webbeveiliging ook buiten het kantoornetwerk functioneren. De juiste SWG (Web Security Group) moet gebruikers consistent beschermen, ongeacht of ze gebruikmaken van bedrijfs-wifi, thuisnetwerken of openbare internetverbindingen, zonder dat het verkeer via een centrale locatie hoeft te worden geleid.
- Apparaatdiversiteit: De meeste organisaties beheren een mix van laptops, mobiele apparaten en gedeelde of operationele endpoints. Een goede SWG (Service Network Group) moet de context van apparaten en gebruikers begrijpen, niet alleen IP-adressen, zodat het beleid consistent blijft voor verschillende apparaattypen en gebruiksscenario's.
- Beveiligingsniveau versus gebruiksgemak: Geavanceerde inspectie en dreigingsdetectie zijn belangrijk, maar ze mogen gebruikers niet vertragen. De juiste SWG past sterke beveiligingsmaatregelen onopvallend op de achtergrond toe, zonder het dagelijkse browsen of het gebruik van cloudapplicaties te belemmeren.
- Nalevingsbehoeften: Voor gereguleerde sectoren zijn inzicht en controle net zo belangrijk als bescherming. Zoek naar sterke registratie van gegevens. preventie van gegevensverlies op eindpuntenen rapportage die geschikt is voor audits, om ervoor te zorgen dat webtoegang en gegevensverwerking voldoen aan de wettelijke vereisten.
- Integratie met bestaande tools: Een SWG (Software Workforce Group) hoort niet op zichzelf te staan. De beste oplossingen integreren met identiteitsproviders, endpointbeheer en beveiligingstools, waardoor IT-teams gecentraliseerd inzicht krijgen in plaats van een aparte console.
Investeer in de juiste beveiligde webgateway in 2026.
In 2026 vormen Secure Web Gateway-oplossingen de basis van de beveiligingsmaatregelen. Ze beschermen de meest voorkomende en meest misbruikte activiteit op de moderne werkplek: de dagelijkse toegang tot het internet.
Alle hier genoemde oplossingen bieden toegevoegde waarde. Wat ze onderscheidt, is hoe goed ze in de praktijk in werkprocessen integreren. Veltar Het onderscheidt zich door webbeveiliging te verenigen met endpointbeheer, waardoor de wildgroei aan tools wordt verminderd en de handhaving wordt vereenvoudigd.
Voer proefprojecten uit voordat u een definitieve beslissing neemt. Kijk naar de flexibiliteit van het beleid, de transparantie, de impact op de prestaties en hoe gemakkelijk de oplossing in uw omgeving past.