

Voor scholen en bibliotheken in de VS geldt er één regelgeving die definieert hoe minderjarigen op internet worden beschermd: CIPA, of de Children's Internet Protection Act.
Als uw school of bibliotheek federale E-Rate-financiering gebruikt voor internettoegang of interne technologie, is naleving van CIPA niet optioneel. Het is een must. Maar wat vereist CIPA eigenlijk en hoe zorgen scholen ervoor dat ze aan die eisen voldoen?
Laten we het eens bekijken. Geen juridisch jargon, geen ingewikkelde technische termen – alleen de essentiële zaken die u moet weten over CIPA-compliance.
Wat is CIPA-naleving: definitie en doel
CIPA staat voor Children's Internet Protection Act. Het is een federale wet die in 2000 in de VS is aangenomen. Het doel is simpel: minderjarigen beschermen tegen schadelijke of ongepaste online content wanneer ze via scholen en bibliotheken internetten.
Waarom werd CIPA geïntroduceerd: historische context
CIPA kwam in beeld in een tijd waarin internet steeds toegankelijker werd in openbare ruimtes, met name scholen en bibliotheken. Met de toegang kwamen ook zorgen. Kinderen konden op expliciet materiaal stuiten, ten prooi vallen aan online roofdieren of persoonlijke gegevens delen zonder zich de risico's te realiseren.
Om deze gevaren te verminderen en ervoor te zorgen dat belastinggeld niet indirect onveilig internetgebruik ondersteunt, heeft het Congres de CIPA-nalevingsvereisten gekoppeld aan E-Rate-financiering. Als scholen of bibliotheken korting willen op internetdiensten, moeten ze zich aan de CIPA-regels houden.
Waarom is CIPA-naleving belangrijk?
In de kern draait CIPA om de online veiligheid van kinderen. Maar er is meer dan dat.
Voor scholen en bibliotheken is CIPA-naleving gekoppeld aan financiering. Het E-Rate-programma, beheerd door de FCC, biedt hoge kortingen op technologie en internettoegang. Maar zonder CIPA-naleving kunnen deze gelden worden ingehouden of zelfs teruggevorderd.
Bovendien kan het niet naleven van de regels leiden tot publieke verontwaardiging, juridische problemen en reputatieschade.
CIPA-nalevingsvereisten
CIPA is niet zo ingewikkeld als het klinkt, maar het kent wel duidelijke vereisten.
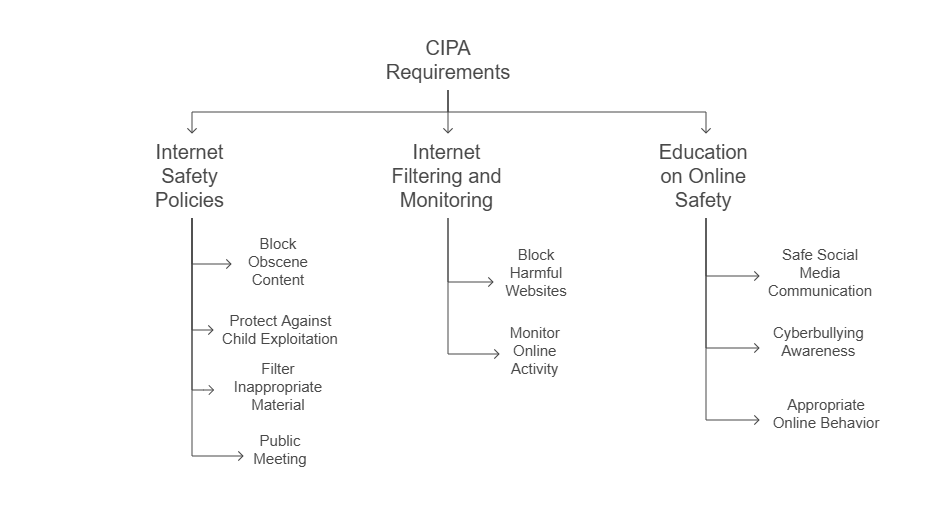
1. Internetveiligheidsbeleid
Elke school of bibliotheek moet een beleid voor internetveiligheid hebben dat maatregelen omvat om:
- Blokkeer de toegang tot visuele afbeeldingen die obsceen of schadelijk zijn voor minderjarigen
- Bescherming tegen toegang tot inhoud die betrekking heeft op kinderuitbuiting
- Filter materiaal dat niet geschikt is voor minderjarigen
Deze beleidslijnen moeten openbaar zijn en de instelling moet minimaal één openbare bijeenkomst of hoorzitting houden zodat de gemeenschap er zijn inbreng in kan leveren.
2. Internetfiltering en -bewaking
Waarschijnlijk het bekendste onderdeel van CIPA: filteren van internetinhoudScholen en bibliotheken hebben technische oplossingen nodig waarmee de toegang tot schadelijke websites op elk apparaat dat door minderjarigen wordt gebruikt, kan worden geblokkeerd.
De filters hoeven niet perfect te zijn, maar ze moeten wel actief zijn en bepaalde soorten content blokkeren.
Instellingen moeten ook de online activiteiten van minderjarigen monitoren. Dit kan onder meer door het bekijken van browselogs of het gebruiken van software die ongepast gebruik in realtime signaleert.
3. Educatie over online veiligheid
CIPA omvat ook een educatieve component. Scholen moeten leerlingen specifiek onderwijzen over:
- Gepast online gedrag
- Bewustzijn en reactie op cyberpesten
- Veilige communicatie op sociale media
Dit is niet iets eenmaligs; het zou onderdeel moeten zijn van het reguliere curriculum.
Wie ziet toe op naleving van CIPA?
CIPA wordt niet gehandhaafd door één instantie die scholen met een checklist controleert. Het is rechtstreeks gekoppeld aan de E-Rate-financiering, die wordt beheerd door de Universal Service Administrative Company (USAC) onder toezicht van de Federal Communications Commission (FCC).
Hier is hoe het werkt:
- Scholen en bibliotheken kunnen via USAC E-Rate-kortingen aanvragen.
- Als onderdeel van dat proces hebben zij zelfcertificering hun naleving van CIPA.
- Als ze voor een audit worden geselecteerd, moeten ze: bewijzen hun naleving, het weergeven van beleid, filterlogboeken of educatieve materialen.
Audits vinden niet constant plaats, maar ze kunnen voorkomen, vooral als er klachten, inconsistenties of hiaten in de documentatie zijn. Wanneer een controle wordt geactiveerd, kan ontbrekend of slecht onderhouden bewijsmateriaal leiden tot ernstige financiële en reputatieschade.
Sancties voor niet-naleving
1. Verlies van E-Rate-financiering
De grootste gevolg van niet-naleving verliest toegang tot E-Rate-kortingen. Voor veel scholen en bibliotheken is deze financiering essentieel om hun technische infrastructuur draaiende te houden.
Als bij een audit blijkt dat er sprake is van tekortkomingen in de naleving, kan het zijn dat u de reeds ontvangen gelden moet terugbetalen.
2. Juridische gevolgen
Hoewel CIPA zelf geen boetes oplegt, kan het niet naleven ervan leiden tot juridische procedures. Vooral als een leerling online schade oploopt en blijkt dat de school geen redelijke voorzorgsmaatregelen heeft genomen.
3. Schade aan het publieke vertrouwen
Naleving draait ook om publiek vertrouwen. Ouders, gemeenschapsleiders en schoolbesturen willen de zekerheid dat kinderen veilig zijn. Een CIPA-overtreding – zelfs als die per ongeluk gebeurt – kan geloofwaardigheidsproblemen veroorzaken en tot controverse leiden.
Hoe technologische oplossingen kunnen helpen bij CIPA-naleving
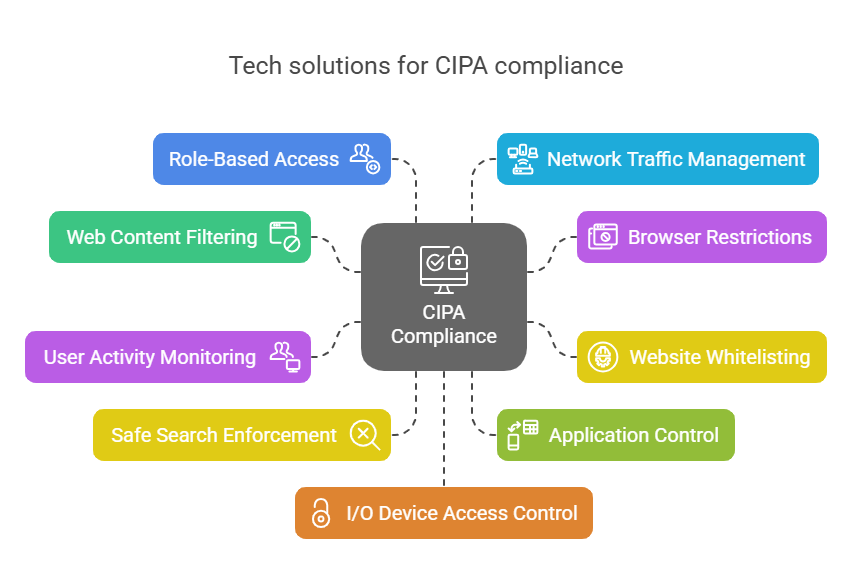
1. Filteren van webinhoud
Dit is niet onderhandelbaar onder CIPA. Scholen en bibliotheken moeten de toegang blokkeren tot websites die obsceen zijn, schadelijk voor minderjarigen of kinderuitbuiting bevorderen.
Hulpmiddelen voor eindpuntbeveiliging Hiermee kunnen beheerders webcontent filteren op categorie, zoals sites voor volwassenen, gokken, geweld of sociale media, en specifieke URL's of trefwoorden blokkeren. Oplossingen zoals Scalefusion Veltar maken dit eenvoudiger door centraal beheer voor meerdere apparaten mogelijk te maken.
2. Browserbeperkingen
Niet elke browser ondersteunt filtering en monitoring in gelijke mate. Sommige scholen kiezen ervoor om te beperken welke browsers gebruikt kunnen worden op apparaten van leerlingen of openbare apparaten, volgens de richtlijnen van een CIPA-nalevingschecklist.
Dit helpt IT-teams consistent beleid te handhaven en tijdelijke oplossingen te blokkeren. IT-beheerders kunnen zelfs de incognitomodus uitschakelen of de installatie van niet-goedgekeurde browsers voorkomen, waardoor ze beter inzicht krijgen in wat studenten online raadplegen.
3. Website whitelisting en beperkingen
In plaats van uitsluitend te vertrouwen op categoriegebaseerde filters, kunnen IT-beheerders aangepaste lijsten met toegestane/geblokkeerde items samenstellen. Website-witte lijst Geeft scholen de mogelijkheid om een gerichte online omgeving te creëren, waarbij alleen toegang wordt verleend tot educatieve of door de instelling goedgekeurde bronnen en al het andere wordt geblokkeerd.
4. Gebruikersactiviteitsbewaking
Het is niet voldoende om sites te blokkeren. CIPA verwacht ook dat instellingen online activiteiten monitoren. Veel tools bieden nu realtime activiteitenlogs, waarschuwingen voor beleidsovertredingen en geautomatiseerde rapportagefuncties.
Met oplossingen als Veltar kunnen IT-teams bijvoorbeeld het gebruik op verschillende apparaten bijhouden, riskant gedrag markeren en snel actie ondernemen voordat een overtreding escaleert.
5. Handhaving van veilige zoekacties
Veel beveiligingsplatforms bieden beheerders ook de mogelijkheid om de Veilige Zoekmodus in te schakelen in zoekmachines zoals Google of Bing. Dit beperkt de blootstelling aan expliciete content, zelfs als een student er rechtstreeks naar zoekt.
Veilig zoeken kan doorgaans worden ingeschakeld op DNS- of browserniveau, waardoor het filteren van inhoud wordt versterkt zonder dat de browse-ervaring wordt vertraagd.
6. Toepassingscontrole
Leerlingen kunnen ook via apps worden blootgesteld aan onveilige of afleidende content, niet alleen via websites. Tools met applicatiebeheer stellen scholen in staat alleen goedgekeurde apps toe te staan en games, berichtenplatforms of ongeautoriseerde communicatietools te blokkeren.
Scalefusion UEM biedt gedetailleerd beleid op app-niveau, afgestemd op het type apparaat of de gebruikersgroep.
7. Rolgebaseerde toegang en machtigingen
Om te voorkomen dat studenten beperkingen omzeilen, moet het platform rolgebaseerde controles ondersteunen. IT-beheerders moeten kunnen bepalen wie toegang heeft tot wat op basis van rollen, zoals student, medewerker of gast, en tegelijkertijd de apparaatinstellingen kunnen blokkeren tegen manipulatie.
8. Netwerkverkeersbeheer (VPN of Tunneling)
Sommige oplossingen gaan een stap verder door veilige toegang te bieden VPN-tunnels om verkeer via interne filtersystemen te leiden. Zo blijven zelfs apparaten voor leren op afstand of hybride leren binnen de nalevingsgrenzen.
Oplossingen als Veltar bieden bijvoorbeeld tunnelingmogelijkheden waarmee dezelfde regels op alle locaties kunnen worden toegepast, ongeacht of apparaten zich op de campus of thuis bevinden.
9. Toegangscontrole voor I/O-apparaten
Hoewel het niet rechtstreeks in de CIPA wordt vermeld, kan het beheren van fysieke poorten (zoals USB-toegang) gegevensoverdracht of blootstelling aan onveilige externe inhoud voorkomen. Hulpmiddelen die I/O-besturing Scholen kunnen zo ongeautoriseerde apparaatverbindingen blokkeren, waardoor zowel leerlinggegevens als de beveiliging van de instelling worden beschermd.
10. Nalevingsrapporten
In plaats van handmatig te controleren of elk apparaat voldoet aan de CIPA-regels, kunnen scholen kiezen voor oplossingen die automatisch configuraties controleren, afwijkingen markeren en nalevingsrapporten genereren (op aanvraag of met regelmatige tussenpozen) op basis van een ingebouwde CIPA-nalevingscontrolelijst.
Dit ondersteunt niet alleen CIPA, maar helpt ook bij de voorbereiding op andere audits, zoals FERPA of vereisten op staatsniveau.
Laatste gedachten: Geen ruimte voor discussie, CIPA is een kernvereiste
Naleving van CIPA is een fundamenteel onderdeel van het veilig houden van digitale ruimtes voor studenten.
Hoewel de wettelijke vereisten duidelijk zijn, kan het zonder de juiste oplossingen lastig zijn om er dagelijks aan te voldoen. Scholen hebben hulp nodig bij het filteren van content, het stroomlijnen van de monitoring en het verkrijgen van het benodigde inzicht om te voldoen aan de CIPA-richtlijnen.
Platformen zoals Scalefusion UEM en oplossingen voor endpointbeveiliging zoals Veltar Kan naleving praktischer, minder handmatig en veel betrouwbaarder maken.



