

Just-in-time (JIT) provisioning creëert een account in een doelapplicatie wanneer een bevoegde gebruiker zijn of haar eerste succesvolle federatieve aanmelding voltooit. De identiteitsprovider (IdP) authenticeert de gebruiker en verzendt identiteitsgegevens, terwijl de doelapplicatie besluit of een bestaand account moet worden gekoppeld, een nieuw account moet worden aangemaakt, machtigingen moeten worden toegekend of ondersteunde attributen moeten worden bijgewerkt.
JIT-provisioning is niet hetzelfde als single sign-on (SSO). SSO authenticeert de gebruiker; JIT maakt het applicatieaccount aan wanneer dat nodig is. JIT biedt ook geen volledig beheer van de levenscyclus van nieuwe medewerkers (aanmelding, overplaatsing en vertrek). Organisaties die continue synchronisatie van accounts, groepen, rollen en uitdiensttredingen nodig hebben, hebben doorgaans een systeem voor identiteitsbeheer tussen domeinen (SCIM) of een ander levenscyclusbeheerproces nodig.
Key Takeaways
- JIT-inrichting Er wordt een gebruikersaccount aangemaakt wanneer een bevoegde gebruiker voor het eerst toegang krijgt tot een applicatie, in plaats van dat het account vooraf wordt aangemaakt.
- SSO verzorgt de authenticatie; JIT verzorgt de accountaanmaak. Een succesvolle SSO-aanmelding betekent niet automatisch dat JIT-provisioning is ingeschakeld.
- SCIM ondersteunt een breder beheer van de levenscyclus van identiteiten., inclusief het aanmaken van accounts, updates, groepsbeheer en het verwijderen van accounts waar dit wordt ondersteund.
- JIT en SCIM kunnen samenwerken: JIT kan de eerste accountaanmaak afhandelen, terwijl SCIM doorlopende identiteitswijzigingen en het uitdiensttreden kan beheren.
- JIT-provisionering verschilt van JIT-bevoorrechte toegang.Dit biedt tijdelijk verhoogde machtigingen in plaats van het aanmaken van gebruikersaccounts.
Wat is JIT-provisioning?
JIT-provisioning is een methode voor het aanmaken van accounts die wordt geactiveerd door de eerste succesvolle federatieve aanmelding van een gebruiker. In plaats van elk applicatieaccount vooraf aan te maken, wijst een organisatie in aanmerking komende gebruikers toe aan de applicatie in de federatieve omgeving. IdPDe doelapplicatie maakt een gebruikersrecord aan wanneer een toegewezen gebruiker zich voor het eerst aanmeldt, mits JIT wordt ondersteund en ingeschakeld.
De doelapplicatie bepaalt het provisioneringsgedrag. De configuratie ervan bepaalt:
- Welke federatieve aanmeldingsmethoden komen in aanmerking om accounts aan te maken?
- Hoe binnenkomende identiteiten worden gekoppeld aan bestaande gebruikers
- Welke kenmerken zijn vereist voor het aanmaken van een account?
- Welke standaardrol, licentie of machtigingen een nieuwe gebruiker ontvangt
- Of attributen of rollen bij latere aanmeldingen kunnen worden bijgewerkt.
Gedocumenteerde implementaties maken doorgaans gebruik van Beveiligingsverklaring Markup Language (SAML)Hoewel sommige applicaties ook JIT ondersteunen via OpenID Connect (OIDC)De beschikbaarheid van protocollen en het provisioneringsgedrag blijven toepassingsspecifiek.
Hoe JIT-provisioning werkt bij de eerste aanmelding.
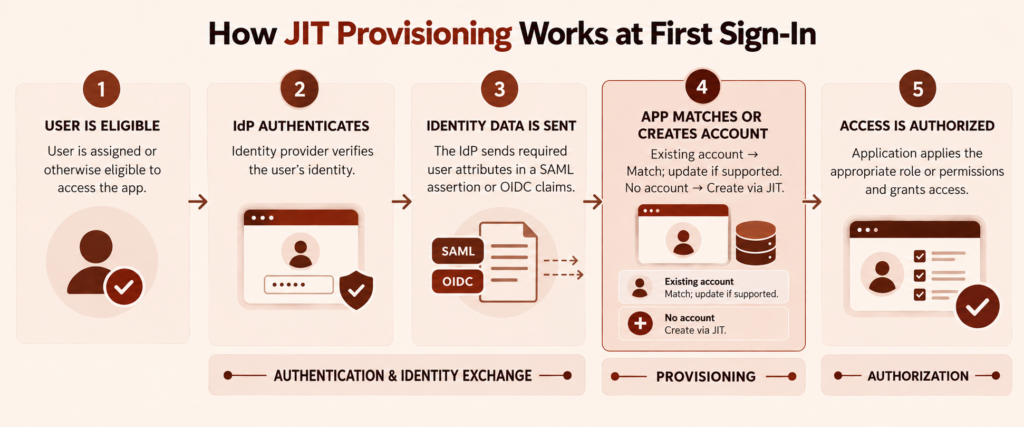
Een typisch inlogproces bestaat uit vijf stappen:
- De beheerder wijst de gebruiker toe aan de applicatie. De toewijzing kan direct zijn of op basis van een groep, afhankelijk van de identiteitsprovider (IdP) en de applicatie.
- De gebruiker authenticeert zich bij de IdP. De IdP past vervolgens het geconfigureerde authenticatie- en toegangsbeleid toe.
- De identiteitsprovider (IdP) verzendt identiteitsgegevens. Een SAML-assertie of OIDC-claims bevatten identificatoren en andere gekoppelde attributen voor de doelapplicatie.
- De doelapplicatie zoekt naar een overeenkomend account. Als er geen overeenkomst is en de gebruiker in aanmerking komt, maakt de applicatie een account aan. Als er wel een overeenkomst is, gebruikt de applicatie dat account en kan de ondersteunde attributen worden bijgewerkt.
- De applicatie autoriseert de gebruiker. Het past de geconfigureerde rol, groep, licentie of standaardmachtigingen toe en voltooit de aanmelding.
Deze volgorde wordt weerspiegeld in toepassingsspecifieke JIT-documentatie van leveranciers zoals Salesforce, Atlassianen DatabricksHun precieze voorwaarden en overeenkomsten moeten niet als universele vereisten worden beschouwd.
De identiteitsprovider (IdP), beweringen of claims en de doelapplicatie spelen verschillende rollen.
De identiteitsprovider (IdP) authenticeert de gebruiker en verzendt de geconfigureerde identiteitskenmerken. De IdP kan ook bepalen of de gebruiker aan de applicatie is toegewezen.
De SAML-bewering of OIDC-claims Gebruikers bevatten identiteitsgegevens zoals een permanente identificatiecode, e-mailadres, voornaam, achternaam of groepsgegevens. Ze maken het account niet zelf aan.
De doelapplicatie, in een SAML-flow ook wel de serviceprovider genoemd, interpreteert die gegevens. Het past zijn matching-, provisioning- en autorisatieregels toe. Een correct geauthenticeerde gebruiker wordt vervolgens geauthenticeerd. SSO Een reactie kan dus wel slagen op federatieniveau, maar toch mislukken bij het aanmaken van een account als JIT is uitgeschakeld, vereiste attributen ontbreken of de gebruiker niet in aanmerking komt.
Wat gebeurt er als een account al bestaat?
De doelapplicatie probeert normaal gesproken de binnenkomende identiteit te verifiëren voordat een account wordt aangemaakt. Afhankelijk van de applicatie kan deze verificatie gebruikmaken van een federatieve identificatiecode, gebruikersnaam, e-mailadres of een ander onveranderlijk veld.
Als de applicatie een overeenkomst vindt, meldt deze de gebruiker aan bij dat account. Indien updates tijdens het aanmelden worden ondersteund en geconfigureerd, kan de applicatie ook geselecteerde profiel- of autorisatiekenmerken bijwerken.
Als de binnenkomende waarde niet overeenkomt met de regels voor bestaande accounts van de applicatie, kan de applicatie de aanmelding weigeren of een tweede account aanmaken. Een gewijzigd e-mailadres kan bijvoorbeeld leiden tot duplicatie wanneer e-mail het overeenkomende veld is en het bestaande account nog steeds de oude waarde bevat. Beheerders moeten de afhandeling van hoofdletters en kleine letters, aliassen, hernoemde gebruikers en normalisatie van identificaties controleren in plaats van ervan uit te gaan dat alle applicaties accounts op dezelfde manier matchen.
JIT-provisioning versus SSO, SCIM en just-in-time-toegang
SSO, JIT-provisioning en SCIM lossen verwante, maar afzonderlijke identiteitsproblemen op.
| Bekwaamheid | Primair doel | Typische trigger | Doorlopend levenscyclusbeheer |
|---|---|---|---|
| SSO | Authenticeert een gebruiker via een vertrouwde identiteitsprovider (IdP). | Elke gefedereerde aanmelding | Er vindt geen accountaanmaak of synchronisatie plaats. |
| JIT-inrichting | Maakt een applicatieaccount aan wanneer dat voor het eerst nodig is. | Eerste succesvolle aanmelding die aan de voorwaarden voldoet | Beperkt; latere updates zijn afhankelijk van de toepassing. |
| SCIM | Wisselt identiteitsgegevens uit tussen een identiteitssysteem en een applicatie. | Wijzigingen in de directory of de provisioning-service | Kan, waar geïmplementeerd, ondersteuning bieden voor het aanmaken, wijzigen, beheren, uitschakelen en verwijderen van accounts, evenals voor groepen. |
SCIM is een op HTTP gebaseerd identiteitsbeheerprotocol gedefinieerd door RFC 7644Het biedt bewerkingen voor gebruikers- en groepsbronnen, waaronder aanmaken, ophalen, wijzigen en verwijderen. Elke SCIM-serviceprovider bepaalt echter zelf welke bewerkingen en kenmerken worden ondersteund. Deprovisioning kan een account uitschakelen, verwijderen of een ander applicatiespecifiek proces volgen.
Waarom tijdelijke bevoorrechte toegang anders is
"JIT-toegang" kan ook verwijzen naar just-in-time bevoorrechte toegangDat is een ander concept dan JIT-provisioning.
- JIT-provisioning creëert een gebruikersaccount in een applicatie bij de eerste aanmelding.
- Just-in-time privileged access verleent verhoogde bevoegdheden voor een beperkte periode of goedgekeurde taak, waarna die bevoegdheden weer worden ingetrokken.
Een bestaande beheerder kan tijdelijk verhoogde toegang krijgen zonder dat er een account wordt aangemaakt. Omgekeerd kan een JIT-geprovisioneerde gebruiker slechts een basisrol, permanent, krijgen. Beheerders moeten deze twee concepten onderscheiden bij het evalueren van producten of het opstellen van toegangsbeleid.
Bereid JIT-provisioning voor en configureer deze.
Een succesvolle JIT-implementatie hangt meer af van de matching- en autorisatieregels aan de doelzijde dan van de accountaanmaakswitch zelf.
Controleer of de applicatie wordt ondersteund, of u in aanmerking komt en of er SSO-vereisten zijn.
Controleer het volgende voordat u JIT inschakelt:
- De beoogde applicatie ondersteunt JIT voor het beoogde federatieprotocol.
- JIT is opgenomen in het applicatieplan of de configuratie van de organisatie.
- SAML SSO of OIDC-federatie werkt voordat de provisioning wordt getest.
- JIT moet expliciet worden ingeschakeld, of wordt automatisch ingeschakeld voor die toepassing.
- Gebruikers moeten worden toegewezen via de IdP, een groep, een applicatiebeleid of een andere toegangsregel.
- De vereiste instellingen aan de applicatiezijde, licenties, geverifieerde domeinen of beheerdersgoedkeuringen zijn voltooid.
- De applicatie beschrijft hoe bestaande accounts worden afgehandeld en hoe het uitdiensttredingsproces verloopt.
SSO moet eerst afzonderlijk worden getest. Dit scheidt authenticatiefouten van provisioningfouten en voorkomt dat beide lagen tegelijkertijd moeten worden onderzocht.
Kaartkenmerken en regels voor het matchen van accounts
Er bestaat geen universeel JIT-attribuutschema. Elke applicatie definieert de velden die nodig zijn om een account aan te maken. Veelvoorkomende velden zijn onder andere e-mailadres, weergavenaam, voornaam, achternaam, gebruikersnaam, groepen en rolgerelateerde waarden.
De belangrijkste ontwerpkeuze is de bijbehorende identificatiecode. Deze moet stabiel, uniek en exact volgens de verwachtingen van de applicatie opgemaakt zijn. Documenteer vóór de implementatie het volgende:
- Welke inkomende claim of SAML-attribuut wordt gebruikt om een bestaand account te vinden?
- Of de identificatiecode kan veranderen wanneer een gebruiker een andere naam krijgt of zijn e-mailadres wijzigt.
- Of de matching hoofdlettergevoelig is.
- Hoe worden aliassen en alternatieve e-mailadressen behandeld?
- Wat gebeurt er als de identificatiecode ontbreekt of dubbel voorkomt?
- Of bestaande lokale accounts een identificatiecode nodig hebben voordat ze gefedereerd kunnen worden.
Gebruik de gedocumenteerde attribuutnamen en -formaten van de doelapplicatie. Een technisch geldige bewering kan nog steeds mislukken als de IdP bijvoorbeeld de achternaam verzendt, terwijl de applicatie een ander toegewezen attribuut verwacht.
Stel veilige standaardrollen in en test machtigingen met minimale bevoegdheden.
Een nieuw aangemaakt account moet alleen de toegang krijgen die nodig is voor de beoogde taak. Vermijd het toewijzen van beheerdersrollen of rollen met brede bevoegdheden als standaard aan elke JIT-gebruiker.
Controleer of de autorisatie afkomstig is van:
- Een vaste standaardrol in de applicatie
- Een IdP-groep of rolkenmerk
- Groepslidmaatschap aan de applicatiezijde
- Een licentie of recht dat is toegekend na het aanmaken van het account.
- Een afzonderlijk administratief goedkeuringsproces
Als de applicatie rol- of groepswaarden van de IdP accepteert, test dan onbekende, lege en niet-geautoriseerde waarden. Controleer of een ongeldige toewijzing op een veilige manier mislukt in plaats van bredere toegang te verlenen of stilzwijgend terug te vallen op een ongeschikte rol.
Test en los problemen op met de eerste aanmeldingsprocedure.
Valideer JIT niet met slechts één nieuwe gebruiker. Het testplan moet het aanmaken van accounts, het koppelen, de autorisatie, niet-bevoegde gebruikers en latere wijzigingen omvatten.
| Testgeval | Verwacht resultaat | Waarschijnlijk een zwak punt als het niet werkt |
|---|---|---|
| Nieuwe, toegewezen gebruiker | Er wordt één account aangemaakt en de gebruiker krijgt de beoogde standaardtoegang. | JIT-activering, IdP-toewijzing, vereiste kenmerken, geschiktheid of licentieverlening |
| Bestaande overeenkomende gebruiker | De gebruiker logt in op het bestaande account zonder duplicatie. | Regels voor overeenkomende identificatiecodes, consistentie van e-mailadressen of normalisatieregels. |
| Gebruiker met een gewijzigd attribuut of rol | De ondersteunde velden wijzigen zoals beschreven, zonder dat u een nieuw account hoeft aan te maken. | Ondersteuning voor updates tijdens het inloggen, claimtoewijzing of rolregels. |
| Niet-toegewezen of niet-gerechtigde gebruiker | Er wordt geen account aangemaakt en de toegang wordt geweigerd. | Instellingen voor toewijzing van identiteitsbeveiligers aan de te brede zijde of voor geschiktheid aan de doelzijde |
| Gebruiker met een ontbrekend verplicht veld | De aanvraag wordt afgewezen omdat er een onvolledig of onjuist account is aangemaakt. | Vereiste attribuuttoewijzing |
| Uitgeschakelde of verwijderde gebruiker | De federatieve toegang en het doelaccount gedragen zich volgens het gedocumenteerde offboardingproces. | IdP-beleid, provisioningbereik, SCIM-configuratie of accountstatus aan de doelzijde |
Gebruik waar mogelijk speciale testgebruikers in plaats van productie-identiteiten. Registreer voor elke test de geclaimde identificatiecode, de toegewezen attributen, de verwachte rol, de status van het doelaccount en het uiteindelijke resultaat.
Fouten traceren in de juiste volgorde
Als de eerste aanmelding mislukt, onderzoek dan de gegevensstroom van de identiteitsprovider naar de applicatie:
- IdP-toewijzing: Controleer of de gebruiker is toegewezen aan de juiste applicatie en het juiste provisioningbereik.
- Gefedereerde authenticatie: Controleer of de SSO zelf succesvol is en of het antwoord de beoogde tenant of applicatie-instantie bereikt.
- Bewering of claim: Controleer de identificatiecode en de vereiste attributen. Controleer namen, formaten, naamruimten, hoofdlettergebruik en lege waarden.
- Matching met bestaande accounts: Vergelijk de opgegeven identificator met de werkelijke waarde die in de doelapplicatie is opgeslagen.
- JIT-instellingen: Controleer of JIT is ingeschakeld en of de gebruiker voldoet aan de toelatingsregels aan de doelzijde.
- autorisatie: Controleer de standaardrollen, groepstoewijzingen, beschikbaarheid van licenties en toepassingsspecifieke beperkingen.
- logs: Koppel de aanmeldingsgegevens van de identiteitsprovider aan de authenticatie-, audit- of provisioninglogboeken van de applicatie.
Een nuttig onderscheid bij de diagnose is of de authenticatie, de provisioning of de autorisatie is mislukt. Deze fasen kunnen voor de gebruiker dezelfde melding "toegang geweigerd" weergeven, maar vereisen verschillende oplossingen.
Wat gebeurt er na het aanmaken van een account?
JIT-provisioning garandeert noch continue synchronisatie, noch automatische uitschrijving. Na het aanmaken van het eerste account is het gedrag afhankelijk van de beoogde applicatie.
Updates tijdens het inloggen zijn afhankelijk van de applicatie.
Sommige applicaties kunnen namen, e-mailadressen, rollen of andere kenmerken bijwerken tijdens latere federatieve aanmeldingen. Andere gebruiken JIT alleen voor de initiële accountaanmaak, laten bepaalde velden ongewijzigd of vereisen SCIM of administratieve wijzigingen voor latere updates.
Test een opzettelijke wijziging van een attribuut voordat u vertrouwt op synchronisatie tijdens het aanmelden. Controleer zowel het applicatieprofiel als de effectieve machtigingen; een weergegeven rolwaarde is onvoldoende bewijs dat de toegang is gewijzigd zoals bedoeld.
Het blokkeren van inloggen betekent niet noodzakelijkerwijs dat het account wordt uitgeschakeld of verwijderd.
Het uitschakelen van een gebruiker bij de identiteitsprovider (IdP) of het verwijderen van de applicatietoewijzing kan federatieve authenticatie verhinderen. Dit schakelt het gebruikersrecord in de doelapplicatie echter niet automatisch uit of verwijdert het niet.
Volledige offboarding kan SCIM, een leveranciersconnector, een API-workflow of een handmatig proces aan de doelzijde vereisen. Zelfs met SCIM kan een applicatie de deprovisioning implementeren als een zachte uitschakeling in plaats van verwijdering. Documentatie van Microsoft over het inrichten van applicaties Dit illustreert hoe de resultaten van aanmaken, bijwerken, uitschakelen en verwijderen afhankelijk kunnen zijn van de doelconnector en -toepassing.
Beheerders moeten testen wat er gebeurt met actieve sessies, toegewezen content, eigendom, licenties en het accountrecord wanneer een gebruiker vertrekt. Beschouw een blokkering van de IdP-aanmelding niet als bewijs dat de toegang en het gegevenseigendom aan de doelzijde volledig zijn opgelost.
Wanneer moet je JIT, SCIM of beide gebruiken?
Kies het provisioningmodel op basis van de levenscycluswerkzaamheden die de applicatie moet ondersteunen.
Gebruik JIT-provisioning wanneer:
- Accounts mogen alleen worden aangemaakt wanneer toegewezen gebruikers voor het eerst toegang krijgen tot de applicatie.
- Directe toegang bij de eerste aanmelding is belangrijker dan vooraf ingestelde toegang.
- De applicatie ondersteunt geen SCIM of een andere geschikte lifecycle-connector.
- Doorlopende profielwijzigingen, updates van toegangsrechten en het uitdiensttreden kunnen worden afgehandeld via een geverifieerd, afzonderlijk levenscyclusproces.
Gebruik SCIM wanneer:
- Er moeten accounts bestaan voordat de gebruiker voor de eerste keer kan inloggen.
- Gebruikerskenmerken, groepen of rechten moeten gesynchroniseerd blijven.
- Wijzigingen in de directory zouden updates voor de provisioning moeten activeren.
- Offboarding vereist geautomatiseerde deactivering of verwijdering aan de doelzijde.
- Beheerders moeten inzicht hebben in provisioningprocessen, onafhankelijk van gebruikersaanmeldingen.
Gebruik beide wanneer:
- De beoogde applicatie ondersteunt beide methoden expliciet.
- Elke methode heeft een gedocumenteerde rol; zo verzorgt JIT bijvoorbeeld de aanmaak van een geldig account bij de eerste aanmelding wanneer er geen overeenkomend account bestaat, terwijl SCIM de ondersteunde doorlopende updates en het uitdiensttreden afhandelt.
- Accountmatching, roltoewijzing en deactivering van accounttoegang zijn samen getest.
Als beide zijn ingeschakeld, documenteer dan welk systeem eigenaar is van elk attribuut en elke bewerking. Anders kunnen een JIT-update tijdens het inloggen en een latere SCIM-synchronisatie onverwachte resultaten opleveren als ze verschillende waarden toepassen.
Voor organisaties die dit soort identiteitsbeheersystemen opzetten, helpt Scalefusion OneIdP bij het centraliseren van de toegang tot werkapplicaties met SSO, SCIM-gebaseerde gebruikersprovisioning, MFA en voorwaardelijke toegang. In plaats van provisioning als een op zichzelf staande instelling te beschouwen, kunnen IT-teams identiteitsgebaseerde toegang koppelen aan apparaatvertrouwenssignalen, zodat gebruikers alleen toegang krijgen tot applicaties wanneer zowel de gebruiker als het apparaat voldoen aan de beveiligingsvereisten van de organisatie.
Om te zien hoe deze controles kunnen samenwerken in een bredere strategie voor identiteits- en apparaattoegang, kunt u verder lezen. Scalefusion OneIdP.
Veelgestelde vragen
1. Wordt JIT-provisioning automatisch ingeschakeld wanneer SSO wordt geactiveerd?
Nee. SSO authenticeert gebruikers, terwijl JIT accounts voor de doelapplicatie aanmaakt. Afhankelijk van de applicatie kan JIT automatisch worden ingeschakeld na de SSO-configuratie, een aparte instelling vereisen of niet worden ondersteund. Controleer de vereisten en de configuratie voor de provisioning van de applicatie.
2. Welke gebruikerskenmerken zijn vereist voor JIT-provisioning?
De vereisten variëren per toepassing. Een stabiele, unieke identificatiecode is essentieel, terwijl ook e-mailadres, voornaam, achternaam, weergavenaam, groepen of rolwaarden vereist kunnen zijn. Gebruik de gedocumenteerde claimnamen, formaten en matchingregels van de betreffende toepassing.
3. Waarom zou een eerste aanmelding een dubbel account kunnen aanmaken?
Een duplicaat kan ontstaan wanneer de opgegeven identificatiecode of het e-mailadres niet overeenkomt met het veld dat wordt gebruikt om een bestaand account te vinden. Controleer hernoemde gebruikers, aliassen, hoofdlettergebruik, identificatiecodeformaten en of het bestaande account de verwachte federatieve identificatiecode bevat.
4. Kan JIT-provisioning de rol van een gebruiker wijzigen bij de volgende aanmelding?
Soms. Sommige applicaties ondersteunen het bijwerken van rollen of groepen tijdens het aanmelden, terwijl andere JIT alleen gebruiken voor het aanmaken van een account. Controleer de roltoewijzing van de applicatie en test een gewijzigde gebruiker om de resulterende machtigingen te bevestigen.
5. Wordt het applicatieaccount van een gebruiker verwijderd wanneer deze in de IdP wordt uitgeschakeld?
Niet per se. Het uitschakelen van de IdP-identiteit of het verwijderen van de toewijzing ervan kan federatief aanmelden blokkeren zonder dat het account in de doelapplicatie hoeft te worden uitgeschakeld of verwijderd. Controleer het SCIM-, connector-, API- of handmatige offboardingproces van de applicatie.

