Penyelesaian gerbang web selamat terbaik membantu organisasi melindungi pengguna, peranti dan data daripada ancaman berasaskan web dengan menapis trafik internet, menyekat laman web berniat jahat, menguatkuasakan dasar akses dan mencegah muat turun berisiko atau pendedahan data. Platform ini berguna untuk mengamankan tenaga kerja jarak jauh, hibrid dan berasaskan pejabat dengan memberikan pasukan IT dan keselamatan kawalan berpusat ke atas cara pekerja mengakses web.
Poin-poin utama
Penyelesaian Gerbang Web Selamat terbaik membantu organisasi mengamankan akses web setiap hari, mengurangkan risiko berasaskan pelayar dan melindungi pengguna merentasi persekitaran kerja hibrid.
- Akses Web Merupakan Permukaan Serangan Baharu: Memandangkan pekerja bergantung pada pelayar, aplikasi awan dan rangkaian jauh, SWG membantu menyekat halaman pancingan data, muat turun berniat jahat dan aktiviti web yang tidak selamat sebelum kerosakan berlaku.
- Vendor SWG Teratas Dibandingkan: Penyelesaian Gerbang Web Selamat yang terkemuka pada tahun 2026 termasuk Scalefusion Veltar, Check Point Harmony Connect, Cisco Umbrella, Cloudflare One, Netskope, Zscaler, Forcepoint ONE dan Fortra WebTitan.
- Keupayaan Teras yang Perlu Dicari: Platform SWG yang kukuh menggabungkan penapisan URL, pemeriksaan HTTPS, keselamatan DNS, keterlihatan SaaS, kawalan DLP, risikan ancaman dan penguatkuasaan akses web berasaskan dasar.
- Kerja Hibrid Memerlukan Perlindungan Konsisten: SWG moden melindungi pengguna merentasi rangkaian pejabat, Wi-Fi rumah, hotspot mudah alih dan persekitaran penyemakan imbas yang tidak diurus tanpa hanya bergantung pada VPN tradisional atau kawalan berasaskan perimeter.
- Pilih Berdasarkan Keutamaan Keselamatan: Pasukan IT harus menilai alatan SWG berdasarkan model penggunaan, sokongan tenaga kerja jarak jauh, pelaporan, kawalan aplikasi awan, kedalaman integrasi dan kebolehskalaan jangka panjang.

Akses web secara senyap-senyap telah menjadi bahagian keselamatan perusahaan yang paling terdedah. Pada tahun 2026, kebanyakan kerja berlaku di dalam pelayar. Pekerja log masuk ke aplikasi awan, memuat naik fail, bekerjasama melalui alatan web dan bertukar rangkaian beberapa kali sehari. Pejabat adalah pilihan. Peranti adalah mudah alih. Rangkaian tidak lagi dipercayai secara lalai.
Peralihan ini telah mewujudkan masalah mudah: web kini merupakan permukaan serangan utama.
Halaman pancingan data kelihatan nyata. Muat turun berniat jahat bersembunyi di sebalik URL yang sah. Aplikasi SaaS yang tidak dibenarkan memindahkan data syarikat tanpa keterlihatan. Penapis web tradisional tidak pernah direka bentuk untuk tahap kerumitan ini.
Itulah sebabnya Gerbang Web Selamat bukan lagi pilihan.
Panduan ini menerangkan mengapa SWG lebih penting berbanding sebelum ini pada tahun 2026 dan 8 penyelesaian Gerbang Web Selamat teratas yang harus dinilai oleh perniagaan tahun ini.
Mengapa Gerbang Web Selamat penting pada tahun 2026?
Keselamatan pernah bergantung pada perimeter yang jelas. Jika pengguna berada di dalam rangkaian korporat, akses web dianggap agak selamat dan dikawal secara longgar.
Andaian itu tidak lagi berlaku.
Pada tahun 2026, pekerja berhubung dari rangkaian rumah, Wi-Fi awam dan hotspot mudah alih. Aplikasi awan mengendalikan data perniagaan yang penting dan pelayar telah menjadi ruang kerja utama. Pada masa yang sama, penyerang kurang bergantung pada perisian hasad yang jelas dan lebih bergantung pada pautan pancingan data, halaman log masuk palsu dan laman web yang serupa yang digabungkan dengan pelayaran biasa.
Akibatnya, kebanyakan insiden tidak bermula dengan sistem digodam. Ia bermula dengan pengguna mengklik sesuatu yang kelihatan sah.
Gerbang Web Selamat menangani perubahan ini dengan menerapkan keselamatan secara langsung pada aktiviti web harian. Ia melindungi pengguna daripada pancingan data dan pengalihan berniat jahat, menguatkuasakan peraturan pelayaran yang konsisten merentasi pekerja jarak jauh dan di lokasi, dan mengawal akses kepada aplikasi awan yang sering beroperasi di luar keterlihatan IT tradisional. SWG juga menyokong pematuhan dengan merekod aktiviti dan menguatkuasakan dasar akses data.
Paling penting, Gerbang Web Selamat mengurangkan kebergantungan pada kawalan berasaskan rangkaian seperti VPN atau proksi dan menggerakkan perlindungan lebih dekat kepada pengguna dan peranti, di mana risiko moden sebenarnya wujud.
Membandingkan penyelesaian gerbang web selamat terbaik pada tahun 2026
| Ciri | Scalefusion Veltar | Payung Cisco | Cloudflare Satu | Netskope One | Fortra SWG |
|---|---|---|---|---|---|
| Terbaik untuk | Perusahaan besar, PKS moden, pasukan teragih dan keselamatan titik akhir yang didahulukan | Perusahaan yang berpusatkan Cisco | Organisasi mengutamakan prestasi dan kesederhanaan | Perusahaan dengan keperluan akses selamat web/SaaS dan perlindungan ancaman | Organisasi pasaran pertengahan yang memerlukan keselamatan web moden yang berasaskan awan |
| Keupayaan utama | SWG, penapisan kandungan web, DLP titik akhir, penyekatan USB, terowong VPN, papan pemuka natif UEM, penguatkuasaan pada peranti, dasar terperinci, pematuhan CIS, pemulihan automatik | Keselamatan DNS, SWG, SIG/SSE, tembok api awan, risikan ancaman, akses internet selamat | SWG, ZTNA, RBI, DLP, pecutan WAN, pengasingan pelayar, akses sedar identiti | SWG, DLP, DSPM, keselamatan sebaris, penemuan IT bayangan, akses adaptif, penapisan web, analitik tingkah laku | Penapisan kandungan, pengimbasan perisian hasad, dasar akses web, pengesanan pancingan data berkuasa AI, RBI, pemantauan aktiviti web |
| Penilaian G2 | 4.7 / 5 (Suit Produk Scalefusion) | 4.4 / 5 | 4.6 / 5 | 4.4 / 5 (Platform Netskope Satu) | 4.5 / 5 (Suit Produk Fortra) |
| Harga | Harga tersuai, diskaun untuk NGO dan institusi pendidikan | disediakan atas permintaan | Pelan perusahaan peringkat percuma + berbayar | disediakan atas permintaan | disediakan atas permintaan |
| Cubaan percuma | Percubaan percuma 14 hari dengan semua ciri dibuka, demo tersedia | Ya | Ya | Penilaian tersedia | Demo tersedia |
Penyelesaian Gerbang Web Selamat (SWG) Terbaik: Penilaian terperinci
Berikut ialah 8 penyelesaian Gerbang Web Selamat terbaik secara terperinci, yang dinilai berdasarkan penggunaan dunia sebenar, kebolehskalaan, fleksibiliti penggunaan dan sejauh mana ia sejajar dengan persekitaran kerja hibrid.
1. Scalefusion Veltar
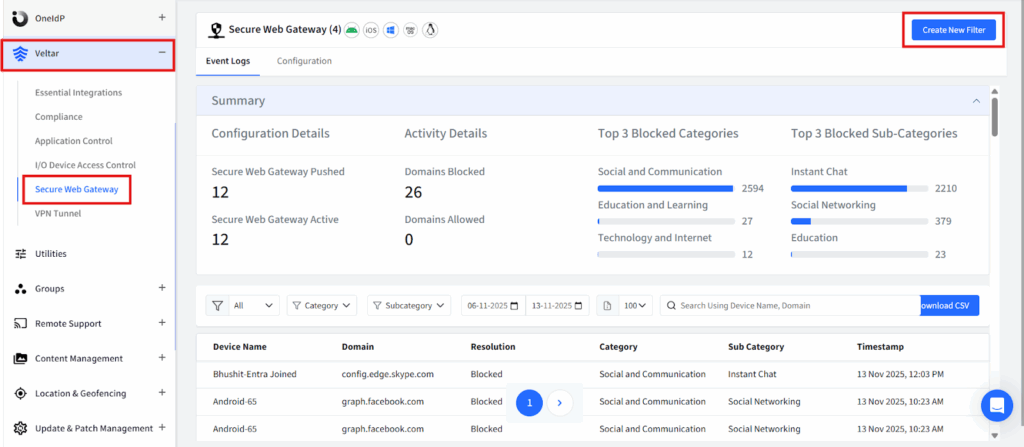
Scalefusion Veltar's Penyelesaian Gerbang Web Selamat membayangkan semula keselamatan web dengan mengintegrasikannya secara langsung dengan aliran kerja pengurusan titik akhir dan bukannya menganggapnya sebagai lapisan terpencil. Di banyak tempat kerja moden, risiko web berkait rapat dengan risiko peranti. Peranti yang tidak diurus, konfigurasi ketinggalan zaman dan jurang dasar sering membawa kepada isu keselamatan. Veltar menangani perkara ini dengan menerapkan penguatkuasaan dasar web ke dalam konteks yang sama yang mengurus postur dan pematuhan peranti. Pendekatan ini memastikan kawalan web digunakan secara konsisten berdasarkan siapa pengguna, peranti yang mereka gunakan dan sama ada peranti tersebut memenuhi piawaian keselamatan. Untuk kes penggunaan hibrid dan jarak jauh di mana pengguna kerap menukar rangkaian dan lokasi, penjajaran ketat ini memudahkan pengurusan dasar dan mengurangkan jurang antara kesihatan peranti dan keselamatan web.
Ciri-ciri utama:
- Penapisan web berbutir: Menyekat atau membenarkan akses mengikut kategori laman web, domain atau URL dengan ketepatan yang tinggi.
- Penyekatan domain berasaskan corak: Menggunakan corak domain dan subdomain yang fleksibel untuk kawalan yang bernuansa.
- Senarai dibenarkan tersuai: Membolehkan domain kritikal perniagaan yang dipercayai memintas sekatan yang luas.
- Sekatan aplikasi awan: Memastikan hanya aplikasi awan yang dibenarkan boleh diakses berdasarkan domain korporat.
- Pintasan dasar peringkat aplikasi: Mengecualikan aplikasi yang dipercayai daripada sekatan SWG untuk mengelakkan gangguan aliran kerja.
- Dasar berasaskan pengguna dan peranti: Menggunakan peraturan yang berbeza berdasarkan peranan pengguna dan pengelompokan peranti.
- Penguatkuasaan masa nyata: Menolak perubahan serta-merta tanpa menunggu penyegerakan yang dijadualkan.
- Papan pemuka natif UEM: Memusatkan keselamatan web dan pengurusan peranti dalam satu UI.
- VPN Perniagaan Pilihan: Menambah terowong selamat untuk trafik yang disulitkan pada rangkaian yang tidak dipercayai.
Terbaik untuk: Organisasi yang mahukan perlindungan peranti dan web yang disatukan dalam satu panel kaca.

2. Pusat Pemeriksaan Harmony Connect
Check Point Harmony Connect dibina untuk perusahaan yang memerlukan pemeriksaan mendalam dan pencegahan ancaman proaktif merentasi trafik web dan awan. Daripada hanya bergantung pada penyekatan berasaskan reputasi, Harmony Connect menggunakan analisis lanjutan, termasuk sandboxing kandungan web yang mencurigakan, untuk mengesan serangan canggih yang mengelak penapis tradisional. Kekuatannya terletak pada pemeriksaan aktiviti pada berbilang lapisan, daripada URL dan muat turun kepada corak pelaksanaan binari. Oleh kerana ia merupakan sebahagian daripada ekosistem keselamatan Check Point yang lebih luas, ia boleh memanfaatkan kecerdasan ancaman berpusat, menjadikannya lebih mudah untuk pasukan keselamatan yang besar mengaitkan peristiwa web dengan vektor ancaman lain.
Ciri-ciri utama:
- Sandboxing lanjutan: Melaksanakan kandungan yang mencurigakan dalam persekitaran terpencil untuk mengesan ancaman hari sifar.
- Pemeriksaan trafik berterusan: Memantau sesi web dan awan dalam masa nyata untuk aktiviti berniat jahat.
- DLP Bersepadu: Melindungi data sensitif daripada muat naik atau perkongsian yang tidak dibenarkan.
- Akses Rangkaian Zero Trust: Menggunakan kawalan akses berasaskan identiti dan risiko pada aplikasi dalaman.
- Pengurusan dasar berpusat: Menggabungkan penggubalan dasar, penguatkuasaan dan pelaporan.
Terbaik untuk: Perusahaan yang maju ke hadapan untuk keselamatan dengan keperluan pencegahan ancaman yang canggih.
3. Payung Cisco
Cisco Umbrella telah lama menjadi pilihan utama bagi organisasi yang mahukan penyekatan ancaman seawal mungkin. Perlindungan lapisan DNSnya mengganggu sambungan yang tidak selamat sebelum ia sampai ke pelayar, menyediakan barisan pertahanan pertama yang mengurangkan pendedahan daripada pancingan data, perisian hasad dan aktiviti arahan dan kawalan. Lama-kelamaan, Umbrella telah mengembangkan toolkitnya untuk merangkumi keupayaan Gerbang Web Selamat terbaik, penemuan aplikasi awan dan analitik. Disokong oleh kecerdasan ancaman Cisco Talos, ia sentiasa menyesuaikan diri dengan ancaman yang muncul dan menawarkan perlindungan yang boleh dipercayai dan boleh diskala untuk persekitaran yang pelbagai, sama ada pasukan kecil atau perusahaan global.
Ciri-ciri utama:
- Pencegahan ancaman lapisan DNS: Menghentikan percubaan akses berniat jahat sebelum sambungan diwujudkan.
- Gerbang Web Selamat: Menambah pemeriksaan kandungan yang mendalam dan Penapisan URL melangkaui sekatan peringkat DNS.
- Keterlihatan aplikasi awan: Mengesan dan melaporkan penggunaan aplikasi awan yang tidak dibenarkan.
- Perisikan ancaman masa nyata: Mengemas kini perlindungan berdasarkan data serangan global semasa.
- Analisis berpusat: Menyediakan papan pemuka dan log untuk pengesanan dan penyiasatan pantas.
Terbaik untuk: Organisasi yang menghargai pemintasan ancaman awal dan kebolehpercayaan yang terbukti.
4. Cloudflare One
Cloudflare One menyatukan Gerbang Web Selamat, akses Zero Trust dan keselamatan DNS pada rangkaian pinggir global Cloudflare. Dengan memeriksa trafik berhampiran tempat pengguna berada, ia mengekalkan prestasi yang tinggi walaupun penyahsulitan SSL dan pemeriksaan ancaman diaktifkan. Cloudflare One juga menggantikan VPN tradisional dengan kawalan akses yang menyedari identiti, mengurangkan kerumitan dan meningkatkan pengalaman pengguna untuk pasukan yang diedarkan. Ia merupakan pilihan yang kukuh untuk organisasi yang mahukan keselamatan gred perusahaan tanpa beban operasi peralatan legasi atau alat yang terfragmentasi.
Ciri-ciri utama:
- Rangkaian pinggir global: Memeriksa trafik di lokasi pinggir untuk meminimumkan kependaman.
- Akses rangkaian Zero Trust (ZTNA): Menggunakan kawalan akses berasaskan identiti dan bukannya kepercayaan berasaskan rangkaian.
- Perlindungan DNS dan DDoS bersepadu: Menggabungkan keselamatan DNS yang pantas dengan mitigasi serangan berskala besar.
- Kawalan aplikasi awan: Mengehadkan akses dan memantau penggunaan platform SaaS.
- Pelaksanaan awan asli: Menghilangkan keperluan untuk peralatan di premis.
Terbaik untuk: Pasukan teragih yang mengutamakan kelajuan dan kemudahan penggunaan.
5. Gerbang Web Selamat Netskope
Gerbang Web Selamat Netskope dibina untuk organisasi yang mendominasi kerja harian menggunakan awan dan SaaS. Daripada menganggap trafik web dan trafik aplikasi awan sebagai kebimbangan yang berasingan, Netskope mengambil pendekatan berpusatkan data, memeriksa aktiviti merentasi laman web dan aplikasi awan dengan tahap kedalaman dan kawalan yang sama. Ini membolehkan pasukan keselamatan memahami bukan sahaja ke mana pengguna pergi, tetapi juga data yang sedang diakses, dimuat naik atau dikongsi.
Kekuatan utama Netskope ialah keterlihatannya terhadap penggunaan SaaS. Ia boleh mengenal pasti aplikasi awan yang dibenarkan dan tidak dibenarkan, menjejaki tingkah laku pengguna yang berisiko dan menggunakan kawalan terperinci tanpa mengganggu produktiviti. Dengan menggabungkan keupayaan Gerbang Web Selamat terbaik dengan kawalan CASB dan Zero Trust yang kukuh, Netskope membantu organisasi mengamankan akses web dalam persekitaran yang banyak dipacu dan diedarkan oleh awan.
Ciri-ciri utama:
- SWG yang peka awan: Menggunakan dasar keselamatan web dengan keterlihatan mendalam ke dalam trafik awan dan SaaS.
- Perlindungan ancaman dalam talian: Memeriksa trafik web dalam masa nyata untuk menyekat pancingan data, perisian hasad dan muat turun berniat jahat.
- Perlindungan data lanjutan: Menghalang data sensitif daripada dimuat naik atau dikongsi melalui aplikasi web dan awan.
- Penemuan SaaS Bayangan: Mengenal pasti aplikasi awan yang tidak dibenarkan dan corak penggunaan berisiko.
- Penguatkuasaan dasar Sifar Amanah: Menggunakan kawalan akses berdasarkan identiti pengguna, postur peranti dan konteks aktiviti.
Terbaik untuk: Organisasi dengan penggunaan SaaS yang banyak memerlukan keterlihatan dan kawalan yang mendalam terhadap aktiviti awan dan web.
6. Zscaler
Zscaler ialah salah satu platform Gerbang Web Selamat yang paling banyak digunakan, direka untuk organisasi yang memerlukan perlindungan global yang berasaskan awan pada skala besar. Seni binanya menghalakan trafik melalui awan keselamatan teragih, menggunakan dasar yang konsisten tanpa mengira lokasi atau rangkaian pengguna. Selain SWG, Zscaler mengintegrasikan kawalan akses awan (CASB) dan pengasingan pelayar jauh, menawarkan rangka kerja Secure Access Service Edge (SASE) yang komprehensif. Ini menjadikannya sangat berharga untuk perusahaan dengan pengguna yang diagihkan secara geografi dan jumlah trafik web yang tinggi.
Ciri-ciri utama:
- Gerbang Web Selamat natif awan: Memproses trafik web melalui infrastruktur awan global.
- Pemeriksaan SSL berskala tinggi: Memeriksa trafik yang disulitkan tanpa menjejaskan prestasi.
- Integrasi CASB: Mengawal penggunaan aplikasi awan bersama-sama penapisan kandungan web.
- Pengasingan Pelayar Jauh: Mengasingkan sesi web berisiko daripada titik akhir.
- Penguatkuasaan dasar berpusat: Menggunakan peraturan yang konsisten merentasi wilayah dan kumpulan pengguna.
Terbaik untuk: Perusahaan besar dengan operasi global.
7. Titik Kuasa SATU
Forcepoint ONE dibina untuk organisasi yang mengutamakan perlindungan data dan bukannya sekadar perkara sampingan. Ia memberi tumpuan kepada mengawal aliran maklumat sensitif merentasi saluran web dan awan, bukan sekadar menghentikan ancaman. Keupayaan Pelucutan dan Pembinaan Semula Kandungan (CDR)nya mengalih keluar kandungan aktif daripada fail sambil mengekalkan kebolehgunaannya, menjadikannya amat berguna dalam industri yang dikawal selia. Digabungkan dengan Pencegahan Kehilangan Data lanjutan dan penciptaan dasar berbantukan AI, Forcepoint ONE membantu organisasi menguatkuasakan dasar keselamatan dan pematuhan tanpa penalaan manual yang berlebihan.
Ciri-ciri utama:
- Perlucutan dan Pembinaan Semula Kandungan: Menghapuskan ancaman tersembunyi sambil mengekalkan kebolehgunaan fail.
- Pencegahan Kehilangan Data Lanjutan: Mencegah perkongsian atau kebocoran data sensitif tanpa kebenaran.
- Penciptaan dasar berbantukan AI: Membantu pasukan keselamatan membina dasar yang tepat dengan cepat.
- Keselamatan web, awan dan aplikasi persendirian bersepadu: Meliputi pelbagai permukaan serangan dengan lancar.
- Pelaporan pematuhan yang kukuh: Menyokong keperluan audit dan keperluan kawal selia.
Terbaik untuk: Industri yang dikawal selia dan persekitaran sensitif data.
8. Titan Web Fortra
Fortra Web Titan memberi tumpuan kepada penyampaian perlindungan web yang berkesan tanpa kerumitan operasi. Ia dibina untuk perniagaan kecil dan sederhana yang memerlukan perlindungan pancingan data dan perisian hasad lanjutan yang kukuh tetapi kekurangan pasukan keselamatan yang berdedikasi. Model pembelajaran mesinnya mengesan dan menyekat domain berniat jahat secara automatik, sekali gus mengurangkan keperluan untuk penciptaan peraturan manual. Oleh kerana ia berjalan sepenuhnya di awan, penggunaannya pantas dan tiada perkakasan untuk diselenggara, yang sesuai untuk pasukan yang memerlukan perlindungan tanpa overhed pengurusan yang berat.
Ciri-ciri utama:
- Pengesanan pancingan data berasaskan ML: Menyekat kebanyakan domain pancingan data secara automatik.
- Alur kerja berasaskan awan: Tidak memerlukan perkakasan atau penyelenggaraan di premis.
- Integrasi perkhidmatan direktori: Menggunakan dasar web berdasarkan kumpulan pengguna sedia ada.
- Papan pemuka pelaporan yang jelas: Memberikan keterlihatan yang mudah difahami tentang aktiviti dan ancaman.
Terbaik untuk: PKS yang mencari keselamatan web yang mudah dan berpatutan.
Bagaimana untuk memilih penyelesaian Gerbang Web Selamat yang betul?
Memilih Gerbang Web Selamat yang betul bukanlah tentang memilih alat dengan ciri terbanyak. Ia tentang memilih penyelesaian yang sesuai dengan cara organisasi anda berfungsi. Berikut adalah beberapa faktor utama yang perlu dipertimbangkan semasa menilai alat SWG terbaik:
- Model tenaga kerja: Jika pasukan anda beroperasi dari jauh atau hibrid, keselamatan web mesti berfungsi di luar rangkaian pejabat. SWG yang betul harus melindungi pengguna secara konsisten sama ada mereka menggunakan Wi-Fi korporat, rangkaian rumah atau sambungan awam, tanpa bergantung pada trafik yang dihalakan melalui lokasi pusat.
- Kepelbagaian peranti: Kebanyakan organisasi menguruskan campuran komputer riba, peranti mudah alih dan titik akhir kongsi atau barisan hadapan. SWG yang baik harus memahami konteks peranti dan pengguna, bukan hanya alamat IP, jadi dasar kekal konsisten merentasi jenis peranti dan senario penggunaan yang berbeza.
- Kedalaman keselamatan vs kebolehgunaan: Pemeriksaan lanjutan dan pengesanan ancaman adalah penting, tetapi ia tidak sepatutnya memperlahankan pengguna. SWG yang betul menggunakan kawalan keselamatan yang kukuh secara senyap di latar belakang, tanpa menambah gesekan pada pelayaran harian atau penggunaan aplikasi awan.
- Keperluan pematuhan: Bagi industri yang dikawal selia, keterlihatan dan kawalan adalah sama pentingnya dengan perlindungan. Cari pembalakan yang kukuh, pencegahan kehilangan data titik akhir, dan pelaporan sedia audit bagi memastikan akses web dan pengendalian data memenuhi keperluan pematuhan.
- Integrasi dengan alatan sedia ada: SWG tidak seharusnya beroperasi secara berasingan. Penyelesaian terbaik disepadukan dengan penyedia identiti, pengurusan titik akhir dan alatan keselamatan, memberikan pasukan IT keterlihatan berpusat dan bukannya konsol kendiri yang lain.
Melabur dalam Gerbang Web Selamat yang betul pada tahun 2026
Pada tahun 2026, penyelesaian Secure Web Gateway merupakan kawalan keselamatan asas. Ia melindungi aktiviti yang paling biasa dan paling banyak dieksploitasi dalam kerja moden: akses web harian.
Semua penyelesaian yang disenaraikan di sini memberikan nilai. Apa yang membezakannya ialah sejauh mana ia disepadukan ke dalam aliran kerja sebenar. Veltar menonjol dengan menyatukan keselamatan web dengan pengurusan titik akhir, mengurangkan penyebaran alat dan memudahkan penguatkuasaan.
Sebelum membuat komitmen, jalankan ujian rintis. Lihat fleksibiliti dasar, keterlihatan, impak prestasi dan betapa mudahnya penyelesaian itu sesuai dengan persekitaran anda.