

Pernahkah anda melihat skrin biru semasa menghidupkan peranti Windows, di mana istilah 'BitLocker' muncul dalam fon putih yang licin? Untuk desktop atau komputer riba peribadi, anda mungkin mendapati ia agak menjengkelkan, kerana anda mungkin sudah mempunyai log masuk Windows Hello untuk akses selamat. Anda bebas untuk melumpuhkan versi terbina dalam BitLocker melalui 'Urus BitLocker'. Tetapi bagi organisasi yang mempunyai banyak peranti Windows milik syarikat, skrin biru ini boleh membuat banyak perbezaan dari segi keselamatan data korporat. Itulah kuasa Windows BitLocker!

Dalam blog ini, kami akan menjelaskan sedikit tentang BitLocker dan mengapa penting untuk mengurus ciri Windows ini pada peranti milik syarikat menggunakan penyelesaian Pengurusan Titik Akhir Bersepadu (UEM) untuk mengakses data anda dengan selamat.
Apakah itu BitLocker?
BitLocker ialah ciri penyulitan cakera penuh yang terbina dalam keselamatan Microsoft Windows yang tertumpu terutamanya pada perlindungan data peribadi pada peranti. Ini membantu meningkatkan keselamatan di sekitar peranti dengan memastikan maklumat sensitif bebas daripada akses tanpa kebenaran. Ia amat membantu sekiranya berlaku kehilangan atau kecurian peranti.
Penyulitan BitLocker mencapai matlamat ini dengan mengacak data pada pemacu, menjadikannya tidak boleh dibaca oleh sesiapa sahaja tanpa kunci penyahsulitan yang betul. Proses penyulitan dan penyahsulitan ini berjalan lancar, memastikan data dilindungi dan pengalaman pengguna kekal tidak terjejas.
Mengapakah BitLocker penting?
BitLocker direka khusus untuk melindungi data semasa disimpan. Ini bermakna ia melindungi data apabila peranti dimatikan, hilang atau dicuri. Ia merupakan langkah penting dalam melindungi data sensitif dan memainkan peranan penting dalam mengekalkan piawaian keselamatan dan pematuhan.
BitLocker membantu organisasi:
- Kurangkan risiko pencerobohan data daripada peranti yang hilang atau dicuri
- Memenuhi keperluan pematuhan seperti GDPR, HIPAA, ISO 27001 dan NIS2
- Lindungi data pelanggan dan pekerja yang sensitif
- Cegah akses tanpa kebenaran ke cakera keras atau SSD yang telah dialih keluar
Bagaimanakah penyulitan cakera BitLocker berfungsi?
BitLocker beroperasi dengan menyulitkan cakera keras anda, menukar data kepada format yang tidak boleh dibaca tanpa kunci penyahsulitan yang betul. Penyulitan ini dilakukan menggunakan algoritma penyulitan standard industri, biasanya Piawaian Penyulitan Lanjutan (AES) dengan kunci 128-bit atau 256-bit.
Apabila anda menghidupkan peranti anda, BitLocker memerlukan pengesahan, yang mungkin berupa kata laluan, PIN atau kekunci USB. Hanya selepas pengesahan ini, pemacu anda akan dinyahsulit dan boleh diakses. Tanpa kekunci penyahsulitan, data pada pemacu akan kelihatan seperti mengarut, menjadikannya tidak boleh dibaca dan selamat daripada akses tanpa kebenaran.
Tujuan BitLocker adalah untuk melindungi data peribadi dan perniagaan. Algoritma penyulitan berkuasa yang digunakannya memastikan fail dan data sensitif dilindungi daripada akses yang tidak diluluskan. Sama ada dokumen kewangan, foto peribadi atau data perniagaan sulit, BitLocker ialah barisan pertahanan yang kukuh untuk Windows Server.
Manfaat penyulitan BitLocker
Penggunaan penyulitan BitLocker pada peranti Windows anda bermanfaat atas dua sebab:
1. Pastikan keselamatan data
BitLocker amat berharga untuk perniagaan dan individu yang mengendalikan data sensitif. Melalui penyulitan pemacu, anda bukan sahaja melindungi maklumat anda sendiri tetapi juga melindungi data pelanggan, rekod kewangan dan komunikasi sulit.
2. Patuhi pematuhan
Bagi organisasi, pematuhan terhadap peraturan industri tidak boleh dirundingkan. BitLocker membantu memenuhi piawaian perlindungan data seperti GDPR, HIPAA, dan PCI-DSS dengan memastikan data sensitif kekal disulitkan, walaupun peranti hilang atau dicuri. Ini meminimumkan risiko penalti ketidakpatuhan dan memastikan perniagaan anda mengekalkan reputasi yang kukuh untuk perlindungan data.
3. Halang capaian yang tidak dibenarkan
Penyulitan BitLocker memastikan hanya pengguna yang dibenarkan sahaja yang boleh mengakses data yang disimpan pada peranti. Walaupun peranti jatuh ke tangan yang salah, kunci penyulitan diperlukan untuk menyahsulit data, menjadikannya tidak dapat diakses oleh pelaku yang berniat jahat.
4. Meningkatkan pengurusan peranti
Apabila digabungkan dengan alat pengurusan asli Windows atau pihak ketiga Penyelesaian MDM, penyulitan BitLocker boleh dipantau dan dikuatkuasakan merentasi rangkaian peranti. Pentadbir IT boleh mengurus tetapan penyulitan dari jauh, menjejaki status pematuhan dan memulihkan data yang disulitkan jika perlu, sekali gus memperkemas protokol keselamatan.
Apakah kunci pemulihan BitLocker?
Kunci pemulihan BitLocker ialah kod laluan sandaran berangka 48 digit yang membolehkan anda membuka kunci pemacu yang disulitkan BitLocker anda jika anda tidak dapat mengaksesnya melalui kaedah biasa (kata laluan, PIN atau TPM). Jika peranti memasuki mod pemulihan, kunci pemulihan adalah satu-satunya cara untuk mendapatkan semula akses kepada data tersebut.
Bagaimana untuk mencari kunci pemulihan BitLocker?
Terdapat beberapa tempat di mana kunci pemulihan anda mungkin berada, bergantung pada pilihan yang dibuat semasa mengaktifkan BitLocker.
- Jika kunci pemulihan BitLocker disandarkan ke akaun Microsoft anda, pergi ke account.microsoft.com/devices/recoverykey (tetingkap baharu) dan log masuk menggunakan nama pengguna dan kata laluan Microsoft anda.
- Jika peranti anda pernah dilog masuk ke organisasi menggunakan akaun kerja atau sekolah, kunci pemulihan boleh disimpan dalam akaun organisasi tersebut untuk membantu melindungi data anda. Anda mungkin boleh mengaksesnya secara langsung atau anda mungkin perlu menghubungi sokongan IT untuk organisasi tersebut bagi mengakses kunci pemulihan anda.
- Jika anda menggunakan Windows Pro atau Enterprise, anda boleh menyimpan kunci tersebut ke dalam akaun Microsoft (seperti di atas), pemacu USB, salinan bercetak atau dalam Direktori Aktif organisasi untuk pengurusan berpusat.
Baca Artikel Penuh di: Bagaimana untuk mencari kunci pemulihan BitLocker?
Perbezaan antara BitLocker dan Penyulitan Peranti
Penyulitan Peranti ialah ciri keselamatan Windows terbina dalam. Ia merupakan versi BitLocker yang dipermudahkan, mesra pengguna dan automatik, yang terutamanya bertujuan untuk perlindungan gred pengguna. Sebaliknya, BitLocker ialah penyelesaian yang lebih komprehensif yang menawarkan ciri dan penyesuaian lanjutan, biasanya digunakan dalam persekitaran perusahaan.
Berikut ialah perbandingan terperinci antara keduanya:
| Aspek | BitLocker | Peranti Penyulitan |
|---|---|---|
| Ketersediaan | Edisi Windows Pro, Enterprise dan Education | Pelbagai edisi Windows yang lebih luas, termasuk Laman Utama |
| Penonton sasaran | Profesional perniagaan, pengguna lanjutan dan pentadbir IT | Pengguna Windows Home, pengguna bukan perusahaan dan pengguna bukan teknikal |
| Kaedah penyulitan | Menawarkan penyulitan AES dengan kekunci 128-bit atau 256-bit | Penyulitan AES dengan kekunci 128-bit |
| Interaksi pengguna | Memerlukan pengaktifan dan konfigurasi manual | Minimal; ia sering diaktifkan secara lalai secara automatik pada perkakasan yang serasi |
| Kunci pemulihan | Boleh disimpan dalam akaun Microsoft, ID Entra, pemacu kilat USB atau sebagai fail teks/cetakan | Hanya disimpan dalam akaun Microsoft pengguna (awan) |
| Keperluan TPM | Berfungsi dengan TPM 1.2 atau lebih tinggi; ia boleh memintas TPM melalui Dasar Kumpulan Windows, kata laluan pra-but atau pemacu kilat USB permulaan | Memerlukan TPM 2.0 untuk penyulitan automatik; kekal tidak tersedia jika tiada TPM |
| Skop perlindungan | Menyulitkan pemacu OS, pemacu data tetap dan pemacu data boleh tanggal | Menyulitkan hanya pemacu OS dan pemacu dalaman yang ditetapkan secara lalai |
| Kesan prestasi | Impak prestasi yang sedikit, boleh disesuaikan berdasarkan keperluan keselamatan | Secara amnya minimum, dioptimumkan untuk peranti pengguna |
| Alat pengurusan | Komprehensif, dengan sokongan Dasar Kumpulan dan PowerShell | Asas, terutamanya melalui tetapan sistem |
| Penyesuaian | Ciri-ciri lanjutan seperti Buka Kunci Rangkaian, pengesahan berbilang faktor | Pilihan penyesuaian terhad |
Cara menghidupkan BitLocker pada peranti Windows
BitLocker ialah ciri penyulitan yang mantap dalam Windows yang mengamankan data dengan menyulitkan pemacu dan menghalang akses tanpa kebenaran. Mendayakan BitLocker boleh berbeza-beza bergantung pada peranti dan sistem pengendalian anda. Berikut ialah kaedah berbeza untuk menyediakan BitLocker pada Windows:
Kaedah 1: Dayakan BitLocker melalui Panel Kawalan
Langkah 1: Buka Panel Kawalan dan navigasi ke "Sistem dan Keselamatan".
Langkah 2: Klik “Penyulitan Pemacu BitLocker.”
Langkah 3: Pilih pemacu yang ingin anda sulitkan dan klik "Hidupkan BitLocker."
Langkah 4: Ikut arahan pada skrin untuk menetapkan kata laluan atau gunakan kad pintar untuk membuka kunci pemacu.
Langkah 5: Simpan kunci pemulihan di lokasi yang selamat dan mulakan proses penyulitan.
Kaedah 2: Dayakan BitLocker melalui Tetapan Windows
Langkah 1: Tekan Kekunci Windows + I untuk membuka aplikasi Tetapan anda.
Langkah 2: Dalam kotak carian di bahagian atas, taip Urus BitLocker dan tekan Enter untuk terus ke tetapan penyulitan.
Langkah 3: Cari pemacu anda (biasanya dilabelkan sebagai pemacu sistem pengendalian anda atau C:\).
Langkah 4: Klik “Hidupkan BitLocker.”
Kaedah 3. Dayakan BitLocker melalui Prompt Perintah
Langkah 1: Buka Prompt Perintah dengan keistimewaan pentadbiran.
Langkah 2: Gunakan arahan berikut untuk mendayakan BitLocker pada pemacu tertentu: manage-bde -on :
Langkah 3: Ikuti gesaan untuk mengkonfigurasi tetapan penyulitan, seperti memilih pelindung kunci atau kaedah persediaan kunci pemulihan.
Kaedah 4: Dayakan BitLocker melalui Dasar Kumpulan
Langkah 1: Buka Editor Dasar Kumpulan (gpedit.msc).
Langkah 2: Navigasi ke “Konfigurasi Komputer > Templat Pentadbiran > Komponen Windows > Penyulitan Pemacu BitLocker.”
Langkah 3: Konfigurasikan dasar yang berkaitan, seperti mendayakan BitLocker untuk pemacu data tetap, pemacu sistem pengendalian atau pemacu boleh tanggal.
Langkah 4: Gunakan perubahan dan teruskan untuk mengaktifkan BitLocker melalui Panel Kawalan atau Prompt Perintah.
Kaedah 5. Dayakan BitLocker pada Windows Server
Langkah 1: Buka papan pemuka Pengurus Pelayan.
Langkah 2: Gunakan “Wizard Tambah Peranan dan Ciri” untuk menambah ciri “Penyulitan Pemacu BitLocker”.
Langkah 3: Mulakan semula pelayan jika digesa.
Langkah 4: Selepas pemasangan, gunakan Panel Kawalan atau Prompt Perintah untuk mendayakan BitLocker pada pemacu yang dikehendaki.
Kaedah 6. Dayakan BitLocker untuk Pemacu Boleh Tanggal
Langkah 1: Sambungkan pemacu boleh tanggal ke sistem anda.
Langkah 2: Buka “This PC”, klik kanan pemacu boleh tanggal dan pilih “Hidupkan BitLocker”.
Langkah 3: Pilih kaedah membuka kunci (kata laluan atau kad pintar) dan ikut arahan untuk menyulitkan pemacu.
Cara mendayakan BitLocker pada peranti Windows menggunakan Scalefusion MDM
Scalefusion MDM membolehkan anda mengkonfigurasi tetapan Penyulitan BitLocker yang berbeza daripada satu panel dan membolehkan anda menolak ke berbilang peranti daripada satu papan pemuka berpusat. Begini cara ia berfungsi:
Langkah 1: Log masuk ke papan pemuka Scalefusion.
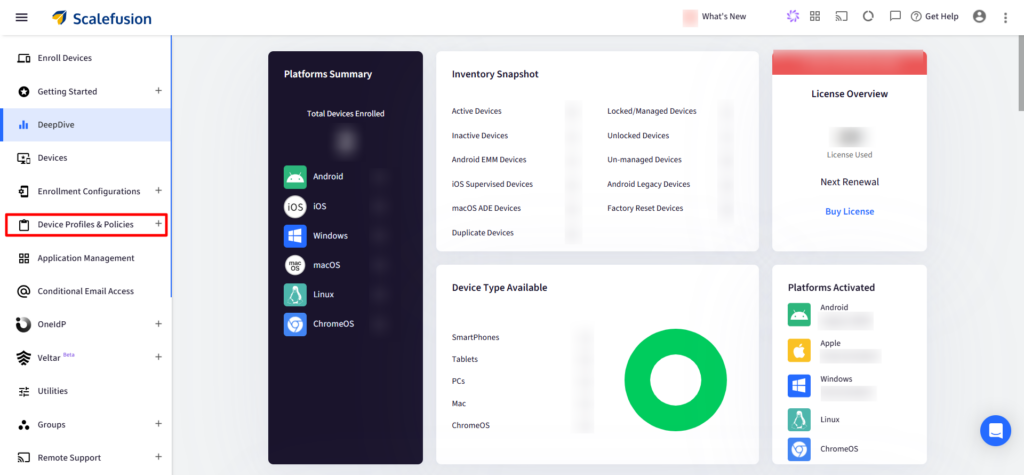
Langkah 2: Navigasi ke bahagian 'Profil & Dasar Peranti' pada papan pemuka.
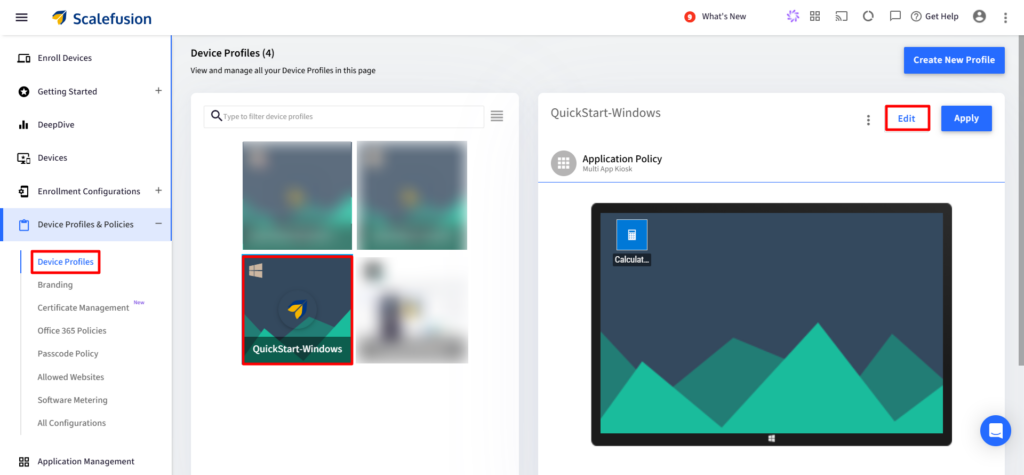
Langkah 3: Klik tab 'Profil Peranti'. Sekarang, cipta profil peranti baharu untuk Windows. Sekiranya profil Windows sedia ada, klik butang 'Edit'.
Langkah 4: Klik tab 'Tetapan' pada panel di sebelah kiri anda. Pergi ke 'Tetapan Keselamatan'. Togol pada 'Gesaan untuk Penyulitan Peranti' untuk menghidupkan BitLocker.
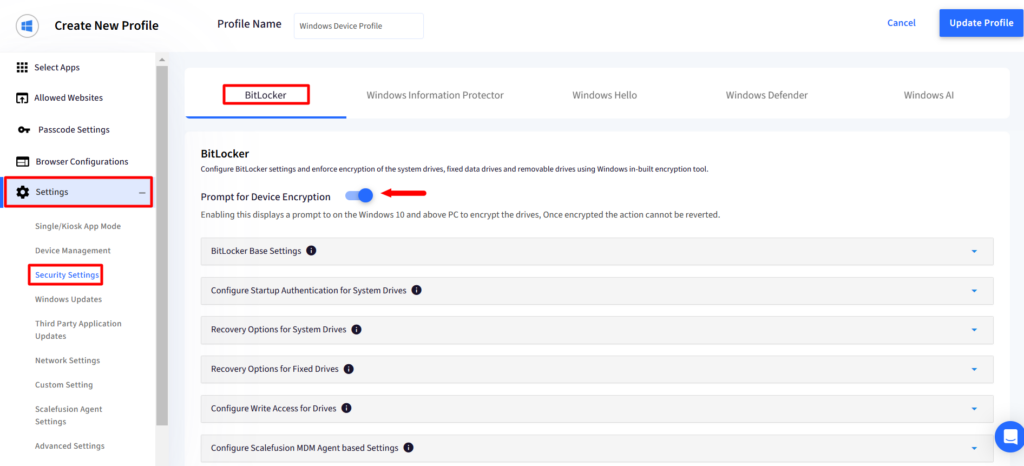
Langkah 5: Konfigurasikan pelbagai tetapan BitLocker mengikut keperluan anda:
a. Tetapan Pangkalan BitLocker: Pilih ejen dan kaedah penyulitan serta tetapan untuk peranti yang disambungkan ke Azure AD.
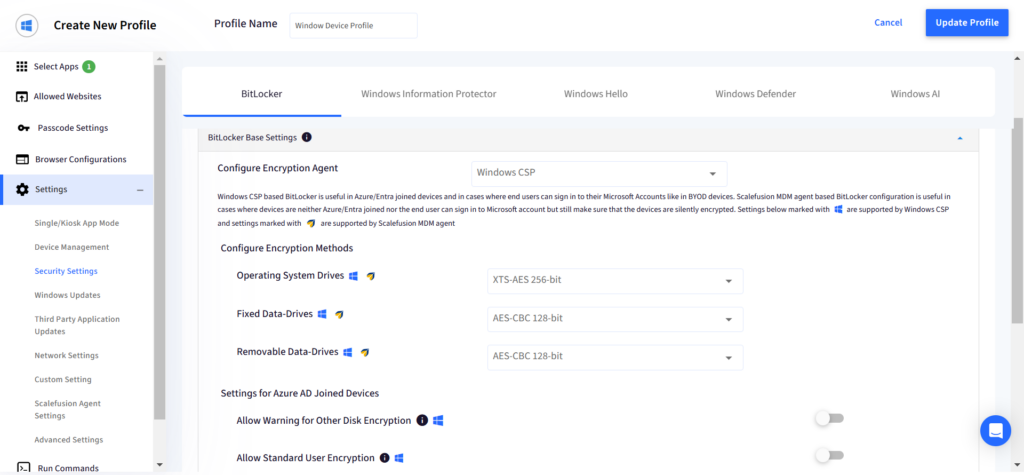
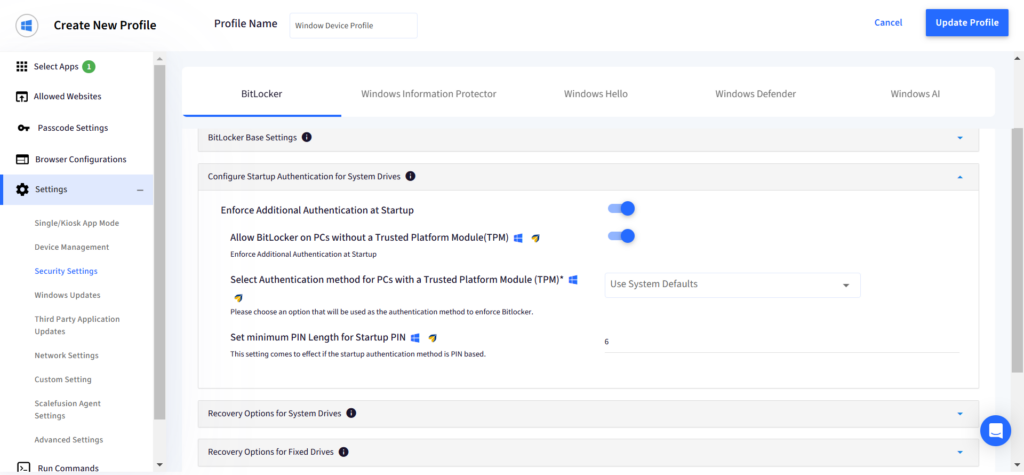
b. Konfigurasikan Pengesahan Permulaan untuk Pemacu Sistem: Untuk komputer tanpa TPM, aktifkan pilihan 'Benarkan BitLocker pada PC tanpa Modul Platform Dipercayai (TPM)'. Tetapkan kaedah pengesahan dan panjang minimum untuk PIN permulaan.
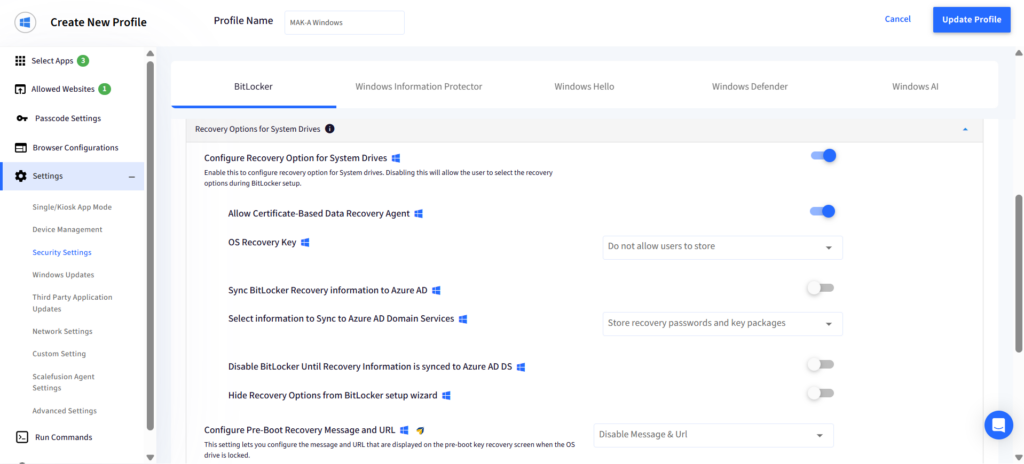
c. Pilihan Pemulihan untuk Pemacu Sistem: Tetapkan dasar untuk pemulihan dan konfigurasikan mesej dan URL pemulihan prabut. Anda boleh menyemak keseluruhan senarai tetapan yang tersedia di sini.
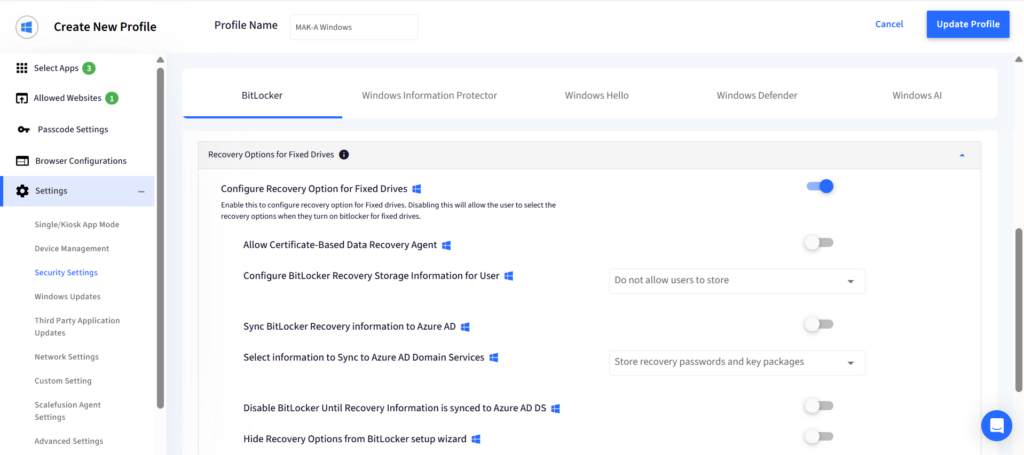
d. Pilihan Pemulihan untuk Pemacu Tetap: Pilihan ini serupa dengan pilihan untuk pemacu sistem tetapi ditetapkan untuk partition pemacu bukan sistem.
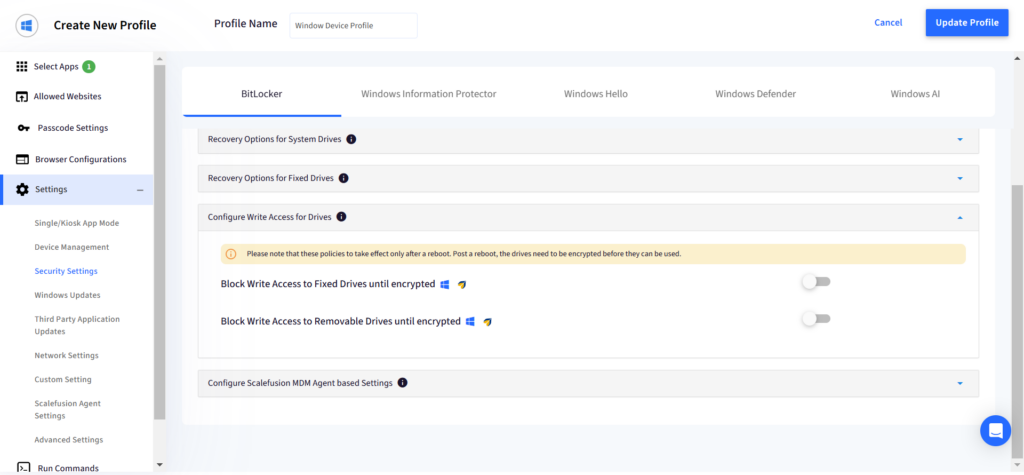
e. Konfigurasikan Akses Tulis untuk Pemacu: Lumpuhkan akses tulis ke pemacu sehingga ia disulitkan, menghalang sebarang perisian hasad daripada membaca/mengakses data pada pemacu anda.
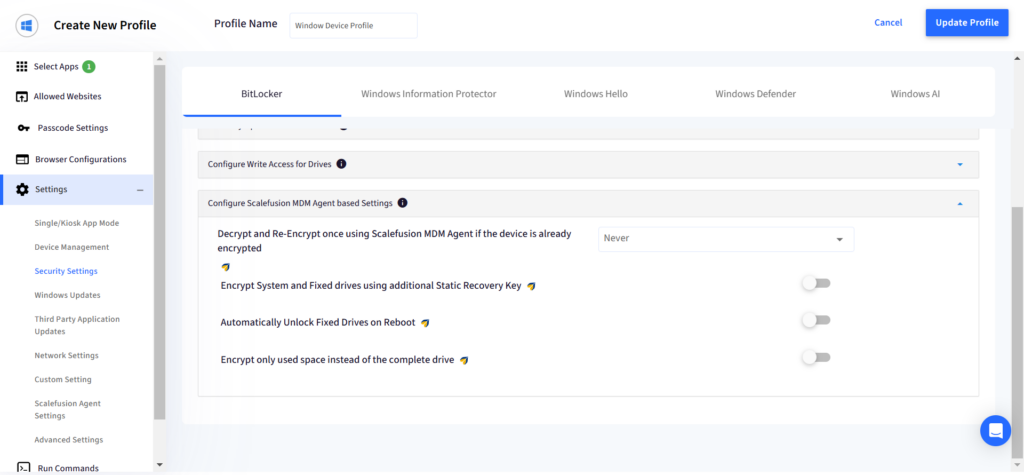
f. Konfigurasikan Tetapan Berasaskan Ejen MDM Scalefusion: Konfigurasikan tetapan ini jika anda telah mendayakan BitLocker melalui Ejen MDM Scalefusion.
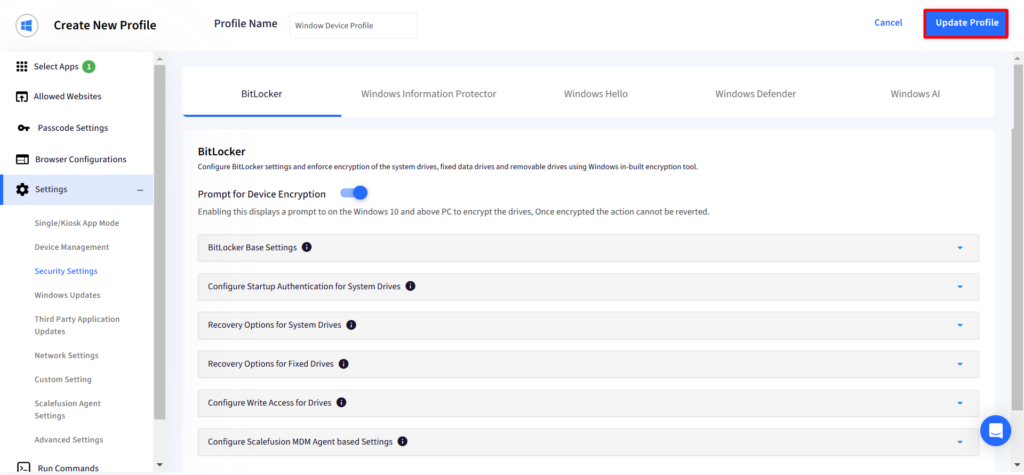
Langkah 6: Sebaik sahaja anda telah mengkonfigurasi BitLocker sepenuhnya, klik butang 'Kemas Kini Profil' di penjuru kanan sebelah atas skrin.
Langkah 7: Anda akan dialihkan ke halaman 'Profil Peranti'. Klik 'Guna' untuk menolak profil peranti ke pelbagai kumpulan peranti, kumpulan pengguna atau peranti individu.
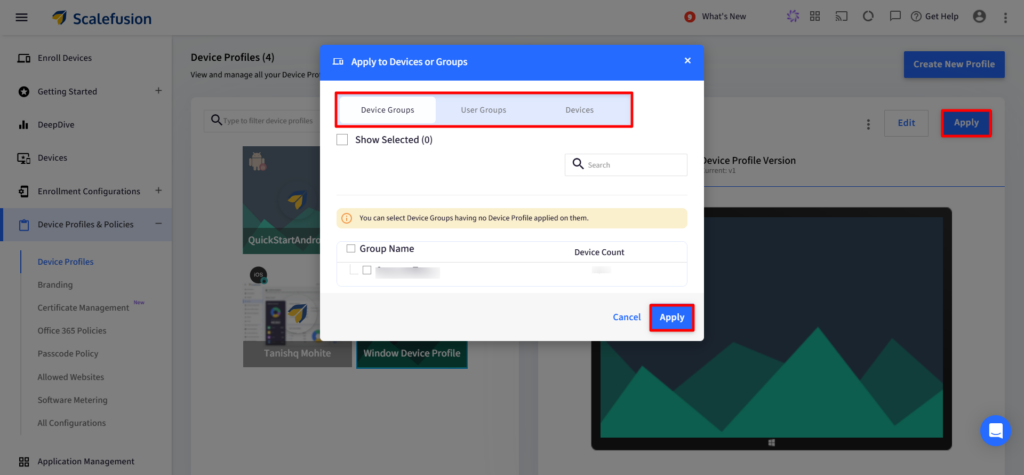
Ini membolehkan penyulitan BitLocker pada peranti dan pelayan Windows yang diurus.
Amalan terbaik untuk menggunakan BitLocker
Penggunaan dan pengurusan BitLocker secara berkesan memerlukan pendekatan berstruktur, terutamanya dalam persekitaran yang lebih besar atau lebih kompleks yang terdiri daripada beribu-ribu peranti Windows. Untuk memastikan keselamatan yang konsisten merentasi perusahaan, berikut adalah beberapa amalan terbaik yang perlu diingat semasa melaksanakan BitLocker:
1. Strategikan penggunaan
Adalah perlu untuk membangunkan pelan pelaksanaan bagi menggariskan langkah-langkah yang diperlukan untuk melaksanakan BitLocker pada setiap komputer Windows dalam organisasi anda. Ini termasuk mengenal pasti peranti yang hendak disulitkan, cara kunci penyulitan akan diuruskan dan cara pelaksanaan akan diuji.
2. Tetapkan dasar kumpulan
Dengan memanfaatkan dasar kumpulan, pentadbir IT boleh menetapkan dasar dan pilihan untuk berbilang peranti Windows daripada platform berpusat. Ini memastikan semua peranti dikonfigurasikan secara konsisten dan kunci penyulitan diuruskan dengan selamat.
3. Dayakan But Selamat UEFI dan TPM
UEFI Secure Boot ialah piawaian firmware papan induk yang memastikan peranti but menggunakan hanya perisian yang dipercayai yang ditandatangani oleh OEM atau vendor OS, melindungi rantai but daripada perisian hasad. TPM, tersedia sebagai cip diskret atau firmware CPU, bertindak sebagai punca kepercayaan perkakasan. Ia mengukur integriti keadaan but dan melepaskan kunci penyulitan BitLocker dengan selamat hanya apabila sistem disahkan selamat dan tidak diganggu.
Dengan menggabungkan kedua-duanya, organisasi memastikan data kekal disulitkan jika pemacu dipindahkan ke mesin lain atau jika persekitaran but diubah suai.
4. Pantau dan laporkan status penyulitan
Cipta sistem pemantauan dan pelaporan yang komprehensif dan konsisten untuk status penyulitan semua peranti Windows yang menjalankan penyulitan BitLocker. Ini memudahkan untuk mengenal pasti bila penyulitan menghadapi sebarang ralat dan menyediakan laporan tentang status penyulitan keseluruhan organisasi.
5. Mewujudkan latihan berasaskan peranan untuk pengguna dan pentadbir
Latihan kesedaran keselamatan adalah penting untuk mencegah pendedahan data dan masa henti operasi. Pengguna akhir harus dilatih tentang kepentingan penyulitan cakera penuh, cara mengendalikan PIN pra-but dengan selamat dan cara mengenal pasti skrin pemulihan BitLocker yang sah berbanding percubaan pancingan data atau kejuruteraan sosial yang berpotensi.
Pentadbir IT mesti dilatih tentang pengurusan escrow kunci, prosedur pemulihan dan aliran kerja kitaran hayat perkakasan. Secara khususnya, pentadbir mesti memahami bahawa melumpuhkan penyulitan sepenuhnya secara tidak perlu akan mendedahkan data dan memerlukan proses penyulitan semula yang panjang.
Urus BitLocker pada peranti korporat dengan Scalefusion UEM
Penggunaan BitLocker dalam sesebuah organisasi memerlukan pendekatan strategik terhadap pengurusan peranti. Daripada persediaan awal hingga penyelenggaraan berterusan, perhatian teliti terhadap perincian adalah sangat penting. Menggunakan Penyelesaian UEM seperti Scalefusion memudahkan proses ini dan menyediakan pelbagai ciri, seperti:
1. Pengurusan berpusat
Menerima pakai pendekatan berpusat untuk pengurusan BitLocker memperkemas operasi, meningkatkan kecekapan dan akauntabiliti. Scalefusion membolehkan pentadbir IT menyelia dasar BitLocker, memantau status penyulitan dan menguatkuasakan pematuhan peranti merentasi ekosistem organisasi.
2. Konfigurasi dasar
Mewujudkan dasar BitLocker yang komprehensif menyelaraskan protokol penyulitan dengan objektif keselamatan organisasi. Dengan Scalefusion, pentadbir IT boleh menyesuaikan dasar untuk menguatkuasakan piawaian penyulitan, menentukan mekanisme pengesahan dan mengkonfigurasi pilihan pemulihan, sekali gus menyesuaikan penggunaan BitLocker mengikut keperluan organisasi yang unik.
3. Integrasi dengan sistem sedia ada
Scalefusion UEM mengintegrasikan BitLocker dengan lancar dengan pengurusan peranti sedia ada untuk mengoptimumkan kesinambungan aliran kerja dan melindungi data anda. Pentadbir IT boleh menjana kunci pemulihan BitLocker dan mendayakan fungsi BitLocker sebagai lalai untuk semua peranti Windows yang diurus.
Di samping itu, keserasian perisian UEM peringkat tinggi seperti Scalefusion dengan Active Directory memudahkan pengesahan pengguna, memudahkan pengurusan akses dan mempertingkatkan pengalaman pengguna tanpa menjejaskan piawaian keselamatan.
Untuk membungkusnya
BitLocker ialah mekanisme pintar dan mantap untuk melindungi data korporat (dan peribadi) pada peranti Windows. Mengurus penggunaan BitLocker menggunakan penyelesaian UEM seperti Scalefusion menawarkan banyak fleksibiliti kepada organisasi untuk mengetatkan postur keselamatan mereka. Kelebihannya ialah Scalefusion mempunyai pelbagai jenis Pengurusan peranti Windows keupayaan yang melangkaui BitLocker.


Soalan Lazim
1. Apakah penyulitan pemacu BitLocker?
Penyulitan pemacu BitLocker ialah keupayaan penyulitan cakera penuh yang terbina dalam Windows. Ia menyulitkan keseluruhan sistem fail, menukarkan jumlah storan kepada pemacu yang selamat dan disulitkan. Apabila dipasangkan dengan MDM, ia menambah pertahanan penting untuk peranti jauh dan mudah alih. Jika pihak yang tidak dibenarkan cuba mengakses peranti tersebut, percubaan pemulihan diperlukan menggunakan kata laluan atau kunci pemulihan. Ini penting untuk organisasi yang ingin menguatkuasakan penyulitan yang konsisten dalam Windows merentasi armada mereka.
2. Apakah kegunaan BitLocker?
BitLocker digunakan terutamanya untuk mencegah akses tanpa kebenaran kepada data sensitif dengan menyulitkan keseluruhan sistem fail pada pemacu. Ia amat penting dalam senario MDM di mana peranti mungkin kerap bersambung ke rangkaian yang tidak dipercayai atau bergerak antara lokasi. Dengan pemacu yang disulitkan, walaupun peranti dikompromi, data tetap tidak boleh dibaca. Selain itu, memandangkan kunci disimpan dengan selamat, selalunya dalam TPM atau dengan integrasi Active Directory, akses data kekal dilindungi walaupun semasa percubaan pemulihan.
3. Apakah jenis penyulitan yang digunakan oleh BitLocker?
BitLocker menggunakan Piawaian Penyulitan Lanjutan (AES) dengan kekunci 128-bit atau 256-bit untuk mengamankan data pada sistem fail. Penyulitan yang mantap ini merupakan asas penyulitan moden dalam Windows, memberikan perlindungan yang andal untuk data organisasi. Apabila peranti disulitkan, kekunci disimpan dengan selamat dan akses kepada pemacu yang disulitkan memerlukan pengesahan atau kata laluan pemulihan. Kaedah ini memastikan pematuhan yang kukuh terhadap dasar perlindungan data sambil menawarkan pengalaman yang mesra pengguna.
4. Patutkah saya menghidupkan Windows BitLocker?
Ya, mendayakan BitLocker sangat disyorkan untuk individu dan organisasi. Ia mengubah storan peranti anda menjadi pemacu yang disulitkan, mengamankan sistem fail dan mencegah akses tanpa kebenaran. Terutamanya apabila diuruskan melalui MDM, BitLocker meningkatkan rangka kerja keselamatan anda dengan menambah lapisan penyulitan lain dalam Windows. Jika perlu, anda sentiasa boleh mematikan BitLocker, tetapi dinasihatkan untuk memastikannya diaktifkan untuk perlindungan berterusan data sensitif anda dengan penyulitan BitLocker. Sekiranya terdapat masalah akses, kata laluan pemulihan boleh digunakan atau percubaan pemulihan boleh dimulakan untuk mendapatkan semula akses tanpa menjejaskan integriti data.

